- VPNは、デバイスとサーバー間の通信のみを暗号化し、IPアドレスを隠しますが、ブラウザとウェブ間のHTTPS暗号化を置き換えるものではありません。
- ページがHTTPSを使用していない場合、VPNサーバーとWebサイト間の通信はHTTPのままとなり、データが傍受または改ざんされる可能性があります。
- VPNはインターネットサービスプロバイダ(ISP)や公共ネットワークからのプライバシー保護を向上させますが、安全でないウェブサイトや悪意のあるウェブサイトのリスクを防いだり、それらのウェブサイトの欠陥を修正したりするものではありません。
- 最も安全な方法は、VPNとHTTPSを組み合わせ、ブラウザが安全でないと判断するサイトには機密情報を送信しないことです。
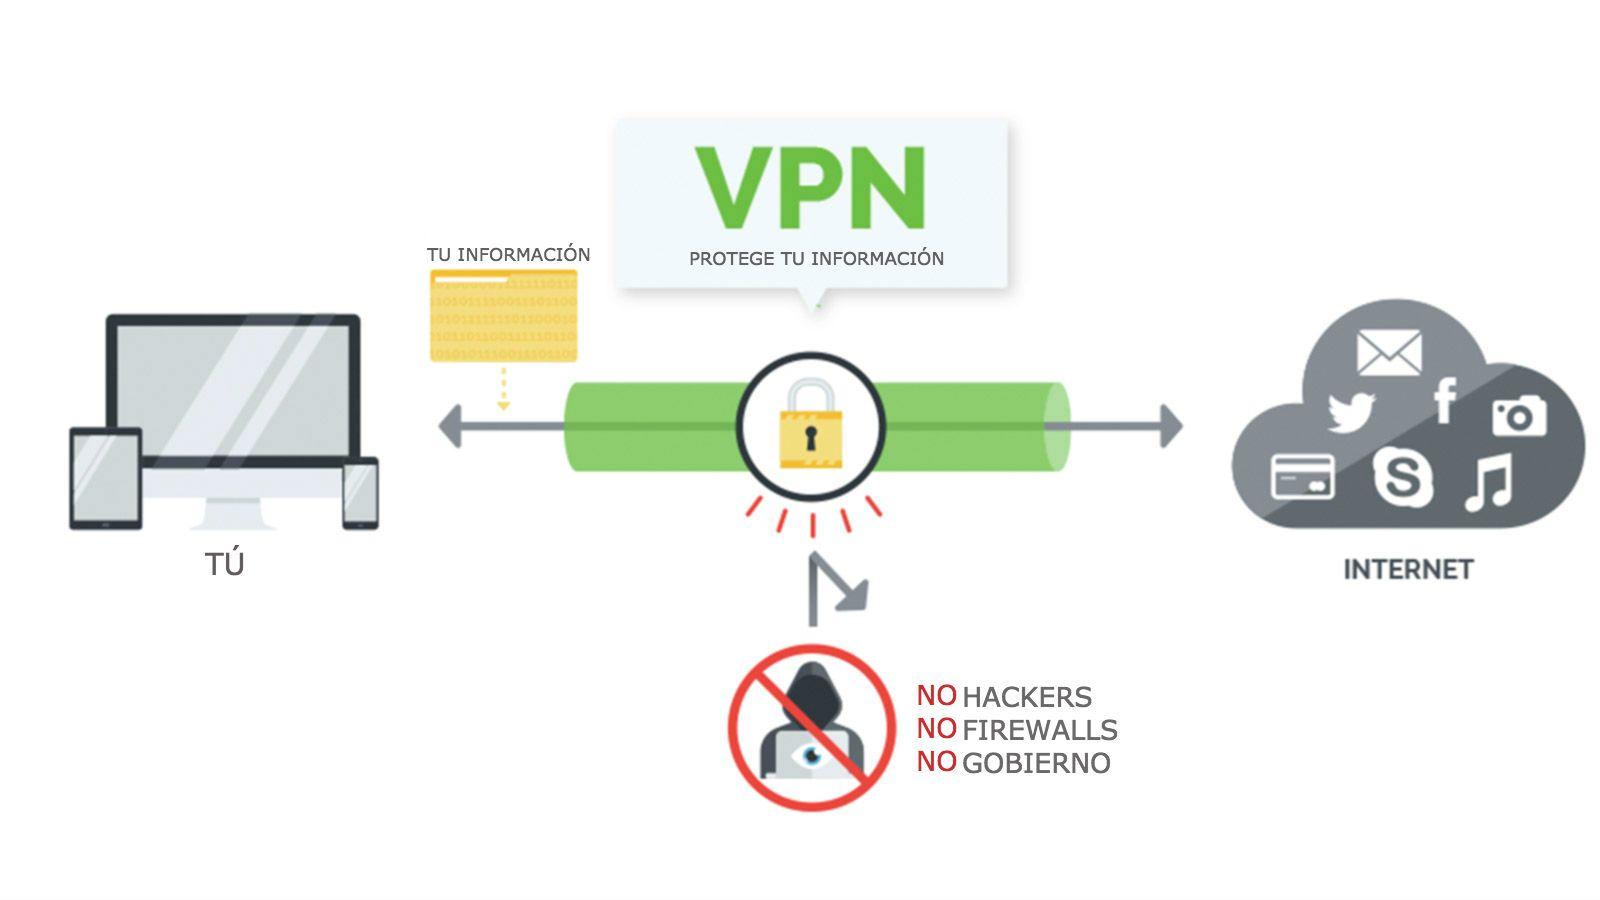
「VPNを使えば大丈夫」と言われても、実際はもっと複雑です。VPNは、特にHTTPSを使用していないウェブサイトや設定が不適切なウェブサイトにアクセスする場合、あらゆるセキュリティ問題を解決する魔法の特効薬ではありません。この保護機能の限界を理解することが、ブラウジング中に誤った安心感を抱かないようにするための鍵となります。
よくある状況を想像してみてください。長年利用してきたウェブサイトにアクセスしたところ、突然ブラウザからセキュリティロックが表示されなくなり、HTTPSを使用していないという警告が表示されました。VPN経由で接続すれば「何も起こらない」、情報は安全に送信される、と言う人もいます。しかし、VPNはサーバーまでのデータしか保護せず、ウェブサイトからVPNまでは保護しない、と言う人もいます。どちらが正しいのでしょうか?そして、その過程でデータは一体どうなるのでしょうか?
VPNとは一体何なのか、そして接続のどの部分を保護するのか?

HTTPSや安全性の低いウェブサイトの複雑な仕組みについて詳しく説明する前に、VPNが技術的にどのような働きをするのかを明確にしておきましょう。VPNは、お使いのデバイスとVPNサーバーの間に暗号化されたトンネルを作成します。スマートフォン、コンピューター、タブレットからインターネットへ送信されるすべてのデータは、まずこのトンネルを経由します。
つまり、インターネット接続ポイント(自宅のWi-Fi、職場のネットワーク、バーの公共Wi-Fiなど)からVPNサーバーまでの通信は暗号化されます。途中の第三者(インターネットプロバイダ、ネットワーク管理者、オープンWi-Fiネットワーク上の攻撃者など)は、暗号化されたデータのみを閲覧でき、送受信されるデータの内容は読み取れません。
しかし、データがVPNサーバーを出てアクセス先のウェブサイトに到達すると、そのトンネルによる保護は失われます。VPNからウェブサイトへの接続は、他のユーザーの接続と同様に扱われます。保護の有無は、ウェブサイトがHTTPSを使用しているかどうか、サーバーの設定方法、その他の要因によって異なります。
そのため、VPNは「あなたのデバイス↔VPNサーバー」間の通信を保護するものの、VPNサーバーから宛先Webサーバーに渡されるデータについては直接制御できないとよく言われます。この最後の部分こそが、データが安全に転送されているかどうかを理解する上で重要な鍵となります。
VPNとHTTPSの違い:2つの異なる保護層
VPNとHTTPSはしばしば混同されがちですが、実際には異なるレベルで動作する別々の技術です。どちらもデータを暗号化しますが、その方法や暗号化のタイミングは異なります。詳しくは、弊社のウェブブラウザセキュリティガイドをご覧ください。
HTTPSは、TLS/SSL暗号化を使用するHTTPの拡張機能です。アドレスバーに鍵マークが表示されている場合、ブラウザとWebサーバー間でエンドツーエンド暗号化が行われていることを意味します。インターネットプロバイダやVPN自体を含め、その間にいる誰も、ページの正確な内容、パスワード、またはサイトに送信するデータを見ることはできません。
一方、VPNはデバイスとVPNサーバー間の通信を暗号化しますが、そのサーバーがウェブサイトとどのように通信するかは規定しません。ウェブサイトがHTTPSを正しく使用している場合、VPNサーバーとウェブサイト間の接続も暗号化されます。ウェブサイトがHTTP(「s」なし)のみを使用している場合は、その部分の接続のみが暗号化されます。
簡単に言うと、VPNは「インターネットへの経路」を管理し、HTTPSはブラウザと接続先のウェブサイト間の直接接続を管理します。これらは互いに補完し合う関係であり、代替するものではありません。
すべてが適切に設定されていれば(VPNとHTTPS)、二重の保護が得られます。VPNのおかげでISPはコンテンツを見ることができませんし、VPN自体も暗号化されたHTTPSコンテンツを見ることができません。しかし、これらのレイヤーのいずれかが欠けている場合(例えば、ウェブサイトがHTTPSを使用していない場合)、状況は大きく変わります。
VPNを使用してHTTPS非対応のウェブサイトにアクセスすると、どうなりますか?
あなたが説明したシナリオを考えてみましょう。HTTPSを使用していないウェブサイトにアクセスし、ブラウザに警告が表示され、誰かに「安全だ」と言われたのでVPNを使用することにしたとします。この場合、VPNは特定の危険からのみあなたを保護し、すべての危険から保護するわけではありません。
VPNのおかげで、デバイスからVPNサーバーまで、すべての通信が暗号化されます。インターネットプロバイダ、Wi-Fiの所有者、あるいは近くにいる攻撃者は、あなたがどのウェブサイトにアクセスしたか、どのようなデータを入力したかを正確に読み取ることはできません(トラフィックパターンを推測することはできますが、詳細な内容までは分かりません)。
しかし、VPNサーバーからHTTPSを使用しないウェブサイトへの接続は、純粋なHTTP接続、つまり暗号化されていない平文接続となります。この区間では、VPNサーバーとウェブサーバー間の通信を監視できる者(例えば、中継ネットワーク上やウェブサイトプロバイダー自身など)は、誰でもコンテンツを閲覧できてしまいます。
実際には、脆弱な箇所がどこにあるかが変わります。VPNを使用しない場合、接続の安全でない部分はデバイスからウェブサイトまで続きます。VPNを使用すると、その安全でない部分は「VPNサーバー↔ウェブサイト」の領域に移動しますが、ウェブサイトがHTTPSを使用していない限り、依然として存在します。
さらに、HTTPSを使用しない場合、ホストウェブサイトはあなたのデータを平文で受信することを覚えておくことが重要です。つまり、あなたが送信するすべてのデータ(ユーザー名、パスワード、フォーム、個人データなど)は暗号化されずにサイトのサーバーに届き、傍受されたり、安全でない方法で保存されたりする可能性があります。
HTTPSを使用していないページの場合、VPNは何を保護してくれるのでしょうか?
VPNには限界はあるものの、HTTPSを使用していないウェブサイトを閲覧する場合でも、いくつかの便利な利点があります。まず大きな利点は、実際のIPアドレスを隠せることです。アクセスしているサイトにはあなたのIPアドレスは表示されず、VPNサーバーのIPアドレスが表示されます。
これはつまり、ウェブサイト(およびそのログにアクセスできる第三者)が、あなたのアクティビティを自宅のインターネット接続や正確な位置情報と容易に結びつけることができないということです。多くの人にとって、この基本的な匿名性はすでに非常に重要であり、特に実際のIPアドレスを特定したくないウェブサイトにアクセスする際にはなおさらです。
VPNが保護するもう一つの点は、日常生活におけるリスクが最も多い、あなたの身近な領域です。VPNを使用することで、インターネットプロバイダはあなたがどのウェブサイトを訪問したか、そしてそこでどのような活動をしたかを正確に把握することができなくなります(ただし、プロバイダはあなたがVPNを使用していることを認識できます)。また、空港やホテルのWi-Fiなど、公共ネットワーク上での覗き見からもあなたを守ります。
この点をまとめると、VPNは近くのスパイ(ISP、ネットワーク管理者、ローカル攻撃者)からあなたを守り、ウェブからあなたのIPアドレスを隠しますが、安全でないウェブサイトを機密データを入力するための安全な環境に魔法のように変えるわけではありません。
HTTPSを使用していないウェブサイトでVPNができないこと
最も混乱を招くのは、VPNでできないことに関する点です。VPNは、ウェブサイトがHTTPSを実装していない場合、VPNサーバーとウェブサイト間の接続を自動的に暗号化しません。そのため、その部分はウェブサイトのサーバー付近や中間インフラストラクチャにおける盗聴に対して脆弱なままとなります。
VPNを使用しても、ウェブサイト自体が送信されたデータを平文で閲覧・保存することを防ぐことはできません。HTTPページにユーザー名とパスワードを入力すると、ウェブサイトはそれらの認証情報を保護なしでそのまま受け取ります。ページにセキュリティ上の欠陥があったり、侵害されたり、管理者がデータを適切に管理していなかったりすると、認証情報が漏洩する可能性があります。
もう一つ重要な制限事項があります。VPNは、悪意のあるウェブサイトからユーザーを保護するようには設計されていません。もしページがフィッシング詐欺で、ユーザーの個人情報の入力やマルウェアのダウンロードを誘導しようとするものであれば、VPNを使っても罠にかかるのを防ぐことはできません。VPNのIPアドレスのおかげで「匿名性」は保てますが、それでも詐欺の被害に遭う可能性は残ります。
さらに、VPNプロバイダーのログ記録ポリシーや管轄区域によっては、プロバイダーがあなたの活動に関するメタデータ(アクセスしたドメイン、アクセス日時、トラフィック量など)を閲覧できる可能性があることを覚えておくことが重要です。HTTPSを使用していないウェブサイトの場合、VPNからウェブサイトへのトラフィックを傍受すれば、技術的にはコンテンツも閲覧できてしまう可能性があるため、プロバイダーへの信頼も重要な要素となります。
最後に、VPNはオペレーティングシステムの脆弱性、デバイス上のマルウェア、基本的なセキュリティ対策の不備といった問題を解決するものではありません。コンピュータがウイルスに感染している場合、VPNを使用してもほとんど意味がありません。悪意のあるプログラムは、暗号化される前の入力内容を読み取ることができるからです。このようなリスクを軽減するには、サイバーセキュリティソフトウェアを使用してください。
では、VPNによる保護に関して、どちらが正しいのでしょうか?
先ほどいただいたご意見に戻りますが、どちらにも一理ありますが、微妙な違いがあります。VPNはデバイスからVPNサーバーまでの通信のみを保護するとおっしゃった方は、通信の暗号化に関しては正しいです。VPNはまさにその区間において、データが暗号化されて伝送されることを保証するのです。
しかし、その見方は、身元とプライバシーに関しては不十分です。VPNはウェブサイトがあなたを認識する方法にも影響を与えます。なぜなら、ウェブサイトはあなたのIPアドレスではなく、VPNサーバーのIPアドレスを検出するからです。その意味で、暗号化されていないHTTPS部分であっても、接続全体を通してあなたの身元は確かに保護されます。
一方で、「VPNは情報の送信方法に関わらず保護してくれる」と主張する人は、話を単純化しすぎており、誤解を招く可能性があります。ページがHTTPSを使用していない場合、情報はエンドツーエンドで暗号化されず、接続の一部が脆弱なままになります。
最も正確な説明としては、VPNは特定の第三者(ISP、ローカルネットワーク、一部の中間監視者など)から接続を保護し、IPアドレスを隠しますが、ブラウザとウェブサイト間のHTTPS暗号化を置き換えるものではありません。HTTPSがなければ、通信の最後の部分は決して完全に安全とは言えません。
したがって、HTTPSを使用しなくなったという警告が表示されるページの場合、VPNを使用するだけでは、パスワードや機密データの入力が完全に安全になるわけではありません。プライバシーの向上やリスクの軽減には役立ちますが、根本的な問題、つまりウェブサイトがエンドツーエンド暗号化を提供していないという問題は解決されません。
VPNを使用してもHTTPS非対応のウェブサイトを利用する際の実際的なリスク
理論的な側面だけでなく、VPNを使用している場合でもHTTPSを使用していないウェブサイトを使い続ける場合に生じる具体的なリスクを理解することが重要です。まず、暗号化されていない部分で認証情報や個人データが盗まれる可能性があります。VPNとウェブサイト間の通信に誰かがアクセスした場合、送信された内容を読み取ることができてしまいます。
また、VPNとウェブサイトサーバー間の中間者攻撃の可能性も高まります。HTTPSを使用しない場合、通信相手が正規のサーバーであることを強力に検証できないため、攻撃者がウェブサイトになりすますことが可能になります。
もう一つの問題は、データの完全性が保証されないことです。HTTPSでは、コンテンツが途中で改ざんされてもブラウザがそれを検知します。HTTPSを使用しない場合、たとえVPNを使用していることに気づかなくても、攻撃者がウェブから読み込まれたページに悪意のあるコードを挿入する可能性があります。
さらに、閲覧履歴はウェブサイトのサーバー、あるいは最終段階の仲介者によって詳細に検査される可能性があります。VPNを使用しても、コンテンツが暗号化されずに安全性の低いサーバーに送信されるのを防ぐことはできないため、プライバシーは部分的に侵害されたままとなります。
最後に、HTTPSが削除または無効化されたウェブサイトの多くは、メンテナンスが不十分であったり、古い情報に基づいていたりすることがよくあります。これにより、他の深刻な脆弱性のリスクが高まり、VPNでは防ぐことのできないサーバー自体への攻撃によってデータが侵害される可能性が高まります。
安全でないウェブサイトでVPNを使用する際のベストプラクティス
上記を踏まえると、理想的にはVPNをセキュリティ強化のための追加レイヤーとして利用すべきですが、安全でないウェブサイトにアクセスする際には常識的な判断も必要です。まず最初にすべきことはシンプルです。VPN接続時であっても、HTTPS非対応のページではログインや機密データの入力は避けてください。
何らかの理由で他に選択肢がない場合(例えば、この方法でしか動作しない古いサービスなど)、専用の認証情報を作成し、他のサイトで使用しているパスワードを再利用しないことを検討してください。こうすることで、認証情報が漏洩した場合でも、被害を最小限に抑えることができます。
もう一つ良い習慣は、常にブラウザの警告を確認することです。最新のブラウザで、ページが安全でない、または証明書が無効であるという警告が表示された場合は、真剣に受け止めてください。VPNを使用してもこれらの警告は無効になりません。サイトが信頼できないと思われる場合は、すぐにアクセスを中止するのが最善です。
評判が良く、明確なログなしポリシーを持ち、強力な暗号化を備えたVPNプロバイダーを選ぶことも賢明です。ISPからVPNに信頼を移すのであれば、少なくとも評判が良く透明性の高い企業を選ぶようにしましょう。あるいは、高度なセルフホスティング型VPNオプションを検討するのも良いでしょう。
最後に、システムを常に最新の状態に保ち、高性能なブラウザを使用し、可能であればHTTPSのみを有効にする機能や、ページがHTTPSに対応している場合はHTTPSの使用を強制する拡張機能などを有効にしてください。これらの対策は、サイトがHTTPSを全く提供していないケースを解決するものではありませんが、意図しない安全でない接続を最小限に抑えるのに役立ちます。
これまで議論してきたことを踏まえると、VPNは接続のプライバシーとセキュリティを向上させる非常に便利なツールであることは明らかですが、HTTPSに取って代わるものでも、セキュリティ対策が不十分なウェブサイトの脆弱性を修正するものでもありません。「VPNはすべてを保護する」という表現は、技術的な現実とはかけ離れています。VPNは特定の攻撃者からユーザーを保護し、IPアドレスを隠し、ブラウジングを強化しますが、ウェブサイトがHTTPSの使用を停止した場合、接続の最終段階、つまりウェブサイトのサーバーとのやり取りにおいて、依然として脆弱性が残ります。したがって、VPNにデータを預けるかどうかは、VPNに時折帰せられる誤った安心感に基づくのではなく、こうしたリスクに基づいて判断すべきです。