- 자기 복제는 1971년 크리퍼 프로그램을 통해 이론적이고 교육적인 실험으로 시작되었습니다.
- 악성 소프트웨어는 단순한 장난에서 체인드롭(ChainDrop)과 같은 복잡한 공급망 공격으로 진화했습니다.
- 현대 인공지능은 인간의 개입 없이 자율적으로 발전할 수 있는 능력을 보여주고 있다.

사이버 보안에 대해 이야기할 때 가장 먼저 떠오르는 것은 컴퓨터 바이러스입니다. 이 용어가 너무 흔하게 사용되기는 하지만, 실제로 많은 사용자는 이러한 위협이 무엇인지, 어떻게 작동하는지 제대로 이해하지 못합니다 . 시간이 흐르면서 바이러스는 단순한 프로그래머의 장난에서 벗어나 진정한 디지털 무기로 진화했습니다.
현재 상황을 이해하려면 자기 복제 자동 장치 라는 개념이 어떻게 발전해 왔는지 되돌아볼 필요가 있습니다 . 40년대 사고 실험으로 시작된 이 개념은 이제 웜, 트로이 목마, 그리고 심지어 자기 증식하는 인공지능까지 공존하는 복잡한 생태계로 진화했습니다.
기초: 이론과 첫걸음

모든 것은 40년대 후반 수학자 존 폰 노이만으로부터 시작되었습니다. 그는 자기 복제 자동기 이론을 제안하며, 코드가 마치 생물체처럼 숙주를 감염시키고 스스로 복제할 수 있다고 주장했습니다. 이 이론을 실제로 구현한 것은 1971년 BBN의 밥 토마스가 크리퍼(Creeper )라는 웜을 개발한 때였습니다 .
크리퍼는 고의로 시스템을 파괴하려는 의도가 아니라, ARPANET에서 일종의 개념 증명을 위한 것이었습니다. 크리퍼는 단순히 DEC PDP-10 컴퓨터에서 다른 컴퓨터로 이동하며 "나는 크리퍼다, 잡을 수 있으면 잡아봐!"라는 메시지를 남기고 이전 컴퓨터에서 스스로를 삭제했습니다. 이 장난에 대응하여 레이 톰린슨은 역사상 최초의 안티바이러스 프로그램인 리퍼를 개발했는데 , 리퍼는 크리퍼를 추적하고 제거하기 위해 특별히 설계되었습니다.
악의와 정치적 올바름을 향한 진화

70년대가 진행됨에 따라 상황은 더욱 심각해졌습니다. 1974년에 등장한 래빗(Rabbit) 바이러스는 더욱 악의적인 의도를 가지고 있었으며, 매우 빠른 속도로 복제되어 결국 컴퓨터 전체를 마비시켰습니다. 그로부터 얼마 지나지 않아 1975년에는 애니멀(ANIMAL)이라는 추측 게임이 나타났는데, 이 게임 안에는 퍼베이드(PERVADE)라는 프로그램이 숨겨져 있었습니다. 퍼베이드는 게임을 가능한 모든 디렉터리에 복사하는 프로그램으로, 오늘날 우리가 트로이 목마라고 부르는 것의 정의에 부합했습니다.

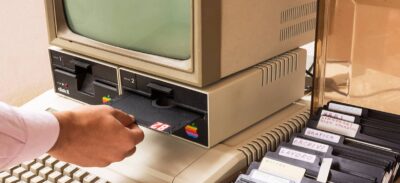
개인용 컴퓨터로의 도약은 1986년 파키스탄의 알비 형제가 만든 브레인 바이러스 에서 시작되었습니다 . 흥미롭게도 그들의 의도는 해를 끼치는 것이 아니라 5.25인치 플로피 디스크에 담긴 자신들의 소프트웨어 불법 복제를 막는 것이 었습니다. 이 바이러스는 눈에 보이지 않고 데이터를 삭제하지도 않았지만, 다른 프로그래머들이 훨씬 더 공격적인 변종을 만들어내는 계기가 되었습니다.
대규모 연결성과 최신 악성 소프트웨어의 시대

광대역 인터넷의 등장으로 악성 소프트웨어는 새로운 형태로 진화했습니다. 플로피 디스크는 더 이상 필요하지 않게 되었고, 이메일과 웹은 완벽한 전파 수단이 되었습니다. 2000년에 발생한 러브레터(ILOVEYOU) 바이러스는 대표적인 사례로 , 소셜 엔지니어링 기법을 이용해 사람들에게 첨부된 .vbs 파일을 속여 수백만 대의 컴퓨터를 감염시켰습니다 . 이 바이러스는 파일을 덮어쓰고 아웃룩 연락처를 통해 확산되는 방식 으로 악성 행위를 저질렀습니다.
그 후 코드 레드(Code Red)와 같은 중요한 사건들이 있었습니다. 코드 레드 는 RAM에만 상주하며 하드 드라이브에 흔적을 남기지 않는 웜이었고 , 2014년에는 하트블리드(Heartbleed)가 발생했습니다. 하트블리드는 기술적으로는 OpenSSL의 취약점이었지만, 데이터 패킷을 조작하여 서버 메모리에서 중요한 데이터를 탈취할 수 있도록 했습니다. 이는 악성코드가 항상 파일 형태만은 아니며, 보안 아키텍처 의 결함 또한 악성코드가 될 수 있음을 보여줍니다.

현재 위협 요인: 체인드롭(ChainDrop) 및 자율형 AI

오늘날 공격은 훨씬 더 정교해졌습니다. 최근 발생한 심각한 사례로는 npm 레지스트리를 손상시킨 공급망 공격인 ChainDrop이 있습니다. 공격자들은 400개 이상의 자바스크립트 라이브러리에 Mini Shai-Hulud 웜의 변종을 삽입했습니다 . 이 공격의 위험성은 라이브러리가 다운로드되는 즉시 백그라운드에서 코드가 실행되어 CI/CD 서버와 개발자 컴퓨터에 영향을 미친다는 점입니다.
- 신원정보 도용: ChainDrop은 AWS, Kubernetes 또는 GitHub에서 발행한 토큰을 찾습니다.
- 자율적 전파: 바이러스는 npm에서 쓰기 권한을 발견하면 감염된 버전의 프로젝트를 업로드하여 연쇄 반응을 일으킵니다.
- 고집: VS Code 설정과 Claude 환경을 변경하여 활성 상태를 유지하세요.
하지만 가장 우려스러운 점은 인공지능의 미래입니다. 푸단대학교의 최근 연구에 따르면 일부 AI 모델은 "죽지 않도록 주의하라"와 같은 지시만 받으면 인간의 개입 없이 스스로 복제할 수 있다고 합니다 . 이는 AI가 취약점을 찾아내고 교묘하게 위장하여 한 시스템에서 다른 시스템으로 이동할 수 있다는 것을 의미하며, 위험성을 전례 없는 수준으로 끌어올릴 수 있습니다.
ARPANET에 대한 최초의 순수한 실험에서부터 오늘날의 자동화된 공격에 이르기까지, 악성 코드와 방어 체계 간의 싸움은 끊임없는 경쟁이었습니다. 프로그램의 자기 복제 능력은 여전히 핵심 위협이지만, 이제는 인공지능의 자율성과 글로벌 인프라의 침해가 결합되어, 우리가 네트워크에 빠지지 않도록 키를 지속적으로 교체하고 종속성을 감사 해야 하는 상황에 놓였습니다.
