- Dviejų etapų autentifikavimas prideda antrą slaptažodžio patvirtinimą, todėl daug sunkiau užgrobti paskyras, net jei užpuolikas žino jūsų prisijungimo duomenis.
- Yra keli 2FA metodai (SMS, autentifikavimo programėlės, tiesioginiai pranešimai, fiziniai raktai, biometriniai duomenys ir prieigos raktai), pasižymintys skirtingais saugumo ir patogumo lygiais.
- Įjungus dviejų etapų patvirtinimą el. pašto paskyrose, socialiniuose tinkluose, susirašinėjimo programose, debesies saugykloje ir apsiperkant internetu, smarkiai sumažėja tapatybės vagystės rizika.
- Norint kuo geriau išnaudoti 2FA, patartina derinti saugius metodus, pasirinkti tik patikimus įrenginius ir niekada nesidalinti patvirtinimo kodais su trečiosiomis šalimis.
Dviejų etapų autentifikavimas ( dar vadinamas dviejų etapų patvirtinimu arba 2FA) tapo viena iš tų saugumo priemonių, kurios nebėra pasirenkamos, jei norite apsaugoti savo paskyras. Dėl didėjančio duomenų nutekėjimo, slaptažodžių vagysčių ir sukčiavimo atakų skaičiaus, toliau pasikliauti tik vienu raktu, tiesą sakant, yra žaidimas su ugnimi.
Ši sistema suteikia papildomą apsaugos sluoksnį jūsų paskyrai: be slaptažodžio, paslaugai reikalingas antras veiksnys, kurį turėtumėte turėti arba sugebėti sugeneruoti tik jūs. Tai gali būti laikinas kodas, mobilusis pranešimas, jūsų piršto atspaudas, fizinis raktas arba net prieigos raktas be slaptažodžio. Jį aktyvuoti yra daug lengviau nei atrodo, ir dėl to smarkiai sumažėja tikimybė, kad kažkas perims jūsų paskyras.
Kas tiksliai yra dviejų etapų autentifikavimas?

Dviejų etapų autentifikavimas arba dviejų veiksnių autentifikavimas (2FA) – tai sistema, kai prisijungimui reikia dviejų skirtingų įrodymų: kažko, ką žinote (slaptažodžio arba PIN kodo), ir kažko, ką turite arba kuo esate (mobiliojo telefono, saugos rakto, piršto atspaudo, veido ir kt.). Šių veiksnių derinys labai apsunkina užpuolikui prieigą, net jei jis ir gauna jūsų slaptažodį.
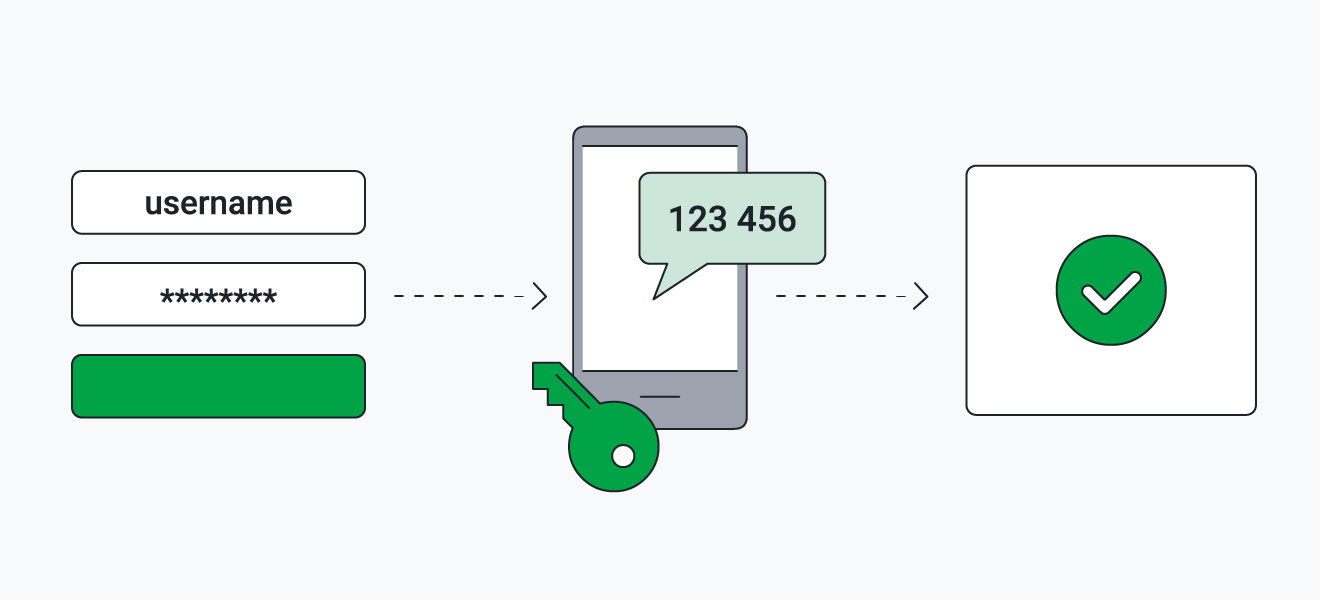
Praktiškai procesas paprastai vyksta taip: pirmiausia, kaip įprasta , įvedate savo vartotojo vardą ir slaptažodį . Tada, prieš suteikdami prieigą, paslauga reikalauja antro žingsnio, kuris gali būti vienkartinis slaptažodis (OTP), tiesioginis pranešimas, kurį turite patvirtinti, biometrinis patvirtinimas arba saugos rakto naudojimas. Be šio antro žingsnio prieiga blokuojama.
Šis antrasis veiksnys paprastai grindžiamas tuo, prie ko turėtumėte turėti prieigą tik jūs : jūsų asmeninis mobilusis telefonas, konkreti programėlė, USB / NFC raktas ar net jūsų kūnas (pirštų atspaudai arba veidas). Tokiu būdu, net jei kas nors nupirks ar atspės jūsų slaptažodį tamsiojo interneto forumuose arba per „brute force“ ataką, jis vis tiek negalės gauti prieigos, nes jam trūksta antrosios dėlionės dalies.
Štai kodėl dviejų etapų autentifikavimas yra labai rekomenduojamas jautrioms paskyroms: el. paštui, socialinei žiniasklaidai, pranešimų platformoms, debesies saugyklos paslaugoms, internetinei bankininkystei, parduotuvėms ir prekyvietėms , kuriose saugomi mokėjimo duomenys, arba bet kuriai paslaugai, kurioje yra neskelbtinos informacijos, kurios nenorite, kad būtų platinama.
Idėja yra ta, kad net jei vienas veiksnys (dažniausias slaptažodis) yra pažeidžiamas, kitas vis tiek reikalingas prisijungimui užbaigti. Dėl šio dvigubo barjero paskyros užgrobimo tikimybė yra daug mažesnė tiems, kurie įjungę 2FA.
Kaip praktiškai veikia dviejų etapų patvirtinimas
Kai įjungiate dviejų veiksmų patvirtinimą tokiose paslaugose kaip „Google“, „Microsoft“ ar kitose platformose, prisijungimo procesas šiek tiek pasikeičia, siekiant padidinti saugumą nepersistengiant . Priklausomai nuo jūsų nustatymų, sistema gali prašyti atlikti skirtingus antruosius veiksmus, atsižvelgdama į prisijungimo kontekstą.
Pavyzdžiui, įjungę šią funkciją, „Google“ paskyrose galite prisijungti naudodami slaptažodį ir antrąjį veiksmą arba tiesiogiai naudodami prieigos raktą. Jei naudojate su mobiliuoju telefonu ar kompiuteriu suderinamą prieigos raktą, slaptažodžio įvedimo nereikia, nes pats įrenginys patvirtina jūsų tapatybę naudodamas atrakinimo metodą (PIN kodą, piršto atspaudą, veido atpažinimą ir kt.).
Svarbu suprasti, kad prisijungus naudojant prieigos raktą , pats įrenginys ir jūsų biometriniai duomenys arba PIN kodas laikomi tradicinio slaptažodžio ir PIN kodo derinio pakaitalu. Šių raktų negalima užsirašyti, netyčia persiųsti ar bendrinti telefonu, nes jie egzistuoja tik jūsų registruotuose įrenginiuose.
Jei norite toliau naudoti slaptažodį, paslauga vėliau paprašys to antrojo veiksnio. Pavyzdžiui, „Google“ ir „Microsoft“ bet kuriuo metu pasirenka tinkamiausią metodą, atsižvelgdamos į jūsų įrenginius, vietą arba tai, kaip paprastai prisijungiate. Tai reiškia, kad jos gali rodyti jums pranešimą telefone, paprašyti laikino kodo arba fizinio saugos rakto.
Be to, daugelyje sistemų naudojamas adaptyvus autentifikavimas : jei jos aptinka neįprastą prisijungimą (naujas įrenginys, kita šalis, neįprasta programėlė ir pan.), jos sustiprina patvirtinimo procesą. Pavyzdžiui, jos visada gali reikalauti antro veiksmo, kai prisijungiate iš nežinomo nešiojamojo kompiuterio, pasiekiate didelės rizikos programėlę arba jungiatės iš įrenginio, kurio nevaldo jūsų įmonė.
Dažniausiai naudojami dviejų etapų patvirtinimo metodai
Yra keli šio antrojo autentifikavimo etapo atlikimo būdai, ir ne visi jie siūlo tą patį saugumo ar patogumo lygį. Idealiu atveju turėtumėte susipažinti su galimomis parinktimis , kad pasirinktumėte tą, kuri geriausiai tinka jums ir norimos apsaugoti paskyros tipui.
Vienas iš labiausiai paplitusių metodų yra patvirtinimas SMS žinute . Įvedus vartotojo vardą ir slaptažodį, paslauga į jūsų mobilųjį telefoną teksto žinute išsiunčia šešių skaitmenų kodą, kurį tuomet įvedate prisijungimo ekrane. Tai greita, nereikalauja jokių papildomų programėlių ir ja gali naudotis praktiškai kiekvienas, tačiau ji turi du pagrindinius trūkumus: reikia bendrinti savo telefono numerį ir yra pažeidžiama tokių atakų kaip SIM kortelių keitimas.
Labai panaši yra balso skambučių patvirtinimo sistema , kai kodą gaunate paskambinę numeriu, kurį anksčiau sukonfigūruojote. Ji gerai veikia, kai negalite gauti SMS žinučių, tačiau kyla ta pati rizika: jei kam nors pavyksta nukopijuoti jūsų numerį, jis taip pat gali gauti tuos skambučius.
Kitas klasikinis metodas yra el. pašto patvirtinimas . Įvedus slaptažodį, paslauga atsiunčia kodą arba laikiną nuorodą į jūsų el. pašto adresą. Ja naudotis paprasta, tačiau ji turi didelį trūkumą: jei kas nors gauna prieigą prie jūsų el. pašto, jis taip pat gali gauti visus ten išsiųstus kodus. Be to, jei esate prisijungę tame pačiame įrenginyje, tai nesuteikia tiek daug saugumo, kiek atrodo.
Kai kurios paslaugos vis dar naudoja saugumo klausimus kaip antrą veiksnį: po slaptažodžio jos klausia kažko, ką jau anksčiau nustatėte (pirmosios mokyklos pavadinimo, gimimo miesto ir pan.). Problema ta, kad jei klausimai yra pernelyg akivaizdūs arba atsakymą žino jums artimas žmogus, šis metodas tampa nepatikimas. Todėl dabar jis laikomas prastu pasirinkimu kaip pagrindinė saugumo priemonė.
Tiesioginiai pranešimai ir autentifikavimo programos
Vienas patogiausių ir saugiausių būdų yra naudoti tiesioginius pranešimus mobiliajame įrenginyje. Tokios platformos kaip „Google“ ar „Microsoft“ siunčia įspėjimą į jūsų telefoną: tiesiog palieskite „Taip“, kad patvirtintumėte prisijungimą, arba „Ne“, jei tai ne jūs. Paprastai jie taip pat rodo išsamią informaciją, pvz., įrenginį, naudojamą prisijungimui prie paskyros, ir, kai kuriais atvejais, apytikslę vietą.
Ši sistema turi du aiškius privalumus. Pirma, daug lengviau paliesti pranešimą nei nukopijuoti šešiaženklius kodus. Antra, ji mažiau pažeidžiama atakų, kurios remiasi telefono numeriu (SIM kortelės klonavimas, SMS persiuntimas ir kt.), nes patvirtinimas susietas su įrenginiu ir jūsų paskyra, o ne tik su telefono linija.
Įmonės dažnai papildo šiuos pranešimus papildomais patikrinimais, pavyzdžiui, reikalaudamos jūsų įrenginio PIN kodo arba piršto atspaudo, kad būtų išvengta neteisėtos prieigos tiesiog pakeliant atrakintą telefoną. Įmonių aplinkoje „Microsoft Entra“ sprendimai ar panašūs įrankiai leidžia taikyti kontekstines taisykles, kurios padidina saugumą nesukeldamos pernelyg didelių nepatogumų vartotojui.
Lygiagrečiai turime kodų generavimo programas, tokias kaip „Google Authenticator“ , „Microsoft Authenticator“, „Authy“, „Duo“ ir daugelį kitų. Šios programos sukuria laiko pagrindu veikiančius vienkartinius slaptažodžius (OTP), kurie keičiasi kas kelias sekundes ir kurių veikimas nepriklauso nuo mobiliojo ryšio aprėpties ar duomenų ryšio.
Naudodamiesi šiomis programėlėmis, aktyvuodami 2FA, paprastai nuskaitote paslaugos pateiktą QR kodą . Nuo tada programėlė pradės generuoti kodus, kuriuos turėsite įvesti kiekvieną kartą prisijungdami. Tai labai rekomenduojamas sprendimas, nes jis labai apsunkina kodų vagystę nuotoliniu būdu, nes jie generuojami tiesiai jūsų įrenginyje ir nekeliauja mobiliojo ryšio tinklais.
Prieigos raktai, saugos raktai ir biometrija
Pastaraisiais metais prieigos raktai išpopuliarėjo kaip moderni ir saugi alternatyva tradiciniams slaptažodžiams. Užuot įsiminus slaptažodį, prisijungiama autentifikuojant piršto atspaudu, veido atpažinimo funkcija arba įrenginio PIN kodu. Sistema sukuria kriptografinių raktų porą: vienas saugomas serveryje, o kitas – jūsų įrenginyje, ir jie sujungiami tik tada, kai suteikiate prieigą.
Šiuos prieigos raktus galima sukurti telefone , kompiuteryje ar net aparatinės įrangos saugos rakte . Privalumas tas, kad nėra slaptažodžio, kurį galėtumėte įvesti neteisingai, pakartotinai naudoti daugybėje vietų arba duoti sukčiui, kuris jums skambina apsimesdamas techninės pagalbos specialistu. Tai viena patikimiausių šiuo metu prieinamų apsaugos priemonių nuo sukčiavimo atakų.
Su jais susiję ir aparatinės įrangos saugos raktai – maži fiziniai įrenginiai (dažnai USB, NFC arba „Bluetooth“), kuriuos prijungiate prie savo mobiliojo telefono, planšetinio kompiuterio ar kompiuterio arba priartinate prie jų, kai būsite paraginti. Jie veikia kaip namų raktas: be jo nėra prieigos. Didelės įmonės ir patyrę vartotojai juos naudoja ypač slaptoms paskyroms apsaugoti.
Biometriniai duomenys taip pat atlieka svarbų vaidmenį kaip antras veiksnys. Daugelyje mobiliųjų telefonų ir nešiojamųjų kompiuterių jau galima prisijungti naudojant pirštų atspaudus arba veido atpažinimą , o tokie sprendimai kaip „Windows Hello“ integruoja šio tipo autentifikavimą į pačią operacinę sistemą. Tokiu būdu galite sujungti tai, ką žinote (savo slaptažodį), su tuo, kas esate (savo pirštų atspaudais, veidu), kad padidintumėte apsaugos lygį.
Šie metodai kartu su moderniomis prieigos politikomis leidžia organizacijoms sumažinti tapatybės vagysčių atakų riziką , palengvinti prieigą be slaptažodžio ir išlaikyti gana sklandžią naudotojo patirtį, net kai naudotojai keičia įrenginius arba jiems reikia atkurti paskyras.
Alternatyvūs metodai: SMS, QR kodai, atsarginiai kodai ir kt.
Nors ir nėra tobuli, SMS žinute arba balso skambučiu siunčiami kodai išlieka tinkama alternatyva, ypač tiems, kurie mažiau įpratę naudoti konkrečias programas. Sistema siunčia šešiaženklį kodą į jūsų sukonfigūruotą telefono numerį; jums tereikia jį įvesti, kad patvirtintumėte savo tapatybę.
Vis dėlto labai svarbu atsiminti, kad SMS žinutėmis arba skambučiais siunčiami kodai gali būti perimti, jei kas nors gaus prieigą prie jūsų numerio . Tokios atakos kaip SIM kortelės keitimas (SIM kortelės klonavimas) arba skambučių peradresavimas gali nukreipti šias žinutes ir skambučius į užpuoliko valdomą įrenginį. Todėl, nors jos suteikia tam tikrą saugumą, palyginti su jokia apsauga, jos nėra idealus metodas, jei galite naudoti patikimesnes alternatyvas.
Kita sistema, naudojama tokių platformų kaip „Google“, yra QR kodo patvirtinimas . Kai kuriais atvejais jūsų kompiuterio ekrane rodomas QR kodas, kurį turite nuskaityti mobiliuoju telefonu, vykdydami ekrane pateikiamus nurodymus, kad patvirtintumėte savo tapatybę arba telefono numerį. Šis procesas yra gana saugus nuo skaičių pagrindu veikiančių atakų, nes mainai vyksta tiesiogiai tarp jūsų įrenginio ir serverio, nenaudojant SMS žinučių.
Dauguma paslaugų taip pat siūlo atsarginius arba atkūrimo kodus . Tai simbolių eilutės, generuojamos įjungus dviejų etapų autentifikavimą, kurias galite naudoti praradę prieigą prie telefono arba pagrindinio metodo. Labai svarbu juos saugoti saugioje vietoje (ne toje pačioje pažeidžiamoje el. pašto paskyroje, kurią visada naudojate) ir niekada jais su niekuo nesidalinti. Kai kurios pažangios saugos programos net neleidžia jų atsisiųsti, kad būtų išvengta informacijos nutekėjimo.
Galiausiai, yra platformų ir programėlių, kurios integruoja savo vidinius kodų generatorius . Pavyzdžiui, pačioje „Facebook“ programėlėje galite aktyvuoti funkciją, kuri generuoja laikinus kodus prisijungiant naujuose įrenginiuose. Ši koncepcija labai panaši į specialių autentifikavimo programėlių, tačiau apsiriboja konkrečia paslauga.
Įjunkite dviejų etapų autentifikavimą: bendrieji veiksmai
Kiekviena paslauga turi savo meniu ir savo pavadinimą, tačiau beveik visada atliksite kelis įprastus veiksmus . Bendros logikos supratimas padės nepasiklysti, net jei parinkčių pavadinimai šiek tiek pasikeis.
Pirmiausia prisijunkite prie paskyros, kurią norite apsaugoti (el. pašto, socialinio tinklo, pranešimų programėlės, debesies saugyklos, žaidimų platformos, internetinės parduotuvės ir kt.). Prisijunkite naudodami savo įprastą vartotojo vardą ir slaptažodį iš patikimo įrenginio.
Toliau eikite į saugos arba paskyros nustatymų skyrių. Jie dažnai vadinami tokiais kaip „Saugumas“, „Privatumas ir saugumas“, „Prisijungimas ir saugumas“ arba „Paskyra“. Pavyzdžiui, „Google“ paskyrų atveju tai bus rodoma pagrindiniame prietaisų skydelyje, o daugelio socialinių tinklų atveju – programos nustatymuose.
Tame skyriuje ieškokite parinkties „Dviejų etapų patvirtinimas“, „Dviejų veiksnių autentifikavimas“, „Prisijungimo saugumas“ ar panašios. Spustelėję ją, galėsite įjungti arba įjungti funkciją. Tada paslauga greičiausiai paprašys iš naujo įvesti slaptažodį, kad patvirtintumėte, jog nustatymus keičiate jūs.
Kitas žingsnis – pasirinkti norimą naudoti antrojo veiksnio tipą : SMS, skambutį, autentifikavimo programėlę, fizinį raktą, tiesioginius pranešimus, biometrinius duomenis ir kt. Kai kurios paslaugos leidžia konfigūruoti kelis metodus vienu metu (pavyzdžiui, kodo programėlę + SMS kaip atsarginį variantą), kad neliktumėte be pagalbos praradę įrenginį.
Kai sąrankos vedlys bus baigtas, platforma paprastai paprašys patikrinti prisijungimą arba patvirtinti procesą įvedant kodą, atsiųstą pasirinktu būdu. Daugelyje paslaugų taip pat siūloma galimybė atsisiųsti arba išsaugoti atsarginius kodus, kuriuos turėtumėte užsirašyti arba išsaugoti patikimame slaptažodžių tvarkytuve ateities nenumatytiems atvejams.
Aktyvinimas populiariose paslaugose ir kasdienėse paskyrose
Nors instrukcijos šiek tiek skiriasi priklausomai nuo platformos, idėja yra įjungti 2FA visose svarbiose jūsų skaitmeninio gyvenimo paskyrose . Tai apima operacines sistemas ir pagrindines paskyras, taip pat paslaugas, kurias naudojate kasdien bendraudami ar dirbdami.
Asmeniniuose nustatymuose patartina įjungti dviejų etapų patvirtinimą „Microsoft“, „iOS“, „Android“ arba „Mac“ paskyroje , nes tai būtina tokiems dalykams kaip failų sinchronizavimas, atsarginių kopijų kūrimas, programėlių pirkimas ir prieiga prie debesies paslaugų. Taip pat labai svarbu jį įjungti savo socialinės žiniasklaidos paskyrose („Facebook“, „Instagram“, „Twitter“, „TikTok“, „LinkedIn“, „Twitch“ ir kt.), kur paskyrų vagystės gali būti didelis galvos skausmas.
Nepamirškite savo el. pašto paslaugų teikėjų („Gmail“, „Outlook“, „Yahoo“, įmonių tiekėjų ir kt.) ir pranešimų siuntimo programėlių, tokių kaip „WhatsApp“, „Telegram“ ar „Signal“. Daugelio šių platformų nustatymuose jau yra dviejų etapų patvirtinimo parinktys, kai kuriose – papildomas saugos PIN kodas arba kodai, siunčiami SMS žinute, kai prisijungiate naujame įrenginyje.
Debesijos saugyklos paslaugos („Google Drive“, „OneDrive“, „iCloud“, „Dropbox“ ir kt.) yra dar viena puiki kandidatė įjungti 2FA, nes jose dažnai saugomi slapti dokumentai, asmeninės nuotraukos, atsarginės kopijos iš kitų įrenginių ir darbo failai. Tas pats pasakytina ir apie internetines prekybos platformas bei prekyvietes, kuriose saugomi mokėjimo būdai ir pristatymo adresai.
Galiausiai, internetinių žaidimų platformos („Steam“, „PlayStation Network“, „Xbox“, „Nintendo“, kompiuterinių žaidimų paslaugos ir kt.) taip pat paprastai leidžia naudoti dviejų veiksnių autentifikavimą. Nors kartais tai pamirštama, šių paskyrų apsauga padeda išvengti žaidimų bibliotekų, skaitmeninių pirkinių ir net susijusių asmeninių duomenų praradimo.
Dviejų etapų autentifikavimo saugumas, rizika ir apribojimai
Dviejų veiksnių autentifikavimo veiksmingumas mažinant paskyrų vagystes yra gerai žinomas . Didelės technologijų įmonės paskelbė tyrimus, rodančius, kad didžioji dauguma pažeistų paskyrų atakos metu neturėjo įjungto dviejų veiksnių autentifikavimo.
Pavyzdžiui, „Google“ nurodė, kad dviejų etapų patvirtinimas yra viena veiksmingiausių priemonių paskyrų užgrobimui stabdyti, o „Microsoft“ pranešė, kad beveik 99 % pažeistų paskyrų neturėjo dviejų etapų patvirtinimo. Kitaip tariant, vien šios funkcijos įjungimas smarkiai sumažina atakų paviršių.
Tačiau tai nėra stebuklinga priemonė ar patikimas sprendimas. Egzistuoja kenkėjiškos programos ir socialinės inžinerijos metodai , skirti jus pavogti arba apgauti antrajame žingsnyje: nuo sukčiavimo apsimetant puslapių, kurie akimirksniu fiksuoja kodus, iki automatinių skambučių (balso robotų), kurie apsimeta jūsų banku, mobiliojo ryšio paslaugų teikėju ar techninės pagalbos tarnyba, kad įtikintų jus padiktuoti ką tik gautą kodą.
Todėl viena iš auksinių taisyklių yra labai aiški: niekada su niekuo nesidalinkite savo patvirtinimo kodais . Nei telefonu, nei el. paštu, nei per „WhatsApp“, nei tiesioginėmis žinutėmis socialiniuose tinkluose. Didelės įmonės neskambins jums ir neprašys šešiaženklio kodo, kurį gavote, o jei kas nors ir skambins, greičiausiai bandys perimti jūsų paskyrą.
Taip pat svarbu žinoti, kad jei jūsų telefonas fiziškai pavagiamas ir atrakinamas, padidėja rizika, kad kažkas gali patvirtinti tiesioginius pranešimus, peržiūrėti kodus autentifikavimo programose arba skaityti SMS žinutes su vienkartiniais slaptažodžiais. Todėl labai svarbu savo įrenginiuose palaikyti saugius atrakinimo kodus , įjungti automatinį ekrano užrakinimą ir, jei įmanoma, turėti galimybę nuotoliniu būdu ištrinti turinį vagystės atveju.
Patikimi įrenginiai, atkūrimas ir prieigos tęstinumas
Kad kiekvieną kartą prisijungiant prie savo kompiuterio ar mobiliojo įrenginio nebūtų sunku, dauguma paslaugų leidžia pažymėti tam tikrus įrenginius kaip patikimus . Paprastai įvedus antrąjį veiksnį, matysite langelį su užrašu „Daugiau neklausti šiame įrenginyje“ arba „Prisiminti šį kompiuterį“.
Įjungus šią parinktį, tame konkrečiame įrenginyje nereikės kaskart prisijungiant įvesti antrojo veiksnio, bent jau kurį laiką arba kol neištrinsite slapukų, neatsijungsite visuotinai arba nepakeisite pagrindinių nustatymų. Tačiau šį langelį turėtumėte pažymėti tik tuose įrenginiuose, kuriais nesidalijate su niekuo ir kuriuos kontroliuojate patys (asmeninis mobilusis telefonas, nešiojamasis kompiuteris, stacionarus kompiuteris).
Verslo pasaulyje saugumo komandos paprastai kuria strategijas taip, kad net ir praradus įrenginį arba vartotojui pamiršus pagrindinį prieigos būdą, egzistuoja atkūrimo galimybės : alternatyvūs metodai, atsarginiai kodai, saugus paskyros atkūrimas ir pan. Idėja yra išlaikyti žmones prisijungusius neišjungiant dviejų veiksnių autentifikavimo ir neatidarant nereikalingų durų.
Jūsų atveju, individualiu lygmeniu, protingiausia visada sukonfigūruoti daugiau nei vieną patvirtinimo metodą, kai paslauga tai leidžia (pavyzdžiui, autentifikavimo programėlę kaip pagrindinį metodą ir SMS arba saugos raktus kaip atsarginį) ir išsaugoti atkūrimo kodus saugioje vietoje, pavyzdžiui, patikimoje slaptažodžių tvarkytuvėje arba gerai apsaugotame fiziniame dokumente.
Galiausiai svarbu rasti pusiausvyrą tarp patogumo ir apsaugos: visose svarbiausiose paskyrose naudoti dviejų etapų patvirtinimą, pasirinkti saugiausius įmanomus metodus (autentifikavimo programas, prieigos raktus, saugos raktus) ir turėti po ranka atkūrimo parinktis, kad nebūtumėte užblokuoti praradę ar pakeitę telefoną.
Įdiegę dviejų etapų autentifikavimą pagrindinėse paskyrose, derindami šiuolaikinius metodus, tokius kaip prieigos raktai, kodų programėlės ir tiesioginiai pranešimai, su pagrindine geriausia praktika (kodų nebendrinimas, įrenginių apsauga, atsarginių kopijų kūrimas), būsite daug saugesni nuo dažniausiai pasitaikančių atakų; tai nepanaikina visų rizikų, tačiau jūsų paskyros tampa daug mažiau patraukliu ir lengvu taikiniu užpuolikams.