- Tai leidžia pridėti papildomą saugumo sluoksnį naudojant prieigos raktus, tiesioginius pranešimus arba vienkartinius slaptažodžius.
- Galite konfigūruoti „Google“ paskyros saugumo skiltyje atlikdami ekrane pateikiamus veiksmus.
- Ji siūlo išplėstines parinktis organizacijos administratoriams, įskaitant saugumo užtikrinimą.
- Tai apima atsarginių kopijų kūrimo metodus ir fizinius įrenginius, skirtus užkirsti kelią sukčiavimo atakoms ir tapatybės vagystei.
Šiomis dienomis niekas neturėtų rizikuoti palikti neužrakintas duris į savo skaitmeninį gyvenimą. Dviejų etapų patvirtinimas , dar žinomas kaip dviejų veiksnių autentifikavimas, veikia kaip papildoma spyna, neleidžianti neįgaliotiems asmenims pasiekti jūsų duomenų, net jei jiems pavyksta pavogti jūsų slaptažodį.
Iš esmės tai yra papildomo saugumo sluoksnio pridėjimas , kad bandant prisijungti prie paskyros „Google“ nepasikliautų vien jūsų slaptažodžiu ir paprašytų pateikti antrą tapatybės įrodymą. Priklausomai nuo to, kaip jį sukonfigūruosite, tai gali būti nuo paprasto bakstelėjimo mobiliojo telefono ekrane iki fizinių saugos įrenginių naudojimo.

Kaip nustatyti dviejų pakopų apsaugą
Jei norite įjungti šią funkciją, procesas yra gana paprastas. Pirmiausia eikite į „Google“ paskyros nustatymus ir raskite skyrių „Sauga“. Ten raskite skyrių, kuriame paaiškinama, kaip prisijungti, ir spustelėkite „ Įjungti dviejų etapų patvirtinimą“ . Tada tiesiog vykdykite ekrane pateikiamus nurodymus.
Yra viena svarbi detalė: jei jūsų paskyrą gavote darbe ar mokykloje , šios parinktys gali būti nerodomos. Tokiu atveju nesijaudinkite ir kreipkitės pagalbos tiesiogiai į sistemos administratorių .

Būdai įrodyti, kad tai jūs
„Google“ yra gana sumanus ir, priklausomai nuo situacijos, pasiūlys būdą, kurį laiko patogiausiu ir saugiausiu. Vienas iš moderniausių variantų yra prieigos raktai , leidžiantys prisijungti naudojant piršto atspaudą, veido atpažinimo funkciją arba telefono PIN kodą. Puikus dalykas, susijęs su šiais raktais, yra tai, kad jų negalima užrašyti ar netyčia perduoti kam nors kitam, nes jie saugomi jūsų įrenginyje.
Jei nenorite naudoti prieigos raktų, praktiškiausias pasirinkimas yra tiesioginiai pranešimai . Užuot įvedę sudėtingus kodus, gausite įspėjimą savo mobiliajame telefone („Android“ arba „iPhone“ su „Google“ programėlėmis) ir tiesiog bakstelėsite mygtuką „Taip“, kad patvirtintumėte, jog bandote prisijungti. Šis metodas yra ypač naudingas, nes apsaugo jus nuo SIM kortelės klonavimo.
Kitos patvirtinimo alternatyvos
Tiems, kurie ieško visiškos apsaugos arba kurie kartais atsiduria be draudimo, yra ir kitų galimybių:
- „Google“ autentifikavimo priemonė: Ši programėlė generuoja laikinus vienkartinius (OTP) kodus, kurie veikia net jei neturite prieigos prie interneto nėra mobiliojo ryšio signalo.
- SMS žinutės ir skambučiai: Į telefoną gausite šešių skaitmenų kodą. Tačiau atminkite, kad šis metodas yra šiek tiek mažiau saugunes kai kurie patyrę įsilaužėliai gali perimti šias žinutes.
- QR kodai: Kartais „Google“ paprašys nuskaityti kodą fotoaparatu, kad patikimiau patvirtintų telefono numerį.
- Fiziniai saugos raktai: Tai maži USB įrenginiai, kuriuos jungiate prie kompiuterio arba mobiliojo telefono. Jie yra geriausia apsauga nuo sukčiavimo apsimetant kuris šiuo metu egzistuoja.
Taip pat yra atsarginių kodų – raktų, kuriuos turėtumėte laikyti saugioje vietoje, jei pamestumėte telefoną arba negalėtumėte pasiekti kitų patvirtinimo metodų.

Verslo administratorių valdymas
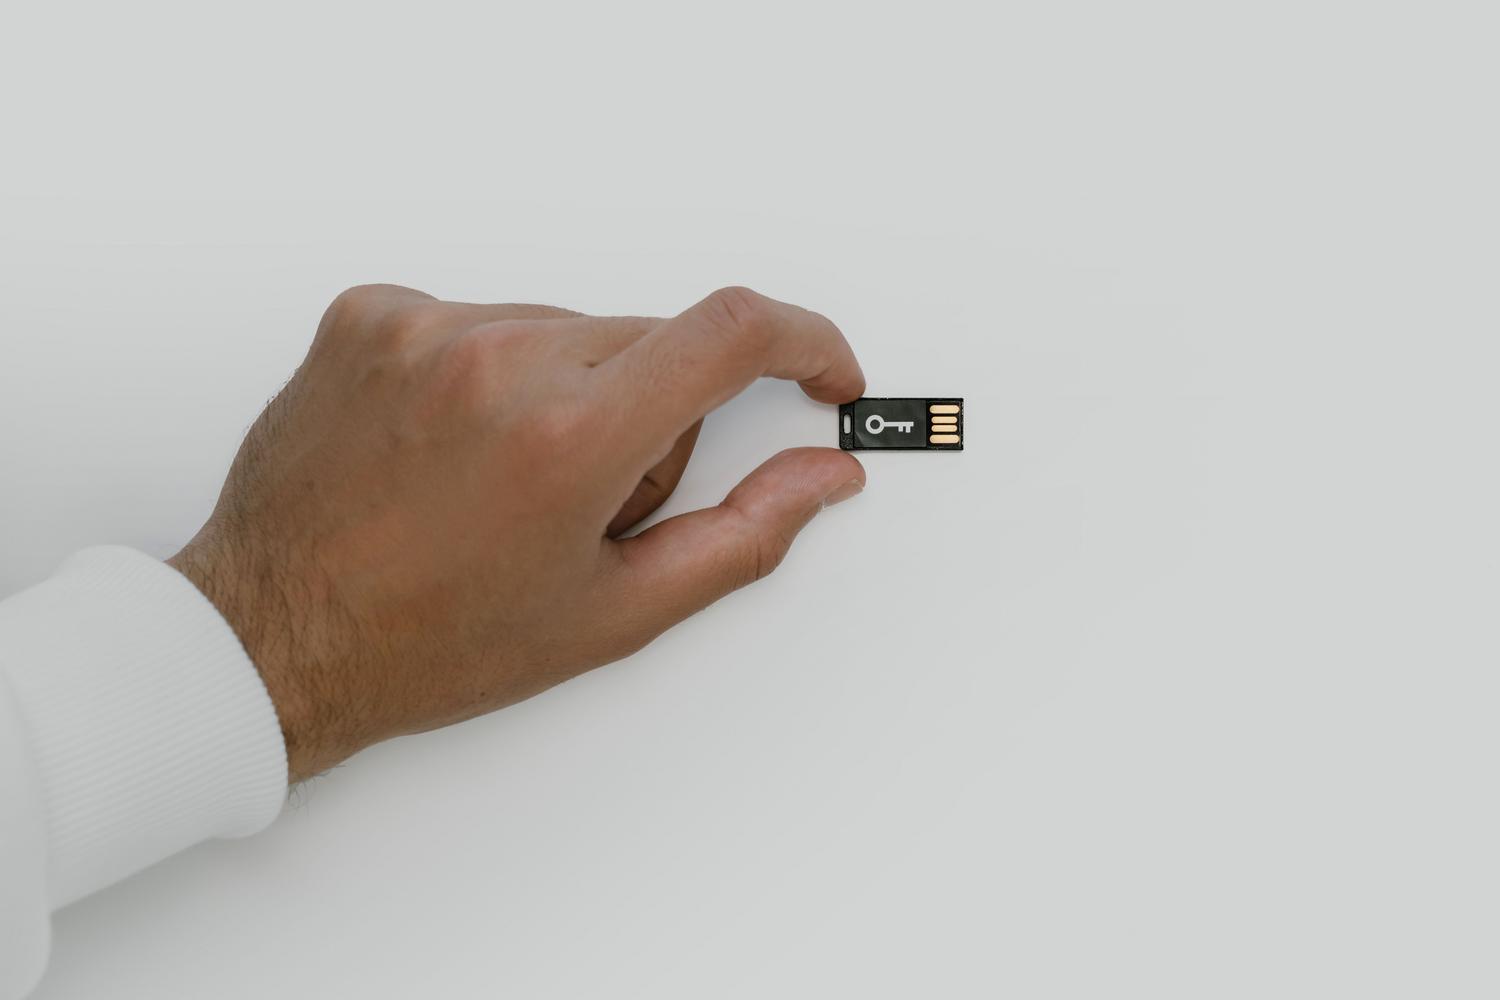
Jei vadovaujate organizacijai, procesas kitoks. Galite nuspręsti, ar dviejų etapų patvirtinimas jūsų darbuotojams yra neprivalomas, ar privalomas . Administratoriaus konsolėje galite priverstinai įdiegti šį metodą konkrečioms grupėms, pvz., pardavimų komandai, reikalaudami, kad jie naudotų griežtus metodus, pvz., saugos raktus.
Rekomenduojamas įmonių darbo eiga prasideda nuo vartotojų informavimo , leidžiant jiems savanoriškai užsiregistruoti ir galiausiai, nustatant privalomą registraciją nuo konkrečios datos . Administratoriai gali stebėti, kas laikėsi reikalavimų, o kas ne, naudodamiesi saugumo ataskaitomis, ir netgi gali sugeneruoti laikinus saugos kodus tiems, kurie pametė fizinį raktą.
Paskutiniai patarimai ir įspėjimai
Kad nereikėtų viso šio proceso kartoti kiekvieną kartą prisijungiant iš namų kompiuterio, galite pažymėti langelį „ Daugiau neklausti šiame įrenginyje “. Tačiau būkite atsargūs – tai darykite tik tuose įrenginiuose, kurie priklauso jums ir kuriais su niekuo nesidalijate , kitaip nepaisysite ką tik nustatytų saugumo nustatymų.
Labai svarbu atsiminti, kad „Google“ niekada jums neskambins prašyti patvirtinimo kodo. Jei kas nors tai padarys, tai bus sukčiavimas. Taip pat atminkite, kad pridėjus naują telefono numerį, „Google“ gali prireikti iki septynių dienų , kad juo visiškai pasitikėtų ir neleistų įsibrovėliui greitai pakeisti jūsų informacijos.
Tinkamai sukonfigūravus dviejų veiksnių autentifikavimą naudojant skaitmeninius raktus, autentifikavimo programas arba tiesioginius pranešimus, užtikrinama, kad jūsų asmeninė informacija būtų apsaugota nuo išorinių atakų, tuo pačiu metu leidžiant valdyti išimtis saugiuose įrenginiuose ir administruoti išplėstinius leidimus įmonės aplinkoje, kad būtų apsaugota kiekvieno vartotojo tapatybė.
