- „Android“ įdiegia realaus laiko patvirtinimo sistemą, kuri konsultuojasi su banko programėle, kad automatiškai nutrauktų sukčiavimo skambučius.
- Apsauga nuo fizinės vagystės sustiprinama privalomu biometriniu užraktu ir kritinių nustatymų apribojimu.
- „Gemini“ dirbtinis intelektas ir „Live Threat Detection“ sistema analizuoja įtartiną programėlių elgesį, kad būtų išvengta sukčiavimo.
Telefonų saugumas tapo tikru galvos skausmu, ypač atsižvelgiant į šiandieninių sukčiavimo schemų rafinuotumą. „Google“ sustiprino savo pozicijas ir pristatė nemažai esminių „Android“ patobulinimų, kad apsaugotų mus nuo apgaulės, ypatingą dėmesį skirdama bankininkystės sukčiavimo pažabojimui ir įrenginių apsaugai nuo vagysčių ar kenkėjiškos programinės įrangos, veikiančios šešėlyje.
Ryškiausias šio diegimo aspektas yra tai, kad tai ne tik kosmetinis atnaujinimas, o daugiasluoksnis požiūris . Nuo pažangaus dirbtinio intelekto naudojimo iki tiesioginių susitarimų su finansų įstaigomis – tikslas – užtikrinti, kad vartotojams nereikėtų būti kibernetinio saugumo ekspertais, norint būti apsaugotiems, o operacinė sistema pati atliktų purviną darbą – aptiktų ir blokuotų grėsmes realiuoju laiku.
Apgaulės pabaiga: finansinių skambučių tikrinimas
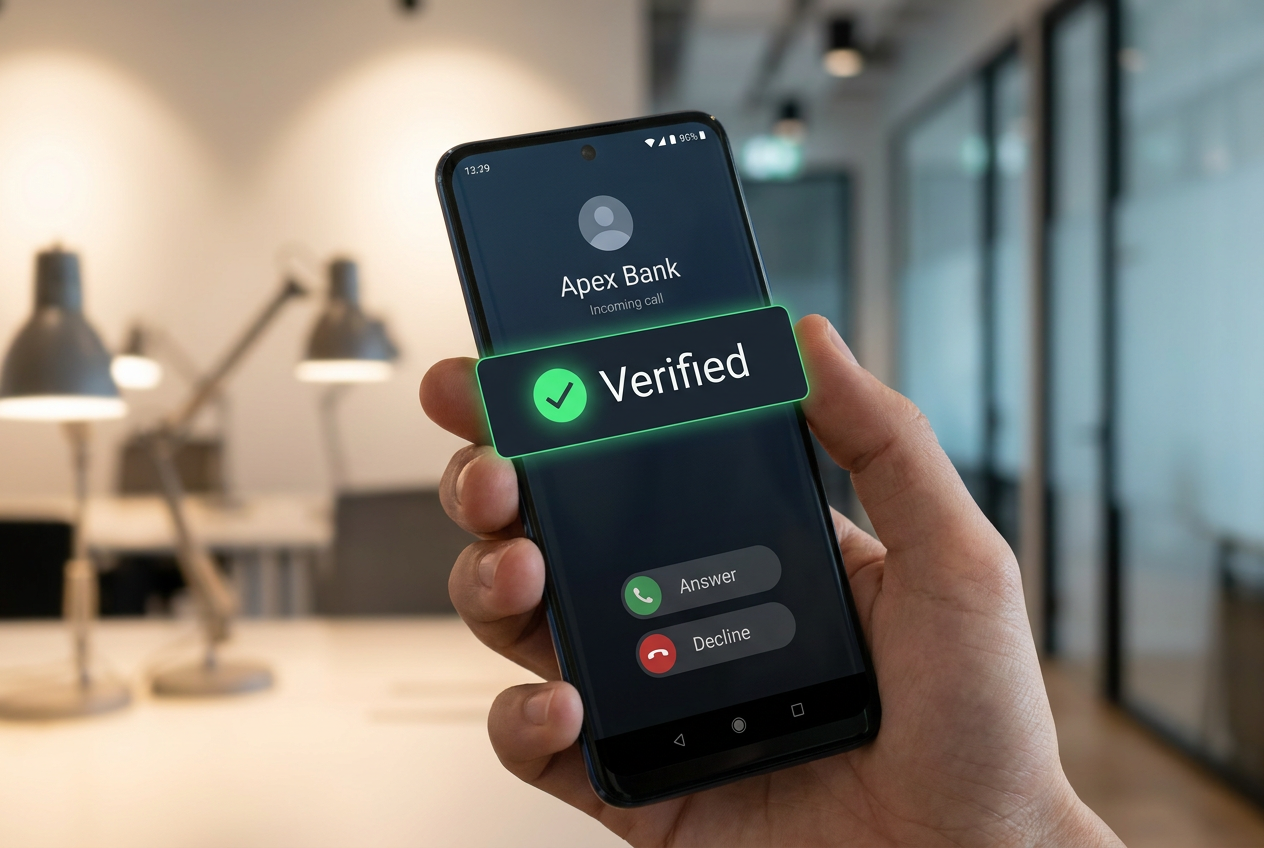
Tikriausiai esate susidūrę su situacija, kai ekrane rodomas jūsų banko pavadinimas, bet iš tikrųjų tai sukčius, bandantis apgauti jus ir išgauti slaptažodžius. Tai vadinama klastojimu. Siekdama su tuo kovoti, „Android“ dabar bendradarbiauja su dalyvaujančiomis bankininkystės programėlėmis. Šis procesas jums nematomas: kai gaunate skambutį, kuris apsimeta skambinantis iš banko, „Android“ diskretiškai paklausia jūsų telefone įdiegtos banko programėlės, ar skambutis tikras. Jei atsakymas yra neigiamas, sistema nedelsdama nutraukia skambutį.
Be to, bankai gali tam tikrus numerius priskirti kaip „tik įeinančius“. Tai reiškia, kad jei kas nors bandys jums paskambinti iš numerio, kurį bankas naudoja tik skambučiams priimti, jūsų įrenginys atpažins tai kaip sukčiavimą ir automatiškai nutrauks skambutį . Ši sistema jau davė įspūdingų rezultatų, užblokuodama milijonus nesąžiningų skambučių tokiose šalyse kaip Brazilija. Šiuo metu tokios institucijos kaip „Revolut“, „Nubank“ ir „Itaú“ jau yra šio tinklo dalis, nors sąrašas ir toliau plėsis.
Tiesioginis grėsmių aptikimas ir dirbtinis intelektas prieš kenkėjiškas programas
Ne viskas vyksta skambučio metu; dažnai sukčiavimas prasideda nuo tekstinės žinutės arba, regis, nekenksmingos programėlės. Čia praverčia „Live Threat Detection“ – įrankis, kuris naudoja dirbtinį intelektą tiesiai įrenginyje, kad stebėtų programėlių veikimą. Jis ne tik nuskaito programėlę diegimo metu, bet ir analizuoja, ar įdiegus ji pradeda daryti keistus dalykus, pvz., persiųsti jūsų tekstines žinutes kitu numeriu ar naudoti pritaikymo neįgaliesiems teises, kad sukurtų nematomas ekrano perdengimo juostas ir jus apgautų.
Siekdama papildyti šią funkciją, „Google“ integravo „Gemini Intelligence“ . Tokiose programose kaip „Google Messages“ patobulintos apsaugos režimas naudoja debesijos pagrindu veikiančius dirbtinio intelekto modelius, kad analizuotų ištisus pokalbius su nepažįstamaisiais ir aptiktų sukčiavimo modelius. Tuo tarpu „Gemini Nano“ veikia lokaliai jūsų telefone ir patikrina, ar nuoroda pavojinga, prieš jums ją spustelint, apsaugodama jus net nuo svetainių, sukurtų vos prieš kelias minutes, kurios dar nėra įtrauktos į juoduosius sąrašus.
Apsauga nuo fizinės vagystės ir neteisėtos prieigos
Jei jūsų telefonas pavagiamas, jūsų PIN kodas nebėra pakankama kliūtis, jei vagis sugebėjo jį šnipinėti. Štai kodėl „Android“ patobulino funkciją „pažymėti kaip pamestą“ . Dabar, net jei vagis žino jūsų PIN kodą, įrenginiui atrakinti reikės biometrinio autentifikavimo (pirštų atspaudų arba veido atpažinimo). Be to, siekiant išvengti telefono klastojimo ar atvirkštinio sekimo, blokuojama greita prieiga prie nustatymų, o „Wi-Fi“ ir „Bluetooth“ ryšiai išjungiami.
Dar viena labai sumani priemonė – vienkartinių slaptažodžių (OTP) apsauga. Kad kenkėjiškos programos negalėtų perimti jūsų patvirtinimo raktų, „Android“ tris valandas slepia SMS kodus , neleisdama šnipinėjimo programoms jų užfiksuoti ir pasiekti jūsų paskyrų. Be to, PIN kodo atspėjimo bandymai tapo sudėtingesni – tarp nepavykusių bandymų laukti ilgiau, todėl „brute-force“ atakos praktiškai neįmanomos.
Išsamus privatumas ir duomenų kontrolė
Kalbant apie privatumą, laikai, kai programai buvo leidžiama pasiekti visą adresų knygelę ir perskaityti tik vieną kontaktą, baigėsi. Dabar yra individualus kontaktų parinkiklis , leidžiantis programai pasiekti tik konkrečią informaciją ir tik laikinai. Tas pats pasakytina ir apie vietą: pridėtas mygtukas, leidžiantis bendrinti tikslią vietą tik tada, kai programa atidaryta, taip užkertant kelią nuolatiniam stebėjimui.
Tiems, kurie dažnai diegia failus ne iš oficialios parduotuvės, „Chrome for Android“ dabar nuskaito APK failus prieš jiems baigiant atsisiuntimą. Jei saugus naršymas aptinka žinomą kenkėjišką programą, procesas blokuojamas. Taip pat pridėta galimybė peržiūrėti IMEI iš užrakinimo ekrano , todėl valdžios institucijoms lengviau identifikuoti įrenginį nereikia prisijungti prie sistemos.
Ši saugumo ekosistema, apimanti nuo „Android 11“ iki naujausių versijų, leidžia aktyviai kovoti su kibernetiniais nusikaltimais. Derindama dirbtinio intelekto valdomą elgsenos analizę, tiesioginį patikrinimą su bankais ir daug griežtesnę biometrinių duomenų bei leidimų kontrolę, „Google“ sukūrė apsaugą, kuri smarkiai sumažina atakų paviršių, apsaugodama tiek vartotojų skaitmeninę tapatybę, tiek banko lėšas nuo agresyviausių socialinės inžinerijos taktikų.