- „SysWOW64“ yra sistemos aplankas, kuriame saugomi 32 bitų dvejetainiai failai 64 bitų „Windows“ sistemoje ir kuris veikia kartu su „System32“, kuriame yra 64 bitų dvejetainiai failai.
- WOW64 yra suderinamumo sluoksnis, leidžiantis 32 bitų programoms veikti 64 bitų „Windows“ sistemose per failų peradresavimą ir registrą.
- „SysWOW64“ nėra virusas, nors kai kurios kenkėjiškos programos maskuojasi naudodamos jo pavadinimą; ištrynus originalų aplanką, gali sugesti „Windows“.
- Pagarba „System32“, „SysWOW64“, „Program Files“ ir „Program Files (x86)“ keliams yra labai svarbi norint išlaikyti suderinamumą ir tinkamą sistemos veikimą.
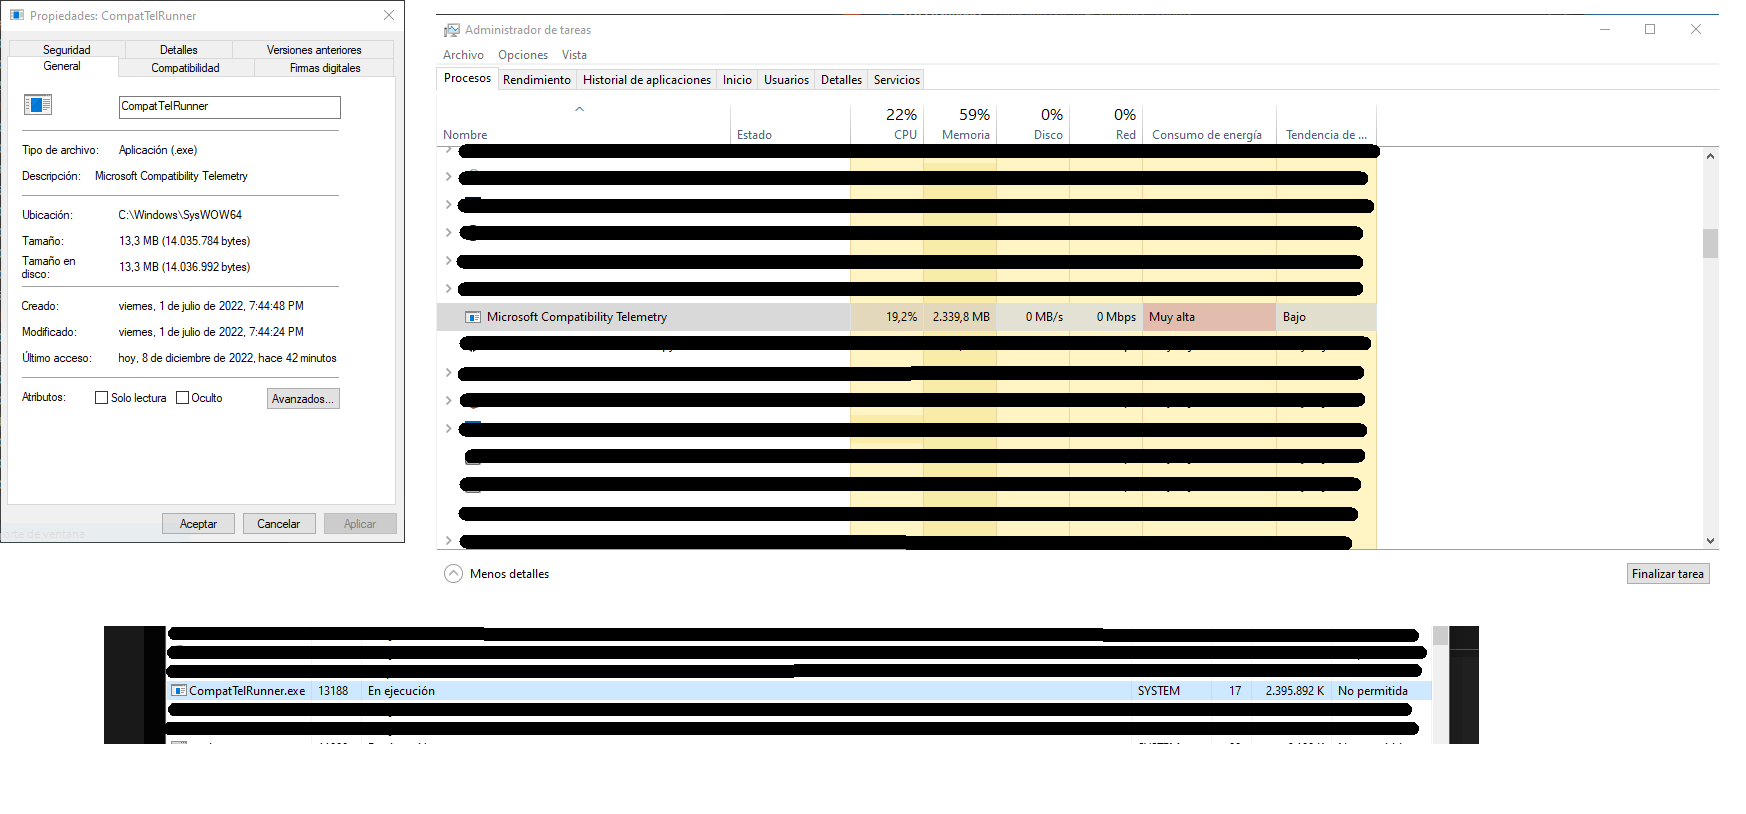
Jei kada nors atidarėte „Windows“ užduočių tvarkytuvę, nes jūsų kompiuteris veikė lėčiau nei įprastai, tikriausiai susidūrėte su keistais procesais, susijusiais su „SysWOW64“ arba paslaptingu aplanku C:\Windows\SysWOW64 . Kartais atrodo, kad jie naudoja daug atminties, negalite baigti užduoties ir, žinoma, pradeda skambėti pavojaus varpai: „O kas, jei tai virusas?“
Be to, bandant surasti failo vietą užduočių tvarkytuvėje, aptinkama, kad aplanke yra šimtai .dll ir .exe failų , kurie lengvai pasiekia kelis gigabaitus. Dar blogiau, kad „Windows“ neleis jo ištrinti kaip bet kurio kito aplanko. Suprantama, kad tai gali kelti nerimą, tačiau pirmiausia turėtumėte žinoti, kad „SysWOW64“ pagal numatytuosius nustatymus nėra virusas , o svarbi operacinės sistemos dalis.
Kas yra WOW64, SysWOW64 ir kodėl egzistuoja šie keisti aplankai?
Šiuolaikinėse „Microsoft“ sistemose 64 bitų „Windows“ versijos yra sukurtos taip, kad būtų suderinamos tiek su 64 bitų programomis, tiek su senesnėmis 32 bitų programomis. Tam pasiekti „Windows“ integruoja technologiją, vadinamą WOW64 („Windows“ sistemoje „Windows 64“) , kuri veikia kaip savotiškas „vertėjas“ tarp 32 bitų programų ir 64 bitų operacinės sistemos.
Šis WOW64 komponentas suteikia suderinamumo sluoksnį , kuris leidžia 32 bitų programai manyti, kad ji veikia įprastoje 32 bitų „Windows“ sistemoje, nors iš tikrųjų ji veikia 64 bitų sistemoje. Norėdama tai pasiekti, sistema naudoja failų ir registro peradresavimo derinį bei bibliotekų rinkinį, kuris tvarko vertimą ir konteksto perjungimą tarp 32 bitų ir 64 bitų sistemų.
Aplankas „SysWOW64“ yra šio mechanizmo dalis . 64 bitų „Windows“ sistemoje rasite du pagrindinius sistemos katalogus: C:\Windows\System32 ir C:\Windows\SysWOW64 . Nepaisant pavadinimo, „System32“ yra 64 bitų bibliotekos ir vykdomieji failai, o „SysWOW64“ saugo 32 bitų versijas, reikalingas senesnėms programoms.
Ši, atrodytų, prieštaringa organizacija kyla dėl suderinamumo su senąja programine įranga . Daugelis kūrėjų į savo kodą įprogramavo kelią C:\Windows\System32 , manydami, kad šiame aplanke visada bus sistemos bibliotekos. Siekdama nesugadinti šios programinės įrangos perkeliant į 64 bitų versiją, „Microsoft“ nusprendė, kad „System32“ liks pagrindiniu sistemos katalogu, kuriame dabar yra 64 bitų dvejetainiai failai, ir sukūrė „SysWOW64“, kad jame būtų 32 bitų bibliotekos.
Trumpai tariant, WOW64 ir SysWOW64 leidžia senesnėms 32 bitų programoms veikti nepakeistomis 64 bitų aplinkoje, skaidriai valdant architektūrinius skirtumus vartotojui.
32 bitų ir 64 bitų „Windows“ skirtumai: RAM, programos ir suderinamumas
Daugelį metų dauguma visuomenei parduodamų kompiuterių naudojo 32 bitų architektūras ir 32 bitų „Windows“ versijas. Šiose sistemose praktinė naudojamos RAM riba paprastai yra nuo 3 iki 4 GB , nes dalis adresų erdvės yra rezervuota vaizdo plokštei ir kitiems įrenginiams.
Atsiradus įperkamiems 64 bitų procesoriams ir operacinėms sistemoms, tokioms kaip „Windows 7“ ir naujesnės versijos , rinka smarkiai perėjo prie 64 bitų architektūros. 64 bitų „Windows“ sistema gali apdoroti žymiai didesnius atminties kiekius, kai kuriuose leidimuose pasiekdama dešimtis ar net šimtus gigabaitų RAM , o tai atveria duris reiklesnėms programoms ir pagerina bendrą našumą, ypač profesionalioje aplinkoje.
64 bitų sistemoje galite paleisti originalias 64 bitų programas ir, dėka WOW64, taip pat klasikines 32 bitų programas. WOW64 emuliatorius užtikrina, kad 32 bitų programa vis tiek matytų aplinką, panašią į 32 bitų „Windows“ sistemą, su savo bibliotekomis ir sistemos keliais , net jei viskas veikia kitaip.
Daugumai 32 bitų programų nereikia žinoti, ar jos iš tikrųjų veikia 32 bitų, ar 64 bitų sistemoje. Tik labai specifiniais atvejais, kai programinei įrangai reikia atskirti architektūras, ji gali pasinaudoti konkrečiomis „Windows“ API, kad tai išsiaiškintų. Vidutiniam vartotojui svarbu tai, kad paprastai nieko ypatingo nereikia daryti : sistema tai tvarko automatiškai.
Vis dėlto yra keletas svarbių išimčių . Tam tikroms labai žemo lygio programoms, tokioms kaip daugelis senesnių antivirusinių programų, tvarkyklių ar saugos įrankių, kurie tiesiogiai sąveikauja su branduoliu, 64 bitų „Windows“ sistemoje tinkamai veikti reikalingos specialios 64 bitų versijos. Tokiais atvejais 32 bitų versija gali būti nesuderinama arba gali būti labai ribota.
„System32“, „SysWOW64“ ir „Program Files“ aplankai: ką kiekvienas iš jų turi
Įdiegus 64 bitų „Windows“ suderinamame kompiuteryje, atsiranda keli sistemos ir programų aplankai , kurie iš pradžių gali būti painūs. Disko lygmeniu pagrindiniai keliai, kuriuos turėtumėte žinoti, yra šie:
- C: \ Windows \ System32: „Windows“ sistemos aplankas, kuriame 64 bitų sistemoje saugomi 64 bitų dvejetainiai failai (vykdomieji failai ir DLL).
- C: \ Windows \ SysWOW64: sistemos aplankas, rezervuotas 32 bitų failai kurios naudoja 32 bitų programas su WOW64.
- C:\Programų failai (o C: \ Program Files): katalogas, skirtas 64 bitų programos ir su juo susijusius failus.
- C:\Programų failai (x86) (o C: \ Program Files (x86)): aplankas, kuriame yra 32 bitų programos 64 bitų „Windows“ sistemoje.
Labiausiai gluminanti detalė yra ta, kad „System32“ aplanke yra 64 bitų kodas , o „SysWOW64“ pilnas 32 bitų failų. Tai visiškai priešinga tam, ko galima tikėtis vien pagal pavadinimus. Priežastis, kaip jau minėta, yra suderinamumo su senesne programine įranga , kuri tikisi rasti sistemos išteklius „System32“ aplanke, išlaikymas.
Praktiškai „Windows“ skaidriai peradresuoja daugelį disko užklausų. Kai 32 bitų programa bando pasiekti C:\Windows\System32 , WOW64 posistemis peradresuoja tą užklausą į C:\Windows\SysWOW64 , todėl programa įkelia atitinkamas 32 bitų bibliotekas nepastebėdama šio triuko.
Kalbant apie programų aplankus, nutinka kažkas panašaus. 64 bitų programos pagal numatytuosius nustatymus įdiegiamos aplanke „Program Files“ , o 32 bitų programos – aplanke „Program Files (x86)“ . Jei diegimo programa gerai sukurta, ji aptinka sistemos architektūrą ir kiekvieną dvejetainį failą įdeda į tinkamą aplanką, kad būtų išvengta konfliktų.
Nors programa kartais gali veikti net ir įkėlus ją į „neteisingą“ aplanką, visada geriausia laikytis šios struktūros . Jei programa prašo „Windows“ nurodyti „Program Files“ kelią, o jūs ją įdiegėte neteisingoje vietoje, ji gali ieškoti palaikymo failų neteisingame kataloge ir sukelti sunkumų, kuriuos sunku nustatyti.
Ką reiškia WOW64 ir x86: šiek tiek istorijos
Terminas WOW64 kilęs iš „Windows on Windows 64“, kurį galima suprasti kaip „32 bitų „Windows“, veikiančią ant 64 bitų „Windows“. Tai komponentas, leidžiantis 32 bitų programoms veikti 64 bitų operacinėje sistemoje nereikalaujant jokio specialaus vartotojo įsikišimo. Tai pasiekiama suteikiant suderinamumo sluoksnį, kuris konvertuoja skambučius tarp dviejų operacinių sistemų.
Savo darbui atlikti WOW64 naudoja kelias labai specifines dinaminių nuorodų bibliotekas (DLL) :
- wow64.dll: veikia kaip pagrindinė sąsaja, verčianti 32 bitų iškvietimus į jų 64 bitų atitikmenį.
- wow64win.dll: pateikia įėjimo taškus, kuriuos programos naudoja sąveikai su 64 bitų posisteme.
- wow64cpu.dll: Jis atsakingas už vykdymo režimo pakeitimo tarp 32 ir 64 bitų valdymą procesoriuje.
Kita vertus, terminas x86 reiškia „Intel“ procesorių šeimą (8086, 80186, 80286, 80386 ir kt.), kurie turėjo suderinamą instrukcijų rinkinį. Laikui bėgant, o ypač nuo legendinio 80386, jo vartojimas tapo plačiai paplitęs, kalbant apie 32 bitų architektūras, suderinamas su tuo instrukcijų rinkiniu . Šiandien, kai matote „x86“, beveik visada reiškia „32 bitų“.
Ši pavadinimų suteikimo konvencija „Windows“ sistemoje atsispindi aplanke „Program Files (x86)“ , kuris aiškiai rodo, kad tai yra 32 bitų programinei įrangai skirtas katalogas . Priešingai, aplankas „Program Files“ be priesagos yra susijęs su 64 bitų programomis.
„System32“, „SysWOW64“ ir „Windows“ registras
32 bitų ir 64 bitų programų sambūvis turi įtakos ne tik failų aplankams, bet ir pačiam „Windows“ registrui . Kaip ir 32 bitų bei 64 bitų dvejetainiams failams yra atskiri keliai, taip ir skirtingi raktai, skirti atskirti kiekvieno programos tipo konfigūraciją.
32 bitų (x86) sistemose programos pašalinimo įrašai paprastai saugomi rakte:
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall
64 bitų (x64) sistemose „Windows“ įdiegia papildomą mazgą, esantį „Wow6432Node“ , kad būtų galima apdoroti 32 bitų programas, veikiančias su „WOW64“. Tokiu atveju tipinis 32 bitų programų pašalinimo kelias būtų toks:
HKEY_LOCAL_MACHINE\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\Pašalinti
Tokiu būdu sistema atskiria 32 bitų ir 64 bitų konfigūracijas ir nuorodas , neleisdama vienai programai lengvai trukdyti kitai tiesiog bendrinant rakto ar reikšmės pavadinimą. Tai ypač svarbu diegimo, atnaujinimo ir nuotolinės priežiūros įrankiams, kuriems reikia atskirti, kuri programos versija yra įdiegta. Jei reikia priverstinai pašalinti programą arba išvalyti probleminius registro įrašus, yra specialūs vadovai, kuriuose paaiškinta, kaip tai padaryti teisingai.
Ar „SysWOW64“ yra virusas, ar galiu jį tiesiog ištrinti?
Viena iš labiausiai paplitusių baimių yra ta, kad „SysWOW64“ aplankas yra virusas arba kažkas pavojingo, nes jis užima daug vietos, rodomas užduočių tvarkytuvėje ir jį sunku ištrinti . Realybė tokia, kad „SysWOW64“ yra teisėtas sistemos aplankas, būtinas 64 bitų „Windows“ veikimui.
Įprastomis aplinkybėmis „SysWOW64“ saugo 32 bitų .dll ir .exe failus, reikalingus programoms, veikiančioms pagal WOW64. Jie gali užimti kelis gigabaitus, o kai kurie vartotojai netgi pranešė apie dydžius, siekiančius 40 GB , ypač senesnėse sistemose su daugybe įdiegtų programų. Tai gali sulėtinti jūsų kompiuterį arba pritrūkti vietos diske; norėdami atlaisvinti vietos, galite peržiūrėti instrukcijas, kaip pašalinti nereikalingas programas sistemoje „Windows 11“, tačiau tai nebūtinai reiškia, kad jie yra kenksmingi.
Gali atsitikti taip, kad kenkėjiškų programų kūrėjai išnaudoja pavadinimą „SysWOW64“, kad paslėptų savo kūrinius. Kitaip tariant, jie nemanipuliuoja originaliu sistemos aplanku, o sukuria failus ar procesus labai panašiais pavadinimais, kad nebūtų aptikti. Tokiu būdu nieko neįtariantis vartotojas gali palaikyti Trojos arklį teisėtu sistemos komponentu.
Jei įtariate, kad kažkas negerai, patartina nuskaityti sistemą naudojant gerą, atnaujintą antivirusinę arba antišnipinėjimo programą ir atlikti išsamų nuskaitymą. Tokios priemonės kaip „Malwarebytes“ ir kiti gerai žinomi saugos produktai gali aptikti kenkėjiškus procesus, kurie bando pasislėpti naudodami sistemos failų pavadinimus.
Jei išsamus saugos programinės įrangos nuskaitymas neaptinka jokių su „SysWOW64“ susijusių grėsmių, nėra prasmės bandyti ištrinti aplanko. Tiesą sakant, rankiniu būdu ištrynus „SysWOW64“, „Windows“ gali tapti nenaudojama arba gali kilti rimtų klaidų bandant paleisti 32 bitų programas.
Kaip sužinoti, ar matomas „SysWOW64“ yra teisėtas, ar kenkėjiška programa
Net jei katalogas C:\Windows\SysWOW64 yra teisėtas, niekas netrukdo kenkėjiškai programinei įrangai naudoti tą patį arba labai panašų pavadinimą kitoje vietoje arba registruotis kaip foninis procesas, kuris pernelyg sunaudoja procesoriaus ir atminties . Tai įprasta technika, ypač tarp Trojos arklių ir kriptovaliutų kasėjų.
Aiškus ženklas, kad kažkas negerai, yra tai, kad kompiuteris pradeda veikti labai lėtai, ventiliatorius sukasi be jokios aiškios priežasties arba procesoriaus apkrovimas nuolat viršija 80–90 %. Jei užduočių tvarkytuvėje matote procesus, kurių pavadinimai susiję su „SysWOW64“, ir neproporcingai daug išteklių sunaudojama, verta tai ištirti.
Tuo metu galite dešiniuoju pelės mygtuku spustelėti procesą ir pasirinkti „Atidaryti failo vietą “. Jei vykdomasis failas nėra įprastame sistemos kelyje arba yra įtartiname aplanke „AppData“, „Temp“ ar kitoje neįprastoje vietoje, labai tikėtina, kad tai užmaskuota kenkėjiška programa , maskuojanti save kaip „Windows“ komponentą.
Be rankinio nuskaitymo, būtina atlikti išsamų nuskaitymą naudojant saugos programų paketą . Daugelis Trojos arklių platinami el. laiškais su užkrėstais priedais, piratiniais atsisiuntimais, nulaužtais programiniais įskiepiais, kodų generatoriais arba kenkėjiškomis reklamomis, kurios nukreipia vartotojus į pažeistas svetaines. Paleidus failą, kenkėjiška programa tyliai atsisiunčia, sukuria nuolatinius procesus ir gali naudoti teisėtus vardus, kad apgautų vartotoją.
Jei jūsų saugos įrankis aptinka kenkėjišką failą pavadinimu „SysWOW64“ ar panašų failą, turėtumėte leisti antivirusinei programinei įrangai pašalinti arba karantinuoti užkrėstus komponentus. Svarbu neliesti originalaus aplanko C:\Windows\SysWOW64, jei nuskaitymas rodo, kad jis švarus.
Išplėstiniai SysWOW64 susijusių infekcijų gydymo veiksmai
Rimtesnėse situacijose, ypač susidūrus su išpirkos reikalaujančiomis programomis, nuolatiniais Trojos arkliais ar kriptovaliutų kasimo programomis , gali prireikti kruopštesnio sistemos valymo. Tačiau bet koks rankinis sistemos failų manipuliavimas yra susijęs su rizika ir rekomenduojamas tik patyrusiems vartotojams.
Įprastas būdas yra paleisti kompiuterį iš naujo saugiuoju režimu su tinklu . Šioje sumažintoje aplinkoje „Windows“ įkelia tik pagrindines paslaugas, todėl daugeliui kenkėjiškų programų sunku paleisti arba iš naujo paleisti sistemą. Iš ten lengviau rasti ir ištrinti įtartinus procesus.
Norėdami tai padaryti „Windows 7“, „Vista“ arba „XP“, galite paleisti kompiuterį iš naujo ir pakartotinai spausti klavišus, pvz., F8 (arba kitus, priklausomai nuo pagrindinės plokštės), kol pasieksite išplėstines paleisties parinktis , kuriose galimas saugusis režimas su tinklu. „Windows 8“ ir „Windows 10“ procedūra apima nustatymų atidarymą, naujinimo ir saugos skilties įvedimą į atkūrimo skyrių ir išplėstinės paleisties parinkties naudojimą, kad pasiektumėte įkrovos parinktis, įskaitant saugųjį režimą.
Įjungę saugųjį režimą, galite naudoti užduočių tvarkytuvę , kad peržiūrėtumėte foninius procesus, rastumėte įtartinus failus, atidarytumėte jų vietą diske ir, užduočiai pasibaigus, ištrintumėte susijusius failus . Šį procesą reikėtų papildyti visapusišku sistemos nuskaitymu naudojant kenkėjiškų programų prevencijos įrankį.
Taip pat naudinga peržiūrėti programas, kurios paleidžiamos paleidžiant sistemą , užduočių tvarkyklės skirtuke „Paleistis“ ir išjungti visus įtartinus įrašus. Be to, galite paleisti „Windows“ disko valymą, kad ištrintumėte laikinus failus, nereikalingus atsisiuntimus ir kitus likučius, kuriuos kai kurios kenkėjiškos programos naudoja slėpimui.
Gera saugumo ir atsarginių kopijų kūrimo praktika
Nors „SysWOW64“ yra teisėtas komponentas, kenkėjiška programa, išnaudojanti jo pavadinimą, gali atverti duris daug sudėtingesnėms atakoms , tokioms kaip išpirkos reikalaujanti programinė įranga, kuri užšifruoja jūsų failus, arba Trojos arkliai, kurie vagia slaptą informaciją. Todėl labai svarbu derinti kelias prevencines priemones.
Pirma, visada patartina atnaujinti antivirusinę arba kenkėjiškų programų prevencijos programinę įrangą , kuri galėtų aptikti naujausias grėsmes. Tačiau taip pat svarbu kritiškai peržiūrėti gaunamus el. laiškus, vengti atidaryti priedų iš abejotinų šaltinių ir būti atsargiems dėl sutrumpintų nuorodų, pasiūlymų, kurie atrodo per geri, kad būtų tiesa, ir neoficialios programinės įrangos atsisiuntimų.
Dar vienas svarbus apsaugos lygis – reguliarios svarbių duomenų atsarginės kopijos . Jei išpirkos reikalaujanti programa užšifruoja jūsų dokumentus, nuotraukas ar projektus, neseniai sukurta atsarginė kopija gali reikšti skirtumą tarp visko atkūrimo ir negrįžtamų nuostolių.
Aplinkose, kuriose privatumas yra pagrindinis veiksnys, prasminga apsvarstyti patikimų VPN naudojimą , kad būtų išvengta tam tikrų tipų sekimo ir apsaugotas jūsų ryšys nuo atakų viešuosiuose tinkluose. Nors tai tiesiogiai neapsaugo nuo „SysWOW64“ ar jo imitatorių, tai padeda pagerinti bendrą sistemos saugumą.
Kai atsisiunčiamus failus derinate gerus naršymo įpročius, naujausią sistemą, patikimą saugos programinę įrangą ir atsakingus įpročius , labai sumažinate tikimybę, kad kenkėjiška programa jums nepastebint prisidengs tokiais pavadinimais kaip „SysWOW64“.
„SysWOW64“ aplankas ir „WOW64“ technologija yra pagrindiniai komponentai, leidžiantys 64 bitų „Windows“ sistemai normaliai paleisti 32 bitų programas, naudojant specialius kelius, tokius kaip „SysWOW64“, „System32“ ir „Program Files (x86)“, taip pat atskirus registro raktus. Nors kai kurie virusai naudojasi šiais pavadinimais, kad pasislėptų, originalaus aplanko niekada nereikėtų ištrinti. Iš tiesų svarbu derinti saugumo analizę, sveiką protą ir atsargines kopijas, kad jūsų sistema būtų stabili, greita ir be grėsmių, neprarandant suderinamumo su esama programine įranga.

Rodiklis
- 1 Kas yra WOW64, SysWOW64 ir kodėl egzistuoja šie keisti aplankai?
- 2 32 bitų ir 64 bitų „Windows“ skirtumai: RAM, programos ir suderinamumas
- 3 „System32“, „SysWOW64“ ir „Program Files“ aplankai: ką kiekvienas iš jų turi
- 4 Ką reiškia WOW64 ir x86: šiek tiek istorijos
- 5 „System32“, „SysWOW64“ ir „Windows“ registras
- 6 Ar „SysWOW64“ yra virusas, ar galiu jį tiesiog ištrinti?
- 7 Kaip sužinoti, ar matomas „SysWOW64“ yra teisėtas, ar kenkėjiška programa
- 8 Išplėstiniai SysWOW64 susijusių infekcijų gydymo veiksmai
- 9 Gera saugumo ir atsarginių kopijų kūrimo praktika