- Pagrindinės grėsmės apima pažangią kenkėjišką programinę įrangą, socialinę inžineriją ir klaidingas konfigūracijas, kuriomis naudojasi vis labiau automatizuoti užpuolikai.
- Poveikis svyruoja nuo ekonominių nuostolių ir veiklos sustabdymo iki teisinių sankcijų, žalos reputacijai ir intelektinės nuosavybės vagysčių.
- Efektyviai gynybai reikalingi techninės apsaugos sluoksniai, gera kibernetinė higiena, nuolatinė stebėsena ir patikimas incidentų reagavimo planas.
- Nuolatiniai mokymai ir dirbtinio intelekto integravimas į kibernetinį saugumą yra labai svarbūs siekiant panaikinti talentų trūkumą ir numatyti naujas atakų taktikas.
Kibernetinis saugumas tapo kasdieniu rūpesčiu kiekvienam IT specialistui. Debesų kompiuterijos saugumas , nuotolinis darbas, įmonių mobilieji įrenginiai ir dirbtinis intelektas smarkiai padidino atakų paviršių, o kibernetiniai nusikaltėliai negaišta laiko: jie automatizuoja atakas, tobulina socialinės inžinerijos metodus ir išnaudoja bet kokią netinkamą konfigūraciją ar žmonių priežiūrą, kad įsiskverbtų į organizacijas.
IT komandoms nebeužtenka vien įdiegti antivirusinę programinę įrangą ir patikimą užkardą . Išsamus pagrindinių kibernetinio saugumo grėsmių IT specialistams , jų realaus poveikio verslui ir geriausios jų mažinimo praktikos supratimas yra labai svarbus norint išlaikyti verslo tęstinumą, išvengti teisinių baudų ir apsaugoti svarbius duomenis. Šiame straipsnyje išsamiai ir labai praktiškai sužinosite, kokios rizikos dominuoja dabartinėje aplinkoje ir ką galite padaryti, kad užpuolikams būtų daug sunkiau tai padaryti.
Kas šiandien laikoma kibernetinio saugumo grėsme
Kalbėdami apie kibernetinio saugumo grėsmes, turime omenyje bet kokį įvykį, silpnybę ar kenkėjišką veiklą , galinčią pakenkti sistemų ir duomenų konfidencialumui, vientisumui ar prieinamumui. Tai apima viską – nuo „klasikinių“ kenkėjiškų programų (virusų, kirminų, Trojos arklių, išpirkos reikalaujančių programų, šnipinėjimo programų) iki netaisytų pažeidžiamumų, netinkamos naudotojų praktikos, netinkamos debesijos konfigūracijos ir valstybės remiamų tikslinių atakų.
Šios grėsmės išnaudoja techninius pažeidžiamumus ir žmogiškąsias klaidas : pasenusią programinę įrangą, silpnus slaptažodžius, pernelyg didelius leidimus, darbuotojus apgaudinėjančius sukčiavimo el. laiškus, prastai apsaugotą debesies saugyklą, trečiųjų šalių saugumą ir kt. Rezultatas gali būti nuo vienkartinio duomenų nutekėjimo iki visiško įmonės uždarymo kelioms dienoms.
Tuo pačiu metu dirbtinio intelekto ir automatizavimo integravimas į kibernetines atakas leidžia vienu metu vykdyti kampanijas prieš tūkstančius įmonių, generuoti labai įtikinamas giliąsias klastotes ir kurti polimorfinę kenkėjišką programinę įrangą, kuri nuolat keičia savo kodą, kad apeitų tradicines gynybos priemones. Todėl IT specialistams kyla dvejopas iššūkis: apsaugoti vis sudėtingesnę infrastruktūrą ir tai daryti nuo greitesnių ir sudėtingesnių užpuolikų.
Realus kibernetinio saugumo grėsmių poveikis organizacijoms
Saugumo incidento pasekmės gerokai viršija pradinį šoką. Kiekvienas pažeidimas gali sukelti pasekmių kaskadą įvairiuose aspektuose: finansiniame, reputacijos, teisiniame ir veiklos. Šio aspekto supratimas padeda pateisinti investicijas ir nustatyti saugumo projektų prioritetus valdymui.
Finansiškai tiesioginiai ir netiesioginiai nuostoliai gali būti milžiniški . Be sukčiavimo būdu atliktų pervedimų, išpirkų išpirkos reikalaujančių programų ir finansinės informacijos vagystės, yra ir išlaidų, susijusių su prastovomis, reagavimo komandos viršvalandžiais, išorinėmis teismo ekspertizės paslaugomis, nukentėjusių šalių pranešimu ir pasitikėjimo atkūrimo kampanijomis. Daugelyje tyrimų teigiama, kad vidutinės pažeidimo išlaidos MVĮ siekia dešimtis tūkstančių eurų, o didelėms korporacijoms – milijonus.
Žala reputacijai yra lygiai taip pat, o gal net ir rimtesnė: kai klientas pamato, kad jo informacija yra paviešinta, jis iš karto praranda pasitikėjimą . Šis patikimumo praradimas reiškia nutrauktas sutartis, sumažėjusius pardavimus ir sunkumus sudarant sandorius su naujais partneriais ar dalyvaujant tam tikruose viešuosiuose konkursuose. Ankstesnio pasitikėjimo lygio atkūrimas gali užtrukti metus, jei jis apskritai bus pasiektas.
Operaciniu lygmeniu ataka gali visiškai paralyžiuoti svarbiausius procesus : neveikia atsiskaitymo sistemos, uždaromos gamyklos, neveikia internetinės paslaugos, sutrikdomos tiekimo grandinės... Bet kuris IT specialistas, susidūręs su didžiuliu išpirkos reikalaujančios programinės įrangos šifravimu, žino, koks didelis spaudimas verslui tenka, kai negalima parduoti, gaminti ar aptarnauti klientų.
Galiausiai, neturime pamiršti teisinių ir reguliavimo pasekmių . Tokie reglamentai kaip BDAR Europoje ir kiti konkretiems sektoriams skirti įstatymai reikalauja tinkamos asmens duomenų apsaugos ir pranešimo apie pažeidimus per labai konkrečius terminus. Nesilaikymas gali užtraukti dideles finansines baudas ir bylinėjimąsi su klientais, tiekėjais ar net darbuotojais. Be to, intelektinės nuosavybės (brėžinių, algoritmų, formulių, šaltinio kodo) vagystė gali iššvaistyti ilgametę investiciją į mokslinius tyrimus ir plėtrą bei suteikti konkurencinį pranašumą konkurentams.
Pagrindinės techninių grėsmių IT specialistams rūšys
Grynai techniniu požiūriu įmonės susiduria su daugybe rizikų, kurios daro įtaką infrastruktūrai, programoms ir vartotojams. Dažniausių atakų grupių supratimas yra pirmas žingsnis apibrėžiant tinkamas saugumo kontrolės priemones ir architektūras.
Kenkėjiška programa visais jos variantais
Kenkėjiška programa išlieka mėgstamiausiu užpuolikų ginklu. Šiuo bendriniu terminu apibūdinama kenkėjiška programinė įranga, skirta įsiskverbti į sistemas, jas sugadinti ar valdyti be vartotojo ar administratoriaus žinios. Dažniausios jos formos:
- Ransomware: Jis šifruoja failus ir sistemas raktais, kuriuos kontroliuoja tik užpuolikas, ir reikalauja mokėjimo (dažniausiai kriptovaliuta), kad būtų atkurta prieiga. Pažangiausios grupuotės derina šifravimą su duomenų vagyste, grasindamos paskelbti informaciją, jei nebus sumokėta, net jei yra atsarginės kopijos.
- Trojos arkliai: Jos pateikiamos kaip teisėtos programos (nemokama programinė įranga, tariami nulaužimai, „stebuklingos“ programos), tačiau vykdomos diegia paslėptas kenkėjiškas funkcijas, kurios gali apimti tiek užpakalinių durų atidarymą, tiek daugiau kenkėjiškų programų atsisiuntimą.
- RAT (nuotolinės prieigos Trojos arklys): Trojos arkliai, specialiai sukurti tam, kad užpuolikas galėtų visiškai nuotoliniu būdu valdyti kompiuterį. Jie leidžia šnipinėti ir išgauti neskelbtiną informaciją., įdiegti naujus komponentus arba pereiti prie kitų vidinių sistemų.
- Šnipinėjimo programos: kodas, skirtas įrašyti naudotojų veiklą, rinkti prisijungimo duomenis, banko duomenis, naršymo įpročius ar vertingą verslo informaciją, kuri vėliau siunčiama į užpuoliko kontroliuojamus serverius.
- Kriptavimas: Kenkėjiška programa, kuri užgrobia serverių, darbo stočių ar net daiktų interneto įrenginių skaičiavimo galią, kad be savininko žinios galėtų išgauti kriptovaliutas, taip sumažindama našumą ir didindama energijos sąnaudas.
Technologijos žlunga, bet žlunga ir žmonės. Socialinė inžinerija išnaudoja vartotojų psichologines silpnybes ir įpročius, kad priverstų juos daryti būtent tai, ko reikia užpuolikui: spustelėti nuorodą, išjungti apsaugą, perduoti prisijungimo duomenis arba atskleisti neskelbtinus duomenis.
Tarp šių taktikų sukčiavimas išlieka ryškiausia . Siunčiami el. laiškai, imituojantys bankų, tiekėjų, vyriausybinių agentūrų ar net pačios įmonės pranešimus, siekiant privilioti vartotojus į netikras svetaines arba priversti juos atsisiųsti kenkėjiškus priedus. Tiksliausia sukčiavimo forma yra nukreipta į konkrečius profilius (finansų, vadovų, IT administratorių), naudojant viešus arba vidinius duomenis, siekiant suteikti apgaulei patikimumo.
Ta pati koncepcija taikoma ir kitiems kanalams: „smishing“, kai masalas atkeliauja SMS žinute į mobilųjį telefoną, pasinaudojant tuo, kad šiose žinutėse sunkiau patikrinti URL; ir „vishing“, kai ataka vykdoma telefonu, apsimetant techninės pagalbos tarnyba, banku ar tiekėju, kuriam reikia „patikrinti“ informaciją.
Augant generatyviniam dirbtiniam intelektui, išpopuliarėjo balso ir vaizdo įrašų klastotės , galinčios apsimesti vadovais ar skyrių vadovais, kad būtų galima nurodyti skubius pervedimus ar pasidalyti konfidencialia informacija. Šios priemonės sumažina išlaidas ir supaprastina kampanijas, kurioms anksčiau reikėjo gerokai daugiau rankinio darbo.
Atakos prieš žiniatinklio programas ir API
Daugeliui įmonių žiniatinklio programos ir API yra labiausiai pažeidžiama atakų paviršiaus dalis . Įvesties duomenų valdymo, prieigos kontrolės ar parametrų patvirtinimo trūkumai gali atverti duris labai žalingoms atakoms.
- SQL injekcija (SQLi): Duomenų bazės užklausų manipuliavimas įterpiant kenkėjišką kodą į įvesties laukus. Jei programa tinkamai neišvalo šių duomenų, užpuolikas gali perskaityti, modifikuoti ar ištrinti informaciją ir netgi perimti duomenų bazės serverio valdymą.
- Nuotolinis kodo vykdymas (RCE): Pažeidžiamumai, leidžiantys užpuolikui vykdyti komandas serveryje, kuriame veikia programa, dažniausiai išnaudojant buferio perpildymą ar kitas logines klaidas. Šio tipo gedimas paprastai yra kritinis nes tai reiškia beveik visišką paveiktos sistemos kontrolę.
- XSS (skirtingos svetainės scenarijai): Kenkėjiškų scenarijų įterpimas į puslapius, kurie vėliau rodomi kitiems vartotojams. Šie scenarijai gali pavogti sesijos slapukus, modifikuoti naršyklės turinį arba nukreipti į apgaulingus puslapius be vartotojo žinios.
Tiekimo grandinės atakos
Vis dažniau atakos nukreipiamos ne prieš pačią įmonę, o prieš jos partnerius. Tiekimo grandinės atakos išnaudoja pasitikėjimo santykius su programinės įrangos tiekėjais, integratoriais, debesijos paslaugų teikėjais ar konsultacinėmis įmonėmis.
Klasikinis scenarijus apima paslaugų teikėją, turintį nuotolinę prieigą prie vidinių sistemų: jei užpuolikas pažeidžia jų tinklą, jis gali naudoti šiuos teisėtus prisijungimo duomenis, kad gautų prieigą prie kliento organizacijos be didelių įtarimų. Kitas vektorius – manipuliavimas trečiųjų šalių programine įranga ar atnaujinimais: kenkėjiško kodo įterpimas į atnaujinimų paketus, kuriuos klientas diegia, visiškai pasitikėdamas jų šaltiniu.
Be to, beveik visos šiuolaikinės programos integruoja atvirojo kodo bibliotekas arba trečiųjų šalių modulius . Rimtas pažeidžiamumas, pvz., „Log4j“ pažeidžiamumas, parodė, kokį milžinišką pavojų pasauliniu mastu gali kelti, kai plačiai platinamas, iš pažiūros „mažas“ elementas. IT komandoms išorinių komponentų inventorizavimas ir rizikos valdymas dabar yra neišvengiamas.
Paslaugų teikimo trikdymo atakos (DoS ir DDoS)
Prieinamumo atakų tikslas – atjungti paslaugas ir programas nuo tinklo, neleisdamas teisėtiems vartotojams jų pasiekti. Paskirstytos paslaugų teikimo trikdymo (DDoS) atakos metu tūkstančiai pažeistų įrenginių apkrauna aukos sistemas srautu, perkraudami pralaidumą, procesoriaus ar programų išteklius.
Kai kurios grupės naudoja paslaugų teikimo trikdymo (DoS) atakas kaip turto prievartavimo įrankį , grasindamos didelio masto atakomis, jei nebus sumokėta išpirka, arba derindamos jas su išpirkos reikalaujančių programų kampanijomis, siekdamos padidinti spaudimą. Kitais atvejais DoS atakos vykdomos išnaudojant konkrečius pažeidžiamumus, kurie sukelia sistemos gedimus arba per didelį išteklių sunaudojimą, kai gaunami netinkami įvesties duomenys.
„Žmogaus tarpininko“ atakos (MitM ir MitB)
„Man-in-the-Middle“ atakų tikslas yra perimti ir, jei įmanoma, pakeisti srautą tarp dviejų šalių, kurios mano, kad bendrauja tiesiogiai ir saugiai. Jei ryšys nėra tinkamai užšifruotas, užpuolikas gali perskaityti prisijungimo duomenis, banko duomenis ar verslo informaciją paprasto teksto formatu.
Ypač pavojingas variantas yra „Man-in-the-Browser“ (MitB) , kai užpuolikas pažeidžia vartotojo naršyklę naudodamas kenkėjiškus papildinius ar kenkėjiškas programas ir manipuliuoja duomenimis prieš pat juos parodant ar siunčiant į serverį. Tai leidžia jam keisti pervedimų sumas, modifikuoti formas arba užfiksuoti viską, kas įvedama, nesukeliant jokių matomų įtarimų.
Pažangios grėsmės ir pagrindinės tendencijos IT specialistams
Be klasikinio atakų „katalogo“, dabartinė situacija atskleidžia labai aiškias tendencijas, kurių IT komandos negali ignoruoti : didesnė dirbtinio intelekto svarba kibernetiniuose nusikaltimuose, DNS rizika, debesies konfigūracijos klaidos, vidinės grėsmės ir valstybės remiamos operacijos.
Grėsmės, pagrįstos dirbtiniu intelektu
Dirbtinis intelektas skirtas ne tik gynėjams. Kibernetiniai nusikaltėliai vis dažniau pasikliauja dirbtiniu intelektu ir mašininiu mokymusi, kad padidintų savo atakų mastą, tobulintų ir suasmenintų jas. Keletas pavyzdžių:
- Masinis sukčiavimo el. laiškų ir pranešimų generavimas su natūraliais ir be klaidų tekstais, pritaikytais aukos kalbai ir kontekstui.
- Pažeidžiamumų paieškos ir išnaudojimo paveiktose sistemose automatizavimas, teikiant pirmenybę taikiniams, kuriems sėkmės tikimybė yra didesnė.
- Kenkėjiškų programų kūrimas, gebantis mokytis iš aplinkos ir modifikuoti savo elgesį, kad išvengtų aptikimų pagal parašus ir statinius modelius.
- Kuriamos balso ir vaizdo įrašų klastotės, skirtos sustiprinti socialinės inžinerijos kampanijas, skirtas didelės vertės profiliams.
Tuo pačiu metu įmonės pradeda strategiškai integruoti „GenAI“ į savo gynybos sistemas, siekdamos paspartinti tyrimus, pagerinti anomalijų aptikimą ir kompensuoti kibernetinio saugumo talentų trūkumą, kurį daugelis lyderių pripažįsta vienu didžiausių šiandienos iššūkių.
DNS tuneliai ir domenų vardų sistemos piktnaudžiavimas
DNS yra esminis interneto komponentas ir dėl šios priežasties idealus kanalas kenkėjiškam srautui slėpti . DNS tuneliavimas apima duomenų įkapsuliavimą į, atrodytų, įprastas DNS užklausas ir atsakymus, taip apeinant daugelį perimetro valdiklių, kurie tik paviršutiniškai nuskaito šį srautą.
Ši technika leidžia fragmentiškai išgauti jautrią informaciją arba palaikyti komandų ir valdymo kanalus su įterpta kenkėjiška programa nesukeliant įtarimų. Norint aptikti tokio tipo veiklą, reikia stebėti anomalius užklausų modelius, dydžius, neįprastus domenus ar keistą statistinį elgesį DNS sraute.
Konfigūracijos klaidos ir prasta kibernetinė higiena
Daug incidentų kyla dėl neteisingų konfigūracijų ir nesaugių praktikų . Dažniausi pavyzdžiai:
- Pernelyg liberalios užkardos arba debesies saugumo grupės su prievadais, atvirais pasauliui, kuris neturėtų būti atviras.
- Debesijos paslaugų duomenų saugyklos per klaidą sukonfigūruotos kaip „viešos“, todėl neskelbtina informacija atskleidžiama be jokio autentifikavimo.
- Numatytųjų prisijungimo duomenų naudojimas arba silpni ir pakartotinai naudojami slaptažodžiai keliose paslaugose.
- Nesugebėjimas įdiegti saugos pataisų ir programinės įrangos atnaujinimų, todėl žinomi pažeidžiamumai lieka atviri ištisus mėnesius.
- Patikimų, atnaujintų ir patikrintų atsarginių kopijų trūkumas, dėl kurio negalima greitai atsigauti po išpirkos reikalaujančios programinės įrangos atakos.
Visa tai patenka į tai, ką galėtume pavadinti prasta kibernetine higiena : nesilaikant pagrindinių geriausios praktikos praktikų, kenkiama bet kokioms kitoms saugumo pastangoms. Konfigūracijos auditų automatizavimas, mažiausių privilegijų principų taikymas ir vartotojų mokymas yra labai svarbios užduotys siekiant pašalinti šiuos akivaizdžius pažeidžiamumus.
Vidinės grėsmės ir žmogaus klaidos
Asmenys, turintys teisėtą prieigą prie sistemų ir duomenų, kelia dažnai nepakankamai įvertintą riziką. Vidinės grėsmės gali būti kenkėjiškos arba atsitiktinės.
- Nepatenkinti darbuotojai, kurie vagia informaciją, kad ją parduotų, nutekintų arba pateiktų konkurentams.
- Rangovai ar partneriai, turintys daugiau privilegijų nei būtina, kurie nusprendžia jomis piktnaudžiauti.
- Komandos nariai, kurie be kenkėjiškų ketinimų dalijasi duomenimis nesaugiais kanalais, siunčia el. laiškus neteisingiems gavėjams arba įkelia slaptus failus į asmenines debesijos paslaugas.
Šiai rizikai sušvelninti reikalinga išsami prieigos kontrolė, reguliari leidimų peržiūra , įtartinos veiklos stebėjimas (UEBA, DLP) ir stipri saugumo kultūra organizacijoje. Kai kas nors išeina iš įmonės, nedelsiant atšaukiami prisijungimo duomenys ir prieiga, todėl tai turi būti automatinis ir nediskutuotinas procesas.
Valstybės remiami išpuoliai ir tolesnės operacijos
Kitame spektro gale randame operacijas, kurias vykdo arba remia nacionalinės valstybės. Šios atakos paprastai yra politiškai, kariškai ar ekonomiškai motyvuotos ir nukreiptos prieš ypatingos svarbos infrastruktūrą, viešojo administravimo įstaigas, strategines įmones (energetikos, sveikatos priežiūros, finansų) ir pagrindinius technologijų tiekėjus.
Jų sudėtingumo lygis yra aukštas: nulinės dienos pažeidžiamumų išnaudojimas , sudėtingos užkrėtimo grandinės, mėnesiai tylaus stebėjimo prieš imantis veiksmų, pritaikytos priemonės ir didelio masto koordinuotos kampanijos. Nors daugelis MVĮ nėra tiesioginis taikinys, jos gali būti paveiktos kaip silpnosios grandys žinomų organizacijų tiekimo grandinėje.
IT komandų prevencijos ir gynybos strategijos
Atsižvelgiant į tokį sudėtingą scenarijų, vienintelis pagrįstas būdas – taikyti iniciatyvų, visapusišką ir daugiasluoksnį požiūrį . Sidabrinės kulkos nėra, tačiau yra praktikų ir technologijų rinkinys, kuris kartu smarkiai padidina priešininko atakos kainą.
Pataisų ir naujinimų valdymas
Pirmoji gynybos linija apima sistemų, programų ir įrenginių atnaujinimą . Reguliariai nustatant atnaujinimų langus, naudojant inventorizaciją ir automatinio pataisymo įrankius bei prioritetizuojant kritinius pažeidžiamumus, sumažėja žinomas atakų paviršius.
Kalbama ne tik apie operacines sistemas: reikia atnaujinti maršrutizatorių, komutatorių, užkardų, galinių įrenginių, hipervizorių, trečiųjų šalių programų ir atvirojo kodo komponentų programinę-aparatinę įrangą . To ignoravimas yra tas pats, kas užpuolikams pateikti jau dokumentuotų spragų katalogą.
Tvirtas autentifikavimas ir prieigos kontrolė
Norint sumažinti pavogtų prisijungimo duomenų poveikį, reikia, kai tik įmanoma, įdiegti daugiafaktorinį autentifikavimą (MFA) , kartu su stipriomis slaptažodžių politikomis ir reguliariu slaptažodžių keitimu. Sudėtingose įmonių aplinkose nulinio pasitikėjimo modelių taikymas padeda užtikrinti, kad pagal numatytuosius nustatymus nebūtų pasitikima jokiu įrenginiu ar vartotoju, net jei jie yra tinklo viduje.
Taikant mažiausių privilegijų principą (suteikiant tik kiekvienam vaidmeniui būtinas teises), užpuoliko galimybės labai apribojamos, net jei jam pavyksta pasiekti teisėto vartotojo paskyrą.
Nuolatinis mokymas ir saugos kultūra
Kaip rodo visos ataskaitos, žmogiškasis faktorius išlieka viena silpniausių grandžių. Todėl kibernetinio saugumo mokymai negali būti vienkartinis kursas , kuris atliekamas vieną kartą ir vėliau pamirštamas. Jie turi tapti nuolatine programa, atnaujinama ir pritaikoma skirtingiems vaidmenims įmonėje.
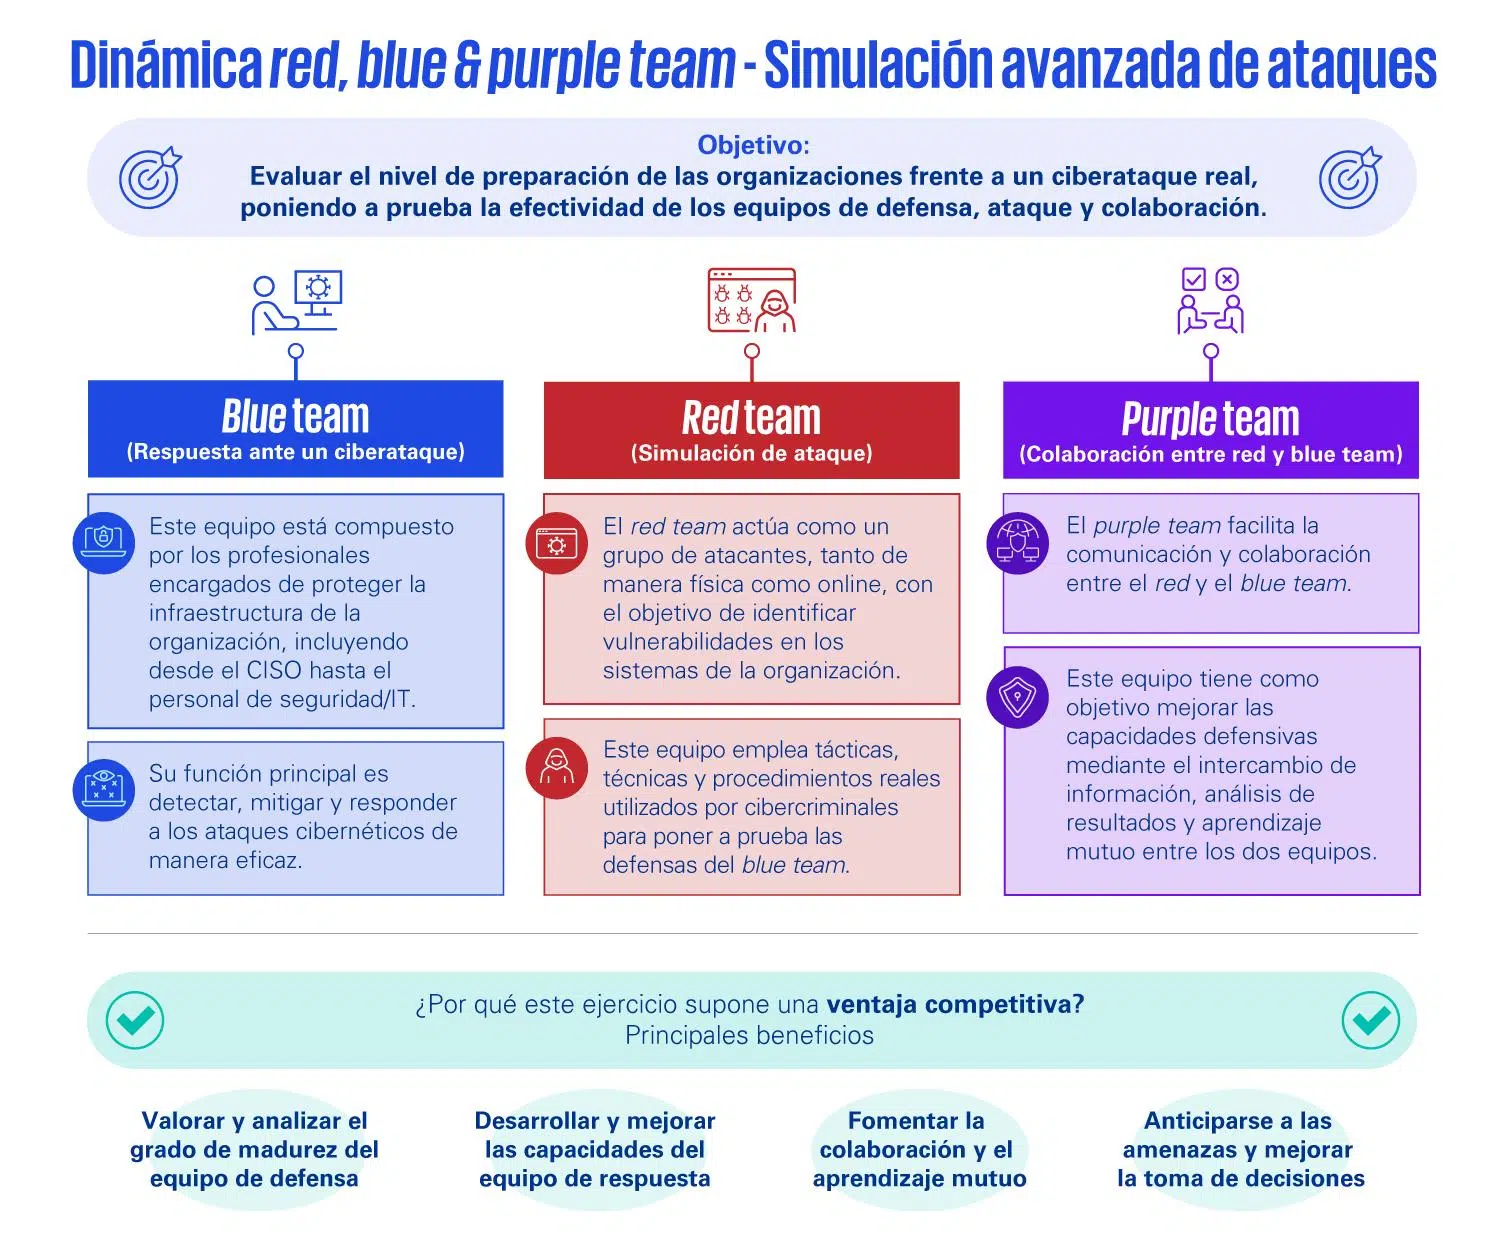
Turinys turėtų apimti viską – nuo pagrindinių žinių ( sukčiavimo apsimetant duomenimis, įrenginių apsaugos, saugaus elgesio socialinėje žiniasklaidoje ir debesijos paslaugose) iki reglamentų, konkrečioms sritims skirtos geriausios praktikos ir išplėstinės specializacijos techniniams profiliams. Mokymasis veikiant, apimantis realistiškas atakų simuliacijas, praktinius užsiėmimus laboratorijose ir tiesioginius užsiėmimus su ekspertais, paprastai yra veiksmingiausias būdas įtvirtinti žinias.
Tinklo, galinių įrenginių ir duomenų apsauga
Technologiniu požiūriu labai svarbu derinti skirtingas kontrolės priemones: naujos kartos užkardas, įsilaužimų aptikimo ir prevencijos sistemas (IDS/IPS) , turinio filtravimą, tinklo segmentavimą, pažangius galinių taškų sprendimus (EDR/XDR), perduodamų ir saugomų duomenų šifravimą bei DLP įrankius, siekiant užkirsti kelią neteisėtam duomenų nutekėjimui.
Atsarginės kopijos atlieka itin svarbų vaidmenį: dažnos atsarginės kopijos, logiškai atjungtos nuo pagrindinio tinklo ir periodiškai testuojamos siekiant užtikrinti atkūrimo veiksmingumą, yra labai svarbios išpirkos reikalaujančios programinės įrangos incidento ar didelio masto duomenų sunaikinimo atveju.
Incidentų reagavimo planai ir grėsmių žvalgyba
Nė viena aplinka nėra 100 % saugi, todėl labai svarbu numatyti, kad anksčiau ar vėliau incidentai įvyks. Turint aiškiai apibrėžtą incidentų reagavimo planą , patikrintą per pratybas ir žinomą visiems dalyvaujantiems, chaosas atėjus tiesos akimirkai smarkiai sumažėja.
Be to, pasikliaujant realaus laiko grėsmių žvalgyba , tiek iš mūsų pačių šaltinių, tiek iš specializuotų teikėjų, galime koreguoti aptikimo taisykles, blokuoti žinomas kenkėjiškas infrastruktūras ir numatyti naujas kampanijas, kol jos dar nepadarė tiesioginio poveikio organizacijai.
Šiame kontekste naujos kartos kibernetinio saugumo sprendimai, gebantys aptikti anomalų elgesį, automatizuoti reagavimą (izoliuoti įrenginius, sustabdyti kenkėjiškus procesus, atšaukti pakeitimus) ir koreliuoti įvykius skirtinguose galiniuose įrenginiuose, tinkluose ir debesyje, yra puikūs sąjungininkai saugumo komandoms, kurios daugeliu atvejų yra perpildytos.
IT specialistams iššūkis nebėra tik taisyti gedimus ir gesinti gaisrus, bet ir vadovauti nuosekliai saugumo strategijai , kuri apjungtų technologijas, procesus ir žmones. Grėsmės toliau vystysis, dirbtinis intelektas ir toliau dalyvaus abiejose pusėse, o kibernetinio saugumo talentų atotrūkis neišnyks per naktį. Būtent todėl organizacijos, kurios anksti investuoja į tvirtą saugumo kultūrą, išmaniąją automatizaciją ir nuolatinį mokymą, bus geriausiai pasirengusios atlaikyti neišvengiamus smūgius, kurie neišvengiamai kils.