- DDoS atakos perkrauna tinklo išteklius, serverius ir programas, sukeldamos neprieinamumą ir didelius ekonominius bei reputacijos nuostolius.
- Yra tūrinės, būsenos išsekimo ir programų atakos, kurių kiekviena nukreipta į skirtingus infrastruktūros sluoksnius.
- Efektyviai gynybai reikalinga atspari architektūra, nuolatinis stebėjimas ir apsaugos nuo DDoS atakų sprendimai tinkle, debesyje ir periferiniuose kompiuteriuose.
- Valdomos paslaugos ir operatoriaus specialistų komandos pagerina DDoS atakų aptikimą, mažinimą ir verslo tęstinumą.
Kibernetinis saugumas, orientuotas į tinklų apsaugą nuo DDoS atakų, tapo itin svarbus bet kuriai įmonei, veikiančiai internete. Mes jau nekalbame tik apie dideles korporacijas ar kritinę infrastruktūrą: bet kuri organizacija, kuri priklauso nuo savo internetinių paslaugų, gali tapti paslaugų trikdymo atakos auka.
Šios atakos ne tik sutrikdo svetainės ar programos veikimą, bet ir gali sukelti finansinių nuostolių, pakenkti reputacijai, skirti reguliavimo sankcijas ir daugeliu atvejų tapti priedanga rimtesniems įsilaužimams. Norint išlaikyti verslo tęstinumą, labai svarbu suprasti, kaip veikia paslaugų trikdymo atakos, kokie jų tipai egzistuoja ir kokių konkrečių priemonių galima imtis joms sušvelninti.
Kas yra paslaugų teikimo trikdymo (DoS) ataka ir kuo ji skiriasi nuo DDoS atakos?
Paslaugų teikimo sutrikdymo (DoS) ataka yra tyčinis veiksmas, kurio metu kibernetinis nusikaltėlis panaudoja vieną kompiuterį arba labai ribotą išteklių rinkinį, kad perkrautų konkrečią paslaugą, paprastai nukreipdamas didelį srautą į konkretų IP adresą. Tikslas paprastas: apriboti serverio išteklius , kad jis nebereaguotų į teisėtus prašymus.
Klasikinė DoS atakos forma apima didžiulio skaičiaus paketų (duomenų blokų) siuntimą į tikslinį IP adresą, viršijant serverio pajėgumus. Kai užklausų kiekis viršija turimą atmintį, procesorių ar pralaidumą, sistema nebegali apdoroti teisėtų ryšių, o paslauga tampa nenaudojama arba itin lėta.
Kita įprasta strategija – sutelkti dėmesį į pralaidumą . Užuot bandęs išeikvoti serverio vidinius išteklius, užpuolikas siekia visiškai užpildyti ryšio linijos pralaidumą. Net jei užkarda ar filtrai blokuoja kenkėjišką srautą, tinklo perkrova jau susidarė ir vartotojo patirtis smarkiai pablogėja.
Kai ta pati koncepcija padauginama iš šimtų, tūkstančių ar net milijonų šaltinių, pereiname nuo DoS atakos prie paskirstytos paslaugų teikimo trikdymo (DDoS) atakos , kurią aptikti ir suvaldyti yra daug sudėtingiau, nes kenkėjiškas srautas, atrodo, ateina iš daugybės skirtingų vartotojų, išsibarsčiusių po visą pasaulį.
Kas yra DDoS ataka ir kaip veikia botnetai?
DDoS (paskirstyta paslaugų trikdymo) ataka – tai kelių pažeistų įrenginių panaudojimas , siekiant paleisti koordinuotą didelę srauto bangą prieš taikinį: žiniatinklio serverį, API, DNS, įmonės VPN arba apskritai bet kurią prie interneto prijungtą paslaugą.
Užpuolikas anksčiau užkrėtė kompiuterius, serverius, daiktų interneto įrenginius, išmaniuosius telefonus ir kitą prie jų prijungtą įrangą, kad paverstų juos botnetais arba zombių kompiuteriais . Šie įrenginiai yra valdomi nuotoliniu būdu naudojant kenkėjiškas programas, o iš anksto nustatytu momentu kibernetinis nusikaltėlis įsako visam tinklui siųsti masinius užklausas taikiniui, kol jis bus perpildytas.
Praktiškai šis srautas gali pasireikšti kaip, atrodytų, įprastos HTTP užklausos, DNS užklausos, UDP paketai arba TCP ryšiai . Kadangi srautas gaunamas iš tūkstančių skirtingų IP adresų ir gali būti labai panašus į teisėtų vartotojų srautą, atskirti teisėtą veiklą nuo kenkėjiškos tampa daug sunkiau, o aptikimas tampa tikru iššūkiu.
Be to, daugeliu atvejų DDoS atakos naudojamos kaip dėmesio atitraukimas, siekiant nuslėpti rimtesnius įsilaužimus . IT komandai daugiausia dėmesio skiriant paslaugų atkūrimui ir srauto sulaikymui, užpuolikai gali bandyti išnaudoti pažeidžiamumus, pavogti duomenis arba judėti horizontaliai vidiniame tinkle.
Todėl apsauga nuo DDoS atakų turi derinti prevenciją, ankstyvą aptikimą ir automatizuotą pasekmių mažinimą , taip pat gerą incidentų reagavimo planavimą, kad nebūtų sutelkiamas dėmesys vien į paslaugų nepasiekiamumą.
Dažniausios DDoS atakų motyvacijos
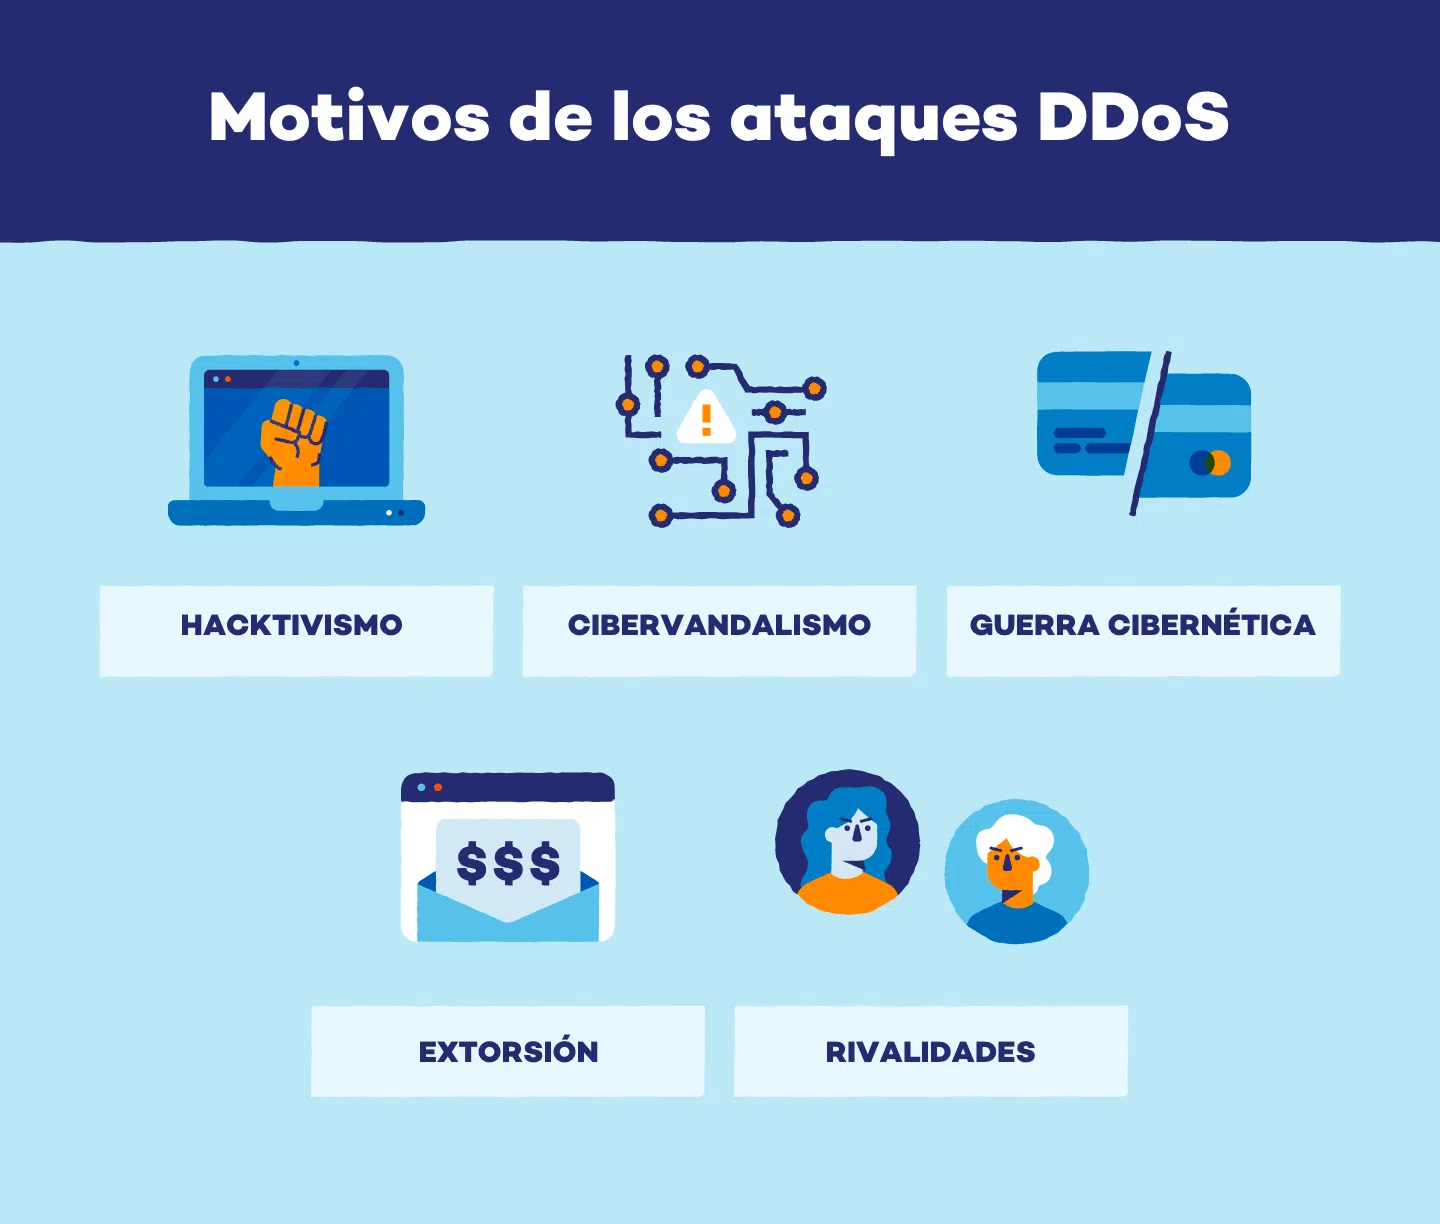
Paslaugų teikimo trikdymo incidentai toli gražu nėra beprasmiai išpuoliai, juos dažnai lemia ekonominiai, ideologiniai, konkurenciniai ar net asmeniniai interesai . Supratimas, kodėl tai vyksta, padeda įvertinti riziką ir geriau parengti reagavimo planus.
Viena iš tiesioginių motyvų yra finansinis prievartavimas . Užpuolikas pradeda DDoS ataką prieš įmonę, paralyžiuodamas jos internetines paslaugas, o tada reikalauja mokėjimo (dažniausiai kriptovaliuta) mainais už atakos sustabdymą. Įmonėse, kurios labai priklauso nuo savo buvimo internete, kiekviena prastovos valanda gali lemti didelius nuostolius, todėl padidėja spaudimas pasiduoti šantažui.
Taip pat dažnos „asmeninio teisingumo“ motyvuotos atakos , įvykstančios, kai asmuo ar grupė jaučia priešiškumą konkrečiai įmonei ar organizacijai. Tai gali būti nepatenkinti klientai, buvę darbuotojai arba asmenys, manantys, kad įmonė elgėsi nesąžiningai, ir jie naudoja DDoS atakas kaip keršto formą, kad sugadintų savo viešąjį įvaizdį.
Socialinio teisingumo ar hakaktyvizmo srityje tam tikros grupės vykdo DDoS atakas kaip skaitmeninio protesto formą. Tikslas – didinti informuotumą apie politinę, socialinę ar aplinkosauginę problemą paralyžiuojant vyriausybių, žiniasklaidos priemonių, finansų įstaigų ar įmonių, susijusių su kontroversija, kurią jos nori pasmerkti, interneto svetaines.
Kritiškesniu lygmeniu iškyla kibernetinis arba skaitmeninis karas , kai DDoS atakos naudojamos kaip įrankiai geopolitiniuose konfliktuose. Čia taikiniai paprastai yra ypatingos svarbos infrastruktūra: telekomunikacijų operatoriai, energetikos įmonės, transporto sistemos, sveikatos priežiūros įstaigos, viešojo administravimo institucijos arba finansinių paslaugų teikėjai, siekiantys sukelti nestabilumą arba spaudimą konkuruojančiai šaliai.
Taip pat egzistuoja nesąžininga konkurencija : kai kurios įmonės visiškai neteisėtai griebiasi DDoS atakų prieš savo konkurentus, kad uždarytų jų internetines parduotuves, sustabdytų svarbias akcijas arba pakenktų užpulto prekės ženklo patikimumo įvaizdžiui.
Galiausiai, yra kibernetiniai nusikaltėliai, kuriuos motyvuoja techninė patirtis ir reputacija pogrindinėje bendruomenėje . Jie siekia pademonstruoti savo įgūdžius, dalytis sėkmingų atakų žurnalais arba netgi naudoti juos kaip portfelį, kad vėliau juos samdytų turtingos įmonės raudonosios komandos vaidmenims arba kontroliuojamiems streso testams.
Realus DDoS atakų poveikis įmonėms
Gerai įvykdytos DDoS atakos pasekmės yra daug didesnės nei paprastas laikinas elektros energijos tiekimo sutrikimas. Jos poveikis reiškia tiesioginius finansinius nuostolius, šalutinę žalą veiklai ir ilgalaikį poveikį reputacijai bei atitikčiai reglamentams.
Ekonominiu požiūriu, paslaugos nepasiekiamumas arba jos pablogėjimas reiškia pardavimų sumažėjimą (el. prekyboje, internetinėje bankininkystėje, SaaS ir kt.), didesnį grąžinimų ar atšaukimų skaičių ir klientų aptarnavimo kanalų perkrovą, nes dėl sutrikimo jie užversti skundais ir užklausomis.
Operaciniu lygmeniu DDoS ataka gali blokuoti svarbiausias vidines programas , sutrikdyti bendradarbiavimo įrankius, CRM, ERP ar bilietų pardavimo sistemas ir smarkiai sumažinti produktyvumą. Jei ataka tęsiasi, ji dažnai sukelia verslo procesų klaidas, nuolatinių operacijų duomenų praradimą arba paslaugų lygio sutarčių (SLA) su klientais pažeidimus.
Nukenčia ir įmonės reputacija . Žinia apie sėkmingą ataką greitai pasklinda ir gali prarasti klientų, partnerių ir investuotojų pasitikėjimą. Vienas rimtas incidentas gali paskatinti reguliavimo institucijų tyrimus ir suabejoti organizacijos kibernetinio saugumo branda.
Reguliuojamuose sektoriuose paslaugų prieinamumas taip pat yra teisinis reikalavimas . Tokie reglamentai kaip BDAR, PCI-DSS, HIPAA ir, Ispanijoje, Nacionalinė saugumo sistema (ENS) reikalauja užtikrinti tam tikrų paslaugų tęstinumą ir apsaugoti asmens duomenis nuo ilgalaikių prastovų. DDoS ataka, kuri išjungia kritines sistemas, gali užtraukti baudas ir įpareigojimą pranešti valdžios institucijoms.
Todėl DDoS atakų mažinimas negali būti laikomas pasirenkama prabanga, o svarbia įmonės bendros rizikos valdymo ir verslo tęstinumo strategijos dalimi.
Pagrindiniai DDoS atakų tipai
DDoS atakų apimtis ir sudėtingumas keitėsi, ir šiandien jos paprastai skirstomos į tris pagrindines kategorijas: tūrines, būsenos arba išteklių išeikvojimo ir programos lygio . Kiekvienas tipas išnaudoja skirtingus infrastruktūros trūkumus.
Tūrinių atakų tikslas – perkrauti turimą tinklo pralaidumą. Aukos kryptimi generuojamas tiek daug srauto, kad plačiajuosčio tinklo (WAN) pralaidumas tampa perpildytas, todėl kitos paslaugos tampa nepasiekiamos. Tikslinis IP adresas nebūtinai turi būti susietas su konkrečiu serveriu; jį tiesiog reikia nukreipti internete.
Vieni geriausiai žinomų pavyzdžių yra UDP perpildymai , kurių metu siunčiami dideli kiekiai UDP paketų be jokio laukiamo atsako, ir DNS atspindžio/stiprinimo atakos , kurių metu atviri DNS serveriai naudojami srautui aukos link sustiprinti. Net jei užkardos atmeta šiuos paketus, jei pralaidumas yra perpildytas, užpuolikas bus pasiekęs savo tikslą.
Būsenos ar išteklių išsekimo atakų atveju taikinys yra ne tiek pralaidumas, kiek būsenos įrenginių – ugniasienių, IPS, apkrovos balansavimo įrenginių arba pačių TCP serverių – apdorojimo galimybės. Šie įrenginiai tvarko ryšio būsenos lenteles, o kiekvienas įrašas sunaudoja atmintį ir išteklius.
Klasikinis SYN potvynis siunčia SYN paketų laviną, kurie atidaro pusiau užmegztus ryšius, bet niekada jų iki galo neužbaigia, užpildydami lentelę, kol ji nebegali sutalpinti daugiau įrašų. Tuo tarpu TCP ryšių potvynis gali naudoti iš pažiūros teisėtus TCP ryšius, tačiau greičiau, nei ugniasienė gali juos apdoroti, nutraukdamas ryšį su už ugniasienės esančiomis paslaugomis ir netgi paveikdamas LAN-DMZ ryšį.
Galiausiai, taikomojo lygio (7 sluoksnio) atakos yra skirtos išeikvoti konkrečius konkrečios paslaugos išteklius, pvz., procesoriaus, atminties arba vienu metu vykstančių sesijų skaičiaus žiniatinklio serveryje. Jos paprastai būna tylesnės, nes gali būti generuojamos esant santykinai mažam srautui ir dažnai kyla iš vieno kompiuterio.
Tipiniai pavyzdžiai yra „Slowloris“ , kuris atidaro daug HTTP ryšių su serveriu ir juos palaiko atidarytus ilgą laiką siųsdamas nepilnas antraštes, „RUDY“ , kuris siunčia užklausas su labai ilgais ir lėtais pagrindais, arba „THC-SSL“ , kuris priverčia daugybę TLS/SSL perderybų, kad perkrautų HTTPS serverio procesorių.
Valdymo plokštumos ir ryšio užtvindymo atakų vaidmuo
Šiuolaikiniame tinkle labai svarbu atskirti duomenų plokštumą ir valdymo plokštumą . Pirmoji yra atsakinga už paketų persiuntimą dideliu greičiu, o antroji tvarko maršrutizavimą, sesijos valdymą ir protokolo sprendimus. Valdymo plokštuma iš esmės yra tinklo įrenginio „smegenys“.
Ryšių perpildymo atakos yra specialiai sukurtos siekiant perkrauti valdymo plokštumą ir sistemas, kurios valdo ryšius. Užpuolikas bando atidaryti daugybę vienu metu vykdomų sesijų su serveriu ar tinklo įrenginiu (pavyzdžiui, naudodamas SYN perpildymą ar panašius variantus), tačiau jų sėkmingai neužbaigia.
Nors tikslinė sistema skiria išteklių šiems nebaigtiems ryšiams valdyti, atmintis ir procesoriaus naudojimas išeikvojami . Galiausiai įrenginys nebegali priimti naujų teisėtų užklausų arba tiesiog sugenda. Tai gali paveikti žiniatinklio serverius, maršrutizatorius, komutatorius, ugniasienes ir apkrovos balansavimo įrenginius, todėl patartina peržiūrėti išsamią tinklo įrangos analizę.
Kai valdymo plokštuma tokiu būdu pažeidžiama, poveikis neapsiriboja viena paslauga: tai gali sukelti maršruto praradimą, BGP sesijos nutrūkimą, VPN tunelio sutrikimus ir apskritai visos tinklo infrastruktūros nestabilumą. Todėl šios valdymo plokštumos apsauga yra bet kurios rimtos DDoS apsaugos strategijos prioritetas.
Geriausia apsaugos nuo DDoS atakų ir jų švelninimo praktika
Efektyviai gynybai nuo paslaugų teikimo trikdymo atakų reikalingas daugiasluoksnis požiūris , apimantis prevencines priemones, nuolatinį stebėjimą, konkrečias technologijas ir aiškią incidentų reagavimo strategiją. Nėra vieno stebuklingo sprendimo, tačiau yra geriausios praktikos rinkinys, kuris, veiksmingai derinamas, žymiai padidina atsparumą.
Pirmas žingsnis – parengti aiškiai apibrėžtą DDoS atakų reagavimo planą . Šiame dokumente turėtų būti nurodyti vaidmenys ir atsakomybės, vidiniai ir išoriniai komunikacijos kanalai, techninės ir verslo eskalavimo procedūros bei kriterijai, pagal kuriuos prireikus būtų įtraukiami tiekėjai, operatoriai ar valdžios institucijos.
Patartina reguliariai atlikti tinklo infrastruktūros ir svarbiausių programų rizikos vertinimus . Tai apima konfigūracijų peržiūrą, atskirų gedimų taškų nustatymą, jungčių pajėgumų tikrinimą, sistemų atnaujinimą ir taisymą siekiant pašalinti žinomus pažeidžiamumus ir nenumatytų atvejų scenarijų planavimą.
Daugiasluoksnė apsauga apjungia užkardas, įsilaužimų prevencijos sistemas (IPS), žiniatinklio programų užkardas (WAF), prieigos kontrolės sąrašus (ACL), dažnio ribojimą ir specialius DDoS atakų mažinimo sprendimus, tiek vietinėse sistemose, tiek debesyje. Kiekvienas elementas apima skirtingą atakos tipą ar vektorių, todėl vienam nepavykus, kitas gali veikti kaip atsarginė kopija.
Nuolatinis tinklo srauto stebėjimas yra būtinas norint realiuoju laiku aptikti anomalijas. Srauto analizės įrankiai ir mašininio mokymosi sprendimai leidžia apibrėžti, kas yra normalus srauto modelis, ir suaktyvinti įspėjimus, kai pastebimi staigūs kiekio, paketų dydžio, naudojamų protokolų ar ryšio greičio nukrypimai.
Bendradarbiavimas su interneto paslaugų teikėjais (IPT) ir specializuotais tiekėjais yra dar vienas svarbus ramstis. Daugelio tūrinių atakų negalima veiksmingai sušvelninti net iš kliento tinklo, nes prieigos ryšiai jau yra perkrauti. Tokiais atvejais labai svarbu, kad srauto filtravimas ir valymas būtų atliekami kuo arčiau atakos šaltinio.
Švelninimo metodai: filtravimas, valymas ir srauto ribojimas
Specialūs DDoS atakų mažinimo metodai yra derinami siekiant atskirti teisėtą srautą nuo kenkėjiško srauto, kuo mažiau paveikiant naudotojo patirtį. Svarbiausia reaguoti greitai ir tiksliai, išvengiant tiek sistemos gedimų, tiek daugybės klaidingai teigiamų rezultatų.
Pirma, pažangus aptikimas remiasi elgsenos ir protokolų analize. Stebimi elgsenos modeliai: paketo dydis, užklausų dažnis, IP adreso geografinis pasiskirstymas ir neįprastas tam tikrų prievadų ar protokolų (TCP, UDP, ICMP) naudojimas. Dirbtiniu intelektu ir mašininio mokymosi pagrindu veikiančios sistemos išmoksta atskirti teisėtus atakų šuolius (pvz., rinkodaros kampaniją) nuo vykstančios atakos.
Nustačius ataką, taikomi IP filtravimo ir blokavimo mechanizmai . Tai gali apimti su botnetu susijusių adresų ar diapazonų įtraukimą į juodąjį sąrašą, konkrečių šalių blokavimą, jei įmonė tai leidžia, arba įeinančio srauto nutraukimą pagal tam tikrus IP reputacijos kriterijus.
Eismo nukreipimas į valymo centrus yra dar viena plačiai paplitusi technika. Visas aukai skirtas srautas yra nukreipiamas, dažniausiai iš operatoriaus, į specializuotą infrastruktūrą, kuri jį analizuoja realiuoju laiku, atmeta kenkėjišką srautą ir per specialias jungtis arba saugius tunelius įmonei persiunčia tik švarų srautą.
Kraštutiniais atvejais gali būti naudojami „juodosios skylės“ arba nulinio maršrutizavimo metodai , kai visas srautas (teisėtas ir kenkėjiškas) nukreipiamas į „juodąjį maršrutą“, kuriame jis visiškai atmetamas. Ši drastiška parinktis gali būti naudinga norint apsaugoti dalį tinklo, tuo pačiu stabilizuojant likusią dalį, arba kaip paskutinė priemonė siekiant užkirsti kelią atakai, kuria būtų sunaikinta visa infrastruktūra.
Be to, spartos ribojimas leidžia apriboti užklausų arba ryšių, kuriuos gali atlikti vienas IP adresas, vartotojas arba tinklo segmentas per tam tikrą laikotarpį, skaičių. Tai sumažina užpuoliko galimybę perkrauti paslaugą iš vieno šaltinio ir padeda suvaldyti ryšių perteklių arba 7 lygio atakas.
Apkrovos balansavimas, perteklius ir apsauga nuo DDoS atvejo
Be konkrečių metodų, svarbu sukurti infrastruktūrą su atsparia architektūra . Apkrovos balansavimas paskirsto srautą tarp kelių serverių ar vietų, neleisdamas vienai sistemai tapti kliūtimi ir apsunkindamas ataką, kuri vienu metu išjungtų visą platformą.
Rezervinių serverių ir jungčių buvimas leidžia toliau teikti teisėtą srautą, jei kuris nors iš jų yra paveiktas arba jį reikia izoliuoti atakų mažinimo metu. Kai paslaugos paskirstomos skirtinguose duomenų centruose arba debesijos paslaugų teikėjuose, gerokai padidėja gebėjimas sugerti atakas ir nukreipti srautą. Be to, patartina atlikti tinklo našumo analizę.
Priklausomai nuo įmonės dydžio ir poreikių, galima apsvarstyti skirtingas Anti-DDoS architektūras . Vienas iš variantų – diegti apsaugos sprendimus iš paties operatoriaus tinklo (IPT), kuris išvalys srautą prieš jį perduodant per tą patį sutartyje numatytą ryšio kanalą. Kita alternatyva, labai dažna, kai biurai yra keliose šalyse ir skirtingi interneto paslaugų teikėjai, – naudoti debesijos sprendimus, kurie sukuria virtualias „taškas-taškas“ jungtis, kad būtų galima perduoti švarų srautą.
Šie sprendimai gali veikti pagal poreikį , įsijungdami aptikus ataką, arba visada įjungtu režimu , nuolat tikrindami visą srautą. Visada įjungtu režimu aptinkama ir išvengiama atakų praktiškai akimirksniu, tačiau padidėja išteklių suvartojimas ir išlaidos; pagal poreikį veikiantis režimas sumažina nuolatines išlaidas, tačiau gali sukelti kelių sekundžių ar minučių delsą atsakant.
Ispanijos viešojo sektoriaus ir tam tikrų ypatingos svarbos aplinkų atveju įprasta reikalauti, kad šie sprendimai būtų sertifikuoti pagal Nacionalinę saugumo schemą (ENS) , kurioje apibrėžiami griežti eksploatavimo, infrastruktūros apsaugos ir verslo tęstinumo reikalavimai, kurie kasmet peržiūrimi.
DDoS apsauga, pagrįsta krašto kompiuterija ir valdomomis paslaugomis
Pastaraisiais metais itin išpopuliarėjo DDoS apsaugos paslaugos, pagrįstos periferiniais skaičiavimais . Šios paslaugos remiasi pasauliniais paskirstytų buvimo taškų tinklais, kurie veikia kaip pirmoji gynybos linija, sugerianti ir sušvelninanti atakas kuo arčiau jų šaltinio.
Vienas iš pagrindinių privalumų yra keičiamo mastelio mažinimo galimybė : ji gali dinamiškai padidinti išteklius, reikalingus susidoroti su didelio masto atakomis, įmonei neinvestuojant į savo aparatinę įrangą. Tai ypač naudinga kovojant su tūrinėmis atakomis, kurios kitaip perkrautų prieigos ryšius.
Šie paslaugų teikėjai paprastai turi pasaulinę grėsmių žvalgybos informaciją , renkančią informaciją iš milijonų klientų ir realiuoju laiku stebinčių įvykių. Tai leidžia jiems nustatyti kylančius atakų modelius, blokuoti naujus botnetus ir atnaujinti aptikimo sistemas dar prieš tai, kai tai paveikia konkretų klientą.
Be to, paskirstytos valymo centro infrastruktūros dėka kenkėjiškas srautas sumažinamas delsos laiku, nes paketai apdorojami mazge, esančiame netoli jų kilmės vietos. Tai sumažina poveikį naudotojo patirčiai ir valymo proceso metu atsirandančią delsą.
Ekonominiu požiūriu, periferinė DDoS apsauga siūlo geresnį kainos ir kokybės santykį , nes organizacijos pasinaudoja masto ekonomija, nereikalaudamos įsigyti ir prižiūrėti specializuotos įrangos ar turėti didelių vidinių komandų, skirtų tik DDoS atakoms.
Šį metodą papildančios operatoriaus valdomos DDoS apsaugos paslaugos suteikia papildomos vertės. Telekomunikacijų operatorius mato didelę interneto srauto dalį, todėl turi unikalią galimybę aptikti atakas, numatyti naujas kampanijas ir įgyvendinti atakų mažinimo priemones tiesiogiai savo tinkle.
Žmogiškojo faktoriaus vertė: ekspertų komandos, mokymai ir pratybos
Nors technologijos yra būtinos, patikima apsauga nuo DDoS atakų taip pat priklauso nuo specializuotos įrangos ir gerai apmokyto personalo . Daugelis saugumo operatorių ir paslaugų teikėjų turi operacijų centrus, kurie stebi atakas visą parą, analizuoja signalizacijas ir realiuoju laiku koreguoja atsakomąsias priemones.
DDoS atakų aptikimo ir mažinimo ekspertų buvimas yra labai svarbus, ypač sudėtingų atakų, kuriose derinami keli vektoriai arba keičiama taktika incidento metu, atveju. Šios komandos gali pritaikyti taisykles, patikslinti filtrus ir, svarbiausia, sumažinti poveikį teisėtam srautui.
Taip pat labai svarbūs vidiniai IT ir saugumo darbuotojų mokymai . Pažangių įrankių nepakanka, jei niekas nežino, kaip juos interpretuoti ar priimti sprendimus, kai laikas senka. Komandų mokymas atpažinti ankstyvuosius įspėjamuosius ženklus, greitai spręsti problemas ir koordinuoti veiksmus su išoriniais tiekėjais sutrumpina vidutinį reagavimo laiką.
Pratybos ir kontroliuojami streso testai (kartais padedant trečiosioms šalims) leidžia praktiškai patikrinti reagavimo planus, sistemos atsparumą ir kliūtis. „Red team“ pratybos ir DDoS atakoms skirti testai padeda atskleisti netinkamas konfigūracijas ar nerealius procesus, kurie kitaip išryškėtų tik realios atakos metu.
Galiausiai, svarbu nepamiršti bendro informuotumo poreikio visoje organizacijoje . Verslo skyriai, klientų aptarnavimo ir komunikacijos skyriai turi žinoti, ką daryti didelio masto elektros energijos tiekimo sutrikimo atveju: kaip informuoti vartotojus, kokias žinutes perduoti ir kaip koordinuoti atsaką, kad būtų apsaugotas įmonės įvaizdis.
DDoS apsaugos ir bendro tinklo kibernetinio saugumo negalima išspręsti vienu įrankiu ar stebuklingu vaistu, o veikiau reikia atsparių architektūrų, pažangių techninių sprendimų, pasaulinio matomumo operatorių, specializuotų valdomų paslaugų ir kvalifikuotų komandų derinio . Tik suderinus visus šiuos elementus, galima realiai sumažinti paslaugų trikdymo atakos, keliančios pavojų verslo tęstinumui ir klientų pasitikėjimui, riziką.