- Pasaulinė slaptažodžių diena minima pirmąjį gegužės ketvirtadienį, siekiant atkreipti dėmesį į slaptažodžių saugumą.
- Ilgi, unikalūs ir sudėtingi slaptažodžiai smarkiai sumažina neteisėtos prieigos ir duomenų saugumo pažeidimų riziką.
- Slaptažodžių tvarkyklės ir dviejų etapų autentifikavimas yra pagrindinės skaitmeninės apsaugos stiprinimo priemonės.
- Įmonės ir vartotojai turėtų periodiškai peržiūrėti savo slaptažodžių naudojimo įpročius ir politiką, kad prisitaikytų prie naujų grėsmių.
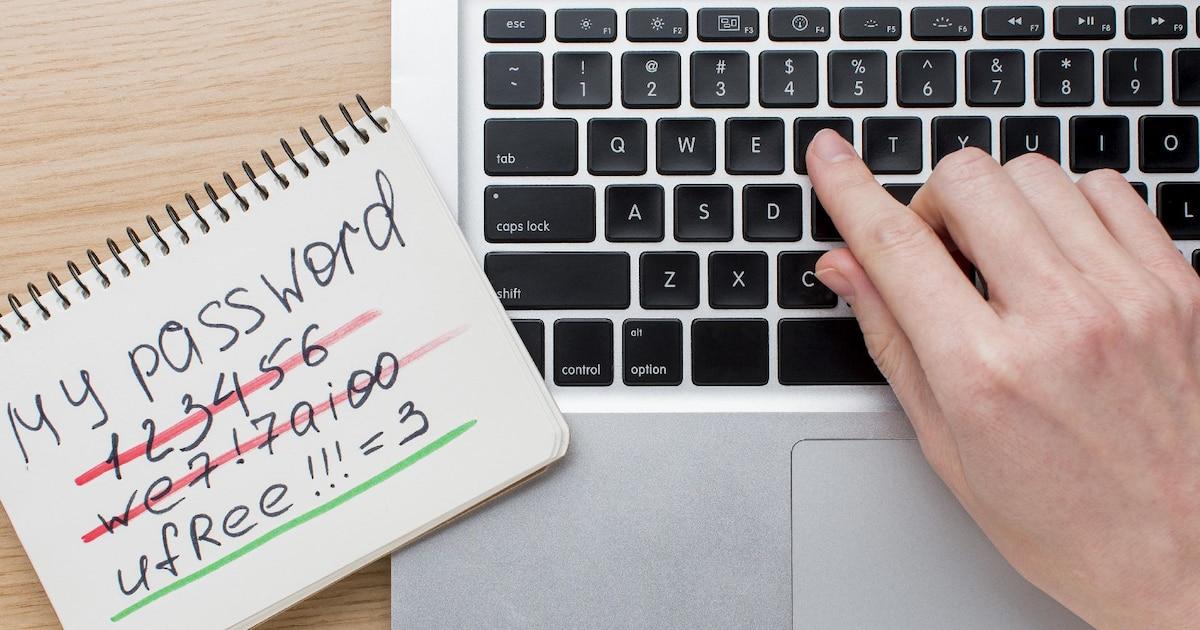
Pasaulinė slaptažodžių diena tapo pagrindiniu priminimu apie tai, ką dažnai pamirštame: slaptažodžiai, kuriuos naudojame kasdien, yra barjeras, skiriantis mūsų skaitmeninį gyvenimą nuo kibernetinių nusikaltėlių. Kiekvienas prisijungimas prie el. pašto, internetinės bankininkystės, socialinės žiniasklaidos ar darbo platformų labai priklauso nuo to, kaip gerai (ar blogai) tvarkome savo slaptažodžius.
Nors tai gali skambėti kaip techninė ar nuobodi tema, realybė tokia, kad paprastas silpnas slaptažodis gali atverti duris finansiniam sukčiavimui , tapatybės vagystei ar itin jautrių asmeninių ir profesinių duomenų nutekėjimui. Štai kodėl ši diena, švenčiama kiekvieną pirmąjį gegužės ketvirtadienį, yra puiki proga peržiūrėti savo įpročius, patobulinti slaptažodžius ir sužinoti apie įrankius, kurie palengvina gyvenimą nepakenkiant saugumui.
Kas yra Pasaulinė slaptažodžių diena ir kada ji švenčiama?
Pasaulinė slaptažodžių diena švenčiama pirmąjį gegužės ketvirtadienį ir siekiama atkreipti vartotojų dėmesį į stiprių ir gerai valdomų slaptažodžių naudojimo svarbą. Tai ne šiaip eilinė data kalendoriuje: ja siekiama paskatinti milijonus žmonių šią dieną peržiūrėti savo slaptažodžius, prireikus juos pakeisti ir pritaikyti gerus slaptažodžių valdymo metodus.
Šią dieną viešosios įstaigos, technologijų įmonės ir vartotojų asociacijos paprastai pradeda kampanijas, vadovus ir priminimus, ragindamos visus patikrinti savo prisijungimo duomenų būseną. Jos pabrėžia, kaip svarbu nenaudoti slaptažodžių pakartotinai, didinti jų sudėtingumą ir aktyvuoti papildomus apsaugos sluoksnius, tokius kaip dviejų etapų autentifikavimas.
Pirmasis gegužės ketvirtadienis pasirinktas neatsitiktinai. Tikslas buvo rasti metų laiką, kai nebūtų kitų svarbių įvykių, kurie galėtų pakenkti kibernetinio saugumo žinutei. Tokiu būdu dėmesys išlieka duomenų apsaugai ir saugumo pažeidimų rizikos mažinimui.
Praktiškai ši diena tapo nuolatiniu priminimu įmonėms ir piliečiams peržiūrėti savo skaitmeninio saugumo politiką ir įpročius, aptikti silpnąsias vietas ir prisitaikyti prie aplinkos, kurioje kibernetinės atakos tampa vis sudėtingesnės ir dažnesnės.
Pasaulinės slaptažodžių dienos kilmė ir istorija
Šios dienos ištakos siekia saugumo tyrėjo Marko Burnetto darbus . 2005 m. jis išleido knygą „Perfect Passwords“ (liet. „Tobuli slaptažodžiai“), kurioje paragino vartotojus kurti stiprius, unikalius ir sunkiai nuspėjamus slaptažodžius ir atvirai pasiūlė skirti konkrečią dieną informuotumui apie slaptažodžių svarbą didinti.
Burnettas pabrėžė, kad dauguma žmonių linkę naudoti labai nuspėjamus slaptažodžius , pakartotinai juos naudoti skirtingose paslaugose ir niekada jų nekeičia, o tai labai palengvina kibernetinių nusikaltėlių darbą. Jo pasiūlymas dėl „Slaptažodžių dienos“ buvo skirtas būtent šiam įpročiui panaikinti, skatinant žmones bent kartą per metus peržiūrėti ir atnaujinti savo slaptažodžius.
Po daugelio metų, 2013 m., „Intel Security“ perėmė šią idėją ir įformino renginį. Jie paskelbė pirmąjį gegužės ketvirtadienį Pasauline slaptažodžių diena, ketindami ją paversti pasauline informavimo kampanija. Nuo tada ši data visame pasaulyje vis labiau įsitvirtina.
Šią iniciatyvą greitai priėmė kibernetinio saugumo organizacijos , specializuotos svetainės ir pagrindinės skaitmeninės platformos. Daugelis jų šią dieną teikia rekomendacijas, slaptažodžių tikrinimo įrankius ir priminimus aktyvuoti dviejų veiksnių autentifikavimą.
Remiantis statistikos portalų, tokių kaip „Statista“, surinktais duomenimis, daugiau nei 60 % interneto vartotojų teigia, kad tam tikru metu pasikeitė slaptažodžius dėl su šia diena susijusių informavimo kampanijų. Šis skaičius atspindi realų gerai suplanuoto renginio poveikį skaitmeninio saugumo įpročiams.
Tokie šaltiniai kaip „National Today“ pabrėžia, kad ši diena buvo labai svarbi didinant informuotumą apie būtinybę reguliariai atnaujinti slaptažodžius ir vengti akivaizdžių derinių arba tų, kurie pagrįsti asmens duomenimis. Daugelis ekspertų sutinka, kad Pasaulinės slaptažodžių dienos sukūrimas žymėjo lūžio tašką, kaip kibernetinis saugumas vertinamas iš galutinio vartotojo perspektyvos.
Kodėl slaptažodžiai yra tokie svarbūs jūsų skaitmeniniam saugumui
Slaptažodžiai yra pirmoji gynybos linija nuo neteisėtos prieigos prie mūsų paskyrų. Bet kuri paslauga, prie kurios prisijungiate – el. paštas, socialinė žiniasklaida, bankininkystė, sveikatos priežiūra, įmonių platformos – priklauso nuo to, ar tas slaptažodis yra pakankamai stiprus, kad atlaikytų atakas.
Nuo tokių organizacijų kaip JAV kibernetinio saugumo ir infrastruktūros saugumo agentūros iki Ispanijos nacionalinio kibernetinio saugumo instituto žinia ta pati: didelės dalies duomenų saugumo pažeidimų priežastis yra silpni arba pakartotinai naudojami slaptažodžiai . Tokiuose jautriuose sektoriuose kaip sveikatos apsauga ir finansai, pirmaujančiuose žurnaluose paskelbti tyrimai rodo, kad beveik 80 % pažeidimų kyla dėl prisijungimo duomenų vagystės ar nutekėjimo.
Norėdami tai geriau suprasti, daugelis ekspertų situaciją lygina su fiziniu pasauliu: naudoti paprastą slaptažodį arba jį pakartotinai keliose paslaugose yra tas pats, kas užrakinti lauko duris, bet palikti raktą spynoje. Iš pirmo žvilgsnio viskas atrodo saugu, tačiau užtenka nedidelės klaidos, kad kiekvienas galėtų patekti be didelių problemų.
Nepaisant pakartotinių įspėjimų, tokie deriniai kaip „123456“ arba „password“ ir toliau rodomi dažniausiai pasaulyje naudojamų slaptažodžių sąrašuose . Tai itin lengvai atspėjami slaptažodžiai, kuriuos galima beveik akimirksniu atrasti taikant „brute-force“ atakas arba paprastus automatinius dažniausiai naudojamų slaptažodžių testus.
Be to, polinkis pakartotinai naudoti tą patį slaptažodį keliose paslaugose dar labiau padidina problemą: jei vienoje svetainėje įvyksta duomenų saugumo pažeidimas ir tas slaptažodis sutampa su tuo, kurį naudojate el. paštui, socialinei žiniasklaidai ar internetinei bankininkystei, užpuolikas gali sujungti prisijungimus ir padaryti daug didesnę žalą.
Kaip sukurti saugius ir lengvai valdomus slaptažodžius
Sukurti stiprius slaptažodžius nėra neįmanomas žygdarbis; greičiau reikia išsiugdyti kelis paprastus įpročius ir jų laikytis. Yra pagrindinių gairių, kurios padės jums sukurti tikrai patikimą slaptažodį, nevarginant savęs bandant jį prisiminti.
Vienas iš svarbiausių dalykų yra slaptažodžio ilgis . Rekomenduojama, kad jis būtų bent 10 simbolių ilgio, o daugeliu atvejų net ilgesnis. Kuo ilgesnis slaptažodis, tuo daugiau galimų kombinacijų ir tuo sunkiau automatinei programai jį nulaužti naudojant grubią jėgą.
Taip pat svarbu derinti didžiąsias ir mažąsias raides, skaičius ir specialiuosius simbolius . Šis derinys padidina rakto sudėtingumą. Įprasta technika – kai kurios raidės pakeičiamos panašiai atrodančiais skaičiais, pavyzdžiui, vietoj E naudojamas 3, vietoj A – 4, vietoj I – 1 arba vietoj O – 0. Tačiau geriausia vengti pernelyg nuspėjamų šablonų, kuriuos žino visi.
Dar vienas svarbus patarimas – slaptažodžiuose vengti akivaizdžios asmeninės informacijos . Gimimo datos, asmens tapatybės numeriai, vaikų ar partnerių vardai, adresai ir telefono numeriai – visa tai informacija, kuri gali būti gana neskelbiama arba lengvai atspėjama. Vietoj to, mažiau akivaizdūs asmeniniai prisiminimai, kuriais paprastai nesidalijate, gali būti ilgesnės ir saugesnės slaptažodžio frazės pagrindas.
Lygiai taip pat svarbu vengti klaviatūros derinių ar tvarkingai išdėstytų skaičių, tokių kaip „123456“, „000000“ arba „qwerty“. Nors juos lengva atsiminti, tai yra pirmieji deriniai, kuriuos išbando užpuolikai, būtent todėl, kad milijonai vartotojų juos ir toliau naudoja.
Ekspertai paprastai rekomenduoja reguliariai keisti slaptažodžius . Geriausia tai daryti kas tris ar keturis mėnesius, nors taip pat prasminga juos keisti, kai yra požymių apie galimą duomenų saugumo pažeidimą arba kai tai rekomenduoja tarnyba po saugumo incidento.
Galiausiai, svarbu neužsirašyti slaptažodžių ant popieriaus ir nepalikti jų matomuose užrašuose, neapsaugotuose dokumentuose ar lengvai prieinamose vietose. Nors tai gali atrodyti nekenksminga, tai labai paprastas būdas gauti jūsų slaptažodžius minimaliomis pastangomis.
Slaptažodžių tvarkyklės: sąjungininkai, padėsiantys išvengti išprotėjimo
Viena didžiausių problemų, susijusių su sudėtingų ir unikalių slaptažodžių naudojimu, yra ta, kad praktiškai neįmanoma jų visų atsiminti, jei juos tvarkote rankiniu būdu. Štai čia ir praverčia slaptažodžių tvarkyklės – įrankiai, sukurti būtent tam, kad palengvintų tai, kas kitaip būtų chaosas.
Slaptažodžių tvarkyklė yra programa – vietinė arba debesijos pagrindu veikianti – kuri automatiškai generuoja, saugo ir užpildo jūsų slaptažodžius. Jums tereikia atsiminti vieną stiprų pagrindinį slaptažodį, kuris suteikia prieigą prie kitų. Tada tvarkyklė gali kurti ilgus ir sudėtingus atsitiktinius slaptažodžių derinius kiekvienai paslaugai, jums nereikės jų įsiminti.
Daugelyje geriausios praktikos vadovų, pavyzdžiui, „Telefónica Tech“ parengtame dešimties punktų saugaus interneto naudojimo vadove, pabrėžiamas slaptažodžių tvarkyklių naudingumas. Jos sumažina pakartotinio slaptažodžių naudojimo riziką, palengvina reguliarų slaptažodžių keitimą ir neleidžia griebtis paprastų šablonų vien dėl patogumo.
Be to, šios programos paprastai turi funkcijas, skirtas patikrinti, ar kuris nors iš jūsų slaptažodžių nebuvo nutekintas viešose duomenų bazėse po saugumo pažeidimo. Jei jos aptinka problemą, jos jus įspėja, kad galėtumėte kuo greičiau pakeisti slaptažodį, taip sumažindamos pažeidžiamumo tikimybę.
Tinkamai sukonfigūruota slaptažodžių tvarkyklė tampa pagrindiniu jūsų skaitmeninio saugumo ramsčiu , ypač jei naudojatės daugybe skirtingų paslaugų arba dirbate aplinkoje, kurioje tvarkomi jautrūs duomenys, pavyzdžiui, sveikatos priežiūros, finansų ar administracinio sektoriaus įmonėse.
Dviejų etapų autentifikavimas: papildomas sluoksnis, kuris daro viską
Kartu su stipriais slaptažodžiais, dviejų etapų autentifikavimas (arba dviejų veiksnių autentifikavimas, 2FA) tapo viena veiksmingiausių paskyrų apsaugos priemonių. Idėja paprasta: be slaptažodžio, norint prisijungti, reikia ir antro patvirtinimo elemento.
Šis antrasis veiksnys gali atsirasti SMS žinutėmis, el. paštu arba specialiomis autentifikavimo programėlėmis, kurios generuoja laikinus kodus. Kiekvieną kartą bandant prisijungti iš naujo įrenginio arba periodiškai, jūsų prašoma įvesti šį papildomą kodą, todėl labai sunku gauti prieigą, net jei ir gaunate jūsų slaptažodį.
Tarptautinės organizacijos ir subjektai, tokie kaip Ispanijos nacionalinis kibernetinio saugumo institutas, šį papildomą lygmenį laiko beveik būtinu svarbiausioms paslaugoms: pagrindiniam el. paštui, bankininkystei, profesiniams tinklams ir įmonių platformoms. Daugelis įmonių jau įdiegė šią parinktį pagal numatytuosius nustatymus arba netgi reikalauja jos iš savo darbuotojų.
Pagrindinis dviejų etapų autentifikavimo privalumas yra tas, kad jis smarkiai sumažina galimo slaptažodžio pažeidimo poveikį . Užpuolikas, pavogęs jūsų slaptažodį, vis tiek turės prieigą prie jūsų mobiliojo telefono, el. pašto arba autentifikavimo programėlės, kad užbaigtų procesą, kurį paprastai gauti yra daug sunkiau.
Lygiagrečiai taip pat išpopuliarėjo biometriniai metodai, tokie kaip pirštų atspaudų ir veido atpažinimas , kurie įrenginiuose ir programose naudojami kaip papildomas atrakinimo būdas. Nors jie visiškai nepakeičia slaptažodžių, jie sustiprina tapatybės patvirtinimą ir užtikrina patogesnę saugią prieigą.
Geriausia praktika ir dažniausios klaidos naudojant slaptažodžius
Nepaisant daugybės kampanijų ir patarimų, vis dar egzistuoja keli plačiai paplitę blogų slaptažodžių įpročiai. Jų atpažinimas yra pirmas žingsnis siekiant juos ištaisyti ir sumažinti riziką mūsų kasdieniame skaitmeniniame gyvenime.
Viena iš dažniausių klaidų – to paties slaptažodžio naudojimas keliose paslaugose. Jei vienoje platformoje įvyksta saugumo pažeidimas ir tas slaptažodis nuteka, užpuolikas gali jį išbandyti kitose žinomose svetainėse (el. pašte, socialiniuose tinkluose, bankininkystėje) ir padidinti galimą žalą.
Kita dažna klaida – pasitikėti įtartinais el. laiškais ar žinutėmis , kuriose prašoma atnaujinti slaptažodį naudojant pačiame laiške esančias nuorodas. Ši technika būdinga sukčiavimo atakoms: jie apsimetinėja bankais, socialiniais tinklais ar gerai žinomomis įmonėmis, kad apgautų jus ir priverstų įvesti savo prisijungimo duomenis netikroje svetainėje.
Taip pat pavojinga slaptažodžius saugoti neapsaugotuose dokumentuose kompiuteryje, mobiliajame telefone ar debesijos paslaugose, taip pat užsirašyti juos ant fizinių užrašų ant stalo, planuokliuose, ant lipnių lapelių, pritvirtintų prie monitoriaus ar panašiose vietose. Bet kas, retkarčiais prie jų prisijungęs, gali juos nufotografuoti ar nukopijuoti jums nepastebint.
Atsižvelgdami į šiuos pažeidžiamumus, ekspertai rekomenduoja reguliariai peržiūrėti paskyros veiklą , kai tik įmanoma, įjungti prisijungimo įspėjimus iš naujų įrenginių ir nedelsiant pakeisti slaptažodžius, jei aptinkate įtartiną prieigą arba gaunate duomenų saugumo pažeidimo pranešimus iš paslaugos.
Be to, patartina niekam, net artimiems draugams ar šeimos nariams, nesidalinti slaptažodžiais . Net ir esant pasitikėjimui, dalijimasis padidina riziką, kad slaptažodžiai bus saugomi nesaugiose vietose arba pakartotinai naudojami kitose paslaugose. Jei trečiajai šaliai reikia laikinos prieigos, geriausias sprendimas yra sugeneruoti specialius prisijungimo duomenis arba naudoti saugaus bendrinimo funkcijas, kai platforma tai leidžia.
Slaptažodžių svarba įmonėse
Verslo pasaulyje slaptažodžių valdymas yra daug daugiau nei rekomendacija: tai labai svarbus įmonės kibernetinio saugumo ramstis . Viena pažeista paskyra gali sukelti neteisėtą prieigą prie vidinių tinklų, klientų duomenų nutekėjimą, poreikį apsaugoti asmeninę informaciją , paslaugų sutrikimus ar net finansinį šantažą.
Įmonės privalo nustatyti aiškią slaptažodžių kūrimo ir naudojimo politiką, įskaitant sudėtingumo reikalavimus, periodinius pakeitimus ir draudimą pakartotinai naudoti slaptažodžius skirtingose vidinėse sistemose. Įprasta reikalauti, kad darbuotojai sukurtų tam tikro ilgio ir įvairių simbolių slaptažodžius.
Lygiai taip pat svarbu nuolat mokyti darbuotojus geriausios kibernetinio saugumo praktikos . Nepakanka tiesiog nustatyti techninius standartus, jei vartotojai nesupranta sukčiavimo apsimetant, naudojant neapsaugotus asmeninius įrenginius ar dalijantis prisijungimo duomenimis su kolegomis, siekiant „greičiau atlikti darbus“, rizikos.
Technologijų ir kibernetinio saugumo paslaugų srityje besispecializuojančios įmonės, tokios kaip „NexTReT“ ir kitos šio sektoriaus įmonės, dažnai pabrėžia skaitmeninio saugumo kultūros kūrimo svarbą . Tai apima techninių sprendimų – įmonės kredencialų tvarkyklių, daugiafaktorinio autentifikavimo, prieigos stebėjimo – derinimą su vidinėmis informavimo kampanijomis ir reguliaria politikos peržiūra.
Daugelyje organizacijų įmonių slaptažodžių tvarkyklių ir centralizuotų tapatybės sistemų naudojimas leidžia saugiau priskirti, atšaukti ir audituoti prieigą. Tai sumažina riziką, kad buvę darbuotojai išlaikys aktyvius prisijungimo duomenis arba nekontroliuojamai dalinsis slaptažodžiais.
Augant nuotolinio darbo populiarumui ir plačiai naudojant debesijos paslaugas, tapo būtini stiprūs slaptažodžiai ir dviejų etapų autentifikavimas įmonės įrankiams. Įmonės perimetras nebėra tik biuras: bet koks nuotolinis ryšys gali tapti užpuoliko patekimo tašku, jei jis nėra tinkamai apsaugotas.
Galiausiai, tiek asmeninėje, tiek profesinėje aplinkoje tinkamas slaptažodžių valdymas yra labai svarbus, ar infrastruktūra bus pažeidžiama, ar aplinka bus gana gerai apsaugota. Pasinaudoti Pasauline slaptažodžių diena ir peržiūrėti šias politikas yra ideali proga padidinti saugumo lygį nereikalaujant didelių investicijų.
Kiekvienas pirmasis gegužės ketvirtadienis mums primena, kad nors slaptažodžių tvarkymas gali atrodyti įprastas ar varginantis, pastangos tikrai atsiperka . Ilgų, unikalių ir sudėtingų slaptažodžių naudojimas, slaptažodžių tvarkyklių naudojimas, dviejų etapų autentifikavimo įgalinimas ir budrumas prieš sukčiavimą sukčiavimu yra paprasti žingsniai, kurie gerokai sumažina kibernetinės atakos tikimybę. Kelių įpročių pakeitimas šiandien gali mums išvengti daugybės problemų skaitmeninėje ateityje.

Rodiklis
- 1 Kas yra Pasaulinė slaptažodžių diena ir kada ji švenčiama?
- 2 Pasaulinės slaptažodžių dienos kilmė ir istorija
- 3 Kodėl slaptažodžiai yra tokie svarbūs jūsų skaitmeniniam saugumui
- 4 Kaip sukurti saugius ir lengvai valdomus slaptažodžius
- 5 Slaptažodžių tvarkyklės: sąjungininkai, padėsiantys išvengti išprotėjimo
- 6 Dviejų etapų autentifikavimas: papildomas sluoksnis, kuris daro viską
- 7 Geriausia praktika ir dažniausios klaidos naudojant slaptažodžius
- 8 Slaptažodžių svarba įmonėse