- Pažeidžiamumai yra techniniai arba žmogiškieji trūkumai, leidžiantys atakuoti konfidencialumą, vientisumą ir prieinamumą.
- Yra keli tipai: programinė įranga, tinklas, konfigūracija, žmogiškasis veiksnys, debesija ir tiekimo grandinė, be to, yra techninių gedimų, tokių kaip injekcija, XSS arba buferio perpildymas.
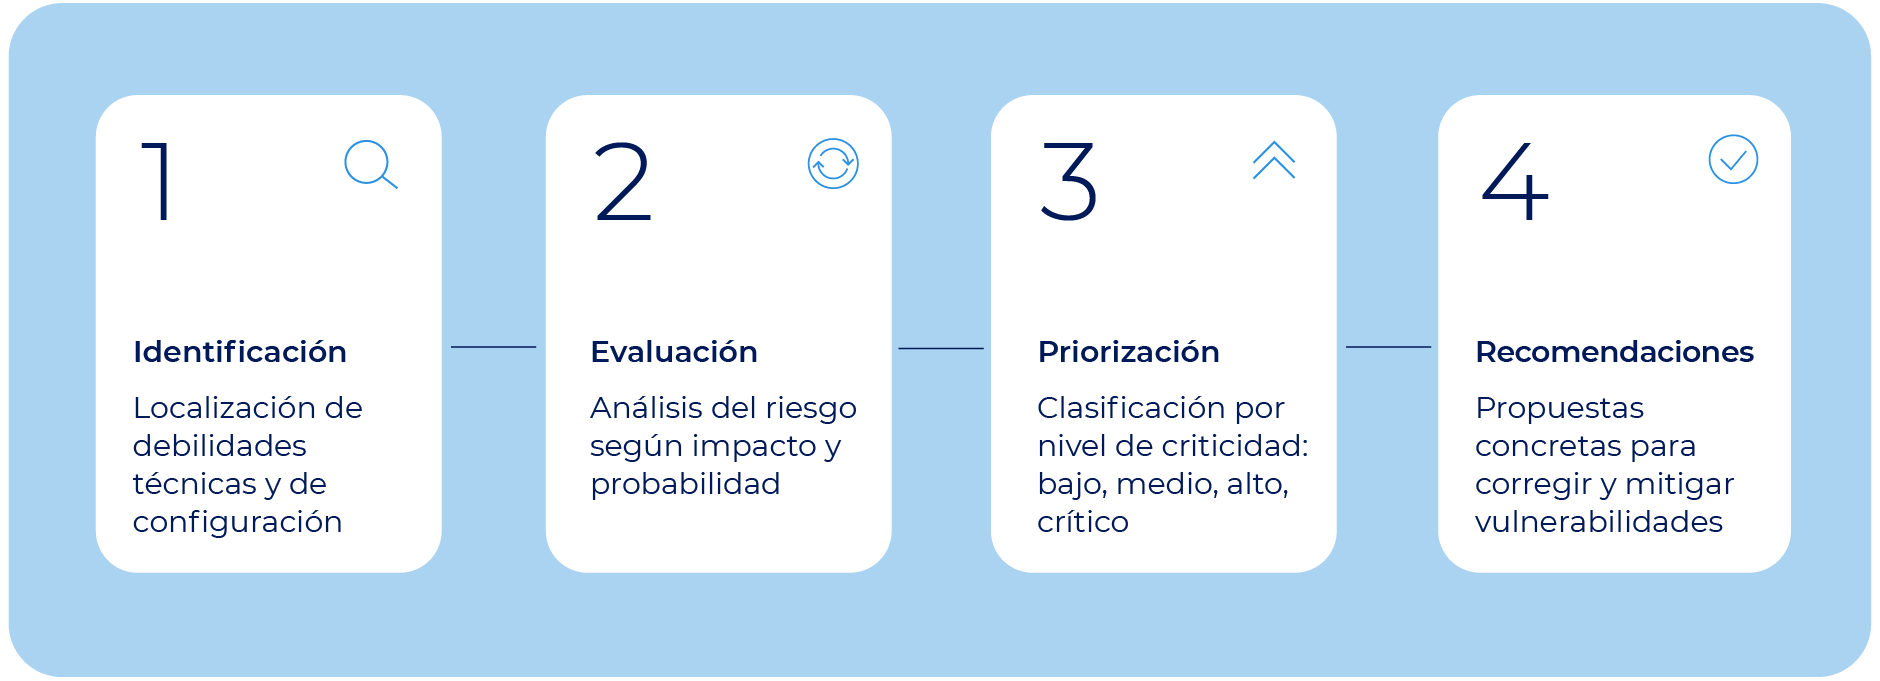
- CVSS vertinimas ir verslo kontekstas yra labai svarbūs nustatant, kuriuos pažeidžiamumus pirmiausia taisyti.
- Efektyvus valdymas apima nuolatinį pataisymų diegimą, auditus, mokymus, prieigos kontrolę ir automatizuotą reagavimą.
Saugumo pažeidžiamumai yra daugelio kibernetinio saugumo incidentų atspirties taškas. Tai ne pati ataka, o anga, pro kurią grėsmė gali patekti, išplisti ir galiausiai padaryti realią žalą sistemoms, tinklams ir duomenims. Supratimas, kaip jie klasifikuojami, kaip atrodo ir kaip yra valdomi, yra labai svarbus bet kuriai įmonei, kuri nori rimtai žiūrėti į savo skaitmeninę apsaugą.
Kasdieniame gyvenime viena techninė ar žmogiškoji klaida gali per kelias minutes sutrikdyti svarbios paslaugos veikimą: nuo netinkamai sukonfigūruoto serverio iki darbuotojo spustelėjimo sukčiavimo nuoroda. Štai kodėl tiek daug kalbama apie pažeidžiamumų valdymą , pataisymus, CVE, CVSS ir išnaudojimus. Šiame straipsnyje sustemsime visus šiuos elementus: apibrėžimus, pažeidžiamumų tipus, realius pavyzdžius, išnaudojimo metodus ir kaip nustatyti, ką pirmiausia taisyti, kai viskas atrodo skubu.
Kas yra saugumo spraga ir kodėl ji tokia svarbi?
Kalbėdami apie pažeidžiamumą, turime omenyje informacinės sistemos (serverių, programų, tinklų, įrenginių ir kt.) trūkumą, klaidą ar netinkamą konfigūraciją , kuria užpuolikas gali pasinaudoti, kad pažeistų saugumą. Šis pažeidimas gali paveikti konfidencialumą ( duomenų vagystė), vientisumą ( neteisėtas pakeitimas) arba prieinamumą (paslaugos sutrikimas ar sutrikdymas).
Pažeidžiamumas gali atsirasti dėl projektavimo trūkumų, įgyvendinimo klaidų, nesaugių konfigūracijų ar net netinkamų veiklos procesų (pavyzdžiui, nesugebėjimas atšaukti prieigos išeinantiems darbuotojams). Grėsmė yra veiksmas, kuriuo išnaudojamas tas pažeidžiamumas: išpirkos reikalaujanti programa, paslaugų teikimo trikdymo ataka, masinė kredencialų vagystė ir pan. Neturint žinomo pažeidžiamumo, užpuolikui būtų daug sunkiau, todėl jo tikslas – jį surasti anksčiau nei jūs.
Daugelyje saugumo ataskaitų, ypač Lotynų Amerikoje, rodoma, kad daugiau nei dešimties metų senumo pažeidžiamumai ir toliau išnaudojami vien dėl to, kad jie niekada nebuvo pataisyti arba buvo nepakankamai įvertinti. Tai atskleidžia esminę problemą: atnaujinimų trūkumą, prastą atakų paviršiaus kontrolę ir nepakankamą informuotumą visais organizacijos lygmenimis.
Štai kodėl kibernetinio saugumo ekspertų vaidmuo yra toks svarbus. Jų užduotis – nustatyti šiuos trūkumus, įvertinti jų tikrąjį poveikį, nustatyti jų prioritetus, įgyvendinti švelninimo priemones ir stebėti juos, siekiant užtikrinti, kad jie nepasikartotų. Tam jie naudoja automatinius skaitytuvus , konfigūracijos peržiūras, įsiskverbimo testavimą ir nuolatinę grėsmių analizę.
Yra du pagrindiniai būdai aptikti pažeidžiamumą: atliekant proaktyvų saugumo testavimą (auditą, įsiskverbimo testavimą, nuskaitymą) arba užpuolikams jį išnaudojant . Jei įvyksta antrasis scenarijus, kalbame ne tik apie pažeidžiamumą, bet ir apie saugumo incidentą ar pažeidimą. Štai kodėl ankstyvas aptikimas ir prevencinės kontrolės priemonės yra tokios svarbios.
Pagrindinės pažeidžiamumų pasaulio sąvokos
Norint lengvai suprasti saugumo pažeidžiamumų klasifikaciją , naudinga įvaldyti keletą terminų, kurie pateikiami techninėse ataskaitose, gamintojų pranešimuose ir naujienose apie kibernetines atakas.
Pažeidžiamumas : tai pats trūkumas. Tai gali būti kodo klaida, netinkama konfigūracija arba abiejų derinys. Pats savaime tai nėra ataka, bet tai yra potencialus patekimo taškas kibernetiniams nusikaltėliams.
Pataisa : tai tiekėjo išleistas atnaujinimas arba pataisa, skirta konkrečiai pažeidžiamumui pašalinti . Tai gali apimti bibliotekų keitimą, įvesties patvirtinimo koregavimą, prieigos kontrolės sustiprinimą ir kt. Tai tiesiausias sprendimas, tačiau daugelyje organizacijų jis dažniausiai atidedamas.
Išnaudojimas – tai praktiškas būdas pasinaudoti pažeidžiamumu . Tai gali būti scenarijus, specialiai sukurtas failas, komandų eilutė arba automatizuotų veiksmų rinkinys. Tai teoriją (pažeidžiamumą) paverčia realia ataka.
Naudingoji apkrova : tai „naudingas kenkėjiškas kodas“, kuris paleidžiamas išnaudojus pažeidžiamumą. Tai gali būti išpirkos reikalaujanti programa, duomenų vagys, tylios užpakalinės durys ar bet kokia kita kenkėjiška programa. Išnaudojimo įrankis atveria duris; naudingoji apkrova patenka ir atlieka purviną darbą.
Koncepcijos įrodymas (POC) : tai koncepcijos įrodymas, parodantis, kad pažeidžiamumą galima išnaudoti, paprastai tyrimų ar audito tikslais . Jis nebūtinai turi būti kenkėjiškas; jis naudojamas siekiant patvirtinti trūkumo egzistavimą ir įvertinti jo poveikį nepakenkiant gamybai.
Nulinės dienos pažeidžiamumas: tai gamintojui nežinoma spraga, kuriai nėra pataisos . Jei užpuolikas ją aptinka anksčiau nei kiti, jis gali ja pasinaudoti be jokių aptikimo parašų ar konkrečių sprendimų, todėl tai yra vienas pavojingiausių scenarijų.
CVE (dažni pažeidžiamumai ir rizikos veiksniai) : tai standartinis identifikatorius, priskiriamas kiekvienam viešai prieinamam pažeidžiamumui. CVE, pvz., CVE-2026-6785, leidžia identifikuoti konkretų pažeidžiamumą pagal unikalų kodą, o tai palengvina sekimą ir koordinavimą tarp gamintojų ir saugumo komandų.
CWE (bendrųjų silpnybių išvardijimas) : užuot sutelkęs dėmesį į atskirus atvejus, jis suskirsto silpnybių modelius į kategorijas (buferio perpildymas, nepakankamas patvirtinimas, autentifikavimo klaidos ir kt.). Tai padeda kūrėjams suprasti, kokių tipų klaidų vengti nuo pat projektavimo etapo.
CVSS (bendroji pažeidžiamumų vertinimo sistema) : tai plačiausiai naudojama pažeidžiamumo vertinimo sistema nuo 0 iki 10. Ji atsižvelgia į tai, kaip pažeidžiamumu naudojamasi, ar jam reikalinga autentifikacija, poveikis konfidencialumui, vientisumui ir prieinamumui, taip pat laiko ir aplinkos veiksnius. Tokie pavyzdžiai kaip „Log4Shell“ (CVE-2021-44228) pasiekia 10 balų, o tai rodo maksimalų kritiškumą.
Bendra kibernetinio saugumo pažeidžiamumų klasifikacija
Praktinis būdas suskirstyti pažeidžiamumus yra atkreipti dėmesį į tai, kur jie atsiranda ir ką veikia . Tada jie paprastai suskirstomi į kelias plačias kategorijas, kurios padeda nustatyti prioritetus ir paskirstyti atsakomybes organizacijoje.
Tinklo pažeidžiamumai : jie veikia ryšių infrastruktūrą : nereikalingi atviri prievadai, nepakankamai griežtos užkardos taisyklės, prastai apsaugoti VPN, tinklo segmentavimo stoka, nešifruotas srautas ir kt. Hibridinėse ir nuotolinėse aplinkose jie tampa dar svarbesni dėl padidėjusio atakų paviršiaus.
Konfigūracijos ir sistemos pažeidžiamumai : tai trūkumai, atsirandantys, kai sistema diegiama su nesaugiais parametrais , numatytaisiais prisijungimo duomenimis, paslaugomis, kurios neturėtų būti aktyvios, arba be tinkamų prieigos kontrolės priemonių. Jie nepriklauso nuo paties kodo, o nuo to, kaip konfigūruojama ir prižiūrima infrastruktūra.
Žmonių pažeidžiamumas : dar vadinamas žmogiškuoju veiksniu . Jis kyla dėl nesaugaus elgesio: silpnų ar pakartotinai naudojamų slaptažodžių naudojimo, prisijungimo duomenų bendrinimo el. paštu, failų atsisiuntimo iš abejotinų šaltinių, sukčiavimo atakų ar „ visking“ atakų ir kt. Juos sunku pašalinti, nes jie labiau susiję su psichologija ir kultūra nei su technologijomis.
Debesijos pažeidžiamumai : jie atsiranda debesijos aplinkoje dėl prastos saugyklos konfigūracijos (viešųjų saugyklų), nesaugių API sąsajų, pernelyg didelių leidimų tapatybėms arba nuolatinio stebėjimo stokos. Dėl debesijos paslaugų keitimo greičio lengva prarasti savo saugumo būklės matomumą.
Trečiųjų šalių ir tiekimo grandinės pažeidžiamumai : jie kyla dėl įrankių, bibliotekų, tiekėjų ar partnerių, turinčių prieigą prie jautrių sistemų ar duomenų. Vienos iš šių jungčių gedimas gali tapti vartais į daug didesnių įmonių kompanijų pažeidimus, kaip matyti iš didelio atgarsio sulaukusių incidentų.
Dažniausi techniniai pažeidžiamumų tipai
Be bendrų kategorijų, svarbu suprasti techninius pažeidžiamumų tipus , kurie dažnai pasitaiko audituose ir realiose atakose. Daugelis jų yra įtraukti į OWASP 10 populiariausių ir dažnai randami pasaulinėse ataskaitose.
Buferio perpildymas : tai įvyksta, kai programa įrašo daugiau duomenų, nei telpa rezervuotoje atminties srityje. Kai ši vieta viršijama, kitos atminties sritys yra perrašomos, todėl gali būti vykdomas savavališkas kodas su pažeidžiamo proceso leidimais.
Lenktynių sąlyga : tai įvyksta, kai operacijos rezultatas priklauso nuo kelių procesų arba gijų, bandančių pasiekti bendrinamą išteklių, vykdymo tvarkos. Jei užpuolikas manipuliuoja šia tvarka, jis gali sukelti netikėtą elgesį, pvz., veiksmą vykdyti du kartus arba apeiti valdiklius.
Formato eilutės klaidos : tai klaidos, atsirandančios dėl nepatvirtintų formato eilučių priėmimo (pavyzdžiui, C kalboje, tokios funkcijos kaip „printf“). Užpuolikas gali įterpti formato specifikatorius, kad skaitytų arba rašytų atmintyje be leidimo.
Prastas įvesties patvirtinimas : kai duomenys iš vartotojų, formų, antraščių ar URL parametrų nėra tinkamai patvirtinti, tai atveria duris tokioms atakoms kaip SQL injekcija, LDAP injekcija, XPath, XSS arba komandų injekcija . Tai dažna daugelio kritinių pažeidžiamumų priežastis.
SQL injekcija : tai kenkėjiško SQL kodo įterpimas ten, kur tikimasi įprasto teksto (pavyzdžiui, prisijungimo formoje). Jei programa tiesiogiai sujungia šią įvestį su užklausa, užpuolikas gali skaityti, modifikuoti arba ištrinti duomenis ir netgi perimti duomenų bazės valdymą.
CSRF (kryžminių svetainių užklausų klastojimas) : priverčia autentifikuotą vartotoją atlikti nepageidaujamus veiksmus teisėtoje programoje, paprastai spustelint nuorodą arba įkeliant puslapį su paslėpta užklausa. Tai išnaudoja svetainės pasitikėjimą vartotojo sesija.
Katalogų peržiūra : tai apima failų kelių manipuliavimą naudojant tokias sekas kaip ../ , kad būtų galima pasiekti failus, esančius už programos leidžiamo katalogo ribų (pvz., /etc/passwd sistemoje „Linux“). Be tinkamo kelio patvirtinimo, galima perskaityti slaptą informaciją arba net vykdyti kodą, jei scenarijai modifikuojami.
Komandų įterpimas : tai įvyksta, kai programa vykdo operacinės sistemos komandas naudodama vartotojo pateiktus duomenis jų neišvalydama. Užpuolikas gali įterpti papildomas komandas , kad ištrintų failus, išfiltruotų informaciją arba atidarytų nuotolinius kanalus.
Nesaugus deserializavimas įvyksta, kai programa priima serializuotus duomenis (objektus, struktūras) ir juos deserializuoja nepatikrinusi jų kilmės ar turinio. Manipuliuotas objektas gali sukelti kodo vykdymą rekonstrukcijos proceso metu.
Užkoduoti prisijungimo duomenys : prisijungimo duomenys, žetonai arba raktai, tiesiogiai įterpti į šaltinio kodą arba dvejetainius failus. Jei užpuolikas gauna prieigą prie saugyklos arba dekompiliuoja programą, jis gali rasti šiuos prisijungimo duomenis ir juos panaudoti, kad prisijungtų prie kitų sistemų.
IDOR (nesaugi tiesioginė objekto nuoroda) : Tai įvyksta, kai programa leidžia pasiekti išteklius tiesiog pakeisdama identifikatorių (pvz., skaitmeninį ID URL adrese) nepatikrindama, ar vartotojas turi leidimą. Tai tipiškas atvejis, kai peržiūrimi kito asmens duomenys pakeičiant skaičių URL adrese.
Išteklių valdymo klaidos : tai situacijos, kai programa netinkamai valdo atminties, procesoriaus, saugyklos ar lygiagrečių procesų naudojimą. Tai palengvina išteklių išeikvojimą ir paslaugų teikimo trikdymo atakas , pavyzdžiui, siunčiant neribotą skaičių užklausų API be greičio apribojimų.
Konfigūracijos klaidos apima netinkamai autentifikuotas administratoriaus paneles, viešus debesies segmentus, nereikalingas aktyvias paslaugas, sąrašinius katalogus ir derinimo galinius taškus, pasiekiamus iš interneto. Gerai suprojektuota infrastruktūra gali tapti visiškai nesaugi dėl vieno neteisingo nustatymo.
Leidimų ir prieigos kontrolės problemos , dar vadinamos neveikiančia prieigos kontrole, kyla, kai vartotojai gali atlikti veiksmus, kurių neturėtų atlikti, dėl netinkamai apibrėžtų vaidmenų, nepakankamo vidinio patvirtinimo arba API, kurios netikrina, kas teikia užklausą. Tai yra dažna privilegijų eskalavimo priežastis.
Informacijos nutekėjimas : tai įvyksta, kai sistemos ar programos atskleidžia slaptus duomenis klaidų pranešimuose, antraštėse, keliuose, žurnaluose ar HTTP atsakymuose . Kartais tai nėra tiesioginė ataka, tačiau ši informacija padeda užpuolikui susisteminti sistemą, aptikti versijas ar rasti kitų pažeidžiamumų.
Prastas seansų valdymas : tai netinkamai sugeneruoti žetonai, seansai, kurių galiojimo laikas nesibaigia, neteisingas seanso uždarymas arba nesaugus prisijungimo duomenų saugojimas slapukuose. Dėl šių problemų užpuolikams lengviau užgrobti seansus ir naudoti teisėtas paskyras.
Realūs pažeidžiamumų ir paveiktos programinės įrangos pavyzdžiai
CVE katalogas kasmet pildomas dešimtimis tūkstančių naujų įrašų. Kai kurie pažeidžiamumai išgarsėjo dėl savo pasaulinio poveikio ir padeda iliustruoti, kas gali nutikti, kai organizacija laiku neįdiegia pataisymų arba nepakankamai įvertina saugumo patarimą.
Naujausias pavyzdys yra CVE-2026-6785 – atminties saugumo spraga įvairiose „Firefox“ ir „Thunderbird“ versijose. Nors techninės detalės yra sudėtingos, esmė aiški: buvo klaidų, kurios galėjo sukelti atminties sugadinimą ir savavališką kodo vykdymą . Pataisymas buvo išleistas vėlesnėse versijose („Firefox 150“, atnaujintose ESR versijose ir kt.), tačiau bet kuri sistema, kuri nėra laiku atnaujinama, išlieka pažeidžiama.
Kiti gerai žinomi atvejai apima pažeidžiamumus, kurių CVSS balas yra 10 , tokius kaip „Heartbleed“ („OpenSSL“), „BlueKeep“, „Shellshock“, „EternalBlue“ ir jau minėtas „Log4Shell“. Visi šie pažeidžiamumai leido nuotoliniu būdu vykdyti kodą arba pasiekti itin slaptą informaciją ir buvo išnaudoti masinėse kenkėjiškų programų ir išpirkos reikalaujančių programų kampanijose.
Dažnai atakuojamos programinės įrangos pavyzdžiai: „Adobe Flash“ (dabar pasenusi, bet istoriškai kamuojama kodo vykdymo trūkumų), „Microsoft Windows“ (per daugelį metų turėjusi daug privilegijų ir RCE pažeidžiamumų), „Apache“ serveriai , „Oracle“ duomenų bazės , „Adobe Acrobat Reader“ , „Java“ ir PHP – visos jos turi ilgą išnaudojimo istoriją – nuo buferio perpildymo iki injekcijų ir scenarijų vykdymo tarp svetainių.
Kai kurios konkrečios spragos buvo susietos su gerai žinomomis atakomis. Pavyzdžiui, CVE-2017-0199 , nuotolinio kodo vykdymo spraga „Microsoft Office“, buvo išnaudota išpirkos reikalaujančių programų šeimose, tokiose kaip „Ryuk“, „Emotet“ ir „Dridex“, naudojant kenkėjiškus dokumentus, kurie iš pirmo žvilgsnio atrodė nekenksmingi.
Taip pat yra atvejų, kai nutekėjus kibernetinio šnipinėjimo priemonėms buvo atskleisti anksčiau nežinomi pažeidžiamumai. 2016 m. grupė „The Shadow Brokers“ paskelbė iš NSA tariamai pavogtų spragų rinkinį, kuriame atskleisti kritiniai operacinių sistemų, programų ir užkardų trūkumai. Šie įrankiai vėliau buvo pakartotinai panaudoti tokiuose incidentuose kaip „WannaCry“ išpirkos reikalaujanti programa, kuri išnaudojo „EternalBlue“ pažeidžiamumą, kad greitai išplistų.
Kaip išnaudojami pažeidžiamumai: įprasti metodai
Aptikus pažeidžiamumą, užpuolikui reikia metodo, kaip jį paversti veiksminga prieiga . Iš ten jis gali dislokuoti kenkėjiškas programas, judėti tinkle arba išgauti duomenis. Toliau pateikiami kai kurie aktualiausi išnaudojimo būdai.
Nuotolinis kodo vykdymas (RCE) : daugeliui užpuolikų tai yra „šventasis gralis“, nes leidžia jiems vykdyti nuotolinį kodą aukos sistemoje be fizinės prieigos. Daugelis pažeidžiamumų išnaudojimo grandinių yra specialiai sukurtos šiai galimybei pasiekti, kaip buvo „Log4Shell“ ar tam tikrų pažeidžiamumų paveiktose paslaugose atveju.
LFI/RFI (vietinis/nuotolinis failų įtraukimas) : failų įtraukimo pažeidžiamumų atveju pažeidžiama programa gali įkelti ir vykdyti vietinius arba nuotolinius užpuoliko valdomus failus . LFI pasiekia failus pačiame serveryje (pavyzdžiui, žurnalus su įterptu kodu), o RFI įtraukia turinį, esantį išoriniame serveryje, todėl galima tiesiogiai vykdyti kodą.
Privilegijų eskalavimas : net jei pradinė prieiga suteikiama su ribota paskyra, įprastas tikslas yra padidinti privilegijas (iš vartotojo į administratoriaus, iš įprasto vartotojo į root ir pan.). Tai galima pasiekti dėl operacinės sistemos klaidų, netinkamos paslaugų konfigūracijos arba konkrečių pažeidžiamumų, tokių kaip „PwnKit“ (CVE-2021-4034) „Linux“ sistemose.
„Heap pursing“ : pažangi technika, kai dinaminė atmintis (heap) užpildoma šablonais, kuriuose yra naudingoji apkrova, kad, kai išnaudojimas nukreipia vykdymą į nenurodytą atminties sritį, padidėtų tikimybė, kad jis „pateks“ į kenkėjišką kodą. Ji buvo plačiai naudojama išnaudojimuose, skirtuose senesnėms naršyklėms.
Grąžinimo orientuotas programavimas (ROP) : strategija, skirta apeiti tokias apsaugos priemones kaip DEP/NX. Užuot įterpęs naują kodą, užpuolikas pakartotinai panaudoja mažus teisėto kodo fragmentus („įtaisus“), esančius dvejetainiuose failuose ar bibliotekose, sujungdamas juos su grąžinimo sakiniais, kad sukurtų kenkėjišką logiką. Tai viena iš patikimiausių technikų tais atvejais, kai aktyvios modernios apsaugos priemonės.
Įvertinimas ir prioritetų nustatymas: kaip nuspręsti, kurį pažeidžiamumą pirmiausia atakuoti
Įprastu atveju nuskaitymo ar audito metu gali būti pateikta ataskaita su dešimtimis ar net šimtais pažeidžiamumų, pažymėtų kaip rimti, vidutiniai arba žemi. Ši bendra klasifikacija yra naudinga kaip pirmasis apytikslis įvertinimas, tačiau jos nepakanka priimant verslo sprendimus, ypač kai yra griežti gamybos pradžios terminai.
Šiam prioritetizavimui patikslinti naudojama CVSS ir jos metrikos . „Bazinė“ CVSS dalis analizuoja tokius elementus kaip prieigos vektorius (vietinis, gretimas tinklas ar nuotolinis), atakos sudėtingumas, ar reikalinga autentifikacija, ir poveikis konfidencialumui, vientisumui ir prieinamumui. Kuo labiau nutolusi ir paprastesnė ataka ir kuo didesnis jos poveikis, tuo didesnis balas.
Laiko metrikos apima tokius veiksnius kaip viešų pažeidžiamumų egzistavimas, pataisų prieinamumas ir pažeidžiamumų informacijos patikimumas. Kita vertus, aplinkos metrikos atsižvelgia į konkretų kiekvienos organizacijos kontekstą: paveiktų sistemų skaičių, vidinius saugumo reikalavimus ir galimą šalutinę žalą (finansinę, teisinę, reputacijos).
Praktiškai pažeidžiamumas su aukštu balu, kuris sukelia paslaugos trikdymą tik nekritinėje sistemoje, gali būti laikinai priimtinas, o „vidutinio“ lygio pažeidžiamumas, dėl kurio pažeidžiami reglamentų saugomi duomenys, gali būti nepriimtinas. Svarbiausia yra palyginti techninį balą su ištekliaus kritiškumu ir reguliavimo kontekstu.
Be CVSS, daugelis organizacijų naudoja rizikos valdymo sistemas , apimančias tokius rodiklius kaip EPSS (išnaudojimo tikimybė), turto kritiškumas, ar jis yra prieinamas internetui, ar skirtas tik vidiniam naudojimui, ir ar egzistuoja kompensacinės kontrolės priemonės (WAF, segmentavimas, stebėsena ir kt.). Tikslas paprastas: turėti aiškų sąrašą, ką reikia pataisyti dabar, ką reikia skubiai sušvelninti ir ką galima planuoti vidutinės trukmės laikotarpiu.
Geriausia pažeidžiamumų mažinimo ir valdymo praktika
Nė viena organizacija negali pašalinti visų pažeidžiamumų, tačiau ji gali smarkiai sumažinti savo poveikį įgyvendindama keletą pagrindinių priemonių kartu su nuolatinio tobulinimo procesais.
Visų pirma, būtina patikima pataisų valdymo programa : išsamus išteklių sąrašas, tiekėjų saugumo rekomendacijų stebėjimas, greitas testavimas ikigamybinėje aplinkoje ir lankstus atnaujinimų diegimas gamybinėje aplinkoje. Tai padeda sumažinti žinomų pažeidžiamumų riziką.
Taip pat labai svarbu reguliariai atlikti auditus ir vertinimus , tiek automatizuotus (pažeidžiamumų skeneriai), tiek rankinius (skverbimo testavimas, konfigūracijos peržiūros). Ši veikla leidžia aptikti projektavimo trūkumus, senas konfigūracijas, nereikalingas pažeidžiamas paslaugas ir žmogiškąsias klaidas, kurios nebūtų pastebėtos atliekant paprastą skenavimą.
Darbuotojų mokymai ir informuotumas yra dar vienas svarbus ramstis. Žmogiškasis faktorius išlieka silpnąja grandimi daugelyje atakų grandinių. Nuolatinės mokymo programos, sukčiavimo apsimetant prevencijos pratybos, aiški slaptažodžių politika, daugiafaktorinis autentifikavimas ir incidentų pranešimo protokolai padeda sumažinti šią riziką.
Techniniu požiūriu patartina sustiprinti prieigos kontrolę (mažiausių privilegijų principas, RBAC/ABAC, periodinė leidimų peržiūra), segmentuoti tinklus, siekiant apriboti šoninį judėjimą, apsaugoti valdymo sąsajas naudojant VPN arba IP filtravimą ir išjungti paslaugas bei testavimo aplinkas gamyboje.
Galiausiai, pažangūs pažeidžiamumų reagavimo automatizavimo įrankiai ir platformos gali turėti didelės įtakos organizacijoms, turinčioms didelius turto kiekius. Sprendimai, kurie sujungia skirtingų skenerių išvadas, normalizuoja duomenis, praturtina juos grėsmių žvalgyba ir automatizuoja pataisų diegimo darbo eigas arba bilietų generavimą, padeda sutrumpinti vidutinį laiką, reikalingą pažeidžiamumui išspręsti, ir užkirsti kelią kritinių pažeidžiamumų nepastebėjimui tarp šimtų nedidelių įspėjimų.
Galiausiai, pažeidžiamumų valdymas apima daug daugiau nei vien tik retkarčiais atliekamą nuskaitymą. Reikia suprasti, kas yra pažeidžiamumas, kaip jis klasifikuojamas, kur jis atsiranda (kodas, tinklas, debesis, žmonės, trečiosios šalys), kokie išnaudojimo būdai naudojami ir kaip protingai nustatyti prioritetus pagal realią riziką verslui. Organizacijos, kurios visa tai integruoja į savo kultūrą ir kasdienius procesus, galiausiai geriau atlaiko vis sudėtingesnį ir besikeičiantį grėsmių kraštovaizdį.
