- Kodola atmiņas izgāztuves fiksē sistēmas stāvokli kritisku kļūmju gadījumā un ir būtiskas atkļūdošanai un drošības auditēšanai.
- Sistēmā Windows tās tiek analizētas ar WinDbg vai KD, izmantojot simbolus un komandas, piemēram, !analyze -vy .bugcheck, lai atrastu draiverus un kļūdas cēloņus.
- Linux sistēmā tādi rīki kā crash, LiME un gcore ļauj iegūt un pētīt kodola un procesu izgāztuves, īpašu uzmanību pievēršot sensitīvu datu aizsardzībai.
- FreeBSD un citām Unix sistēmām ir nepieciešami kodoli, kas kompilēti ar simboliem, un kgdb izmantošana, vienmēr paļaujoties uz dokumentāciju un pirmkodu rezultātu interpretācijai.
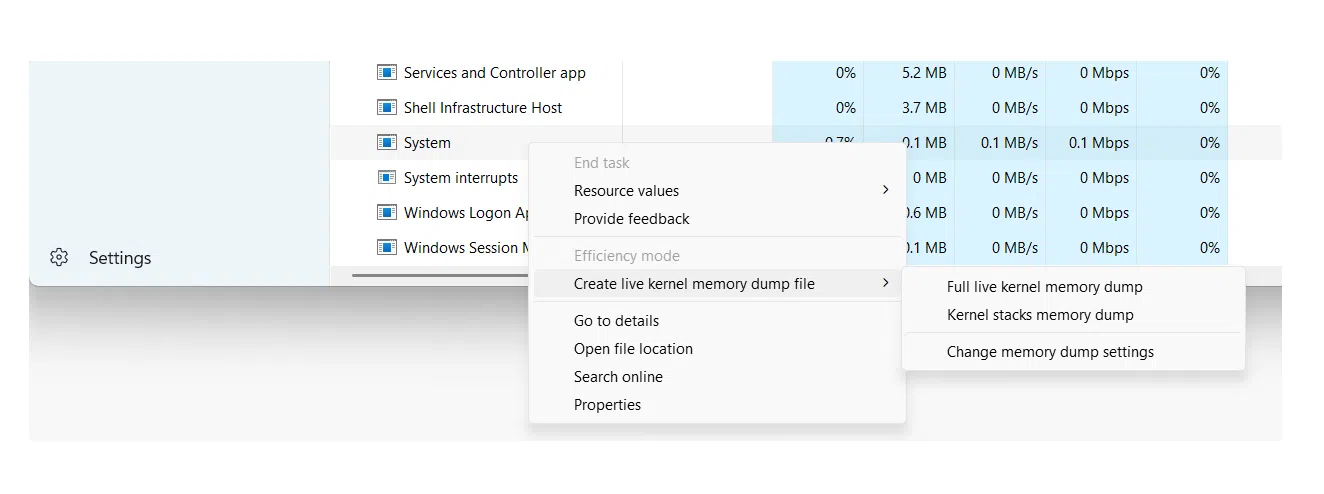
Kad operētājsistēma krīt panikā vai avarē, vienīgais veids, kā saprast notikušo, ir ņemt kodola atmiņas izgāztuvi un to analizēt . Šie izgāztuves dati atspoguļo sistēmas iekšējo stāvokli kļūmes brīdī un ir būtiski sarežģītu kļūdu novēršanai, drošības incidentu izmeklēšanai vai kriminālistikas veikšanai.
Lai gan tas varētu šķist ļoti "zema līmeņa", atmiņas izgāzumu analīze nav paredzēta tikai kodola izstrādātājiem. Sistēmu administratori, atbalsta inženieri un pat drošības auditori var no tās gūt labumu, ja viņi zina pareizos rīkus, dažādus izgāzumu veidus un pamata interpretācijas metodes . Mēs jūs iepazīstināsim ar visu šo operētājsistēmās Windows, Unix/Linux un BSD, izmantojot tādus rīkus kā WinDbg, crash, kgdb un LiME.
Kas ir kodola atmiņas izgāzums un kāpēc to ir vērts analizēt?
Kodola atmiņas izgāzums (bieži saukts par kodola avārijas izgāzumu vai vienkārši avārijas izgāzumu ) ir fails, kas satur pilnīgu vai daļēju atmiņas kopiju brīdī, kad sistēmā rodas kritiska kļūme, piemēram, kodola panika Unix/Linux vai zilais nāves ekrāns (BSOD) operētājsistēmā Windows.
Praksē šāda veida izgāztuve saglabā kodola iekšējās struktūras, izsaukumu stekus, procesa kontekstu un ielādētos draiverus . Pateicoties tam, pēc katastrofas var veikt pēcnāves analīzi, kas ir ļoti līdzīga tiešraides sistēmas atkļūdošanai, bet bez spiediena pieskarties ražošanas iekārtai tās kļūmes laikā.
Iemesli padziļinātai kodola izgāztuvju izpētei ir dažādi: sākot ar šķietami nejaušu kļūdu un periodisku avāriju atkļūdošanu un beidzot ar sistēmas ļaunprātīgas manipulācijas vai avārijas atstāto sensitīvas informācijas pēdu pārbaudi diskā.
Papildus pilniem kodola izgāztuvēm pastāv iespēja veidot atsevišķu procesu izgāztuves (klasiskās kodola izgāztuves ), kas ir ļoti noderīgi, ja vēlamies ierobežot problēmu līdz konkrētai lietojumprogrammai vai pārbaudīt ietekmi uz pakalpojuma, piemēram, e-pasta vai ziņojumapmaiņas klienta, konfidencialitāti.
Atmiņas izgāztuvju veidi operētājsistēmā Windows un to lietderība
Windows sistēmās pati operētājsistēma var ģenerēt dažāda veida izmetes, kad rodas STOP kļūda. Katram veidam ir atšķirīgs detalizācijas līmenis, tāpēc ir svarīgi zināt, kāda veida izmete ir nepieciešama atkarībā no problēmas un diska vietas ierobežojumiem.
Viens no visizplatītākajiem formātiem lietotāju vidēs un daudzos serveros ir maza atmiņas izgāztuve (minidump)Tas ir tas, kas patērē vismazāk vietas un parasti atrodas %SystemRoot%\Minidump, ar stila failiem MiniMMDDGG-01.dmp.
Šajā mini izgāztuvē ir ļoti specifiska, bet svarīga informācija: STOP kļūdas kods un tā parametri , kļūmes brīdī ielādēto draiveru saraksts, apturētā procesora konteksts (PRCB), iesaistītā procesa un pavediena konteksti (EPROCESS un ETHREAD struktūras) un šī pavediena kodola režīma izsaukumu steks.
Pateicoties šīm pamatstruktūrām, pat ar minidump bieži vien ir iespējams noteikt, kurš draiveris vai modulis izraisa avārijas, lai gan ne vienmēr būs iespējams izsekot visai problēmai, ja problēmas cēlonis ir tālu no pavediena, kas darbojās avārijas brīdī, un pieejamā konteksta informācija ir ierobežota.
Windows var ģenerēt arī kodola atmiņas izgāzumus un daudz lielākus pilnus izgāzumus, kas satur daļu no fiziskās atmiņas vai visu to. Tie ir īpaši noderīgi zema līmeņa analīzei, kriminālistikai un draiveru vai pašas sistēmas uzlabotai atkļūdošanai.
Konfigurējiet un atveriet atmiņas izgāztuves operētājsistēmā Windows, izmantojot WinDbg un KD
Lai izmantotu sistēmas izgāztuves operētājsistēmā Windows, pirmais solis ir pareizi konfigurēt startēšanas un atkopšanas opcijas . Vadības paneļa papildu sistēmas īpašībās varat izvēlēties izgāztuves veidu, kas jāģenerē kļūmes gadījumā: piemēram, "Maza atmiņas izgāztuve (256 KB)" un ceļu, kur tā tiks saglabāta.
Sistēmai ir nepieciešams arī lapošanas fails sāknēšanas sējumā vismaz dažu megabaitu lielumā, lai ierakstītu izgāztuvi. Mūsdienu Windows versijās katra avārija izveido jaunu failu, un konfigurētajā mapē tiek saglabāta vēsture, kas ļauj ērti pārskatīt iepriekšējos incidentus.
Kad izgāztuves ir ģenerētas, ir vairāki veidi, kā pārbaudīt, vai tās ir pareizas. Klasiska utilīta ir Dumpchk.exe , kas ļauj pārbaudīt faila pamata integritāti un izdrukāt kopsavilkuma informāciju. Padziļinātākai analīzei tiek izmantoti Windows atkļūdošanas rīki , tostarp WinDbg (grafiskā saskarne) un KD (komandrindas versija).
Pēc atkļūdošanas pakotnes instalēšanas no Microsoft vietnes rīki parasti atrodas mapē, piemēram, C:\Program Files\Debugging Tools for Windows . Tur varat atvērt komandrindu un ielādēt izgāztuves failu, izmantojot WinDbg vai KD, norādot failu ar parametru -z .
windbg -y <RutaSimbolos> -i <RutaBinarios> -z <RutaDump>
Simbola ceļš var norādīt uz simbolu serveri ar lokālu kešatmiņu , piemēram:
srv*C:\Symbols*https://msdl.microsoft.com/download/symbols
Lai gan binārais ceļš parasti ir kaut kas līdzīgs C:\Windows\I386 vai mapi, kurā esam kopējuši sistēmas izpildāmos failus, kas atbilst versijai, kas ģenerēja izgāztuvi. Tas ir svarīgi, jo Minidump faili neietver visus bināros failus, tikai atsauces uz tiem, tāpēc atkļūdotājam tie ir jāatrod.
Windows kodola avārijas izgāztuves pamatanalīze
Kad izgāztuve ir ielādēta, izmantojot WinDbg vai KD, kodola avārijas izgāztuves analīze ir diezgan līdzīga atkļūdošanas sesijai pēc nāves. Pirmā komanda, ko gandrīz visi izpilda, ir `!analyze` , kas palaiž automatizētu analīzi un ģenerē sākotnējo pārskatu.
Komanda !analyze -show parāda kļūdu pārbaudes kods un tā parametriKamēr !analyze -v Tas ģenerē daudz detalizētāku izvadi: aizdomīgo moduli, izsaukumu steku, kontekstuālo informāciju un daudzos gadījumos ieteikumus par iespējamiem cēloņiem vai diagnostikas darbībām.
Lai papildinātu šo analīzi, komanda .bugcheck vēlreiz izdrukā kļūdas kodu un saistītos parametrus, kurus var salīdzināt ar Microsoft kļūdu pārbaudes koda atsauci, lai noskaidrotu katras vērtības precīzu nozīmi un tipiskos cēloņus.
Komanda lm N T (saraksta moduļi) ļauj jums redzēt Ielādēto moduļu saraksts ar to ceļu, adresēm un statusuTas palīdz apstiprināt, vai automatizētās analīzes identificētais draiveris patiešām atrodas atmiņā un kāda ir tā versija. Šis saraksts ir īpaši noderīgs, ja mums ir aizdomas par trešo pušu draiveriem vai drošības komponentiem, kas mijiedarbojas ar kodolu.
Ja nepieciešams, mēs varam vienkāršot izgāztuves ielādi, izveidojot pakešfailu , kas saņem ceļu uz izgāztuvi un palaiž KD vai WinDbg ar atbilstošajiem parametriem. Tādā veidā mums ir jāuzraksta tikai īsa komanda, kas ietver tikai faila atrašanās vietu, un skripts parūpēsies par visu pārējo.
Dziļo kodola izgāztuvju izmantošana, izmantojot WinDbg
Kodola režīma atmiņas izgāztuvēm WinDbg piedāvā arī iespēju strādāt ar vairākiem failiem un sesijām. Izgāztuves var atvērt no komandrindas ar -z vai no grafiskās saskarnes, izmantojot izvēlni Fails > Atvērt atmiņas izgāztuvi vai tastatūras īsinājumtaustiņu Ctrl+D.
Ja WinDbg jau ir atvērts pasīvajā režīmā, vienkārši atlasiet failu dialoglodziņā "Atvērt avārijas izgāztuvi", norādot ceļu vai pārlūkojot disku. Pēc ielādes sesiju var sākt ar komandu "g" (Go) noteiktos gadījumos vai tieši palaist sākotnējās analīzes komandas.
Papildus klasiskajam !analyzeIeteicams iepazīties ar atkļūdotāja komandu atsauces sadaļaŠeit ir aprakstītas visas pieejamās komandas iekšējo struktūru lasīšanai, atmiņas pārbaudei, steku interpretēšanai un daudz kam citam. Daudzas no šīm metodēm ir piemērojamas gan tiešraides sesijām, gan bezsaistes izgāztuvēm.
WinDbg ļauj strādāt arī ar vairākas paralēlas izgāztuvesKomandrindā varam pievienot vairākus -z parametrus, katram sekojot atšķirīgam faila nosaukumam, vai arī pievienot jaunus mērķus, izmantojot komandu .opendumpVairāku galamērķu atkļūdošana ir noderīga atkārtotu kļūmju vai ķēdē saistītu incidentu salīdzināšanai.
Dažās vidēs atmiņas izgāzumi tiek iepakoti CAB failos, lai ietaupītu vietu vai atvieglotu pārraidi. WinDbg var tieši atvērt .cab ar izgāztuvi iekšpusē, gan izmantojot -z, gan ar .opendumplai gan viņš lasīs Tas izvilks tikai vienu no izgāztajiem failiem un neizvilks citus failus. kas varētu nonākt vienā iepakojumā.
Avārijas izgāztuves Unix un Linux sistēmās: utilīta, rīki un prasības
Unix un GNU/Linux sistēmās filozofija ir līdzīga, taču rīku ekosistēma ievērojami atšķiras. Lielākā daļa Unix līdzīgu kodolu piedāvā iespēju saglabāt atmiņas kopiju katastrofāla notikuma gadījumā , kas ir pazīstams kā kodola izgāztuve vai kodola avārijas izgāztuve.
Lai gan to galvenais pielietojums joprojām ir kodola un draiveru izstrāde, šiem izgāztuvju failiem ir skaidrs drošības aspekts. Avāriju var izraisīt programmēšanas kļūdas, bet arī neveiksmīgas ļaunprātīgas darbības, mēģinājumi manipulēt ar sistēmas komponentiem vai neveikli izmantoti sacensību apstākļi.
Labi konfigurētā Unix sistēmā ikdienas avārijas ir reti sastopamas, taču, ja tās notiek, ieteicams izveidot izgāztuves infrastruktūru, piemēram, Kdump, LKCD vai citus risinājumus , kas ļauj iegūt sistēmas atmiņu. Tomēr ir svarīgi izvērtēt gan izgāztuves diagnostisko vērtību, gan risku, ka tajā var būt ļoti sensitīvi dati.
Viens no visaptverošākajiem un visplašāk izmantotajiem rīkiem šāda veida analīzei operētājsistēmā Linux ir crash , ko sākotnēji izstrādāja Red Hat. Šī utilīta ir kļuvusi praktiski par de facto standartu kodola izgāztuvju pārbaudei un arī darbojošos sistēmu analīzei.
Avārija var ietekmēt sistēmas tiešo atmiņu, izmantojot /dev/mem vai Red Hat un atvasinātajos izplatījumos, izmantojot konkrēto ierīci /dev/crashPat ja tā, ir ierasta prakse rīkam piegādāt izgāztuves failu, ko ģenerē tādi mehānismi kā Kdump, makedumpfile, Diska izgāztuve vai arhitektūrai specifiskas izgāztuves, piemēram, s390/s390x vai xendump virtualizētās vidēs.
Avārijas loma un vmlinux nozīme Linux sistēmā
Avārijas utilīta tika izveidota daļēji, lai pārvarētu lietošanas ierobežojumus gdb tieši uz /proc/kcoreCita starpā piekļuve šim atmiņas pseidoattēlam var būt ierobežota, un turklāt noteiktas kodola kompilācijas opcijas apgrūtina iekšējo struktūru pareizu interpretāciju, ja mums ir tikai saspiests izpildāmais binārais fails.
Lai avārija darbotos pareizi, nepieciešami divi galvenie elementi: kompilēts vmlinux fails ar atkļūdošanas simboliem (parasti ar karodziņiem, piemēram, -g) un pats kodola izgāzums. Šī kombinācija ļauj rīkam kartēt atmiņas adreses funkcijām, struktūrām un koda rindām.
Ir svarīgi atšķirt vmlinux un vmlinuzVairumā sistēmu ir redzams tikai vmlinux, kas ir saspiesta, startējama kodola versija. Avārijai nepieciešams simboliski dekompresēts vmlinux; bez tā, mēģinot ielādēt izgāztuvi vai /dev/mem Mēs saskarsimies ar šāda veida kļūdām nevar atrast ielādēto kodolu — lūdzu, ievadiet namelist argumentu.
Lai gan vmlinuz ir iespējams izvilkt manuāli, process ne vienmēr ir vienkāršs, un praksē bieži vien ir daudz ērtāk atkārtoti kompilēt kodolu, lai vienlaikus iegūtu gan vmlinux, gan vmlinuz. Nopietnās administrēšanas vidēs ir ieteicams uzturēt atsevišķu vmlinuz pakotni katrai izvietotajai kodola versijai tieši šādām situācijām.
Kad prasības ir izpildītas, avārijas palaišana pret izgāztuvi ir samērā vienkārša: jūs norādāt atbilstošo vmlinux un izgāztuves failu, un rīks atver interaktīvu sesiju, kurā varat izpētīt kodola struktūras, uzskaitīt procesus, skatīt izsaukumu stekus un iegūt forenzikas informāciju . Tie, kas vēlas iedziļināties, var iepazīties ar specializētu dokumentāciju, piemēram, labi zināmo avāriju tehnisko informatīvo dokumentu.
/dev/mem ierobežojumi un pirmās pieejas operētājsistēmā Linux
Pirms konkrētu rīku izmantošanas daudzi administratori vēsturiski ir mēģinājuši iegūt atmiņas izgāztuvi. nolasot tieši no ierīces /dev/memŠī pieeja šķita vienkārša: izmantojiet tādu rīku kā atmiņas izgāztuve (kas izvada šo ierīci uz STDOUT) vai izvelk no dd if=/dev/mem of=volcado.mem.
Tomēr mūsdienu kodoli piedāvā kompilācijas iespējas, piemēram, CONFIG_STRICT_DEVMEMkas ievērojami ierobežo piekļuvi no lietotāja telpas uz /dev/memTipisks rezultāts ir tāds, ka lasīšana tiek pārtraukta pēc neliela bloka (piemēram, 1 MB) vai, sliktākajā gadījumā, kļūdas dēļ šajā mijiedarbībā var rasties kļūda. kodola panika tūlītēja un iekārtas restartēšana.
Šī aizsardzība ir pilnīgi loģiska no drošības viedokļa, taču tā liek mums meklēt citus veidus, kā iegūt uzticamu un pilnīgu datu izgāztuvi, pilnībā nepaļaujoties uz vispārīgām ierīcēm, kas vairs nav tik pieejamas kā iepriekš.
Tādēļ pašreizējā tendence ir paļauties uz īpašiem moduļiem vai integrētām avāriju izmetes infrastruktūrām, nevis vienkārši mēģināt "nokasīt atmiņu" ar lietotāja telpas rīkiem, kas nav paredzēti līdzāspastāvēšanai ar mūsdienu kodola aizsardzības politikām.
LiME Forensics: atmiņas ieguve operētājsistēmās Linux un Android
Ļoti spēcīga alternatīva forenzikas pasaulē ir LiME (Linux Memory Extractor) — kodola modulis, kas precīzi izstrādāts, lai kontrolēti un bez ierobežojumiem, kas ietekmē /dev/mem, uztvertu gaistošu atmiņu. LiME darbojas kodola telpā, tāpēc tas var daudz tiešāk piekļūt RAM.
LiME tiek izplatīts kopā ar tā pirmkodu un kompilējas pret tiek izmantotas kodola galvenesKompilācijas process ģenerē moduli .ko specifisks kodola versijai, kurā tas tiks ielādēts. Pēc kompilācijas mēs to varam pārbaudīt ar tādiem rīkiem kā file lai pārliecinātos, ka mūsu arhitektūrai atbilstošais ELF modulis ir pareizi ģenerēts.
Lai izmantotu LiME, vienkārši ielādējiet moduli ar insmod no root lietotāja un nodod tam atbilstošās opcijas, piemēram, norādot tīkla izgāztuves galamērķis, izmantojot TCP un neapstrādātu formātu:
insmod lime-3.x.y.ko "path=tcp:4444 format=raw"
Paralēli mašīnā, kas saņems izgāztuvi, mēs klausāmies konfigurētajā portā, izmantojot tādu rīku kā ncnovirzot izvadi uz failu:
nc <IP_origen> 4444 > volcado.mem
Pēc dažām minūtēm, atkarībā no RAM apjoma un tīkla veiktspējas, mums būs fails, kura lielums atbildīs avota sistēmas fiziskajai atmiņai. Šis ir pilnīgs RAM izgāzums, ko varam analizēt ar forenzikas rīkiem vai pat ar virknēm vai citiem utilītprogrammām kā pirmo soli, lai atrastu interesantas virknes.
Procesa izgāztuves un datu izpaušanas riski
Pilns kodola izgāztuves materiāls ir ārkārtīgi informatīvs, taču tas var būt arī pārmērīgs, ja mūs interesē tikai konkrēts process. Šādā gadījumā ir ļoti loģiski izmantot... atsevišķu procesu izgāztuves izmantojot tādus rīkus kā gcore Unix/Linux vidē.
Šie procesa izgāztuves ir daudz mazākas un vieglāk pārvaldāmas, un ļauj koncentrēt analīzi uz konkrētām lietojumprogrammām, piemēram, ziņojumapmaiņas klientu (piemēram, Skype) vai e-pasta klientu (piemēram, Thunderbird), kur ir relatīvi viegli atrast vienkārša teksta paroles, sesijas žetonus vai kontaktinformāciju, izpētot atmiņas virknes.
No izstrādes viedokļa šie kodola izmetes faili palīdz atrast programmēšanas kļūdas, atmiņas noplūdes vai nekonsekventus stāvokļus pakalpojumā. Tomēr no drošības viedokļa problēma rodas, ja šie izmetes faili tiek ģenerēti regulāri un glabāti vietās, kas pieejamas citiem lietotājiem , vai nu pašā sistēmā, vai koplietotos tīkla resursos.
Ja lietotājs ieplāno, piemēram, uzdevumu cron Periodiski tverot sensitīvu procesu izgāztuves un atstājot tās globāli lasāmā direktorijā, uzbrucējs paver milzīgas durvis kritiskas informācijas atklāšanai. Daudzos audita scenārijos šo failu analīze ļauj uzbrucējam atgūt akreditācijas dati, kontaktpersonu saraksti, saziņas vēsture un citi privāti dati ar salīdzinoši nelielu piepūli.
Tāpēc jebkurā nopietnā Unix sistēmas auditā ieteicams veltīt dažas minūtes, lai pārbaudītu, vai tiek ģenerēti izgāztuves (pilnas vai daļējas), kur tās tiek glabātas, kādas atļaujas tām ir un vai ir kāds automatizēts process, kas atstāj atmiņas kopijas pieejamas neatļautiem lietotājiem.
Izgāztuvju pēcnāves analīze FreeBSD vidē ar kgdb
BSD pasaulē, un jo īpaši FreeBSD, pēcnāves analīzes pieeja ietver Iespējot sistēmā avārijas izgāztuves un kompilēt kodolu ar atkļūdošanas simboliemTo parasti kontrolē no kodola konfigurācijas direktorija, kas atrodas /usr/src/sys/<arq>/conf.
Atbilstošajā konfigurācijas failā simbolu ģenerēšanu var iespējot ar šādu rindu:
makeoptions DEBUG=-g # Build kernel with gdb(1) debug symbols
Pēc konfigurācijas modificēšanas kodols ir jāpārkompilē. Daži objekti tiks ģenerēti atkārtoti (piemēram, trap.o) izmaiņu dēļ būvēšanas failos. Mērķis ir iegūt kodolu ar tāds pats kods kā tam, kuram ir problēmas, bet pievienojot nepieciešamo atkļūdošanas informācijuIeteicams salīdzināt vecos un jaunos izmērus, izmantojot komandu size lai pārliecinātos, ka binārajā failā nav notikušas negaidītas izmaiņas.
Kad kodols ar simboliem ir instalēts, mēs varam pārbaudīt izgāztuves ar kgdb , kā aprakstīts oficiālajā dokumentācijā. Ne visi simboli var būt pilnīgi, un dažas funkcijas var parādīties bez rindu numuriem vai argumentu informācijas, taču vairumā gadījumu detalizācijas līmenis ir pietiekams, lai izsekotu problēmu.
Nav absolūtas garantijas, ka analīze atrisinās visus incidentus, taču praksē šī stratēģija diezgan labi darbojas lielā daļā scenāriju , īpaši, ja avāriju izmetes tiek apvienotas ar labu jaunāko sistēmas izmaiņu pārskatu.
Labākā prakse kodola kļūdu analīzei un dokumentēšanai
Neatkarīgi no operētājsistēmas, kodola izgāztuves analīze parasti noved pie atsaukšanās uz tehnisko dokumentāciju, zināšanu bāzēm, specializētiem forumiem vai pat pašu kodola pirmkodu, lai interpretētu ziņojumus, kļūdu kodus un nepazīstamus simbolus.
Linux sistēmā ir ļoti noderīgi paļauties uz oficiālo pirmkoda koku, iebūvēto dokumentāciju un kopienas resursiem. Daudzus kodola kļūdu ziņojumus var izsekot līdz precīzam failam, kurā tie ir radušies, kas palīdz izprast kontekstu, kurā tiek aktivizēta konkrēta BUG() vai WARN() funkcija.
Operētājsistēmā Windows Microsoft dokumentācija, tās zināšanu bāze (KB) un tehniskie forumi sniedz detalizētus kļūdu pārbaudes kodu skaidrojumus, problēmu novēršanas ieteikumus un zināmas kļūdu shēmas . Apvienojot šo informāciju ar ziņojumiem no !analyze -v, ir iespējams izstrādāt saprātīgu risku mazināšanas plānu.
Kļūmes izmetes patiesā vērtība parādās, kad visa šī informācija tiek salīdzināta ar stabilu operētājsistēmas un konkrētās vides, kurā radās kļūme, izpratni . Tikai tad var izstrādāt ilgtspējīgus risinājumus un, pats galvenais, novērst tās pašas problēmas atkārtošanos nākotnē ar nopietnākām sekām.
Kodola izmetes analīze galu galā ir zinātnes un meistarības apvienojums: tai nepieciešami atbilstoši rīki, iepriekšēja konfigurācija (simboli, izmetes opcijas, droša glabāšana) un liela pieredze steku, struktūru un kļūdu kodu lasīšanā. Šo metožu apgūšana ļauj mums ne tikai atkļūdot sarežģītus incidentus, bet arī ievērojami palielināt mūsu pārvaldīto sistēmu drošību un noturību.
Indekss
- 1 Kas ir kodola atmiņas izgāzums un kāpēc to ir vērts analizēt?
- 2 Atmiņas izgāztuvju veidi operētājsistēmā Windows un to lietderība
- 3 Konfigurējiet un atveriet atmiņas izgāztuves operētājsistēmā Windows, izmantojot WinDbg un KD
- 4 Windows kodola avārijas izgāztuves pamatanalīze
- 5 Dziļo kodola izgāztuvju izmantošana, izmantojot WinDbg
- 6 Avārijas izgāztuves Unix un Linux sistēmās: utilīta, rīki un prasības
- 7 Avārijas loma un vmlinux nozīme Linux sistēmā
- 8 /dev/mem ierobežojumi un pirmās pieejas operētājsistēmā Linux
- 9 LiME Forensics: atmiņas ieguve operētājsistēmās Linux un Android
- 10 Procesa izgāztuves un datu izpaušanas riski
- 11 Izgāztuvju pēcnāves analīze FreeBSD vidē ar kgdb
- 12 Labākā prakse kodola kļūdu analīzei un dokumentēšanai