- NAS krātuves pārveidošana par centrālu nosaukumu atšifrēšanas mezglu, lai uzlabotu lokālā tīkla stabilitāti.
- Pāradresācijas zonu un A ierakstu ieviešana pielāgotu domēnu pārvaldībai mājas un profesionālajā vidē.
- SSL sertifikātu konfliktu novēršana, izmantojot derīgus domēnus un atbilstošu drošības konfigurāciju.

Jūs droši vien esat to piedzīvojuši: veidojot savu mājas laboratoriju, jūs sākat uzkrāt ierīces un pakalpojumus, kas galu galā pārvēršas haotiskajā IP adrešu juceklī, kuras ir grūti atcerēties. NAS ir lieliski piemērots failu glabāšanai, taču, ja jūs to patiešām apgūstat, varat to pārvērst par tīkla infrastruktūras stūrakmeni , atstājot aiz sevis vienkāršus maršrutētājus, kuriem dažkārt neizdodas pārvaldīt vārdus.
Kad mēs deleģējam nosaukumu atpazīšanu stabilākai sistēmai, mēs ne tikai uzlabojam organizāciju, bet arī panākam ievērojami lielāku stabilitāti un tehnisko kontroli . DNS servera pārvietošana uz NAS padara tīklu paredzamāku, samazina latentumu un ļauj krātuvei kļūt par aktīvu komponentu, kas mijiedarbojas ar citiem pakalpojumiem gan mākonī, gan virtualizētā vidē.
Sertifikātu un lokālo domēnu problēma
Ļoti bieži, konfigurējot NAS piekļuvi, izmantojot īsu nosaukumu, piemēram, "nas", pārlūkprogramma sāk rādīt kaitinošus brīdinājumus, ka sertifikāts nav uzticams . Tas notiek tāpēc, ka, lai gan drošības panelī redzat zaļā krāsā atzīmētus sertifikātus, sistēma neatpazīst lokālo domēnu kā derīgu vienību. Lai lietojumprogrammas pārstātu sūdzēties, nepietiek ar to, ka sertifikāts pastāv; tam ir jābūt arī saistītam ar derīgu un atpazītu domēnu , jo iekšējais nosaukums neatbilst sertifikātu izdevēju validācijas standartiem.
Lai atrisinātu šo problēmu, galvenais ir izveidot savu domēnu lokālajā tīklā. Tādā veidā jūs varat izsniegt sertifikātus, kas atbilst jūsu pārlūkprogrammā izmantotajam URL, neļaujot pārlūkprogrammai atzīmēt savienojumu kā nedrošu katru reizi, kad mēģināt piekļūt 5001. portam vai jebkuram citam pakalpojumam jūsu serverī.

DNS servera iestatīšanas darbības pakalpojumā Synology
Ja jums ir Synology ierīce, process ir diezgan vienkāršs. Vispirms jāpārliecinās, vai NAS tīkla vadības panelī ir konfigurēta statiska IP adrese , lai tā nemainītos un netraucētu nosaukumu atpazīšanu visām ierīcēm. Kad tas ir izdarīts, dodieties uz pakotņu centru un instalējiet DNS servera lietojumprogrammu.
Nākamais solis rīkā ir galvenās zonas izveide. Šeit mums jāizvēlas pāradresācijas zonas veids , piešķirot tai vēlamo domēna vārdu un saistot to ar NAS IP adresi. Lai sistēma varētu atrisināt vārdus ārpus mūsu tīkla (piemēram, Google vai Facebook), mums jāaktivizē atrisināšanas pakalpojumi un jāpievieno pāradresētāji, kas var būt labākie DNS serveri vai Google publiskie DNS serveri.
Klienta konfigurācija un resursdatora reģistrācija
Kad serveris ir izveidots un darbojas, jums ir jāpaziņo mājas tīkla datoriem, ka NAS tagad ir DNS serveris. Piemēram, Linux klientā jūs konfigurējat statisku IP adresi un iestatāt NAS adresi kā primāro DNS serveri. Lai viss darbotos nevainojami, jums ir jāpievieno A ieraksti, kas būtībā ir instrukcijas, kurās teikts: "šis nosaukums atbilst šai IP adresei".
Lai pārbaudītu, vai viss darbojas pareizi, terminālī varam izmantot komandu `nslookup` . Ja, vaicājot datora nosaukumu, atbilde ir pareizā IP adrese, mēs zinām, ka sistēma darbojas. Pēdējais solis ir piekļūt maršrutētājam un mainīt DNS iestatījumus DHCP konfigurācijā, lai visas ierīces tiktu automātiski konfigurētas, izveidojot savienojumu ar tīklu.
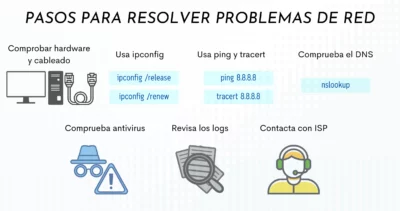
Uzlabota optimizācija un profesionāli lēcieni
Lai gan Synology DNS serveris ir stabils risinājums, tam ir viena neliela vājība: tas automātiski nereģistrē DHCP piešķirtās IP adreses, piespiežot mūs manuāli veidot ierakstus . Tiem, kas vēlas to automatizēt, ir skripti, kas vienkāršo uzdevumu, neļaujot neliela tīkla pārvaldībai kļūt par nebeidzamu manuālu darbu.
Ja vēlamies to paplašināt uzņēmuma līmenī, loģika ir tāda pati kā mājas laboratorijā, bet plašākā mērogā. Šo pakalpojumu integrēšana ar mākoņvidēm, piemēram, AWS vai Azure, ļauj izveidot elastīgu un drošu infrastruktūru. Mākslīgā intelekta slāņu ieviešana tīkla automatizēšanai vai serveru uzraudzības izmantošana veiktspējas izsekošanai pārveido DNS pārvaldību par biznesa informācijas un kiberdrošības rīku , novēršot nepareizas konfigurācijas, kas kļūst par atvērtu ceļu uzbrukumiem.
Pilnīga vārdu atpazīšanas kontrole, izmantojot NAS, ļauj veikt visu, sākot no nevēlamu domēnu bloķēšanas līdz pielāgotu filtrēšanas noteikumu integrēšanai . Galu galā tas, kas sākas kā vienkāršs triks, lai izvairītos no IP adrešu ievadīšanas pārlūkprogrammā, attīstās par nobriedušu sistēmas arhitektūru, kas nodrošina pilnīgu paredzamību jebkura mājas vai uzņēmuma tīkla darbībā.
