- SysWOW64 ir sistēmas mape, kurā 64 bitu Windows sistēmā tiek glabāti 32 bitu binārie faili un kas darbojas kopā ar System32, kurā ir 64 bitu binārie faili.
- WOW64 ir saderības slānis, kas ļauj 32 bitu lietojumprogrammām darboties 64 bitu Windows sistēmās, izmantojot failu pāradresāciju un reģistru.
- SysWOW64 nav vīruss, lai gan dažas ļaunprogrammatūras maskējas, izmantojot tās nosaukumu; sākotnējās mapes dzēšana var sabojāt Windows.
- Saderības un pareizas sistēmas darbības saglabāšanai ir svarīgi ievērot System32, SysWOW64, Program Files un Program Files (x86) ceļus.
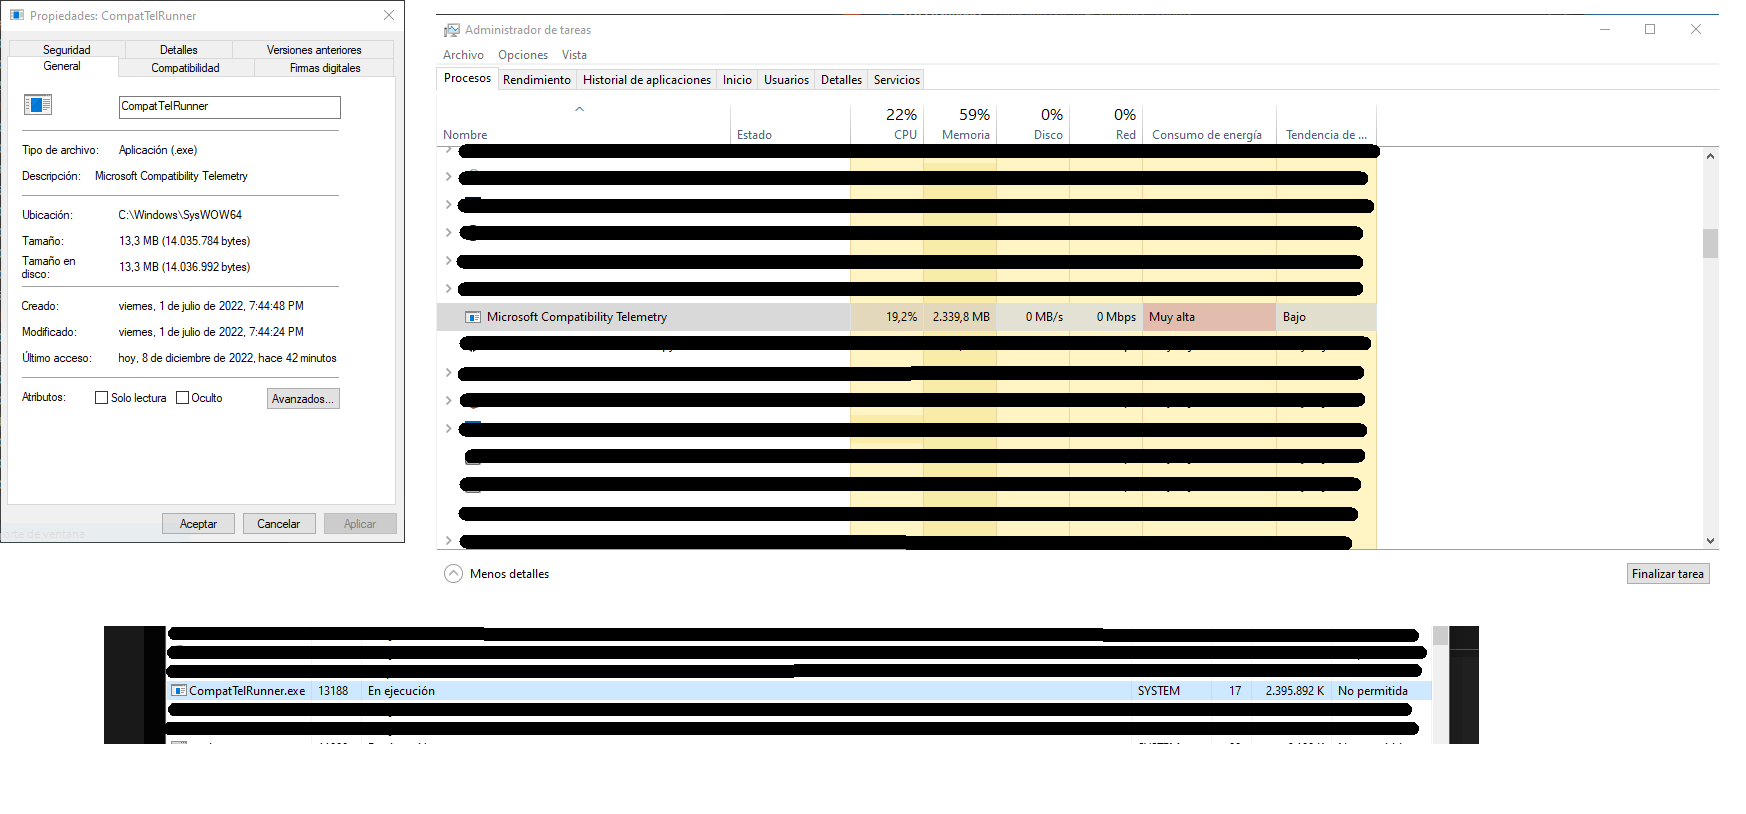
Ja kādreiz esat atvēris Windows uzdevumu pārvaldnieku, jo jūsu dators darbojās lēnāk nekā parasti, iespējams, esat saskāries ar dīvainiem procesiem, kas atsaucas uz SysWOW64 vai noslēpumaino mapi C:\Windows\SysWOW64 . Dažreiz šķiet, ka tie pat izmanto daudz atmiņas, jūs nevarat pabeigt uzdevumu un, protams, sāk zvanīt trauksmes zvani: "Kas notiks, ja tas ir vīruss?"
Turklāt, mēģinot atrast faila atrašanās vietu uzdevumu pārvaldniekā, atklājat, ka mapē ir simtiem .dll un .exe failu , kuru lielums viegli sasniedz vairākus gigabaitus. Situāciju vēl vairāk pasliktina tas, ka Windows neļauj to izdzēst tāpat kā jebkuru citu mapi. Ir saprotams, ka tas var radīt bažas, taču vispirms jāzina, ka SysWOW64 pēc noklusējuma nav vīruss , bet gan kritiska operētājsistēmas sastāvdaļa.
Kas ir WOW64, SysWOW64, un kāpēc pastāv šīs dīvainās mapes?
Mūsdienu Microsoft sistēmās Windows 64 bitu versijas ir izstrādātas tā, lai tās būtu saderīgas gan ar 64 bitu lietojumprogrammām, gan vecākām 32 bitu programmām. Lai to panāktu, Windows integrē tehnoloģiju ar nosaukumu WOW64 (Windows operētājsistēmā Windows 64) , kas darbojas kā sava veida "tulks" starp 32 bitu lietojumprogrammām un 64 bitu operētājsistēmu.
Šis WOW64 komponents nodrošina saderības slāni , kas ļauj 32 bitu programmai domāt, ka tā darbojas parastā 32 bitu Windows sistēmā, lai gan patiesībā tā darbojas 64 bitu sistēmā. Lai to panāktu, sistēma izmanto failu un reģistra pāradresācijas kombināciju , kā arī bibliotēku kopu, kas apstrādā tulkošanu un konteksta pārslēgšanu starp 32 bitu un 64 bitu sistēmām.
Mape SysWOW64 ir daļa no šī mehānisma . 64 bitu Windows sistēmā ir divi galvenie sistēmas direktoriji: C:\Windows\System32 un C:\Windows\SysWOW64 . Neskatoties uz nosaukumu, System32 satur 64 bitu bibliotēkas un izpildāmos failus, savukārt SysWOW64 glabā 32 bitu versijas, kas nepieciešamas vecākām programmām.
Šī šķietami pretrunīgā organizācija izriet no saderības jautājuma ar mantoto programmatūru . Daudzi izstrādātāji savā kodā iekodēja ceļu C:\Windows\System32 , pieņemot, ka šajā mapē vienmēr atradīsies sistēmas bibliotēkas. Lai izvairītos no programmatūras darbības traucējumiem, pārejot uz 64 bitu versiju, Microsoft nolēma, ka System32 paliks sistēmas "galvenā" direktorijs, kurā tagad atrodas 64 bitu binārie faili, un izveidoja SysWOW64, lai tajā glabātu 32 bitu bināros failus.
Īsāk sakot, WOW64 un SysWOW64 ļauj vecākām 32 bitu lietojumprogrammām darboties nemainītā veidā 64 bitu vidē, lietotājam caurspīdīgi pārvaldot arhitektūras atšķirības.
Atšķirības starp 32 bitu un 64 bitu Windows: RAM, programmas un saderība
Daudzus gadus lielākā daļa publiski pārdoto datoru izmantoja 32 bitu arhitektūras un Windows 32 bitu versijas. Šajās sistēmās izmantojamās RAM praktiskais ierobežojums parasti ir no 3 līdz 4 GB , jo daļa adrešu telpas ir rezervēta grafikas kartei un citām ierīcēm.
Līdz ar pieejamu 64 bitu procesoru un operētājsistēmu, piemēram, Windows 7 un jaunāku versiju , parādīšanos tirgū ir ievērojami audzis pāreja uz 64 bitu arhitektūru. 64 bitu Windows sistēma var apstrādāt ievērojami lielāku atmiņas apjomu, dažos izdevumos sasniedzot desmitiem vai pat simtiem gigabaitu RAM , kas paver durvis prasīgākām lietojumprogrammām un uzlabo kopējo veiktspēju, īpaši profesionālā vidē.
64 bitu sistēmā var palaist vietējās 64 bitu programmas un, pateicoties WOW64, arī klasiskās 32 bitu lietojumprogrammas. WOW64 emulators nodrošina, ka 32 bitu programma joprojām redz vidi, kas ir līdzīga 32 bitu Windows sistēmai, ar savām bibliotēkām un sistēmas ceļiem , pat ja viss darbojas atšķirīgi zem pārsega.
Lielākajai daļai 32 bitu programmu nav jāzina, vai tās faktiski darbojas 32 bitu vai 64 bitu sistēmā. Tikai ļoti īpašos gadījumos, kad programmatūrai ir jānošķir arhitektūras, tā var izmantot īpašus Windows API , lai to noskaidrotu. Vidusmēra lietotājam svarīgi ir tas, ka parasti nekas īpašs nav jādara : sistēma to apstrādā automātiski.
Tomēr pastāv daži svarīgi izņēmumi . Dažām ļoti zema līmeņa lietojumprogrammām, piemēram, daudzām vecākām pretvīrusu programmām, draiveriem vai drošības rīkiem, kas tieši mijiedarbojas ar kodolu, ir nepieciešamas noteiktas 64 bitu versijas, lai tās pareizi darbotos 64 bitu Windows sistēmā. Šādos gadījumos 32 bitu versija var nebūt saderīga vai tās iespējas var būt ļoti ierobežotas.
System32, SysWOW64 un Program Files mapes: ko katra no tām satur
Instalējot 64 bitu Windows versiju saderīgā datorā, parādās vairākas sistēmas un programmu mapes , kas sākumā var radīt apjukumu. Diska līmenī galvenie ceļi, kas jums jāzina, ir šādi:
- C: \ Windows \ System32: Windows sistēmas mape, kurā 64 bitu sistēmā tiek glabāti 64 bitu binārie faili (izpildāmie faili un DLL faili).
- C: \ Windows \ SysWOW64: sistēmas mape, kas rezervēta 32 bitu faili kas izmanto 32 bitu lietojumprogrammas zem WOW64.
- C:\Programmu faili (o C: \ Program Files): direktorijs, kas paredzēts 64 bitu programmas un ar to saistītie faili.
- C:\Program Files (x86) (o C: \ Program Files (x86)): mape, kurā atrodas 32 bitu programmas 64 bitu Windows sistēmā.
Visvairāk mulsinošā detaļa ir tā, ka System32 mapē ir 64 bitu kods , savukārt SysWOW64 mapē ir 32 bitu faili. Tas ir tieši pretēji tam, ko varētu sagaidīt, tikai aplūkojot nosaukumus. Kā jau minēts, iemesls ir saglabāt saderību ar vecāku programmatūru , kas sagaida, ka sistēmas resursi atradīsies System32 mapē.
Praksē Windows caurspīdīgi pāradresē daudzus diska izsaukumus. Kad 32 bitu lietojumprogramma mēģina piekļūt C:\Windows\System32 , WOW64 apakšsistēma pāradresē šo pieprasījumu uz C:\Windows\SysWOW64 , tāpēc programma ielādē atbilstošās 32 bitu bibliotēkas, nepamanot šo triku.
Ar programmu mapēm notiek kaut kas līdzīgs. 64 bitu lietojumprogrammas pēc noklusējuma tiek instalētas mapē Program Files , savukārt 32 bitu lietojumprogrammas tiek instalētas mapē Program Files (x86) . Ja instalētājs ir labi izstrādāts, tas nosaka sistēmas arhitektūru un ievieto katru bināro failu pareizajā mapē, lai izvairītos no konfliktiem.
Lai gan programma dažreiz var darboties pat tad, ja to ievietojat "nepareizajā" mapē, vienmēr ieteicams ievērot šo struktūru . Ja lietojumprogramma pieprasa Windows norādīt ceļu "Program Files" un esat to instalējis nepareizā vietā, tā var meklēt atbalsta failus nepareizajā direktorijā un radīt grūti diagnosticējamas kļūmes.
Ko nozīmē WOW64 un x86: nedaudz vēstures
Termins WOW64 ir cēlies no frāzes "Windows on Windows 64", ko var saprast kā "32 bitu Windows, kas darbojas virs 64 bitu Windows". Tas ir komponents, kas ļauj 32 bitu lietojumprogrammām darboties 64 bitu operētājsistēmā bez īpašas lietotāja iejaukšanās. Tas tiek panākts, nodrošinot saderības slāni, kas tulko izsaukumus starp abām operētājsistēmām.
Lai veiktu savu darbu, WOW64 izmanto vairākas ļoti specifiskas dinamisko saišu bibliotēkas (DLL) :
- wow64.dll: darbojas kā galvenā saskarne, tulkojot 32 bitu izsaukumus uz to 64 bitu ekvivalentu.
- wow64win.dll: nodrošina ieejas punktus, ko lietojumprogrammas izmanto mijiedarbībai ar 64 bitu apakšsistēmu.
- wow64cpu.dll: Tā ir atbildīga par izpildes režīma maiņas pārvaldību starp 32 un 64 bitiem procesorā.
No otras puses, termins x86 attiecas uz Intel procesoru saimi (8086, 80186, 80286, 80386 utt.), kuriem bija saderīga instrukciju kopa. Laika gaitā, un jo īpaši kopš leģendārā 80386, tā lietošana kļuva plaši izplatīta, lai apzīmētu 32 bitu arhitektūru, kas ir saderīga ar šo instrukciju kopu . Mūsdienās, kad redzat "x86", tas gandrīz vienmēr nozīmē "32 bitu".
Šī nosaukumu piešķiršanas konvencija operētājsistēmā Windows ir atspoguļota mapē Program Files (x86) , kas skaidri norāda, ka šī ir mape, kas paredzēta 32 bitu programmatūrai . Turpretī mape Program Files bez sufiksa ir saistīta ar 64 bitu lietojumprogrammām.
System32, SysWOW64 un Windows reģistrs
32 bitu un 64 bitu lietojumprogrammu līdzāspastāvēšana ietekmē ne tikai failu mapes, bet arī pašu Windows reģistru . Tāpat kā 32 bitu un 64 bitu binārajiem failiem ir atsevišķi ceļi, ir dažādas atslēgas, lai katra lietojumprogrammas veida konfigurācija būtu atsevišķa.
32 bitu (x86) sistēmās programmas atinstalēšanas ieraksti parasti tiek glabāti atslēgā:
HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows\CurrentVersion\Uninstall
64 bitu (x64) sistēmās Windows ievieš papildu mezglu zem Wow6432Node , lai apstrādātu 32 bitu programmas, kas darbojas zem WOW64. Šajā gadījumā tipiskais 32 bitu lietojumprogrammu atinstalēšanas ceļš būtu šāds:
HKEY_LOCAL_MACHINE\SOFTWARE\Wow6432Node\Microsoft\Windows\CurrentVersion\Atinstalēt
Tādā veidā sistēma nošķir 32 bitu un 64 bitu konfigurācijas un atsauces , neļaujot vienai lietojumprogrammai viegli traucēt otrai, vienkārši koplietojot atslēgas vai vērtības nosaukumu. Tas ir īpaši svarīgi instalētājiem, atjauninātājiem un attālās apkopes rīkiem, kuriem ir jāatšķir, kura programmas versija ir instalēta. Ja jums ir jāveic piespiedu atinstalēšana vai jāiztīra problemātiski reģistra ieraksti, ir īpašas rokasgrāmatas, kas paskaidro, kā to izdarīt pareizi.
Vai SysWOW64 ir vīruss, vai es to varu vienkārši izdzēst?
Viena no visbiežāk sastopamajām bailēm ir tā, ka mape SysWOW64 ir vīruss vai kaut kas bīstams, jo tā aizņem daudz vietas, parādās uzdevumu pārvaldniekā un to ir grūti izdzēst . Patiesībā SysWOW64 ir likumīga sistēmas mape, kas ir būtiska 64 bitu Windows darbībai.
Normālos apstākļos SysWOW64 glabā 32 bitu .dll un .exe failus, kas nepieciešami programmām, kuras darbojas zem WOW64. Tas var aizņemt vairākus gigabaitus, un daži lietotāji ir ziņojuši pat par izmēriem, kas tuvojas 40 GB , īpaši vecākās sistēmās ar daudzām instalētām lietojumprogrammām. Tas var veicināt datora palēnināšanos vai vietas trūkumu diskā; lai atgūtu vietu, varat iepazīties ar norādījumiem par nevajadzīgu lietojumprogrammu noņemšanu operētājsistēmā Windows 11, taču tas ne vienmēr nozīmē, ka tas ir kaitīgi.
Var gadīties, ka ļaunprogrammatūras izstrādātāji izmanto nosaukumu SysWOW64 , lai slēptu savus darbus. Citiem vārdiem sakot, viņi nemanipulē sākotnējo sistēmas mapi, bet gan izveido failus vai procesus ar ļoti līdzīgiem nosaukumiem, lai izvairītos no atklāšanas. Tādā veidā neko nenojaušošs lietotājs var sajaukt Trojas zirgu ar likumīgu sistēmas komponentu.
Ja jums ir aizdomas, ka kaut kas nav kārtībā, ieteicams skenēt sistēmu ar labu, atjauninātu pretvīrusu vai pretspiegošanas programmu un veikt pilnu skenēšanu. Tādi rīki kā Malwarebytes un citi labi zināmi drošības produkti var atklāt ļaunprātīgus procesus, kas mēģina maskēties, izmantojot sistēmas failu nosaukumus.
Ja drošības programmatūras pilna skenēšana neatklāj nekādus ar SysWOW64 saistītus draudus, nav jēgas mēģināt dzēst mapi. Faktiski, manuāli dzēšot SysWOW64, Windows var kļūt nelietojams vai rasties nopietnas kļūdas, mēģinot palaist 32 bitu lietojumprogrammas.
Kā noteikt, vai redzamais SysWOW64 ir likumīgs vai ļaunprogrammatūra
Pat ja direktorijs C:\Windows\SysWOW64 ir likumīgs, nekas neliedz ļaunprātīgai programmatūrai izmantot tādu pašu vai ļoti līdzīgu nosaukumu citā atrašanās vietā vai reģistrēties kā fona procesam, lai pārmērīgi patērētu procesora jaudu un atmiņu . Šī ir izplatīta metode, īpaši Trojas zirgu un kriptovalūtu ieguvēju vidū.
Skaidra pazīme, ka kaut kas nav kārtībā, ir dators sāk darboties ārkārtīgi lēni, ventilators griežas bez redzama iemesla vai centrālā procesora noslodze pastāvīgi pārsniedz 80–90%. Ja uzdevumu pārvaldniekā redzat procesus ar nosaukumiem, kas saistīti ar SysWOW64, un nesamērīgu resursu patēriņu, ir vērts to izmeklēt.
Tajā brīdī varat ar peles labo pogu noklikšķināt uz procesa un izvēlēties "Atvērt faila atrašanās vietu ". Ja izpildāmais fails neatrodas parastajā sistēmas ceļā vai atrodas aizdomīgā mapē AppData, Temp vai citā neparastā vietā, ļoti iespējams, ka tā ir maskēta ļaunprogrammatūra , kas maskējas kā Windows komponents.
Papildus manuālai skenēšanai ir nepieciešama pilna skenēšana ar drošības komplektu . Daudzi Trojas zirgi tiek izplatīti ar e-pastiem ar inficētiem pielikumiem, pirātisku lejupielāžu, kreku, atslēgu ģeneratoru vai ļaunprātīgu reklāmu starpniecību, kas novirza lietotājus uz apdraudētām vietnēm. Kad fails ir izpildīts, ļaunprogrammatūra nemanāmi lejupielādējas, izveido pastāvīgus procesus un var izmantot likumīgus nosaukumus, lai maldinātu lietotāju.
Ja jūsu drošības rīks atrod ļaunprātīgu failu ar nosaukumu SysWOW64 vai līdzīgu failu, ļaujiet pretvīrusu programmatūrai noņemt vai ievietot karantīnā inficētos komponentus. Ir svarīgi neaiztikt sākotnējo mapi C:\Windows\SysWOW64, ja skenēšana norāda, ka tā ir tīra.
Papildu darbības SysWOW64 saistītu infekciju ārstēšanai
Nopietnākās situācijās, īpaši, ja ir darīšana ar izspiedējvīrusiem, pastāvīgiem Trojas zirgiem vai kriptovalūtas ieguves programmām , var būt nepieciešama rūpīgāka sistēmas tīrīšana. Tomēr jebkāda manuāla sistēmas failu manipulācija ir saistīta ar riskiem un ir ieteicama tikai pieredzējušiem lietotājiem.
Izplatīta metode ir datora restartēšana drošajā režīmā ar tīklu . Šajā ierobežotajā vidē Windows ielādē tikai svarīgākos pakalpojumus, apgrūtinot daudzu ļaunprogrammatūru palaišanu vai atkārtotu ielādi startēšanas laikā. Pēc tam ir vieglāk atrast un dzēst aizdomīgus procesus.
Lai to izdarītu operētājsistēmā Windows 7, Vista vai XP, varat restartēt datoru un atkārtoti nospiest taustiņus, piemēram, F8 (vai citus, atkarībā no mātesplates), līdz tiek atvērtas sadaļas Papildu startēšanas opcijas , kur ir pieejams drošais režīms ar tīklu. Operētājsistēmās Windows 8 un Windows 10 procedūra ietver sadaļas Iestatījumi atvēršanu, Atjaunināšana un drošība atvēršanu, sadaļas Atkopšana atvēršanu un papildu startēšanas opcijas izmantošanu, lai piekļūtu sāknēšanas opcijām, tostarp drošajam režīmam.
Drošajā režīmā varat izmantot uzdevumu pārvaldnieku , lai pārskatītu fona procesus, atrastu visus aizdomīgos procesus, atvērtu to diska atrašanās vietu un pēc uzdevuma beigām izdzēstu saistītos failus . Šis process jāpapildina ar pilnu sistēmas skenēšanu, izmantojot ļaunprogrammatūras apkarošanas rīku.
Ir arī noderīgi pārskatīt programmas, kas tiek palaistas startēšanas laikā, no uzdevumu pārvaldnieka cilnes “Startup” (Startēšana), atspējojot visus aizdomīgos ierakstus. Turklāt varat palaist Windows diska tīrīšanu, lai dzēstu pagaidu failus, nevajadzīgas lejupielādes un citus atlikumus, ko dažas ļaunprogrammatūras izmanto, lai paslēptu.
Laba drošības un dublēšanas prakse
Lai gan SysWOW64 ir likumīgs komponents, ļaunprogrammatūra, kas izmanto tā nosaukumu, var pavērt durvis daudz sarežģītākiem uzbrukumiem , piemēram, izspiedējvīrusiem, kas šifrē jūsu failus, vai Trojas zirgiem, kas zog sensitīvu informāciju. Tāpēc ir svarīgi apvienot vairākus preventīvus pasākumus.
Pirmkārt, vienmēr ieteicams atjaunināt pretvīrusu vai ļaunprogrammatūras apkarošanas programmatūru , kas spēj noteikt jaunākos draudus. Taču ir svarīgi arī kritiski pārskatīt saņemtos e-pastus, izvairīties no pielikumu atvēršanas no apšaubāmiem avotiem un būt piesardzīgiem attiecībā uz saīsinātām saitēm, piedāvājumiem, kas šķiet pārāk labi, lai būtu patiesi, un neoficiālas programmatūras lejupielādēm.
Vēl viens svarīgs aizsardzības līmenis ir regulāra svarīgu datu dublēšana . Ja izspiedējvīruss izdodas šifrēt jūsu dokumentus, fotoattēlus vai projektus, nesen izveidota dublējuma kopija var nozīmēt atšķirību starp visa datu atgūšanu un neatgriezeniskiem zaudējumiem.
Vidēs, kur privātums ir galvenais faktors, ir lietderīgi apsvērt uzticamu VPN izmantošanu , lai novērstu noteikta veida izsekošanu un aizsargātu savienojumu no uzbrukumiem publiskajos tīklos. Lai gan tas tieši neaizsargā pret SysWOW64 vai tā atdarinātājiem, tas veicina sistēmas drošības uzlabošanu kopumā.
Apvienojot labus pārlūkošanas paradumus, atjauninātu sistēmu, uzticamu drošības programmatūru un atbildīgus ieradumus ar lejupielādētajiem failiem , jūs ievērojami samazināt iespējamību, ka ļaunprogrammatūra, jums to nepamanot, maskēsies ar tādiem nosaukumiem kā SysWOW64.
Mape SysWOW64 un WOW64 tehnoloģija ir galvenie komponenti, kas ļauj 64 bitu Windows operētājsistēmai normāli palaist 32 bitu lietojumprogrammas, paļaujoties uz īpašiem ceļiem, piemēram, SysWOW64, System32 un Program Files (x86), kā arī atsevišķām reģistra atslēgām. Lai gan daži vīrusi izmanto šos nosaukumus, lai paslēptu sevi, sākotnējo mapi nekad nevajadzētu dzēst. Patiesi svarīgi ir apvienot drošības analīzi, veselo saprātu un dublējumus, lai jūsu sistēma būtu stabila, ātra un bez apdraudējuma, neupurējot saderību ar esošo programmatūru.

Indekss
- 1 Kas ir WOW64, SysWOW64, un kāpēc pastāv šīs dīvainās mapes?
- 2 Atšķirības starp 32 bitu un 64 bitu Windows: RAM, programmas un saderība
- 3 System32, SysWOW64 un Program Files mapes: ko katra no tām satur
- 4 Ko nozīmē WOW64 un x86: nedaudz vēstures
- 5 System32, SysWOW64 un Windows reģistrs
- 6 Vai SysWOW64 ir vīruss, vai es to varu vienkārši izdzēst?
- 7 Kā noteikt, vai redzamais SysWOW64 ir likumīgs vai ļaunprogrammatūra
- 8 Papildu darbības SysWOW64 saistītu infekciju ārstēšanai
- 9 Laba drošības un dublēšanas prakse