- DDoS uzbrukumi pārslogo tīkla resursus, serverus un lietojumprogrammas, izraisot nepieejamību un nopietnus ekonomiskus un reputācijas zaudējumus.
- Pastāv apjoma, stāvokļa izsīkuma un lietojumprogrammu uzbrukumi, katrs no tiem ir vērsts uz dažādiem infrastruktūras slāņiem.
- Efektīvai aizsardzībai ir nepieciešama noturīga arhitektūra, nepārtraukta uzraudzība un anti-DDoS risinājumi tīklā, mākonī un perifērijas skaitļošanā.
- Pārvaldītie pakalpojumi un operatora speciālistu komandas uzlabo DDoS uzbrukumu atklāšanu, mazināšanu un uzņēmējdarbības nepārtrauktību.
Kiberdrošība, kas koncentrējas uz tīklu aizsardzību pret DDoS uzbrukumiem, ir kļuvusi kritiski svarīga jebkuram uzņēmumam, kas darbojas tiešsaistē. Mēs vairs nerunājam tikai par lieliem uzņēmumiem vai kritisko infrastruktūru: jebkura organizācija, kas paļaujas uz saviem tiešsaistes pakalpojumiem, var kļūt par pakalpojuma atteikuma uzbrukuma upuri.
Šie uzbrukumi ne tikai bloķē tīmekļa vietnes vai lietojumprogrammas darbību, bet var radīt arī finansiālus zaudējumus, reputācijas bojājumus, normatīvo aktu sankcijas un daudzos gadījumos kalpot kā dūmu aizsegs nopietnākiem ielaušanās gadījumiem. Lai saglabātu uzņēmējdarbības nepārtrauktību, ir svarīgi izprast, kā darbojas pakalpojumatteices uzbrukumi, kādi to veidi pastāv un kādus konkrētus pasākumus var veikt, lai tos mazinātu.
Kas ir pakalpojuma atteikuma (DoS) uzbrukums un kā tas atšķiras no DDoS uzbrukuma?
Pakalpojuma atteikuma (DoS) uzbrukums ir apzināta darbība, kurā kibernoziedznieks izmanto vienu datoru vai ļoti ierobežotu resursu kopu, lai pārslogotu konkrētu pakalpojumu, parasti novirzot lielu datplūsmas apjomu uz konkrētu IP adresi. Mērķis ir vienkāršs: ierobežot servera resursus , lai tas pārstātu reaģēt uz likumīgiem pieprasījumiem.
Klasiskā DoS uzbrukuma forma ietver milzīga skaita pakešu (datu bloku) nosūtīšanu uz mērķa IP adresi, pārsniedzot servera jaudu. Kad pieprasījumu apjoms pārsniedz pieejamo atmiņu, centrālo procesoru vai joslas platumu, sistēma vairs nevar apstrādāt likumīgus savienojumus, un pakalpojums kļūst nelietojams vai ārkārtīgi lēns.
Vēl viena izplatīta stratēģija ir koncentrēties uz joslas platumu . Tā vietā, lai mēģinātu izsmelt servera iekšējos resursus, uzbrucējs cenšas pilnībā aizpildīt sakaru līnijas joslas platumu. Pat ja ugunsmūris vai filtri bloķē ļaunprātīgu datplūsmu, tīkla pārslodze jau ir radusies, un lietotāja pieredze tiek nopietni ietekmēta.
Kad šo pašu koncepciju reizina ar simtiem, tūkstošiem vai pat miljoniem avotu, mēs no DoS uzbrukuma nonākam pie izkliedēta pakalpojuma atteikuma (DDoS) uzbrukuma , ko ir daudz sarežģītāk atklāt un ierobežot, jo ļaunprātīgā datplūsma, šķiet, nāk no daudziem dažādiem lietotājiem, kas izkaisīti visā pasaulē.
Kas ir DDoS uzbrukums un kā darbojas botneti?
DDoS (izplatīts pakalpojuma atteikuma) uzbrukums sastāv no vairāku apdraudētu ierīču izmantošanas , lai uzsāktu koordinētu lielu datplūsmas vilni pret mērķi: tīmekļa serveri, API, DNS, korporatīvo VPN vai, vispārīgi, jebkuru pakalpojumu, kas ir pieejams internetam.
Uzbrucējs iepriekš ir inficējis datorus, serverus, lietu interneta ierīces, viedtālruņus un citu savienotu aprīkojumu, lai pārvērstu tos par botnetiem vai zombiju datoriem . Šīs ierīces tiek attālināti kontrolētas, izmantojot ļaunprogrammatūru, un iepriekš noteiktā brīdī kibernoziedznieks dod pavēli visam tīklam sūtīt mērķim masveida pieprasījumus, līdz tas tiek pārslogots.
Praksē šis plūds var izpausties kā šķietami parasti HTTP pieprasījumi, DNS vaicājumi, UDP paketes vai TCP savienojumi . Tā kā datplūsma nāk no tūkstošiem dažādu IP adrešu un var būt ļoti līdzīga likumīgu lietotāju datplūsmai, atšķirt likumīgas un ļaunprātīgas darbības kļūst daudz grūtāk, un atklāšana kļūst par īstu izaicinājumu.
Turklāt daudzos scenārijos DDoS uzbrukumi tiek izmantoti kā uzmanības novēršana, lai slēptu nopietnākus ielaušanās gadījumus . Kamēr IT komanda koncentrējas uz pakalpojumu atjaunošanu un datplūsmas ierobežošanu, uzbrucēji var mēģināt izmantot ievainojamības, zagt datus vai pārvietoties laterāli pa iekšējo tīklu.
Tāpēc DDoS aizsardzībai ir jāapvieno profilakse, agrīna atklāšana un automatizēta mazināšana , kā arī laba incidentu reaģēšanas plānošana, lai izvairītos no koncentrēšanās tikai uz pakalpojumu nepieejamību.
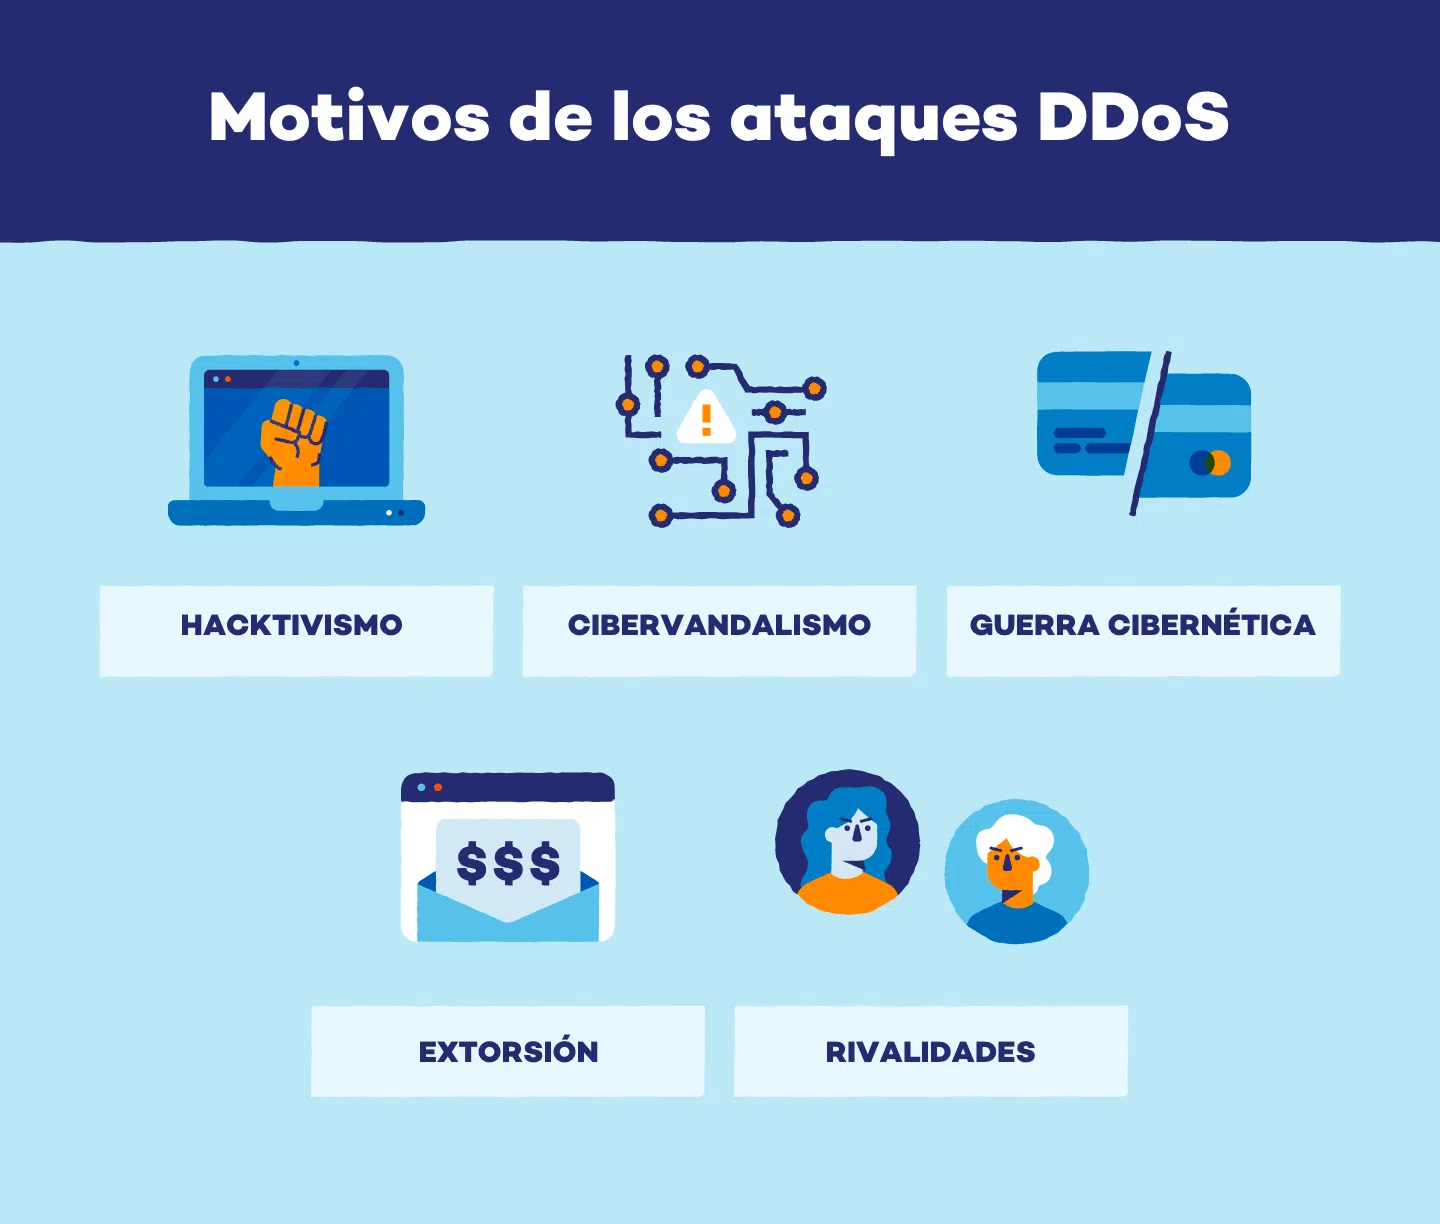
Biežākie DDoS uzbrukumu motīvi
Pakalpojuma atteikuma incidenti nebūt nav bezjēdzīgi uzbrukumi, tos bieži vien izraisa ekonomiskas, ideoloģiskas, konkurences vai pat personiskas intereses . Izpratne par iemesliem palīdz novērtēt risku un labāk sagatavot reaģēšanas plānus.
Viens no tiešākajiem motīviem ir finansiāla izspiešana . Uzbrucējs veic DDoS uzbrukumu uzņēmumam, paralizējot tā tiešsaistes pakalpojumus, un pēc tam pieprasa samaksu (parasti kriptovalūtā) apmaiņā pret uzbrukuma apturēšanu. Uzņēmumos, kas ir ļoti atkarīgi no savas klātbūtnes tiešsaistē, katra dīkstāves stunda var radīt ievērojamus zaudējumus, palielinot spiedienu padoties šantāžai.
Bieži sastopami arī uzbrukumi, kuru motivācija ir "personīgais taisnīgums" , un tie rodas, ja indivīds vai grupa izrāda naidīgumu pret konkrētu uzņēmumu vai organizāciju. Tie var būt neapmierināti klienti, bijušie darbinieki vai personas, kas uzskata, ka uzņēmums ir rīkojies negodīgi, un viņi izmanto DDoS uzbrukumus kā atriebības veidu, lai sabojātu savu publisko tēlu.
Sociālā taisnīguma vai haktīvisma jomā noteiktas grupas veic DDoS uzbrukumus kā digitālā protesta veidu. Mērķis ir vairot izpratni par politisku, sociālu vai vides problēmu, paralizējot valdību, plašsaziņas līdzekļu, finanšu iestāžu vai uzņēmumu tīmekļa vietnes, kas saistītas ar strīdu, kuru tās vēlas nosodīt.
Kritiskākā līmenī parādās kiberkaradarbība jeb digitālā karadarbība , kur DDoS uzbrukumi tiek izmantoti kā instrumenti ģeopolitiskos konfliktos. Šeit mērķi parasti ir kritiskā infrastruktūra: telekomunikāciju operatori, enerģētikas uzņēmumi, transporta sistēmas, veselības aprūpes iestādes, valsts pārvaldes iestādes vai finanšu pakalpojumi, kuru mērķis ir radīt nestabilitāti vai spiedienu uz konkurējošu valsti.
Pastāv arī negodīga konkurence : daži uzņēmumi pilnīgi nelikumīgā veidā izmanto DDoS uzbrukumus pret saviem konkurentiem, lai slēgtu viņu tiešsaistes veikalus, apturētu svarīgas akcijas vai grautu uzbrukuma zīmola uzticamības uztveri.
Visbeidzot, pastāv kibernoziedznieki, kurus motivē tehniskās zināšanas un reputācija pagrīdes kopienā . Viņi cenšas demonstrēt savas prasmes, dalīties ar veiksmīgu uzbrukumu žurnāliem vai pat izmantot tos kā portfeli, lai vēlāk viņus pieņemtu darbā turīgi uzņēmumi sarkanās komandas lomām vai kontrolētiem stresa testiem.
DDoS uzbrukumu reālā ietekme uz uzņēmumiem
Pareizi īstenota DDoS uzbrukuma sekas ir daudz plašākas par vienkāršu īslaicīgu elektroenerģijas padeves pārtraukumu. Tā ietekme izpaužas kā tieši finansiāli zaudējumi, darbības zaudējumi un ilgtermiņa ietekme uz reputāciju un atbilstību normatīvajiem aktiem.
No ekonomiskā viedokļa pakalpojuma nepieejamība vai pasliktināšanās nozīmē pārdošanas apjomu zudumus (e-komercijā, tiešsaistes bankā, SaaS u. c.), palielinātu atgriešanas vai atcelšanas gadījumu skaitu un klientu apkalpošanas kanālu pārslodzi, kas ir pārpludināta ar sūdzībām un pieprasījumiem darbības pārtraukuma dēļ.
Operacionālā līmenī DDoS uzbrukums var bloķēt kritiskas iekšējās lietojumprogrammas , traucēt sadarbības rīku, CRM, ERP vai biļešu pārdošanas sistēmu darbību, ievērojami samazinot produktivitāti. Ja uzbrukums turpinās, tas bieži vien izraisa kļūdas biznesa procesos, notiekošo darījumu datu zudumu vai pakalpojumu līmeņa līgumu (SLA) ar klientiem pārkāpumus.
Arī uzņēmuma reputācija cieš. Ziņas par veiksmīgu uzbrukumu izplatās ātri un var izraisīt klientu, partneru un investoru uzticības zaudēšanu. Viens nopietns incidents var izraisīt regulatoru izmeklēšanu un apšaubīt organizācijas kiberdrošības briedumu.
Regulētās nozarēs pakalpojumu pieejamība ir arī juridisks pienākums . Tādi noteikumi kā GDPR, PCI-DSS, HIPAA un Spānijā — Nacionālā drošības sistēma (ENS) — pieprasa nodrošināt noteiktu pakalpojumu nepārtrauktību un aizsargāt personas datus pret ilgstošu dīkstāvi. DDoS uzbrukums, kas atspējo kritiski svarīgas sistēmas, var izraisīt sodus un pienākumu paziņot iestādēm.
Tāpēc DDoS mazināšanu nevar uzskatīt par izvēles greznību, bet gan par galveno elementu uzņēmuma vispārējā risku pārvaldībā un uzņēmējdarbības nepārtrauktības stratēģijā.
Galvenie DDoS uzbrukumu veidi
DDoS uzbrukumu apjoms un sarežģītība ir attīstījusies, un mūsdienās tos parasti iedala trīs galvenajās kategorijās: apjoma, stāvokļa vai resursu izsīkuma un lietojumprogrammu līmeņa . Katrs veids izmanto dažādas infrastruktūras vājās vietas.
Apjoma uzbrukumos mērķis ir piesātināt pieejamo tīkla joslas platumu. Uz upuri tiek ģenerēta tik liela datplūsma, ka plašā tīkla (WAN) joslas platums tiek pārslogots, padarot citus pakalpojumus nepieejamus. Mērķa IP adresei nav jābūt saistītai ar konkrētu serveri; tā vienkārši ir jāmaršrutē internetā.
Daži no pazīstamākajiem piemēriem ir UDP plūdi , kas nosūta lielu daudzumu UDP pakešu bez gaidītas atbildes, un DNS refleksijas/pastiprināšanas uzbrukumi , kuros atvērti DNS serveri tiek izmantoti , lai pastiprinātu datplūsmu upura virzienā. Pat ja ugunsmūri noraida šīs paketes, ja lejupējā joslas platums ir piesātināts, uzbrucējs būs sasniedzis savu mērķi.
Valsts vai resursu izsīkuma uzbrukumos mērķis vairs nav tik daudz joslas platuma, bet gan stāvokli balstītu ierīču — ugunsmūru, IPS, slodzes līdzsvarotāju vai pašu TCP serveru — apstrādes iespējas. Šīs ierīces uztur savienojuma stāvokļa tabulas, un katrs ieraksts patērē atmiņu un resursus.
Klasiskais SYN plūds nosūta SYN pakešu lavīnu, kas atver daļēji izveidotus savienojumus, bet nekad tos pilnībā nepabeidz, aizpildot tabulu, līdz tā vairs nevar uzņemt ierakstus. Tikmēr TCP savienojumu plūds var izmantot šķietami likumīgus TCP savienojumus, bet ātrāk, nekā ugunsmūris spēj tos apstrādāt, pārtraucot saziņu pakalpojumiem aiz ugunsmūra un pat ietekmējot LAN-DMZ savienojamību.
Visbeidzot, lietojumprogrammu līmeņa (7. slāņa) uzbrukumi ir vērsti uz konkrēta pakalpojuma noteiktu resursu, piemēram, centrālā procesora, atmiņas vai vienlaicīgu sesiju skaita tīmekļa serverī, izsmelšanu. Tie parasti ir klusāki, jo tos var ģenerēt ar relatīvi mazu datplūsmas apjomu un bieži vien tie rodas no vienas iekārtas.
Tipiski piemēri ir Slowloris , kas atver daudz HTTP savienojumu ar serveri un uztur tos atvērtus, ilgstoši nosūtot nepilnīgas galvenes, RUDY , kas nosūta pieprasījumus ar ļoti gariem un lēniem pamattekstiem, vai THC-SSL , kas piespiež veikt daudzas TLS/SSL atkārtotas sarunas, lai piesātinātu HTTPS servera centrālo procesoru (CPU).
Vadības plaknes loma un savienojumu plūdu uzbrukumi
Mūsdienu tīklā ir svarīgi nošķirt datu plakni un vadības plakni . Pirmā ir atbildīga par pakešu pārsūtīšanu lielā ātrumā, bet otrā apstrādā maršrutēšanu, sesiju pārvaldību un protokolu lēmumus. Vadības plakne būtībā ir tīkla ierīces "smadzenes".
Savienojumu pārslodzes uzbrukumi ir īpaši izstrādāti, lai pārslogotu vadības plakni un sistēmas, kas pārvalda savienojumus. Uzbrucējs mēģina atvērt milzīgu skaitu vienlaicīgu sesiju ar serveri vai tīkla ierīci (piemēram, izmantojot SYN pārslodzes vai līdzīgus variantus), taču tās nepabeidz veiksmīgi.
Kamēr mērķa sistēma velta resursus šo nepilnīgo savienojumu pārvaldībai, atmiņa un centrālā procesora noslodze tiek izsmelta . Galu galā ierīce vairs nevar pieņemt jaunus likumīgus pieprasījumus vai vienkārši avarē. Tas var ietekmēt tīmekļa serverus, maršrutētājus, komutatorus, ugunsmūrus un slodzes līdzsvarotājus, tāpēc ieteicams veikt detalizētu tīkla iekārtu analīzi.
Kad vadības plakne tiek šādi apdraudēta, ietekme neaprobežojas tikai ar vienu pakalpojumu: tas var izraisīt maršruta zudumu, BGP sesiju pārtraukšanu, VPN tuneļa darbības traucējumus un kopumā nestabilitāti visā tīkla infrastruktūrā. Tāpēc šīs vadības plaknes aizsardzība ir prioritāte jebkurā nopietnā DDoS aizsardzības stratēģijā.
Labākā prakse aizsardzībai un mazināšanai pret DDoS
Efektīvai aizsardzībai pret pakalpojumatteices uzbrukumiem ir nepieciešama daudzslāņu pieeja , apvienojot preventīvus pasākumus, nepārtrauktu uzraudzību, īpašas tehnoloģijas un skaidru incidentu reaģēšanas stratēģiju. Nav vienas brīnumlīdzekļa, taču ir labākās prakses kopums, kas, efektīvi apvienojot, ievērojami palielina noturību.
Pirmais solis ir izstrādāt precīzi definētu DDoS reaģēšanas plānu . Šajā dokumentā jānorāda lomas un atbildības, iekšējās un ārējās komunikācijas kanāli, tehniskās un biznesa eskalācijas procedūras, kā arī kritēriji pārdevēju, operatoru vai iestāžu iesaistīšanai, ja nepieciešams.
Ieteicams regulāri veikt tīkla infrastruktūras un kritiski svarīgu lietojumprogrammu riska novērtējumus . Tas ietver konfigurāciju pārskatīšanu, atsevišķu kļūmju punktu identificēšanu, savienojumu jaudas pārbaudi, sistēmu atjaunināšanu un ielāpu instalēšanu, lai novērstu zināmas ievainojamības, un ārkārtas scenāriju plānošanu.
Daudzslāņu drošība apvieno ugunsmūrus, ielaušanās novēršanas sistēmas (IPS), tīmekļa lietojumprogrammu ugunsmūrus (WAF), piekļuves kontroles sarakstus (ACL), ātruma ierobežošanu un īpašus DDoS mazināšanas risinājumus gan lokāli, gan mākonī. Katrs elements aptver cita veida uzbrukumu vai vektoru, lai, ja viens neizdodas, cits varētu darboties kā rezerves variants.
Nepārtraukta tīkla datplūsmas uzraudzība ir būtiska, lai reāllaikā atklātu anomālijas. Plūsmas analīzes rīki un uz mašīnmācīšanos balstīti risinājumi ļauj definēt, kas veido normālu datplūsmas modeli, un aktivizēt brīdinājumus, ja tiek novērotas krasas novirzes apjomā, pakešu lielumā, izmantotajos protokolos vai savienojuma ātrumos.
Sadarbība ar interneta pakalpojumu sniedzējiem (ISP) un specializētiem piegādātājiem ir vēl viens svarīgs pīlārs. Daudzus apjoma uzbrukumus nevar efektīvi novērst pat no klienta tīkla, jo piekļuves saites jau ir pārslogotas. Šādos gadījumos ir svarīgi, lai datplūsmas filtrēšana un attīrīšana tiktu veikta pēc iespējas tuvāk uzbrukuma izcelsmes vietai.
Riska mazināšanas metodes: filtrēšana, tīrīšana un datplūsmas ierobežošana
Lai atdalītu likumīgu datplūsmu no ļaunprātīgas datplūsmas, pēc iespējas mazāk ietekmējot lietotāja pieredzi, tiek apvienotas īpašas DDoS mazināšanas metodes. Galvenais ir reaģēt ātri un precīzi, izvairoties gan no sistēmas kļūmēm, gan no liela skaita viltus pozitīvu rezultātu.
Pirmkārt, uzlabotā noteikšana balstās uz uzvedības un protokolu analīzi. Tiek uzraudzīti uzvedības modeļi: pakešu lielums, pieprasījumu biežums, IP adrešu ģeogrāfiskais sadalījums un noteiktu portu vai protokolu (TCP, UDP, ICMP) neparasta izmantošana. Mākslīgā intelekta un mašīnmācīšanās sistēmas iemācās atšķirt leģitīmus uzbrukumus (piemēram, mārketinga kampaņu) no notiekoša uzbrukuma.
Kad uzbrukums ir identificēts, tiek piemēroti IP filtrēšanas un bloķēšanas mehānismi . Tas var ietvert ar botnetu saistīto adrešu vai diapazonu iekļaušanu melnajā sarakstā, konkrētu valstu bloķēšanu, ja uzņēmums to atļauj, vai ienākošās datplūsmas pārtraukšanu, pamatojoties uz noteiktiem IP reputācijas kritērijiem.
Vēl viena plaši izplatīta metode ir datplūsmas novirzīšana uz attīrīšanas centriem . Visa upurim paredzētā datplūsma tiek novirzīta, parasti no operatora, uz specializētu infrastruktūru, kas to analizē reāllaikā, atmet ļaunprātīgu datplūsmu un pārsūta uzņēmumam tikai tīru datplūsmu, izmantojot īpašas saites vai drošus tuneļus.
Ekstrēmos gadījumos var izmantot melnās cauruma jeb nulles maršrutēšanas metodes , kur visa datplūsma (gan likumīga, gan ļaunprātīga) tiek novirzīta uz "melno maršrutu", kur tā tiek pilnībā atmesta. Šī radikālā iespēja var būt noderīga, lai aizsargātu daļu tīkla, vienlaikus stabilizējot pārējo, vai kā pēdējo līdzekli, lai novērstu uzbrukumu, kas varētu iznīcināt visu infrastruktūru.
Turklāt ātruma ierobežošana ļauj ierobežot pieprasījumu vai savienojumu skaitu, ko viena IP adrese, lietotājs vai tīkla segments var veikt noteiktā laika periodā. Tas samazina uzbrucēja spēju pārslogot pakalpojumu no viena avota un palīdz ierobežot savienojumu pārslodzi vai 7. slāņa uzbrukumus.
Slodzes līdzsvarošana, redundanci un anti-DDoS arhitektūra
Papildus specifiskām metodēm ir svarīgi izstrādāt infrastruktūru ar noturīgu arhitektūru . Slodzes līdzsvarošana sadala datplūsmu starp vairākiem serveriem vai atrašanās vietām, novēršot vienas sistēmas kļūšanu par sašaurinājumu un apgrūtinot uzbrukumu, kas vienlaikus varētu apturēt visas platformas darbību.
Dublētu serveru un saišu esamība ļauj nepārtraukti apkalpot likumīgu datplūsmu, ja kāds no tiem tiek ietekmēts vai tas ir jāizolē mazināšanas laikā. Kad pakalpojumi tiek izplatīti starp dažādiem datu centriem vai mākoņpakalpojumu sniedzējiem, ievērojami palielinās uzbrukumu absorbēšanas un datplūsmas novirzīšanas spēja. Turklāt ieteicams veikt tīkla veiktspējas analīzi.
Atkarībā no uzņēmuma lieluma un vajadzībām var apsvērt dažādas Anti-DDoS arhitektūras . Viena no iespējām ir izvietot aizsardzības risinājumus no operatora paša tīkla (ISP), kas attīrīs datplūsmu pirms tās piegādes pa to pašu līgumā paredzēto sakaru saiti. Cita alternatīva, kas ir ļoti izplatīta, ja ir biroji vairākās valstīs un dažādi interneta pakalpojumu sniedzēji, ir izmantot mākoņrisinājumus, kas izveido virtuālas tiešas saites, lai piegādātu tīru datplūsmu.
Šie risinājumi var darboties pieprasījuma režīmā , aktivizējoties uzbrukuma atklāšanas brīdī, vai vienmēr ieslēgtā režīmā , pastāvīgi pārbaudot visu datplūsmu. Vienmēr ieslēgtais režīms piedāvā praktiski tūlītēju noteikšanu un mazināšanu, taču palielina resursu patēriņu un izmaksas; pieprasījuma režīms samazina pastāvīgās izmaksas, bet var radīt dažas sekundes vai minūtes latentuma reakcijas laikā.
Spānijas publiskajā sektorā un noteiktās kritiskās vidēs ir ierasts pieprasīt, lai šie risinājumi tiktu sertificēti saskaņā ar Nacionālo drošības shēmu (ENS) , kas nosaka stingras prasības attiecībā uz darbību, infrastruktūras aizsardzību un uzņēmējdarbības nepārtrauktību, kuras tiek pārskatītas katru gadu.
DDoS aizsardzība, kuras pamatā ir perifērijas skaitļošana un pārvaldītie pakalpojumi
Pēdējos gados ievērojamu popularitāti ir ieguvuši uz perifērijas skaitļošanu balstīti DDoS aizsardzības pakalpojumi . Šie pakalpojumi balstās uz izkliedētu klātbūtnes punktu globāliem tīkliem, kas darbojas kā pirmā aizsardzības līnija, absorbējot un mazinot uzbrukumus pēc iespējas tuvāk to avotam.
Starp galvenajām priekšrocībām ir mērogojama mazināšanas spēja : tā var dinamiski palielināt resursus, kas nepieciešami, lai tiktu galā ar masveida uzbrukumiem, uzņēmumam neieguldot līdzekļus savā aparatūrā. Tas ir īpaši noderīgi pret apjomīgiem uzbrukumiem, kas citādi pārslogotu piekļuves saites.
Šiem pakalpojumu sniedzējiem parasti ir globāla apdraudējumu izlūkošana , apkopojot informāciju no miljoniem klientu un reāllaika notikumiem. Tas ļauj viņiem identificēt jaunus uzbrukumu modeļus, bloķēt jaunus botnetus un atjaunināt atklāšanas sistēmas pat pirms konkrēta klienta skaršanas.
Turklāt, pateicoties izkliedētai tīrīšanas centra infrastruktūrai , ļaunprātīga datplūsma tiek mazināta ar zemāku latentumu, jo paketes tiek apstrādātas mezglā tuvu to izcelsmes vietai. Tas samazina ietekmi uz lietotāja pieredzi un samazina tīrīšanas procesa radīto latentumu.
No ekonomiskā viedokļa perifērijas DDoS aizsardzība piedāvā labāku izmaksu un ieguvumu attiecību , jo organizācijas izmanto apjomradītus ietaupījumus, neiegādājoties un neuzturot specializētu aparatūru vai izveidojot lielas iekšējās komandas, kas veltītas tikai DDoS apkarošanai.
Papildinot šo pieeju, operatora pārvaldītie DDoS aizsardzības pakalpojumi sniedz papildu vērtības slāni. Telekomunikāciju operators redz ievērojamu interneta datplūsmas daļu, kas tam dod unikālu perspektīvu uzbrukumu atklāšanai, jaunu kampaņu paredzēšanai un mazināšanas pasākumu ieviešanai tieši savā tīklā.
Cilvēciskā faktora vērtība: ekspertu komandas, apmācība un mācības
Lai gan tehnoloģijas ir būtiskas, spēcīga DDoS aizsardzība balstās arī uz specializētu aprīkojumu un labi apmācītu personālu . Daudziem drošības operatoriem un pakalpojumu sniedzējiem ir operāciju centri, kas uzrauga uzbrukumus visu diennakti, analizē trauksmes signālus un reāllaikā pielāgo pretpasākumus.
DDoS atklāšanas un mazināšanas ekspertu klātbūtne rada būtisku atšķirību, īpaši sarežģītos uzbrukumos, kas apvieno vairākus vektorus vai maina taktiku incidenta laikā. Šīs komandas var pielāgot noteikumus, pilnveidot filtrus un, pats galvenais, samazināt ietekmi uz likumīgu datplūsmu.
Svarīga ir arī IT un drošības personāla iekšējā apmācība . Ar moderniem rīkiem vien nepietiek, ja neviens nezina, kā tos interpretēt vai pieņemt lēmumus, kad laiks tuvojas beigām. Komandu apmācība atpazīt agrīnās brīdinājuma zīmes, ātri eskalēt problēmas un koordinēt tās ar ārējiem piegādātājiem samazina vidējo reakcijas laiku.
Treniņi un kontrolēti stresa testi (dažreiz ar trešās puses palīdzību) ļauj praktiski pārbaudīt reaģēšanas plānus, sistēmas noturību un vājās vietas. Sarkanās komandas vingrinājumi un DDoS specifiski testi palīdz atklāt nepareizas konfigurācijas vai nereālus procesus, kas citādi kļūtu redzami tikai reāla uzbrukuma laikā.
Visbeidzot, ir svarīgi neaizmirst par vispārējas informētības nepieciešamību visā organizācijā . Biznesa nodaļām, klientu apkalpošanas un komunikācijas nodaļām ir jāzina, kā rīkoties plaša mēroga elektroenerģijas padeves pārtraukuma gadījumā: kā informēt lietotājus, kādus ziņojumus nodot un kā koordinēt reaģēšanu, lai aizsargātu uzņēmuma tēlu.
DDoS aizsardzību un kopējo tīkla kiberdrošību nevar atrisināt ar vienu rīku vai brīnumlīdzekli, bet gan ar noturīgu arhitektūru, progresīvu tehnisko risinājumu, operatoru ar globālu redzamību, specializētu pārvaldītu pakalpojumu un prasmīgu komandu kombināciju . Tikai apvienojot visus šos elementus, var reāli samazināt pakalpojumatteices uzbrukuma risku, kas apdraud uzņēmējdarbības nepārtrauktību un klientu uzticību.