- Mākslīgais intelekts vairo gan aizsardzības spējas, gan riskus, padarot tradicionālo perimetra drošību nepietiekamu.
- Nulles uzticēšanās attīstās uz datu centrētu modeli un mākslīgā intelekta aģentu kontroli ar "minimālu aģentūru".
- Mākslīgā intelekta, nulles uzticēšanās un pārvaldīto pakalpojumu kombinācija nodrošina redzamību, automatizāciju un reaģēšanu reāllaikā.
- Panākumi ir tikpat lielā mērā atkarīgi no tehnoloģijām, cik no kultūras pārmaiņām, kas normalizē digitālo neuzticēšanos pēc būtības.
Ģeneratīvā mākslīgā intelekta uzplaukums ir mainījis spēles noteikumus kiberdrošībā: tās pašas tehnoloģijas, kas veicina uzņēmējdarbības inovācijas, nodrošina arī ātrākus, ticamākus un automatizētākus uzbrukumus . Drošības komandas tagad ir spiestas aizstāvēt hibrīdas infrastruktūras ar attāliem lietotājiem, mākoņpakalpojumiem un savienotām rūpnieciskām sistēmām, kamēr noteikumi kļūst stingrāki un budžeti ne vienmēr atbilst prasībām.
Šajā scenārijā kļūst arvien skaidrāks, ka vecais "drošā perimetra" modelis ir miris un nulles uzticēšanās filozofija ir kļuvusi par jauno standartu . Tagad izaicinājums ir pielāgot to pasaulei, kurā ir jākontrolē ne tikai cilvēki un ierīces, bet arī mākslīgā intelekta modeļi, autonomie aģenti un datu plūsmas, kas pārvietojas mašīnas ātrumā starp platformām, lietojumprogrammām un mākoņiem.
Kāpēc mākslīgais intelekts apstrīd tradicionālo drošības modeli
Mākslīgais intelekts ir kļuvis par divvirzienu zobenu: tas stiprina aizsardzību, bet arī paplašina kibernoziedznieku arsenālu . Mūsdienās ir triviāli ģenerēt hiperpersonalizētas pikšķerēšanas kampaņas, balss vai video dziļviltojumus, polimorfu ļaunprogrammatūru vai automatizētu krāpšanu, ko atbalsta ģeneratīvais mākslīgais intelekts.
Vienlaikus organizācijas pārvalda arvien heterogēnākas infrastruktūras : daudzmākoņu vides (AWS, Azure, Google Cloud, Oracle), SaaS, savus datu centrus, rūpnieciskos OT tīklus un tūkstošiem attālinātu darbinieku . Tas viss notiek ar kritiski izkaisītiem datiem, sarežģītām digitālajām piegādes ķēdēm un pieaugošu regulatīvo spiedienu (NIS2, DORA, nozares noteikumi).
Kiberdrošības eksperti ir vienisprātis, ka problēma nav bloķētajos uzbrukumos, bet gan tajos, kas paliek nepamanīti . Uzbrucēji maskējas likumīgā datplūsmā, izmanto nozagtus akreditācijas datus , ļaunprātīgi izmanto API un paļaujas uz mākslīgo intelektu, lai pārvietotos horizontāli ar lielu slepenību, bieži vien izmantojot slikti kontrolētus "uzticamus" piekļuves punktus.
Šajā scenārijā mantotas perimetra centriskas arhitektūras — tradicionālie VPN , plakanie tīkli, netieša uzticēšanās tam, kas ir "iekšpusē" —
No perimetra drošības līdz nulles uzticēšanās pieejai
Gadiem ilgi IT drošība balstījās uz metaforu par nocietinātu pili: iekšpusē viss ir uzticams; ārpusē viss ir aizdomīgs . Ugunsmūri perimetrā, VPN iekļūšanai un, nokļūstot iekšā, neierobežota piekļuve iekšējam tīklam. Šis modelis sabrūk, kad darbinieki strādā no jebkuras vietas, lietojumprogrammas tiek mitinātas mākonī un dati pārvietojas starp piegādātājiem, partneriem un lietu interneta ierīcēm.
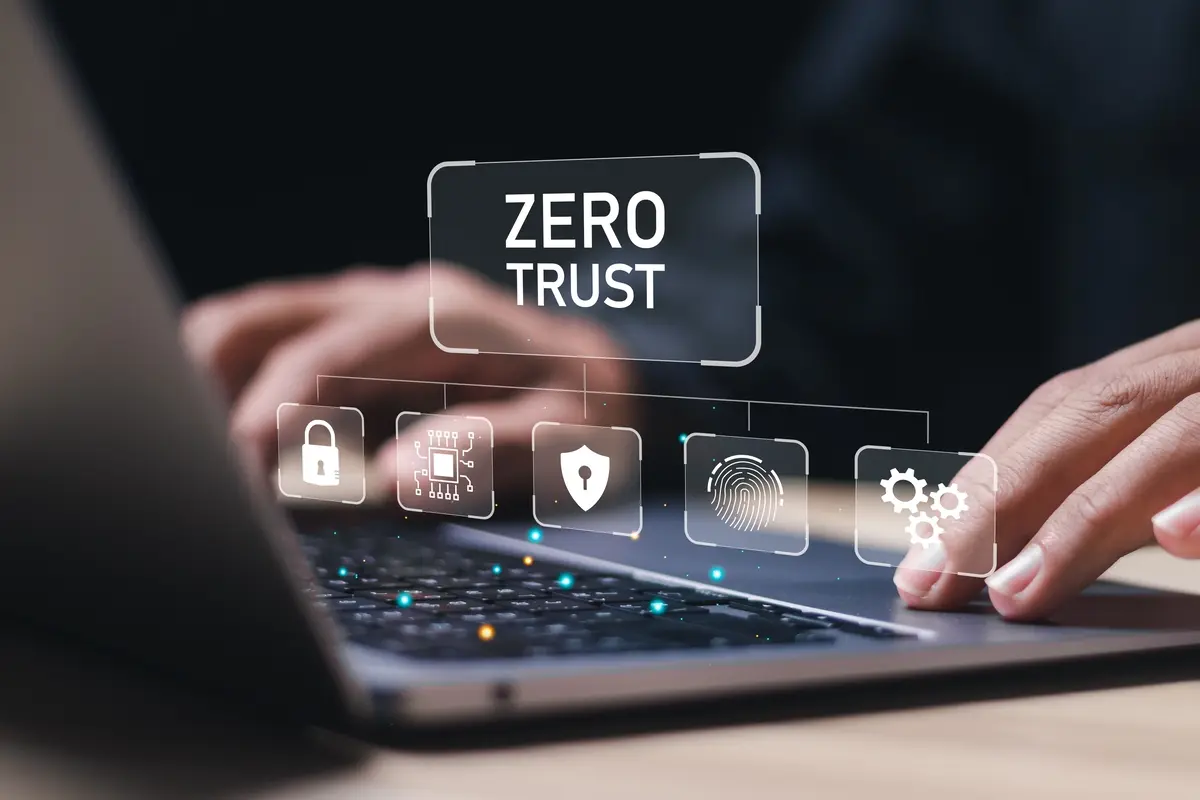
Lai risinātu šīs pārmaiņas, 2010. gadā Forrester popularizēja Džona Kindervaga konceptuāli izstrādāto nulles uzticēšanās modeli ar vienkāršu, bet radikālu ideju: “nekad neuzticies, vienmēr pārbaudi .” Nav svarīgi, vai savienojums nāk “no iekšienes” vai “no ārpuses”, visai piekļuvei ir jābūt autentificētai, autorizētai un nepārtraukti uzraudzītai.
Nulles uzticēšanās pamatprincipus var apkopot trīs pīlāros: stingra un neatkarīga izcelsmes pārbaude, piekļuve ar vismazākajām privilēģijām un pastāvīgs pieņēmums par kompromitēšanu . Citiem vārdiem sakot, tiek pieņemts, ka tīkls var tikt apdraudēts un ka jebkurš lietotājs — pat iekšējs — var kļūt par draudu, vai nu kļūdas dēļ, vai ļaunprātīgi.
Laika gaitā šī pieeja ir attīstījusies no teorētiskas koncepcijas līdz pieejai ar konkrētām vadlīnijām. NIST SP 800-207 un CISA brieduma modeļa publicēšana iezīmēja pagrieziena punktu , nodrošinot atsauces arhitektūras tīkliem, lietojumprogrammām un datiem. Vienlaikus Eiropā NIS2 un ENISA ieteikumi mudina kritiski svarīgas nozares iekļaut spēcīgu autentifikāciju, segmentāciju un nepārtrauktu piekļuves kontroli.
Nulles uzticēšanās mākslīgā intelekta laikmetā: kad autonomie aģenti lauž stereotipus
Pirmais nulles uzticēšanās vilnis tika izstrādāts, domājot par relatīvi statiskiem cilvēkiem un ierīcēm : cilvēkiem, korporatīvajām komandām, tradicionālajām biznesa lietojumprogrammām. Taču mākslīgais intelekts ir dziļi mainījis šo realitāti.
Mākslīgā intelekta modeļi, īpaši lielie valodu modeļi (LLM) un autonomie aģenti, darbojas dinamiski, šķērso sistēmas robežas un dažu sekunžu laikā manipulē ar sensitīviem datiem . Tie var lasīt e-pastus, palaist darbplūsmas, modificēt failus, mijiedarboties ar API vai pieņemt lēmumus bez pastāvīgas cilvēka uzraudzības.
OWASP savā 10 svarīgāko GenAI un LLM risku sarakstā brīdina par tā saukto “pārmērīgo rīcībspēju”: kad mākslīgajam intelektam tiek piešķirta pārāk liela autonomija vai rīcības spēja . Aģenti, kas sūta e-pastus vadītāju vārdā, roboti, kas pārvieto naudu starp kontiem, asistenti, kas veic izmaiņas ražošanas sistēmās… Katra no šīm funkcijām paver jaunus uzbrukuma vektorus, ja tās netiek pienācīgi kontrolētas.
Uz cilvēku orientētas nulles uzticēšanās pieejas ir nepilnīgas: tās nav mērogojamas, lai apstrādātu tūkstošiem algoritmu pieņemto lēmumu minūtē . Manuāli piemērot mazāko privilēģiju principus katra aģenta katrai darbībai ir vienkārši neiespējami. Šeit rodas galvenā evolūcija: uzmanības pārcelšana no identitātes uz datiem.
Nulles uzticēšanās, kas koncentrējas uz datiem: dati kā jaunā kontroles plakne
Mākslīgā intelekta dominētā vidē patiesi svarīgs vairs nav tikai tas, kas piekļūst datiem, bet gan tas, kādiem datiem viņi piekļūst, kā viņi tos pārveido un ar ko viņi tos koplieto . Tīkla perimetrs zaudē savu nozīmi, un jaunais perimetrs kļūst par pašiem datiem.
Analītiķi, piemēram, Forrester, izmantojot tādus ietvarus kā AEGIS mākslīgā intelekta pārvaldībai, uzsver, ka drošībai ir jākoncentrējas uz datu novērojamību, kontekstu un atbildību . Tas ietver inovāciju veicināšanu ar mākslīgo intelektu, taču ar kontroli, kuras pamatā ir informācijas klasifikācija, datu izcelsme un auditējami noteikumi tā lietošanai. Lai aizsargātu sensitīvu informāciju, ieteicams ieviest praksi un kontroli, kas samazina datu noplūdes un zādzības risku.
Specializētās platformas apvieno DSPM (datu drošības stāvokļa pārvaldības) un AI-SPM (mākslīgā intelekta drošības stāvokļa pārvaldības) iespējas, lai atklātu sensitīvu datu atrašanās vietu mākonī, SaaS un hibrīdvidē , kā tie tiek izmantoti un kuras mākslīgā intelekta sistēmas tiem piekļūst. Pēc tam tiek piemērotas pārvaldības politikas, lai atklātu riskantu uzvedību (ļaunprātīgas uzvednes, eksfiltrāciju, neparastu darbību) un automatizētu bloķēšanu vai brīdinājumus.
Šī pāreja pārveido nulles uzticēšanās principu par dzīvu, uz datiem balstītu arhitektūru, kas spēj paplašināties ar autonomiem aģentiem un pašmācības modeļiem. Tā vietā, lai akli uzticētos mākslīgajam intelektam, ka tas rīkosies “pareizi”, tiek izveidoti dinamiski drošības pasākumi, kas ierobežo tā redzamo un darāmo, pamatojoties uz jutīgumu un kontekstu.
Mākslīgais intelekts kā sabiedrotais: nākamās paaudzes SOC un “minimālā aģentūra”
Mākslīgais intelekts ne tikai rada problēmas; tas ir arī galvenais elements nulles uzticēšanās līmeņa uzturēšanai plašā mērogā . Pašreizējo drošības signālu (žurnālu, tīkla telemetrijas, mākoņa aktivitāšu, identitātes notikumu utt.) milzīgais apjoms ir milzīgs jebkurai cilvēku komandai bez automatizēta atbalsta.
Kiberdrošības pakalpojumu sniedzēji integrē modernu mākslīgo intelektu savās aizsardzības, noteikšanas un reaģēšanas platformās . Tas aptver gan dzinējus, kas analizē simtiem triljonu notikumu, lai atklātu anomālijas, gan intelektuālus aģentus drošības centrā (SOC), kas spēj izmeklēt incidentus, korelēt brīdinājumus un veikt darbības bez manuālas iejaukšanās.
Vadošie uzņēmumi eksperimentē ar aģentu SOC koncepciju: drošības operāciju centri, ko nodrošina mākslīgā intelekta aģenti, kas cieši sadarbojas ar analītiķiem . Šie aģenti izprot infrastruktūras kontekstu, iesaka ierobežošanas pasākumus, raksta pārskatus, automatizē rīcības plānus un dažos gadījumos tieši reaģē precīzi noteiktās robežās.
Galvenais ir piemērot mākslīgajam intelektam principu, kas ir līdzīgs mazāko privilēģiju principam, bet pielāgots: OWASP ieteiktais "minimālās aģentūras" modelis . Tas ierobežo ne tikai datus, kuriem aģents var piekļūt, bet arī konkrētās darbības, ko tas var veikt. Nevienam robotam nevajadzētu piešķirt tiesības "darīt visu" ražošanas vidē, ja vien tas nav absolūti nepieciešams.
Reālās pasaules piemēri: nulles uzticēšanās un mākslīgais intelekts banku, enerģētikas, rūpniecības un pārtikas nozarē
Teorija ir laba, taču nulles uzticēšanās pierāda savu vērtību kritiski svarīgos sektoros , kur viena kļūda var apturēt rūpnīcu, sagraut finanšu pakalpojumu darbību vai atstāt miljoniem lietotāju bez elektrības.
Banku sektorā bažas rada krāpšana, identitātes zādzības un datu noplūdes . Finanšu iestādes strādā pie ļoti mērogojamu drošības operāciju centru (SOC) izveides, kas apvieno plašu telemetriju, mākslīgā intelekta darbinātu analītiku un automatizāciju. Mērķis ir paredzēt krāpšanas modeļus, bloķēt aizdomīgas darbības reāllaikā un pāriet no tīri reaģējoša uz proaktīvu modeli. Spēja atgūt un aizsargāt apdraudētus kontus ir galvenais, lai mazinātu šo uzbrukumu ietekmi.
Enerģētikas nozarē tādi dalībnieki kā lieli elektroenerģijas uzņēmumi saskaras ar milzīgu atkarību perimetru: miljoniem viedskaitītāju, tūkstošiem transformatoru apakšstaciju un lauka komandām, kas piekļūst centrālajām sistēmām . Turklāt IT un OT vides bieži vien ir ļoti stingri nodalītas, kuras bieži tiek uzskatītas par savstarpēji neuzticamām. Pāreja uz nulles uzticēšanās politiku šajā kontekstā nozīmē vienotas redzamības sasniegšanu un atšķiršanu drošības operāciju centrā (SOC), kas veido uzbrukumu, piemēram, no plānotas masveida ierīces atjaunināšanas.
Ražošanas nozarē, kur ražošanas nepārtrauktība ir ārkārtīgi svarīga, nulles uzticēšanās ir ļoti taustāma realitāte: ja PLC vai robots apstājas, ietekme ir tūlītēja . Ražotāji, kuru produkti kalpo gadu desmitiem, pastāv līdzās novecojušām OT tehnoloģijām, nedrošiem protokoliem un arvien pieaugošai mākoņa savienojamībai. Viens no galvenajiem izaicinājumiem ir apvienot šī IT un OT risinājumu sajaukuma redzamību un kontroli, panākot vienotu logu, kas attēlo visu, sākot no iekārtu tīkla līdz klienta mākonim.
Pārtikas uzņēmumos ar automatizētām rūpnīcām bažas rada tas, ka neatļauta attālināta piekļuve rūpnieciskajām iekārtām varētu tieši ietekmēt ražošanu . Princips ir skaidrs: nevienam piegādātājam nevajadzētu piekļūt PLC vai robotam bez stingri kontrolētas, uzraudzītas un atsaucamas sesijas reāllaikā, ar darbību reģistrēšanu un atļaujas termiņa beigām.
Digitālās piegādes ķēdes, tiesību zinātņu maģistra grāds (LLM) un datu noplūdes risks
Papildus iekšējai infrastruktūrai daudzas organizācijas atklāj, ka to galvenais vājums ir digitālā piegādes ķēde . Tās ikdienā strādā ar bankām, tehnoloģiju partneriem, integratoriem, finanšu tehnoloģiju uzņēmumiem, mākoņpakalpojumu sniedzējiem un daudziem citiem, kas visi vienā vai otrā veidā ir saistīti ar uzņēmuma sistēmām.
Katra saite rada potenciālu ieejas punktu: trešā puse ar sliktu drošības praksi var kļūt par aizmugures durvīm lielākam uzbrukumam . Tas prasa rūpīgu B2B piekļuves izvērtēšanu, atļauju ierobežošanu, vides segmentēšanu un uz API balstītu integrāciju uzraudzību.
Papildus tam pieaug bažas par ārējo tiesību pārvaldības sistēmu (LLM) izmantošanu: risks, ka iekšējā informācija varētu nonākt publiskā un privātā sektora modeļu "barošanas" procesā bez kontroles vai izsekojamības . Stratēģiskie dokumenti, klientu dati vai patentēts kods var tikt netīšām nopludināti, ja tos izmanto kā kontekstu mākslīgā intelekta rīkos bez atbilstošiem drošības pasākumiem.
Šeit mākslīgajam intelektam piemērota nulles uzticēšanās nozīmē spēcīgu DLP (datu zuduma novēršanas) kontroles ieviešanu , regulējot, ko var nosūtīt uz kuriem modeļiem, pieprasot datu glabātuvi un, ja iespējams, izvēloties privātas izvietošanas vai "norobežotas teritorijas", kur organizācijai ir reāla kontrole pār to, kas tiek apmācīts un kas netiek.
Nulles uzticēšanās ieviešana ar mākslīgo intelektu: praktiski soļi un izaicinājumi
Nulles uzticēšanās stratēģijas ieviešana nav tikai dažu rīku instalēšana; tas ir stratēģisks, tehnisks un kultūras ceļojums . Tomēr var definēt dažus praktiskus soļus, lai sāktu labi.
Pirmais solis ir redzamība: aktīvu, datu, identitāšu un plūsmu inventarizācija . Ir svarīgi zināt, kādas sistēmas pastāv, kādu kritisko informāciju tās apstrādā, kas (vai kurš mākslīgā intelekta aģents) tām piekļūst un no kurienes. Datu atklāšanas un klasifikācijas rīki palīdz identificēt "kroņa dārgakmeņus" publiskajos mākoņos, SaaS un lokālajā vidē.
Tālāk seko riska novērtējums un politikas definēšana: biznesa procesu klasificēšana atbilstoši to ietekmei, definējot, kas var piekļūt kam un kādos apstākļos . Tas ietver detalizētas piekļuves politikas, tīkla segmentāciju, OT/IT "zonu" definēšanu, API aizsardzību un skaidrus noteikumus par mākslīgā intelekta pakalpojumu izmantošanu.
Ieviešana parasti notiek pakāpeniski: sākot ar identitāti (pret pikšķerēšanu izturīga MFA, vienreizēja pierakstīšanās, mūsdienīga privilēģiju pārvaldība), kam seko ZTNA/SASE piekļuvei un vēlāk mikrosegmentācija un padziļināta datu aizsardzība . Katru fāzi pavada nepārtraukta uzraudzība, lai pielāgotu politikas un novērstu pārāk ierobežojošu pasākumu ietekmi uz uzņēmējdarbības darbību.
Šajā ceļojumā rodas pazīstami šķēršļi: pretestība pārmaiņām, tehniskā sarežģītība, grūti pielāgojama novecojusi sistēma un sadrumstaloti rīki . Apmācība, pārmaiņu vadība un konsolidācija integrētās platformās (SSE, SASE, novērošanas komplekti) ir būtiski sviras, lai nekļūtu par veiksmes upuriem.
Mākslīgais intelekts, viedā autentifikācija un pārvaldītie pakalpojumi
Mākslīgais intelekts pārveido arī autentifikāciju. Tā vietā, lai paļautos tikai uz parolēm vai statiskiem faktoriem, mūsdienu sistēmas izmanto adaptīvu, uz risku balstītu autentifikāciju . Tās analizē atrašanās vietu, ierīci, lietošanas modeļus, rakstīšanas ātrumu un pat peles darbību, lai noteiktu, vai pieprasījums ir likumīgs vai aizdomīgs.
Šāda veida mākslīgā intelekta nodrošināta autentifikācija ir ideāli piemērota nulles uzticamības principam: katrs pieteikšanās mēģinājums tiek dinamiski novērtēts, potenciāli pieprasot papildu faktorus, ierobežojot atļaujas vai pilnībā bloķējot piekļuvi, ja risks ir augsts. Tas viss notiek gandrīz caurspīdīgi likumīgajam lietotājam, kurš, rīkojoties kā parasti, izjūt mazāku berzi.
Vēl viena joma, kurā mākslīgais intelekts izceļas, ir automatizēta reaģēšana: ja ierīce sāk datu izvilkšanu, ļaunprātīgs aģents pārvietojas sāniski vai lietotājs lejupielādē anomālu informācijas apjomu , noteikšanas programmas var izolēt galapunktu, atsaukt žetonus, slēgt sesijas un gandrīz nekavējoties sākt izmeklēšanu.
Daudzām organizācijām, īpaši vidēja lieluma, šāda sarežģītības līmeņa izveide iekšēji ir sarežģīta. Šeit noder pārvaldītie kiberdrošības pakalpojumi, kas piedāvā diennakts drošības centru (SOC), uzlabotu uzraudzību, mākslīgā intelekta nodrošinātu piekļuves pārvaldību un drošības automatizāciju, nepiespiežot uzņēmumu visu veidot no nulles.
Kultūras pārmaiņas: “nulles uzticības paaudze” un digitālā plaisa
Papildus tehnoloģijām, nulles uzticēšanās prasa kultūras maiņu uzticēšanās izpratnē digitālajā vidē . Runa nav par "neuzticēšanos cilvēkiem", bet gan par pieņemšanu, ka katra sistēma var neizdoties un ka labākais veids, kā aizsargāt lietotājus un uzņēmumus, ir nekad nepieņemt, ka notiks kaut kas slikts.
Interesanti, ka jaunākās paaudzes, kas kopš bērnības ir uzaugušas, izmantojot sociālos medijus, tiešsaistes videospēles un digitālos pakalpojumus, ir diezgan labi pazīstamas ar vidi, kurā uzticība ir jānopelna un noteikumi ir stingri . Šo grupu sāk dēvēt, nedaudz ironiski, par "nulles uzticības paaudzi".
Digitālās plaisas otrā galā daži no augstākstāvošajiem darbiniekiem var uztvert drošības pasākumus kā nevajadzīgus šķēršļus vai personīgas neuzticēšanās pazīmi . Šeit galvenais ir skaidri izskaidrot katra kontroles mehānisma mērķi, parādīt reālus incidentu gadījumus un uzsvērt, ka mērķis ir aizsargāt gan organizāciju, gan tās darbiniekus.
Daudzfaktoru autentifikācija, piekļuves segmentācija vai nepārtraukta verifikācija vairs netiek uzskatīta par "traucējumiem", ja tiek saprasts, ka viens klikšķis uz ļaunprātīga e-pasta var aktivizēt ārkārtīgi sarežģītus mākslīgā intelekta atbalstītus uzbrukumus ar nopietnām ekonomiskām, juridiskām un reputācijas sekām.
Raugoties īstermiņā un vidējā termiņā, viss liecina, ka nulles uzticēšanās un mākslīgais intelekts turpinās saplūst, kļūstot par vienas monētas divām pusēm : mākslīgais intelekts kā dzinējspēks reāllaika notikumu novērošanai, analīzei un reaģēšanai uz tiem; un nulles uzticēšanās kā ietvars cilvēku, mašīnu un modeļu darbību ierobežošanai, pārbaudei un pārvaldībai. Organizācijas, kurām izdosies līdzsvarot autonomiju un kontroli, aizsargājot datus, neierobežojot inovācijas, būs vislabāk pozicionētas digitālajā vidē, kur uzticēšanās vairs netiek dota brīvi, bet gan veidota.