- Hibrīda arhitektūra: lokāla izpilde ar enklāviem un pāreja uz noslēgtu mākoni (TIE virs TPU) ar attālinātu atestāciju.
- Pārbaudāma privātuma aizsardzība: dati tiek izmantoti tikai katram uzdevumam, pilnīga šifrēšana, IP retranslācija ar aklajiem tokeniem un ārējās revīzijas.
- Reālās pasaules pieredze Pixel lietotnē: Magic Cue, daudzvalodu ierakstītājs, meklēšana ar apli, tulkojumi un citas iespējas ar lietotāja kontroli.
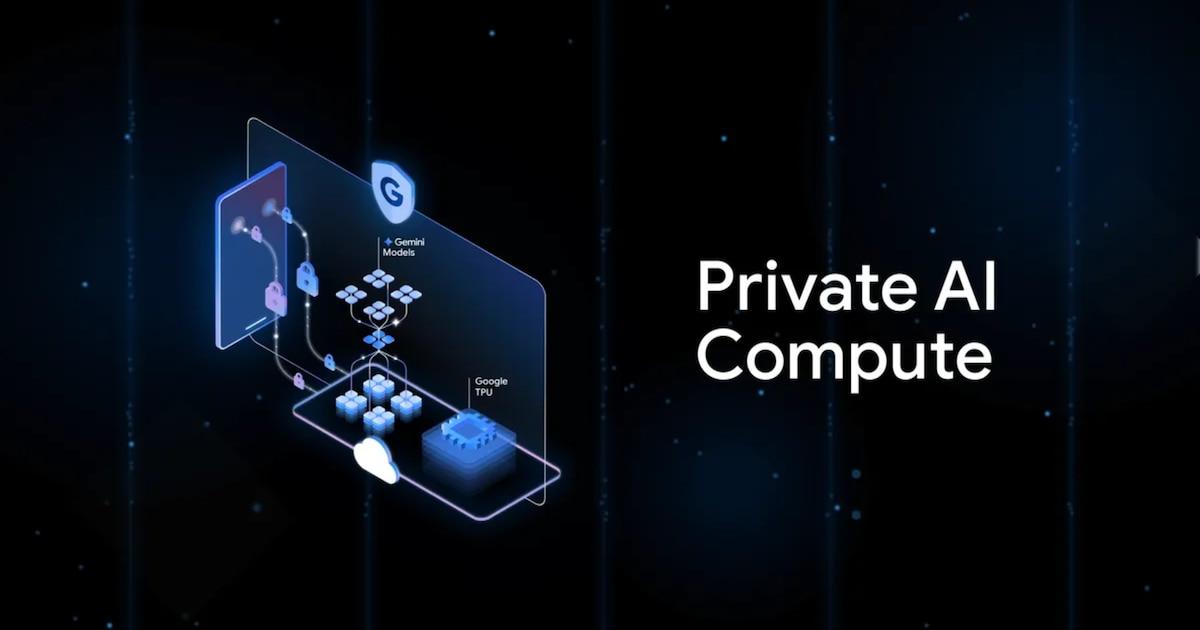
Mākslīgais intelekts ir kļuvis par neatņemamu mūsu ikdienas sastāvdaļu, taču līdz ar to ir radušās bažas par privātumu: katrs ieteikums, katrs kopsavilkums un katrs viedais paziņojums ir balstīts uz personas datiem. Šajā kontekstā Google piedāvā privāto mākslīgā intelekta skaitļošanu kā revolucionāru pieeju — pieeju, kas paredzēta, lai izmantotu jaudīgus modeļus, neatverot slūžas mūsu datiem.
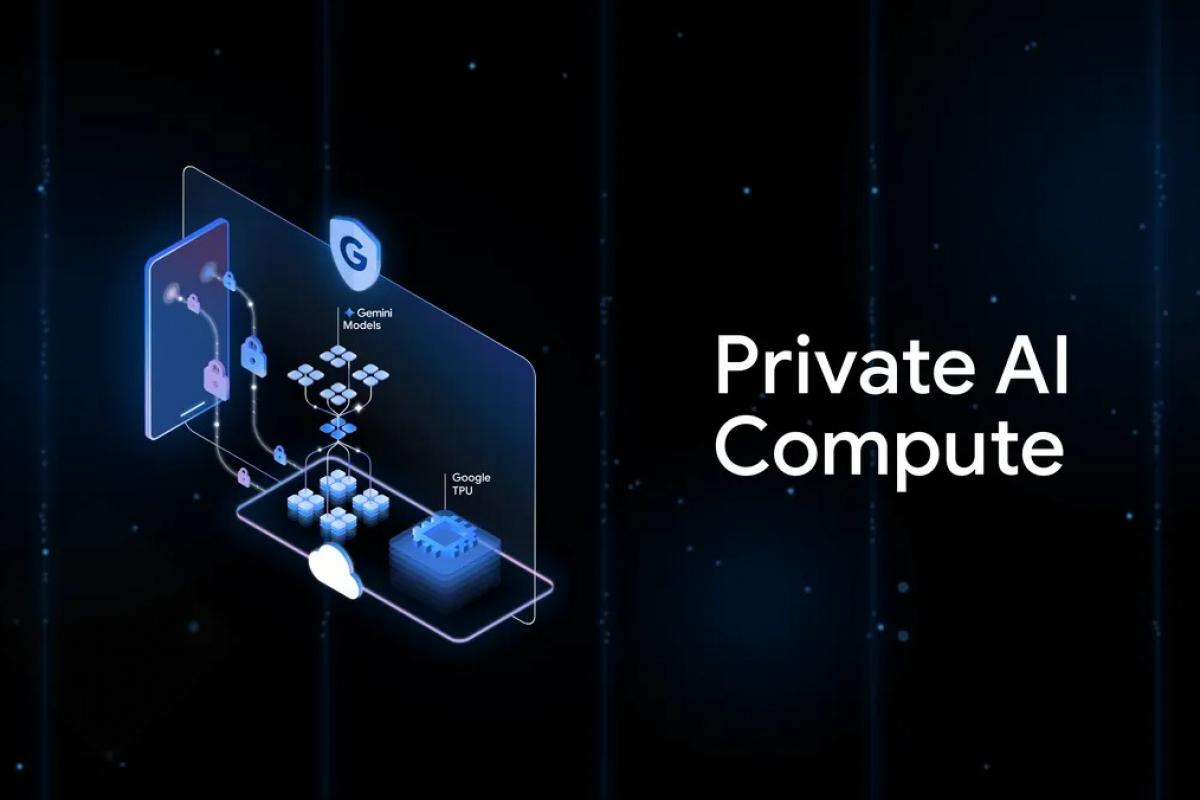
Vispirms precizēsim: privātā mākslīgā intelekta skaitļošana (PAC) nav tipiska lietotne vai pakalpojums . Tā ir tehniska sistēma, kas no jauna definē, kur un kā konkrēti mākslīgā intelekta uzdevumi tiek izpildīti Pixel ekosistēmā un pakāpeniski arī vairākās ierīcēs. Kad vien aparatūra to atļauj, funkcijas darbojas lokāli; ja nepieciešama lielāka apstrādes jauda, aprēķini tiek pārvietoti uz drošu mākoni. Mērķis ir nodrošināt līdzvērtīgus privātuma aizsardzības pasākumus gan mobilajā ierīcē, gan mākonī.
Kas ir privātā mākslīgā intelekta skaitļošana un kāpēc tā ir pieejama tieši tagad?
Google priekšlikuma mērķis ir atrast līdzsvaru starp veiktspēju un konfidencialitāti: apstrādāt katram uzdevumam nepieciešamo, neatklājot identificējamu informāciju . Kad ierīcei ir pietiekama jauda, modelis darbojas pašā ierīcē; pretējā gadījumā darbs tiek deleģēts drošam mākonim ar aparatūras kontroli un šifrēšanu.
Šī pieeja risina neērto realitāti: mūsdienās lielākā daļa populāro mākslīgo intelektu (MI) darbojas serveros, kur lietotāju datus var īslaicīgi uzglabāt vai pat izmantot apmācībai, ja tie nav atspējoti. PAC mērķis ir piedāvāt salīdzināmas priekšrocības ar lokālo apstrādi — zemāku latentumu un lielāku kontroli —, bet ar Gemini jaudu sarežģītos scenārijos.
Google garantē lietotājiem, ka PAC nosūtītā informācija tiek izmantota tikai jūsu pieprasītajai darbībai , piemēram, piezīmes kopsavilkumam vai sarunas tulkošanai, un pēc pabeigšanas tiek dzēsta. Turklāt lietotājs saglabā kontroli pār to, kuras funkcijas var paļauties uz privāto mākoni un kuras nevar, izmantojot skaidrus slēdžus un atļaujas sistēmā.
Rezultāts norāda uz mobilajiem tālruņiem un datoriem, kas darbojas tā, it kā tiem mākonī būtu “neredzams līdzprocesors”: lielāks ātrums, kad tas nepieciešams, un pārbaudāma privātuma aizsardzība kā būtisks nosacījums . Un tas nav atsevišķs žests: nozarē ir skaidra tendence stiprināt aizsardzību, neupurējot modernāko mākslīgo intelektu.
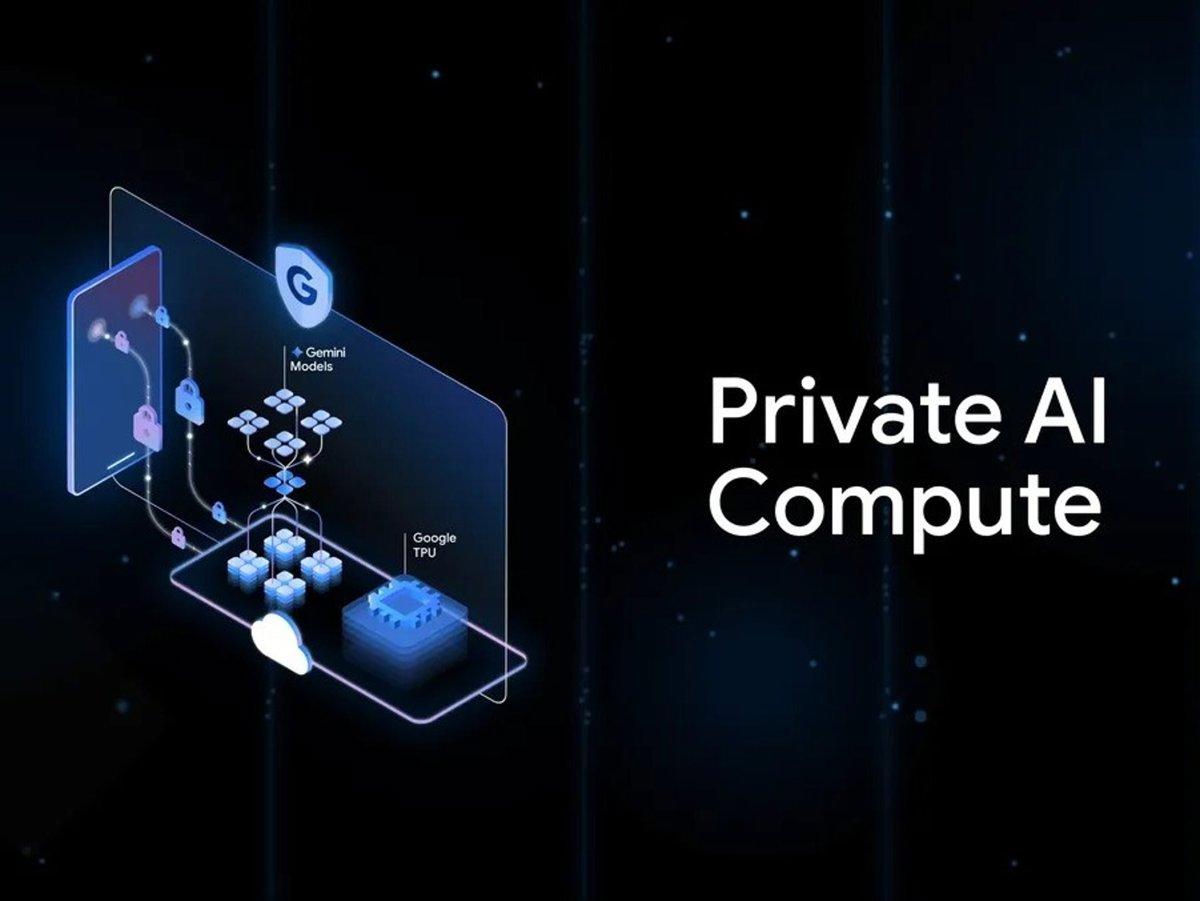
Tehniskā arhitektūra: no ierīces līdz noslēgtam mākonim
Uzdevumiem, kas ietilpst mobilajā ierīcē, Google ir izveidojis izolētu izpildes vidi. Mēs runājam par Titanium Intelligence enklāviem ierīcē: aizsargātām telpām, kas atdalītas no operētājsistēmas un citām lietotnēm. Tur dati tiek šifrēti gan pārsūtīšanas laikā, gan miera stāvoklī un validēti ar attālinātu atestāciju, lai apstiprinātu, ka programmatūra un aparatūra darbojas, kā paredzēts , un nav tikusi manipulēta, lai neviens — pat ne Google — nevarētu izsekot, kas notiek iekšpusē.
Tikmēr modeļi, kas optimizēti lokālai lietošanai, piemēram, Gemini Nano , sniedz kontekstu un ātras atbildes, neizejot no ierīces. Tādām funkcijām kā meklēšana ar apli vai dažiem ierakstītāja kopsavilkumiem tālrunis darbojas kā savs privātais mākslīgais intelekts , kas mācās no lietošanas, bet neatklāj šīs zināšanas.
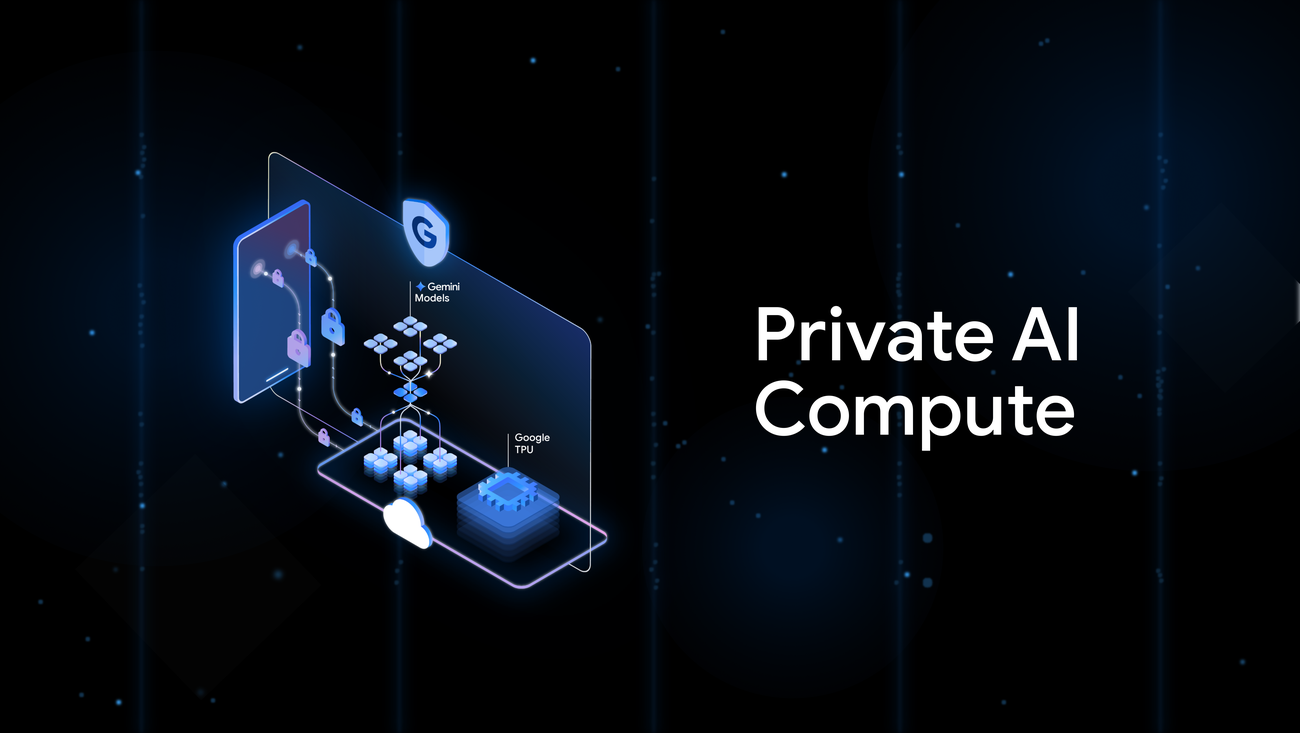
Kad uzdevumam nepieciešams lielāks skaitļošanas apjoms, tiek izmantots privātais mākonis. Šajā solī viss darbojas aparatūras anklāvos Google infrastruktūrā, konkrētāk, Titanium Intelligence Enclaves (TIE) uz pielāgotiem TPU . Pirms datu pārraides atļaušanas sistēma veic attālinātu sertifikāciju/atestāciju, lai pārliecinātos, ka enklāvs ir tīrs, tajā darbojas pareizais binārais fails un ka vide atbilst drošības politikām.
Google apkopo arhitektūru trīs pīlāros , kas papildus drošībai stiprina sabiedrības uzticēšanos:
- Kriptogrāfiskā izolācijaApstrāde tiek veikta verificētās enklāvās; operatori nevar piekļūt datiem vienkāršā tekstā.
- Skaidras atļaujasLietotājs izlemj, kuras funkcijas var izmantot PAC; nekas netiek izpausts bez piekrišanas.
- Tehniskā caurredzamībaDokumentācija, auditi un ieviešanas detaļas, lai izvairītos no "melnajām kastēm".
Papildus iepriekšminētajam PAC ietver vēl citus slāņus. Vadības pakalpojums, kas iekšēji pazīstams kā Borg Prime , validē apliecinājuma pierādījumus pirms jebkādu sensitīvu aprēķinu autorizēšanas. Lai atdalītu pieprasījumus no identitātēm, sistēma izmanto IP aklošanas releju , kas maršrutē pieprasījumus caur trešajām pusēm, piemēram, Cloudflare un Fastly, un izmanto aklus tokenus (Blind RSA) . Tas apgrūtina konkrēta satura sasaisti ar konkrētu lietotāju pat no pašas infrastruktūras.
Pārraide un pagaidu glabāšana ir aizsargāta ar pilnīgu šifrēšanu; un, kad uzdevums ir pabeigts, dati tiek dzēsti . To visu atbalsta uzņēmuma publicētie pasākumi: drošā mākslīgā intelekta sistēma (AI Framework) , mākslīgā intelekta principi (AI Principles ) un Google privātuma principi , kas nosaka kopēju darbības drošības standartu.
Lai veidotu uzticību, Google ir apņēmies nodrošināt detalizētu tehnisko dokumentāciju , atļaut veikt ārējas revīzijas un publicēt sistēmas koda daļas, lai pētnieki tās varētu pārskatīt. Vēstījums ir skaidrs: privātums šeit nav tikai solījums, bet gan kaut kas tāds, ko var pārbaudīt un pārbaudīt.
Kādas funkcijas tas nodrošina: reāli piemēri Pixel ierīcēs
Viena no pirmajām funkcijām, kas gūst labumu no šīs pieejas, ir Magic Cue . Šis kontekstuālais palīgs ģenerē ieteikumus, pamatojoties uz ekrānā redzamo — e-pastu, kalendāru, kartēm, ziņojumiem —, un precīzi parāda tos, kad nepieciešams. Izmantojot PAC, šie ieteikumi tiek aprēķināti, neatklājot jūsu saturu , atkarībā no uzdevuma izmantojot lokālo krātuvi vai privāto mākoni.
Lietotne “Diktofons” iegūst ievērojamas priekšrocības, pateicoties automātiskiem kopsavilkumiem vairākās valodās. Transkripcijas, kas var būt ļoti sensitīvas, tiek apstrādātas ar PAC aizsardzības slāni, nodrošinot, ka tās tiek izmantotas tikai konkrētajā pieprasītajā kopsavilkumā un tiek atmestas pēc pabeigšanas. Lietotājs saglabā gala rezultātu, nevis datu pēdas, kas cirkulē serveros.
Google reklamē arī funkcijas, kas jau bija ikoniskas Pixel tālruņos, piemēram, Circle to Search . Kontekstuālā atpazīšana, kad vien iespējams, darbojas lokāli, un, ja nepieciešami sarežģītāki modeļi, tie tiek izmantoti privātajā mākonī, saglabājot privātuma perimetru neskartu.
Citi praktiski piemēri ietver reāllaika tulkojumus , dabiskākas mākslīgā intelekta atbildes sarunās un proaktīvu lēmumu pieņemšanas palīdzību, kur sistēma apvieno redzēto ar jūsu kontekstu, lai sniegtu jums tieši nepieciešamo pavedienu. Sākotnēji Pixel 10 rādīs ceļu šajā pieredzē.
Ekosistēma pievieno arī ikdienā noderīgas funkcijas: viedus paziņojumu kopsavilkumus , lai samazinātu troksni un koncentrētos uz svarīgāko; rediģēšanas palīdzību ar Gemini lietotnē Ziņojumi, lai pārfrāzētu tekstus ar labāku toni; uzlabotus fotoattēlu rediģēšanas rīkus bez ārējām lietotnēm; un pat datu taupīšanas režīmu pakalpojumā Google Maps, kas paredzēts gariem braucieniem. Viss sakrīt ar vienu ideju: vairāk palīdzības, mazāk berzes, ar privātumu kā dizaina prasību.
Kontrole, pārbaudāma privātuma aizsardzība un neatkarīgas revīzijas
PAC režīmā lietotājs saglabā kontroli: nekas netiek sūtīts bez atļaujas . Android piedāvā pārslēgšanas iespējas, lai iespējotu vai atspējotu funkcijas, kas ir atkarīgas no privātā mākoņa, un parāda skaidrus paziņojumus, kad uzdevumam tas ir nepieciešams. Filozofija ir vienkārša: jūs izlemjat, ko un kādos apstākļos jūsu tālrunis kopīgo.
Google platformai sniedz publisku un auditējamu informāciju : tehniskās rokasgrāmatas, ārējas atsauksmes un kritiski svarīgu daļu koda publicēšanu, lai neatkarīgi pētnieki varētu pārbaudīt, kā sistēma ir uzbūvēta. Runa nav par ticību, bet gan par pārbaudāmiem pierādījumiem.
Faktiski arhitektūru ir pārskatījis kiberdrošības uzņēmums NCC Group . Tā publiskajā ziņojumā secināts, ka dizains piedāvā stabilu aizsardzību pret ļaunprātīgiem iebrucējiem, tostarp pret risku, ko rada negodīgi darbinieki, un ka tas veiksmīgi tuvina lokālās skaitļošanas drošības pasākumus mākoņpakalpojumu drošības pasākumiem. Tajā arī norādīts uz neizbēgamu ierobežojumu: ja Google kā visa organizācija nolemtu pārkāpt noteikumus, tā kontrolētu gan aparatūru, gan apliecināšanas sistēmu. Pat neskatoties uz to, auditors PAC raksturo kā " labāko iespējamo modeli " mākoņpakalpojumu privātuma nodrošināšanai.
Pārskatā tika identificētas dažas zema riska ievainojamības, jo īpaši potenciāla ar laiku saistīta sānu kanāla ievainojamība IP relejā, kas teorētiski varētu palīdzēt atkārtoti identificēt lietotājus ļoti specifiskos apstākļos. Google apgalvo, ka reālās pasaules datplūsmas "troksnis" un mazināšanas pasākumi padara to nepraktisku, un ka dizains tiks turpināts stiprināts ar ielāpiem un pastāvīgiem uzlabojumiem.
Galvenā priekšrocība lietotāja sirdsmieram ir tā, ka PAC ierobežo datu izmantošanu līdz konkrētam uzdevumam un izdzēš tos pēc tā pabeigšanas . Turklāt visa saziņa tiek šifrēta gan starp jūsu ierīci un serveru vietnēm, gan pašā serveru tīklā, samazinot uzbrukuma virsmu gan tranzīta, gan miera stāvoklī.
Ekosistēma un salīdzinājumi: ceļā uz privātāku mākslīgo intelektu
Pixel 10 tālruņi ievieš dziļu PAC integrāciju, ievērojami uzlabojot Magic Cue, nodrošinot tūlītējus tulkojumus, precīzākas transkripcijas un vienmērīgākas atbildes. Google jau ir paziņojis, ka šī arhitektūra tiks pakāpeniski paplašināta uz citām ierīcēm un pakalpojumiem, apvienojot lokālos un mākoņa modeļus vissvarīgākajām lietojumprogrammām.
Viņi nav vienīgie šajā ceļā: Apple bruģēja ceļu ar Private Cloud Compute — Apple Intelligence šifrēto mākoni —, un tādi ražotāji kā OnePlus un OPPO ir izvēlējušies Private Computing Cloud — hibrīdas platformas, kas sadala uzdevumus starp ierīci un šifrētām vidēm. Tendence ir skaidra: jā, jaudīgs mākslīgais intelekts; arī privātums.
Papildus konkurencei Google meklē toni, kas atbilst Eiropas un Amerikas noteikumiem: mazāk melno kastu un lielāka tehniskā pārredzamība. Tādēļ uzsvars tiek likts uz auditiem, attālinātu apliecināšanu un redzamām kontrolēm. Praksē PAC ir gan tehnoloģiska evolūcija, gan stratēģisks solis , lai parādītu, ka mākslīgā intelekta jomā ir iespējams konkurēt, neizmantojot sensitīvu informāciju.
Virziens ir skaidrs: ja vēlamies asistentus, kas saprot kontekstu, apkopo, tulko vai sniedz precīzus ieteikumus, mums ir jālīdzsvaro iespējas un drošības pasākumi. Ar privāto mākslīgā intelekta skaitļošanas tehnoloģiju Google cenšas virzīt šo mērogu uz noderīgu, tūlītēju un arvien privātāku mākslīgo intelektu , kur lietotājam ir teikšana un tehnoloģija ir atbildīga.
