- Kerentanan kritikal dalam NLTK (CVE-2026-0848) membolehkan pelaksanaan kod jarak jauh dan mempengaruhi sistem pemprosesan AI dan bahasa semula jadi.
- Ralat pemasangan dan konfigurasi Python yang biasa (PATH, versi, persekitaran) menyebabkan kegagalan import dan masalah perpustakaan.
- Ekosistem PyPI telah mengalami pembebasan beribu-ribu pakej berniat jahat, yang menonjolkan risiko dalam rantaian bekalan perisian.
- Gabungan amalan keselamatan yang baik, kemas kini perpustakaan dan pengurusan kebergantungan yang ketat adalah penting untuk mengurangkan risiko ini.
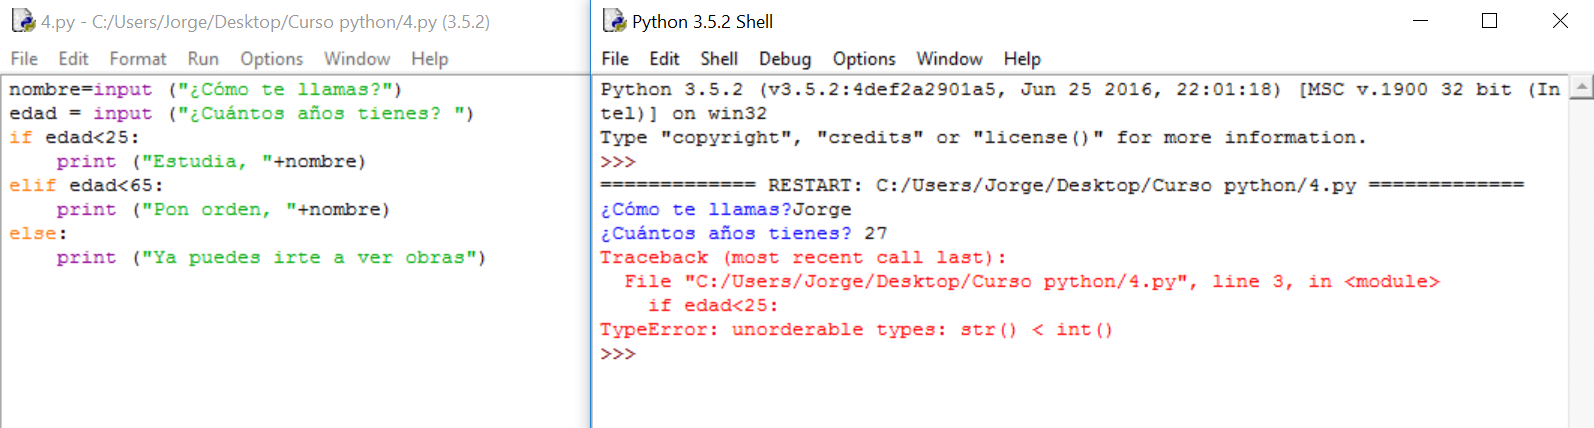
Apabila kita bercakap tentang pepijat dalam pustaka Python , kita bukan sahaja merujuk kepada satu ralat yang merosakkan skrip: dalam banyak kes, ia boleh menjadi titik masuk langsung untuk serangan, masalah pemasangan yang mengecewakan atau masalah besar disebabkan oleh kebergantungan yang mudah dan ditulis dengan buruk. Python mudah dan ada di mana-mana, yang bermaksud bahawa sebarang masalah, walau betapa kecilnya ia kelihatan, boleh memberi impak yang besar terhadap AI, pemprosesan bahasa semula jadi dan projek pembangunan web.
Baru-baru ini, kes-kes telah didedahkan, daripada kelemahan kritikal yang melibatkan pelaksanaan kod jarak jauh hinggalah pakej berniat jahat yang tersembunyi dalam indeks Python rasmi, dan ralat yang nampaknya tidak masuk akal dalam perpustakaan yang tidak berbahaya seperti pengawal kecerahan skrin. Semua ini menggambarkan di mana hanya memasang kebergantungan dan melupakannya tidak mencukupi: kita perlu memahami apa yang berlaku di sebalik hud, bagaimana perpustakaan diedarkan, dan amalan terbaik yang boleh menyelamatkan kita daripada masalah yang serius.
Kecacatan kritikal dalam NLTK: kerentanan CVE-2026-0848
Salah satu kes yang paling ketara ialah kecacatan kritikal dalam pustaka NLTK , yang terkenal dalam ekosistem Python kerana penggunaannya dalam tugas pemprosesan bahasa semula jadi . Di bawah pengecam CVE-2026-0848 , satu kelemahan telah diterangkan yang secara langsung mempengaruhi persekitaran tempat sistem analisis teks digunakan, dan, secara amnya, aplikasi berdasarkan kecerdasan buatan dan NLP.
Kerentanan ini membolehkan pelaksanaan kod jarak jauh (RCE) , yang bermaksud penyerang boleh memaksa kod mereka sendiri untuk dijalankan secara sewenang-wenangnya pada mesin yang menjalankan NLTK. Dari perspektif keselamatan siber, ini adalah salah satu senario paling serius yang boleh berlaku dalam perisian yang digunakan secara meluas kerana ia bukan sahaja membocorkan data: ia juga boleh memberikan kawalan berkesan terhadap sistem yang dikompromi.
Perkara yang membimbangkan ialah NLTK kekal sebagai kebergantungan standard dalam banyak projek, terutamanya dalam konteks di mana AI telah disepadukan ke dalam semua jenis perkhidmatan. Ini bermakna banyak persekitaran pengeluaran, komputer riba, API dan saluran pembelajaran mesin mungkin terdedah tanpa pembangunnya menyedari sepenuhnya risiko sebenar yang ditimbulkan oleh kerentanan ini.
Kebangkitan pemprosesan bahasa semula jadi telah menyebabkan kita dikelilingi oleh aplikasi yang sentiasa menggunakan teks: pembantu maya, sistem pengelasan, analisis pendapat dan banyak lagi. Dalam semua kes ini, kerentanan dalam pustaka Python yang digunakan secara meluas boleh menjadi elemen utama dalam serangan rantaian bekalan atau kompromi infrastruktur yang lebih luas.
Akhirnya, gabungan RCE yang meletup dengan pustaka popular seperti NLTK bukan sekadar masalah teknikal; ia juga merupakan peringatan bahawa mempercayai kebergantungan secara membuta tuli boleh datang dengan harga yang sangat tinggi jika tidak dikendalikan dengan teliti.
Di manakah kelemahan itu dan bagaimana ia dieksploitasi?
Masalah dalam CVE-2026-0848 berpunca daripada cara NLTK mengendalikan sumber luaran tertentu . Di bawah keadaan tertentu, pustaka boleh memuatkan fail tanpa mengesahkan asal usul atau kandungannya dengan betul, lalu mewujudkan kerentanan berbahaya dalam aliran data aplikasi.
Dalam praktiknya, ini bermakna fail yang dimanipulasi oleh penyerang boleh dianggap sebagai sumber yang sah oleh NLTK. Jika aplikasi mempercayai sumber luaran ini tanpa penapis tambahan, kod berniat jahat yang terbenam dalam fail tersebut boleh dilaksanakan secara langsung pada sistem yang menggunakan data tersebut.
Senario ini tidak memerlukan sebarang persediaan yang dramatik: dalam banyak persekitaran semasa—seperti API, buku nota interaktif, perkhidmatan analitik automatik atau saluran pembelajaran mesin—data diserap dan diproses secara automatik. Jika salah satu sumber data tersebut dikompromi, penyerang boleh mengeksploitasi kerentanan ini dalam pustaka Python untuk menyuntik muatan mereka tanpa sesiapa perlu menekan butang atau melaksanakan apa-apa secara manual.
Tambahan pula, kebanyakan sistem ini digunakan pada pelayan dengan kebenaran yang luas dan akses kepada sumber sensitif . Ini bermakna kerentanan RCE (Real-Time Enterprise) yang dieksploitasi melalui NLTK (Network Linked Key) adalah lebih daripada sekadar menakutkan: ia boleh menyebabkan kecurian data, pengubahsuaian model, sabotaj proses dalaman atau pelaksanaan pintu belakang untuk serangan berikutnya.
Inti masalahnya ialah pengesahan sumber luaran sering diabaikan apabila bekerja dengan perpustakaan yang "melakukan segala-galanya untuk kita." Jika kita menganggap sesuatu kebergantungan adalah selamat tanpa mengaudit cara ia mengendalikan sumber yang kita berikan kepadanya, kita berisiko mengubah ciri berguna menjadi vektor serangan yang ideal.
Mengapa kelemahan ini begitu relevan hari ini
Konteks kemunculan CVE-2026-0848 menjadikan potensi impaknya amat sensitif. Penggunaan perpustakaan NLP dan kecerdasan buatan telah melonjak naik, dan NLTK, meskipun terdapat alternatif yang lebih moden, masih kekal bertapak dalam pelbagai projek, tutorial, repositori pendidikan dan sistem pengeluaran.
Jenis kerentanan ini memberikan risiko yang sangat spesifik: perpustakaan yang dipercayai boleh menjadi penghubung lemah dalam serangan rantaian bekalan. Dalam erti kata lain, penyerang mungkin tidak menyasarkan aplikasi kita secara langsung, tetapi sebaliknya komponen perantaraan yang digunakan oleh semua orang dan hampir tiada siapa yang perasan sehinggalah sesuatu yang tidak kena berlaku.
Kita pernah melihat perkara ini sebelum ini dengan ekosistem lain: JavaScript dan npm, Ruby dan RubyGems, dan sudah tentu PyPI itu sendiri dalam ekosistem Python . Corak ini berulang: semakin kita mempercayai repositori dan semakin kita mengautomasikan pemasangan pakej, semakin menarik ia kepada mereka yang ingin menggunakan sistem pada skala besar.
Hakikat bahawa kerentanan NLTK membenarkan pelaksanaan kod jarak jauh menggandakan tahap keterukannya. Kita bukan bercakap tentang pepijat yang "hanya" membocorkan maklumat atau menyebabkan ranap; kita berurusan dengan vektor yang boleh memberikan kawalan penuh ke atas mesin yang terjejas , dengan semua implikasi yang ada dalam persekitaran pengeluaran, infrastruktur data atau rangkaian korporat.
Oleh itu, walaupun penyelesaian segera melibatkan kemas kini NLTK kepada versi yang telah diperbetulkanPerdebatan asas lebih berkaitan dengan budaya keselamatan dan cara kita menangani kebergantungan: mengaudit, mengasingkan, mengehadkan kebenaran dan menyemak semula melangkaui perkara yang mudah. pip install pergeseran.
Mitigasi dan amalan terbaik untuk kegagalan perpustakaan Python
Langkah pertama untuk mengurangkan kerentanan seperti CVE-2026-0848 agak mudah: pasang versi NLTK yang merangkumi tampalan atau, jika gagal, hentikan penggunaan versi yang terjejas. Mengemas kini pustaka adalah langkah minimum untuk mengelakkan pendedahan yang tidak perlu kepada kerentanan yang telah didokumenkan.
Walau bagaimanapun, berhenti setakat itu sahaja tidak mencukupi. Insiden seperti ini menonjolkan keperluan untuk menyemak semula cara kita mengendalikan sumber luaran dalam aplikasi kita. Setiap kali fail, model, korporat atau sebarang jenis data lain dari luar dimuatkan, adalah penting untuk mengesahkan asal usul, format dan kandungannya, sekali gus meminimumkan ruang penyerang untuk bergerak.
Satu lagi lapisan perlindungan yang disyorkan adalah untuk menjalankan proses yang paling sensitif dalam persekitaran terpencil, seperti kontena atau mesin maya . Jika kod yang memproses model teks dan NLP berjalan dalam persekitaran dengan kebenaran yang sangat terhad, eksploitasi RCE pun akan mempunyai impak yang lebih terkawal, tanpa akses langsung kepada infrastruktur yang lain.
Ia juga membantu untuk mengehadkan sumber data yang sah dan saluran yang melaluinya data sampai ke sistem kami dengan ketat. Semakin jelas API, laluan atau repositori yang dibenarkan, semakin sukar bagi sumber yang berniat jahat untuk menyusup masuk ke dalam aliran data tanpa menimbulkan syak wasangka atau mencetuskan amaran keselamatan.
Akhir sekali, adalah dinasihatkan untuk mengintegrasikan langkah-langkah ini ke dalam pendekatan keselamatan yang lebih luas sepanjang kitaran hayat pembangunan : analisis kod statik, pemeriksaan kebergantungan, audit pakej berkala dan pemantauan untuk kelemahan yang diketahui dalam perpustakaan yang kita gunakan setiap hari. Matlamatnya bukanlah untuk menjadi obsesif, tetapi sebaliknya untuk mengelakkan operasi secara membuta tuli.
Ralat biasa apabila bekerja dengan pustaka Python: kes screen_brightness_control
Tidak semua masalah berkaitan dengan perpustakaan python Ini adalah kelemahan yang kritikal. Kita sering menghadapi ralat yang lebih biasa yang, walau bagaimanapun, boleh menghentikan projek atau menyebabkan kita membuang masa berjam-jam tanpa perlu. Satu contoh mudah ialah kes perpustakaan. screen_brightness_control, digunakan untuk mengurus kecerahan skrin daripada Python.
Seorang pembangun yang sedang menjalankan program analisis pada komputernya, menggunakan Kod Studio Visual, dia terjumpa mesej Pylance: "import «kawalan_kecerahan_skrin» tidak dapat diselesaikan" betul-betul di talian import screen_brightness_control as sbcIni telah disalin secara verbatim daripada dokumentasi rasmi. Python dan pustaka itu sendiri adalah terkini, tetapi persekitaran pembangunan menegaskan bahawa modul itu tidak wujud.
Ralat jenis ini biasanya berkaitan dengan isu seperti persekitaran maya yang salah konfigurasi , pemasangan dalam laluan yang berbeza daripada yang digunakan oleh penterjemah atau percanggahan antara versi Python yang menjalankan kod dan versi yang digunakan untuk memasang pakej. Walaupun kes tertentu ini akhirnya "secara ajaib" menyelesaikan dirinya sendiri tanpa sesiapa yang mengetahui apa yang telah berubah, kemungkinan besar ia disebabkan oleh persekitaran atau tetapan laluan.
Apabila berhadapan dengan masalah seperti ini, adalah dinasihatkan untuk menyemak aspek asas seperti penterjemah Python yang digunakan oleh Visual Studio Code, dan sama ada pakej tersebut sebenarnya dipasang dalam persekitaran khusus tersebut menggunakan pip show screen_brightness_controlatau jika terdapat beberapa versi Python yang wujud bersama pada sistem yang sama.
Di luar anekdot tersebut, ralat-ralat ini menggambarkan bahawa, walaupun Python mudah dipelajari , interaksi antara IDE, persekitaran maya dan pengurus pakej boleh menghasilkan ralat yang membingungkan. Dan, yang paling penting, banyak kali masalahnya bukan terletak pada kod mahupun pustaka, tetapi pada konfigurasi persekitaran.
Ralat pemasangan Python biasa yang menjejaskan pustaka
Walaupun sebelum sampai ke tahap memasang pustaka, ramai pengguna menghadapi masalah dengan pemasangan Python itu sendiri , yang kemudiannya menjejaskan penggunaan sebarang pakej tambahan. Ralat ini amat biasa berlaku di kalangan mereka yang baru mula memprogram dan akan menerima mesej samar sebaik sahaja mereka membuka terminal.
Python.exe tidak dapat ditemui
Salah satu ralat paling biasa dalam Windows ialah mesej bahawa "python.exe" tidak dapat ditemui apabila cuba menjalankan Python daripada baris arahan. Ini biasanya kerana sistem tidak mempunyai laluan boleh laku yang disertakan dalam pembolehubah persekitaran PATH, jadi ia tidak tahu di mana hendak mencari penterjemah.
Penyelesaiannya adalah melalui tambah laluan pemasangan Python secara manual kepada pembolehubah persekitaran sistem. Untuk melakukan ini, pergi ke tetapan lanjutan sistem, buka bahagian "Pembolehubah Persekitaran", cari pembolehubah PATH dalam bahagian pembolehubah sistem dan editnya untuk memasukkan direktori tempat ia berada. python.exe (contohnya, C:\\PythonXX\\, menggantikan “XX” dengan versi yang sepadan).
Sebaik sahaja perubahan disimpan, adalah penting untuk menutup dan membuka semula gesaan arahan agar nilai PATH baharu berkuat kuasa. Mulai saat itu, sistem sepatutnya dapat mencari fail boleh laku Python apabila arahan yang sepadan dilaksanakan.
Mesej ralat yang mengelirukan semasa pemasangan
Satu lagi isu biasa ialah mesej ralat samar-samar yang muncul semasa pemasangan Python atau semasa cuba mengkonfigurasi komponen tertentu. Kadangkala ini disebabkan oleh kebergantungan sistem pengendalian, kadangkala disebabkan oleh kebenaran yang tidak mencukupi atau konflik dengan versi sebelumnya yang dinyahpasang secara tidak betul.
Apabila ralat tidak jelas, tindakan paling bijak adalah dengan merujuk dokumentasi rasmi Python , yang merangkumi pelbagai kes lazim, soalan lazim dan penyelesaian langkah demi langkah. Melompat terus ke forum tanpa menyemak maklumat ini terlebih dahulu boleh merumitkan lagi diagnosis.
Penting juga untuk mengesahkan bahawa anda memuat turun pemasang yang betul dari laman web rasmi Python dan bukan dari sumber pihak ketiga, kerana menggunakan pemasang tidak rasmi boleh menyebabkan masalah keserasian, versi pelik atau risiko keselamatan.
Versi Python yang tidak sesuai
Agak biasa apabila mengikuti tutorial atau mengerjakan projek tertentu, versi Python tertentu diperlukan , dan tanpa disedari, versi yang berbeza dipasang. Ini boleh menyebabkan ketidakserasian dengan pustaka atau skrip tertentu yang menggunakan fungsi atau sintaks yang diperkenalkan atau dialih keluar antara versi.
Untuk mengurangkan masalah ini, adalah idea yang baik nyatakan versi yang tepat yang anda ingin gunakan semasa mencipta persekitaran atau menjalankan arahan. Contohnya, jika anda perlu bekerja dengan Python 3.8, anda boleh mencipta persekitaran maya dengan sesuatu seperti python3.8 -m venv mi_entornosekali gus memastikan bahawa pustaka dipasang dan dijalankan pada versi yang betul.
Dalam persekitaran di mana beberapa versi wujud bersama (contohnya, Python 3.8 dan 3.11), adalah penting untuk menjelaskan tentang binari yang digunakan pada bila-bila masa, sama ada melalui alias, pengurus versi atau alat khusus untuk pengedaran yang digunakan.
Laluan yang dikonfigurasikan dengan salah
Konfigurasi laluan (PATH) yang betul bukan sahaja mempengaruhi fail boleh laku Python utama, tetapi juga cara sistem mencari skrip, alat tambahan dan binari yang dipasang dengan pustaka.
Jika pembolehubah PATH diubah suai secara cuai atau Python dipasang di lokasi yang tidak konvensional tanpa mengemas kininya, masalah yang nampaknya tidak dapat dijelaskan boleh timbul: arahan yang berhenti berfungsi, pustaka yang "hilang", atau skrip yang berjalan dengan versi yang berbeza daripada yang dijangkakan.
Untuk menyemak laluan aktif, dalam Windows anda boleh melancarkan echo %PATH% Daripada baris arahan, semak sama ada folder pemasangan Python disertakan. Pada sistem lain, seperti Linux atau macOS, gunakan echo $PATHMelaraskan laluan ini secara konsisten adalah penting untuk memastikan Python dan pustakanya berfungsi sebagaimana mestinya.
Dalam persekitaran profesional, adalah dinasihatkan untuk bergantung pada persekitaran maya dan alat pengurusan versi untuk merangkum kebergantungan dan tidak terlalu bergantung pada konfigurasi sistem global.
Pakej berniat jahat dalam serangan PyPI dan rantaian bekalan
Selain ralat pemasangan dan kelemahan terpencil, terdapat masalah asas yang menjejaskan keseluruhan ekosistem: kepercayaan pada pengurus pakej seperti PyPI, npm dan RubyGems. Python tidak terkecuali, dan dalam beberapa tahun kebelakangan ini beribu-ribu pakej berniat jahat telah ditambah ke indeks rasmi.
Dalam satu kejadian tertentu, Indeks Pakej Python (PyPI) terpaksa mengalih keluar kira-kira 3.653 pakej berniat jahat sejurus selepas kelemahan keselamatan yang berkaitan dengannya dikenal pasti. Pakej-pakej ini termasuk versi pustaka yang tidak dibenarkan seperti CuPy dan projek sah lain yang telah disalin atau disamarkan.
Masalahnya berpunca daripada fakta bahawa ramai pembangun menggunakan PyPI sebagai sumber langsung untuk mengintegrasikan perpustakaan pihak ketiga ke dalam projek mereka, selalunya tanpa menyemak kod yang mereka import dengan teliti. Sistem ini sangat bergantung pada kepercayaan pada pengarang perpustakaan dan repositori itu sendiri, dan kepercayaan ini boleh dieksploitasi oleh pelaku yang berniat jahat.
Serangan jenis ini sering bergantung pada teknik seperti typosquattingIni melibatkan muat naik pakej dengan nama yang hampir serupa dengan perpustakaan popular, mengambil kesempatan daripada kesalahan taip atau kekeliruan dalam nama. Jika pembangun salah taip pengecam dalam pip installAnda mungkin akhirnya memasang versi yang rosak tanpa menyedarinya.
Antara pakej berniat jahat yang dikesan dalam operasi itu telah ditemui versi palsu CupySebagai cupy-cuda112 (CuPy untuk CUDA 11.2), yang telah dimuat naik pada 25 Februari 2021 dan dialih keluar pada keesokan harinya hasil daripada dasar respons yang ditetapkan dalam PEP 541. Dalam kes ini, salah seorang pengurus projek rasmi, Kenichi Maehashi, telah membunyikan penggera setelah mengesan masalah tersebut.
Motivasi dan kesan sebenar serangan ini
Apa yang menarik tentang insiden itu ialah akaun yang bertanggungjawab memuat naik pakej yang mencurigakan menggunakan nama "RemindSupplyChainRisks" , menunjukkan bahawa objektifnya mungkin lebih kepada menarik perhatian kepada risiko keselamatan dalam rantaian pembangunan daripada melakukan serangan kerosakan berskala besar.
Komen-komen pada beberapa pakej ini juga merangkumi mesej yang memberi amaran bahawa tujuannya adalah untuk meningkatkan kesedaran tentang risiko tinggi mempercayai rantaian bekalan perisian secara membuta tuli. Walaupun begitu, niat sebenar tidak begitu jelas, sebahagiannya kerana penulis kekal tanpa nama dan meninggalkan alamat e-mel yang tidak aktif.
Ee W. Durbin III, pengarah infrastruktur Python Software Foundation, meluahkan beberapa keraguan tentang kegunaan menggantung akaun yang menyinggung perasaan itu, dengan menyatakan bahawa adalah mudah untuk mencipta profil baharu dan terus memuat naik pakej di bawah identiti yang berbeza. Ini menonjolkan salah satu cabaran utama repositori awam: kawalan terhad ke atas siapa yang menerbitkan apa.
Tingkah laku kod berniat jahat itu sendiri dalam pakej cupy-cuda112 Ia juga tidak begitu canggih: pada asasnya menghantar permintaan GET ke alamat IP di Tokyo (101.32.99.28) termasuk nama pakej. Ia tidak melakukan tindakan pemusnah atau menggunakan muatan yang lebih rumit, yang mengukuhkan hipotesis bahawa ia mungkin lebih kepada "bukti konsep" daripada serangan yang berniat jahat sepenuhnya.
Walaupun begitu, hakikat bahawa seseorang boleh memuat naik beribu-ribu pakej sekaligus, pakej-pakej ini boleh dimuat turun oleh pengguna yang sah, dan kod tersebut boleh dilaksanakan pada sistem mereka menjelaskan bahawa permukaan serangan ekosistem Python adalah sangat luas. Dan sebarang kegagalan, sama ada dalam reka bentuk, pengawasan atau budaya keselamatan, boleh membawa akibat yang ketara.
Pelajaran praktikal untuk pembangun dan pasukan teknikal
Kedua-dua kerentanan kritikal seperti CVE-2026-0848 dalam NLTK, serta pakej berniat jahat yang dikesan dalam PyPI atau ralat pemasangan yang nampaknya tidak berbahaya, menunjukkan arah yang sama: tidak cukup untuk mengetahui cara memprogram dalam Python , anda juga perlu memahami bagaimana kod diedarkan, bagaimana kebergantungan dipasang dan implikasi setiap keputusan reka bentuk.
Bagi mana-mana pasukan yang bekerja secara profesional dengan Python, adalah penting untuk mewujudkan dasar pengurusan kebergantungan yang jelas : semak pustaka yang dibenarkan, semak asal usulnya, pantau kelemahan yang diketahui dan elakkan penggabungan pakej daripada pengarang yang tidak diketahui tanpa audit kod minimum.
Ia juga penting untuk mengintegrasikan keselamatan ke dalam kitaran hayat pembangunan perisian : daripada fasa reka bentuk hingga penggunaan, termasuk pengujian automatik untuk mengesan versi yang tidak selamat, analisis komposisi perisian (SCA) dan semakan berkala persekitaran masa jalan.
Pada peringkat individu, adalah berbaloi untuk meluangkan masa untuk memahami sepenuhnya cara pip, persekitaran maya dan pembolehubah persekitaran berfungsi . Asas ini dapat mengurangkan kemungkinan menghadapi ralat yang mengecewakan seperti import yang tidak dapat diselesaikan, konflik versi atau pemasangan hantu yang tidak dapat dikenal pasti oleh sesiapa pun.
Dalam landskap di mana Python digunakan untuk segala-galanya daripada skrip peribadi kecil kepada sistem AI yang kritikal misi, bahagian belakang pengeluaran dan alat analitik perniagaan, menganggap perpustakaan "hanya berfungsi" tanpa mempertimbangkan keselamatan semakin menjadi kemewahan yang tidak lagi kita mampu. Pendekatan yang lebih teliti dan sedar untuk memasang, mengemas kini dan menyemak kebergantungan boleh menjadi perbezaan antara persekitaran yang mantap dan sistem yang penuh dengan pintu belakang yang tiada siapa yang tahu.

Mengamalkan pemikiran ini bukan sahaja membantu mengelakkan kelemahan atau perisian hasad, tetapi juga meningkatkan kualiti keseluruhan projek: kurang kegagalan pelik, kurang masa yang dibazirkan untuk pemasangan yang rosak dan lebih yakin bahawa kod yang berjalan pada pelayan kami melakukan apa yang sepatutnya dilakukan, dan tidak lebih daripada itu.