- Pancingan data ialah teknik penipuan yang sangat berkesan untuk mencuri maklumat peribadi dan perbankan.
- Terdapat pelbagai jenis pancingan data yang disasarkan pada e-mel, SMS, panggilan, media sosial dan apl.
- Menyedari simptom dan bertindak dengan berhati-hati adalah kunci untuk mengelak daripada menjadi mangsa.
Keselamatan internet merupakan salah satu cabaran terbesar era digital . Setiap hari kita melayari web, membeli-belah dalam talian, mengurus akaun bank atau menyemak e-mel, dengan yakin bahawa data kita kekal peribadi dan dilindungi. Walau bagaimanapun, penjenayah siber tidak pernah berhenti dan menggunakan teknik yang semakin canggih untuk mencuri maklumat kita . Salah satu ancaman yang paling kerap dan berbahaya dalam bidang ini ialah pancingan data.
Anda akan terkejut betapa mudahnya untuk terjebak dalam perangkap pancingan data jika anda tidak tahu cara mengenalinya . Walaupun anda fikir anda selamat kerana anda tidak mengklik pautan yang mencurigakan, sebenarnya penipu telah menyempurnakan helah mereka. Daripada e-mel dengan logo yang hampir sama dengan logo bank anda, kepada mesej yang membimbangkan yang menarik emosi anda untuk memperdaya anda supaya mendedahkan maklumat peribadi atau perbankan yang sensitif. Di sinilah masuk akal untuk mempelajari, dengan cara yang jelas dan praktikal, apa itu pancingan data, cara ia berfungsi dan cara terbaik untuk kekal selangkah di hadapan penjahat.
Apakah pancingan data dan mengapa ia ancaman yang begitu meluas?
Pancingan data ialah teknik penipuan digital yang objektif utamanya adalah untuk mendapatkan data sulit pengguna . Penyerang biasanya menyamar sebagai syarikat, agensi kerajaan, bank atau perkhidmatan yang kami percayai. Melalui e-mel, mesej SMS, panggilan telefon atau pautan palsu, mereka cuba memperdaya kami agar secara sukarela memberikan maklumat seperti kata laluan, nombor kad kredit atau kelayakan log masuk untuk perkhidmatan dalam talian.
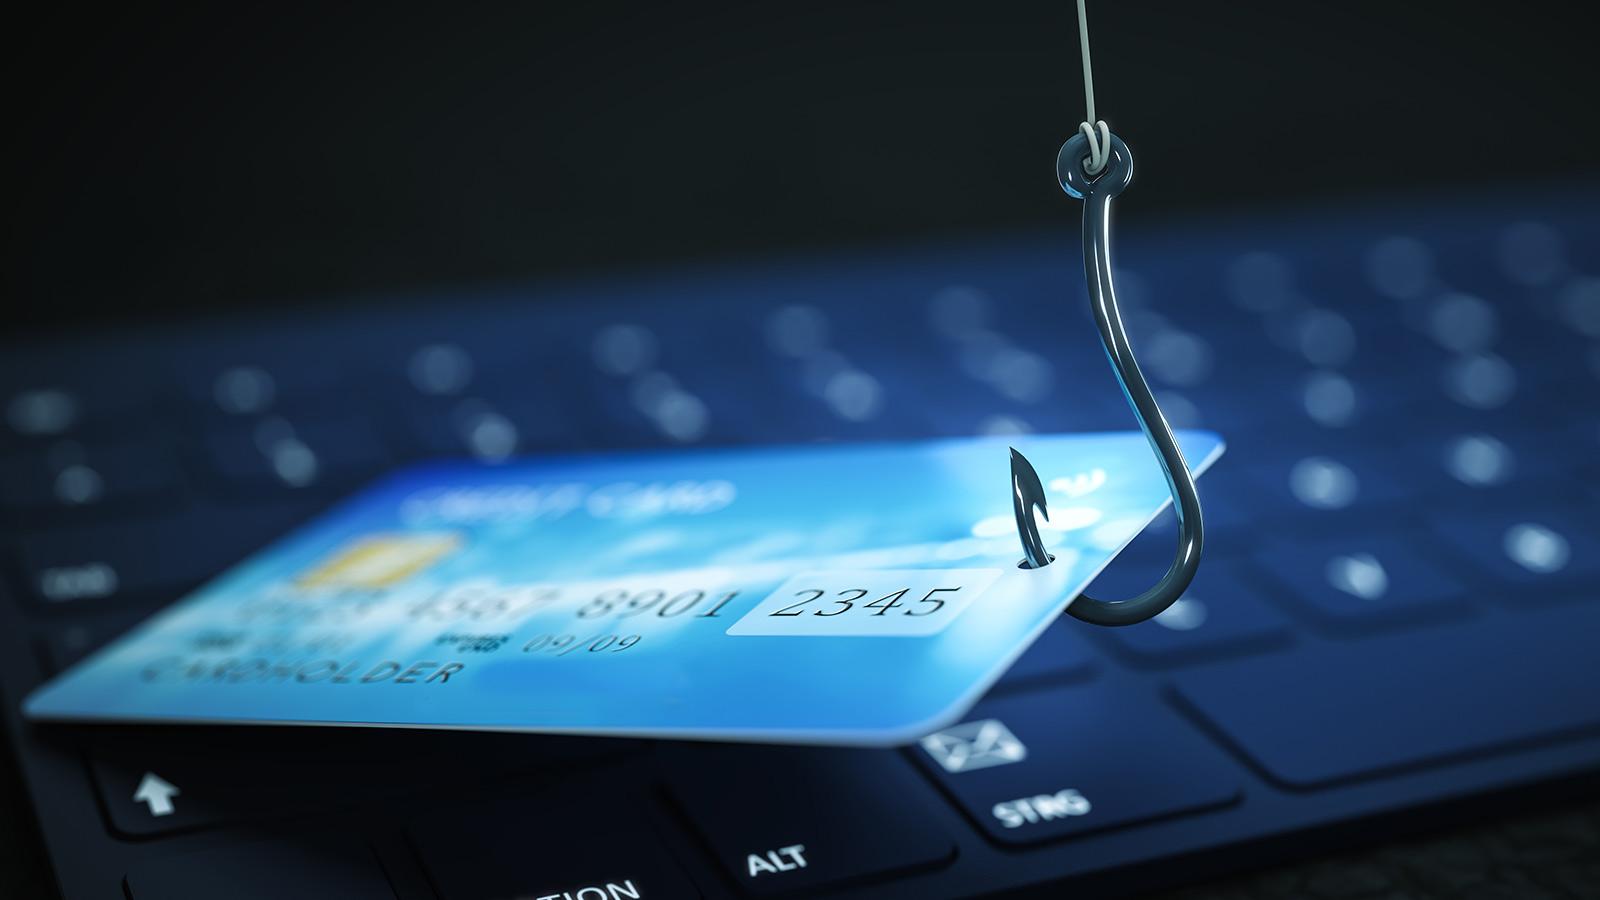
Istilah pancingan data berasal daripada perkataan Inggeris "fishing," yang merujuk kepada 'menangkap' mangsa dengan umpan, menunggu mereka mengambil umpan tersebut. Ada yang mendakwa perkataan itu berasal daripada gabungan "memancing dengan menuai kata laluan," walaupun ini kelihatan lebih seperti penjelasan yang lebih kemudian daripada asal usul sebenar. Walau apa pun, puncanya jelas: pancingan data bertujuan untuk memperdaya pengguna yang tidak curiga untuk mencuri maklumat peribadi.
Ancaman ini menduduki tempat yang penting dalam dunia jenayah siber kerana keberkesanannya yang sangat besar dan kosnya yang rendah untuk penyerang . Menghantar beribu-ribu e-mel atau mesej berniat jahat sudah cukup untuk memperdaya beberapa mangsa agar mendedahkan data berharga. Tambahan pula, ia tidak memerlukan sistem teknologi yang dikompromikan, tetapi sebaliknya memanipulasi orang , yang menjadikannya lebih berbahaya bagi mana-mana pengguna, syarikat atau institusi.
Evolusi sejarah dan asal usul pancingan data
Percubaan pancingan data pertama dikesan pada pertengahan 90-an , walaupun penggunaannya yang meluas muncul beberapa tahun kemudian. Istilah "pancingan data" pertama kali digunakan pada tahun 1996 dalam forum penggodaman untuk menggambarkan skim kecurian akaun yang menyasarkan AOL, penyedia perkhidmatan internet yang popular pada masa itu. Penyerang menyamar sebagai pekerja dan menghantar mesej yang meminta pengesahan pengebilan, sekali gus mendapat akses kepada akaun mangsa.
Sejak itu, pancingan data telah berkembang dengan ketara dari segi teknik, jangkauan dan kecanggihan . Hari ini, penjenayah menggunakan pelbagai kaedah untuk menyerang, daripada e-mel yang direka dengan teliti kepada mesej SMS, panggilan (Vishing) dan juga kod QR (Qrishing), sentiasa mengeksploitasi faktor manusia sebagai kelemahan utama mereka. Kefleksibelan ini telah menjadikan pancingan data teknik serangan paling meluas untuk mencuri data dan wang daripada pengguna dan perniagaan.
Kesan semasa dan skop pancingan data
Pancingan data menyebabkan kerugian kewangan yang besar dan kerosakan serius terhadap reputasi dan keselamatan mangsanya . Menurut laporan "Kos Pelanggaran Data" IBM, pancingan data merupakan vektor pelanggaran data yang paling biasa di seluruh dunia, menyumbang kira-kira 15% daripada insiden keselamatan . Dianggarkan kerugian bagi syarikat Amerika Utara boleh melebihi $4,88 juta secara purata bagi setiap pelanggaran . Pada peringkat individu, mana-mana pengguna boleh kehilangan akses kepada akaun e-mel, mengalami kerugian kewangan atau menjadi mangsa penipuan identiti.
Penyerang biasanya menyasarkan mangsa daripada pengguna individu hinggalah organisasi besar dan agensi kerajaan . Satu contoh berprofil tinggi ialah penggodaman kempen presiden AS Hillary Clinton 2016, di mana e-mel penetapan semula kata laluan palsu telah digunakan untuk mencuri beribu-ribu e-mel sulit.
Kunci kejayaannya terletak pada hakikat bahawa teknik dan penapis keselamatan standard, seperti perisian antivirus atau kawalan rangkaian, tidak selalu mengesan mesej palsu ini . Manipulasi psikologi adalah taktik utama pancingan data.
Teknik dan kaedah pancingan data yang paling biasa digunakan
Pancingan data sentiasa menyesuaikan diri dengan tabiat digital baharu, menghasilkan pelbagai variasi . Antara kaedah yang paling biasa ialah:
- Pancingan data Tradisional: E-mel besar-besaran atau mesej SMS yang menyamar sebagai syarikat yang sah (bank, rangkaian sosial, kedai dalam talian), menggesa pengguna mengklik pautan dan memberikan maklumat peribadi di laman web palsu.
- Memancing: Ini terdiri daripada panggilan telefon yang menyamar sebagai kakitangan yang dipercayai (bank, pengendali, dll.) untuk mendapatkan data sulit seperti kata laluan, token atau kod keselamatan lain.
- Merokok: Varian yang menggunakan mesej SMS atau sembang pemesejan segera untuk memperdaya mangsa. Contohnya, mesej amaran tentang aktiviti mencurigakan pada akaun bank dan meminta maklumat untuk "mengesahkan" identiti.
- Qrishing: Penggunaan kod QR yang dimanipulasi untuk mengubah hala ke tapak web palsu di mana data peribadi diminta atau aplikasi berniat jahat dipasang.
- Pancingan data URL: Mencipta pautan yang kelihatan sah tetapi mengubah hala ke tapak web palsu, selalunya menyamarkan URL untuk menjadikannya tidak kelihatan (ralat ejaan, aksara yang serupa, dsb.).
- Phishing Phishing: Serangan secara khusus menyasarkan individu atau pekerja tertentu, berdasarkan penyelidikan terdahulu ke atas mangsa untuk memperibadikan mesej dan meningkatkan kredibilitinya.
- Whaling: Varian yang ditujukan kepada pegawai kanan atau orang yang mempunyai akses kepada maklumat istimewa, menggunakan mesej yang lebih diperibadikan dan canggih.
- Kompromi E-mel Perniagaan (BEC): Serangan melalui e-mel korporat untuk menipu pekerja dan melakukan pemindahan penipuan atau mencuri data dalaman utama.
- Pembedahan: Manipulasi sistem DNS untuk mengubah hala pengguna ke laman web palsu tanpa pengetahuan mereka.
- Pancingan data berasaskan perisian hasad: Melampirkan fail yang dijangkiti pada e-mel atau mesej, yang apabila dibuka memasang perisian berniat jahat.
- Tabnabbing: Mereka mengambil kesempatan daripada mangsa yang mempunyai berbilang tab penyemak imbas terbuka untuk menukar kandungan salah satu daripada mereka dan mensimulasikan keperluan untuk log masuk semula, sekali gus mencuri bukti kelayakan yang dimasukkan.
- Lubang air: Menjangkiti laman web yang sering dikunjungi oleh pekerja syarikat atau organisasi, untuk menyerang pelawat biasa dan menangkap maklumat.
- Kembar jahat: Mencipta tempat liputan Wi-Fi palsu untuk mencuri maklumat daripada mereka yang menyambung, mempercayai mereka berada di rangkaian yang sah.
Di samping itu, dalam beberapa tahun kebelakangan ini, perkhidmatan Phishing-as-a-Service (PHaaS) telah muncul , platform yang membolehkan mana-mana penjenayah siber, walaupun tanpa pengetahuan teknikal yang luas, melancarkan kempen pancingan data secara automatik dengan membayar yuran.
Cara Mengenalpasti Mesej Phishing: Tanda dan Contoh
Mengesan e-mel atau SMS pancingan data tidak selalunya mudah , tetapi terdapat beberapa petunjuk yang boleh memberi amaran kepada kita:
- Kesilapan tatabahasa dan ejaan: Syarikat besar jarang membuat kesilapan besar dalam komunikasi mereka, tetapi mesej penipuan selalunya penuh dengan kelemahan yang jelas.
- Logo dan visual yang tidak berkualiti: Banyak kali, imej dipiksel atau tidak menghormati perkadaran reka bentuk asal.
- Pautan yang mencurigakanJika anda menuding pada pautan dan URL yang dipaparkan tidak sepadan dengan entiti sebenar, kemungkinan besar ia adalah pancingan data.
- Permintaan segera atau kecemasan: Mesej yang mendesak agar anda bertindak segera, dengan ancaman penyekatan akaun, kerugian kewangan, masalah undang-undang, dsb.
- Permintaan untuk maklumat peribadi yang sensitifJika anda diminta untuk mendapatkan maklumat seperti kata laluan, nombor kad atau soalan keselamatan, segera curiga.
Contoh biasa termasuk notis penggantungan akaun bank palsu, bayaran balik cukai yang dikatakan, pengesahan pembelian atau transaksi yang tidak dipenuhi dan mesej yang dikatakan datang daripada eksekutif atau pekerja syarikat.
Objektif utama dan akibat pancingan data
Objektif utama pancingan data adalah untuk mencuri maklumat peribadi untuk kegunaan palsu . Ini boleh diterjemahkan kepada:
- Kecurian wang melalui pemindahan bank palsu atau pembelian tanpa kebenaran.
- Penyamaran untuk mengakses perkhidmatan lain, melakukan jenayah atau menjual data yang dicuri di pasaran gelap.
- Pemerasan melalui ugutan atau ugut jika data sensitif diperolehi.
- Kerosakan kepada reputasi peribadi dan perniagaan, hilang keyakinan dan masalah undang-undang atau cukai.
Dalam dunia perniagaan, pancingan data boleh membawa kepada kerugian kewangan yang besar dan kehilangan maklumat strategik yang kritikal. Dalam kes yang paling teruk, ia boleh menjejaskan kesinambungan perniagaan.
Kepelbagaian teknik serangan dan peningkatan kecanggihan
Penjenayah siber sentiasa memperhalusi kaedah mereka untuk memintas sistem keselamatan dan memperdaya pengguna yang paling berhati-hati sekalipun . Antara teknik yang paling canggih ialah:
- Pautan yang kelihatan sah tetapi mempunyai destinasi penipuan, selalunya dibenamkan dalam imej atau teks yang kelihatan tidak berbahaya.
- Lampiran berniat jahat yang, apabila dibuka, memasang perisian hasad pada peranti mangsa.
- Borang tangkapan data di tapak web yang meniru penampilan halaman rasmi dengan sempurna.
- Teknik lanjutan untuk mengelakkan penapis spam dan antivirus, seperti membenamkan mesej berniat jahat dalam imej, melindungi lampiran dengan kata laluan atau mengesan imbasan pada mesin maya untuk menyembunyikan kandungan sebenar serangan itu.
Evolusi pancingan data begitu pesat sehingga, kadangkala, hampir mustahil untuk membezakan mesej yang sah daripada mesej palsu dengan sepintas lalu.
Peningkatan penggunaan telefon pintar dan media sosial telah membuka jalan baharu untuk pancingan data . Penjenayah siber mengeksploitasi mesej teks (SMS), platform pesanan segera, aplikasi mudah alih yang berniat jahat dan siaran media sosial yang mengelirukan untuk mencuri maklumat atau menjangkiti peranti.
Contoh biasa termasuk mesej yang kelihatan seperti daripada bank yang meminta anda mengesahkan pembayaran yang mencurigakan, makluman tentang dakwaan hadiah atau masalah dengan akaun anda, atau pautan penipuan dalam membeli dan menjual apl, ulasan restoran atau sembang permainan dalam talian.
Kepantasan dan sifat tidak formal saluran ini menyebabkan ramai mangsa menurunkan kawalan mereka apabila berhadapan dengan mesej yang kelihatan "biasa", yang meningkatkan kejayaan serangan.
Cara melindungi diri anda daripada pancingan data: langkah dan petua utama
Selain akal sehat dan berhati-hati, terdapat beberapa tabiat dan alat yang akan membantu melindungi anda daripada pancingan data . Untuk melindungi diri anda dengan berkesan, anda harus:
- Sentiasa semak asal usul mesej, mengelak daripada mengklik pada pautan atau memuat turun fail daripada penghantar yang tidak diketahui atau mencurigakan.
- Berhati-hati dengan sebarang mesej yang mendesak atau mempunyai ralat yang jelas.: ortografik, visual atau dalam struktur pautan.
- Jangan sekali-kali memberikan maklumat sulit melalui e-mel atau SMS.Syarikat yang sah tidak pernah meminta maklumat ini melalui cara ini.
- Gunakan penyemak imbas dan antivirus yang dikemas kini dan aktifkan semua lapisan perlindungan yang disyorkan. Sesetengah penyemak imbas, seperti Edge pada Windows atau Safari pada Apple, menyertakan penapis pancingan data tertentu, walaupun ia tidak sempurna.
- Lindungi kata laluan anda menggunakan pengurus kata laluan dan sentiasa mendayakan pengesahan dua langkah jika tersedia.
- semak url daripada halaman yang anda akses, semak alamat dengan teliti sebelum memasukkan sebarang data.
Jika ragu-ragu, hubungi syarikat atau entiti tersebut secara langsung melalui saluran rasminya , tanpa menggunakan maklumat hubungan yang diberikan dalam mesej yang mencurigakan itu sendiri.
Perkara yang perlu dilakukan jika anda terjebak dengan pancingan data
Jika anda percaya anda telah menjadi mangsa pancingan data dan telah memberikan maklumat sensitif, bertindak segera :
- Tukar kata laluan anda dengan segera perkhidmatan yang terjejas dan aktifkan pengesahan dua langkah jika boleh.
- Hubungi bank anda atau institusi kewangan untuk melaporkan kejadian, menyekat kad, dan melaporkan perbelanjaan yang tidak dibenarkan. Ingat bahawa peraturan memerlukan bank bertanggungjawab terhadap jenis penipuan ini jika dilaporkan dengan segera.
- Lakukan imbasan menyeluruh peranti anda dengan antivirus yang dikemas kini untuk mengesan dan menghapuskan kemungkinan jangkitan.
- Maklumkan kenalan anda Jika anda telah menyediakan akses kepada e-mel atau akaun media sosial, untuk mengelakkan orang lain daripada terjerumus ke dalam perangkap e-mel yang dihantar daripada profil anda.
Jika kerosakan besar dan anda tidak dapat mendapatkan bayaran balik, dapatkan nasihat undang-undang untuk mempertahankan hak anda.
Pancingan data dan undang-undang: keadaan undang-undang di Sepanyol dan di seluruh dunia
Pancingan data diiktiraf sebagai jenayah di banyak negara , walaupun pendakwaan dan penalti berbeza mengikut bidang kuasa. Di Sepanyol, undang-undang mengkriminalkan penyamaran laman web untuk mendapatkan data peribadi, dengan hukuman penjara dan denda yang tinggi. Banyak negara lain (Amerika Syarikat, Colombia, Argentina, dll.) telah menerima pakai atau mencadangkan undang-undang khusus untuk menghukum pancingan data, sementara yang lain menggunakan kesalahan jenayah tradisional seperti penipuan untuk mendakwa kes-kes ini.
Terdapat juga organisasi antarabangsa dan kumpulan kerja yang berdedikasi untuk memerangi pancingan data, seperti Kumpulan Kerja Anti-Pancingan Data, yang bekerjasama dengan penguatkuasa undang-undang dan syarikat teknologi untuk menutup laman web penipuan dan memberi amaran tentang ancaman baharu.
Kepentingan latihan dan kesedaran
Senjata terbaik menentang pancingan data masih merupakan pengetahuan dan pencegahan . Banyak organisasi melatih pekerja mereka untuk mengenali percubaan penipuan dan mensimulasikan kempen pancingan data dalaman untuk menguji kewaspadaan dan refleks pasukan mereka. Langkah-langkah ini telah terbukti sangat berkesan, kerana kebanyakan serangan pancingan data hanya berjaya apabila pengguna menurunkan pengawalan mereka atau tidak menyedari risikonya.
Tambahan pula, teknologi sedang berkembang maju dan menggabungkan penyelesaian pintar untuk mengesan ancaman (penapis anti-pancingan data, analisis pautan, pengesahan penghantar, dll.), tetapi tiada penghalang yang 100% berkesan terhadap kepintaran penjenayah. Oleh itu, mengekalkan sikap kritis dan sentiasa mengikuti trend baharu adalah penting untuk perlindungan.
Pancingan data merupakan ancaman digital yang tidak membezakan antara individu dan perniagaan, malah menjejaskan semua peranti secara sama rata. Ia berkembang seiring dengan kemajuan teknologi dan mengeksploitasi sebarang kecuaian atau kekurangan kesedaran untuk mencuri data, wang atau ketenangan fikiran kita. Walau bagaimanapun, dengan maklumat terkini, amalan terbaik dan akal sehat, adalah mungkin untuk meminimumkan risiko dan mendahului penjenayah siber . Kekal dimaklumkan, semak mesej yang anda terima dengan teliti dan ingat: apabila ragu-ragu, jangan sekali-kali berkongsi maklumat peribadi anda. Langkah pertama untuk melindungi privasi anda terletak di tangan anda.
Indeks
- 1 Apakah pancingan data dan mengapa ia ancaman yang begitu meluas?
- 2 Evolusi sejarah dan asal usul pancingan data
- 3 Kesan semasa dan skop pancingan data
- 4 Teknik dan kaedah pancingan data yang paling biasa digunakan
- 5 Cara Mengenalpasti Mesej Phishing: Tanda dan Contoh
- 6 Objektif utama dan akibat pancingan data
- 7 Kepelbagaian teknik serangan dan peningkatan kecanggihan
- 8 Pancingan data mudah alih dan rangkaian sosial: laluan serangan baharu
- 9 Cara melindungi diri anda daripada pancingan data: langkah dan petua utama
- 10 Perkara yang perlu dilakukan jika anda terjebak dengan pancingan data
- 11 Pancingan data dan undang-undang: keadaan undang-undang di Sepanyol dan di seluruh dunia
- 12 Kepentingan latihan dan kesedaran