- VPN hanya menyulitkan trafik antara peranti anda dan pelayannya dan menyembunyikan alamat IP anda, tetapi ia tidak menggantikan penyulitan HTTPS antara pelayar anda dan web.
- Jika sesebuah halaman tidak menggunakan HTTPS, pelayan VPN ↔ bahagian web kekal bebas HTTP dan data anda boleh dipintas atau diubah suai.
- VPN meningkatkan privasi anda daripada ISP dan rangkaian awam anda, tetapi ia tidak menghalang risiko laman web yang tidak selamat atau berniat jahat atau membetulkan kelemahannya.
- Pilihan paling selamat adalah menggabungkan VPN dengan HTTPS dan elakkan menghantar maklumat sensitif di tapak yang ditandai oleh pelayar sebagai tidak selamat.
Apabila seseorang memberitahu anda untuk "menggunakan VPN dan anda sudah bersedia," realitinya jauh lebih rumit. VPN bukanlah penyelesaian ajaib yang dapat menyelesaikan semua masalah keselamatan , terutamanya apabila anda melayari laman web yang tidak menggunakan HTTPS atau dikonfigurasikan secara salah. Memahami had perlindungan ini adalah kunci untuk mengelakkan rasa selamat yang salah semasa menyemak imbas.
Bayangkan situasi yang sangat biasa ini: anda melayari laman web yang telah anda gunakan selama bertahun-tahun, dan tiba-tiba pelayar anda memberi amaran bahawa ia tidak lagi mempunyai mangga keselamatan dan tidak menggunakan HTTPS . Seseorang memberitahu anda bahawa jika anda bersambung melalui VPN, "tiada apa yang akan berlaku" kerana maklumat anda bergerak dengan selamat. Walau bagaimanapun, yang lain memberitahu anda bahawa VPN hanya melindungi data anda sehingga ke pelayannya, tetapi bukan dari laman web ke VPN. Siapa yang betul, dan apa sebenarnya yang berlaku kepada data anda semasa perjalanan itu?
Apakah sebenarnya VPN dan bahagian sambungan manakah yang dilindunginya?

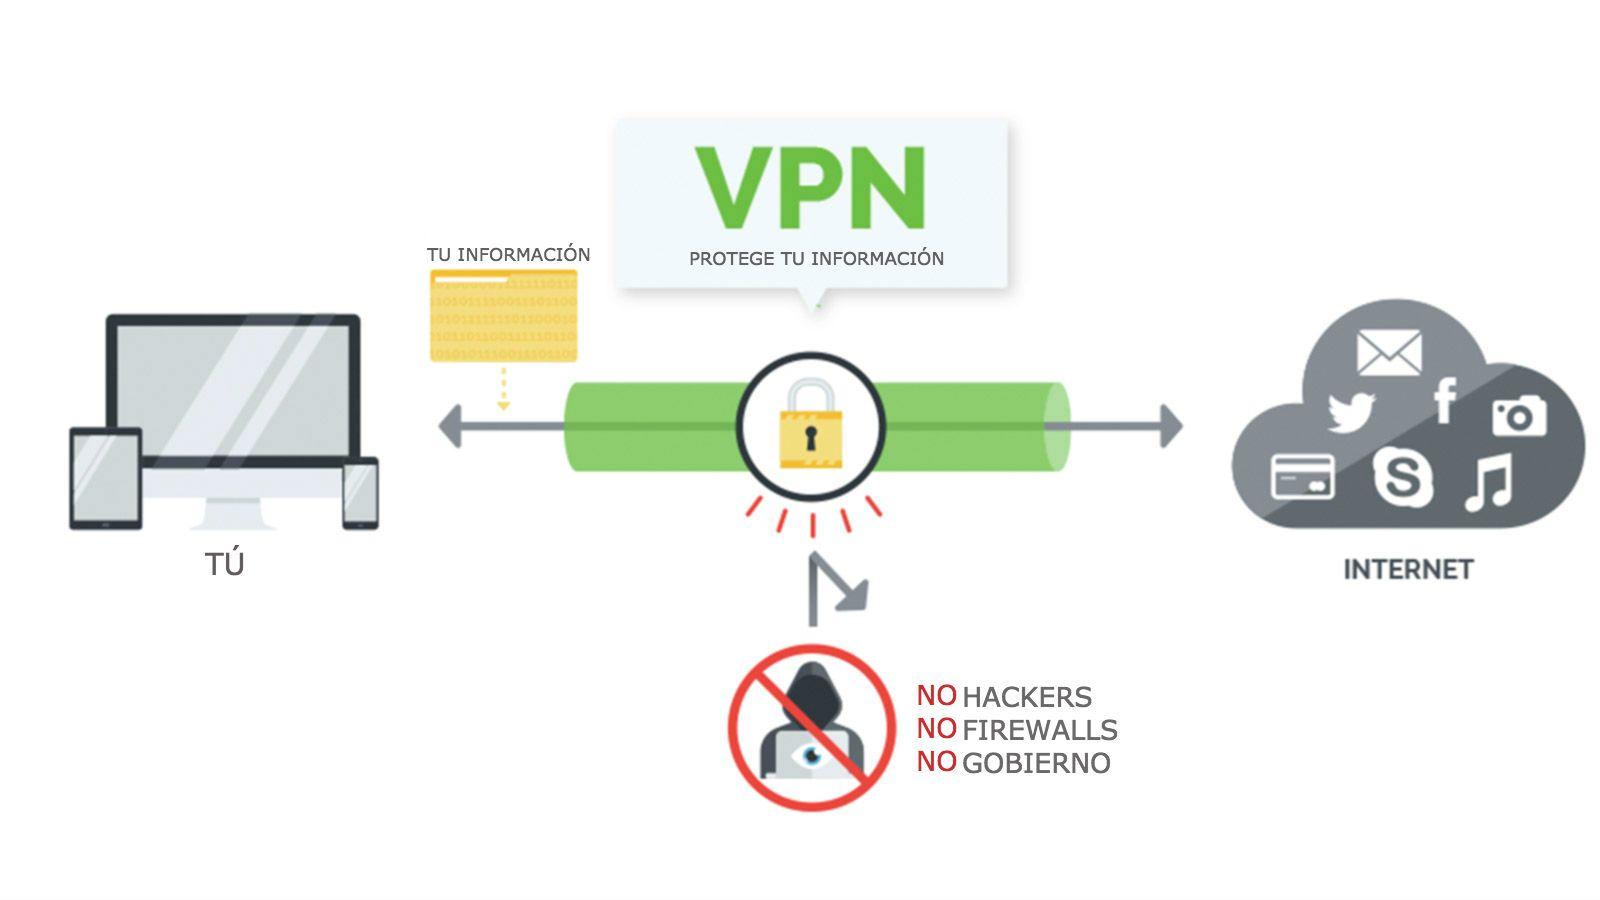
Sebelum kita mendalami kerumitan HTTPS dan laman web yang tidak selamat, adalah wajar untuk menjelaskan fungsi VPN dari segi teknikal. VPN mewujudkan terowong yang disulitkan antara peranti anda dan pelayan VPN . Semua yang meninggalkan telefon, komputer atau tablet anda dan pergi ke internet akan melalui terowong ini terlebih dahulu.
Ini bermakna bahawa dari titik akses internet anda (Wi-Fi rumah anda, rangkaian kerja anda atau Wi-Fi awam di bar) ke pelayan VPN, trafik disulitkan . Sesiapa sahaja di antara (pembekal internet anda, pentadbir rangkaian atau penyerang pada rangkaian Wi-Fi terbuka) hanya akan melihat data yang disulitkan, bukan kandungan apa yang anda hantar atau terima.
Walau bagaimanapun, sebaik sahaja data anda meninggalkan pelayan VPN dan sampai ke laman web yang anda lawati, ia tidak lagi dilindungi oleh terowong tersebut. Dari VPN ke laman web, sambungan anda berfungsi seperti mana-mana pengguna lain : perlindungan (atau ketiadaannya) bergantung pada sama ada laman web menggunakan HTTPS, cara pelayan dikonfigurasikan dan faktor lain.
Itulah sebabnya sering dikatakan bahawa VPN melindungi segmen "peranti anda ↔ pelayan VPN" , tetapi ia tidak mempunyai kawalan langsung ke atas apa yang dihantar dari pelayan VPN ke pelayan web destinasi. Segmen terakhir itu adalah kunci untuk memahami sama ada data anda bergerak dengan selamat atau tidak.
Perbezaan antara VPN dan HTTPS: dua lapisan perlindungan yang berbeza
Konsep VPN dan HTTPS sering dikelirukan seolah-olah ia sama, tetapi ia adalah teknologi berbeza yang beroperasi pada tahap yang berbeza . Kedua-duanya menyulitkan data, ya, tetapi tidak dengan cara yang sama atau pada titik yang sama dalam proses penghantaran. Rujuk panduan keselamatan pelayar web kami.
HTTPS ialah lanjutan HTTP yang menggunakan penyulitan TLS/SSL. Apabila anda melihat mangga di bar alamat, ini bermakna terdapat penyulitan hujung ke hujung antara pelayar anda dan pelayan web . Tiada sesiapa di antara (termasuk pembekal internet anda atau VPN itu sendiri) boleh melihat kandungan sebenar halaman, kata laluan anda atau sebarang data yang anda hantar ke tapak tersebut.
VPN, sebaliknya, menyulitkan trafik antara peranti anda dan pelayannya sendiri , tetapi ia tidak menentukan bagaimana pelayan itu kemudiannya berkomunikasi dengan laman web. Jika laman web menggunakan HTTPS dengan betul, sambungan antara pelayan VPN dan laman web juga disulitkan. Jika laman web hanya menggunakan HTTP (tanpa 's'), bahagian sambungan itu disulitkan.
Secara ringkasnya: VPN mengendalikan "laluan ke internet ," manakala HTTPS mengendalikan sambungan langsung antara pelayar anda dan laman web yang anda sambungkan. Ia adalah lapisan pelengkap, bukan pengganti.
Apabila semuanya dikonfigurasikan dengan betul (VPN + HTTPS), anda mempunyai perlindungan berganda: ISP anda tidak dapat melihat kandungan hasil daripada VPN, dan VPN itu sendiri tidak dapat melihat kandungan HTTPS yang disulitkan . Tetapi apabila salah satu lapisan tersebut hilang (contohnya, apabila laman web tidak menggunakan HTTPS), keadaan akan berubah dengan ketara.
Apa yang berlaku apabila anda mengakses laman web tanpa HTTPS menggunakan VPN?
Mari kita pertimbangkan senario yang anda gambarkan: anda melayari laman web tanpa HTTPS, pelayar anda memaparkan amaran dan anda memutuskan untuk menggunakan VPN kerana seseorang memberitahu anda bahawa ia "selamat". Dalam kes ini, VPN anda hanya melindungi anda daripada risiko tertentu, bukan semuanya.
Daripada peranti anda ke pelayan VPN, semuanya disulitkan hasil daripada VPN . Pembekal internet anda, pemilik Wi-Fi atau penyerang berdekatan tidak dapat membaca dengan tepat laman web yang anda lawati atau data yang anda masukkan (walaupun mereka boleh membuat kesimpulan tentang beberapa corak trafik, tetapi bukan kandungan terperinci).
Walau bagaimanapun, dari pelayan VPN ke laman web tanpa HTTPS, sambungannya adalah HTTP tulen, yang bermaksud teks biasa yang tidak disulitkan . Dalam segmen itu, sesiapa sahaja yang boleh memantau trafik antara pelayan VPN dan pelayan web (contohnya, pada rangkaian perantara atau di penyedia laman web itu sendiri) boleh melihat kandungannya.
Secara praktikalnya, apa yang berubah adalah di mana terletaknya titik terdedah . Tanpa VPN, bahagian sambungan yang tidak selamat akan meliputi dari peranti anda ke laman web. Dengan VPN, segmen tidak selamat itu dipindahkan ke zon "pelayan VPN ↔ laman web", tetapi ia masih wujud selagi laman web tidak menggunakan HTTPS.
Tambahan pula, penting untuk diingat bahawa, dengan tidak menggunakan HTTPS, laman web hos menerima data anda dalam teks biasa . Ini bermakna semua yang anda hantar (nama pengguna, kata laluan, borang, data peribadi) tiba tanpa disulitkan di pelayan laman web, dan oleh itu boleh dipintas atau disimpan secara tidak selamat.
Apakah yang dilindungi oleh VPN apabila halaman tidak mempunyai HTTPS?
Walaupun terdapat batasannya, VPN menawarkan beberapa faedah berguna, walaupun semasa melayari laman web tanpa HTTPS. Kelebihan utama pertama ialah menyembunyikan alamat IP sebenar anda . Laman web yang anda lawati tidak melihat alamat IP anda, tetapi sebaliknya alamat IP pelayan VPN.
Ini bermakna laman web (dan mana-mana pihak ketiga yang mempunyai akses kepada lognya) tidak dapat dengan mudah menghubungkan aktiviti anda ke sambungan internet rumah anda atau lokasi tepat anda . Bagi kebanyakan orang, lapisan anonimiti asas ini sudah sangat penting, terutamanya apabila mengakses laman web di mana mereka lebih suka tidak mengenal pasti alamat IP sebenar mereka.
Satu lagi perkara yang dilindungi oleh VPN ialah kawasan yang paling dekat dengan anda, di mana risiko harian paling biasa berlaku: ia menghalang penyedia internet anda daripada melihat dengan tepat laman web yang anda lawati dan kandungan aktiviti anda padanya (walaupun mereka boleh memberitahu anda sedang menggunakan VPN). Ia juga melindungi daripada pengintipan pada rangkaian awam, seperti penyerang klasik di Wi-Fi lapangan terbang atau hotel.
Secara ringkasnya: VPN melindungi anda daripada pengintip berdekatan (ISP, pentadbir rangkaian, penyerang tempatan) dan menyembunyikan alamat IP anda daripada web , tetapi ia tidak secara ajaib mengubah laman web yang tidak selamat menjadi persekitaran yang selamat untuk memasukkan data sensitif.
Apa yang VPN TIDAK BOLEH lakukan di laman web tanpa HTTPS
Punca kekeliruan terbesar adalah apa yang VPN tidak boleh lakukan. VPN tidak menyulitkan sambungan antara pelayan VPN dan laman web secara automatik jika laman web tersebut tidak melaksanakan HTTPS. Segmen tersebut akan kekal terdedah kepada pengintip berhampiran pelayan laman web atau dalam infrastruktur perantaraan.
VPN juga tidak dapat menghalang laman web itu sendiri daripada melihat dan menyimpan data yang anda hantar dalam teks biasa . Jika anda memasukkan nama pengguna dan kata laluan anda pada halaman HTTP, laman web akan menerima kelayakan tersebut sebagaimana adanya, tanpa perlindungan. Jika halaman tersebut mempunyai kecacatan keselamatan, dikompromi, atau pentadbir tidak mengurus data tersebut dengan betul, kelayakan anda mungkin akan bocor.
Satu lagi batasan penting: VPN tidak melindungi anda daripada laman web berniat jahat secara direka bentuk . Jika sesuatu halaman itu merupakan penipuan pancingan data, yang cuba memperdaya anda untuk memasukkan data atau memuat turun perisian hasad, VPN tidak akan menghalang anda daripada terjebak dalam perangkap. Anda boleh kekal "tanpa nama" hasil daripada alamat IP VPN, tetapi anda masih terdedah kepada penipuan.
Tambahan pula, penting untuk diingat bahawa penyedia VPN anda, bergantung pada dasar dan bidang kuasa pembalakannya, mungkin dapat melihat metadata tentang aktiviti anda (domain yang anda lawati, bila, berapa banyak trafik yang anda jana, dsb.). Di laman web tanpa HTTPS, secara teknikalnya mereka juga boleh melihat kandungan jika mereka memintas trafik dari VPN ke laman web, jadi kepercayaan pada penyedia adalah faktor utama yang lain.
Akhir sekali, VPN tidak menyelesaikan masalah seperti kelemahan sistem pengendalian, perisian hasad pada peranti anda atau amalan keselamatan asas yang lemah . Jika komputer anda dijangkiti, hampir tiada bezanya sama ada anda menggunakan VPN: program berniat jahat boleh membaca apa yang anda taip sebelum ia disulitkan. Untuk mengurangkan risiko ini, gunakan perisian keselamatan siber.
Jadi, siapa yang betul tentang perlindungan VPN?
Berbalik kepada pendapat yang anda terima, kedua-duanya ada benarnya, tetapi ia agak rumit. Sesiapa yang memberitahu anda bahawa VPN hanya melindungi daripada peranti anda ke pelayan VPN adalah betul mengenai penyulitan trafik : di situlah VPN memastikan data bergerak disulitkan.
Walau bagaimanapun, pandangan itu kurang tepat apabila melibatkan identiti dan privasi. VPN juga mempengaruhi cara laman web melihat anda, kerana ia mengesan alamat IP pelayan VPN, bukan alamat IP anda sendiri . Dalam erti kata itu, identiti anda sememangnya dilindungi sepanjang keseluruhan sambungan, walaupun dalam bahagian HTTPS yang tidak disulitkan.
Sebaliknya, mereka yang mendakwa bahawa "VPN melindungi anda tidak kira bagaimana maklumat dihantar" terlalu memudahkan dan ini boleh mengelirukan . Jika halaman tidak menggunakan HTTPS, maklumat tersebut TIDAK disulitkan dari hujung ke hujung, dan sebahagian daripada sambungan kekal terdedah.
Cara paling tepat untuk menjelaskannya ialah: VPN melindungi sambungan anda daripada pihak tertentu (ISP, rangkaian tempatan, beberapa pemerhati perantara) dan menyembunyikan alamat IP anda, tetapi ia tidak menggantikan penyulitan HTTPS antara pelayar anda dan laman web . Tanpa HTTPS, bahagian terakhir perjalanan itu tidak akan selamat sepenuhnya.
Oleh itu, dalam kes khusus halaman yang memberi amaran kepada anda bahawa ia tidak lagi menggunakan HTTPS, hanya menggunakan VPN tidak menjadikannya selamat sepenuhnya untuk memasukkan kata laluan atau data sensitif . Ia boleh meningkatkan privasi anda dan mengurangkan risiko tertentu, tetapi ia tidak menghapuskan masalah yang mendasari: laman web ini tidak menawarkan penyulitan hujung ke hujung.
Risiko praktikal menggunakan laman web tanpa HTTPS walaupun dengan VPN
Di luar teori tersebut, adalah penting untuk memahami risiko khusus yang anda ambil apabila anda terus menggunakan laman web tanpa HTTPS, walaupun dengan VPN. Yang pertama ialah kecurian kelayakan atau data peribadi di bahagian yang tidak disulitkan . Jika seseorang mendapat akses kepada trafik antara VPN dan laman web, mereka boleh membaca apa yang anda hantar.
Ia juga meningkatkan kemungkinan serangan orang tengah antara VPN dan pelayan laman web. Tanpa HTTPS, tiada pengesahan kukuh bahawa anda berkomunikasi dengan pelayan yang sah , yang membuka peluang kepada penyerang untuk menyamar sebagai laman web pada ketika itu.
Satu lagi masalah ialah integriti data tidak dijamin . Dengan HTTPS, jika seseorang mengubah suai kandungan di pertengahan strim, pelayar akan mengesannya. Tanpa HTTPS, penyerang boleh menyuntik kod berniat jahat ke dalam halaman yang dimuatkan dari web, walaupun anda menggunakan VPN tanpa menyedarinya.
Tambahan pula, pelayaran anda mungkin tertakluk kepada pemeriksaan mendalam oleh pelayan laman web atau oleh perantara dalam bahagian terakhir itu. Menggunakan VPN tidak menghalang kandungan daripada dihantar tanpa disulitkan ke pelayan yang tidak selamat , jadi privasi anda sebahagiannya akan terjejas.
Akhir sekali, banyak laman web yang telah kehilangan atau melumpuhkan HTTPS selalunya tidak diselenggara dengan baik atau ketinggalan zaman . Ini meningkatkan risiko kelemahan serius yang lain dan kemungkinan data anda boleh dikompromikan oleh serangan pada pelayan itu sendiri, sesuatu yang tidak dapat dicegah oleh VPN.
Amalan terbaik apabila menggunakan VPN dengan laman web yang tidak selamat
Memandangkan semua perkara di atas, idealnya anda harus menggunakan VPN sebagai lapisan perlindungan tambahan, tetapi masih menggunakan akal sehat ketika melawati laman web yang tidak selamat. Cadangan pertama adalah mudah: elakkan log masuk atau memasukkan data sensitif pada halaman tanpa HTTPS , walaupun anda menggunakan VPN.
Jika atas sebab tertentu anda tiada alternatif (contohnya, perkhidmatan lama yang hanya berfungsi dengan cara ini), pertimbangkan untuk mencipta kelayakan khusus dan tidak menggunakan semula kata laluan yang sama yang anda gunakan di laman web lain. Dengan cara ini, jika kelayakan anda dikompromi, kerosakan akan menjadi kurang meluas.
Satu lagi amalan yang baik adalah sentiasa menyemak amaran pelayar anda . Jika pelayar moden anda memberi amaran kepada anda bahawa sesuatu halaman tidak selamat atau sijil tersebut tidak sah, ambillah dengan serius. VPN tidak akan mengatasi amaran ini dan adalah lebih baik untuk menarik diri jika tapak tersebut kelihatan tidak boleh dipercayai.
Adalah juga bijak untuk memilih penyedia VPN dengan reputasi yang baik, dasar tanpa log yang jelas dan penyulitan yang kukuh . Jika anda ingin mengalihkan kepercayaan anda daripada ISP anda kepada VPN, sekurang-kurangnya pastikan ia merupakan syarikat yang bereputasi dan telus; atau pertimbangkan pilihan VPN hos kendiri yang canggih.
Akhir sekali, pastikan sistem anda dikemas kini, gunakan pelayar yang baik dan, jika boleh, dayakan ciri seperti HTTPS-Sahaja atau sambungan yang memaksa penggunaan HTTPS apabila halaman membenarkannya. Walaupun ini tidak akan menyelesaikan kes di mana laman web langsung tidak menawarkan HTTPS, ia membantu meminimumkan sambungan tidak selamat yang tidak disengajakan.
Melihat semua yang telah kita bincangkan, jelas bahawa VPN merupakan alat yang sangat berguna untuk meningkatkan privasi dan keselamatan sambungan anda, tetapi ia tidak menggantikan HTTPS atau membetulkan kelemahan laman web yang kurang selamat . Ungkapan "VPN melindungi segala-galanya" jauh daripada realiti teknikal: ia melindungi anda daripada pelaku tertentu, menyembunyikan alamat IP anda dan menguatkan pelayaran anda, tetapi jika laman web telah berhenti menggunakan HTTPS, anda masih mempunyai titik lemah pada peringkat akhir sambungan dan semasa berinteraksi dengan pelayan laman web tersebut. Oleh itu, keputusan untuk mempercayakan data anda kepada VPN haruslah berdasarkan risiko ini, bukan pada rasa palsu tentang kebal yang kadangkala dikaitkan dengan VPN.
Indeks
- 1 Apakah sebenarnya VPN dan bahagian sambungan manakah yang dilindunginya?
- 2 Perbezaan antara VPN dan HTTPS: dua lapisan perlindungan yang berbeza
- 3 Apa yang berlaku apabila anda mengakses laman web tanpa HTTPS menggunakan VPN?
- 4 Apakah yang dilindungi oleh VPN apabila halaman tidak mempunyai HTTPS?
- 5 Apa yang VPN TIDAK BOLEH lakukan di laman web tanpa HTTPS
- 6 Jadi, siapa yang betul tentang perlindungan VPN?
- 7 Risiko praktikal menggunakan laman web tanpa HTTPS walaupun dengan VPN
- 8 Amalan terbaik apabila menggunakan VPN dengan laman web yang tidak selamat