- Het DNS-systeem fungeert als de fundamentele vertaler van het internet en zet domeinnamen om in IP-adressen om connectiviteit mogelijk te maken.
- Door DNS-query's te analyseren, kunt u alles opsporen, van prestatieproblemen en configuratiefouten tot geavanceerde aanvallen zoals tunneling.
- Er zijn zowel eenvoudige consoletools als geavanceerde pakketanalyseprogramma's beschikbaar om de netwerkstatus te diagnosticeren.
Je hebt dit vast wel eens meegemaakt: je probeert een website te bezoeken en de pagina blijft blanco, laadt ontzettend traag of geeft een foutmelding die je niet begrijpt. De meeste mensen weten niet eens dat DNS bestaat, maar als het faalt, is het de belangrijkste oorzaak van een verpeste online ervaring. Het is niet alleen een kwestie van iets dat niet laadt; fouten in de naamresolutie kunnen een symptoom zijn van een configuratieprobleem of, in het ergste geval, een beveiligingslek.
Of je nu een bedrijf runt, een website hebt of gewoon een gebruiker bent die zijn internetverbinding wil beheren, weten hoe je DNS-verkeer analyseert is essentieel. Je hoeft geen computerexpert te zijn om te beginnen met graven en te ontdekken wat er achter de schermen gebeurt. Hieronder leggen we alles uit wat je moet weten om je verbinding te diagnosticeren en te optimaliseren met behulp van specifieke tools, van de eenvoudigste commando's tot de meest diepgaande pakketanalyse.

Wat is DNS precies en waarom is het belangrijk voor ons?
Om verwarring te voorkomen: het Domain Name System (DNS) is in feite het telefoonboek van het internet. Computers begrijpen geen namen zoals "google.com", maar nummers die IP-adressen worden genoemd. Het DNS vertaalt deze voor mensen leesbare namen naar numerieke IP-adressen, zodat uw browser weet waar hij naartoe moet. In dit ecosysteem zijn er twee belangrijke spelers: gezaghebbende servers, die de officiële domeininformatie opslaan, en recursieve resolvers, die we gebruiken om domeinen op te vragen.
Als dit systeem soepel draait, werkt alles perfect. Maar als de DNS traag is of verkeerd geconfigureerd, merkt u dat services niet meer reageren of dat het browsen onregelmatig verloopt. Bovendien is het een cruciaal beveiligingspunt; cybercriminelen kunnen DNS-kaping of -spoofing gebruiken om u naar een nepwebsite door te sturen en uw gegevens te stelen zonder dat u het doorheeft.
Niet alle fouten zijn hetzelfde. Soms gaat het alleen om de snelheid, maar soms valt de service volledig uit. Tot de meest voorkomende problemen behoren vertraging in de resolutie , waardoor websites er langer over doen om te laden, en totale DNS-serverstoringen, waardoor je helemaal geen internet meer hebt, zelfs niet als je een wifi-signaal hebt.
Er kunnen ook configuratiefouten optreden, waardoor sommige zoekopdrachten systematisch mislukken. Een bijzonder gevaarlijk probleem is DNS-tunneling , een techniek waarbij aanvallers gestolen gegevens of kwaadaardige commando's verbergen in ogenschijnlijk normale query's. Dit is vooral lastig omdat DNS-verkeer vaak onopgemerkt blijft door veel standaard antivirusprogramma's.

Hulpmiddelen en commando's om uw netwerk te analyseren
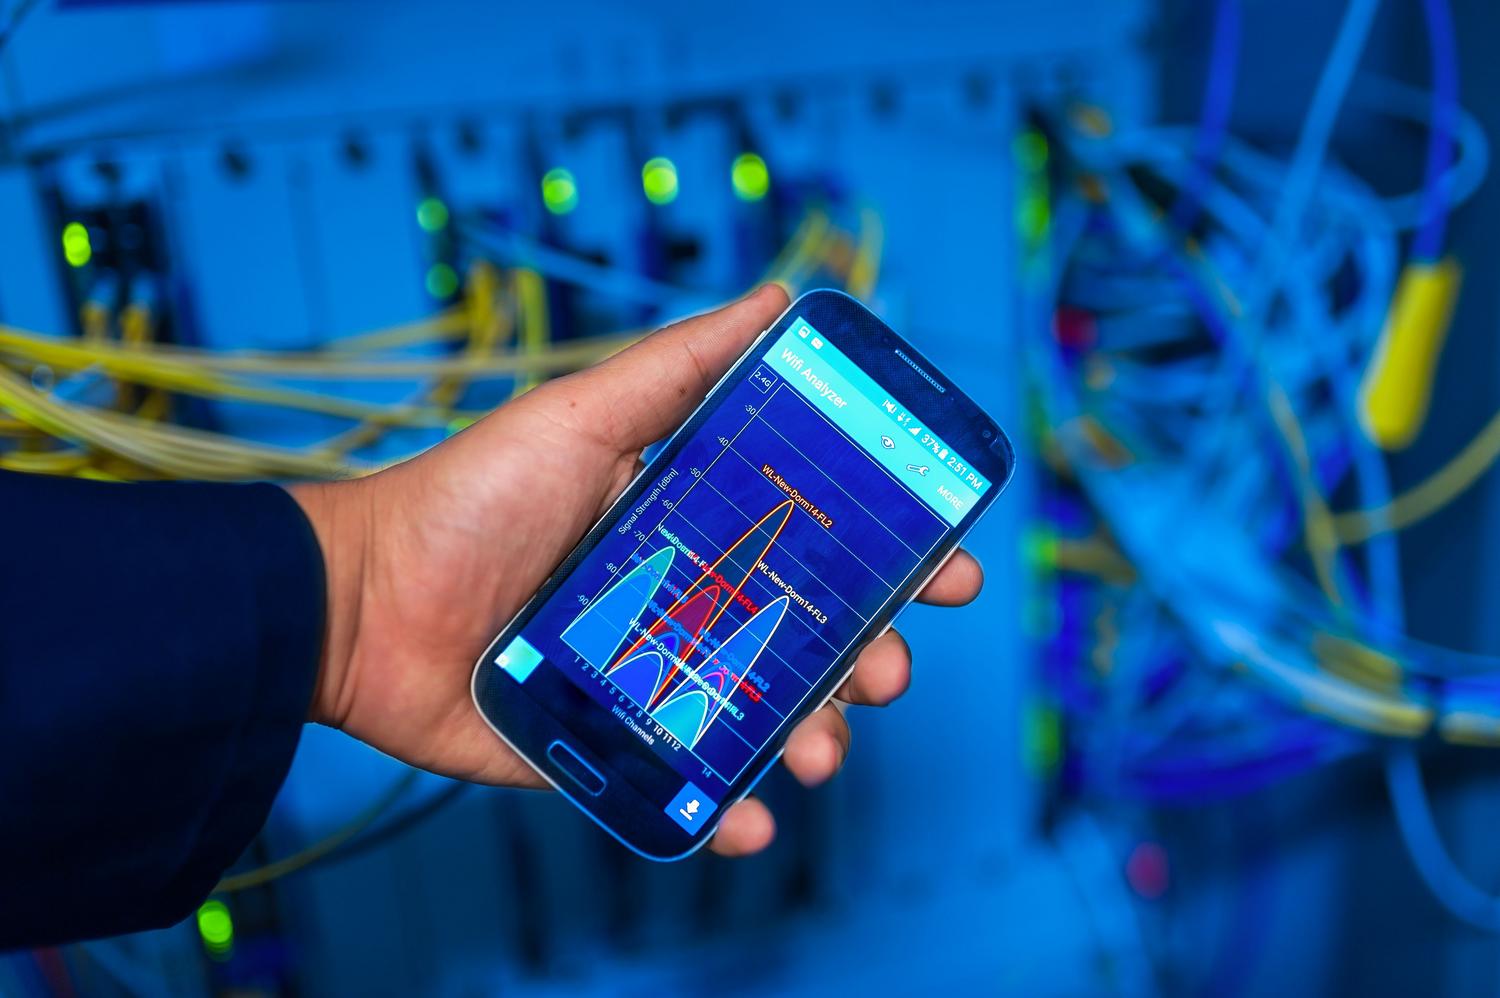
Als je wilt beginnen met onderzoeken, hoef je geen dure software aan te schaffen. Het besturingssysteem zelf bevat uitstekende diagnostische tools. Om te beginnen is de ping- opdracht de meest eenvoudige manier om te controleren of een host reageert en hoe lang dat duurt. Het is daarom cruciaal om het belang van ping en latentie voor je verbinding te begrijpen . Als je verder wilt gaan en het exacte pad wilt zien dat de informatie aflegt, tonen tracert (op Windows) of traceroute (op Linux/Mac) elke hop en elke router waar het pakket doorheen gaat.
Voor DNS-specifieke problemen is de opdracht nslookup essentieel, omdat u hiermee records kunt opvragen en kunt zien naar welk IP-adres een domein verwijst. Andere nuttige opdrachten zijn ipconfig (Windows) of ifconfig (Linux) om uw TCP/IP-configuratie te controleren, en netstat om actieve verbindingen op uw computer te analyseren. Als u op zoek bent naar iets professionelers, is Wireshark de gouden standaard; hiermee kunt u verkeer in realtime vastleggen en alleen DNS-verzoeken filteren om verdachte patronen of ongebruikelijke domeinen te vinden.
Hoe kun je ontdekken of je wordt gevolgd of bespioneerd?
Beveiligingsexperts gebruiken een simpele truc: ze analyseren uitgaande DNS-query's. Als je met Wireshark ziet dat je computer verzoeken stuurt naar extreem lange domeinen , vol willekeurige tekens en cijfers, is de kans groot dat malware via tunneling gegevens verstuurt. Het is ook een alarmsignaal als er veel verkeer is op momenten dat niemand zijn pc zou moeten gebruiken, zoals 3:00 uur 's nachts.
Om te controleren of uw configuratie is gemanipuleerd, kunt u websites zoals DNSLeakTest gebruiken. Als u ziet dat uw query's worden opgelost door servers die u niet herkent of die niet overeenkomen met de servers van uw internetprovider, bent u mogelijk het slachtoffer van een redirect-aanval . In deze gevallen kunt u het beste uw DNS-instellingen wijzigen naar vertrouwde servers zoals die van Google (8.8.8.8) of Cloudflare (1.1.1.1).

Het verspreidingsproces en hoe dit te monitoren
Wanneer u de DNS-records van uw website wijzigt of uw server verplaatst, vindt DNS-propagatie plaats. Dit is de tijd die alle servers wereldwijd nodig hebben om te weten dat uw adres is gewijzigd. Dit proces kan tot 48 uur duren en gedurende die tijd zullen sommige gebruikers de oude website zien en anderen de nieuwe.
Om frustratie door het wachten te voorkomen, kun je online tools zoals WhatsMyDNS of DNSMap gebruiken om de propagatiestatus vanuit verschillende landen in realtime te bekijken. Je kunt ook een controle forceren via de commandoregel met het commando `dig` , wat geavanceerder is dan `nslookup` en veel nauwkeurigere details over de logbestanden geeft.
Strategieën om de veiligheid en prestaties te verbeteren
Nadat je je verbinding hebt geanalyseerd en de problemen hebt vastgesteld, is het tijd om te optimaliseren. Om datamanipulatie te voorkomen, is het ideaal om DNSSEC te implementeren . Dit voegt een extra laag digitale authenticatie toe aan de reacties. Daarnaast kan het instellen van rate limiting op servers helpen om DDoS-aanvallen (distributed denial-of-service) te beperken.
Wat prestaties betreft, zorgt verkeersbeheer via geo-routing en het gebruik van redundante configuraties ervoor dat als een server uitvalt, een back-up direct de taken overneemt. Vergeet niet om de firmware van uw router altijd up-to-date te houden en verbeter indien mogelijk uw verbinding door van router te wisselen , aangezien de basisapparatuur die internetproviders leveren vaak zeer beperkte configuratiemogelijkheden biedt.

Beheers de stappen om elk netwerkprobleem op te lossen.
Wanneer je met een probleem wordt geconfronteerd, is het het beste om een gestructureerde aanpak te volgen. Bepaal eerst de omvang: treedt het probleem op bij slechts één apparaat of in het hele kantoor? Meld vervolgens het probleem en onderzoek de oorzaak door middel van proefondervinding in een gecontroleerde omgeving. Zodra je de oplossing hebt gevonden, voer je de wijzigingen geleidelijk door om te voorkomen dat er iets anders kapotgaat.
Een stap die veel mensen vergeten, is documentatie. Door vast te leggen wat er misging en hoe het is opgelost, bespaar je tijd wanneer hetzelfde probleem zich opnieuw voordoet. Het is ook nuttig om op het OSI-model gebaseerde methoden te gebruiken , waarbij de verbinding van de fysieke laag (kabels) naar de applicatielaag wordt geanalyseerd, om mechanische problemen uit te sluiten voordat de software de schuld krijgt.
Een gezonde verbinding behouden vereist een combinatie van constante monitoring met behulp van consoletools, het gebruik van beveiligde DNS-servers en een proactieve aanpak om afwijkingen in het dataverkeer te detecteren. Door query-analyse te beheersen en te begrijpen hoe wijzigingen zich verspreiden, verbetert u niet alleen de browsesnelheid, maar beschermt u ook uw privacy tegen onzichtbare trackingtechnieken.
