- Prisma Cloud neemt de mogelijkheden van Twistlock over en breidt deze uit om uitgebreide beveiliging te bieden voor cloud-native containers en payloads.
- Het platform integreert kwetsbaarheidsscans in CI/CD, logs en runtime, waarbij risico's worden geprioriteerd op basis van de context van echte exploitatie.
- Hun CNAPP-aanpak combineert CSPM, CWP, CIEM en netwerkbeveiliging met native bescherming voor Kubernetes en multicloudomgevingen.
- Het biedt goede prestaties en schaalbaarheid, maar vereist wel een leercurve en een goede planning van licenties en implementatie.
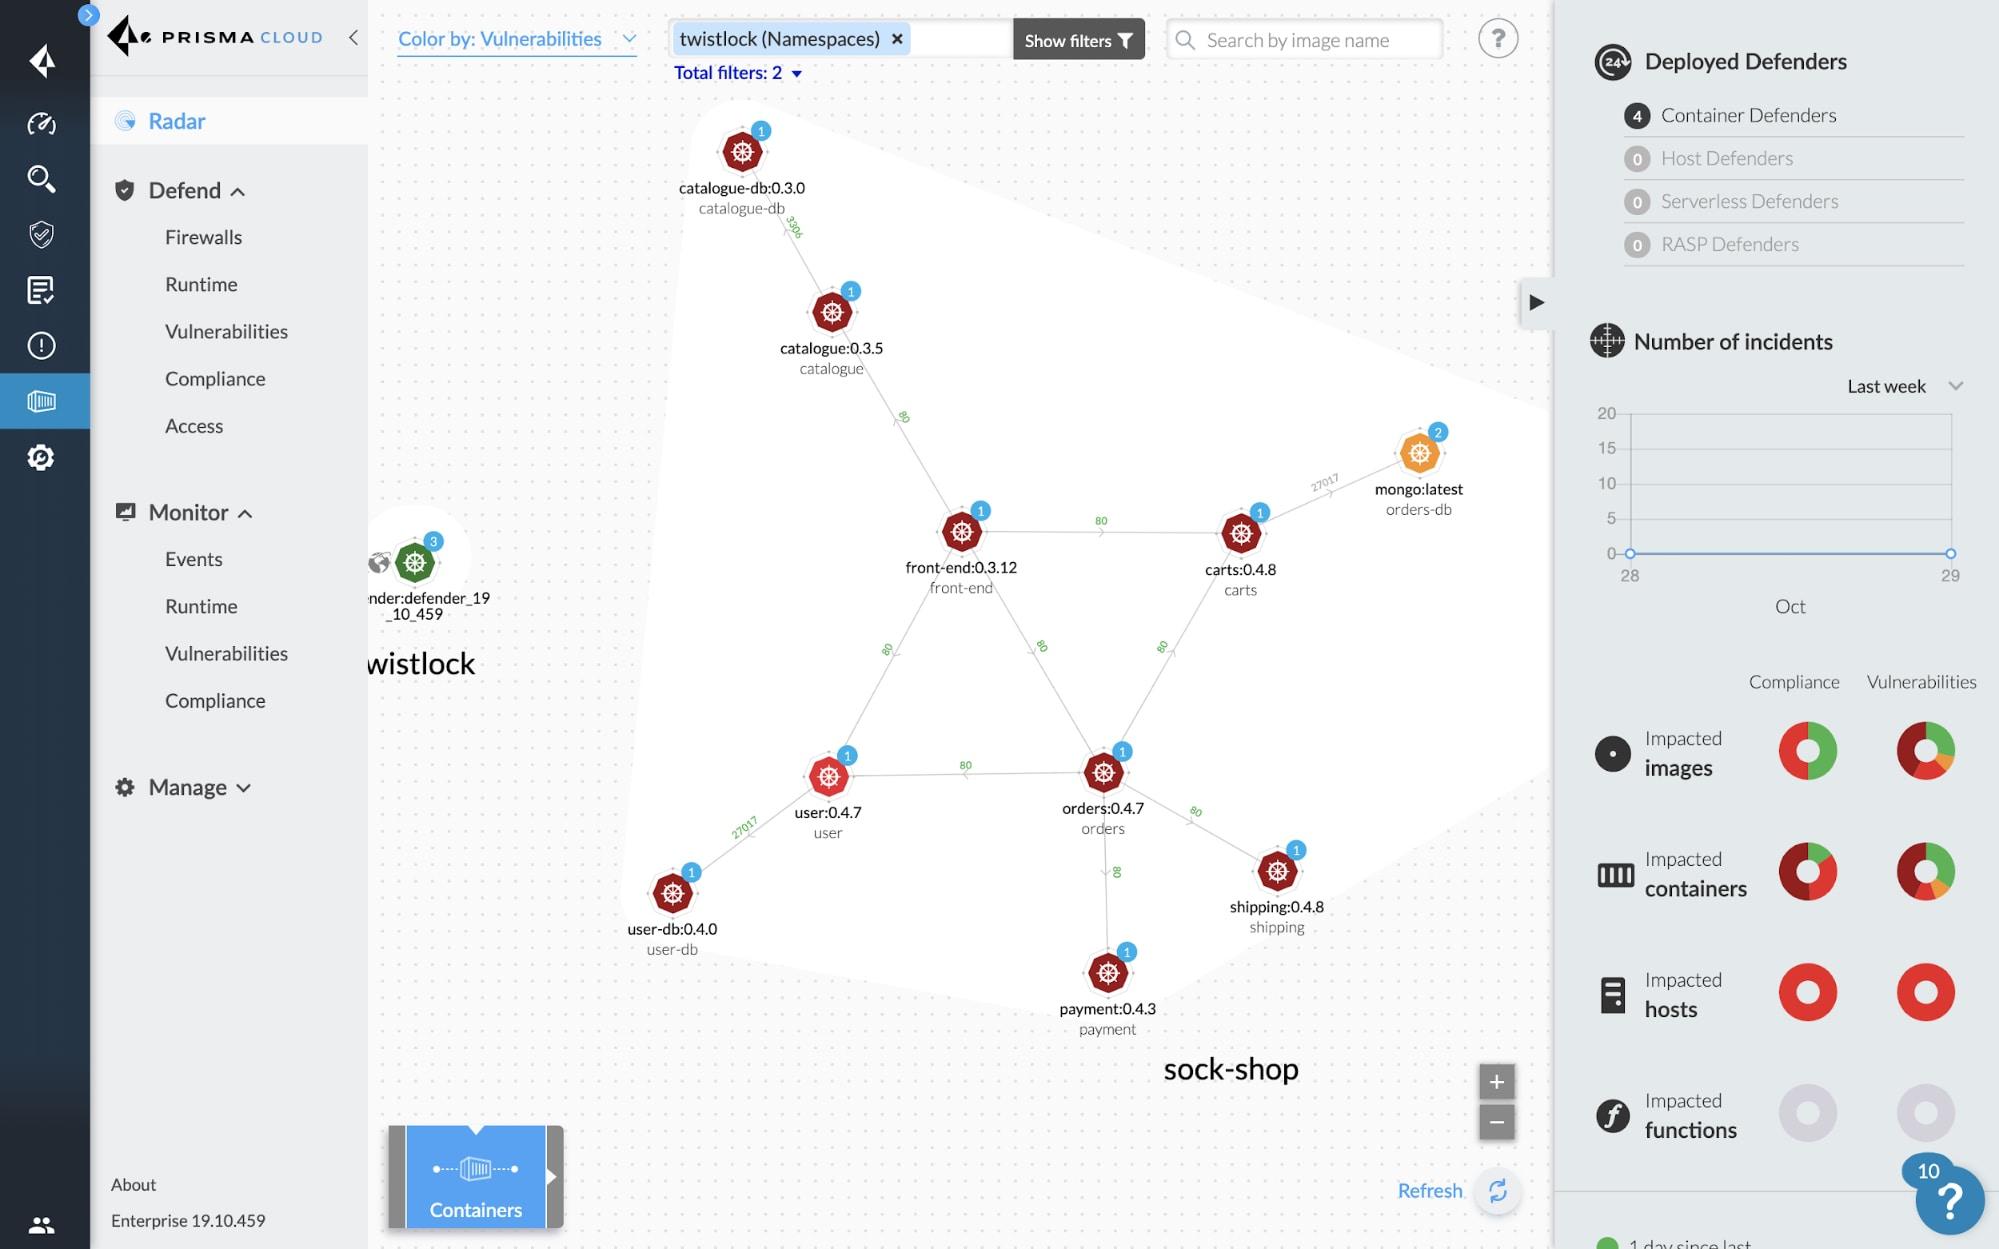
Containerbeveiliging is cruciaal geworden voor elk bedrijf dat werkt met Kubernetes, Docker of microservices-architecturen in de cloud. De uitdaging is niet langer alleen sneller implementeren, maar dit te doen zonder aanvallers de mogelijkheid te bieden kwetsbaarheden in images, zwakke configuraties of buitensporige machtigingen te misbruiken.
Twistlock, nu geïntegreerd in Palo Alto Networks' Prisma Cloud, is een toonaangevende oplossing voor de bescherming van containers en cloud-native workloads. Het voormalige containerbeveiligingsplatform is samengevoegd tot een uitgebreid Cloud Native Application Protection Platform (CNAPP) dat alles omvat, van beveiliging op codeniveau tot runtimebeveiliging, inclusief CI/CD, logging, runtimebeveiliging en naleving van regelgeving.
Microservices-architecturen en de uitdaging van het beveiligen van containers
Microservices-architecturen zijn inherent dynamisch (en de keuze tussen Docker Compose en Kubernetes speelt hierbij een rol ) : pods, services en containers worden continu geïmplementeerd, versies worden meerdere keren per dag bijgewerkt en instanties worden geschaald op basis van de belasting. Dit model versnelt de ontwikkeling, maar maakt traditionele beveiliging op basis van statische perimeters en incidentele handmatige controles overbodig.
Containers zorgen ervoor dat software zich in verschillende omgevingen (ontwikkelomgeving, pre-productieomgeving, on-premises, publieke cloud) hetzelfde gedraagt , en juist deze draagbaarheid maakt ze een aantrekkelijk doelwit voor aanvallers. Een enkele kwetsbare basisimage kan zich binnen enkele minuten verspreiden naar honderden of duizenden implementaties.
Moderne containerbeveiliging moet de volledige levenscyclus omvatten : van het bouwen van images in de CI/CD-pipeline, via logscans, tot het runtimegedrag. Als de beveiliging alleen vóór de implementatie of alleen tijdens de runtime wordt gecontroleerd, zullen er altijd gevaarlijke lacunes blijven bestaan.
Gespecialiseerde tools voor containerbeveiliging, zoals Prisma Cloud (voorheen Twistlock), beschermen de host, het netwerk, de beheerstack, de buildpipeline, de imagelagen en de gecontaineriseerde applicatie zelf. Het doel is om continue monitoring te bieden die zich aanpast aan de vluchtige en steeds veranderende aard van cloud-native omgevingen.
Parallel daaraan is het ecosysteem gevuld geraakt met complementaire oplossingen zoals Wiz, Snyk, Trivy, Anchore, Aqua Security, Sysdig en Qualys, elk met een eigen focus: kwetsbaarheidsscanning, compliance, runtimebeveiliging, CSPM, enzovoort. Prisma Cloud integreert en breidt veel van deze mogelijkheden uit in één enkel platform.
Wat zijn containerbeveiligingstools en waarom onderscheidt Prisma Cloud zich?
Containerbeveiligingstools zijn softwareoplossingen die specifiek zijn ontworpen om de beveiligingsuitdagingen van Docker, Kubernetes, Fargate, ECS, AKS, GKE, OpenShift en andere orchestratieplatformen aan te pakken. Ze gaan verder dan eenvoudige antivirus voor images: ze voegen context, beleid, compliance en inzicht in de gehele omgeving toe.
In het geval van Prisma Cloud Compute (de directe opvolger van Twistlock) hebben we het over een platform dat hosts, containers, serverloze functies en in het algemeen cloud-native workloads beschermt. Het biedt kwetsbaarheidsbeheer, compliance-controles, runtime-beveiliging met regels en machine learning, cloud-native firewalls (zoals WaaS voor webapplicaties en API's) en gedetailleerde toegangscontrole.
Twistlock begon als een oplossing voor kwetsbaarheidsbeheer en compliance voor de gehele containerlevenscyclus, gericht op het scannen van images en het voorkomen dat onveilige componenten van ontwikkeling naar productie worden verplaatst. In de loop der tijd werden er continue monitoring van logs, netwerken en runtime, evenals toegangscontrole en segmentatie aan toegevoegd.
Na de overname door Palo Alto Networks in 2018 werden al deze mogelijkheden geïntegreerd in Prisma Cloud, dat al andere gebieden van cloudbeveiliging bestreek. Het resultaat is een CNAPP die regels kan beheren voor Docker-configuraties, -images, -nodes, -plugins en -services, kan integreren met secret managers zoals CyberArk of HashiCorp, en Kubernetes-auditlogs kan gebruiken om bruikbare waarschuwingen te genereren.
Deze integratie biedt een zeer gedetailleerd inzicht in afhankelijkheden, pakketten, imagelagen en runtimegedrag, zowel in CI/CD-pipelines als in containers die draaien op hosts, container-as-a-service-platforms of hybride en multicloudomgevingen.
Containerscanning: een sleutelelement in de beveiligingsstrategie
Containerscanning is de eerste verdedigingslinie voor het opsporen van kwetsbaarheden in basisimages, externe bibliotheken en aangepaste code. Door scanning te integreren in CI/CD-pipelines kunt u problemen opsporen vóór de implementatie en voorkomt u dat u brandjes moet blussen in de productieomgeving.
Het vroegtijdig opsporen van kwetsbaarheden bespaart tijd en geld : het is veel goedkoper om een kwetsbare bibliotheek tijdens de buildfase te repareren dan in een productieomgeving met tientallen services die ervan afhankelijk zijn. Bovendien voorkomt het chaotische terugdraaiingen en onnodige blootstelling.
Scannen is ook essentieel voor de bescherming van de softwareleveringsketen , die steeds vaker externe componenten bevat: openbare images, pakketten van derden, artefacten van andere teams, enzovoort. Het is nu verplicht om te controleren of alles wat in de image is opgenomen geen bekende CVE's of gevaarlijke configuraties bevat.
Vanuit regelgevend oogpunt vereisen veel sectoren regelmatige kwetsbaarheidsscans en bewijs dat images en containers voldoen aan standaarden zoals GDPR, HIPAA, PCI DSS of CIS-benchmarks. Een gecentraliseerde scantool vergemakkelijkt audits en het genereren van rapporten.
Een ander voordeel is de vermindering van het aanvalsoppervlak : scanners detecteren onnodige pakketten, vergeten debugtools of componenten die geen functionaliteit toevoegen maar wel het risico vergroten. Door alles wat overbodig is te verwijderen, worden lichtere en veel veiligere images verkregen.
Automatisering van beveiliging in CI/CD en verdediging tegen zero-day-aanvallen
Door beveiliging te integreren in CI/CD en werkwijzen zoals GitOps, kunnen we echt spreken van DevSecOps. In plaats van te vertrouwen op incidentele handmatige controles, activeert elke commit of build automatisch imagescans, codeanalyse, IaC-review en beleidscontroles.
Prisma Cloud Compute integreert met tools zoals Jenkins, GitHub, GitLab en andere CI-providers om builds te weigeren die niet aan het beleid voldoen, rapporten voor ontwikkelaars te genereren en te voorkomen dat kwetsbare artefacten naar hogere omgevingen worden gepromoveerd.
Automatisering is ook essentieel voor het beperken van zero-day kwetsbaarheden . Zelfs als een image alle controles al heeft doorstaan, kunnen er nieuwe CVE's verschijnen die zijn gekoppeld aan pakketten in die image. Door continu registervermeldingen en draaiende omgevingen te scannen, evalueert het platform images opnieuw zodra de kwetsbaarheidsdatabase is bijgewerkt.
Deze aanpak minimaliseert de blootstellingsperiode : de organisatie komt er binnen enkele uren achter dat een weken geleden geïmplementeerde image nu problemen veroorzaakt, en kan prioriteit geven aan correcties op basis van de urgentie, internetblootstelling, verwerkte gegevens, enz.
Wat betreft reputatie: het aantonen van regelmatige, geautomatiseerde scans schept vertrouwen bij klanten, partners en toezichthouders. Bedrijven die containerbeveiliging serieus nemen, vallen doorgaans op bij aanbestedingen en due diligence-onderzoeken.
Prisma Cloud Compute (Twistlock): architectuur, vereisten en implementatie
Prisma Cloud wordt aangeboden in twee belangrijke implementatieopties : de Enterprise SaaS-editie, gehost en beheerd door Palo Alto Networks, en de zelfgehoste Compute-editie, die de klant implementeert op zijn eigen infrastructuur (on-premises, cloud of hybride).
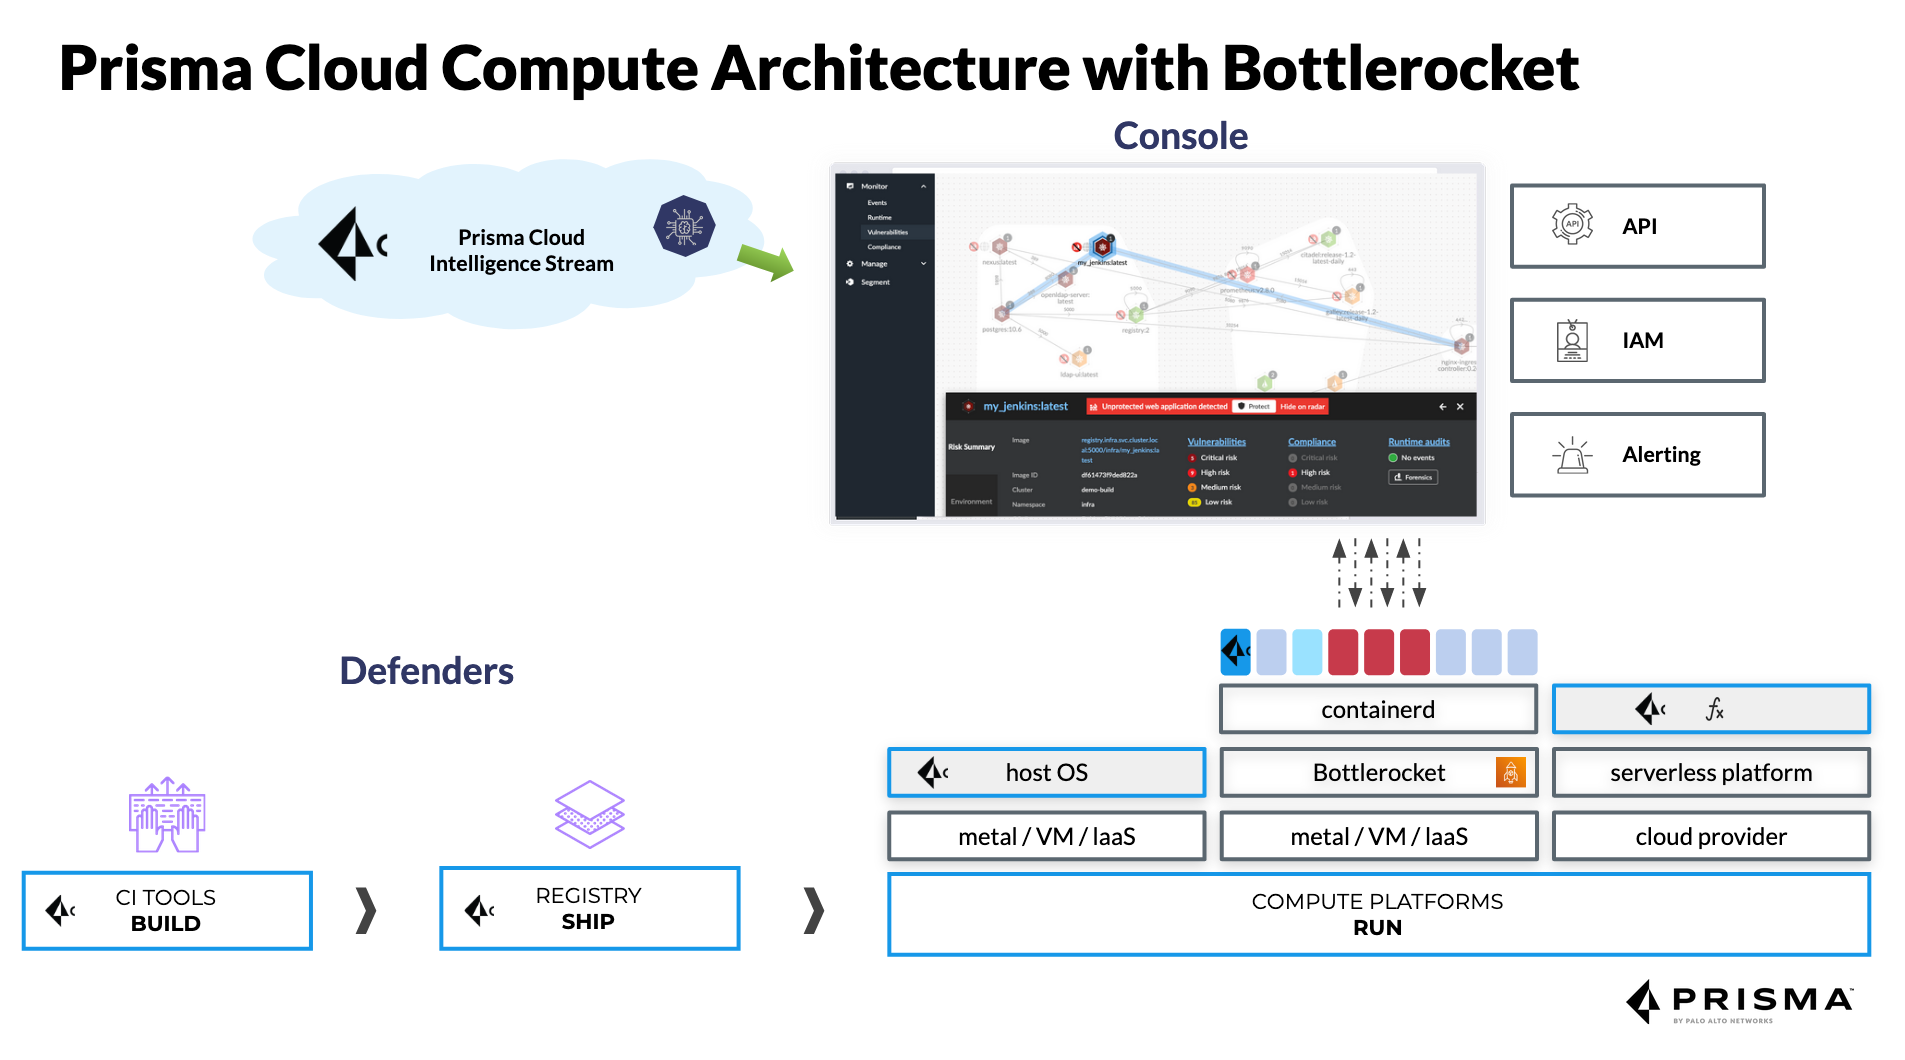
De Compute Edition erft rechtstreeks de Twistlock-architectuur , met een centrale console die beleid orkestreert, gegevens verzamelt en een wereldwijd overzicht biedt, en Defender-agents die zijn geïmplementeerd op hosts, Kubernetes-nodes, Fargate, EC2, Windows-containers en serverloze omgevingen.
Wat de technische vereisten voor de console betreft : voor kleine omgevingen (minder dan 1000 Defenders en zonder intensieve logscans) kan deze worden opgestart met ongeveer 2 GB RAM en 2 vCPU's. Voor grote implementaties met meer dan 20.000 Defenders adviseert Palo Alto tot 16 vCPU's, ongeveer 50 GB RAM en circa 500 GB permanente SSD-opslag.
Defenders heeft een relatief laag resourceverbruik : het kan in basisscenario's werken met ongeveer 256 MB RAM en opschalen naar ongeveer 2 GB RAM en 2 vCPU's bij het scannen van logbestanden of intensievere workloads. Qua schijfruimte gebruikt het ongeveer 8 GB per host, oplopend tot 20 GB als er lokale loganalyse wordt uitgevoerd.
Als scans in CI worden geïntegreerd , is het aanbevolen om per uitvoerder minimaal 1,5 keer de grootte van de grootste te scannen afbeelding beschikbaar te hebben, zodat het downloaden, analyseren en genereren van de benodigde artefacten zonder knelpunten mogelijk is.
Prestaties en grootschalige tests van Prisma Cloud
Palo Alto Networks heeft prestatietests voor Prisma Cloud gepubliceerd in zeer grote omgevingen die realistische workloads simuleren. Een van deze scenario's omvatte Kubernetes-clusters met in totaal 20.000 hosts, een console met 16 vCPU's en 50 GB geheugen, en Defenders met 2 vCPU's en 8 GB RAM, draaiend op een voor containers geoptimaliseerd besturingssysteem.
In die omgeving werden 323 images en bijna 200.000 containers geanalyseerd , met een geschatte dichtheid van 9,6 containers per host. De console verbruikte ongeveer 1474 MiB RAM en 8% van de CPU, terwijl elke Defender ongeveer 83 MiB RAM en 1% van de CPU gebruikte – redelijk acceptabele cijfers voor een realtime beveiligingssysteem.
Het scannen van individuele containers duurt gemiddeld 1 tot 5 seconden , met een extra geheugenverbruik van 10-15% en nauwelijks 1% CPU-gebruik tijdens de scan. Hierdoor is het mogelijk om scannen te integreren, zelfs in veeleisende pipelines, zonder de time-to-market voor nieuwe functionaliteiten te vertragen.
Naast de cijfers over CPU en RAM is de werkelijke impact te zien in SecOps en DevOps . Een TEI-studie (Total Economic Impact) van Forrester Consulting voor Prisma Cloud berekende een rendement op investering van 264%, een verbetering van de SecOps-efficiëntie ter waarde van miljoenen dollars en een aanzienlijke vermindering van ernstige beveiligingsincidenten.
Een andere interessante indicator is de verkorting van de tijd die nodig is om incidenten op te lossen : gebruikers melden dat analyses die voorheen dagen duurden, nu binnen ongeveer 3,3 uur zijn afgerond. Dit is te danken aan uniforme telemetrie en dashboards die logboeken, waarschuwingen, netwerkcontext, IAM en configuratie centraliseren.
Prisma Cloud-beveiligingsmogelijkheden overgenomen en uitgebreid van Twistlock
De kern van Twistlock was gericht op het beheren van kwetsbaarheden gedurende de gehele levenscyclus van containers. Prisma Cloud volgt dit pad en voegt extra context- en automatiseringslagen toe om te bepalen wat prioriteit moet krijgen bij het oplossen van problemen.
Het platform stelt een risicoprioriteit vast op basis van bekende CVE's , ernst, exploiteerbaarheid, daadwerkelijke blootstelling tijdens runtime, kritikaliteit van de service en het bestaan van herstelpaden. Het biedt herstelhandleidingen, gelaagde image-analyse en top 10-lijsten van de meest kritieke kwetsbaarheden voor elke service.
Op het niveau van actieve beveiliging bepaalt Prisma Cloud de ernst van waarschuwingen en blokkeringen. Zo kunt u voor elke service en groep aanpassen welke gedragingen alleen waarschuwingen moeten genereren en welke moeten worden geblokkeerd tijdens het bouwen of de uitvoering, bijvoorbeeld als reactie op pogingen om gevaarlijke opdrachten uit te voeren binnen een container.
De nauwkeurigheid van de detectie van kwetsbaarheden wordt verbeterd door meer dan 30 bronnen die de CVE- en waarschuwingsdatabase voeden. Dit vermindert valse positieven en helpt teams zich te concentreren op wat er echt toe doet, in plaats van tijd te verspillen aan het doorzoeken van ruis.
Bovendien integreert Prisma Cloud kwetsbaarheidsbeheer over de hele linie : het scant code repositories, containerlogs, CI/CD-pipelines en runtime-omgevingen. Dit voorkomt het veelvoorkomende probleem van geïsoleerde tools die niet met elkaar communiceren.
Prisma Cloud als CNAPP: verder dan containerbeveiliging
Vandaag de dag is Prisma Cloud een compleet CNAPP-platform dat veel verder gaat dan Twistlock. Het omvat modules voor cloud security posture management (CSPM), workload protection (CWP), rechtenbeheer (CIEM), netwerkbeveiliging, gegevensbeveiliging en controle over infrastructuur als code en CI/CD-pipelines.
In CSPM controleert de oplossing configuraties op AWS , Azure, GCP, OCI en Alibaba Cloud en detecteert daarbij buitensporige machtigingen, blootgestelde resources, verkeerd geconfigureerde services en afwijkingen van frameworks zoals CIS, PCI of interne bedrijfsbenchmarks. Herstelmaatregelen kunnen handmatig of geautomatiseerd worden uitgevoerd.
Binnen het CWP-domein beschermt Prisma Cloud hosts, containers en serverloze functies met kwetsbaarheidsbeheer, procesbewaking, netwerkbeveiliging, bestandsintegriteitscontrole en gedragsregels die gebaseerd kunnen zijn op signatures, dynamische analyses en machine learning.
De CIEM-module richt zich op cloudrechten en -identiteiten , waarbij overmatig bevoorrechte referenties, ongebruikte rollen, blootgestelde sleutels of toegang tot meerdere accounts worden geïdentificeerd die na een eerste inbreuk tot gevaarlijke laterale bewegingen kunnen leiden.
De component voor netwerkbeveiliging omvat mogelijkheden voor anomaliedetectie , analyse van aanvalspaden, segmentatie op basis van tags en integratie met de volgende generatie Palo Alto-firewalls (PAN-OS, Strata Cloud Manager, Panorama), waardoor consistent beleid mogelijk is tussen de traditionele netwerkomgeving en Kubernetes.
Native beveiliging voor Kubernetes en containers met Prisma Cloud
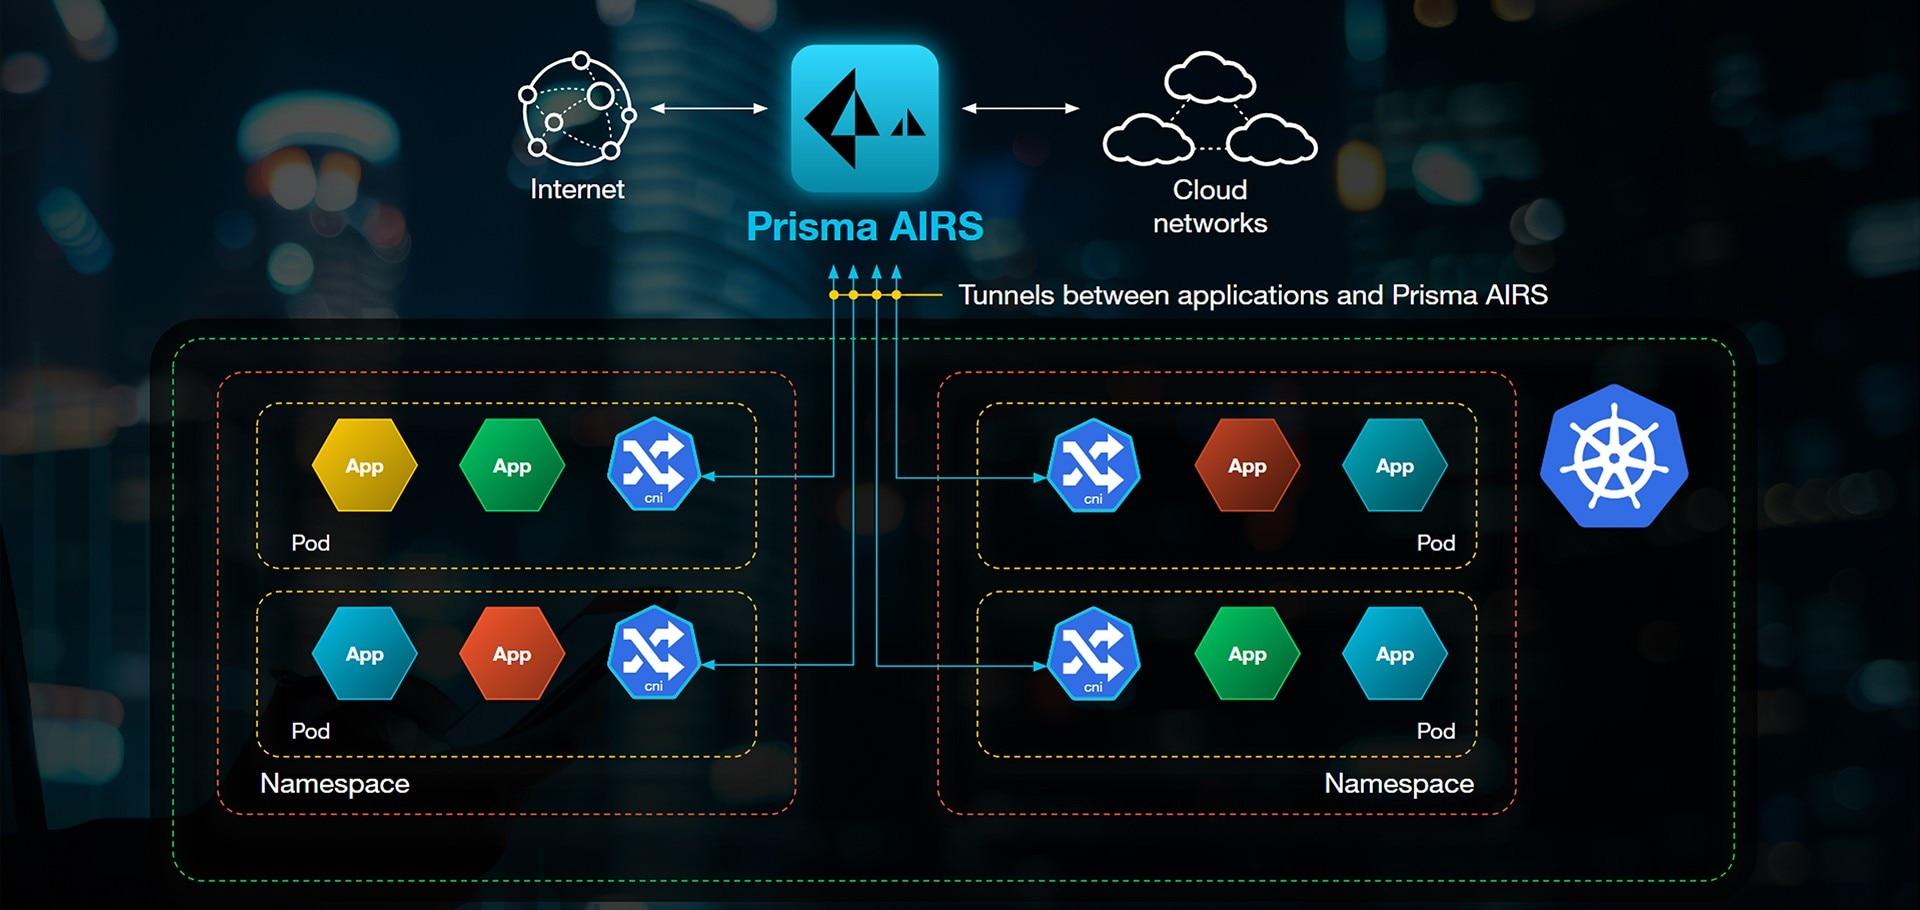
Een van de sterke punten van Prisma Cloud is de ingebouwde Kubernetes-bescherming . Het integreert met het controlepaneel om direct inzicht te bieden in containers, pods en namespaces, en handhaaft dynamische, op tags gebaseerde beleidsregels in plaats van rigide IP-adressen.
De oplossing kan worden gecoördineerd met standaard kubectl, CNI-chaining en Helm-grafiekannotaties om beveiligingsmetadata bij elke implementatie door te geven. Hierdoor is het eenvoudig om automatisch netwerk-, runtime- en compliance-regels toe te passen op basis van de context (omgeving, apparatuur, kritikaliteit, internettoegang, enz.).
Prisma Cloud kan ook Kubernetes-auditlogboeken verwerken om verdachte gebeurtenissen, onverwachte rolwijzigingen, het aanmaken van serviceaccounts met gevaarlijke privileges of wijzigingen aan gevoelige objecten te detecteren. Al deze informatie wordt vervolgens omgezet in waarschuwingen en dashboards in één console.
Wat betreft WAAS (Web Application and API Security) , beschermt de module webapplicaties en API's die draaien op Kubernetes of containers tegen typische OWASP Top 10-aanvallen (injectie, XSS, gebroken toegangscontrole, enz.), evenals tegen meer geavanceerde exploitatiepogingen. Het kan werken in de modus 'alleen waarschuwingen' of in de actieve blokkeringsmodus.
Door deze mogelijkheden te combineren met Palo Alto firewalls kunnen organisaties de zichtbaarheid en controle verenigen, van netwerkniveau tot applicatieniveau, waarbij dezelfde bronnen van waarheid worden gebruikt voor gecentraliseerde identiteiten, labels en beleidsregels.
Beveiligingsstatus, kwetsbaarheden en naleving bij Prisma Cloud
Net als elke complexe software heeft Prisma Cloud kwetsbaarheden gehad die Palo Alto Networks proactief heeft aangepakt. Voorbeelden hiervan zijn lokale privilege-escalatielekken, cross-site scripting (XSS) in de webconsole en onjuiste cryptografische verificaties, waarbij CVE's zoals CVE-2021-3042 en CVE-2021-3033 hoge CVSS-scores kregen.
Het bedrijf onderhoudt een actief programma voor het reageren op beveiligingslekken en kent zelfs eigen identificatiecodes (PRISMA) toe wanneer er nog geen openbaar CVE-nummer beschikbaar is. Patches worden snel verspreid, met name voor de SaaS-versie, die continu wordt bijgewerkt zonder tussenkomst van de klant.
Wat betreft encryptie en gegevensbescherming slaat Prisma Cloud log- en telemetriemetadata op in versleutelde services zoals RDS of Redshift, die in de cloud worden beheerd en voldoen aan de beste praktijken voor gegevensbeveiliging tijdens overdracht en opslag.
Wat authenticatie betreft, worden robuuste methoden zoals SAML ondersteund om Compute Edition te integreren met identiteitsproviders van bedrijven, waardoor SSO mogelijk wordt en MFA-beleid of gecentraliseerd sessiebeheer kan worden toegepast.
Het platform helpt organisaties ook te voldoen aan de nalevingsnormen door middel van vooraf gedefinieerde controles, exporteerbare rapporten, dashboards georganiseerd per regelgeving en de mogelijkheid om aangepaste controles te creëren. Dit is cruciaal in sectoren zoals financiën, gezondheidszorg en openbaar bestuur.
Technische vereisten, ondersteuning en compatibiliteit
Het licentiemodel van Prisma Cloud is gebaseerd op credits die klanten verbruiken op basis van de modules en workloads die ze willen beveiligen (Enterprise Edition, Compute Edition, enz.). Hierdoor kunnen de kosten worden afgestemd op de behoeften van elke organisatie, hoewel dit ook enige complexiteit met zich meebrengt bij het bepalen van de benodigde capaciteit en het budgetteren.
De compatibiliteit met besturingssystemen is breed : de zelfgehoste Compute-console draait op x86_64 Linux-distributies, terwijl Defenders een breed scala aan Linux-hosts op x86_64 en ARM64, Windows-containers en gangbare versies van Docker Engine en container-runtimes ondersteunt.
Wat betreft publieke clouds omvat Prisma Cloud AWS, Azure en GCP , evenals providers zoals Oracle Cloud Infrastructure en Alibaba Cloud. Het is ontworpen voor multicloud- en hybride omgevingen, met uitgebreide API's voor integratie met pipelines, externe beveiligingstools en DevOps-ecosystemen.
De SaaS-editie wordt continu bijgewerkt , waardoor het klassieke concept van "einde van ondersteuning" niet op dezelfde manier van toepassing is. De zelfgehoste Compute Edition heeft wel versielevenscycli, afgestemd op het productbeleid van Palo Alto, waarmee teams rekening moeten houden bij het plannen van upgrades.
Wat betreft de ondersteuning zijn de meningen van gebruikers nogal verdeeld : velen waarderen de uitgebreide documentatie en technische mogelijkheden, terwijl anderen aangeven dat de ondersteuningservaring inconsistent kan zijn en dat de reactietijden in sommige gevallen verbeterd zouden kunnen worden.
Marktvisie, alternatieven en gebruikersperceptie
Binnen het CNAPP- en containerbeveiligingslandschap concurreert Prisma Cloud met spelers zoals Wiz, Orca Security, Aqua Security, Sysdig, Microsoft Defender for Cloud, Lacework, Check Point CloudGuard, Trend Micro Cloud One, Qualys, SentinelOne Singularity Cloud Security en SCA/DevSecOps-oplossingen zoals Checkmarx One en Veracode.
De grootste kracht van Prisma Cloud is de brede dekking : van IaC en CI/CD tot runtime, inclusief CSPM, CWP, CIEM, netwerkbeveiliging en gegevensbeveiliging. Voor organisaties die het aantal tools en dashboards willen verminderen, is het consolideren van alles op één platform vaak een zeer aantrekkelijk argument.
De meest genoemde sterke punten door gebruikers zijn het uniforme overzicht van cloudactiva, de mogelijkheid om oplossingen te automatiseren, de kracht van de querytalen (RQL/KQL) voor het onderzoeken van incidenten en de goede integratie met cloudproviders en technologieën van derden.
Een van de meest genoemde zwakke punten is de leercurve (het is geen eenvoudig programma), evenals het gevoel dat sommige functies nog in ontwikkeling zijn. Sommigen vinden het licentiemodel ook wat ingewikkeld en geven aan dat de ondersteuning consistenter zou kunnen zijn.
Ondanks deze nadelen wordt Prisma Cloud gezien als een sterke oplossing voor bedrijven met complexe infrastructuren, met name voor bedrijven die al met Palo Alto Networks werken op andere beveiligingsniveaus en het beleid tussen netwerk, endpoints en cloudworkloads willen afstemmen.
De evolutie van Twistlock binnen Prisma Cloud heeft geresulteerd in een zeer compleet platform voor de bescherming van containers en cloud-native applicaties: het beheert kwetsbaarheden vanuit de code, automatiseert CI/CD-scans, monitort logboeken en runtime, integreert naadloos met Kubernetes en publieke clouds, en voegt bovenal een laag context en prioritering toe die teams helpt zich te concentreren op wat echt cruciaal is, zonder overweldigd te worden door waarschuwingen.
