- Het transformeren van NAS-opslag tot een centraal naamresolutieknooppunt om de stabiliteit van het lokale netwerk te verbeteren.
- Implementatie van doorstuurzones en A-records voor het beheer van aangepaste domeinen in thuis- en zakelijke omgevingen.
- Het oplossen van conflicten met SSL-certificaten door gebruik te maken van geldige domeinen en een juiste beveiligingsconfiguratie.

Je hebt dit vast wel eens meegemaakt: bij het opzetten van je eigen thuisnetwerk verzamel je steeds meer apparaten en services, wat uiteindelijk resulteert in een chaotische warboel van IP-adressen die moeilijk te onthouden zijn. Een NAS is geweldig voor het opslaan van bestanden, maar als je er eenmaal handigheid in krijgt, kun je er de hoeksteen van je netwerkinfrastructuur van maken en eenvoudige routers, die soms tekortschieten op het gebied van naambeheer, overbodig maken.
Door naamresolutie over te laten aan een robuuster systeem, verbeteren we niet alleen de organisatie, maar bereiken we ook aanzienlijk meer stabiliteit en technische controle . Door de DNS-server naar de NAS te verplaatsen, wordt het netwerk voorspelbaarder, wordt de latentie verlaagd en kan opslag een actieve component worden die samenwerkt met andere services, zowel in de cloud als in gevirtualiseerde omgevingen.
Het probleem van certificaten en lokale domeinen
Het komt vaak voor dat bij het configureren van NAS-toegang met een korte naam zoals 'nas' de browser vervelende waarschuwingen weergeeft dat het certificaat niet vertrouwd is . Dit gebeurt omdat, hoewel de certificaten groen gemarkeerd zijn in het beveiligingspaneel, het systeem het lokale domein niet herkent als een geldige entiteit. Om te voorkomen dat applicaties deze waarschuwingen geven, is het niet voldoende dat het certificaat bestaat; het moet ook gekoppeld zijn aan een geldig en erkend domein , aangezien een interne naam niet voldoet aan de validatienormen van de certificeringsinstanties.
Om dit probleem op te lossen, is het essentieel om een eigen domein binnen uw lokale netwerk te creëren. Op die manier kunt u certificaten uitgeven die overeenkomen met de URL die u in uw browser gebruikt. Dit voorkomt dat de browser de verbinding als onveilig markeert telkens wanneer u probeert toegang te krijgen tot poort 5001 of een andere service op uw server.

Stappen om de DNS-server op Synology in te stellen
Als je een Synology-apparaat hebt, is het proces vrij eenvoudig. Zorg er eerst voor dat de NAS een statisch IP-adres heeft ingesteld in het netwerkconfiguratiescherm, zodat het niet verandert en de naamresolutie voor alle apparaten niet wordt verstoord. Ga vervolgens naar het Package Center en installeer de DNS Server -applicatie.
Binnen de tool is de volgende stap het aanmaken van een masterzone. Hier moeten we het type forwardingzone kiezen , de gewenste domeinnaam eraan toewijzen en deze koppelen aan het IP-adres van de NAS. Om ervoor te zorgen dat het systeem namen van buiten ons netwerk (zoals Google of Facebook) kan oplossen, moeten we de resolutieservices activeren en forwarders toevoegen. Dit kunnen de beste DNS-servers zijn die we gebruiken, of de openbare DNS-servers van Google.
Clientconfiguratie en hostregistratie
Zodra de server operationeel is, moet u de computers in uw thuisnetwerk laten weten dat de NAS nu de DNS-server is. Op een Linux-client configureert u bijvoorbeeld een statisch IP-adres en stelt u het adres van de NAS in als de primaire DNS-server. Om alles soepel te laten verlopen, moet u A-records toevoegen. Dit zijn in feite instructies die zeggen: "deze naam hoort bij dit IP-adres."
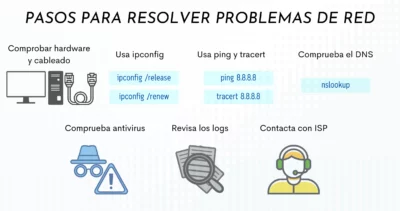
Om te controleren of alles correct werkt, kunnen we de `nslookup`-opdracht in de terminal gebruiken . Als de juiste IP-adres wordt weergegeven bij het opvragen van de computernaam, weten we dat het systeem operationeel is. De laatste stap is om toegang te krijgen tot de router en de DNS-instellingen in de DHCP-configuratie aan te passen, zodat alle apparaten automatisch worden geconfigureerd wanneer ze verbinding maken met het netwerk.
Geavanceerde optimalisatie en professionele sprongen
Hoewel de DNS-server van Synology een robuuste oplossing is, heeft deze één klein zwak punt: hij registreert niet automatisch IP-adressen die via DHCP worden toegewezen, waardoor we de records handmatig moeten aanmaken . Voor wie dit wil automatiseren, zijn er scripts beschikbaar die de taak vereenvoudigen, waardoor het beheer van een klein netwerk geen eindeloze handmatige klus wordt.
Als we dit willen opschalen naar een bedrijfsniveau, is de logica hetzelfde als in het Home Lab, maar dan op een grotere schaal. De integratie van deze services met cloudomgevingen zoals AWS of Azure zorgt voor een flexibele en veilige infrastructuur. Door lagen van kunstmatige intelligentie te implementeren om het netwerk te automatiseren of door servermonitoring te gebruiken om de prestaties te volgen, wordt DNS-beheer een business intelligence- en cybersecuritytool , waardoor verkeerde configuraties geen open deur voor aanvallen meer vormen.
Door volledige controle over naamresolutie via een NAS te hebben, kunt u alles doen, van het blokkeren van ongewenste domeinen tot het integreren van aangepaste filterregels . Uiteindelijk evolueert wat begint als een simpele truc om te voorkomen dat u IP-adressen in de browser moet typen, tot een volwaardige systeemarchitectuur die volledige voorspelbaarheid brengt in de werking van elk thuis- of bedrijfsnetwerk.
