- Beperk de tijd en het aantal weergaven wanneer u iets deelt, en zorg voor aparte kanalen voor sleutel en context.
- Geef de voorkeur aan gecodeerde beheerders en verzendingen met traceerbaarheid boven e-mail of chats.
- Schakel MFA in en wissel wachtwoorden af. In het bedrijfsleven kunt u controles uitvoeren en wachtwoorden direct intrekken.
Het delen van wachtwoorden is iets wat we allemaal vroeg of laat moeten doen, zowel op het werk als thuis, en als we het verkeerd doen, kan dat de deur openzetten voor ongewenste toegang. Het doel is om risico's te minimaliseren zonder de samenwerking te belemmeren . Hoewel we idealiter nooit inloggegevens zouden moeten delen, zijn er situaties in de praktijk (technische ondersteuning, een versleuteld document dat een collega moet bekijken, gebruikersregistratie) waarin het delen van een wachtwoord onvermijdelijk is.
Naast gezond verstand is het nuttig om te weten welke methoden er bestaan, wat de voor- en nadelen zijn, en wat het juridische kader en de beste werkwijzen zijn. Inzicht in de context stelt u in staat om voor elke situatie de beste aanpak te kiezen . Hieronder vindt u een uitgebreide handleiding met veilige technieken, te nemen voorzorgsmaatregelen, aanbevelingen voor bedrijven en tools die het proces vergemakkelijken zonder uw geheimen meer prijs te geven dan strikt noodzakelijk.
Juridisch kader en waarom het belangrijk is
De legaliteit van het delen van inloggegevens bevindt zich in een grijs gebied dat afhangt van de dienst en de bijbehorende voorwaarden. Het is daarom raadzaam om de gebruiksvoorwaarden van elk platform te raadplegen . Er zijn spraakmakende gevallen geweest, zoals het strengere beleid van Netflix, waarbij het delen van wachtwoorden werd geïnterpreteerd als een inbreuk op het auteursrecht.
In de Verenigde Staten wordt de Computer Fraud and Abuse Act van 1986 (CFAA) toegepast in gevallen van het delen van inloggegevens; in 2016 oordeelde een rechtbank dat het delen van wachtwoorden met onbevoegde personen illegaal is . Los van het juridische kader is de praktische boodschap duidelijk: voorkom dat onbevoegde derden toegang krijgen tot uw accounts en beperk de omvang van het delen van gegevens.
In een zakelijke omgeving is het risico nog groter, omdat gevoelige gegevens, intellectueel eigendom en naleving van wet- en regelgeving en beveiligingsbeleid op het spel staan ; ongecontroleerd delen van wachtwoorden kan leiden tot ernstige incidenten . Daarom bieden oplossingen zoals LastPass voor bedrijven de mogelijkheid om de toegang te beperken tot alleen geautoriseerde gebruikers, het doorsturen van wachtwoorden buiten de organisatie te blokkeren en de toegang direct in te trekken wanneer een medewerker vertrekt.
Bij het plannen van het delen van wachtwoorden moet je rekening houden met toegang, traceerbaarheid, gegevensintegriteit en vervaldatum. Door te beperken wie het wachtwoord ziet, wanneer en hoe vaak, verklein je het risico op cyberaanvallen . Dit vormt de basis van de technieken die je in deze handleiding zult zien, ontworpen om de tijd dat je wachtwoord openbaar is te minimaliseren.
Sommige tools bieden vooraf geconfigureerde opties of 'presets' om de installatie te versnellen (bijvoorbeeld duur en aantal weergaven); het laden van een standaardpreset helpt je belangrijke parameters te onthouden . Pas deze waarden echter altijd aan de specifieke situatie en het werkelijke aantal ontvangers aan.
Wat u nooit moet doen: ongecontroleerde e-mail en chats
Het versturen van wachtwoorden via e-mail of een standaard chat-app (Teams, Telegram, WhatsApp, enz.) is handig, maar inherent onveilig. Inzicht in de verschillende soorten cyberbeveiliging helpt dit risico in te schatten, omdat je de controle over het doorsturen van het wachtwoord verliest en het permanent wordt opgeslagen . Zelfs als je het wachtwoord in een apart gesprek verstuurt, onthult de context vaak het doel ervan en wie het gebruikt, waardoor het gemakkelijk te misbruiken is als iemand het gesprek of de inbox doorzoekt.
Een ander probleem met chats en e-mail is dat de informatie voor onbepaalde tijd op de servers en apparaten van de deelnemers blijft staan; een inbreuk op een account, een slecht beveiligde back-up of een simpele vergissing kan deze geschiedenis blootleggen . Vermijd deze methoden daarom, tenzij u de onderstaande aanvullende maatregelen neemt.
Essentiële voorzorgsmaatregelen voordat u deelt
Voordat je een wachtwoord deelt, is het verstandig om maatregelen te nemen die misbruik ervan voorkomen, want geen enkele methode kan een slechte wachtwoordhygiëne compenseren . Houd de volgende aanbevelingen in gedachten: vul een vragenlijst over cyberbeveiliging in.
- Eén wachtwoord per account: Gebruik geen inloggegevens opnieuw tussen services.
- Periodieke rotatie: Wijzig regelmatig uw wachtwoorden, vooral de gevoelige.
- Herroepingen en wijzigingenAls je het uitmaakt met de persoon met wie je het wachtwoord deelt, verander dan onmiddellijk het wachtwoord.
- Laat ze niet in het zicht liggen: noch in plaknotities, noch in niet-versleutelde bestanden.
- Activeer authenticatie in twee stappen (MFA) wanneer dat mogelijk is.
Het implementeren van deze maatregelen creëert een extra beveiligingslaag die de impact vermindert als iemand de sleutel onderschept; het zijn barrières die een aanvaller dwingen verschillende obstakels te overwinnen . En als er ook maar enige twijfel bestaat over een mogelijk datalek, wijzig dan onmiddellijk het wachtwoord.
Wachtwoordbeheerders met deelfuncties
Moderne bestandsbeheerders vormen de eerste verdedigingslinie voor gecontroleerde opslag en delen, omdat ze versleuteling, organisatie en controle combineren . Bovendien zijn ze geïntegreerd in browsers en mobiele apparaten en bieden ze aanvullende hulpprogramma's zoals sterke wachtwoordgeneratoren.
Populaire oplossingen zoals 1Password, LastPass, Dashlane, Keeper, Bitwarden en RoboForm stellen je in staat om gedeelde ruimtes of collecties te creëren voor gezinnen of teams; elke gebruiker beheert zijn eigen privékluis en heeft alleen toegang tot wat hem of haar is toegestaan . Deze ruimtes tonen wie toegang heeft en met welke rechten, en er worden meestal toegangslogboeken bijgehouden om mogelijke incidenten te onderzoeken.
Een ander voordeel is dat deze beheerders naast wachtwoorden ook beveiligde notities kunnen opslaan; factuurgegevens, herstelcodes of gevoelige instructies kunnen allemaal in deze workflow worden opgenomen . Veel van deze beheerders waarschuwen u ook als uw inloggegevens voorkomen in bekende datalekken, zodat u ze zo snel mogelijk kunt wijzigen.
Geavanceerde functies voor het delen van gegevens maken vaak deel uit van betaalde abonnementen, maar de werkelijke waarde zit hem in de controle en het inzicht; wanneer het gaat om compliance of kritieke gegevens, maakt traceerbaarheid het verschil . Als u voor een organisatie werkt, controleer dan welk ERP-systeem (Enterprise Resource Planning) is goedgekeurd voordat u er zelf een implementeert.
Tijdelijke berichten: een compromisoplossing
Berichtenapps zoals WhatsApp, Telegram, Snapchat en Signal bieden berichten die na een bepaalde tijd verdwijnen. Dit kan handig zijn in specifieke situaties, maar het is niet de meest aanbevolen methode . Ondanks end-to-end-versleuteling bestaat er nog steeds een risico dat het bericht wordt onderschept (hoewel dit in bepaalde modi kan worden geblokkeerd) of doorgestuurd voordat het verdwijnt.
Als je geen andere optie hebt, gebruik dan privéchats en schakel de optie voor verdwijnende berichten in met de kortst mogelijke tijdsperiode; op WhatsApp is 24 uur een verstandige instelling . Op Telegram kun je 'geheime chats' openen en automatische verwijderingstijden instellen; geef altijd de voorkeur aan de kortste tijdsvensters.
Verdeel de informatie en gebruik verschillende kanalen
Een klassieke techniek is om de informatie op te splitsen in meerdere delen, zodat niemand de toegang kan reconstrueren met één enkel bericht . Bijvoorbeeld: servicenaam, gebruikersnaam en wachtwoord worden afzonderlijk en via verschillende kanalen verzonden.
Op deze manier kunt u de service-informatie per e-mail versturen, de gebruikersnaam via een bericht en het wachtwoord via een ander kanaal; vermijd het door elkaar gebruiken van berichten om geen aanwijzingen achter te laten . Als iemand een deel onderschept, beschikt diegene niet over alle benodigde informatie om toegang te krijgen.
Tijdelijke links die zichzelf vernietigen
Er bestaat een categorie webtools die specifiek zijn ontworpen voor het eenmalig delen van wachtwoorden via URL's die na een bepaalde tijd verlopen; het wachtwoord wordt niet in platte tekst verzonden, maar in een gecontroleerde stroom . Twee belangrijke principes bepalen de beveiliging ervan: het beperken van de geldigheidsduur van het wachtwoord en het beperken van het aantal keren dat het kan worden bekeken.
Een voorbeeld is Password Pusher (pwpush.com), waarmee je een wachtwoord kunt genereren of een bestaand wachtwoord kunt plakken en een link kunt maken die na een bepaalde tijd verloopt. Je bepaalt zelf hoe lang de link geldig is en hoe vaak deze geopend mag worden . Idealiter stel je de parameters zo in dat ze minimaal zijn: minder dagen en minder weergaven betekenen minder blootstelling.
Wanneer je de link genereert, voeg dan geen context toe aan het wachtwoord (zoals "dit is het wachtwoord van X met gebruiker Y"); als iemand de URL onderschept, weet diegene niet waar hij of zij het wachtwoord moet invoeren . Kopieer het resulterende adres en deel het via het kanaal van je keuze.
Belangrijke opmerking: Sommige e-mail- en samenwerkingsfilters (Microsoft 365, Gmail, enz.) scannen links vooraf op schadelijke activiteiten; dit kan weergaven verbruiken, zelfs als de ontvanger de URL niet heeft geopend . Selecteer de optie 'Herstelstap met één klik' indien beschikbaar om dit automatische gebruik te voorkomen.
Tot slot kan de ontvanger op de URL klikken en het wachtwoord naar het klembord kopiëren, zelfs zonder het op het scherm te zien, afhankelijk van de configuratie; de toegang is dus beperkt tot één enkele, gecontroleerde handeling . En als u meer beveiliging nodig hebt, combineer deze techniek dan met het versturen van de instructies voor "waar het te gebruiken" via een ander kanaal.
Sommige tools gaan nog een stap verder en versleutelen het geheim in de browser zelf voordat het naar de server wordt verzonden; op deze manier ziet de provider de inhoud nooit in platte tekst . De typische workflow is als volgt: de browser genereert een sleutelpaar (publiek en privé) en versleutelt het geheim lokaal.
De server ontvangt alleen de publieke sleutel en het reeds versleutelde geheim; zonder de privésleutel is de opgeslagen inhoud nutteloos, zelfs als iemand toegang krijgt tot de database . Vervolgens genereert de tool een URL die een identificatiecode voor het geheim en de informatie bevat die de client nodig heeft om het te decoderen.
Wanneer de ontvanger de link opent, haalt de browser de versleutelde gegevens op en decodeert deze lokaal met behulp van de data in de URL. Als de oorspronkelijke URL niet beschikbaar is, kan het geheim niet worden gereconstrueerd . De vervaldatum wordt beheerd op basis van twee voorwaarden: het aantal weergaven en de verstreken tijd. Zodra aan een van beide voorwaarden is voldaan, is de gegevens niet meer toegankelijk.
Sommige implementaties bevatten een logboek om elke poging te controleren, zelfs die waarbij het geheim niet wordt weergegeven omdat het is verlopen; deze traceerbaarheid helpt te valideren dat de ontvanger het heeft ontvangen en wanneer . Het is een zeer praktische functie voor supportteams en beheerders.
Dit soort oplossingen omvat vaak evolutieplannen met geïntegreerde hulpprogramma's, zoals wachtwoordgeneratoren of URL-verkorters die de verspreiding vergemakkelijken; ze bevatten doorgaans ook vertalingen en help-pagina's (FAQ, Over ons) om een breder publiek te bereiken . Elk beetje helpt als het je in staat stelt minder, maar betere content te delen.
Bitwarden Verzenden en versleutelde tekst/bestandsverzending
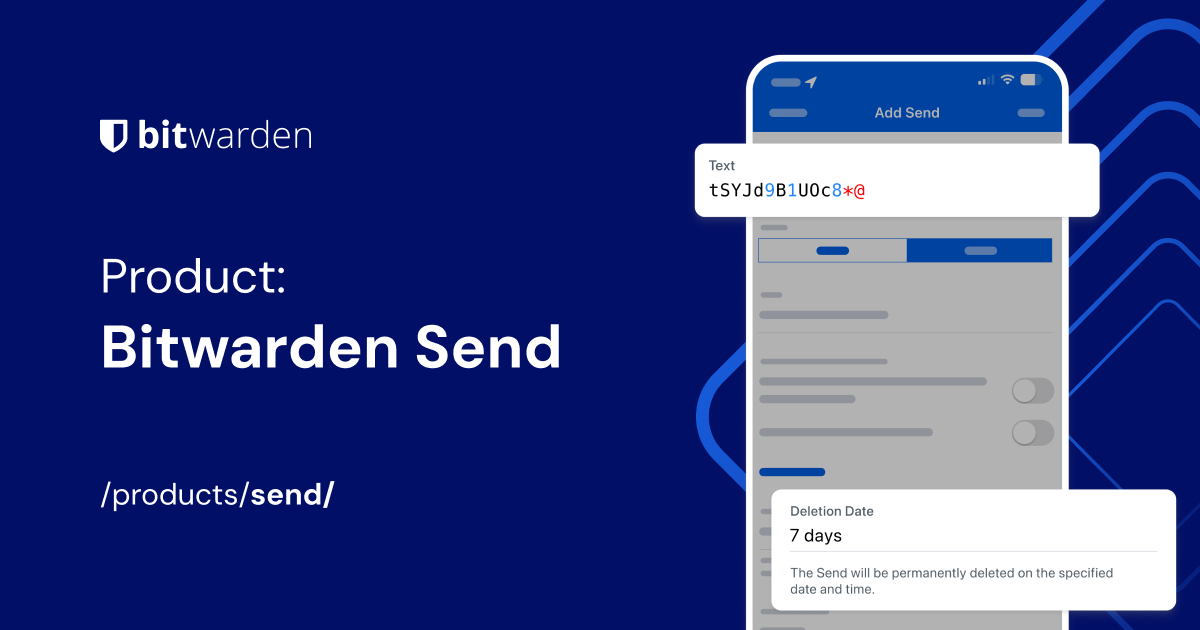
Een andere handige optie is het gebruik van diensten zoals Bitwarden Send om volledig end-to-end versleutelde tekst of bestanden veilig te delen. Hiermee kunt u inloggegevens, zakelijke documenten of gevoelige notities verzenden met toegangscontrole . De aanpak vereenvoudigt het rechtstreeks verzenden naar een andere persoon zonder de inhoud aan derden bloot te stellen.
Dit soort tools biedt meestal vervaldatums, extra wachtwoordbeveiliging en downloadlimieten; stel altijd de minimale tijd in en vermijd het hergebruiken van links . Als de ontvanger de informatie niet hoeft te bewaren, is het het beste als de link na de eerste keer bekijken verloopt.
Praktisch voorbeeld: gecodeerd document gedeeld door een team
Stel je voor dat je een Office-document hebt beveiligd met een wachtwoord en een collega het moet openen; je moet dat wachtwoord verstrekken zonder het aan derden prijs te geven . In dat geval is het verstandig om het bestand via het gebruikelijke bedrijfskanaal te versturen en het wachtwoord via een tijdelijke, zelfvernietigende link.
Bovendien communiceert het via een ander kanaal waar het wachtwoord moet worden toegepast (bijvoorbeeld de bestandsnaam of map); als iemand de URL of het document onderschept, maar niet beide, kan diegene geen toegang krijgen tot de inhoud . Het is een eenvoudige afweging die een echte extra beveiligingslaag toevoegt.
Risico's, onderling verbonden rekeningen en identiteit
Moderne accounts bevatten persoonlijke en bankgegevens, gesprekken, foto's en meer; als iemand toegang krijgt met een ongecontroleerd, gedeeld wachtwoord, kan diegene zich voordoen als u of fraude plegen . Bovendien zijn veel diensten met elkaar verbonden, waardoor één inbreuk andere inbreuken kan veroorzaken.
Openbaarmaking heeft ook gevolgen voor je reputatie: iedereen die toegang krijgt tot je profielen kan namens jou berichten plaatsen of je informatie manipuleren; toegang beschermen is je digitale identiteit beschermen . Vandaar het belang van het minimaliseren van de verspreiding van inloggegevens en het kiezen voor methoden die zo min mogelijk sporen achterlaten.
Controles en beleid in bedrijven
Binnen organisaties zou het de standaard moeten zijn om zo min mogelijk informatie te delen via beheerde ruimtes met op rollen gebaseerde toegangsrechten; het gebruik van wachtwoorden te beperken tot geautoriseerde gebruikers en te voorkomen dat zij het domein verlaten . Geschikte bedrijfstools maken de gecentraliseerde toepassing van dit beleid mogelijk.
Een andere belangrijke beheersmaatregel is het direct intrekken van de toegang wanneer iemand het bedrijf verlaat; het blokkeren van toegang tot inloggegevens en resources moet een geautomatiseerd proces zijn . Daarnaast is het belangrijk om periodiek de gedeelde toegang te controleren en alles te verwijderen wat niet langer nodig is.
Aanbevolen stapsgewijze stroom met tijdelijke links
Voor specifieke gevallen werkt een robuuste workflow met eenmalige links en een korte geldigheidsduur zeer goed; het minimaliseert de blootstellingstijd en beperkt het aantal mensen dat de sleutel kan zien . De volgorde zou als volgt zijn:
- Genereer een willekeurig wachtwoord of plak uw bestaande wachtwoord in het tijdelijke gereedschapsveld.
- Definieer de vervaldatum in dagen en weergaven. Tip: voeg een extra weergave toe voor het geval u de link zelf controleert.
- Hiermee wordt de optie ingeschakeld die voorkomt dat automatische scanners weergaven gebruiken (equivalent aan '1-klik herstel').
- Maak de koppeling en kopieer deze naar het klembord zonder service-/gebruikerscontext toe te voegen.
- Verstuur de URL via één kanaal en communiceer via een ander kanaal waar dit van toepassing is.
Als je dit combineert met MFA (multi-factor authenticatie) ingeschakeld op het doelaccount, wordt het risico drastisch verlaagd; zelfs als iemand het wachtwoord steelt, kan diegene niet inloggen zonder de tweede authenticatiefactor . En vergeet niet de link te verwijderen wanneer deze niet meer nodig is, als de tool dat toelaat.
Welke methode je ook kiest, het gemeenschappelijke doel is om geen blijvende sporen achter te laten, te bepalen wie toegang heeft en de verbinding op elk moment te kunnen verbreken. Als je tijdslimieten, weergavelimieten en aparte kanalen instelt, ben je op de goede weg . Met deze gewoonten en de juiste tools is het delen van een wachtwoord geen spelletje Russische roulette meer, maar een gecontroleerd proces.
