- De NIS2-richtlijn breidt de sectoren en verplichte entiteiten uit, versterkt het bestuur en verscherpt het toezicht en het sanctieregime.
- Spanje loopt achter met de omzetting van de toekomstige wet inzake de coördinatie en het bestuur van cyberbeveiliging.
- Essentiële en belangrijke entiteiten moeten een beveiligingsfunctionaris aanstellen, risico's op een alomvattende manier beheren en incidenten binnen zeer strikte deadlines melden.
- Dankzij het ENS, het nieuwe Nationale Cybersecurity Centrum en het CSIRT-ecosysteem verkeert Spanje in een solide technische positie, hoewel de grote uitdaging ligt in de aanpassing van duizenden MKB-bedrijven.
De Europese NIS2-richtlijn heeft het cybersecuritylandschap in Europa, en met name in Spanje, volledig veranderd . Dit is niet zomaar een nieuwe regelgeving; het vertegenwoordigt een fundamentele verschuiving in de manier waarop bedrijven en overheidsinstanties digitale risico's beheren, incidenten melden en met autoriteiten samenwerken.
Ondertussen boekt Spanje weliswaar gestage, maar duidelijk vertraagde vooruitgang met de implementatie: de officiële deadline was oktober 2024, en tot op de dag van vandaag doorloopt de toekomstige wet inzake cyberbeveiligingscoördinatie en -governance nog steeds de parlementaire procedures. Deze situatie creëert een enigszins merkwaardig scenario: de richtlijn is al bindend op Europees niveau, maar het definitieve nationale wettelijke kader moet nog worden goedgekeurd. Hierdoor zitten veel organisaties klem tussen de morele en strategische verplichting om zich voor te bereiden en hun situatie te beoordelen, en het ontbreken van een volledig toepasbare wet.
Wat is de NIS2-richtlijn en waarom verandert deze de spelregels?
Richtlijn (EU) 2022/2555, bekend als NIS2 , vervangt de oorspronkelijke NIS-richtlijn met als doel een hoog gemeenschappelijk niveau van cyberbeveiliging voor netwerken en informatiesystemen in de hele Europese Unie te creëren. Het doel is de weerbaarheid tegen cyberincidenten te versterken die essentiële diensten en het normale functioneren van de samenleving en de economie kunnen beïnvloeden.
In tegenstelling tot zijn voorganger breidt NIS2 het aantal getroffen sectoren en entiteiten aanzienlijk uit . Het omvat niet alleen traditionele kritieke infrastructuren (energie, transport, water, bankwezen of gezondheidszorg), maar ook gebieden zoals openbaar bestuur, digitale infrastructuren, post- en koeriersdiensten, afvalbeheer, geavanceerde productie of voedselproductie en -distributie.
De richtlijn stelt een geharmoniseerd kader vast van minimale cyberbeveiligingsvereisten voor de gehele EU, met maatregelen voor risicobeheer, governance, bescherming van de toeleveringsketen, bedrijfscontinuïteit en vroegtijdige melding van incidenten. Bovendien versterkt zij het monitoring- en sanctieregime en vergroot zij expliciet de verantwoordelijkheid van het hoger management.
Een andere belangrijke ontwikkeling is de duidelijke inzet voor samenwerking tussen de lidstaten en de oprichting of versterking van nationale teams voor de respons op computerbeveiligingsincidenten (CSIRT's) , die in staat zijn om op Europees niveau te coördineren in ernstige crisissituaties. ENISA, het EU-agentschap voor cyberbeveiliging, speelt een sleutelrol in dit ecosysteem door de ontwikkeling van nationale cyberbeveiligingsstrategieën te ondersteunen en beste praktijken te bevorderen.
De financiële sector valt in principe buiten het toepassingsgebied van NIS2 , aangezien de DORA-regelgeving voorrang heeft als lex specialis. Desondanks is de logica van digitale operationele weerbaarheid die ten grondslag ligt aan DORA volledig in lijn met de filosofie van NIS2.
Huidige status van de omzetting van NIS2 in Spanje
De NIS2-richtlijn trad op 16 januari 2023 in werking en stelde 17 oktober 2024 vast als de uiterste datum voor de omzetting ervan. Een jaar na die deadline had Spanje de formele incorporatie in zijn nationale rechtsstelsel nog steeds niet voltooid, waardoor het tot de groep achterblijvende landen behoort.
Als gevolg van deze vertraging heeft de Europese Commissie inbreukprocedures geopend tegen een groot aantal lidstaten. Op 7 mei 2025 heeft de Commissie een met redenen onderbouwde adviesbrief gestuurd naar negentien landen, waaronder Spanje, waarin zij hen verzocht de volledige omzetting van de richtlijn binnen twee maanden aan te melden. De Commissie waarschuwde tevens dat zij de zaak zou kunnen voorleggen aan het Hof van Justitie van de EU indien de noodzakelijke maatregelen niet werden genomen.
In het geval van Spanje vond het belangrijkste keerpunt plaats op 14 januari 2025, met de goedkeuring door de Raad van Ministers van het wetsontwerp inzake de coördinatie en het bestuur van cyberbeveiliging . Deze wet zal dienen als het fundamentele instrument voor de omzetting van NIS2 in nationale wetgeving en de reorganisatie van het nationale model voor cyberbeveiligingsbestuur.
Na de eerste goedkeuring werd het wetsontwerp tussen 16 januari en 10 februari 2025 ter openbare raadpleging en beoordeling voorgelegd , waardoor burgers, bedrijven, verenigingen en andere organisaties opmerkingen en suggesties ter verbetering konden indienen. Vervolgens werd de tekst herzien door de Interministeriële Technische Werkgroep, die het ontwerp consolideerde rekening houdend met de ontvangen feedback, waaronder die van expertgroepen zoals het ISMS Forum.
Desondanks, en ondanks het politieke momentum, bevindt de wet zich nog steeds in het parlementaire proces . Er is gesproken over de indiening ervan bij de Raad van Ministers ter goedkeuring als wetsvoorstel rond november en over mogelijke parlementaire goedkeuring tegen eind januari of februari van het volgende jaar, maar de realiteit is dat Spanje tot eind 2025 nog steeds geen volledig toepasbare nationale wet heeft die NIS2 omzet.
Het wetsontwerp inzake de coördinatie en het bestuur van cyberbeveiliging
Het door de Spaanse regering goedgekeurde wetsontwerp is een gezamenlijk initiatief van de ministeries van Binnenlandse Zaken, Defensie en Digitale Transformatie en Openbaar Bestuur . Het heeft een tweeledig doel: ten eerste de NIS2-richtlijn omzetten in nationale wetgeving, en ten tweede de coördinatie en het beheer van cyberbeveiliging op nationaal niveau organiseren, waardoor de bescherming van netwerken en informatiesystemen tegen cyberdreigingen die kritieke infrastructuur en essentiële diensten kunnen treffen, wordt versterkt.
De toekomstige wetgeving zal van toepassing zijn op publieke en private entiteiten die actief zijn in sectoren zoals energie, transport, bankwezen en financiële marktinfrastructuur, gezondheidszorg, waterbeheer, digitale infrastructuur, technologische diensten en andere cruciale sectoren . Domeinnaamregistraties , zoals Dominios.es (beheerd door Red.es), vallen er expliciet onder en zullen vanwege hun strategische rol in de stabiliteit van het digitale ecosysteem nieuwe cybersecurityverplichtingen op zich nemen.
In algemene termen sluit het ontwerp aan bij de belangrijkste verplichtingen van de NIS2-richtlijn en beschrijft het vier belangrijke pijlers: versterking van het bestuur en de verantwoordelijkheid van het hoger management, algemene maatregelen voor het beheer van beveiligingsrisico's, de aanwijzing van een functionaris voor informatiebeveiliging en duidelijke verplichtingen inzake incidentrapportage.
Bovendien introduceert de Spaanse wet een belangrijk organisatorisch element: de oprichting van het Nationaal Centrum voor Cyberbeveiliging (CNC) . Dit centrum zal fungeren als coördinerend orgaan voor de bescherming van netwerken en informatiesystemen, criteria harmoniseren tussen verschillende regelgevende instanties (Binnenlandse Zaken, Defensie en Digitale Transformatie), de ontwikkeling van teams voor de respons op computerbeveiligingsincidenten (CSIRTs) bevorderen en een meer samenhangende visie op het nationale cyberbeveiligingsecosysteem faciliteren.
Tijdens de openbare raadplegingsfase hebben organisaties zoals ISMS Forum een belangrijke bijdrage geleverd : het versterken van de rol van de functionaris voor informatiebeveiliging, het loskoppelen van deze functie van de Wet op de particuliere beveiliging en het instellen van specifieke reactiemechanismen wanneer de niet-nalevende entiteit een overheidsinstantie is, die per definitie niet financieel kan worden bestraft. Een van de voorstellen is de mogelijkheid van openbare waarschuwingen, in lijn met de bepalingen van de LOPDGDD (Organieke Wet inzake de bescherming van persoonsgegevens en de waarborging van digitale rechten) met betrekking tot gegevensbescherming.
Sectoren en typen entiteiten die door NIS2 worden getroffen
NIS2 classificeert organisaties die onder de richtlijn vallen als essentiële of belangrijke entiteiten , voornamelijk op basis van de sector waarin zij actief zijn en hun omvang (middelgrote en grote bedrijven, met uitzonderingen op basis van kritikaliteit). De standaard is over het algemeen van toepassing op publieke of private entiteiten die in de EU actief zijn, met de mogelijkheid om kleinere organisaties op te nemen wanneer lidstaten deze als essentieel of belangrijk aanmerken vanwege hun relevantie.
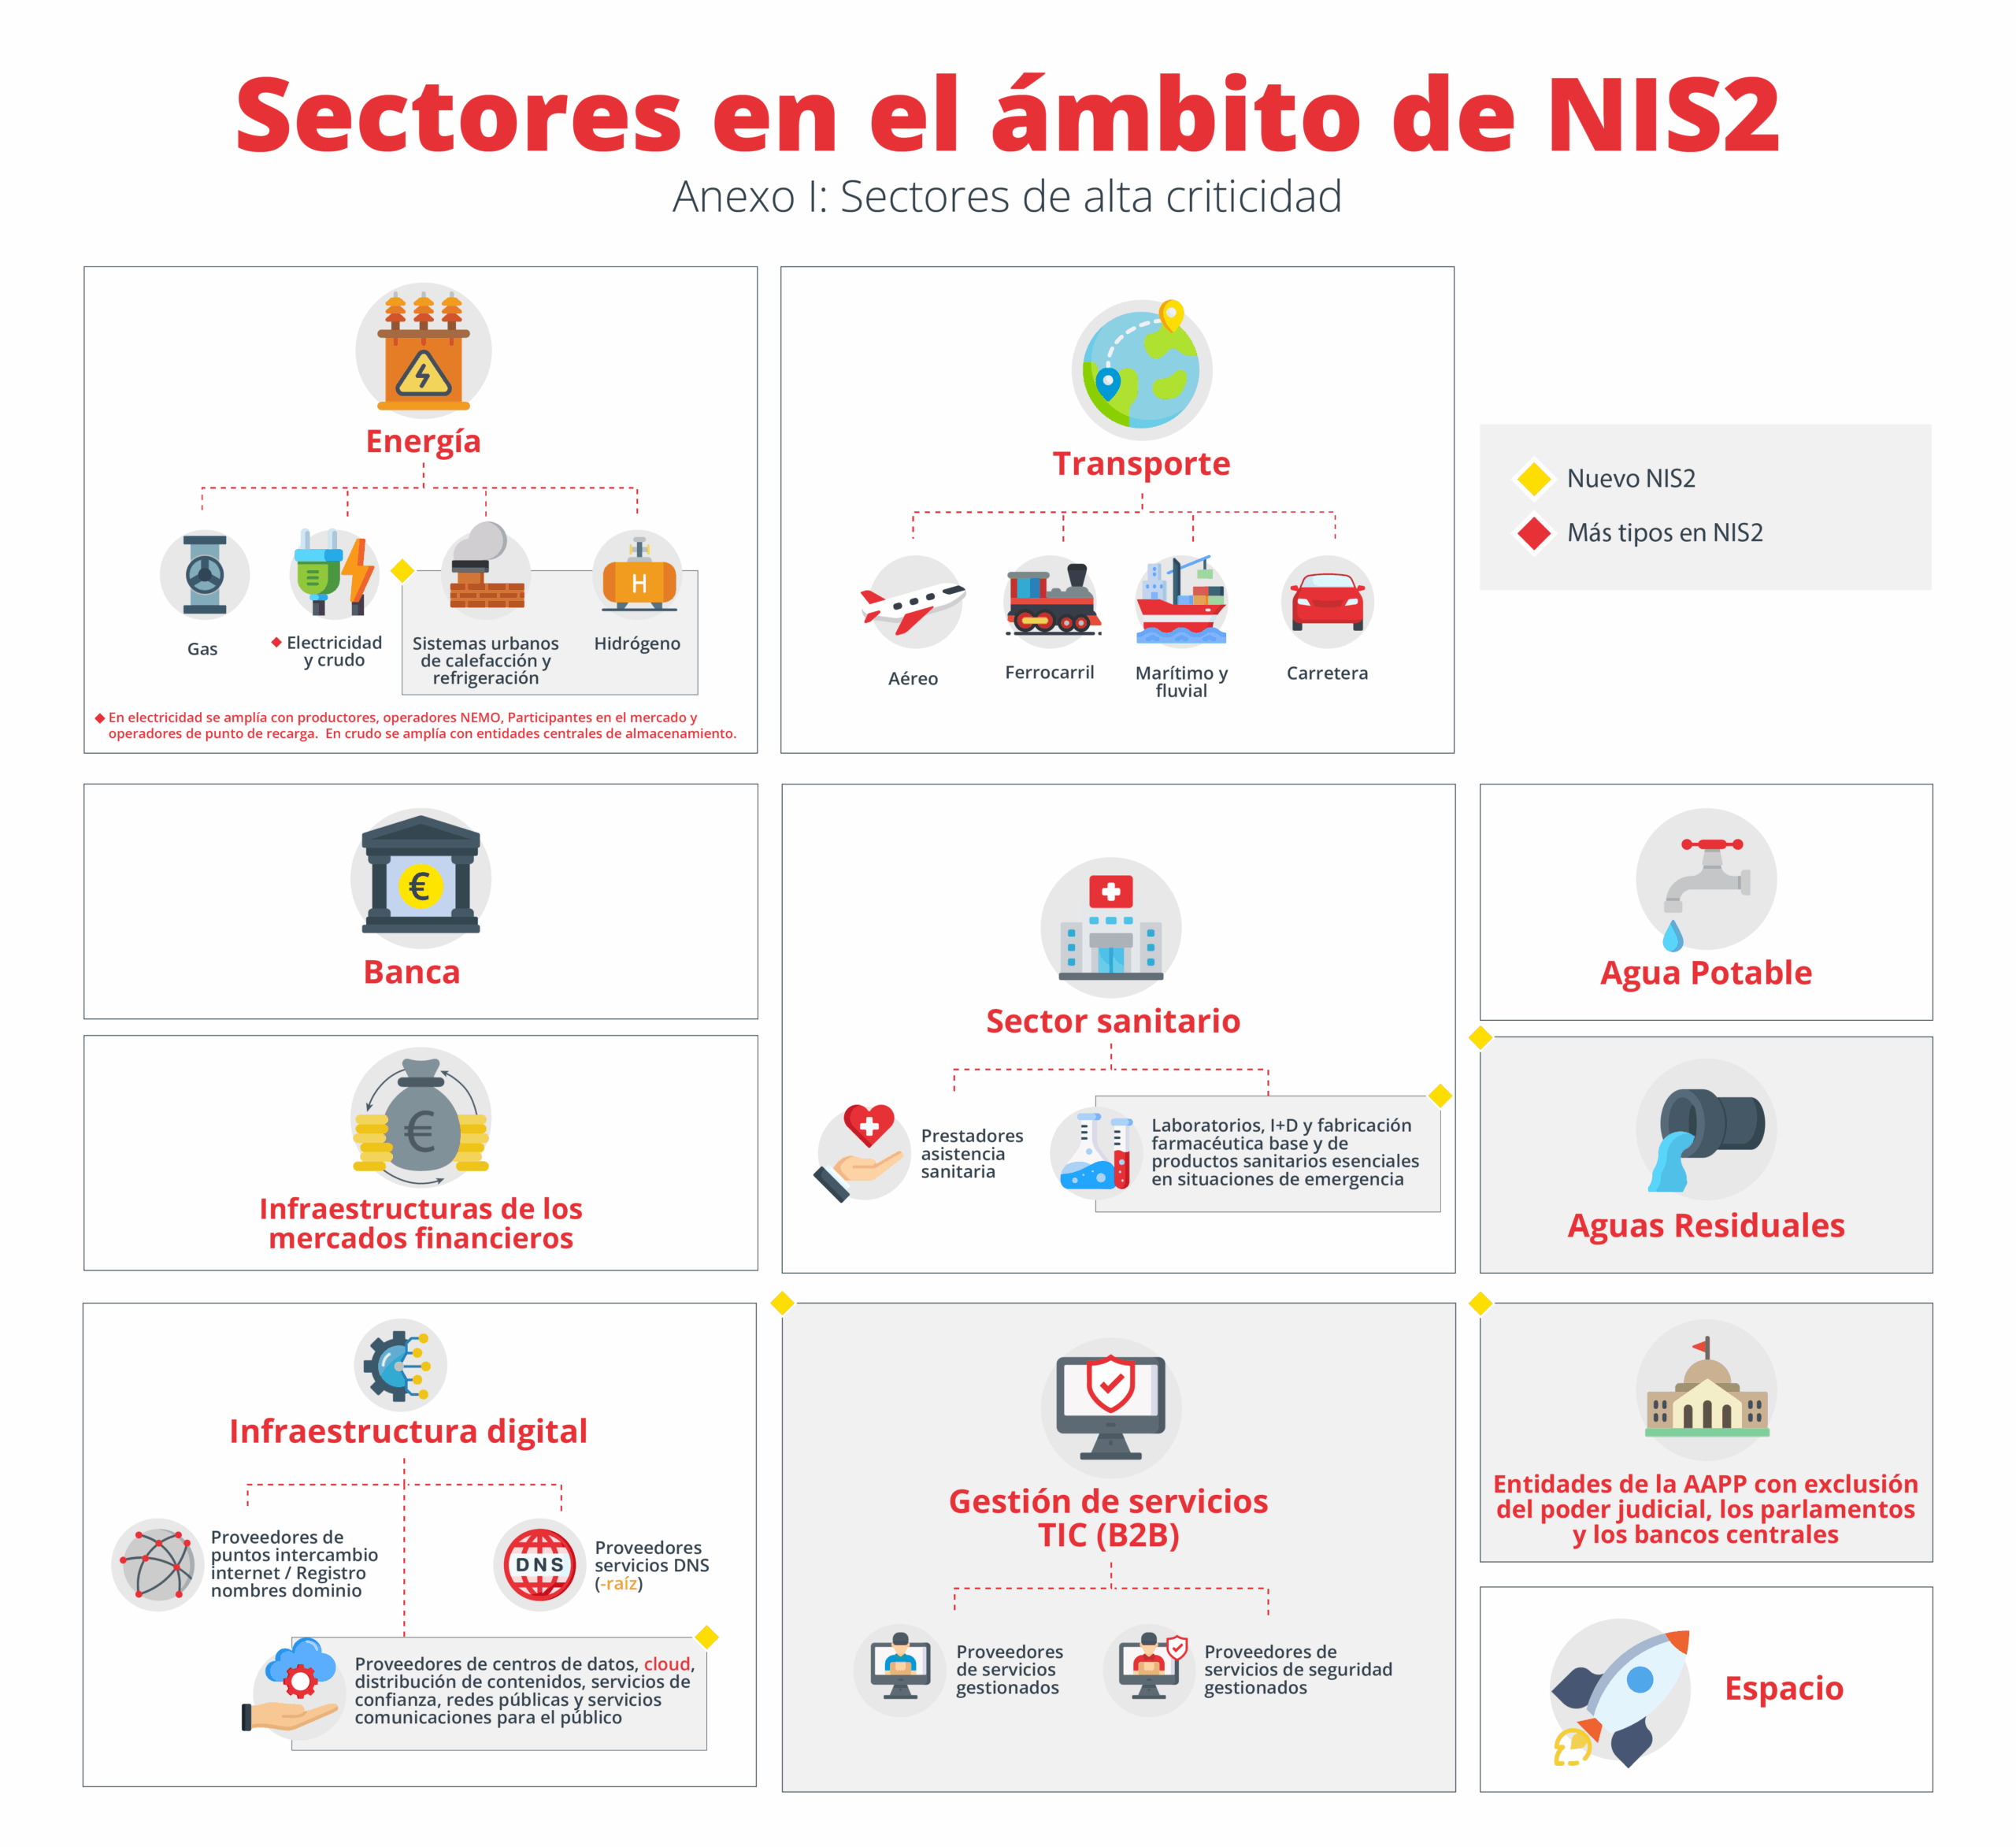
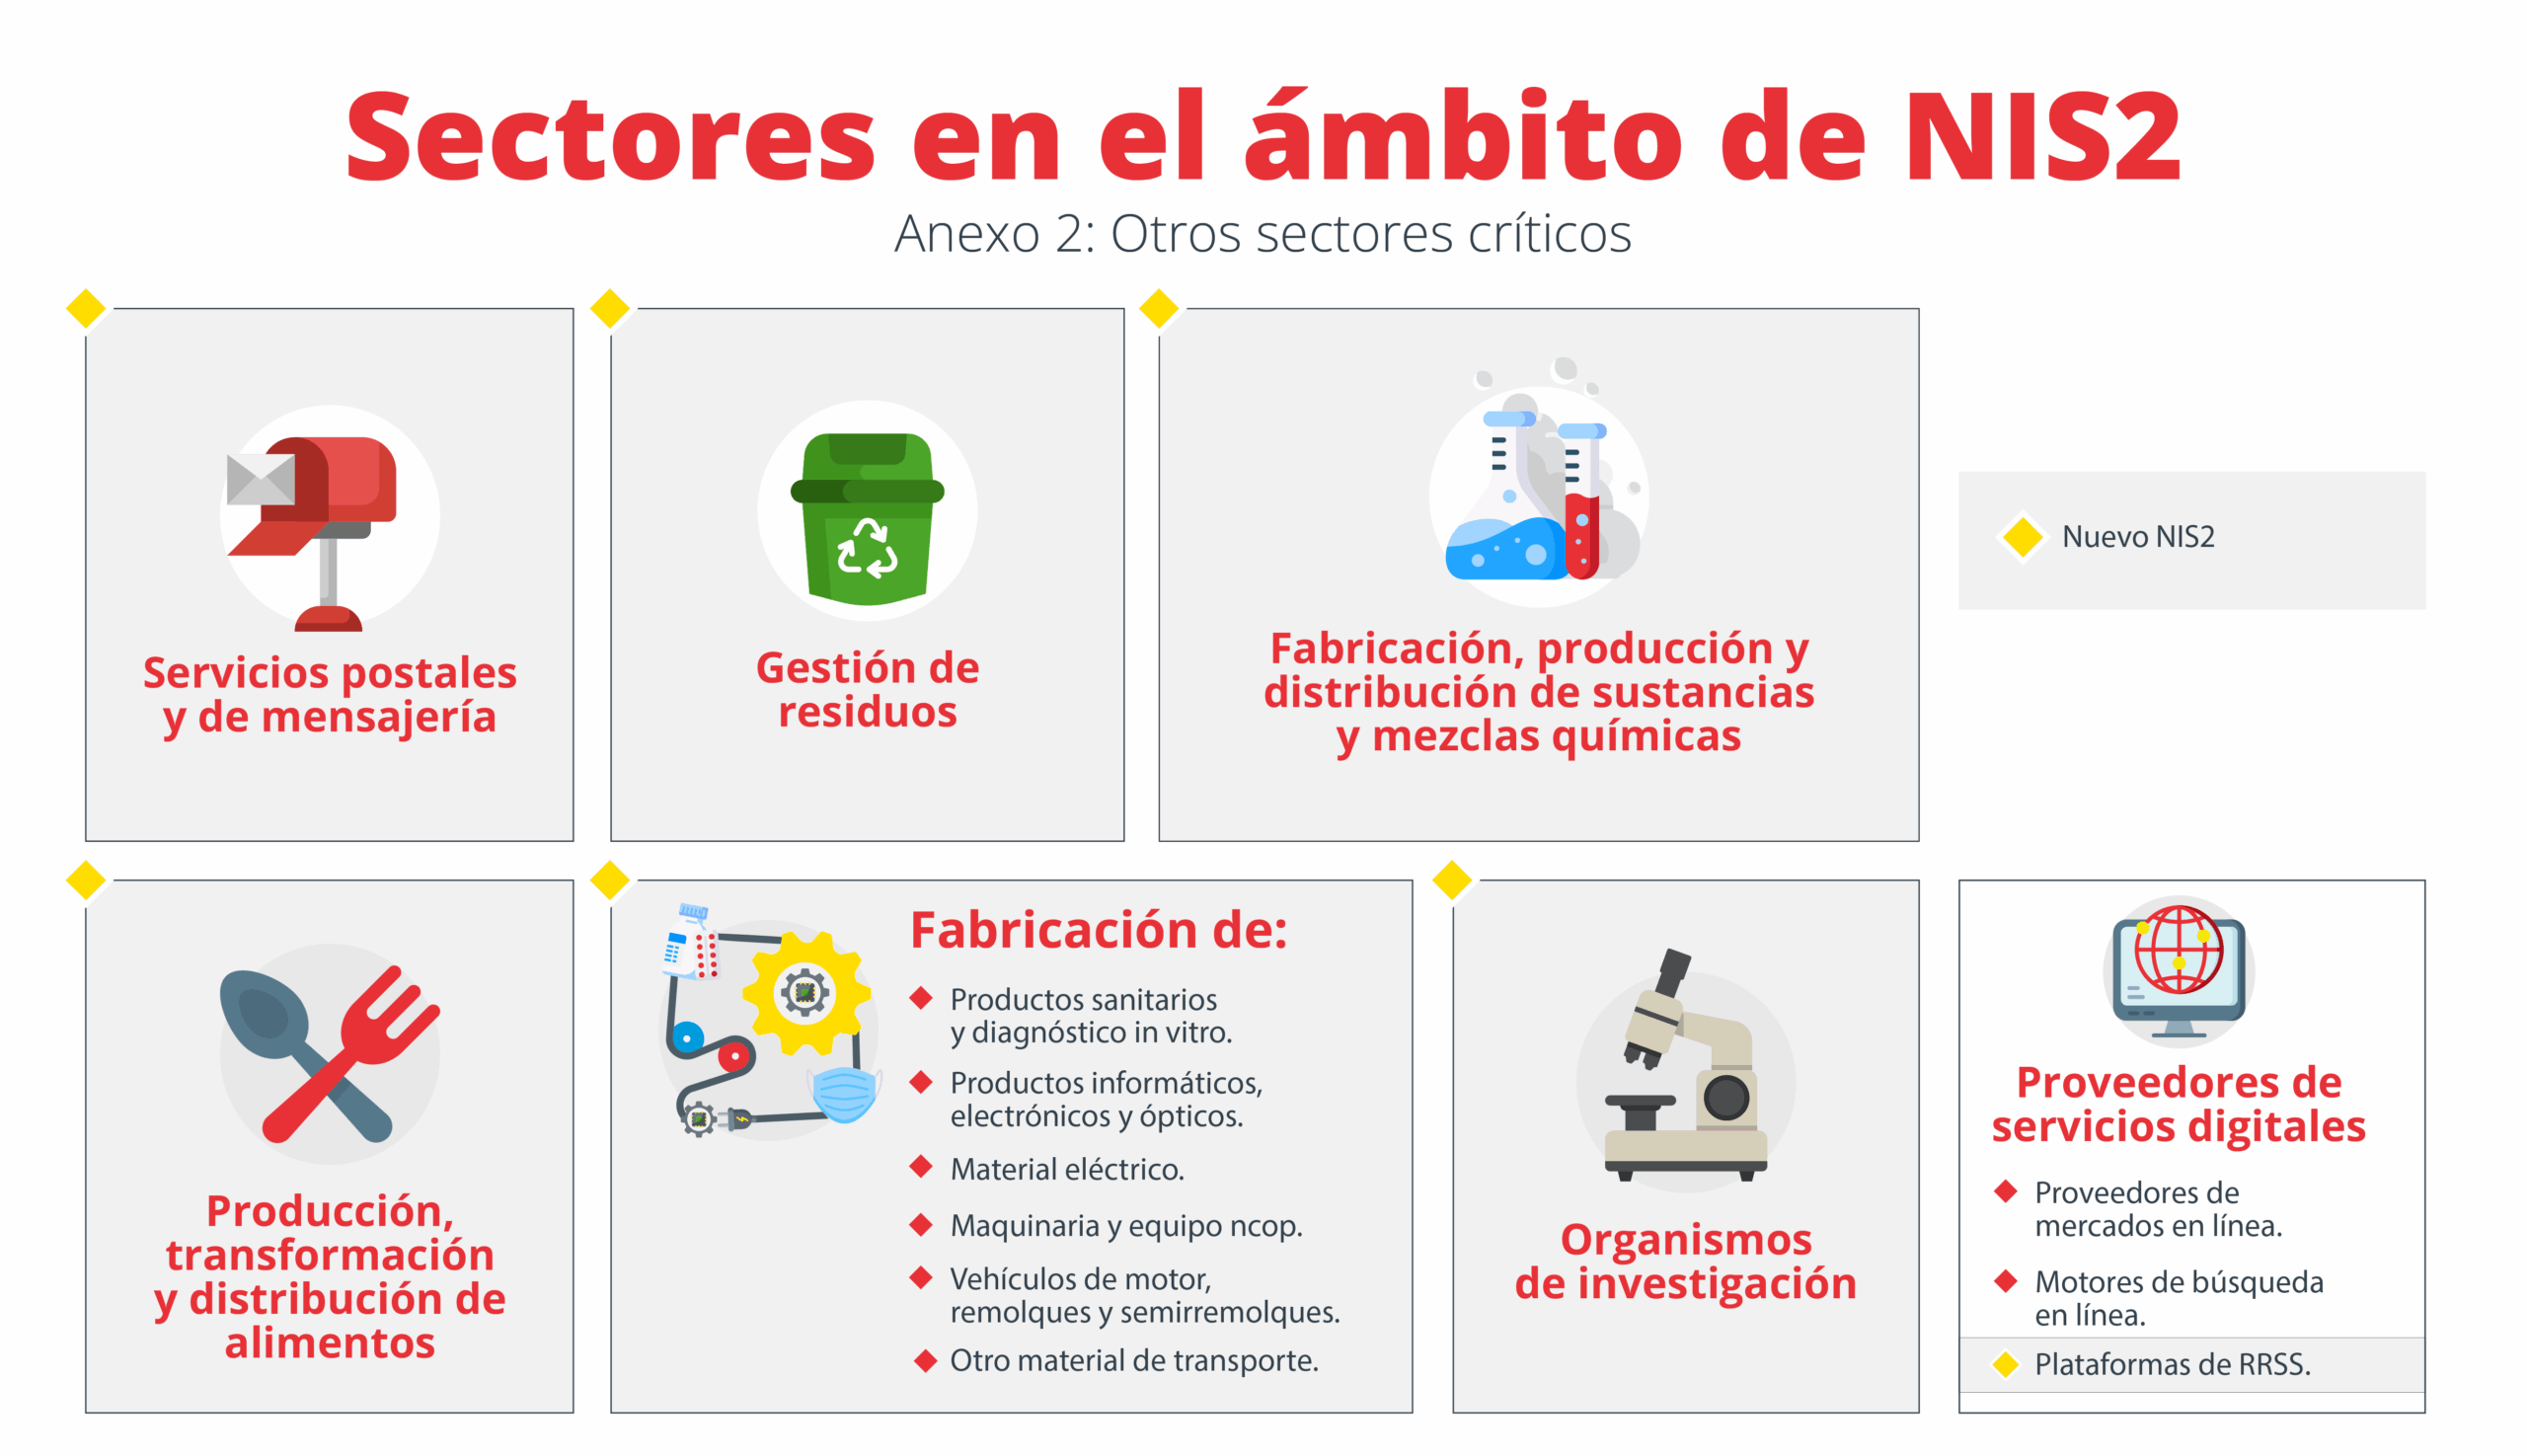
De sectoren met een hoge kritische waarde staan vermeld in bijlage I van NIS2, terwijl andere kritieke sectoren in bijlage II staan . In Spanje is de toename van het aantal sectoren iets kleiner dan in andere landen, omdat de omzetting van de oude NIS al was afgestemd op Wet 8/2011 betreffende de bescherming van kritieke infrastructuren, die twaalf sectoren omvatte. Desondanks omvat NIS2 nieuwe gebieden zoals post- en koeriersdiensten, afvalbeheer en diverse productiecategorieën , en worden andere categorieën opgesplitst, bijvoorbeeld door onderscheid te maken tussen drinkwater en afvalwater.
Onder de sectoren en voorbeelden van entiteiten vallen de volgende op:
- Schone energieElektriciteitsleveringsbedrijven, beheerders van transport- en distributienetten, producenten, NEMO-exploitanten, deelnemers aan de elektriciteitsmarkt, exploitanten van laadpunten; exploitanten en beheerders van gas-, olie- en waterstofnetwerken.
- Transport: luchtvaartmaatschappijen, luchthavenexploitanten, luchtverkeersleiders, beheerders van spoorweginfrastructuur, spoorwegmaatschappijen, maritieme en riviertransportbedrijven, havenexploitanten, scheepvaartverkeersdiensten, wegbeheerders en exploitanten van intelligente transportsystemen.
- Bank- en financiële marktinfrastructuur: kredietinstellingen en beheerders van handelscentra, centrale tegenpartijen, met dien verstande dat DORA fungeert als een specifieke sectorale standaard.
- Gezondheidszorgsector: zorgverleners, EU-referentielaboratoria, R&D-entiteiten voor geneesmiddelen, fabrikanten van basis- en specialistische farmaceutische producten en fabrikanten van essentiële medische hulpmiddelen in noodsituaties op het gebied van de volksgezondheid.
- Drinkwater en afvalwaterLeveranciers en distributeurs van drinkwater en bedrijven die verantwoordelijk zijn voor de inzameling, afvoer en behandeling van stedelijk, huishoudelijk of industrieel afvalwater.
- Digitale infrastructuurAanbieders van internet exchange points (IXP's), DNS-diensten, registers van topleveldomeinen, aanbieders van cloudcomputingdiensten, datacenters, content delivery networks (CDN's), vertrouwde dienstverleners, aanbieders van openbare elektronische communicatienetwerken en openbare elektronische communicatiediensten.
- Business-to-business ICT-servicemanagement: managed service providers en managed security service providers, met een directe impact op de gehele technologische toeleveringsketen.
- Overheidsdiensten: entiteiten van het Algemeen Staatsbestuur en, in bepaalde gevallen, regionale en lokale entiteiten, wanneer de verstoring van hun diensten een aanzienlijke impact kan hebben op kritieke sociale of economische activiteiten.
- Post- en koeriersdiensten: leveranciers die de inzameling, sortering, het transport en de distributie van postzendingen verzorgen.
- Afvalbeheer: bedrijven die zich bezighouden met het inzamelen, transporteren, terugwinnen en verwijderen van afval, inclusief stortplaatsen.
- chemisch: bedrijven die chemische stoffen en mengsels vervaardigen, produceren en distribueren, en die daarvan artikelen vervaardigen.
- Productie, verwerking en distributie van voedsel: voedingsmiddelenbedrijven die zich richten op groothandelsdistributie en grootschalige industriële productie en verwerking.
- Geavanceerde productie: fabrikanten van gezondheidsproducten en in-vitrodiagnostiek, fabrikanten van computers, elektronische en optische producten, elektrische apparatuur, machines en uitrusting, motorvoertuigen en andere transportmiddelen.
- Ruimtesector: exploitanten van aardse infrastructuur die de levering van ruimtevaartdiensten ondersteunen, met uitzondering van die waarvan het eigendom of beheer in handen is van de EU of van derden in het kader van haar ruimtevaartprogramma.
In al deze sectoren worden grote bedrijven over het algemeen als essentieel beschouwd , terwijl middelgrote bedrijven doorgaans als belangrijk worden gezien, tenzij anders specifiek aangegeven. Kleine en micro-ondernemingen worden meestal uitgesloten vanwege hun omvang, maar kunnen wel worden opgenomen als hun cruciale rol dat rechtvaardigt.
Bestuur en verantwoordelijkheden van het senior management
Een van de belangrijkste veranderingen in NIS2 en het Spaanse wetsontwerp is de nadruk op cybersecurity-governance en de directe verantwoordelijkheid van de bestuursorganen . Artikel 14 van het wetsontwerp versterkt dit idee: cybersecurity is niet langer een puur technische kwestie, maar een strategische kwestie op topniveau.
Het senior management moet de implementatie van maatregelen voor cyberbeveiligingsrisicobeheer goedkeuren en erop toezien , en ervoor zorgen dat deze in verhouding staan tot de context van de organisatie en de geïdentificeerde risico's. Bovendien dragen de bestuursorganen de uiteindelijke verantwoordelijkheid voor eventuele niet-naleving, wat kan leiden tot een verscherpt sanctieregime.
Een ander belangrijk punt is regelmatige cybersecuritytraining voor het management . Alleen delegeren is niet voldoende: leiders moeten getraind worden om de risico's te begrijpen, weloverwogen beslissingen te nemen en de verspreiding van een sterke beveiligingscultuur binnen de organisatie te ondersteunen. Zij zijn op hun beurt verantwoordelijk voor het stimuleren van regelmatige trainingsprogramma's voor de rest van het personeel.
Artikel 20 van de NIS2 versterkt dit standpunt door uitdrukkelijk te eisen dat bestuursorganen zich bewust zijn van hun verplichtingen, de maatregelen goedkeuren, toezien op de uitvoering ervan en in staat zijn om in extreme situaties te reageren, zelfs met persoonlijke gevolgen (zoals de mogelijke scheiding van functies in bepaalde gevallen).
In deze context wordt de relatie tussen het management en de functionaris voor informatiebeveiliging (CISO of equivalent) cruciaal: een vloeiende, constante dialoog gebaseerd op objectieve risico- en compliancecriteria is vereist.
Risicobeheermaatregelen vereist door NIS2
Artikel 15 van het Spaanse wetsontwerp bepaalt dat maatregelen voor het beheer van cyberbeveiligingsrisico's gebaseerd moeten zijn op nationale, Europese en internationale technische normen , waarbij ten minste de eisen van artikel 21 van NIS2 en de in Uitvoeringsverordening (EU) 2024/2690 uitgewerkte vereisten moeten worden geïntegreerd.
Tot de maatregelen die essentiële en belangrijke entiteiten moeten implementeren , behoren de volgende:
- Beveiligingsbeleid en risicoanalyse van de informatiesystemen, met periodieke beoordelingen.
- Beheer van incidenten, inclusief duidelijke detectie-, reactie- en herstelprocedures.
- Bedrijfscontinuïteit, back-ups, noodherstel en crisismanagementhet waarborgen van operationele veerkracht.
- Beveiliging van de toeleveringsketen en van de relaties met leveranciers en directe dienstverleners, waarbij contractuele eisen en goedkeurings- en auditcontroles worden opgelegd.
- beheer van kwetsbaarheden bij de aanschaf, ontwikkeling en het onderhoud van netwerken en informatiesystemen, inclusief patches en updates.
- Beleid voor het evalueren van de effectiviteit van cyberbeveiligingsmaatregelendoor middel van audits, statistieken en periodieke beoordelingen.
- Basis cyberhygiënepraktijken en -training van werknemers, aangepast aan de verschillende profielen.
- Cryptografie- en encryptiebeleid om de vertrouwelijkheid en integriteit van de informatie te garanderen.
- Beveiliging van personeelszakenToegangscontrole- en activabeheerbeleid.
- Multi-factor of continue authenticatie, bescherming van spraakcommunicatie en noodcommunicatie.
In Spanje waren veel van deze maatregelen al opgenomen in het Nationaal Beveiligingskader (ENS) , met name voor overheidsinstanties en hun leveranciers. Het Staatsagentschap voor Digitale Administratie en het Nationaal Cryptologisch Centrum hebben de EU zelfs gewezen op de sterke overeenstemming tussen het ENS en NIS2, waarbij ze het potentieel ervan als Europese benchmark en de bijdrage ervan aan de veerkracht van het nationale digitale ecosysteem benadrukten.
NIS2 legt de lat echter hoger voor een veel breder scala aan organisaties, waaronder mkb's die worden beïnvloed door hun omvang of de kritische aard van hun activiteiten . Voor volwassen organisaties sluiten veel van deze vereisten aan bij bestaande werkwijzen; voor duizenden bedrijven zonder achtergrond in cybersecurity betekenen ze een aanzienlijke sprong voorwaarts op het gebied van volwassenheid, middelen en interne organisatie.
De Chief Information Security Officer (CISO) en zijn functies
Artikel 16 van het wetsontwerp bepaalt dat alle essentiële en belangrijke entiteiten een functionaris voor informatiebeveiliging moeten aanstellen . Deze functie, geïnspireerd op de eerdere ervaringen van Spanje met het oorspronkelijke NIS, wordt het centrale aanspreekpunt voor de coördinatie van alles wat te maken heeft met de bescherming van systemen en gegevens.
De belangrijkste functies zijn onder andere:
- Definieer en implementeer de cybersecuritystrategie van de organisatie, afgestemd op de risico’s, de bedrijfs- en wettelijke verplichtingen.
- Evalueer, beperk en herzie voortdurend risico's, waarbij een actueel overzicht van de blootstelling van de entiteit wordt behouden.
- Beheer bewijsmateriaal, beleid en registraties die nodig zijn om naleving aan te tonen van de verplichtingen die voortvloeien uit NIS2 en de nationale regelgeving.
- Bevorder een cybersecuritycultuur in samenwerking met het senior management, training en bewustmaking van alle medewerkers.
- Zorg voor naleving van de verplichtingen tot het melden van incidenten, het coördineren van de rapportages aan de bevoegde autoriteiten.
Spanje was een van de eerste landen die de functie van Chief Information Security Officer (CISO) expliciet introduceerde bij de omzetting van de voormalige NIS. De ervaring leerde echter dat een aanzienlijk aantal belangrijke operators deze functie nooit formeel had ingevuld en desondanks niet werd bestraft. NIS2, in combinatie met de toekomstige Spaanse wetgeving en een strenger sanctieregime, beoogt deze laksheid te corrigeren en de CISO een robuustere en meer erkende positie te geven.
Vooruitkijkend wordt een enorme toename van het aantal verplichtte entiteiten verwacht : van de huidige circa 400 essentiële bedrijven naar naar schatting 5.000 tot 50.000 essentiële en belangrijke bedrijven. Dit zal een aanzienlijke vraag naar cybersecurityprofessionals met zich meebrengen, zowel intern als extern, met name voor mkb-bedrijven die deze rol voorheen niet vervulden.
Verplichtingen inzake incidentrapportage en kwetsbaarheidsbeheer
De NIS2-richtlijn hecht het grootste belang aan de vroegtijdige melding van veiligheidsincidenten met een aanzienlijke impact . Artikel 18 van het Spaanse wetsontwerp werkt deze verplichting verder uit en sluit daarbij aan op de termijnen en inhoud die in de richtlijn zijn vastgesteld.
Wanneer een entiteit een incident ondervindt dat ernstige verstoringen van de dienstverlening kan veroorzaken of aanzienlijke schade aan zichzelf of aan derden kan toebrengen, moet zij voldoen aan het volgende meldingsschema:
- Eerste melding: binnen maximaal 24 uur nadat het incident is gedetecteerd, met verstrekking van de beschikbare basisinformatie.
- Tussentijds rapport: binnen maximaal 72 uur na detectie, met een eerste beoordeling van de impact en ernst.
- Laatste rapport: binnen een termijn van maximaal één maand na de eerste melding, met inbegrip van een gedetailleerde beschrijving van het incident, de impact ervan, de ernst ervan en de genomen maatregelen.
Bovendien versterkt NIS2 het beheer en de communicatie over kwetsbaarheden : het gaat niet alleen om het rapporteren van afgehandelde incidenten, maar ook om het delen van relevante informatie over kwetsbaarheden die een systeembrede impact kunnen hebben, waardoor de coördinatie van reacties op nationaal en Europees niveau wordt vergemakkelijkt.
In Spanje steunt het respons-ecosysteem op drie belangrijke referentie-CSIRT's : de CCN-CERT (voor de overheid, strategische bedrijven en geclassificeerde systemen), INCIBE-CERT (particuliere sector en burgers) en de MCCE (defensiesector). Deze worden aangevuld door het csirt.es-netwerk, dat tientallen gespecialiseerde teams samenbrengt en verbindingen legt met internationale netwerken zoals FIRST, evenals het nationale SOC-netwerk.
Essentiële en belangrijke entiteiten moeten hun incidenten melden aan de bevoegde CSIRT's , in overeenstemming met de sectorale regelgeving en de richtlijnen van het toekomstige Nationale Cybersecuritycentrum, dat zal fungeren als coördinerend element en aanspreekpunt voor ENISA en de overige lidstaten.
Sanctieregime en Europese druk
De NIS2-richtlijn introduceert een aanzienlijk strenger sanctieregime dan de vorige NIS-richtlijn . Voor essentiële entiteiten kunnen de ernstigste overtredingen leiden tot boetes van maximaal € 10 miljoen of 2% van de wereldwijde omzet van de groep, terwijl voor grote entiteiten de boetes kunnen oplopen tot € 7 miljoen of 1,4% van de wereldwijde omzet.
Momenteel zijn er in Spanje nog geen sancties op basis van NIS2 van kracht , deels omdat de omzettingswet nog niet is ingevoerd en de toezichthoudende autoriteit nog niet formeel is aangewezen. In andere lidstaten is de omzetting recent, waardoor het nog te vroeg is om grootschalige sancties te verwachten.
Desondanks zijn deskundigen het erover eens dat wanneer landen als Frankrijk of Duitsland sancties gaan opleggen , Spanje het zich niet kan veroorloven achter te blijven als het de harmonisatie en geloofwaardigheid op Europees niveau wil behouden. De druk van de Commissie, via inbreukprocedures en gemotiveerde adviezen, is erop gericht dit te bereiken.
Naast de financiële sancties introduceert NIS2 voor het eerst expliciet de verantwoordelijkheid van het senior management op het gebied van cybersecurity . De kloof tussen management en de CISO is niet langer een optie: het bestuursorgaan moet betrokken en geïnformeerd zijn en de nodige beslissingen nemen.
De grootste uitdaging ligt volgens specialisten zoals die van het ISMS Forum in het netwerk van mkb-bedrijven die, zonder zich daar volledig van bewust te zijn, gebonden zullen zijn aan NIS2 . Veel van deze bedrijven beschikken niet over voldoende middelen, processen of een adequate cybersecuritycultuur en zullen zowel door de wetgeving als door de eisen van hun grote klanten in de toeleveringsketen onder druk worden gezet. Deze klanten zullen contractuele garanties moeten eisen om aan de richtlijn te voldoen.
Ondersteun initiatieven, studies en de rol van de ENS
Naast de wetgevende vooruitgang stimuleert Spanje technische en kennisinitiatieven om de aanpassing van de bedrijfssector aan NIS2 te vergemakkelijken. Het ISMS Forum werkt bijvoorbeeld aan een studie naar de impact van NIS2 op Spaanse bedrijven, in het kader van de buitengewone leerstoel Cybersecurity en Gegevensbescherming aan de UCM.
Dit project heeft een dubbel doel: een onofficiële inventarisatie maken van bedrijven die getroffen zijn door NIS2 en hun niveau van cybersecurity-volwassenheid meten. In de eerste fase wordt de inventarisatie samengesteld aan de hand van uitgebreide databases (handelsregister, DIRCE/INE, sectorspecifieke databases, enz.), waarbij de resultaten naar verwachting rond november 2025 beschikbaar zullen zijn. In de tweede fase wordt een korte vragenlijst verstuurd naar een representatieve steekproef van bedrijven (met als doel 1.000 reacties) om hun mate van paraatheid te beoordelen. De resultaten hiervan worden naar verwachting in mei 2026 bekendgemaakt.
De analyse omvat segmentaties naar sector, omvang, geografische spreiding en type entiteit (essentieel of belangrijk) , waarbij de conclusies worden gepresenteerd in een samenvattend managementrapport, zonder individuele gegevens, dat zowel bedrijven als overheden ten goede komt.
Tegelijkertijd organiseren organisaties zoals ISMS Forum en diverse overheidsinstanties voorlichtingsbijeenkomsten in het hele land , met een bijzondere focus op het mkb. Het doel is om de nieuwe wetgeving (NIS2) te promoten en duidelijk uit te leggen wat NIS2 inhoudt, waarom een CISO (intern of extern) essentieel is, hoe basisbeleid voor cyberbeveiliging kan worden opgesteld en hoe men zich kan voorbereiden op de toekomstige wetgeving en de bijbehorende aanvullende regelgeving.
In strikt regelgevende zin is het Nationaal Veiligheidskader (ENS) in Europa gepresenteerd als een van de grootste troeven van Spanje . Het Rijksagentschap voor Digitale Administratie en het Nationaal Cryptologisch Centrum (CCN) hebben de opgebouwde ervaring met het ENS, de nalevingsprofielen en de integratie ervan met de Europese certificeringsschema's van Verordening (EU) 2019/881 (Cyberbeveiligingswet) gedeeld met de NIS2-samenwerkingsgroep. De positieve ontvangst van deze presentatie versterkt het imago van Spanje als een proactieve speler die zich inzet voor robuuste, coherente en geharmoniseerde cyberbeveiliging.
In deze context staat Spanje bij de implementatie van NIS2 onder druk van deadlines, de technische robuustheid van instrumenten zoals het Nationaal Veiligheidsstelsel (ENS) en de enorme uitdaging om duizenden nieuwe entiteiten te integreren in een geavanceerde cybersecuritycultuur. Organisaties die proactief zijn, situatieanalyses uitvoeren en hun werkwijzen nu al afstemmen op de richtlijn, zullen beter in staat zijn risico's te minimaliseren, toekomstige sancties te voorkomen en een proactieve en volwassen aanpak van cyberdreigingen te tonen.
