- Een VPN versleutelt alleen het verkeer tussen uw apparaat en de servers en verbergt uw IP-adres, maar vervangt niet de HTTPS-versleuteling tussen uw browser en het internet.
- Als een pagina geen HTTPS gebruikt, blijft de verbinding tussen de VPN-server en het web onversleuteld HTTP en kunnen uw gegevens worden onderschept of gewijzigd.
- Een VPN verbetert je privacy ten opzichte van je internetprovider en openbare netwerken, maar het voorkomt niet de risico's van onveilige of kwaadwillende websites en verhelpt ook niet de gebreken ervan.
- De veiligste optie is om een VPN te combineren met HTTPS en te voorkomen dat gevoelige informatie wordt verzonden naar sites die door de browser als onveilig worden aangemerkt.
Wanneer iemand je vertelt dat je "een VPN moet gebruiken en je bent klaar", is de realiteit veel complexer. Een VPN is geen wondermiddel dat alle beveiligingsproblemen oplost , vooral niet wanneer je websites bezoekt die geen HTTPS gebruiken of verkeerd geconfigureerd zijn. Het is essentieel om de beperkingen van deze bescherming te begrijpen om een vals gevoel van veiligheid tijdens het browsen te voorkomen.
Stel je deze veelvoorkomende situatie voor: je bezoekt een website die je al jaren gebruikt, en plotseling waarschuwt je browser je dat het beveiligingsslotje ontbreekt en dat er geen HTTPS meer wordt gebruikt . Sommigen zeggen dat er niets zal gebeuren als je via een VPN verbinding maakt, omdat je gegevens dan veilig worden verzonden. Anderen beweren echter dat een VPN je gegevens alleen beschermt tot aan de servers van de VPN-provider, maar niet van de website naar de VPN-server. Wie heeft gelijk, en wat gebeurt er precies met je gegevens tijdens die reis?
Wat is een VPN precies en welk deel van de verbinding beschermt het?

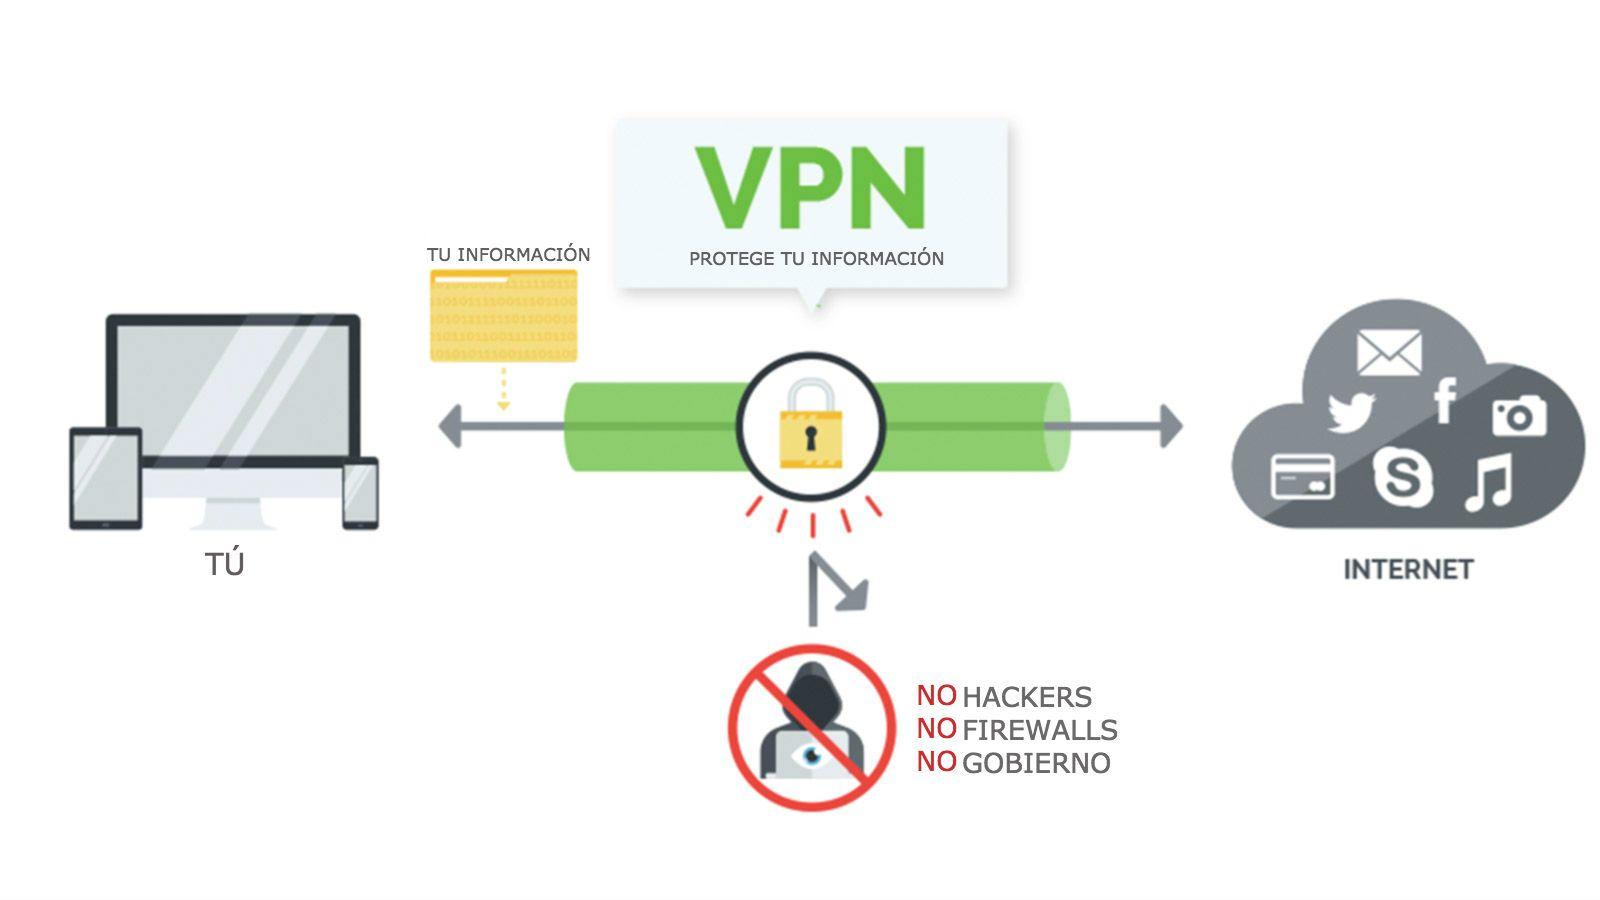
Voordat we ingaan op de complexiteit van HTTPS en onveilige websites, is het goed om eerst technisch uit te leggen wat een VPN doet. Een VPN creëert een versleutelde tunnel tussen uw apparaat en de servers van de VPN-provider . Alles wat uw telefoon, computer of tablet verlaat en naar het internet gaat, passeert eerst deze tunnel.
Dit betekent dat het verkeer van uw internettoegangspunt (uw wifi thuis, uw bedrijfsnetwerk of een openbaar wifi-netwerk in een café) naar de VPN-server versleuteld is . Iedereen die zich daartussen bevindt (uw internetprovider, netwerkbeheerder of een aanvaller op een open wifi-netwerk) ziet alleen de versleutelde gegevens, niet de inhoud van wat u verzendt of ontvangt.
Zodra uw gegevens de VPN-server verlaten en de website bereiken die u bezoekt, worden ze echter niet langer door die tunnel beschermd. Van de VPN tot de website gedraagt uw verbinding zich als die van elke andere gebruiker : de bescherming (of het gebrek daaraan) hangt af van of de website HTTPS gebruikt, hoe de server is geconfigureerd en andere factoren.
Daarom wordt er vaak gezegd dat een VPN het segment "uw apparaat ↔ VPN-server" beschermt , maar geen directe controle heeft over wat er van de VPN-server naar de bestemmingswebserver wordt verzonden. Dat laatste segment is cruciaal om te begrijpen of uw gegevens veilig worden verzonden of niet.
Verschillen tussen VPN en HTTPS: twee verschillende beveiligingslagen.
De begrippen VPN en HTTPS worden vaak door elkaar gehaald alsof ze hetzelfde zijn, maar het zijn verschillende technologieën die op verschillende niveaus werken . Beide versleutelen gegevens, maar niet op dezelfde manier of op hetzelfde punt in het transmissieproces. Raadpleeg onze handleiding voor webbrowserbeveiliging.
HTTPS is een uitbreiding van HTTP die gebruikmaakt van TLS/SSL-versleuteling. Wanneer je het hangslotje in de adresbalk ziet, betekent dit dat er een end-to-end-versleuteling plaatsvindt tussen je browser en de webserver . Niemand daartussen (inclusief je internetprovider of de VPN zelf) kan de exacte inhoud van de pagina's, je wachtwoorden of de gegevens die je naar die site verzendt, zien.
Een VPN versleutelt daarentegen het verkeer tussen uw apparaat en de eigen server , maar bepaalt niet hoe die server vervolgens met de website communiceert. Als de website correct gebruikmaakt van HTTPS, is de verbinding tussen de VPN-server en de website ook versleuteld. Als de website alleen HTTP (zonder de 's') gebruikt, is dat deel van de verbinding versleuteld.
Simpel gezegd: een VPN regelt de "toegang tot het internet ", terwijl HTTPS de directe verbinding tussen uw browser en de website die u wilt bezoeken tot stand brengt. Ze vullen elkaar aan, ze vervangen elkaar niet.
Als alles correct is geconfigureerd (VPN + HTTPS), heb je dubbele bescherming: je internetprovider kan de inhoud niet zien dankzij de VPN, en de VPN zelf kan de versleutelde HTTPS-inhoud niet zien . Maar als een van deze lagen ontbreekt (bijvoorbeeld als de website geen HTTPS gebruikt), verandert de situatie aanzienlijk.
Wat gebeurt er als je via een VPN een website bezoekt die geen HTTPS-verbinding heeft?
Laten we het scenario dat u beschreef eens bekijken: u bezoekt een website zonder HTTPS, uw browser geeft een waarschuwing weer en u besluit een VPN te gebruiken omdat iemand u vertelde dat het "veilig" is. In dit geval beschermt uw VPN u slechts tegen bepaalde risico's, niet tegen alle risico's.
Van uw apparaat tot de VPN-server is alles versleuteld dankzij de VPN . Uw internetprovider, de eigenaar van de wifi of een aanvaller in de buurt kan niet precies zien welke website u bezoekt of welke gegevens u invoert (hoewel ze wel bepaalde verkeerspatronen kunnen afleiden, maar niet de gedetailleerde inhoud).
Echter, van de VPN-server naar de website zonder HTTPS verloopt de verbinding via puur HTTP, oftewel onversleutelde tekst . In dat segment kan iedereen die het verkeer tussen de VPN-server en de webserver kan monitoren (bijvoorbeeld op tussenliggende netwerken of bij de websiteprovider zelf) de inhoud bekijken.
In de praktijk verandert er iets aan de locatie van het kwetsbare punt . Zonder VPN loopt het onveilige deel van de verbinding van uw apparaat naar de website. Met een VPN wordt dat onveilige segment verplaatst naar de zone "VPN-server ↔ website", maar het blijft bestaan zolang de website geen HTTPS gebruikt.
Het is bovendien belangrijk om te onthouden dat, door geen HTTPS te gebruiken, de hostwebsite uw gegevens in platte tekst ontvangt . Dit betekent dat alles wat u verzendt (gebruikersnamen, wachtwoorden, formulieren, persoonlijke gegevens) onversleuteld op de server van de site aankomt en dus kan worden onderschept of onveilig kan worden opgeslagen.
Wat beschermt een VPN als een pagina geen HTTPS heeft?
Ondanks de beperkingen biedt een VPN wel degelijk een aantal nuttige voordelen, zelfs bij het bezoeken van websites zonder HTTPS. Het eerste grote voordeel is het verbergen van je echte IP-adres . De website die je bezoekt ziet niet jouw IP-adres, maar dat van de VPN-server.
Dit betekent dat de website (en elke derde partij met toegang tot de logbestanden) uw activiteiten niet gemakkelijk kan koppelen aan uw internetverbinding thuis of uw exacte locatie . Voor veel mensen is deze basislaag van anonimiteit al erg belangrijk, vooral bij het bezoeken van websites waar ze liever hun echte IP-adres niet prijsgeven.
Een VPN biedt ook bescherming in uw directe omgeving, waar de risico's het grootst zijn: het voorkomt dat uw internetprovider precies kan zien welke websites u bezoekt en wat u daarop doet (ook al kunnen ze wel zien dat u een VPN gebruikt). Daarnaast beschermt het tegen nieuwsgierige blikken op openbare netwerken, zoals de klassieke aanval op wifi-netwerken op luchthavens of in hotels.
Samenvattend: een VPN beschermt je tegen spionnen in de buurt (internetprovider, netwerkbeheerder, lokale aanvallers) en verbergt je IP-adres voor het internet , maar het tovert een onveilige website niet op magische wijze om in een veilige omgeving voor het invoeren van gevoelige gegevens.
Wat een VPN NIET kan doen op een website zonder HTTPS
De grootste bron van verwarring is wat VPN's níét kunnen. Een VPN versleutelt de verbinding tussen de VPN-server en de website niet automatisch als die website geen HTTPS ondersteunt. Dat gedeelte blijft kwetsbaar voor afluisteraars in de buurt van de server van de website of in de tussenliggende infrastructuur.
Een VPN kan ook niet voorkomen dat de website zelf de gegevens die u verzendt, in platte tekst ziet en opslaat . Als u uw gebruikersnaam en wachtwoord invoert op een HTTP-pagina, ontvangt de website die gegevens precies zoals ze zijn, zonder enige bescherming. Als de pagina een beveiligingslek heeft, gehackt is of als de beheerder die gegevens niet goed beheert, kunnen uw inloggegevens uiteindelijk lekken.
Nog een belangrijke beperking: VPN's beschermen je per definitie niet tegen kwaadwillende websites . Als een pagina een phishing-scam is, die je probeert te verleiden om gegevens in te voeren of malware te downloaden, zal de VPN je er niet van weerhouden om in de val te lopen. Je kunt weliswaar "anoniem" blijven dankzij het IP-adres van de VPN, maar je blijft kwetsbaar voor oplichting.
Daarnaast is het belangrijk om te onthouden dat uw VPN-provider, afhankelijk van het logbeleid en de jurisdictie, mogelijk metadata over uw activiteiten kan inzien (welke domeinen u bezoekt, wanneer, hoeveel verkeer u genereert, enz.). Op websites zonder HTTPS zouden ze in theorie zelfs de inhoud kunnen zien als ze het verkeer van de VPN naar de website onderscheppen. Vertrouwen in de provider is daarom een andere cruciale factor.
Een VPN lost ten slotte geen problemen op zoals kwetsbaarheden in het besturingssysteem, malware op uw apparaat of gebrekkige basisbeveiligingspraktijken . Als uw computer geïnfecteerd is, maakt het vrijwel geen verschil of u een VPN gebruikt: het kwaadaardige programma kan lezen wat u typt voordat het versleuteld is. Om dit risico te verkleinen, kunt u beter cybersecuritysoftware gebruiken.
Wie heeft er nu gelijk over VPN-bescherming?
Terugkomend op de meningen die je hebt gekregen: er zit in beide een kern van waarheid, maar het is een nuanceverschil. Degene die je vertelde dat een VPN alleen bescherming biedt tussen je apparaat en de VPN-servers heeft gelijk wat betreft de versleuteling van het dataverkeer : dat is inderdaad het gebied waar de VPN ervoor zorgt dat data versleuteld wordt verzonden.
Die zienswijze schiet echter tekort als het gaat om identiteit en privacy. Een VPN beïnvloedt ook hoe websites je waarnemen, omdat ze het IP-adres van de VPN-server detecteren, niet je eigen adres . In die zin is je identiteit wel degelijk beschermd gedurende de hele verbinding, zelfs in het onversleutelde HTTPS-gedeelte.
Aan de andere kant, degenen die beweren dat "een VPN je beschermt, ongeacht hoe de informatie wordt verzonden", vereenvoudigen de zaak te veel en dit kan misleidend zijn . Als de pagina geen HTTPS gebruikt, is de informatie NIET end-to-end versleuteld en blijven delen van de verbinding kwetsbaar.
De meest accurate manier om het uit te leggen is: een VPN beschermt je verbinding tegen bepaalde partijen (internetprovider, lokaal netwerk, sommige tussenpersonen) en verbergt je IP-adres, maar het vervangt niet de HTTPS-versleuteling tussen je browser en de website . Zonder HTTPS is dat laatste deel van de verbinding nooit volledig veilig.
In het specifieke geval van die pagina die waarschuwt dat er geen HTTPS meer wordt gebruikt, biedt het gebruik van een VPN dus geen volledige beveiliging voor het invoeren van wachtwoorden of gevoelige gegevens . Het kan je privacy verbeteren en bepaalde risico's verminderen, maar het lost het onderliggende probleem niet op: de website biedt geen end-to-end-versleuteling.
Praktische risico's van het gebruik van websites zonder HTTPS, zelfs met een VPN.
Naast de theorie is het belangrijk om de specifieke risico's te begrijpen die je loopt wanneer je een website zonder HTTPS blijft gebruiken, zelfs met een VPN. Het eerste risico is de diefstal van inloggegevens of persoonlijke data in de onversleutelde gedeelten . Als iemand toegang krijgt tot het verkeer tussen de VPN en de website, kan diegene lezen wat je verstuurt.
Het verhoogt ook de kans op man-in-the-middle-aanvallen tussen de VPN en de website-server. Zonder HTTPS is er geen sterke verificatie dat je communiceert met de legitieme server , waardoor een aanvaller zich op dat moment kan voordoen als de website.
Een ander probleem is dat de gegevensintegriteit niet gegarandeerd is . Met HTTPS detecteert de browser eventuele wijzigingen in de inhoud tijdens het laden. Zonder HTTPS kan een aanvaller kwaadaardige code injecteren in de webpagina, zelfs als je een VPN gebruikt zonder dat je het doorhebt.
Bovendien kan uw browsegedrag in de laatste fase van de overdracht grondig worden gecontroleerd door de server van de website of door tussenpersonen. Het gebruik van een VPN voorkomt niet dat content onversleuteld naar de onveilige server wordt verzonden , waardoor uw privacy gedeeltelijk in gevaar blijft.
Ten slotte zijn veel websites die HTTPS niet meer gebruiken of hebben uitgeschakeld vaak slecht onderhouden of verouderd . Dit verhoogt het risico op andere ernstige kwetsbaarheden en de mogelijkheid dat uw gegevens in gevaar komen door een aanval op de server zelf, iets wat een VPN niet kan voorkomen.
Aanbevolen werkwijzen bij het gebruik van VPN's op onveilige websites
Gezien al het bovenstaande is het ideaal om een VPN als extra beschermingslaag te gebruiken, maar blijf ook hier voorzichtig bij het bezoeken van onveilige websites. De eerste aanbeveling is simpel: vermijd inloggen of het invoeren van gevoelige gegevens op pagina's zonder HTTPS , zelfs als u een VPN gebruikt.
Als je om welke reden dan ook geen alternatief hebt (bijvoorbeeld een oudere dienst die alleen op deze manier werkt), overweeg dan om specifieke inloggegevens aan te maken en niet hetzelfde wachtwoord te gebruiken als op andere sites. Op die manier is de schade beperkter als je inloggegevens worden gecompromitteerd.
Een andere goede gewoonte is om altijd de waarschuwingen van je browser te controleren . Als je moderne browser je waarschuwt dat een pagina niet veilig is of dat het certificaat ongeldig is, neem dat dan serieus. Een VPN heft deze waarschuwingen niet op en het is het beste om de site te verlaten als deze niet betrouwbaar lijkt.
Het is ook verstandig om een VPN-provider te kiezen met een goede reputatie, een duidelijk beleid ten aanzien van het bijhouden van logbestanden en sterke encryptie . Als je je vertrouwen van je internetprovider naar een VPN verplaatst, zorg er dan in ieder geval voor dat het een betrouwbaar en transparant bedrijf is; of overweeg geavanceerde, zelfgehoste VPN- opties.
Zorg er tot slot voor dat uw systeem up-to-date is, gebruik een goede browser en schakel , indien mogelijk, functies in zoals HTTPS-Only of extensies die het gebruik van HTTPS afdwingen wanneer de pagina dit toestaat. Hoewel dit geen oplossing biedt voor gevallen waarin de site helemaal geen HTTPS aanbiedt, helpt het wel om onbedoeld onveilige verbindingen te minimaliseren.
Alles wat we hebben besproken, maakt duidelijk dat een VPN een zeer nuttig hulpmiddel is om de privacy en veiligheid van je verbinding te verbeteren, maar het vervangt HTTPS niet en lost de kwetsbaarheden van een slecht beveiligde website niet op . De uitspraak "een VPN beschermt alles" doet geen recht aan de technische realiteit: het beschermt je tegen bepaalde kwaadwillenden, verbergt je IP-adres en versterkt je browse-ervaring, maar als een website geen HTTPS meer gebruikt, blijft er een zwak punt in de laatste fase van de verbinding en bij de interactie met de server van die website. De beslissing om je gegevens aan een VPN toe te vertrouwen, moet daarom gebaseerd zijn op dit risico, en niet op het valse gevoel van onkwetsbaarheid dat soms aan VPN's wordt toegeschreven.