- WebRTC versleutelt audio en video geforceerd met DTLS en SRTP, maar de algehele beveiliging hangt af van signalering, authenticatie en de architectuur van de applicatie.
- De belangrijkste risico's zijn IP-lekken, signalering die niet via TLS verloopt, verkeerd geconfigureerde TURN-servers, zwakke toegangscontroles en verouderde afhankelijkheden.
- Een veilige implementatie vereist TLS in de signalering, robuuste authenticatie, STUN/TURN-bescherming, encryptie van data in rust, continue monitoring en periodieke audits.
- Het beheersen van WebRTC-lekken in browsers, VPN's en browsers die detectie tegengaan, is cruciaal voor het beschermen van de privacy en het voorkomen van accountcorrelatie in omgevingen met meerdere accounts.
Realtime communicatie is een essentieel onderdeel geworden van elk modern bedrijf: videogesprekken, telegeneeskunde, online lessen, ondersteuning op afstand en interactieve streaming behoren nu tot het dagelijks leven. De kern van dit alles is WebRTC, de technologie die ervoor zorgt dat geluid, video en data rechtstreeks tussen browsers en apps kunnen worden uitgewisseld zonder dat er extra software hoeft te worden geïnstalleerd.
Het feit dat WebRTC handig en krachtig is, betekent echter niet dat we achterover kunnen leunen. Als het niet zorgvuldig is ontworpen en geïmplementeerd, kan het echte IP-adressen blootleggen, ongeautoriseerde toegang mogelijk maken of gevoelige informatie lekken , zelfs als je VPN's, proxy's of browsers gebruikt die detectie blokkeren. Daarom zijn beveiligingsmaatregelen in WebRTC geen optionele toevoeging, maar een essentieel onderdeel van elke serieuze architectuur.
Wat is WebRTC en waarom wordt het als inherent veilig beschouwd?
WebRTC (Web Real-Time Communication) is een verzameling open standaarden, API's en protocollen die realtime communicatie mogelijk maken, rechtstreeks vanuit een webbrowser of mobiele app. Hiermee kunt u videogesprekken voeren, uw scherm delen, bestanden verzenden of chatten zonder plug-ins, ongebruikelijke extensies of aparte desktopprogramma's.
Hun filosofie is helder: peer-to-peer (P2P) communicatie waar mogelijk . Dit betekent dat browsers rechtstreeks met elkaar verbinding maken, waardoor de latentie en het serverresourceverbruik worden verminderd. Om dit te laten werken, spelen protocollen zoals SDP, ICE en STUN/TURN-servers een rol, die helpen bij het vinden van verbindingspaden, zelfs wanneer NAT's en firewalls in de weg zitten.
Een van de grootste sterke punten van WebRTC is dat de beveiliging in de standaard zelf is ingebouwd . Moderne browsers vereisen het gebruik van beveiligde contexten (HTTPS) om toegang te krijgen tot de camera en microfoon, en de browserbeveiliging voorkomt dat mediastromen "in platte tekst" worden verzonden, zelfs per ongeluk.
In de praktijk is WebRTC de basis geworden voor platforms voor werken op afstand, online onderwijs, telegeneeskunde, cloudgaming, technische ondersteuning en SaaS-apps met ingebouwde video . Diensten zoals Google Meet, Jitsi, veel streamingoplossingen en talloze interne tools voor videoconferenties maken op de achtergrond gebruik van deze technologie.
Versleutelingslagen en beveiligingsmechanismen ingebouwd in WebRTC
De eerste pijler van de WebRTC-beveiligingsmaatregelen is de verplichte versleuteling van communicatie. Er bestaat geen standaard "niet-versleutelde" modus in moderne browsers , dus alle audio en video wordt veilig verzonden.
WebRTC is gebaseerd op een aantal bekende elementen uit de beveiligingswereld:
- DTLS (Datagram Transport Layer Security)Het zorgt voor de veilige uitwisseling van sleutels via UDP, zoiets als de "TLS van datagrammen". De eindpunten onderhandelen over sleutels die vervolgens worden gebruikt om de gegevensstroom te beveiligen.
- SRTP (Secure Real-Time Transport Protocol): maakt gebruik van de door DTLS overeengekomen sleutels om audio- en videoverkeer te versleutelen en te authenticeren, waardoor vertrouwelijkheid en integriteit worden gegarandeerd.
- TLS in de API-laag voor signalering en besturing, wanneer HTTPS of WSS wordt gebruikt om sessies tot stand te brengen.
Dankzij deze combinatie ziet een aanvaller die de pakketten onderschept alleen versleutelde en nutteloze gegevens . Bovendien voorkomen de integriteitsmechanismen dat iemand de gegevensstroom ongemerkt kan wijzigen.
In veeleisendere contexten, zoals de gezondheidszorg of de financiële sector, gaan veel organisaties een stap verder en implementeren ze end-to-end-encryptie (E2EE) . In dit model hebben zelfs tussenliggende servers (bijvoorbeeld een mediaserver) geen toegang tot de onversleutelde inhoud: alleen de apparaten van de deelnemers kennen de uiteindelijke sleutels.
Erger nog, de browser fungeert als bewaker van lokale apparaten. Voordat de gebruiker toegang krijgt tot de camera, microfoon of het scherm, moet hij of zij expliciet toestemming geven en deze toestemming op elk moment via de instellingen weer intrekken. Geen enkele ontwikkelaar kan dit dialoogvenster omzeilen.
Dit alles maakt WebRTC vanuit transportperspectief een "standaard beveiligde" technologie . Het probleem ontstaat wanneer we verder kijken dan het protocol en analyseren hoe toepassingen in de praktijk worden geïntegreerd.
Specifieke beveiligingsrisico's bij WebRTC-implementaties
Het feit dat het transport versleuteld is, betekent niet dat het hele systeem onfeilbaar is. De meeste beveiligingsproblemen in WebRTC ontstaan in de implementatie, infrastructuur en applicatielogica , niet in de standaard zelf.
Dit zijn de meest voorkomende risico's waarmee u rekening moet houden:
IP-adreslekken (WebRTC-lekken)
Een van de meest gevoelige kwesties is IP-privacy. Het ICE-proces van WebRTC probeert alle mogelijke apparaatadressen te achterhalen om de beste P2P-route te vinden, met behulp van STUN-servers die het openbare IP-adres retourneren. Netwerkverkeersanalyse kan dus helpen bij het opsporen van lekken.
Met slechts een paar regels JavaScript kan een website een RTCPeerConnection tot stand brengen en toegang krijgen tot deze "ICE-kandidaten". Als de browser niet goed beveiligd is of de VPN WebRTC niet goed afhandelt, kan het echte IP-adres van de gebruiker zelfs achter een proxy, VPN of een browser die detectie tegengaat, worden gelekt .
Dit probleem is vooral ernstig voor diegenen die meerdere accounts beheren, verkeersarbitrage uitvoeren of werken met geïsoleerde profielen die niet aan elkaar gekoppeld zouden mogen worden . Een enkel gelekt IP-adres van een kantoor kan al voldoende zijn voor een platform om tientallen theoretisch gescheiden accounts aan elkaar te koppelen.
Bovendien zijn IPv6-adressen nog gevaarlijker : ze zijn meestal uniek per apparaat en blijven langer behouden, waardoor identificatie en langdurige tracering mogelijk zijn.
Onveilige signaalkanalen
WebRTC definieert hoe media worden verzonden, maar specificeert niet het protocol dat voor signalering moet worden gebruikt . Dat wordt overgelaten aan de ontwikkelaar, die doorgaans kiest voor WebSockets, HTTP/REST, MQTT of andere opties.
Als die laag niet beveiligd is met TLS (HTTPS of WSS) en degelijke authenticatie, is het relatief eenvoudig voor iemand om de sessieonderhandeling te onderscheppen of te manipuleren, waardoor de deur wordt geopend naar:
- Onderschepping van metadata sessies en inloggegevens.
- Identiteitsvervalsing of sessiekaping door middel van man-in-the-middle-aanvallen.
- Het doorsluizen van gelden naar onbevoegde derden.
Onjuist geconfigureerde STUN/TURN-servers
De ICE-infrastructuur is afhankelijk van STUN/TURN-servers voor de connectiviteit. Wanneer een TURN-server geen sterke authenticatie of gebruiksbeperkingen heeft , kan deze een "open relay" worden die door iedereen kan worden misbruikt om verkeer te verzenden ten koste van uw infrastructuur.
Dit vormt niet alleen een beveiligings- en misbruikrisico, maar ook een kostenprobleem en legt uw netwerktopologie bloot . Het implementeren van beveiligingsmaatregelen in bedrijfsnetwerken vermindert dit risico. Een verkeerde configuratie van TURN is een van de meest voorkomende oorzaken van storingen in haastig geïmplementeerde WebRTC-systemen.
Zwakke toegangscontroles op applicatieniveau
Zelfs als audio en video versleuteld zijn, blijft de applicatielogica de zwakke schakel als iedereen een ruimte kan betreden door simpelweg de URL te kennen . Beveiligingsbeleid in omgevingen met meerdere gebruikers helpt dit te beperken. Zonder robuuste authenticatie, sessiebeheer en rolbeheer kunnen onbevoegde gebruikers:
- Het infiltreren van besloten vergaderingen of betaalde webinars.
- Toegang tot gevoelige opnames die al zijn opgeslagen.
- Het uitzenden van ongewenste inhoud in ruimtes waar men geen toegang toe zou mogen hebben.
Het komt vaak voor dat applicaties gebruikmaken van voorspelbare of permanente sessie-ID's, wat enumeratie-aanvallen en ongeoorloofde toegang vergemakkelijkt.
Verouderde afhankelijkheden en een groter aanvalsoppervlak
Een typische WebRTC-implementatie omvat meer dan alleen de browser. Het omvat signaleringsservers, externe bibliotheken, SDK's, besturingssystemen en vaak mediaservers die de functionaliteit uitbreiden. Als een van deze componenten niet wordt gepatcht, ontstaat er een beveiligingslek. Het monitoren van bibliotheekfouten is cruciaal.
In de praktijk wordt er vaak misbruik gemaakt van kwetsbaarheden, simpelweg omdat browsers, WebRTC-bibliotheken, systemen of backend-afhankelijkheden niet met een redelijke frequentie worden bijgewerkt.
De rol van beveiliging op applicatie- en infrastructuurniveau.
Hoewel WebRTC media uitstekend versleutelt, bepaalt het niet wie er toegang toe heeft, wat elke gebruiker kan doen of hoe gegevens op de lange termijn worden beheerd . Dat alles wordt bepaald door de applicatie en de bijbehorende architectuur.
Versterk het signaalkanaal
De eerste stap is om signalering als een gevoelig kanaal te behandelen. Het moet altijd gebruikmaken van HTTPS of WSS , met correct beheerde certificaten, beleidsregels zoals HSTS, en door onveilige protocollen of verouderde encryptie uit te schakelen.
Naast encryptie is sterke authenticatie in signalering essentieel om sessievervalsing, tokendiefstal of manipulatie van controleberichten te voorkomen.
Beheer van identiteit, machtigingen en vervaldatum
Om te voorkomen dat iemand misbruik maakt van een sessie, is het essentieel om WebRTC-acties te koppelen aan een goed geverifieerde identiteit en beveiligingsmaatregelen te implementeren tijdens de softwareontwikkeling . Enkele veelgebruikte best practices zijn:
- gebruik ondertekende tokens (bijv. JWT) met een korte geldigheidsduur Om streams te publiceren of af te spelen.
- Integratie met OAuth 2.0, bedrijfs-SSO of identiteitssystemen voor bedrijven in professionele omgevingen.
- uitvoeren 2FA of MFA voor toegang tot cruciale ruimtes zoals administratiepanelen of risicovolle ruimtes.
- Modellen van rolgebaseerde toegangscontrole (RBAC) om onderscheid te maken tussen toeschouwers, sprekers, moderators, artsen, docenten, enz.
Het is eveneens belangrijk om de sessievervaldatum goed te beheren : permanente tokens, URL's zonder vervaldatum of herbruikbare identificatoren zijn vragen om problemen.
TURN-server- en backendbeveiliging
TURN-servers en andere backend-componenten moeten als kritieke infrastructuur worden beschouwd; het kiezen van betrouwbare hosting en het beheren van dynamische inloggegevens zijn essentieel voor de beveiliging. Enkele redelijke minimummaatregelen zijn:
- Dynamische en tijdelijke inloggegevens in TURN, waardoor statische gebruikersnamen/wachtwoorden worden vermeden.
- IP-whitelists of netwerksegmentatie gebruiken om te beperken wie de server kan bereiken.
- Snelheidsbeperkingen en bandbreedtequota om misbruik tegen te gaan en DDoS-aanvallen te beperken.
- Continue monitoring van TURN-logs, signalering en mediaservers op zoek naar afwijkende patronen.
In meer geavanceerde architecturen wordt een Zero Trust-aanpak gehanteerd : niets en niemand wordt als betrouwbaar beschouwd simpelweg omdat het "binnen" het systeem is, maar elk verzoek wordt gevalideerd, geregistreerd en beperkt volgens het principe van minimale bevoegdheden.
Wettelijke naleving, audits en gegevensverwerking
Wanneer er persoonsgegevens in het spel zijn (en dat is altijd het geval bij videogesprekken, telegeneeskunde of online lessen), is het juridische aspect net zo belangrijk als het puur technische aspect . Regelgeving zoals de AVG in Europa of HIPAA in de VS stelt zeer specifieke eisen.
Een WebRTC-applicatie gericht op gereguleerde sectoren moet minimaal de volgende functionaliteiten integreren: loganalyse.
- Controleerbare documenten Overzicht van sessies: wie er verbinding maakte, vanuit welke locatie en hoe lang.
- Toestemmingsbeheer Duidelijk en gedocumenteerd met betrekking tot opnames, gegevensverwerking en het daaropvolgende gebruik.
- Encryptie in rust voor opnames, metadata en gedeelde bestanden.
- Beleid inzake bewaring en automatische verwijdering afgestemd op wettelijke termijnen en zakelijke behoeften.
Belangrijke best practices voor het beveiligen van een WebRTC-gebaseerd platform
Het ontwerpen van een robuuste WebRTC-oplossing omvat meer dan alleen "het inschakelen van encryptie", wat al standaard is inbegrepen. Beveiliging moet vanaf de eerste architectuurfase worden meegenomen en gedurende de gehele productlevenscyclus worden gewaarborgd.
1. Bescherm signalering altijd met TLS en configureer certificaten correct.
Sessieonderhandelingen en de uitwisseling van SDP-aanbiedingen/reacties moeten altijd via HTTPS of WSS verlopen . Het gebruik van gewoon HTTP, zelfs "tijdelijk" of in testomgevingen, opent de deur naar aanvallen die zich vervolgens naar de productieomgeving kunnen verspreiden.
Naast het gebruik van TLS is het essentieel om privésleutels en certificaten veilig te beheren , de vernieuwing ervan te automatiseren en onveilige configuraties zoals verouderde encryptiepakketten te vermijden.
2. Implementeer robuuste authenticatie en toegangscontrole.
Elke gevoelige handeling (deelnemen aan een chatroom, een stream starten, een opname downloaden) moet worden beveiligd. Kortstondige tokens, MFA waar nodig en duidelijk gedefinieerde rollen behoren tot de minimale vereisten.
In kritieke toepassingen kan het nuttig zijn om elke verbindings- of publicatiepoging aan de backend te valideren met behulp van systemen zoals webhooks: de mediaserver raadpleegt uw backend, die vervolgens bepaalt of de gebruiker daadwerkelijk kan doen wat hij of zij vraagt (bijvoorbeeld of de gebruiker een actief abonnement heeft of de aangewezen spreker is).
3. Configureer STUN en TURN zorgvuldig.
Connectiviteit is een van de meest cruciale aspecten. Het is essentieel om "open" TURN-servers ten koste van alles te vermijden. Gebruik idealiter tijdelijke inloggegevens, IP-restricties waar mogelijk en continue monitoring van het gebruik om misbruik of afwijkingen te detecteren.
Als u een VPN of proxy gebruikt en u zich zorgen maakt over uw privacy, is het raadzaam om te testen hoe ICE-resolutie werkt met verschillende browsers en zowel de client- als de serverinstellingen aan te passen om datalekken te minimaliseren.
Het lijkt vanzelfsprekend, maar het wordt vaak over het hoofd gezien. WebRTC-engines in browsers ontvangen continu beveiligingsupdates , net als besturingssystemen, mediaservers en externe bibliotheken.
In professionele omgevingen is het raadzaam om periodieke updates, regressietests en waar mogelijk automatisering toe te passen , zodat bekende kwetsbaarheden zich niet maandenlang ophopen.
5. Versleutel de opnames en opgeslagen gegevens.
Tijdens een gesprek is de transmissie versleuteld. Maar zodra je begint met het opnemen of opslaan van gegevens, treedt versleuteling van de opgeslagen gegevens in werking . Het gebruik van versleutelde schijven, sleutels beheerd door HSM's of KMS-services en zeer strikte toegangscontrole tot die opnames is essentieel.
Daarnaast is het raadzaam om duidelijke bewaartermijnen en geautomatiseerde processen vast te stellen voor het veilig verwijderen van inhoud die niet langer nodig is of waarvan de bewaring wettelijk niet is gerechtvaardigd.
6. Monitoren, afwijkingen opsporen en controleren
De initiële implementatie is niet het einde van het werk. Een WebRTC-platform in productie vereist realtime monitoring : TURN-gebruiksstatistieken, terugkerende ICE-fouten, verdachte bandbreedtepieken, mislukte toegangspogingen, veranderingen in verbindingspatronen, enzovoort.
Naast dagelijkse monitoring is het raadzaam om periodieke audits in te plannen : penetratietests, codebeoordelingen met een focus op beveiliging, analyse van de netwerkconfiguratie en verificatie van de juiste toegangsrechten op servers en beheerschermen.
Naast de serverkant is een van de meest lastige problemen het lekken van IP-adressen via WebRTC , met name bij het gebruik van VPN's, residentiële proxies of browsers die detectie blokkeren in scenario's met meerdere accounts.
Hoe IP-lekken daadwerkelijk ontstaan in WebRTC
Wanneer een pagina een RTCPeerConnection tot stand brengt, start de browser het ICE-proces: het verzamelt netwerkkandidaten, voert query's uit op STUN-servers en achterhaalt openbare en privé-adressen . Deze gegevens worden vervolgens gedeeld met het externe eindpunt... of met het kwaadwillende script dat ze leest.
Afhankelijk van de browser en de configuratie kan WebRTC het volgende weergeven:
- Alleen lokale IP-adressen (192.168.xx, 10.xxx…), minder impactvol maar wel nuttig voor fingerprinting.
- Het IP-adres van de VPN of proxy, wat in veel gevallen de gewenste werking zou zijn.
- Het daadwerkelijke openbare IP-adres van de internetprovider en, indien ingeschakeld, het IPv6-adres dat aan het apparaat is toegewezen.
Voor iedereen die veel accounts beheert of identiteiten wil isoleren, is het beheersen van WebRTC daarom net zo belangrijk als het kiezen van een goede proxyprovider . Een perfecte vingerafdruk is immers waardeloos als het echte IP-adres ernaast verschijnt.
Controleer of uw configuratie WebRTC-lekken veroorzaakt.
Voordat je blindelings pleisters aanbrengt, is het raadzaam om eerst de afmetingen op te meten. Een effectieve manier om je blootstelling te controleren is:
- Maak verbinding met je VPN of configureer de proxy in je browser met anti-detectiefunctie en controleer via een gangbare "wat is mijn IP-adres"-service wat het zichtbare IP-adres zou moeten zijn.
- Bezoek de specifieke WebRTC-testpagina's en bekijk welke adressen in het kandidaatgedeelte worden weergegeven.
- Vergelijk het verwachte IP-adres met de adressen die in WebRTC worden vermeld.Als je een ander openbaar IP-adres ziet, zoals dat van je internetprovider of een onverwacht IPv6-adres, dan is er sprake van een datalek.
Het is raadzaam deze tests te herhalen in verschillende browsers (Chrome, Firefox, Edge, Safari) en na elke grote update of wijziging van VPN-/proxyprovider, omdat het gedrag aanzienlijk kan variëren.
Afhankelijk van de browser heb je meer of minder manoeuvreerruimte:
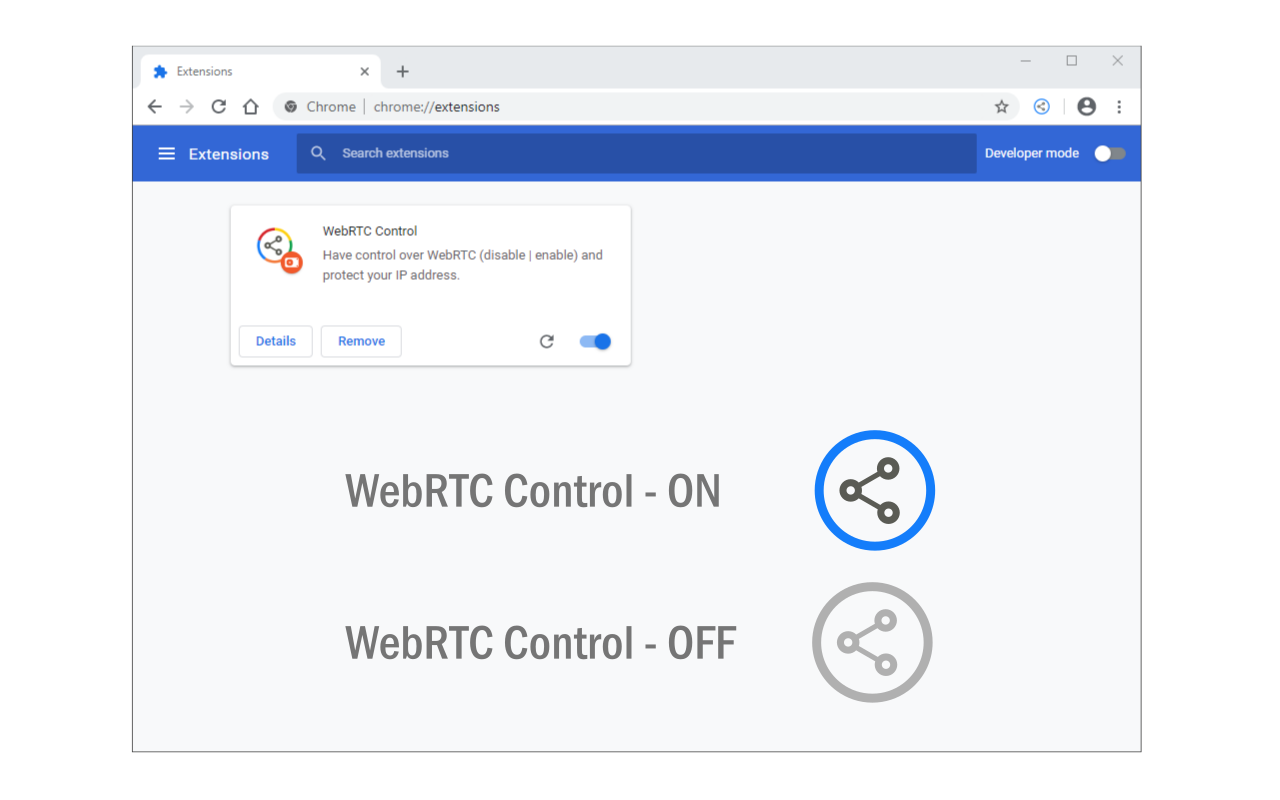
- Chromium-gebaseerde browsers (Chrome, Edge, Brave, Opera…)Ze bieden geen native mogelijkheid om WebRTC volledig uit te schakelen. De gebruikelijke aanpak is om extensies te gebruiken die de zichtbaarheid van IP-adressen beperken of WebRTC blokkeren, behalve op vertrouwde sites.
- FirefoxHet biedt de meest gedetailleerde controle. Via about: config Je kunt media.peerconnection.enabled uitschakelen of WebRTC dwingen om alleen het proxy-adres te gebruiken. Je kunt ook extensies gebruiken waarmee je WebRTC per site kunt in- of uitschakelen.
- Safari (macOS en iOS)WebRTC is standaard ingeschakeld en de controle is beperkt. Apple past enkele beveiligingsmaatregelen toe, maar het is niet de ideale browser voor risicovolle taken waarbij je elke instelling nauwkeurig moet afstellen.
In commerciële omgevingen waar WebRTC onderdeel is van de workflow (bijvoorbeeld wanneer een bepaald advertentieplatform videoverificatie vereist), is het over het algemeen geen goed idee om WebRTC volledig te blokkeren . Het is beter om "proxy-only"-modi of -configuraties te gebruiken die de functionaliteit behouden zonder echte IP-adressen te filteren.
Versterking op besturingssysteem- en firewallniveau
In extremere scenario's kiezen sommige teams ervoor om UDP-verkeer en bepaalde poortbereiken te blokkeren of te filteren op firewallniveau , met behulp van pf op macOS, iptables/nftables op Linux of Windows Defender Firewall op Windows.
Deze aanpak biedt een extra beveiligingslaag, maar moet met zorg worden toegepast omdat het legitieme diensten kan verstoren (videogesprekken, online games, VoIP, DNS, enz.). Het is altijd raadzaam om de regels te documenteren, een back-up van de configuratie te maken en te controleren of de machines beheersbaar blijven voordat wijzigingen op grote schaal worden doorgevoerd.
Browsers die detectie kunnen omzeilen, kunnen verschillende profielen simuleren: grafische hardware, lettertypen, tijdzone, taal, resolutie, enzovoort. Maar als WebRTC ervoor zorgt dat hetzelfde echte IP-adres achter al die profielen verborgen blijft, hebben platforms een zeer betrouwbare aanwijzing om ze aan elkaar te koppelen.
De ideale configuratie voor dit type oplossing omvat:
- Wijs dit toe aan elk profiel. een andere proxy of IP-adresbij voorkeur voor woondoeleinden of mobiel gebruik.
- WebRTC-gedrag configureren in de uitgeschakelde modus of "alleen proxy"-modusafhankelijk van de behoeften van de beoogde toepassing.
- Voer WebRTC-lektests uit binnen elk representatief profiel voordat u het in gebruik neemt.
- Vestigen Duidelijke interne richtlijnen over wanneer videogesprekken zijn toegestaan en in welke profielen de beperkingen aangescherpt moeten blijven.
Voor bureaus, marketingteams, arbitragebedrijven of het beheer van grote productcatalogi op marktplaatsen, maakt dit soort discipline het verschil tussen stabiel opereren en vastlopen in enorme klantblokkades.
Over het algemeen omvatten de beveiligingsmaatregelen voor WebRTC het benutten van de ingebouwde functies van de standaard (encryptie, browserrechten, efficiënte P2P) en deze te verpakken in een robuuste architectuur en best practices: veilige signalering, goed ontworpen authenticatie en rollen, beveiligde STUN/TURN-servers, encryptie van data in rust, continue monitoring en, wanneer geavanceerde privacy vereist is, uitgebreide controle op IP-lekken en WebRTC-gedrag in browsers, VPN's en browsers die detectie blokkeren. Door de sterke en zwakke punten van de technologie te begrijpen, is het volledig mogelijk om realtime communicatieplatforms te implementeren die snel, schaalbaar en vooral betrouwbaar zijn, zelfs in bedrijfsomgevingen en gereguleerde omgevingen.