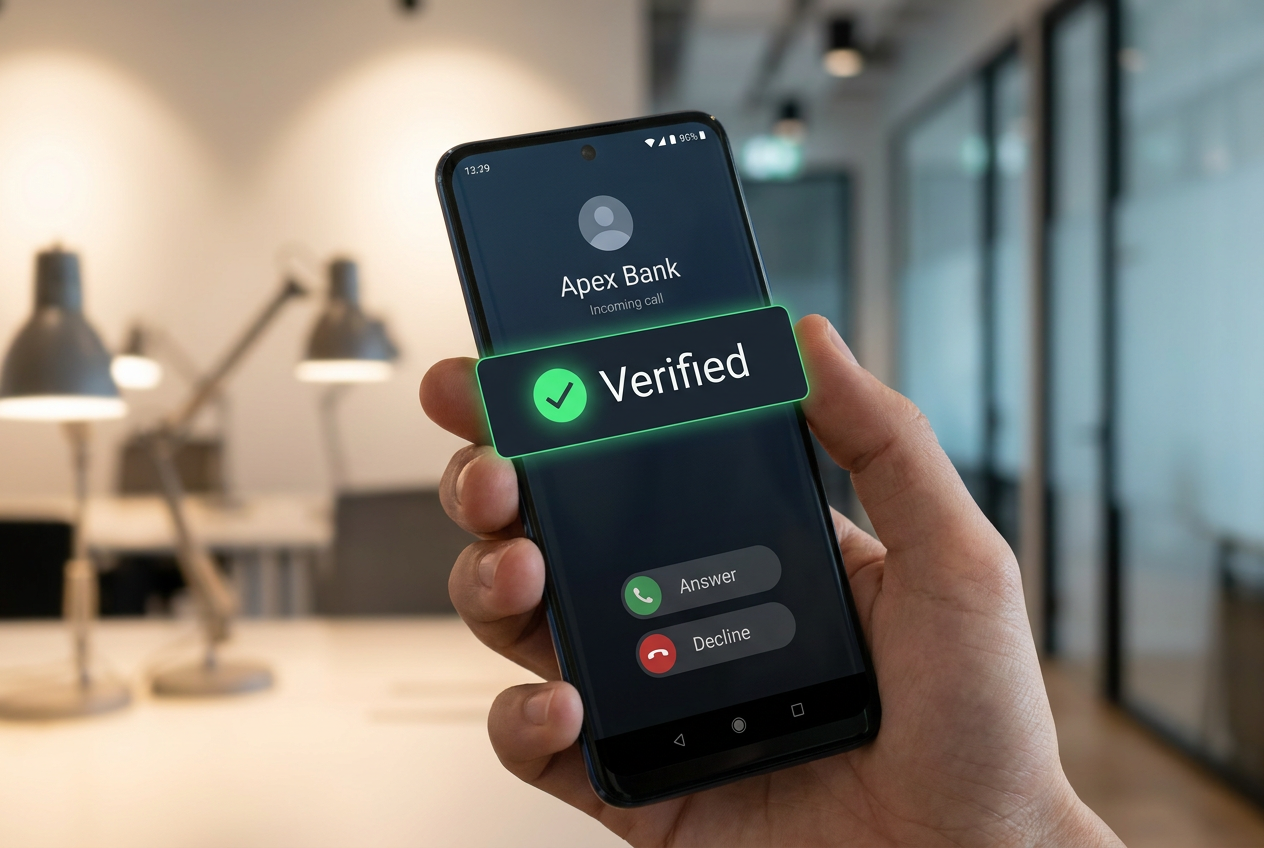
- Android implementeert een realtime validatiesysteem dat de bankapp raadpleegt om frauduleuze oproepen automatisch te beëindigen.
- De beveiliging tegen fysieke diefstal wordt versterkt door verplichte biometrische vergrendeling en de beperking van toegang tot kritieke instellingen.
- De kunstmatige intelligentie van Gemini en het Live Threat Detection-systeem analyseren verdacht app-gedrag om oplichting te voorkomen.
De beveiliging van telefoons is een echt probleem geworden, vooral met de steeds geavanceerdere vormen van oplichting. Google heeft de lat hoger gelegd en een reeks belangrijke verbeteringen in Android doorgevoerd om te voorkomen dat we erin trappen. De focus ligt met name op het bestrijden van bankfraude en het beschermen van apparaten tegen diefstal of kwaadaardige software die in de schaduw opereert.
Het meest opvallende aspect van deze uitrol is dat het niet slechts een cosmetische update is, maar een gelaagde aanpak . Van het gebruik van geavanceerde kunstmatige intelligentie tot directe overeenkomsten met financiële instellingen, het doel is ervoor te zorgen dat gebruikers geen cybersecurity-experts hoeven te zijn om beschermd te zijn. Het besturingssysteem zelf doet het vuile werk van het detecteren en blokkeren van bedreigingen in realtime.
Einde aan fraude: verificatie van financiële telefoontjes
Je hebt vast wel eens een telefoontje ontvangen waarbij de naam van je bank op het scherm verscheen, terwijl het in werkelijkheid een oplichter was die je probeerde te verleiden je wachtwoorden prijs te geven. Dit wordt spoofing genoemd. Om dit tegen te gaan, werkt Android nu samen met deelnemende bankapps. Het proces is onzichtbaar voor jou: wanneer een oproep binnenkomt die zogenaamd van een bank afkomstig is, vraagt Android discreet aan de bankapp op je telefoon of het een legitieme oproep is. Als het antwoord nee is, wordt de verbinding direct verbroken.
Bovendien kunnen banken bepaalde nummers aanwijzen als 'alleen inkomend'. Dit betekent dat als iemand u probeert te bellen vanaf een nummer dat de bank alleen gebruikt voor inkomende oproepen, uw apparaat dit als een frauduleuze poging herkent en het gesprek automatisch beëindigt . Dit systeem heeft al indrukwekkende resultaten opgeleverd en miljoenen frauduleuze oproepen geblokkeerd in landen als Brazilië. Momenteel maken instellingen zoals Revolut, Nubank en Itaú al deel uit van dit netwerk, maar de lijst zal blijven groeien.
Live dreigingsdetectie en AI tegen malware
Niet alles gebeurt tijdens het telefoongesprek; vaak begint de oplichting met een sms-bericht of een ogenschijnlijk onschuldige app. Hier komt Live Threat Detection van pas , een tool die kunstmatige intelligentie direct op het apparaat gebruikt om het gedrag van apps te monitoren. Het scant de app niet alleen tijdens de installatie; het analyseert ook of de app, eenmaal geïnstalleerd, vreemde dingen begint te doen, zoals het doorsturen van je sms-berichten naar een ander nummer of het misbruiken van toegangsrechten om onzichtbare overlays op het scherm te creëren en je te misleiden.
Als aanvulling hierop heeft Google Gemini Intelligence geïntegreerd . In apps zoals Google Berichten gebruikt de verbeterde beschermingsmodus cloudgebaseerde AI-modellen om complete gesprekken met vreemden te analyseren en fraudepatronen te detecteren. Gemini Nano werkt ondertussen lokaal op je telefoon om te controleren of een link gevaarlijk is voordat je erop klikt, waardoor je zelfs beschermd bent tegen websites die slechts enkele minuten geleden zijn aangemaakt en nog niet op een zwarte lijst staan.
Bescherming tegen fysieke diefstal en ongeautoriseerde toegang.
Als je telefoon gestolen wordt, is je pincode niet langer voldoende bescherming als de dief erin geslaagd is je telefoon te bespioneren. Daarom heeft Android de functie 'markeren als verloren' verbeterd . Zelfs als de dief je pincode kent, vereist het apparaat nu biometrische authenticatie (vingerafdruk of gezicht) om te ontgrendelen. Bovendien is de snelle toegang tot de instellingen geblokkeerd en zijn wifi- en bluetoothverbindingen uitgeschakeld om te voorkomen dat er met de telefoon geknoeid wordt of dat deze getraceerd kan worden.
Een andere slimme maatregel is de bescherming van OTP-codes. Om te voorkomen dat kwaadwillende apps uw verificatiecodes onderscheppen, verbergt Android sms-codes gedurende drie uur. Hierdoor kan spyware ze niet onderscheppen om toegang tot uw accounts te krijgen. Bovendien zijn pogingen om uw pincode te raden moeilijker gemaakt, met langere wachttijden tussen mislukte pogingen, waardoor brute-force-aanvallen vrijwel onmogelijk zijn.
Gedetailleerde privacy- en gegevenscontrole
Wat privacy betreft, is het verleden tijd dat je een app toegang gaf tot je hele adresboek zodat die één contactpersoon kon lezen. Nu is er een optie om individuele contactpersonen te selecteren , waardoor de app alleen toegang krijgt tot specifieke informatie en slechts tijdelijk. Hetzelfde geldt voor locatie: er is een knop toegevoegd waarmee je je exacte locatie alleen kunt delen zolang de app open is, zodat je niet permanent gevolgd kunt worden.
Voor gebruikers die regelmatig bestanden van buiten de officiële appwinkel installeren, scant Chrome voor Android nu APK-bestanden voordat de download is voltooid. Als Veilig Browsen bekende malware detecteert, wordt het downloadproces geblokkeerd. Ook is de mogelijkheid toegevoegd om het IMEI-nummer vanaf het vergrendelscherm te bekijken , waardoor het voor autoriteiten gemakkelijker is om het apparaat te identificeren zonder toegang tot het systeem te hoeven krijgen.
Dit beveiligingssysteem, dat zich uitstrekt van Android 11 tot de nieuwste versies, maakt de strijd tegen cybercriminaliteit proactief. Door AI-gestuurde gedragsanalyse, directe verificatie met banken en veel strengere controle op biometrie en machtigingen te combineren, heeft Google een schild gecreëerd dat het aanvalsoppervlak drastisch verkleint en zowel de digitale identiteit van gebruikers als banktegoeden beschermt tegen de meest agressieve social engineering-tactieken.