- Et avansert mesh VPN-nettverk kobler hvert nettsted til de andre ved hjelp av direkte, feiltolerante IPsec-tunneler.
- Kombinasjonen av IKE, godt tilpassede VPN-policyer og aggregerte delnett forenkler administrasjon og forbedrer sikkerheten.
- Høy tilgjengelighet forsterkes med aktiv-aktive gatewayer, BGP og diverse VPN-enheter både lokalt og i skyen.
- Mesh Wi-Fi, administrerte tjenester og løsninger som eero Plus eller Fortinet fullfører et sikkert og skalerbart økosystem.
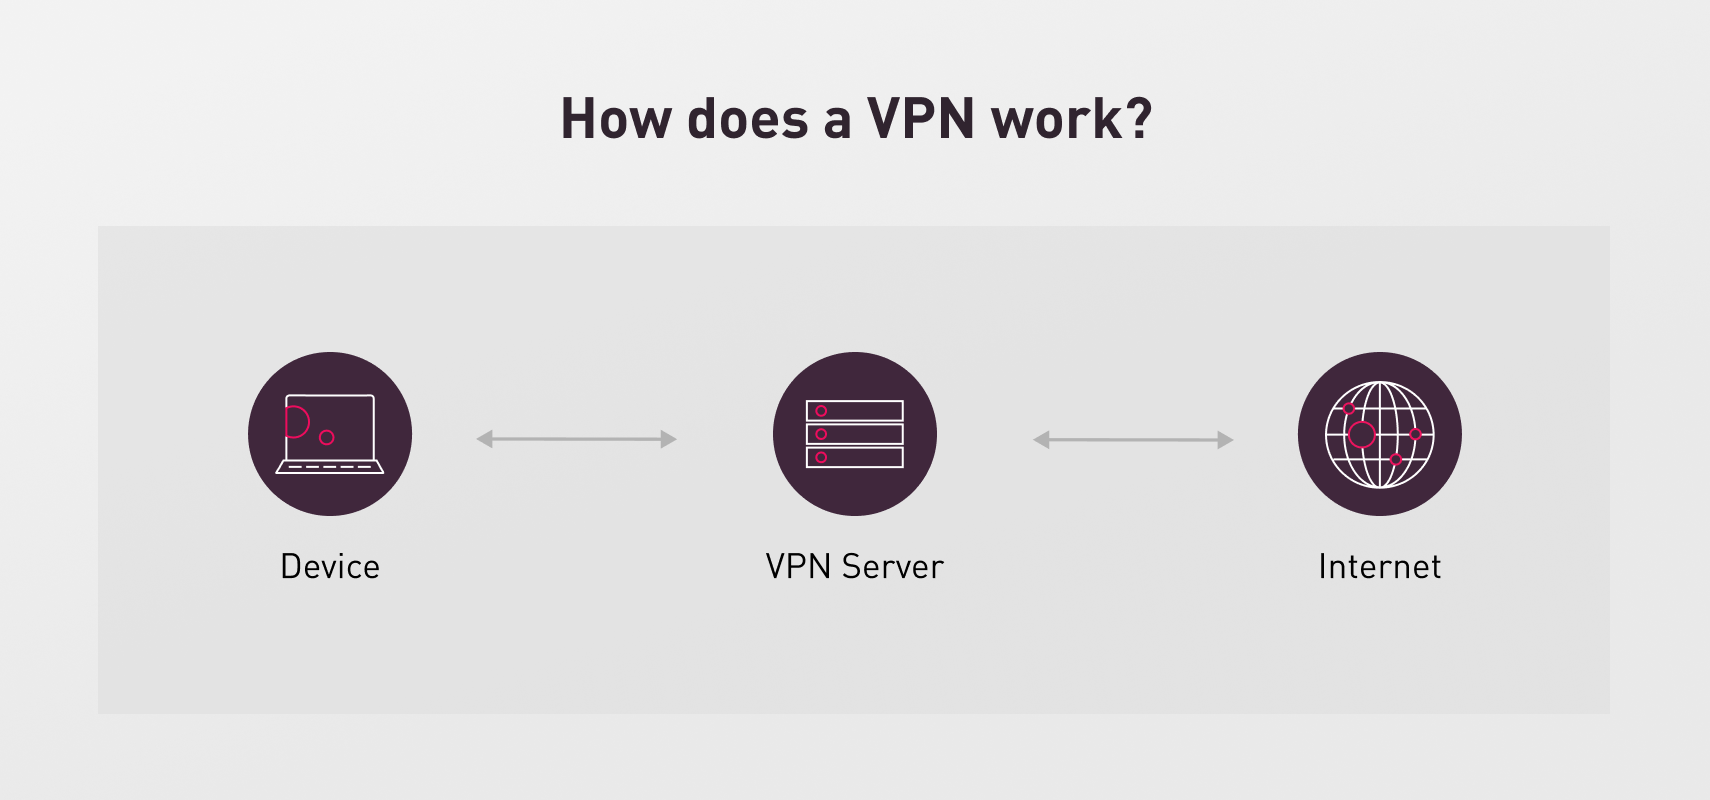
Når et selskap vokser og sprer seg over flere kontorer, skybaserte steder og eksterne arbeidere , slutter det å koble til alt sikkert og raskt å være valgfritt og blir forretningskritisk. Tradisjonelle punkt-til-punkt VPN-teknologier kommer til kort når det gjelder fleksibilitet og feiltoleranse, og det er her avansert mesh VPN kommer inn i bildet.
Denne typen arkitektur lar hvert nettsted eller hver trafikkilde etablere direkte krypterte tunneler med alle andre steder , unngå flaskehalser i ett enkelt knutepunkt og tilby høy tilgjengelighet, forbedret ytelse og sømløs integrasjon med moderne tilnærminger som nulltillit eller hybridmiljøer (lokalt + sky). Gjennom denne artikkelen vil vi gå gjennom hvordan disse nettverkene fungerer, deres tekniske krav (IPsec, IKE, BGP, rutere og brannmurer), og hvordan de passer inn med nåværende mesh Wi-Fi-løsninger og administrerte tjenester.
Hva er et avansert mesh VPN-nettverk, og hvordan skiller det seg fra andre modeller?
Et avansert mesh-VPN er en topologi der hvert nettsted etablerer VPN-tunneler med alle andre nettsteder , slik at kommunikasjon mellom to punkter ikke er avhengig av at en tredjepart er tilgjengelig eller fungerer som mellomledd. Denne konfigurasjonen er også kjent som et full mesh- eller desentralisert VPN.
I stedet for et klassisk hub-and-spoke-design (alle lokasjoner henger fra et sentralt knutepunkt), velger det avanserte mesh-et en distribuert arkitektur , ideelt når ressurser er spredt over flere lokasjoner eller når man ønsker robuste forretningsprosesser som fortsetter å fungere selv om ett sted har tilkoblingsproblemer.
I et typisk scenario oppretter hver brannmur eller sikkerhetsenhet – for eksempel en brannboks på hvert sted – IPsec-tunneler til de andre. Hvis hovedkontoret går ned, fortsetter avdelingskontoret og distribusjonssenteret å kommunisere direkte over VPN-et, uten å gå gjennom hovedkvarteret.
Denne tilnærmingen passer godt med strategier for nulltillitsnettverk , der sikkerhet utformes under forutsetning av at enhver del av nettverket kan svikte eller bli kompromittert, og der ende-til-ende-kryptering, segmentering og robusthet prioriteres.
Bruksområder: fra flerlokasjonsbedrifter til hybridmiljøer med skyen
Et svært vanlig bruksområde for et avansert mesh-VPN er for en organisasjon med flere lokasjoner: for eksempel et samlokaliseringsanlegg (Colo), et hovedkontor (Corp), et distribusjonssenter (Dist) og et lite eksternt kontor (RMT). I denne sammenhengen trenger hvert sted direkte og sikker tilgang til de andres ressurser.
I denne typen design kan unike ressurser finnes på ett av stedene (for eksempel et kritisk ERP-system på hovedkontoret eller en filserver for bedriften ), så pålitelig tilkobling mellom alle steder er avgjørende. Jo flere eksterne kontorer som legges til, desto viktigere blir det at systemet støtter å legge til nye noder uten å konfigurere alt på nytt.
Når de fleste ressursene er konsentrert på ett enkelt sted, kan en klassisk sentralisert arkitektur fortsatt være fornuftig . Men hvis data og applikasjoner er distribuert, eller hvis det er forretningsprosesser som krever direkte kommunikasjon mellom lokasjoner (for eksempel konstant synkronisering mellom logistikksentre), tilbyr et fullt integrert nettverk større fleksibilitet og feiltoleranse.
Et spesielt vanlig scenario er kombinasjonen av lokale nettverk og skyen , for eksempel ved å koble lokale nettverk til Azure via VPN Gateway og også opprette virtuelle nettverk-til-virtuelt nettverk (VNet-til-VNet)-tilkoblinger. I disse hybridmiljøene er mesh-topologier og avanserte redundansmekanismer nøkkelen til å sikre tjenestekontinuitet.
Viktige tekniske komponenter i et avansert mesh VPN-nettverk
Bak merkelappen «mesh VPN» ligger en rekke svært spesifikke tekniske komponenter som gjør magien mulig. Generelt sett snakker vi om avanserte VPN-sikkerhetsfunksjoner som IPsec for datakryptering og IKE (Internet Key Exchange) for nøkkelutveksling og forhandling av sikkerhetsparametere mellom endepunkter.
I en typisk Firebox- eller annen nestegenerasjons brannmurkonfigurasjon definerer hvert sted grengatewayer og tunneler som kobler seg til nettverkene til de andre stedene. For eksempel, i en organisasjon med fire lokasjoner, vil hvert sted ha tre VPN-grengatewayer og tre tilhørende tunneler (én til hvert av de andre stedene).
Konfigurasjon administreres vanligvis gjennom spesifikke verktøy (som Policy Manager i Fireware), hvor du kan se og justere både grengatewayer og VPN-tunneler for grener , samt tunnelrutene som trengs for at trafikken skal kunne bevege seg mellom lokale og eksterne delnett.
En svært viktig detalj i mesh-nettverksscenarier er bruken av aggregerte delnett når man definerer tunnelruter, i stedet for å liste opp hvert lokale nettverk separat. For eksempel kan tunnelen "Colo til RMT" defineres til å bruke delnettet 172.16.0.0/16 til å representere alle Colos interne nettverk (f.eks. 172.16.1.0 og 172.16.2.0), slik at et enkelt par tunnelruter kan dekke flere segmenter i stedet for å kreve flere tunneler.
Dette reduserer drastisk antallet tunnelruter som kreves, spesielt i små kontorer som bare trenger å nå et begrenset sett med eksterne delnett. Men hvis det kreves svært fin trafikkontroll , kan individuelle nettverk defineres, på bekostning av mer konfigurasjons- og administrasjonsarbeid.
Infrastrukturkrav: båndbredde, maskinvare og pålitelighet
Et avansert mesh-VPN er per definisjon mer krevende enn et enkelt oppsett. Hver tunnel involverer krypterings- og innkapslingsprosesser , så den brukbare båndbredden til VPN-et vil alltid være noe mindre enn den fysiske hastigheten til lenken.
Derfor må bedrifter sørge for at koblingene mellom lokasjonene (fiber, MPLS, høykapasitetsinternett osv.) har tilstrekkelig båndbredde til å støtte den krypterte trafikken som skal flyte gjennom tunnelene. Dette er spesielt viktig på steder som huser unike ressurser eller som fungerer som kommunikasjonsknutepunkter.
Typen sikkerhetsenhet som er distribuert på hvert punkt (for eksempel en brannboks som passer til størrelsen på stedet; se ruterens manualer og datablad ) er like viktig. Hver modell tilbyr en spesifikk maksimal VPN-hastighet og samtidig tunnelkapasitet, så det er ikke tilrådelig å underdimensjonere dette utstyret hvis man skal unngå flaskehalser.
I praksis avhenger antallet VPN-tunneler vanligvis av antallet lokale og eksterne nettverk som skal kobles til (som definert i tunnelrutene). I et typisk kontor tilsvarer beregningen antallet lokale nettverk multiplisert med antallet eksterne nettverk, med mindre aggregerte delnett brukes.
Det er også viktig å sikre pålitelig tilkobling på steder som er vert for kritiske tjenester. Selv om mesh-arkitekturen tolererer feil i en isolert node, vil ethvert tilkoblingsproblem på det tidspunktet føre til tjenesteavbrudd for resten av stedene hvis noden inneholder viktige applikasjoner eller data.
IPsec, IKE og sikkerhetsprofiler: hjertet i VPN-et
Et avansert mesh VPN-nettverk er på protokollnivå avhengig av kombinasjonen av IPsec for datakryptering og IKE (Internet Key Exchange) for nøkkelutveksling og forhandling av sikkerhetsparametere mellom endepunkter.
IKE er protokollen som etablerer en sikkerhetstilknytning (SA) mellom to punkter; det vil si den gjensidige avtalen om hvordan trafikk skal krypteres og autentiseres. For at et VPN skal fungere pålitelig, må IKE-policyene i begge ender samsvare i alle relevante parametere (autentiseringsmetode, krypterings- og autentiseringsalgoritmer, Diffie-Hellman-grupper, levetid osv.).
I rutere som Cisco RV110W defineres en IKE-policy som blant annet indikerer utvekslingsmodus (primær eller aggressiv), krypteringsalgoritmen (DES, 3DES, AES-128, AES-192, AES-256), autentiseringsalgoritmen (MD5, SHA-1, SHA2-256), den forhåndsdelte nøkkelen og Diffie-Hellman-gruppen (for eksempel gruppe 1 på 768 bits, gruppe 2 på 1024 bits eller gruppe 5 på 1536 bits).
I tillegg til IKE-policyen defineres VPN-policyer som bestemmer hvilken trafikk som beskyttes gjennom tunnelen, hvilke nettverksidentifikatorer som brukes for lokale og eksterne ender (enkelt IP-adresse eller delnett), og om policyen er automatisk (med IKE-forhandling av nøkler og parametere) eller manuell (alle nøkler og SPI konfigureres manuelt i begge ender).
Manuelle policyer spesifiserer heksadesimale verdier for innkommende og utgående SPI, krypteringsnøkler (Key-In og Key-Out) og integritetsalgoritmer (MD5, SHA1, SHA2-256), noe som sikrer at den eksterne enheten bruker nøyaktig de samme verdiene slik at tunnelen kan etableres riktig.
Avanserte profiler: «IPsec kreves», «IPsec valgfritt» og fjern trafikk
I mer sofistikerte mesh-nettverksmiljøer opprettes det ofte avanserte tilkoblingsprofiler , i tillegg til den klassiske konfigurasjonen av tunneler mellom steder, som bestemmer når bruk av IPsec er obligatorisk og når fri trafikk er tillatt.
For eksempel kan tre profiler defineres: én der IPsec er obligatorisk (kun kryptert trafikk er tillatt), en annen der kryptering er valgfritt (enten kryptert eller klarteksttrafikk aksepteres avhengig av destinasjonen), og en tredje som bare tillater ukryptert trafikk . I systemer basert på ipsec.conf beskrives disse profilene med tilkoblingsblokker (conn) som spesifiserer tilkoblingstypen (gjennomgang eller transport), autentiseringsmodus (f.eks. rsasig med sertifikater), shunt-parametere i tilfelle feil (drop eller passthrough) og referanser til RSA-sertifikater og -nøkler.
Et typisk eksempel er å ha en gjennomgangstilkobling uten autentisering for profilen «Ingen IPsec», en annen transporttilkobling med RSA-signaturautentisering og retningslinjer for feilavslutning for «IPsec kreves», og en tredje transporttilkobling med RSA-signaturer, men med tillatt oppførsel (gjennomgang) i tilfelle feil for «IPsec valgfritt».
Ved å kombinere disse profilene med passende ruter kan man implementere adaptive sikkerhetsstrategier , der visse kritiske strømmer alltid må krypteres, mens andre kan sirkulere i ren tekst på interne nettverk med høy tillit, eller opportunistisk utnytte IPsec når begge ender tillater det.
VPN-policykonfigurasjon i detalj
For hver VPN-policy er det, i tillegg til IKE-parametrene, nødvendig å spesifisere hvilken trafikk som skal innkapsles i tunnelen . Kilde- og destinasjonsnettverk velges vanligvis ved hjelp av identifikatorer som "Enkelt" (enkelt vert) eller "Subnett".
Hvis «Enkel» er valgt, gjelder policyen for en bestemt IP-adresse (for eksempel en bestemt server). Hvis et «Undernett» er definert, dekker policyen et adresseområde bestemt av kombinasjonen av nettverks-IP og undernettmaske . Enheter er beskyttet av VPN-et når IP-adressen deres faller innenfor dette området.
Når det gjelder automatiserte policyer , velges krypterings- og integritetsalgoritmer i tillegg til sikkerhetstilknytningens levetid (i sekunder), og Perfect Forward Secrecy (PFS) aktiveres eventuelt med en ekstra Diffie-Hellman-gruppe. Dette legger til et sikkerhetslag ved å generere nye øktnøkler som ikke utelukkende er avhengige av hovednøkkelen.
I alle scenarioer må det sikres at levetider, krypteringsalgoritmer, integritetsalgoritmer, PFS-grupper og til og med den valgte IKE-policyen samsvarer i begge ender av tunnelen. Ellers vil forhandlingene mislykkes, eller tunnelen vil krasje når SA-en utløper og det gjøres et forsøk på å reforhandle.
Profesjonelle rutere tilbyr ofte ekstrafunksjoner, som Dead Peer Detection (DPD) , som overvåker om en peer fortsatt er aktiv og fjerner foreldede oppføringer for å frigjøre ressurser. DPD lar deg vanligvis justere hyppigheten av kontroller og tidsavbrudd før en peer anses som "død".
Høy tilgjengelighet i skyen: Azure VPN Gateway i avansert mesh
Når et avansert mesh-VPN kobler lokale nettverk til Azure-infrastruktur , kommer Azure VPN Gateway og dens ulike redundansalternativer i spill. Som standard består hver Azure VPN Gateway-instans av to instanser i en aktiv standby-konfigurasjon.
Ved planlagt vedlikehold eller uforutsette hendelser, og den aktive instansen blir utilgjengelig, tar standby-instansen over, og site-to-site (S2S) eller virtuelt nettverk-til-virtuelt nettverk (V2N)-tunnelene gjenopprettes automatisk. Ved planlagte avbrudd tar gjenoppretting vanligvis 10–15 sekunder; ved uplanlagte feil kan det ta 1–3 minutter. For punkt-til-sted (P2S) VPN-klienttilkoblinger kobles øktene fra, og brukerne må koble til på nytt.
For å forbedre tilgjengeligheten til forbindelser mellom det lokale nettverket og Azure, kan flere ordninger velges: bruk av flere lokale VPN-enheter (for eksempel å ha to VPN-er installert ), konfigurering av VPN Gateway-forekomster i aktiv-aktiv-modus i Azure, eller kombinasjon av begge for dobbel redundans som passer perfekt inn i en mesh-topologi.
Med flere lokale VPN-enheter opprettes flere S2S-tilkoblinger fra hver enhet til Azure-gatewayen, noe som definerer en distinkt lokal nettverksgateway per enhet, hver med en unik offentlig IP-adresse og BGP-peer-adresse . Ved hjelp av BGP og Equal Cost Per Mechanism (ECMP) distribueres trafikken parallelt over flere aktive tunneler.
I Azure VPN Gateways aktiv-aktive modus har hver gateway-instans sin egen offentlige IP-adresse og etablerer en S2S IPsec/IKE-tunnel til den lokale VPN-enheten, og danner dermed to tunneler som faktisk tilhører samme forbindelse. Fra Azure brukes begge tunnelene samtidig, noe som øker tilgjengeligheten og muliggjør bedre trafikkfordeling.
Komplett mesh mellom lokalt og Azure: dobbel redundans
Det mest robuste alternativet for et avansert mesh-VPN som kombinerer skybaserte og lokale miljøer, er å konfigurere dobbel redundans : aktive gatewayer i Azure og samtidig flere VPN-enheter på det lokale nettverket. Resultatet er en slags komplett mesh med fire IPsec-tunneler mellom det virtuelle Azure-nettverket og det lokale miljøet.
I denne designen holdes alle gatewayer og tunneler aktive på Azure-siden, og trafikken fordeles på tvers av de fire lenkene . Hver TCP/UDP-flyt følger vanligvis den samme tunnelen fra Azures perspektiv, men de kombinerte flytene fordeles på tvers av de fire, noe som forbedrer den generelle ytelsen noe og, viktigst av alt, gir svært høy feiltoleranse.
For å implementere denne topologien kreves det to lokale nettverksportaler og to forskjellige tilkoblinger for de to lokale VPN-enhetene, alltid sikkerhetskopiert av BGP for å tillate samtidig tilkobling til det samme lokale nettverket gjennom flere tilkoblinger.
Den samme tilnærmingen kan brukes på virtuell nettverk-til-virtuelt nettverkstilkobling i Azure: aktiv-aktive gatewayer opprettes i hvert virtuelle nettverk og kobles til hverandre for også å oppnå fire aktive tunneler mellom VN-ene. I dette tilfellet er BGP valgfritt, med mindre transitttrafikk må rutes gjennom den tilkoblingen.
Med denne typen arkitektur slutter skynettverk å være bare satellitter av det lokale nettverket og blir fullverdige noder i VPN-nettverket , noe som gir mye fleksibilitet når man flytter arbeidsbelastninger, balanserer applikasjoner og utformer planer for forretningskontinuitet.
Mesh Wi-Fi og VPN: en perfekt kombinasjon i bedriftsnettverket
Konseptet «mesh» er ikke begrenset til VPN-er. Innen Wi-Fi har løsninger som eero og TrueMesh-teknologien deres vist at bruk av flere sammenkoblede tilgangspunkter er en svært effektiv måte å eliminere døde soner, minimere frafall og redusere fryktet bufring i hjemme- og småkontormiljøer.
I stedet for at én enkelt Wi-Fi-ruter prøver å dekke hele huset eller kontoret, distribuerer et mesh Wi-Fi-nettverk flere eero-enheter i hele rommet, slik at klienter alltid kan koble seg til det nærmeste og mest stabile tilgangspunktet . TrueMesh omdirigerer intelligent trafikk basert på faktorer som den fysiske utformingen av nodene, forstyrrelser fra nærliggende nettverk og belastningen på tilkoblede enheter.
Avhengig av internettbruk anbefales ulike modeller: eero 6+ som et rimelig gigabit-system, eero Pro 6E for tilkoblinger opptil 2 Gbps og mange samtidige enheter, eller eero Max 7 for avanserte brukere med wifi 7, hundrevis av enheter og maksimal ytelse, både kablet og trådløst.
Alle disse enhetene er kompatible med store internettleverandører og med hverandre, noe som muliggjør gradvis utvidelse eller oppgraderinger av Wi-Fi-nettverket . Videre mottar de automatiske programvareoppdateringer med sikkerhetsoppdateringer og funksjonsforbedringer – et avgjørende punkt når Wi-Fi er det primære tilgangspunktet for et bedrifts-VPN.
Digitalt hjem, sikkerhet og sentralisert administrasjon med eero
Utover grunnleggende tilkobling integrerer moderne eero-systemer smarthjemfunksjoner takket være kompatibilitet med Thread, Zigbee og Matter (ved bruk av Alexa som kontroller). I praksis betyr dette at mange smarthjemenheter kan kobles direkte til eero-nettverket uten behov for ekstra huber.
Med eero-appen kan du konfigurere en Thread-enhet, for eksempel ved å aktivere alternativet i Nettverksinnstillinger → Thread , eller utnytte Zigbee-huben ved å integrere eero- og Amazon-kontoene dine under Amazon Connected Home-delen. Når dette er gjort, kan du legge til kompatible enheter ved hjelp av Alexa-appen eller en hvilken som helst Echo-høyttaler på nettverket.
For daglig administrasjon gjør eero enhetsadministrasjon enkelt: du kan tilordne enheter til individuelle profiler (for eksempel for å gruppere enhetene til hvert familiemedlem), bruke Wi-Fi-pauseplaner (veldig nyttig for å begrense bruken til bestemte tider) og enkelt gi nytt navn til hver enhet for å identifisere dem uten å bli gal.
Det er også mulig å aktivere varsler for å motta varsler når en ny enhet kobler seg til nettverket, og å opprette et separat gjestenettverk med eget navn og passord, og dermed holde hovednettverket mer isolert og kontrollert.
I kombinasjon med VPN-tjenester – som VPN-tilgangen som er inkludert via Guardian i eero Plus-abonnementet – har brukeren et ekstra krypteringslag når de kobler seg fra mobiltelefonen eller nettbrettet til eksterne nettverk, noe som passer perfekt til flere mesh-VPN-er for bedrifter.
Ekstra sikkerhetstjenester: eero Plus og VPN for sluttbrukere
eero Plus-abonnementet legger til en rekke avanserte sikkerhetsfunksjoner rettet mot sluttbrukere og små organisasjoner: forbedret beskyttelse, foreldrekontroller, sikkerhetskopiering av internett og integrasjon med tre kjente applikasjoner: 1Password (passordbehandling), Malwarebytes (beskyttelse mot skadelig programvare) og Guardian (VPN-tjeneste).
Med innholdsfiltre kan foreldre definere restriksjoner etter kategori – shopping, sosiale medier, chat og meldinger, strømming – slik at spesifikke enheter bare har tilgang til passende innhold. Denne typen kontroll fungerer spesielt godt i miljøer der Wi-Fi-mesh-nettverket og bedriftens VPN deler samme hjemmeinfrastruktur.
Funksjonen for sikkerhetskopiering av internett lar eero automatisk koble seg til et mobilt hotspot eller annet tilgjengelig nettverk når den primære leverandøren går ned, og du kan velge hvilke enheter som forblir tilkoblet under strømbruddet for å optimalisere tilgjengelig båndbredde.
Innen personlig sikkerhet tilbyr integrasjon med Malwarebytes beskyttelse mot nettrusler på opptil tre kompatible enheter, mens 1Password forenkler sikker administrasjon og lagring av påloggingsinformasjon , noe som er viktig når man jobber med VPN-tilgang for bedrifter, administrasjonspaneler og skytjenester.
Til slutt tilbyr Guardian et sluttbrukerorientert VPN , tilgjengelig direkte fra eero-appen, som krypterer trafikk fra enheten (mobil eller nettbrett) til internett, ideelt for tilkoblinger fra offentlige eller upålitelige Wi-Fi-nettverk. Selv om denne typen VPN ikke erstatter et avansert bedriftsnettverk, utfyller den sluttbrukerbeskyttelsen veldig godt.
Site-to-site VPN: grunnpilarer for et robust design
I en bedriftssammenheng er alle avanserte mesh-VPN-nettverk fundamentalt bygget opp av flere sted-til-sted-VPN-er . For at disse forbindelsene skal være robuste og enkle å drifte i stor skala, er det viktig å ta vare på fem nøkkelkomponenter.
Den første er teknologisk sikkerhet i bedrifter : bruk av robuste kryptografiske algoritmer (AES med 128/192/256-bits nøkler, SHA-2), riktig nøkkelhåndtering, PFS, DPD og god herdingspraksis på perimeterenheter.
Den andre søylen er brukervennlighet : konsistente retningslinjer på tvers av lokasjoner, gjenbrukbare konfigurasjonsmaler, sentraliserte administrasjons- og overvåkingsverktøy og tydelige prosesser for å legge til nye lokasjoner eller endre parametere.
For det tredje er det enkel og sikker skalerbarhet , som betyr å kunne legge til lokasjoner uten å redesigne hele topologien, dra nytte av teknikker som subnettaggregering, bruk av BGP for dynamisk ruting og distribusjonsautomatisering.
De to siste søylene er forretningskontinuitet – å sikre at en node- eller lenkefeil ikke etterlater nettstedene isolerte – og fleksibel implementering , det vil si muligheten til å distribuere VPN-et i forskjellige miljøer (lokalt, offentlig sky, flere skyer) samtidig som konsistente sikkerhetspolicyer opprettholdes.
Administrerte VPN-tjenester og dedikerte sikkerhetsprodukter
For mange organisasjoner, spesielt de uten et stort internt nettverks- og sikkerhetsteam, kan det være en svært fornuftig avgjørelse å bruke administrerte VPN-tjenester . Disse tjenestene outsourcer noe av kompleksiteten: topologidesign, valg av maskinvare, konfigurasjon av IPsec/IKE-policyer, døgnkontinuerlig overvåking, hendelsesrespons og kontinuerlig vedlikehold.
Sikkerhetsleverandører som Fortinet tilbyr dedikerte produkter og tjenester for å bygge og administrere site-to-site VPN-er og avanserte mesh-nettverk, og integrere brannmurer, SD-WAN, dyp pakkeinspeksjon, webfiltrering og andre beskyttelseslag. På denne måten slutter VPN-et å være en enkel "kryptert tunnel" og blir én komponent i en lagdelt sikkerhetsarkitektur.
I store nettverk, med dusinvis eller hundrevis av lokasjoner, reduserer disse løsningene driftsbelastningen drastisk: de lar deg definere globale policyer , distribuere dem på flere enheter, administrere sertifikater, fastvareoppdateringer og konfigurasjonsendringer på en orkestrert måte, og få sentralisert oversikt over statusen til alle tunneler.
Enten du velger intern administrasjon eller en outsourcet tjeneste, er nøkkelen at mesh-VPN-en holder tritt med organisasjonen: den støtter nye lokasjoner, nye skytjenester, trafikktopper og endringer i sikkerhetsbehov uten å bli en hindring for virksomheten.
Å designe og drifte et avansert mesh-VPN innebærer å kombinere en distribuert arkitektur på tvers av flere steder, nøye IPsec/IKE-konfigurasjon, strategier for høy tilgjengelighet (både lokalt og i skyen), et pålitelig mesh Wi-Fi-fundament og, i mange tilfeller, ekstra sikkerhets- og administrasjonstjenester. Ved å integrere alle disse elementene – fra "IPsec obligatorisk/valgfritt"-profiler og aktiv-aktiv redundans til BGP, løsninger som eero Plus og profesjonelle brannmurplattformer – kan organisasjoner bygge sikre, skalerbare og feiltolerante nettverk som kobler sammen kontorer, hjem og skyer uten å ofre ytelse eller fleksibilitet.
