- Prisma Cloud arver og utvider Twistlocks muligheter for å tilby omfattende sikkerhet for skybaserte containere og nyttelaster.
- Plattformen integrerer sårbarhetsskanning i CI/CD, logger og runtime, og prioriterer risikoer med reell utnyttelseskontekst.
- CNAPP-tilnærmingen deres kombinerer CSPM, CWP, CIEM og nettverkssikkerhet, med innebygd beskyttelse for Kubernetes og multicloud-miljøer.
- Den tilbyr god ytelse og skalerbarhet, selv om det krever en læringskurve og riktig planlegging av lisenser og utrulling.
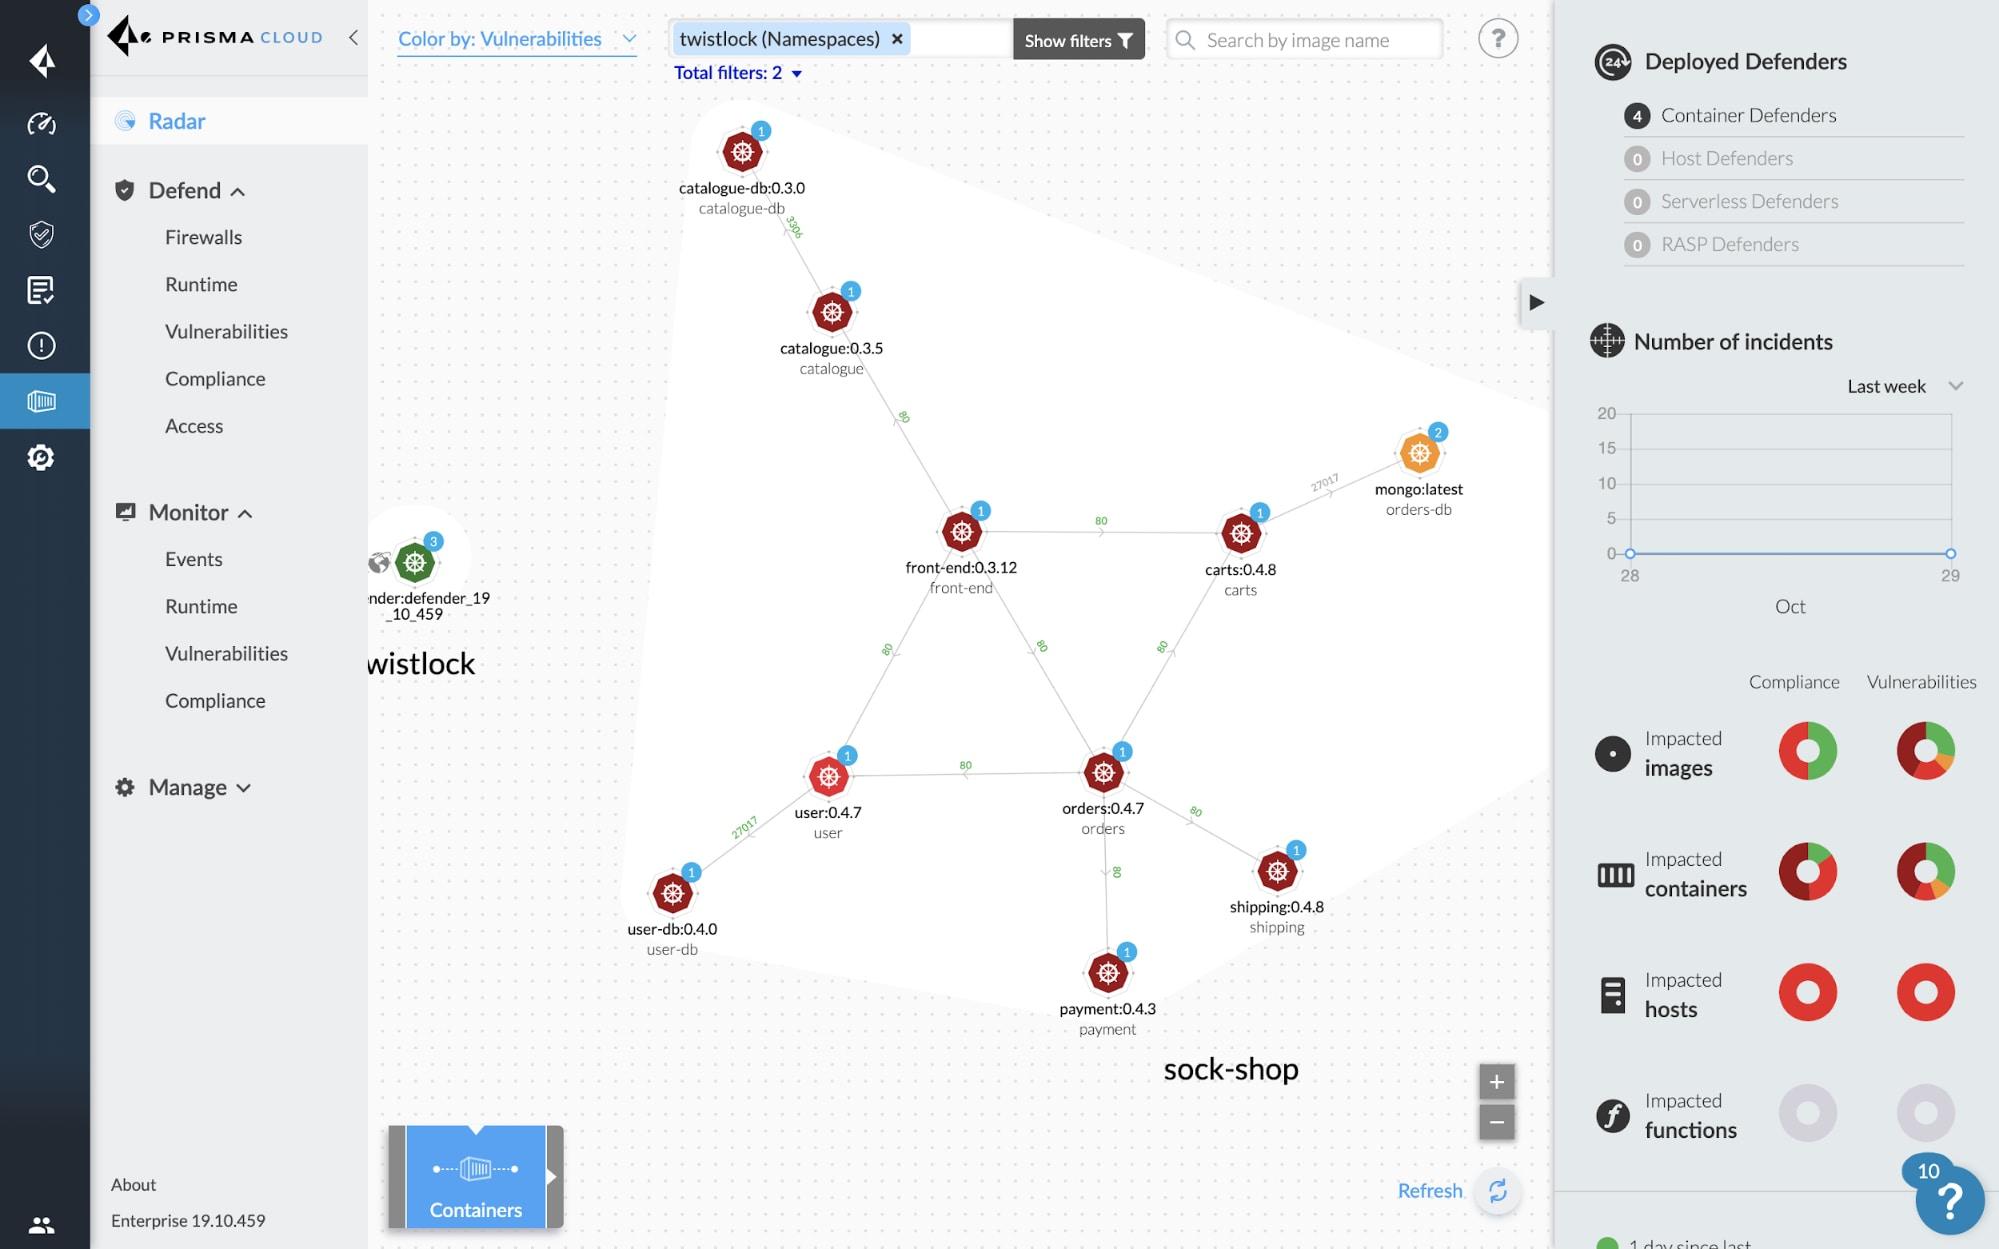
Containersikkerhet har blitt kritisk for alle selskaper som jobber med Kubernetes-, Docker- eller mikrotjenestearkitekturer i skyen. Utfordringen er ikke lenger bare å distribuere raskere, men å gjøre det uten å åpne dører for angripere som utnytter sårbare images, svake konfigurasjoner eller overdreven tilgang.
Twistlock, nå integrert i Palo Alto Networks' Prisma Cloud, er en ledende løsning for å beskytte containere og skybaserte arbeidsbelastninger. Den tidligere containersikkerhetsplattformen er blitt slått sammen til en omfattende Cloud Native Application Protection Platform (CNAPP) som dekker alt fra sikkerhet på kodenivå til kjøretidssikkerhet, inkludert CI/CD, logging, kjøretidssikkerhet og samsvar med forskrifter.
Mikrotjenestearkitekturer og utfordringen med å sikre containere
Mikrotjenestearkitekturer er iboende dynamiske (og valget mellom Docker Compose og Kubernetes ) : pods, tjenester og containere distribueres kontinuerlig, versjoner oppdateres flere ganger om dagen, og instanser skaleres i henhold til belastning. Denne modellen akselererer utviklingen, men gjør tradisjonell sikkerhet basert på statiske perimetre og sporadiske manuelle kontroller overflødig.
Containere sørger for at programvare oppfører seg likt på tvers av ulike miljøer (utvikling, preproduksjon, lokalt, offentlig sky), og nettopp denne portabiliteten gjør dem til et primært mål for angripere. Et enkelt sårbart basisbilde kan spre seg til hundrevis eller tusenvis av distribusjoner i løpet av få minutter.
Moderne containersikkerhet må omfatte hele livssyklusen : fra imagebygging i CI/CD-pipelinen, via loggskanninger, til kjøretidsatferd. Hvis sikkerheten bare sjekkes før utrulling eller bare under kjøretid, vil farlige hull alltid forbli.
Spesialiserte verktøy for containersikkerhet som Prisma Cloud (tidligere Twistlock) dekker verten, nettverket, administrasjonsstakken, byggepipelinen, bildelagene og selve den containeriserte applikasjonen. Målet er å opprettholde kontinuerlig overvåking som tilpasser seg den flyktige og stadig skiftende naturen til skybaserte miljøer.
Parallelt har økosystemet blitt fylt med komplementære løsninger som Wiz, Snyk, Trivy, Anchore, Aqua Security, Sysdig og Qualys, hver med sitt eget fokus: sårbarhetsskanning, samsvar, runtime-forsvar, CSPM, osv. Prisma Cloud integrerer og utvider mange av disse funksjonene til én plattform.
Hva er verktøy for containersikkerhet, og hvorfor skiller Prisma Cloud seg ut?
Verktøy for containersikkerhet er programvareløsninger som er spesielt utviklet for å håndtere sikkerhetsutfordringene til Docker, Kubernetes, Fargate, ECS, AKS, GKE, OpenShift og andre orkestreringsplattformer. De går utover enkel antivirusløsning for image-programmering: de legger til kontekst, retningslinjer, samsvar og synlighet på tvers av hele miljøet.
Når det gjelder Prisma Cloud Compute (den direkte etterfølgeren til Twistlock) , snakker vi om en plattform som beskytter verter, containere, serverløse funksjoner og generelt skybaserte arbeidsbelastninger. Den tilbyr sårbarhetshåndtering, samsvarskontroller, runtime-forsvar med regler og maskinlæring, skybaserte brannmurer (som WaaS for webapplikasjoner og API-er) og detaljert tilgangskontroll.
Twistlock startet som en løsning for sårbarhetshåndtering og samsvar med regelverk for hele containerens livssyklus, med fokus på å skanne bilder og forhindre at usikre komponenter flyttes fra utvikling til produksjon. Over tid la den til kontinuerlig overvåking av logger, nettverk og kjøretid, samt tilgangskontroller og segmentering.
Etter oppkjøpet av Palo Alto Networks i 2018 ble alle disse funksjonene innlemmet i Prisma Cloud, som allerede dekket andre områder innen skysikkerhet. Resultatet er en CNAPP som er i stand til å administrere regler for Docker-konfigurasjoner, bilder, noder, plugins og tjenester, integrere med hemmelige administratorer som CyberArk eller HashiCorp, og bruke Kubernetes-revisjonslogger for å generere handlingsrettede varsler.
Denne integrasjonen gir svært detaljert oversikt over avhengigheter, pakker, bildelag og kjøretidsatferd, både i CI/CD-pipelines og i containere som kjører på verter, container-som-en-tjeneste-plattformer eller hybrid- og multiskymiljøer.
Containerskanning: et sentralt element i sikkerhetsstrategien
Containerskanning er den første forsvarslinjen for å oppdage sårbarheter i basisbilder, tredjepartsbiblioteker og tilpasset kode. Integrering av skanning i CI/CD-pipelines lar deg fange opp problemer før distribusjon og unngår å måtte slukke branner i produksjon.
Å oppdage sårbarheter tidlig sparer tid og penger : det er mye billigere å fikse et sårbart bibliotek i byggefasen enn i en produksjonsklynge med dusinvis av tjenester som er avhengige av det. Videre forhindrer det kaotiske tilbakerullinger og unødvendig eksponering.
Skanning er også viktig for å beskytte programvarens forsyningskjede , som i økende grad inkluderer eksterne komponenter: offentlige avbildninger, tredjepartspakker, artefakter fra andre team osv. Det er nå obligatorisk å validere at alt som er inkludert i avbildningen ikke inneholder kjente CVE-er eller farlige konfigurasjoner.
Fra et regulatorisk synspunkt krever mange bransjer regelmessige sårbarhetsskanninger og bevis på at bilder og containere overholder standarder som GDPR, HIPAA, PCI DSS eller CIS-benchmarks. Et sentralisert skanneverktøy forenkler revisjoner og rapportgenerering.
En annen fordel er reduksjonen av angrepsflaten : skannere oppdager unødvendige pakker, glemte feilsøkingsverktøy eller komponenter som ikke tilfører funksjonalitet, men som øker risikoen. Ved å eliminere alt overflødig, oppnås lettere og mye sikrere bilder.
Automatisering av sikkerhet i CI/CD og forsvar mot nulldagsangrep
Integrering av sikkerhet i CI/CD og praksiser som GitOps er det som lar oss snakke om DevSecOps på en ordentlig måte. I stedet for å stole på sporadiske manuelle gjennomganger, utløser hver commit eller build automatisk bildeskanninger, kodeanalyse, IaC-gjennomgang og policysjekker.
Prisma Cloud Compute integreres med verktøy som Jenkins, GitHub, GitLab og andre CI-leverandører for å avvise bygg som ikke overholder retningslinjene, generere rapporter for utviklere og blokkere promotering av sårbare artefakter til høyere miljøer.
Automatisering er også nøkkelen til å redusere nulldagssårbarheter . Selv om et image allerede har bestått alle kontroller, kan nye CVE-er tilknyttet pakker inkludert i det imaget dukke opp. Med kontinuerlig skanning av registeroppføringer og kjøremiljøer, evaluerer plattformen imager på nytt så snart sårbarhetsdatabasen oppdateres.
Denne tilnærmingen minimerer eksponeringsvinduet : organisasjonen får vite i løpet av timer at et bilde som ble distribuert for flere uker siden nå har blitt problematisk, og kan prioritere korrigering basert på kritiskhet, internetteksponering, håndterte data osv.
Når det gjelder omdømme, bygger regelmessig, automatisert skanning tillit hos kunder, partnere og regulatorer. Selskaper som tar containersikkerhet på alvor skiller seg vanligvis ut i anbud og due diligence-prosesser.
Prisma Cloud Compute (Twistlock): arkitektur, krav og distribusjon
Prisma Cloud tilbys i to hoveddistribusjonsalternativer : Enterprise SaaS-utgaven, som driftes og administreres av Palo Alto Networks, og den selvhostede Compute-utgaven, som kunden distribuerer på sin egen infrastruktur (lokal, sky eller hybrid).
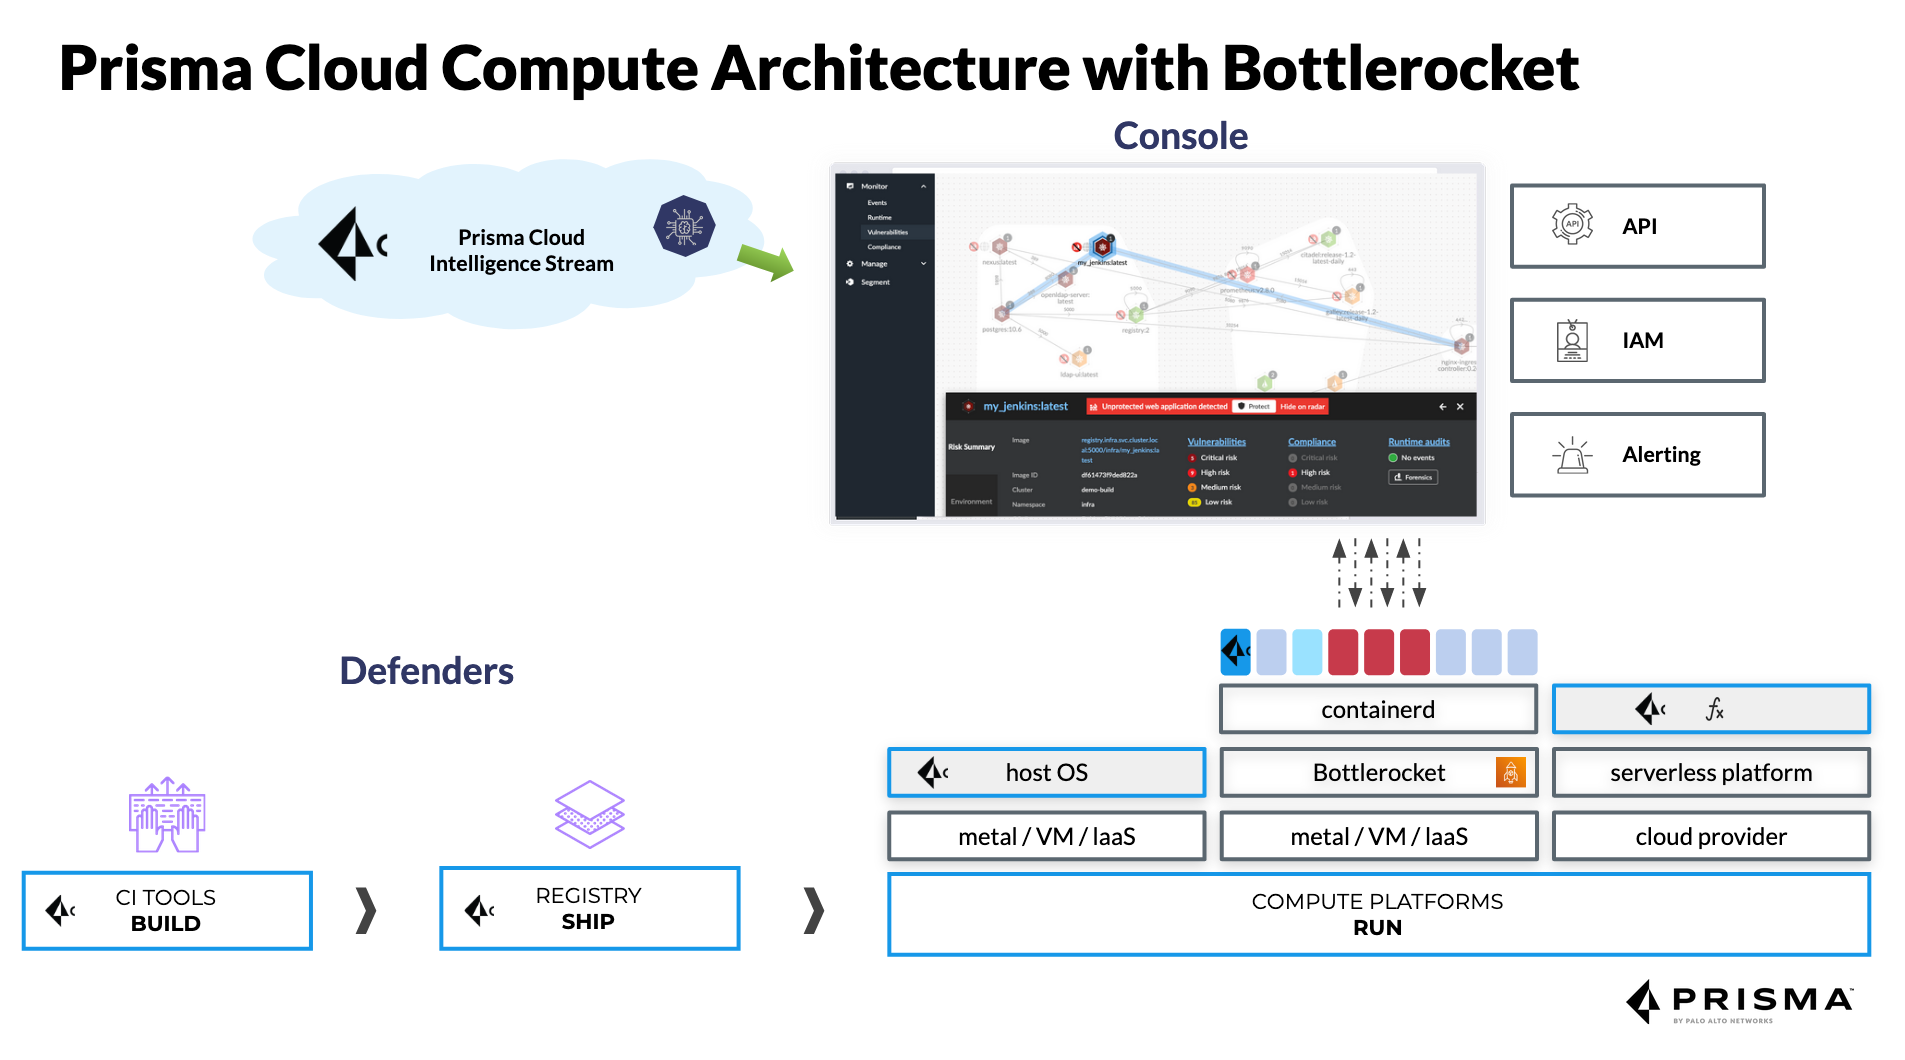
Compute Edition arver Twistlock-arkitekturen direkte , med en sentral konsoll som orkestrerer policyer, samler inn data og viser global synlighet, og Defender-agenter distribuert på verter, Kubernetes-noder, Fargate, EC2, Windows-containere og serverløse miljøer.
Når det gjelder konsollens tekniske krav , kan den for små miljøer (færre enn 1000 Defenders og uten intensiv loggskanning) startes opp med omtrent 2 GB RAM og 2 vCPU-er. For store implementeringer med mer enn 20 000 Defenders anbefaler Palo Alto opptil 16 vCPU-er, rundt 50 GB RAM og omtrent 500 GB permanent SSD-lagring.
Defenders har relativt lavt ressursforbruk : den kan operere med rundt 256 MB RAM i grunnleggende scenarier og skaleres opp til omtrent 2 GB RAM og 2 vCPU-er når den utfører loggskanning eller mer intensive arbeidsbelastninger. Når det gjelder diskplass, bruker den omtrent 8 GB per vert, og øker til 20 GB hvis lokal logganalyse utføres.
Hvis skanninger integreres i CI , anbefales det at plassen har minst 1,5 ganger størrelsen på det største bildet som skal skannes per utfører, for å kunne laste ned, analysere og generere nødvendige artefakter uten flaskehalser.
Prisma Cloud-ytelse og storskalatesting
Palo Alto Networks har publisert Prisma Cloud-ytelsestester i svært store miljøer som simulerer reelle arbeidsbelastninger. Et av disse scenariene involverte Kubernetes-klynger på totalt 20 000 verter, en konsoll med 16 vCPU-er og 50 GB minne, og Defenders med 2 vCPU-er og 8 GB RAM som kjører på et containeroptimalisert operativsystem.
I det miljøet ble 323 bilder og nesten 200 000 containere analysert , med en omtrentlig tetthet på 9,6 containere per vert. Konsollen forbrukte rundt 1474 MiB RAM og 8 % av CPU-en, mens hver Defender brukte omtrent 83 MiB RAM og 1 % av CPU-en – ganske rimelige tall for et sanntidssikkerhetssystem.
Individuelle containerskanninger tar i gjennomsnitt 1 til 5 sekunder , med et ekstra minneforbruk på 10–15 % og knapt 1 % CPU-bruk under skanningen. Dette gjør det mulig å integrere skanning selv i krevende pipelines uten å redusere tiden det tar å få nye funksjoner på markedet.
Utover CPU- og RAM-tall sees den virkelige effekten i SecOps og DevOps . En TEI-studie (Total Economic Impact) fra Forrester Consulting for Prisma Cloud beregnet en avkastning på investeringen på 264 %, en forbedring av SecOps-effektiviteten verdsatt i millioner av dollar, og en betydelig reduksjon i vesentlig alvorlige sikkerhetshendelser.
En annen interessant målestokk er reduksjonen i tid for hendelsesløsning : brukere rapporterer at de går fra analyser som tidligere tok dager til undersøkelser som fullføres på omtrent 3,3 timer, takket være enhetlig telemetri og dashbord som sentraliserer logger, varsler og nettverkskontekst, IAM og konfigurasjon.
Prisma Cloud-sikkerhetsfunksjoner arvet og utvidet fra Twistlock
Kjernen i Twistlock fokuserte på sårbarhetshåndtering gjennom hele containerens livssyklus. Prisma Cloud følger denne veien og legger til ekstra lag med kontekst og automatisering for å prioritere hva som skal fikses først.
Plattformen etablerer en risikoprioritering basert på kjente CVE-er , alvorlighetsgrad, utnyttbarhet, faktisk eksponering under kjøretid, tjenestekritiskhet og eksistensen av utbedringsveier. Den tilbyr utbedringsveiledninger, lagdelt bildeanalyse og topp 10-lister over de mest kritiske sårbarhetene for hver tjeneste.
På aktivt beskyttelsesnivå kontrollerer Prisma Cloud alvorlighetsgraden av varsler og blokkeringer, slik at du kan justere for hver tjeneste og gruppe hvilke atferder som bare skal generere advarsler og hvilke som skal blokkeres under bygging eller kjøretid, for eksempel som svar på forsøk på å utføre farlige kommandoer i en container.
Nøyaktigheten i sårbarhetsdeteksjon forbedres av over 30 oppstrømskilder som mater CVE-er og varslingsdatabasen. Dette reduserer falske positiver og hjelper team med å fokusere på det som virkelig betyr noe, i stedet for å kaste bort tid på å sile gjennom støy.
Videre integrerer Prisma Cloud sårbarhetshåndtering på tvers av hele systemet : den skanner kodelager, containerlogger, CI/CD-pipelines og runtime-miljøer. Dette unngår det vanlige problemet med isolerte verktøy som ikke kommuniserer med hverandre.
Prisma Cloud som CNAPP: utover containersikkerhet
I dag er Prisma Cloud en komplett CNAPP-plattform som går langt utover Twistlock. Den inkluderer moduler for administrasjon av sikkerhetspostur i skyen (CSPM), arbeidsbelastningsbeskyttelse (CWP), rettighetsadministrasjon (CIEM), nettverkssikkerhet, datasikkerhet og kontroller over infrastruktur som kode og CI/CD-pipelines.
I CSPM gjennomgår løsningen konfigurasjoner på tvers av AWS , Azure, GCP, OCI og Alibaba Cloud , og oppdager overdreven tilgang til tillatelser, eksponerte ressurser, feilkonfigurerte tjenester og avvik fra rammeverk som CIS, PCI eller interne bedriftsstandarder. Utbedring kan være manuell eller automatisert.
I CWP-domenet beskytter Prisma Cloud verter, containere og serverløse funksjoner med sårbarhetshåndtering, prosessovervåking, nettverksforsvar, filintegritetskontroll og atferdsregler som kan baseres på signaturer, dynamisk analyse og maskinlæring.
CIEM-modulen fokuserer på skyrettigheter og -identiteter , og identifiserer overprivilegerte legitimasjonsopplysninger, ubrukte roller, eksponerte nøkler eller tilgang på tvers av kontoer som kan føre til farlige sideveis bevegelser etter et første brudd.
Nettverkssikkerhetskomponenten inkluderer funksjoner for avviksdeteksjon , angrepsbaneanalyse, tagbasert segmentering og integrasjon med neste generasjons Palo Alto-brannmurer (PAN-OS, Strata Cloud Manager, Panorama), noe som muliggjør konsistente retningslinjer mellom den tradisjonelle nettverksverdenen og Kubernetes.
Innebygd sikkerhet for Kubernetes og containere med Prisma Cloud
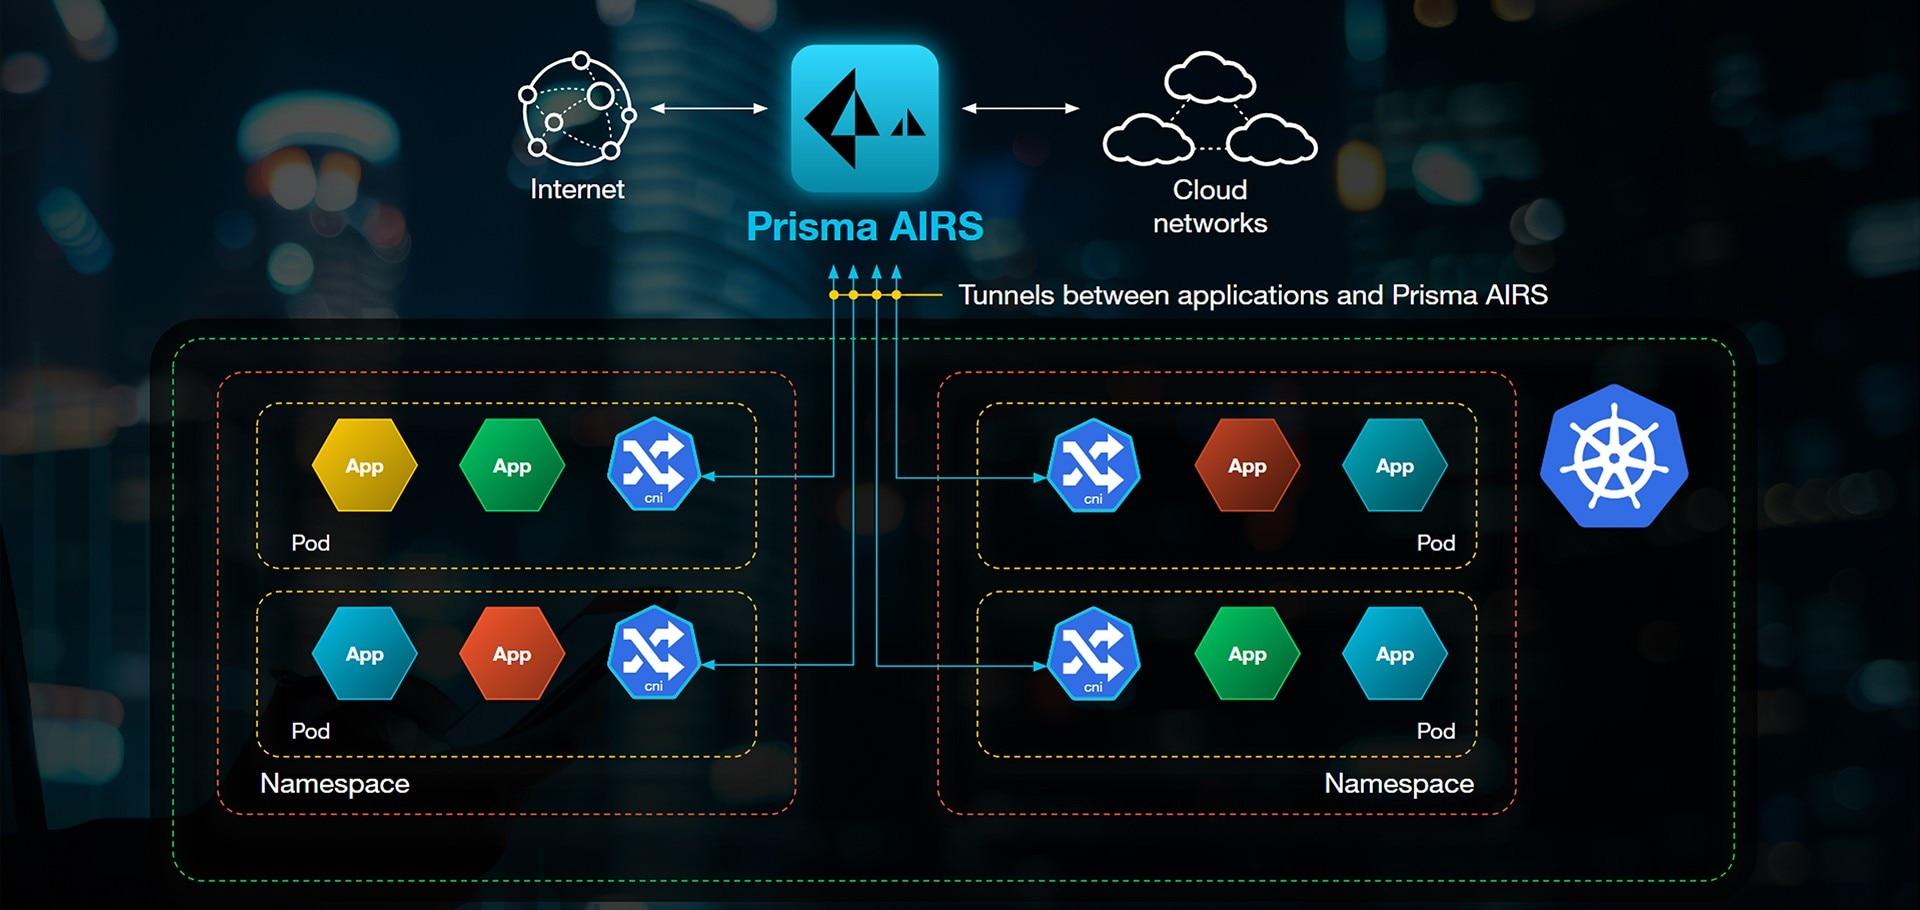
En av Prisma Clouds styrker er den innebygde Kubernetes-beskyttelsen . Den integreres med kontrollplanet for å gi direkte innsikt i containere, pods og navnerom, og håndhever dynamiske, tag-baserte policyer i stedet for rigide IP-adresser.
Løsningen kan koordineres med standard kubectl-, CNI-kjede- og Helm-diagramannoteringer for å spre sikkerhetsmetadata med hver distribusjon. Dette gjør det enkelt å automatisk bruke nettverks-, kjøretids- og samsvarsregler basert på kontekst (miljø, utstyr, kritiskhet, internetteksponering osv.).
Prisma Cloud kan også innhente Kubernetes-revisjonslogger for å oppdage mistenkelige hendelser, uventede rolleendringer, opprettelse av tjenestekontoer med farlige rettigheter eller endringer i sensitive objekter. All denne informasjonen konverteres deretter til varsler og dashbord i én konsoll.
Når det gjelder WAAS (Web Application and API Security) , beskytter modulen webapplikasjoner og API-er som kjører på Kubernetes eller containere mot typiske OWASP Top 10-angrep (injeksjon, XSS, ødelagt tilgangskontroll osv.), samt mer avanserte utnyttelsesforsøk. Den kan operere i varslingsmodus eller aktiv blokkeringsmodus.
Ved å kombinere disse funksjonene med Palo Alto-brannmurer kan organisasjoner forene synlighet og kontroll fra nettverksnivå til applikasjonsbelastning, ved å bruke de samme sannhetskildene for sentraliserte identiteter, etiketter og policyer.
Sikkerhetsstatus, sårbarheter og samsvar hos Prisma Cloud
Som all kompleks programvare har Prisma Cloud hatt sårbarheter som Palo Alto Networks proaktivt har adressert. Tidligere eksempler inkluderer lokale privilegiumsøkningsfeil, cross-site scripting (XSS) i webkonsollen og feil kryptografiske verifiseringer, der CVE-er som CVE-2021-3042 og CVE-2021-3033 har fått høye CVSS-poengsummer.
Selskapet har et aktivt program for sårbarhetsrespons , og tildeler til og med egne identifikatorer (PRISMA) når en offentlig CVE ennå ikke er tilgjengelig. Oppdateringer distribueres raskt, spesielt for SaaS-utgaven, som oppdateres kontinuerlig uten kundeinnblanding.
Når det gjelder kryptering og databeskyttelse , lagrer Prisma Cloud logg- og telemetri-metadata i krypterte tjenester som RDS eller Redshift som administreres i skyen, i samsvar med beste praksis for datasikkerhet under overføring og inaktive lagringer.
Når det gjelder autentisering, støttes robuste metoder som SAML for å integrere Compute Edition med leverandører av bedriftsidentitet, legge til rette for SSO og anvende MFA-policyer eller sentralisert øktadministrasjon.
Plattformen hjelper også organisasjoner med å oppfylle samsvarsstandarder ved å tilby forhåndsdefinerte sjekker, eksporterbare rapporter, dashbord organisert etter forskrift og muligheten til å opprette tilpassede kontroller. Dette er avgjørende i sektorer som finans, helsevesen og offentlig forvaltning.
Tekniske krav, støtte og kompatibilitet
Prisma Clouds lisensieringsmodell er basert på kreditter som kundene forbruker i henhold til modulene og arbeidsbelastningene de ønsker å beskytte (Enterprise Edition, Compute Edition, osv.). Dette gjør det mulig å skreddersy kostnadene til hver organisasjons behov, selv om det også gjør dimensjonering og budsjettering noe mer komplekse.
Operativsystemkompatibiliteten er bred : den selvhostede Compute-konsollen kjører på x86_64 Linux-distribusjoner, mens Defenders støtter et bredt utvalg av Linux-verter på x86_64 og ARM64, Windows-containere og vanlige versjoner av Docker Engine og containerkjøretider.
Når det gjelder offentlige skyer, dekker Prisma Cloud AWS, Azure og GCP , samt leverandører som Oracle Cloud Infrastructure og Alibaba Cloud. Den er designet for multisky- og hybridmiljøer, med dype API-er for integrasjon med pipelines, eksterne sikkerhetsverktøy og DevOps-økosystemer.
SaaS-utgaven oppdateres kontinuerlig , så det klassiske konseptet med «slutt på støtte» gjelder ikke på samme måte. Den selvhostede Compute Edition har versjonslivssykluser, i samsvar med Palo Altos produktpolicyer, som team bør huske på når de planlegger oppgraderinger.
Når det gjelder støtte, er brukermeningene noe blandede : mange setter positivt pris på bredden i dokumentasjonen og de tekniske mulighetene, mens andre nevner at støtteopplevelsen kan være inkonsekvent, med responstider som kan forbedres i noen tilfeller.
Markedsvisjon, alternativer og brukeroppfatning
Innenfor CNAPP- og containersikkerhetslandskapet konkurrerer Prisma Cloud med aktører som Wiz, Orca Security, Aqua Security, Sysdig, Microsoft Defender for Cloud, Lacework, Check Point CloudGuard, Trend Micro Cloud One, Qualys, SentinelOne Singularity Cloud Security eller SCA/DevSecOps-løsninger som Checkmarx One og Veracode.
Prisma Clouds hovedstyrke er den brede dekningen : fra IaC og CI/CD til runtime, inkludert CSPM, CWP, CIEM, nettverkssikkerhet og datasikkerhet. For organisasjoner som ønsker å redusere antallet verktøy og dashbord, er det ofte et svært overbevisende argument å konsolidere alt på én plattform.
Blant styrkene som brukerne oftest nevner er den enhetlige synligheten av skyressurser, muligheten til å automatisere feilrettinger, kraften i spørrespråkene (RQL/KQL) for å undersøke hendelser, og den gode integrasjonen med skyleverandører og tredjepartsteknologier.
Blant svakhetene nevnes læringskurven oftest (det er ikke et trivielt verktøy), sammen med følelsen av at noen funksjoner fortsatt er under utvikling. Noen synes også lisensieringsmodellen er noe innviklet og påpeker at supportopplevelsen kunne vært mer konsistent.
Selv med disse ulempene oppfattes Prisma Cloud som en sterk løsning for selskaper med kompleks infrastruktur, spesielt de som allerede jobber med Palo Alto Networks i andre sikkerhetslag og ønsker å samkjøre retningslinjer mellom nettverk, endepunkter og skybaserte arbeidsbelastninger.
Utviklingen av Twistlock i Prisma Cloud har resultert i en svært komplett plattform for å beskytte containere og skybaserte applikasjoner: den kontrollerer sårbarheter fra koden, automatiserer CI/CD-skanninger, overvåker logger og runtime, integreres nativt med Kubernetes og offentlige skyer, og fremfor alt legger den til et lag med kontekst og prioritering som hjelper team med å fokusere på det som virkelig er kritisk uten å bli overveldet av varsler.

Indeks
- 1 Mikrotjenestearkitekturer og utfordringen med å sikre containere
- 2 Hva er verktøy for containersikkerhet, og hvorfor skiller Prisma Cloud seg ut?
- 3 Containerskanning: et sentralt element i sikkerhetsstrategien
- 4 Automatisering av sikkerhet i CI/CD og forsvar mot nulldagsangrep
- 5 Prisma Cloud Compute (Twistlock): arkitektur, krav og distribusjon
- 6 Prisma Cloud-ytelse og storskalatesting
- 7 Prisma Cloud-sikkerhetsfunksjoner arvet og utvidet fra Twistlock
- 8 Prisma Cloud som CNAPP: utover containersikkerhet
- 9 Innebygd sikkerhet for Kubernetes og containere med Prisma Cloud
- 10 Sikkerhetsstatus, sårbarheter og samsvar hos Prisma Cloud
- 11 Tekniske krav, støtte og kompatibilitet
- 12 Markedsvisjon, alternativer og brukeroppfatning