- AdGuard Home fungerer som en DNS-server som filtrerer ondsinnede og reklameforespørsler før de når enheter.
- Installasjonen kan gjøres ved hjelp av direkte skript eller Docker-containere for mer fleksibel og renere administrasjon.
- Konfigurasjonen på ruternivå lar deg sikre hele hjemmenettverket, inkludert smart-TV-er og mobiler, uten å installere individuelle apper.
La oss være ærlige, å surfe på internett i disse dager er som å gå gjennom et minefelt. Enten du leter etter en enkel oppskrift eller leser dagens nyheter, er det alltid en irriterende annonse eller en tracker som prøver å snike seg inn på skjermen din. Selv om mange av oss bruker nettleserutvidelser, vedvarer problemet på mobilapper og smart-TV-er, hvor det rett og slett er umulig å installere annonseblokkere.
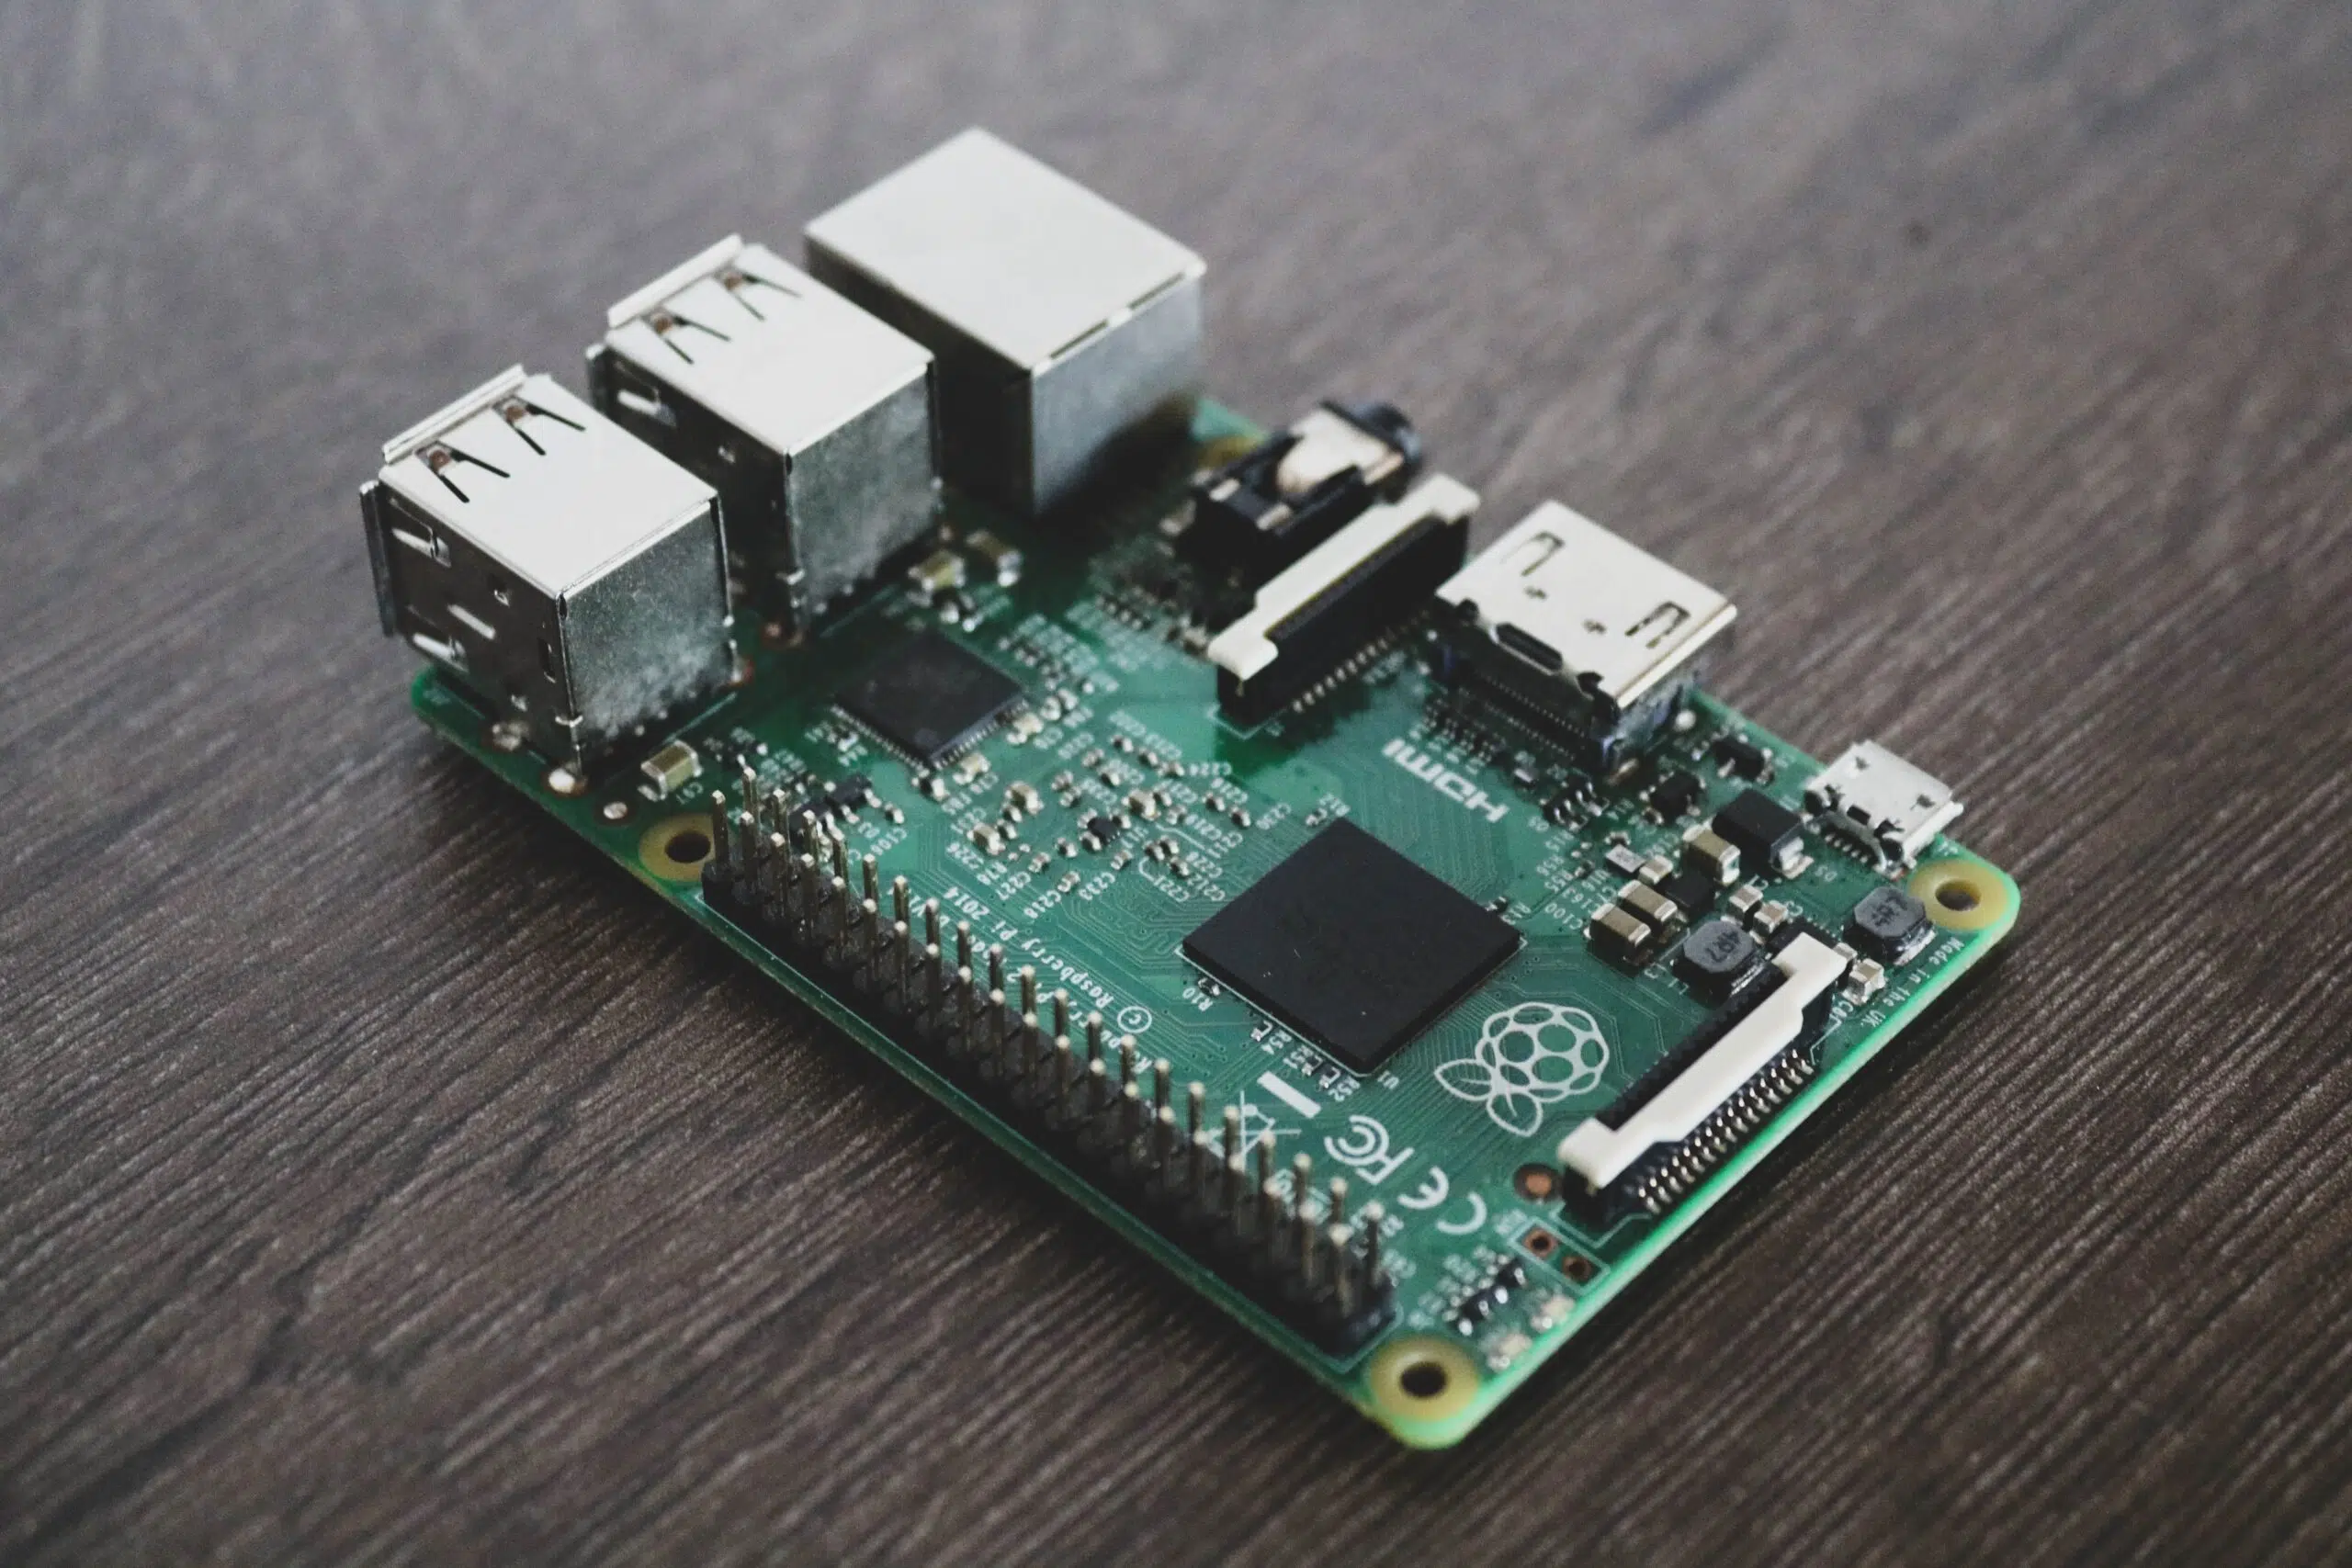
Det er her AdGuard Home kommer inn i bildet, et kraftig verktøy som gjør Raspberry Pi-en din om til et digitalt skjold for hele hjemmet . I motsetning til tradisjonelle blokkeringer fungerer dette systemet på nettverksnivå, noe som betyr at alle enheter som er koblet til Wi-Fi-nettverket ditt, fra smartkjøleskapet ditt til barnas telefoner, drar nytte av ren og privat nettlesing uten at du må konfigurere hver enhet individuelt.
Hva er egentlig AdGuard Home, og hvordan fungerer det?
Enkelt sagt, tenk deg at DNS er internettets adressebok. Når du skriver inn en nettadresse, konsulterer enheten din denne adresseboken for å finne ut hvilken IP-adresse den skal koble til. Vi bruker vanligvis internettleverandørens adressebok, som ikke bare er treg, men også logger hvert trinn vi tar på nettet for å selge disse dataene til annonsører. I denne forbindelse finnes det alternativer som Googles DNS kontra Digis for å forbedre hastighet og sikkerhet.
AdGuard Home sitter midt i denne prosessen. Når en enhet ber om en annonseserveradresse, sjekker AdGuard svartelistene sine, og hvis den oppdager reklame, returnerer den rett og slett ikke adressen . Resultatet er at annonsen aldri blir lastet ned, noe som fører til raskere lasting av sider og betydelige besparelser i mobildata og båndbredde.
AdGuard Home vs. Pi-hole: Hvilken skal man velge?
Det er veldig vanlig å sammenligne det med Pi-hole, veteranen på dette feltet. Selv om begge gjør det samme, føles AdGuard Home mye mer moderne. Det er utviklet i Go, som vanligvis gir jevnere og mer effektiv ytelse. Dessuten er grensesnittet mye mer intuitivt og visuelt tiltalende for den gjennomsnittlige brukeren.
En viktig fordel er at AdGuard inkluderer innebygde funksjoner som andre systemer krever plugins eller komplekse manuelle konfigurasjoner, for eksempel innebygd støtte for kryptert DNS (DoH og DoT) og en integrert DHCP-server. Dette forenkler nettverksadministrasjonen betraktelig uten å måtte slite med kryptiske konfigurasjonsfiler i terminalen.
Maskinvarekrav og forberedelser
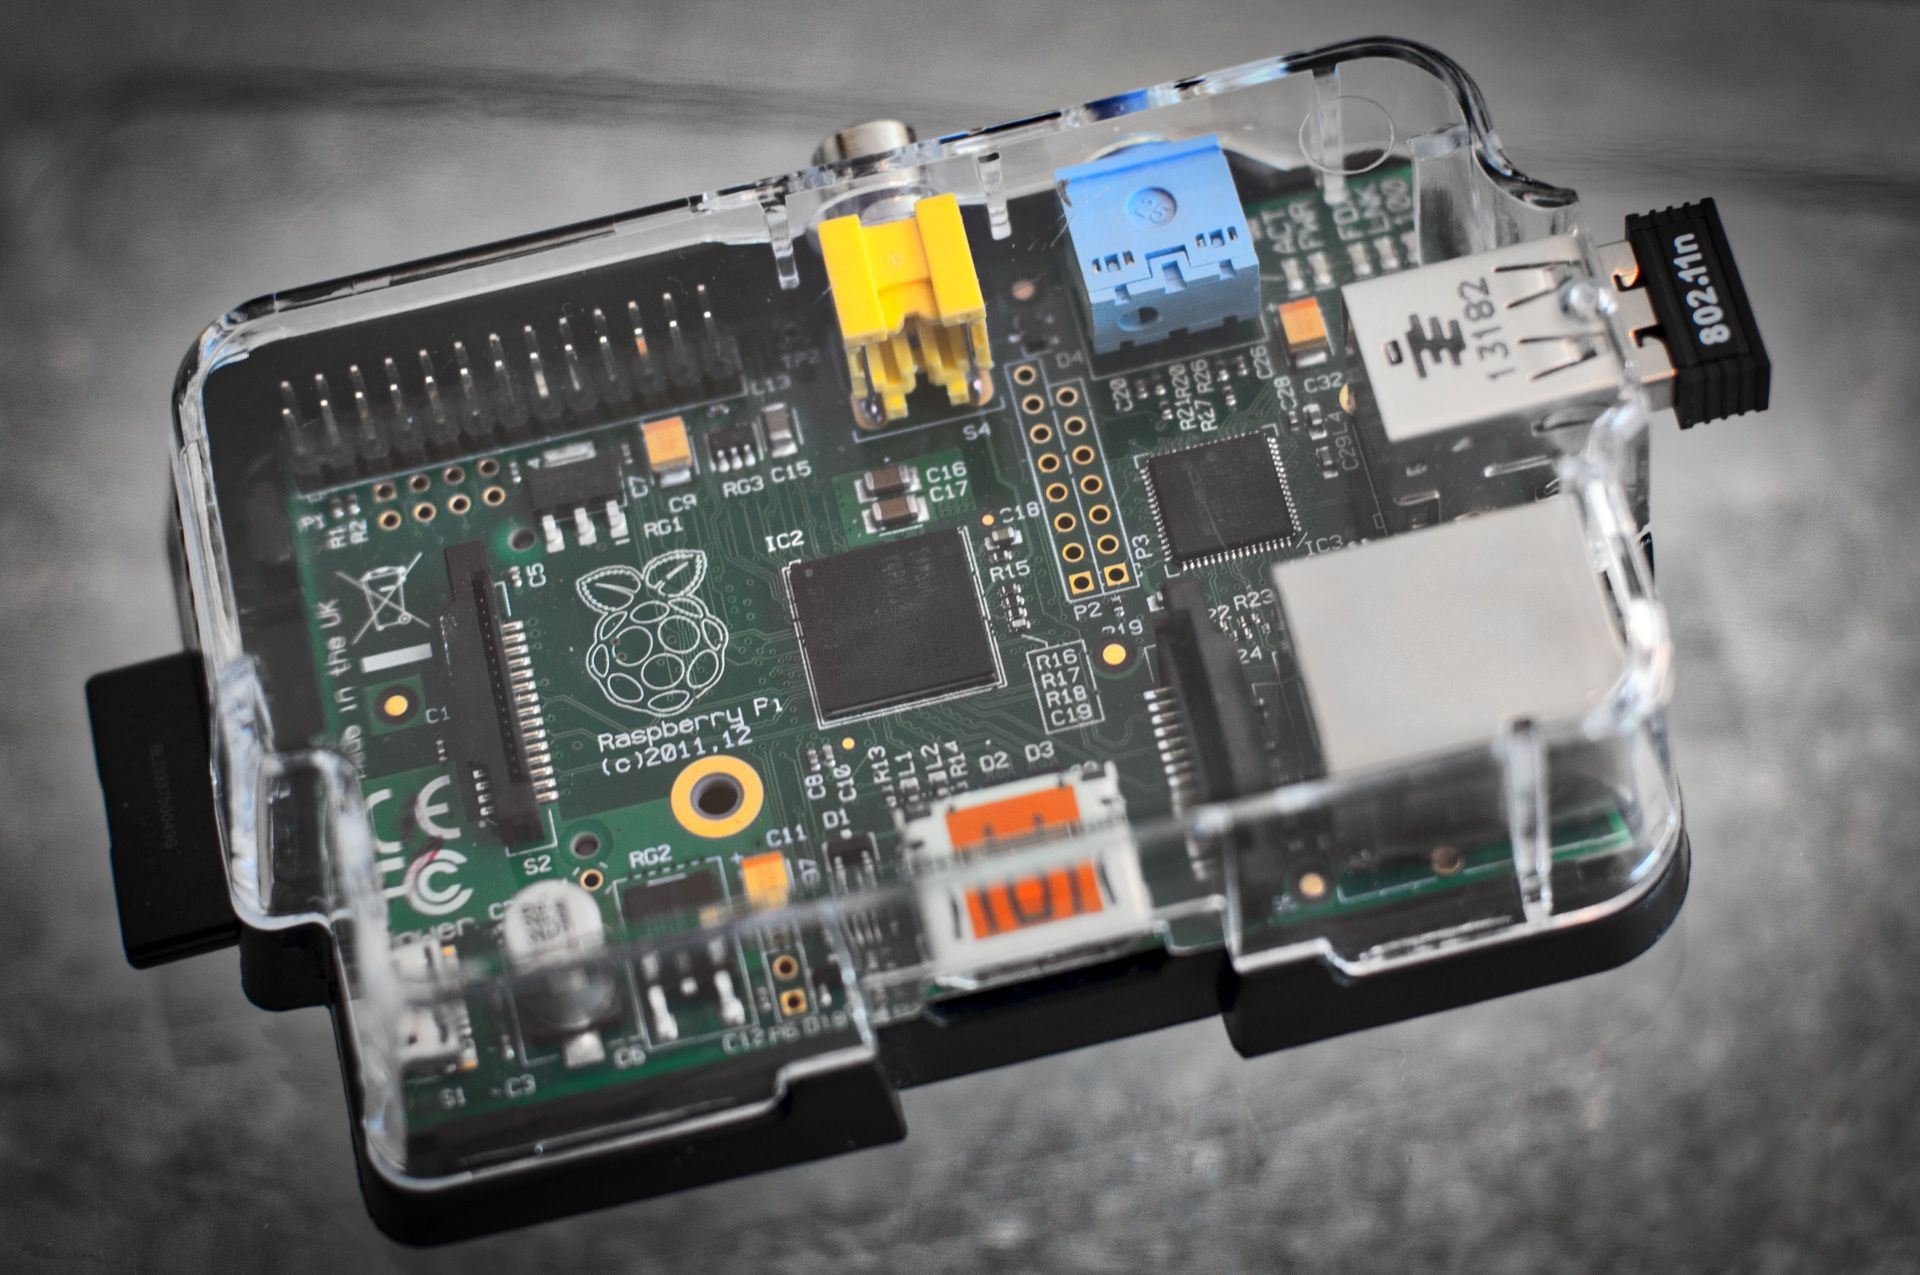
For å sette opp dette systemet trenger du en server som kjører døgnet rundt. Det beste alternativet er Raspberry Pi, hvor 8GB 4B er et beist, selv om mer beskjedne modeller som Zero 2W også gjør jobben. Hvis du ikke har maskinvaren for hånden, kan du bruke en gammel PC med Docker eller til og med en gratis VPS-server i skyen, for eksempel de fra Oracle Cloud.
Hvis du velger en Raspberry Pi, er det best å installere Raspberry Pi OS Lite for å unngå å kaste bort ressurser på et grafisk grensesnitt du ikke kommer til å bruke. Det er viktig å tilordne en statisk IP-adresse til enheten. Ellers, hvis ruteren starter Raspberry Pi på nytt med en annen IP-adresse, vil hele huset miste internettilgang fordi enhetene ikke vil kunne finne DNS-serveren.

Detaljert installasjonsprosess
Det finnes to hovedmåter å installere AdGuard Home på. Den første er den raskeste: kjør et automatisk installasjonsskript fra terminalen ved hjelp av en curl-kommando. Denne metoden laster ned den offisielle binærfilen og konfigurerer tjenesten til å starte automatisk med systemet.
Den andre måten er å bruke Docker, ideelt for de som elsker orden og ønsker å unngå avhengighetskonflikter. Dette gjøres ved hjelp av en fil. docker-compose.ymlVi kan definere de nødvendige portene (53 for DNS, 3000 for initial konfigurasjon og 80 eller 8181 for kontrollpanelet). En kritisk detalj i Ubuntu-systemer er frihavn 53, siden tjenesten systemd-resolved Den opptar den vanligvis, og hindrer AdGuard i å starte.
Panelkonfigurasjon og optimalisering
Når den er installert, får du tilgang til webgrensesnittet ved å skrive inn serverens IP-adresse etterfulgt av port 3000. Veiviseren er veldig enkel: du oppretter en administratorbruker og bestemmer hvilke porter systemet skal lytte på. Når du er inne i panelet, er det viktigste å gå til DNS-filterdelen for å legge til mer aggressive blokkeringslister, for eksempel de fra HaGeZi, som er kjent for sin effektivitet.
For fullstendig filtrering må du gå inn på ruterens innstillinger og endre DHCP DNS-serveren til IP-adressen til Raspberry Pi-en din. På denne måten vil alle enheter som kobler seg til Wi-Fi-nettverket automatisk arve annonseblokkeringen . Hvis du har Android-enheter, vær forsiktig med alternativet «Privat DNS», da telefonen kan omgå AdGuard og bruke Googles DNS-servere hvis det er satt til automatisk.
Begrensninger og realiteter ved DNS-blokkering
Det er viktig å være realistisk: en DNS-blokkering er ikke magi. Den kan ikke fjerne annonser fra YouTube eller apper som Instagram og Facebook fordi de viser annonser fra samme domene som det faktiske innholdet. Hvis du blokkerer annonsedomenet, blokkerer du hele videoen eller innlegget.
For å bekjempe dette er den ideelle løsningen å kombinere AdGuard Home med verktøy som uBlock Origin i nettleseren din. Mens AdGuard renser nettverket og beskytter «dumme» enheter (som Roku eller smart-TV-er), håndterer utvidelsen den kirurgiske oppryddingen på PC-en din. På denne måten oppnår du maksimalt personvern og en sømløs brukeropplevelse.
Kundeadministrasjon og foreldrekontroller
En av AdGuards styrker er muligheten til å administrere klienter individuelt. Du kan tilordne forskjellige regler for hvert familiemedlem; for eksempel aktivere filteret for sikkert søk og blokkering av voksent innhold kun på barnas enheter, samtidig som du beholder ubegrenset tilgang på egenhånd.
For de som bruker systemet på en VPS, er det viktig å konfigurere brannmuren og tillatte klienter . Å åpne port 53 for alle er farlig, da det kan forsterke DNS-angrep. Den riktige tilnærmingen er å begrense tilgangen til kun din egen offentlige IP-adresse for å opprettholde serversikkerheten.
Indeks
- 1 Hva er egentlig AdGuard Home, og hvordan fungerer det?
- 2 AdGuard Home vs. Pi-hole: Hvilken skal man velge?
- 3 Maskinvarekrav og forberedelser
- 4 Detaljert installasjonsprosess
- 5 Panelkonfigurasjon og optimalisering
- 6 Begrensninger og realiteter ved DNS-blokkering
- 7 Kundeadministrasjon og foreldrekontroller