- Omfattende analyse av krypteringsprotokoller og deteksjon av kritiske sårbarheter som aktiv WPS.
- Implementering av tekniske verktøy med åpen kildekode for enhetsoppdagelse og trafikkanalyse.
- Profesjonelle sikkerhetsmetoder for nettverkssegmentering og migrering til WPA3-standarder.

Når vi snakker om sikkerhet hjemme eller på kontoret, tenker vi ofte at det er nok å bare bruke et moderat komplekst passord for å holde oss trygge. Realiteten er imidlertid at trådløse nettverk er et av de svakeste punktene i enhver digital infrastruktur, noe som gjør dem til det foretrukne inngangspunktet for de som søker sensitive data uten å etterlate spor.
Å utføre en nettverksrevisjon er rett og slett en grundig undersøkelse av forbindelsen din for å avdekke sårbarheter og feilkonfigurasjoner før ondsinnede aktører utnytter dem. Det handler ikke bare om hastighet; det handler om å sikre at dataenes integritet er beskyttet mot ordbokangrep og uautoriserte inntrenginger.

Hva innebærer egentlig en WiFi-revisjon?
I bunn og grunn er det en systematisk prosess for å vurdere om nettverket ditt er sikkert, eller om det har sårbarheter som kan tillate en tredjepart å infiltrere det. En omfattende revisjon handler ikke bare om å teste nøkkelen; den innebærer å analysere seks grunnleggende lag for å sikre at det ikke er datalekkasjer eller uautorisert tilgang.
Først utføres en nettverkssøk for å finne alle tilgangspunkter og oppdage eventuelle uautoriserte tilgangspunkter (de beryktede, uærlige tilgangspunktene) som noen kan ha installert uten tillatelse. Deretter analyseres krypteringen for å se om utdaterte protokoller som WEP brukes, som lett kan brytes i dag.
Det er også viktig å sjekke ruterens konfigurasjon, sørge for at fastvaren er oppdatert og at det ikke finnes standard administratorpåloggingsinformasjon (som typisk admin/admin). For å optimalisere maskinvaren kan du se i oppsettveiledningen for Fritz!Box hvis du bruker den enheten.

Til slutt kartlegges dekningen for å se om signalet slipper for langt utenfor bygningen, og det foretas en oversikt over tilkoblede enheter for å oppdage ukjent utstyr eller trafikk som oppfører seg merkelig.
Det tekniske arsenalet: Viktige verktøy
For seriøst arbeid er ikke en enkel hastighetstest-app nok. Du trenger spesialisert programvare som lar deg se hele miljøet. Aircrack-ng- pakken er den beste på dette feltet, ettersom den lar deg fange opp håndtrykk og analysere pakker, selv om den krever et nettverkskort som er kompatibelt med skjermmodus og ideelt sett Linux.
Hvis du vil utføre sanntidsanalyse av nettverkstrafikk , er Wireshark det ideelle verktøyet. Det lar deg dekapslere pakker og oppdage ukryptert kommunikasjon, for eksempel HTTP- eller FTP-protokoller, som er en gullgruve for en angriper.

For enhetsgjenkjenning er Nmap standarden. Med en enkel skanning kan du finne ut hvilke enheter som er aktive, hvilke porter de har åpne og hvilket operativsystem de kjører, noe som bidrar til å redusere angrepsflaten.
For de som foretrekker Windows eller trenger noe mer visuelt, finnes det alternativer som Acrylic WiFi , veldig nyttig for å analysere kanaler og enheter, eller NetSpot , som er stjerneverktøyet for å lage varmekart og oppdage døde soner eller interferens på kontoret.
Det finnes også komplette distribusjoner som Kali Linux eller Wifislax , som kommer med hele verktøyarkivet forhåndsinstallert, noe som forenkler oppgaven med å utføre penetrasjonstester uten å måtte installere hver programvare separat.
Steg-for-steg-metodikk for en effektiv revisjon
Hvis du ønsker å forfølge en profesjonell vei, kan du basere arbeidet ditt på OWISAM-metodikken, som deler prosessen inn i klare faser. Den første er passiv rekognosering , der vi skanner eterbølgene for å se hvilke nettverk som er synlige, deres SSID-er, kanaler og hvilken type kryptering de bruker.
Når målet er identifisert, går vi videre til protokollverifisering. Sikkerhetsrekkefølgen går fra WEP (fullstendig ødelagt), via WPA og WPA2, til WPA3, som er den mest robuste standarden takket være SAE-protokollen (Simultaneous Authentication of Equals), som forhindrer tradisjonelle ordbokangrep.

Et kritisk trinn er å sjekke WPS (Wi-Fi Protected Setup ). Mange rutere har det aktivert som standard, men det er en alvorlig sårbarhet som lar angripere få tak i PIN-koden via brute force i løpet av sekunder. Hvis du oppdager at den er aktiv, er det best å deaktivere den umiddelbart i ruterens innstillinger.
Deretter utføres trafikkanalyse og enhetsbeholdning. Hvis du finner en enhet som ikke skal være der, er det et rødt flagg. Hele denne prosessen bør kulminere i en detaljert rapport som klassifiserer sårbarheter etter alvorlighetsgrad (kritisk, høy, middels eller lav) og foreslår en handlingsplan med spesifikke tidsfrister.
Vanlige sårbarheter og hvordan du kan fikse dem
I praksis er det veldig vanlig å finne svake passord eller passord som bruker firmanavnet, som kan knekkes på få minutter med et ordbokangrep. Løsningen er å bruke passord på minst 12 tegn , som kombinerer store bokstaver, tall og symboler. Du kan også se hvordan du administrerer lagrede Wi-Fi-passord på mobilenheten din for å sikre at de er sterke.
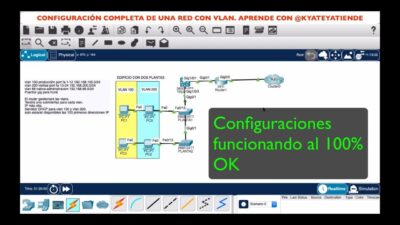
En annen kritisk svakhet er å ha et uisolert gjestenettverk, som lar alle besøkende få tilgang til selskapets interne servere. Implementering av riktig VLAN-konfigurasjon og nettverkssikkerhet er den eneste måten å unngå denne risikoen på.
Å bruke SSID-er som avslører sensitiv informasjon (som «WiFi_Company_Accounting») er en annen vanlig feil, ettersom det forteller angriperen nøyaktig hvilket nettverk som er mest interessant å målrette. Ideelt sett bør generiske navn som ikke gir noen ledetråder om organisasjonen brukes.
For å redusere risikoer i hverdagen, spesielt for de som jobber eksternt ved hjelp av offentlige Wi-Fi-nettverk på kafeer eller hoteller, anbefales bruk av et bedrifts-VPN med AES-256-kryptering . Dette sikrer at selv om selve Wi-Fi-nettverket er usikkert, forblir kommunikasjonstunnelen fullstendig beskyttet.
Å opprettholde sikkerheten til et trådløst nettverk krever en balanse mellom bruk av skanneverktøy som Nmap og Aircrack-ng, migrering til moderne standarder som WPA3, og konsekvent vedlikehold som inkluderer deaktivering av WPS og oppdatering av firmware og sikkerhetsprogramvare . Å utføre disse kontrollene regelmessig forvandler et sårbart miljø til en robust infrastruktur som er i stand til å motstå de vanligste inntrengingsforsøkene.