- Hybridarkitektur: lokal utførelse med enklaver og hopp til forseglet sky (TIE over TPU-er) med ekstern attestering.
- Verifiserbart personvern: data brukes kun for hver oppgave, ende-til-ende-kryptering, IP-relé med blinde tokens og eksterne revisjoner.
- Ekte opplevelser i Pixel: Magic Cue, flerspråklig opptaker, sirkel for å søke, oversettelser og mer, med brukerkontroll.
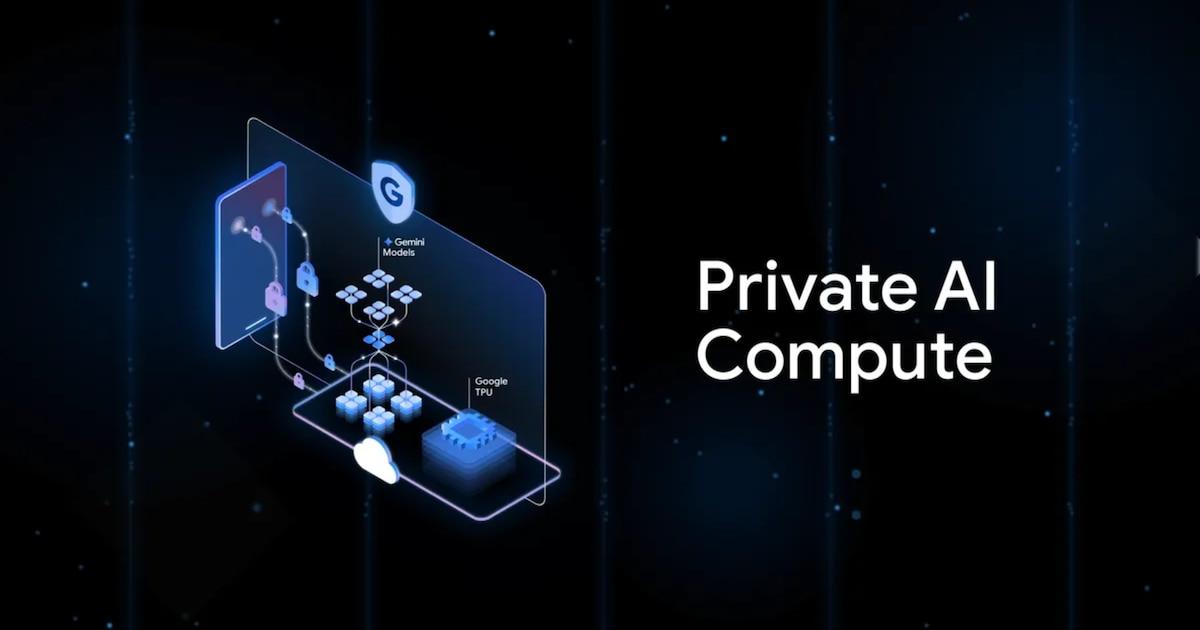
Kunstig intelligens har blitt en integrert del av hverdagen vår, men med den har det kommet bekymringer om personvern: hvert forslag, hvert sammendrag og hver smartvarsling er avhengig av personopplysninger. I denne sammenhengen presenterer Google Private AI Compute som en banebrytende tilnærming , en tilnærming designet for å utnytte kraftige modeller uten å måtte åpne slusene til dataene våre.
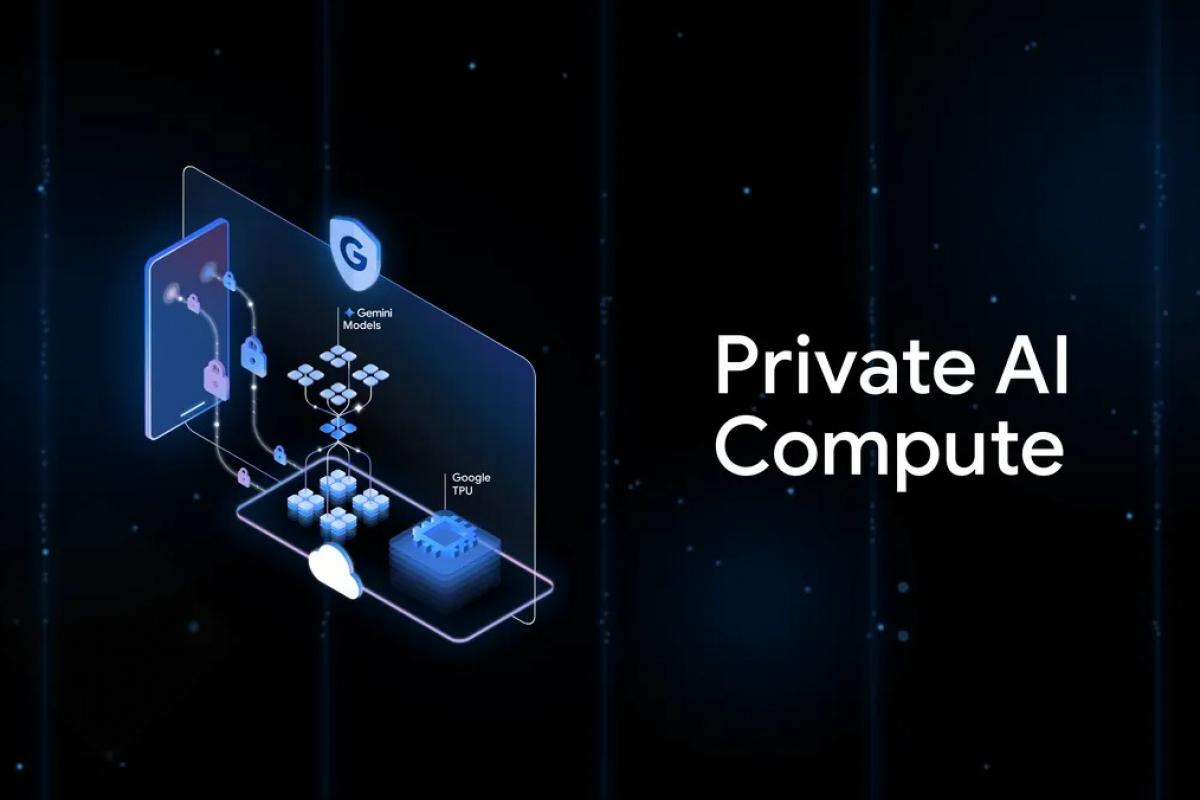
La oss først avklare: Privat AI-beregning (PAC) er ikke en typisk app eller tjeneste . Det er et teknisk rammeverk som omdefinerer hvor og hvordan visse AI-oppgaver utføres i Pixel-økosystemet, og gradvis på flere enheter. Når maskinvaren tillater det, kjøres funksjonene lokalt. Hvis det er behov for mer prosessorkraft, flyttes beregningen til en sikker sky. Målet er å sikre at likeverdige personverntiltak brukes både på mobilenheten og i skyen.
Hva er privat AI-beregning, og hvorfor kommer den nå?
Googles forslag tar sikte på å finne en konfidensiell løsning på ytelse og konfidensialitet: å behandle det som er nødvendig for hver oppgave uten å eksponere identifiserbar informasjon . Når enheten har kapasitet, kjører modellen på selve enheten; ellers delegeres arbeidet til en sikker sky med maskinvarekontroller og kryptering.
Denne tilnærmingen tar for seg en ubehagelig realitet: i dag kjører de fleste populære AI-ene på servere, hvor brukerdata kan lagres midlertidig eller til og med brukes til trening hvis de ikke deaktiveres. PAC tar sikte på å tilby sammenlignbare fordeler med lokal prosessering – lavere ventetid og større kontroll – men med kraften til Gemini i komplekse scenarier.
Google forsikrer brukerne om at informasjonen som sendes til PAC kun brukes til handlingen du ber om – for eksempel å oppsummere et notat eller oversette en samtale – og at den slettes etter at den er fullført. Videre beholder brukeren kontrollen over hvilke funksjoner som kan stole på den private skyen og hvilke som ikke kan, med eksplisitte brytere og tillatelser i systemet.
Resultatet peker mot mobiltelefoner og datamaskiner som fungerer som om de hadde en «usynlig koprosessor» i skyen: mer hastighet når det er nødvendig og verifiserbart personvern som en essensiell forutsetning . Og dette er ikke en isolert gest: det er en klar trend i sektoren for å styrke beskyttelsen uten å ofre banebrytende AI.
Teknisk arkitektur: fra enhet til forseglet sky
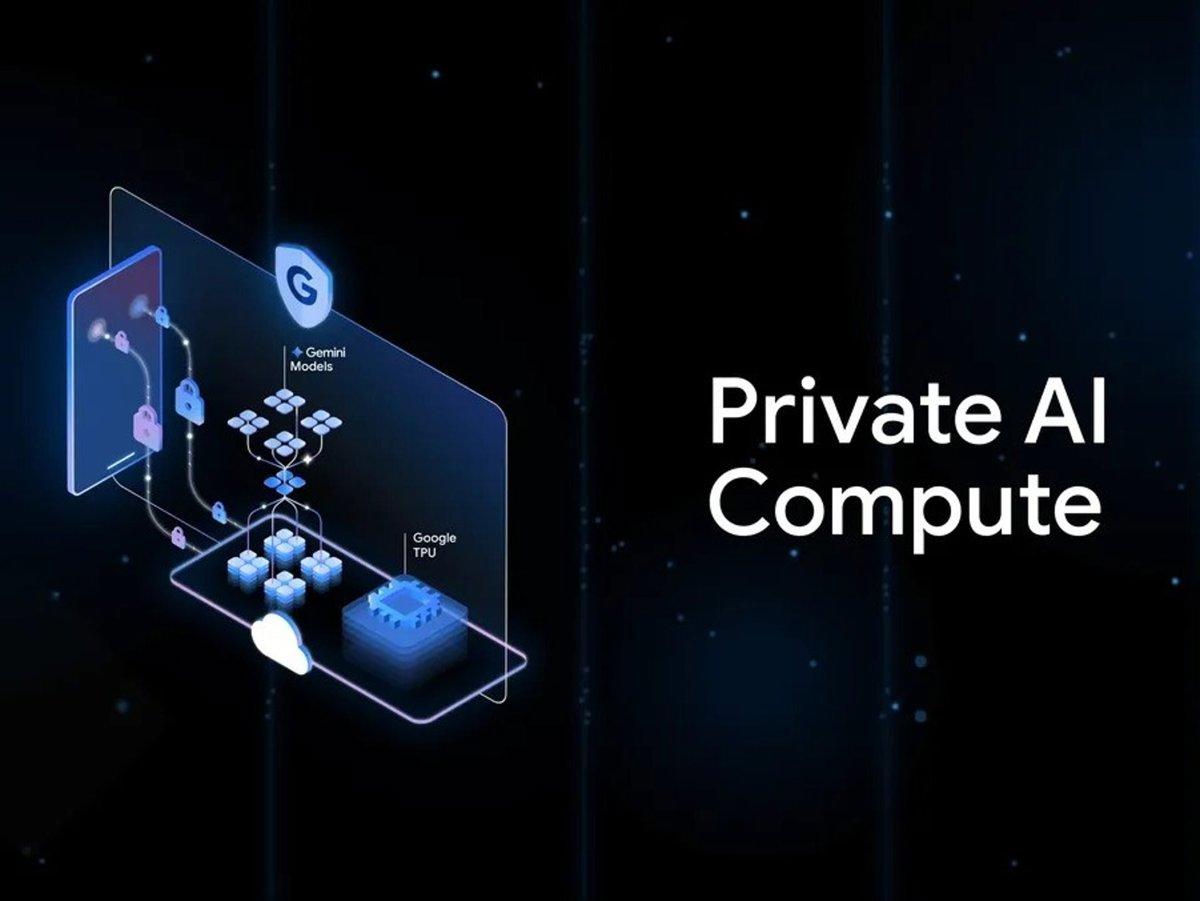
For oppgaver som passer på en mobil enhet, har Google bygget et isolert utførelsesmiljø. Vi snakker om Titanium Intelligence Enclaves på enheten: beskyttede områder atskilt fra operativsystemet og andre apper. Der krypteres data både under overføring og i ro, og valideres med ekstern attestering for å bekrefte at programvaren og maskinvaren er som forventet og ikke har blitt tuklet med, slik at ingen – ikke engang Google – kan snike seg inn i hva som skjer inni.
I mellomtiden gir modeller som er optimalisert for lokal bruk, som Gemini Nano , kontekst og raske svar uten å forlate enheten. For funksjoner som Circle to Search eller noen Recorder-sammendrag fungerer telefonen som sin egen private AI som lærer av bruken, men ikke eksponerer denne kunnskapen.
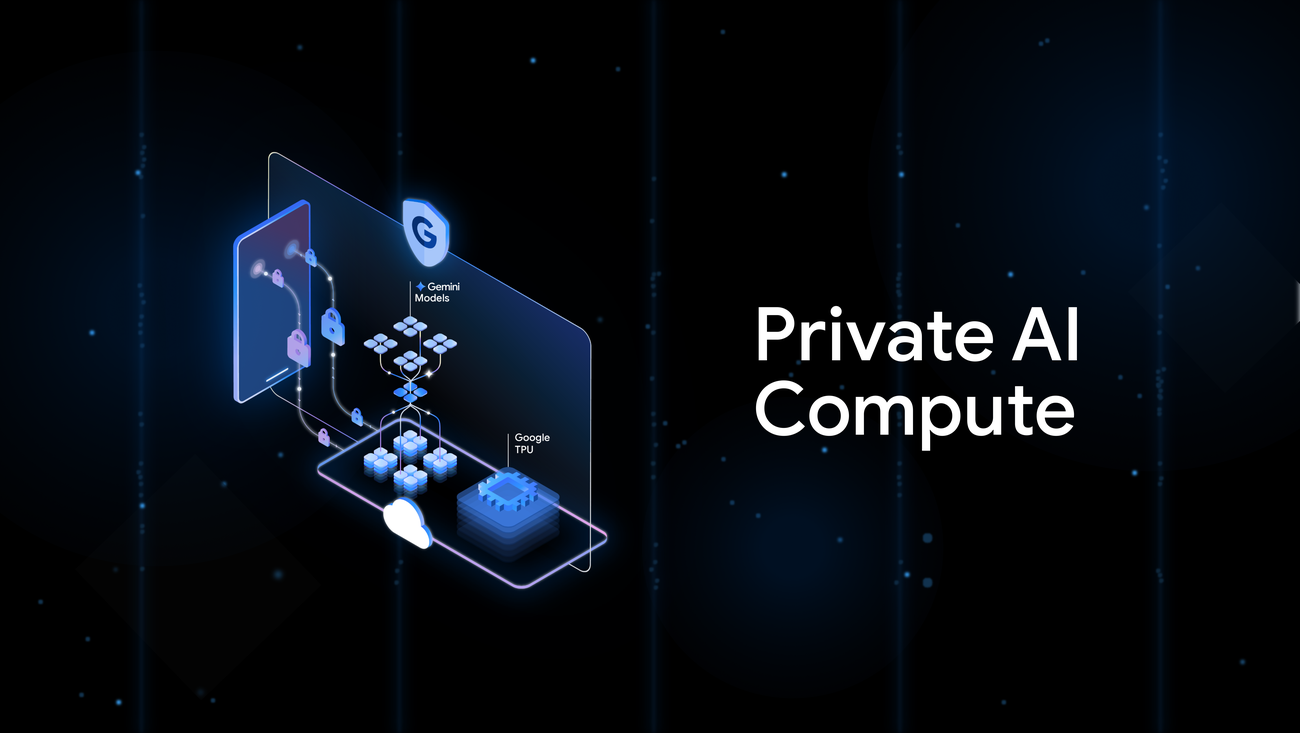
Når oppgaven krever mer beregning, kommer den private skyen inn i bildet. I dette trinnet kjører alt innenfor maskinvareenklaver på Googles infrastruktur, nærmere bestemt Titanium Intelligence Enclaves (TIE-er) på tilpassede TPU-er . Før dataoverføring tillates, utfører systemet ekstern sertifisering/attestering for å sikre at enklaven er ren, kjører riktig binærfil og at miljøet overholder sikkerhetspolicyene.
Google oppsummerer arkitekturen i tre søyler som, i tillegg til sikkerhet, forsterker offentlig tillit:
- Kryptografisk isolasjonbehandlingen skjer i verifiserte enklaver; operatører har ikke tilgang til dataene i klartekst.
- Eksplisitte tillatelserBrukeren bestemmer hvilke funksjoner som kan bruke PAC; ingenting frigis uten samtykke.
- Teknisk åpenhetDokumentasjon, revisjoner og implementeringsdetaljer for å unngå «svarte bokser».
I tillegg til det ovennevnte inneholder PAC ytterligere lag. En kontrolltjeneste – internt kjent som Borg Prime – validerer attestasjonsbevis før sensitiv beregning autoriseres. For å skille forespørsler fra identiteter bruker systemet et IP-blindende relé som ruter forespørsler gjennom tredjeparter som Cloudflare og Fastly, og benytter blinde tokens (Blind RSA) . Dette gjør det vanskelig å koble spesifikt innhold til en bestemt bruker, selv innenfra selve infrastrukturen.
Overføring og midlertidig lagring er beskyttet av ende-til-ende-kryptering, og når oppgaven er fullført, blir dataene forkastet . Alt dette støttes av tiltak publisert av selskapet: Secure AI Framework , AI-prinsippene og Googles personvernprinsipper , som etablerer en felles standard for driftssikkerhet.
For å bygge tillit er Google forpliktet til å tilby detaljert teknisk dokumentasjon , tillate eksterne revisjoner og publisere deler av systemets kode slik at forskere kan gjennomgå dem. Budskapet er klart: personvern her er ikke bare et løfte, men noe som kan verifiseres og revideres.
Hvilke funksjoner muliggjør den: eksempler fra den virkelige verden på Pixel
En av de første funksjonene som drar nytte av denne tilnærmingen er Magic Cue . Denne kontekstuelle assistenten genererer anbefalinger basert på hva som er på skjermen din – e-post, kalender, kart, meldinger – og presenterer dem presist når det er nødvendig. Med PAC beregnes disse forslagene uten å eksponere innholdet ditt , og er avhengig av det lokale arkivet eller den private skyen, avhengig av oppgaven.
Opptaker - appen får betydelige fordeler med automatiske sammendrag på flere språk. Transkripsjoner – som kan være svært sensitive – behandles med PACs beskyttelseslag, noe som sikrer at de bare brukes i det spesifikke sammendraget du ba om, og forkastes når det er fullført. Brukeren beholder det endelige resultatet, ikke en spor av data som sirkulerer på servere.
Google promoterer også funksjoner som allerede var ikoniske på Pixel, som for eksempel Circle to Search . Kontekstuell gjenkjenning kjører lokalt når det er mulig, og hvis det er behov for mer avanserte modeller, brukes de i den private skyen, slik at personvernperimeteret holdes intakt.
Andre praktiske eksempler inkluderer oversettelser i sanntid , mer naturlige AI-responser i samtaler og proaktiv beslutningshjelp, der systemet kombinerer det det ser med konteksten din for å gi deg akkurat den ledetråden du trenger. I utgangspunktet vil Pixel 10 lede an i disse opplevelsene.
Økosystemet legger også til nyttige funksjoner for hverdagen: smarte varslingssammendrag for å redusere støy og fokusere på det som er viktig; assistert redigering med Gemini i Meldinger for å omformulere tekster med en bedre tone; avanserte bilderedigeringsverktøy uten eksterne apper; og til og med en datasparingsmodus i Google Maps designet for lange turer. Alt stemmer overens med én idé: mer hjelp, mindre friksjon, med personvern som et designkrav.
Kontroller, verifiserbart personvern og uavhengige revisjoner
I PAC har brukeren fortsatt kontrollen: ingenting sendes uten tillatelse . Android tilbyr brytere for å aktivere eller deaktivere funksjoner som er avhengige av den private skyen, og viser tydelige varsler når en oppgave krever dette. Filosofien er enkel: du bestemmer hva telefonen din deler og under hvilke forhold.
Google følger med plattformen med offentlig og reviderbar informasjon : tekniske veiledninger, eksterne vurderinger og publisering av kode for kritiske deler, slik at uavhengige forskere kan undersøke hvordan systemet er bygget opp. Det handler ikke om tro, men om verifiserbare bevis.
Faktisk har arkitekturen blitt gjennomgått av cybersikkerhetsfirmaet NCC Group . Den offentlige rapporten konkluderer med at designet tilbyr robust beskyttelse mot ondsinnede inntrengere – inkludert risikoen fra en uærlig ansatt – og at det lykkes med å bringe sikkerhetstiltakene for lokal databehandling nærmere de som gjelder for skybasert drift. Den påpeker også en uunngåelig begrensning: hvis Google, som en hel organisasjon, skulle bestemme seg for å bryte reglene, ville de kontrollere både maskinvaren og attesteringssystemet. Likevel beskriver revisoren PAC som « den beste gjennomførbare modellen » i dag for skybasert personvern.
Gjennomgangen identifiserte noen lavrisikosårbarheter, særlig en potensiell tidsrelatert sidekanalsårbarhet i IP-reléet som i teorien kan bidra til å identifisere brukere på nytt under svært spesifikke forhold. Google argumenterer for at «støyen» fra trafikk i den virkelige verden og avbøtende tiltak gjør dette upraktisk, og at designet vil fortsette å bli styrket med oppdateringer og kontinuerlige forbedringer.
En viktig fordel for brukerens trygghet er at PAC begrenser databruken til den spesifikke oppgaven og sletter den når den er fullført . Videre er all kommunikasjon kryptert, både mellom enheten din og serverstedene og innenfor selve servernettverket, noe som minimerer angrepsflaten både under overføring og når den er inaktiv.
Økosystem og sammenligninger: mot en mer privat AI
Pixel 10-telefonene innleder dyp integrering av PAC, med betydelige forbedringer av Magic Cue, umiddelbare oversettelser, mer nøyaktige transkripsjoner og jevnere svar. Google har allerede annonsert at denne arkitekturen gradvis vil bli utvidet til andre enheter og tjenester, og kombinere lokale og skybaserte modeller for de viktigste applikasjonene.
De er ikke alene på denne veien: Apple banet vei med Private Cloud Compute – Apple Intelligences krypterte sky – og produsenter som OnePlus og OPPO har valgt Private Computing Cloud, hybridplattformer som fordeler oppgaver mellom enheten og krypterte miljøer. Trenden er klar: kraftig AI, ja; personvern også.
Utover konkurransen søker Google en tone som er i tråd med europeiske og amerikanske forskrifter: færre svarte bokser og mer teknisk åpenhet. Derfor legges det vekt på revisjoner, fjernattestering og synlige kontroller. I praksis er PAC både en teknologisk utvikling og et strategisk trekk for å demonstrere at det er mulig å konkurrere innen AI uten å utnytte sensitiv informasjon.
Retningen er klar: Hvis vi ønsker assistenter som forstår kontekst, oppsummerer, oversetter eller gir nøyaktige anbefalinger, må vi balansere kapasiteter og sikkerhetstiltak. Med Private AI Compute prøver Google å tippe den skalaen mot en nyttig, umiddelbar og stadig mer privat AI , der brukeren har et ord med i laget og teknologien er ansvarlig.
