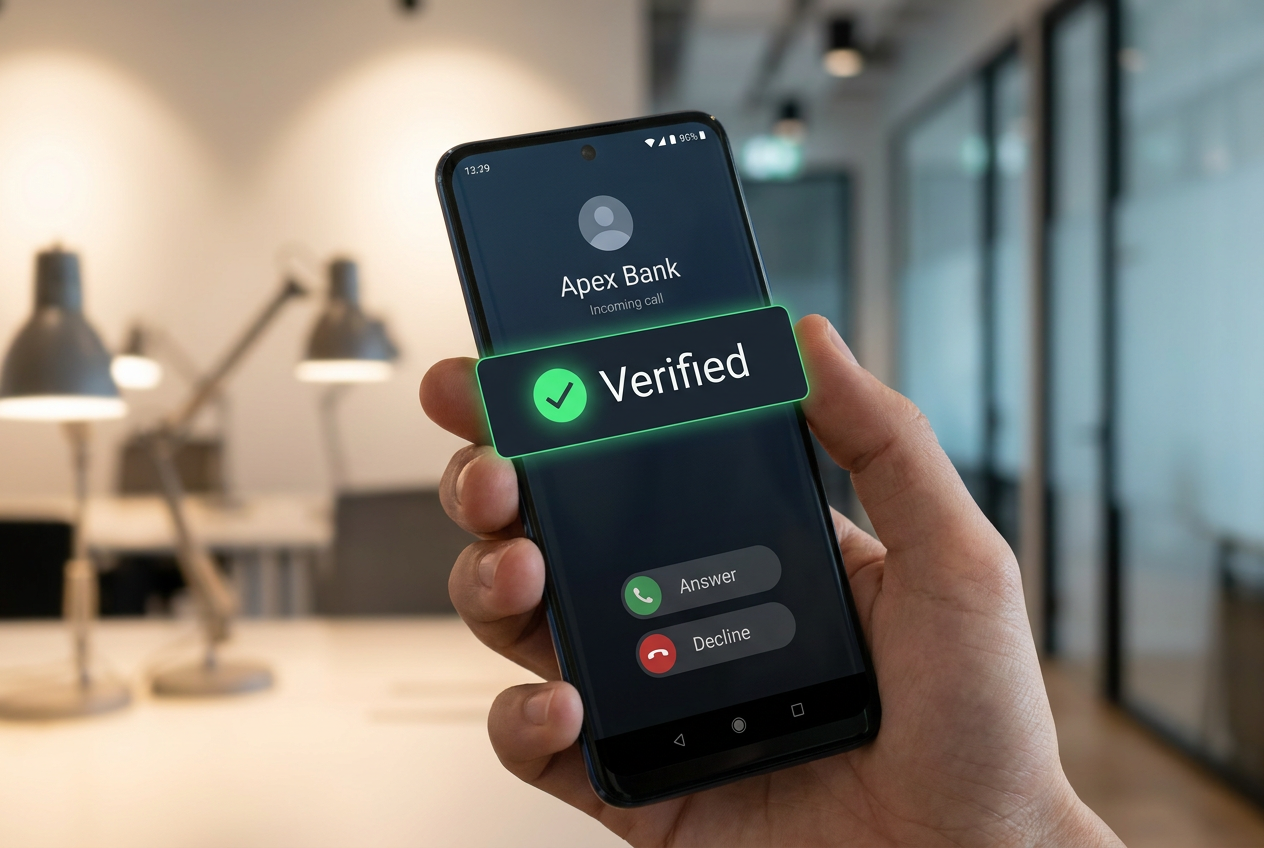
- Android implementerer et sanntidsvalideringssystem som konsulterer med bankens app for automatisk å legge på falske anrop.
- Sikkerheten mot fysisk tyveri forsterkes gjennom obligatorisk biometrisk låsing og begrensning av kritiske innstillinger.
- Gemini kunstig intelligens og Live Threat Detection-systemet analyserer mistenkelig appatferd for å forhindre svindel.
Telefonsikkerhet har blitt en skikkelig hodepine, spesielt med dagens sofistikerte svindel. Google har skjerpet seg og lansert en rekke betydelige forbedringer i Android for å forhindre at vi blir lurt, med særlig fokus på å dempe banksvindel og beskytte enheter mot tyveri eller skadelig programvare som opererer i skyggene.
Det mest slående aspektet ved denne utrullingen er at det ikke bare er en kosmetisk oppdatering, men en flerlags tilnærming . Fra bruk av avansert kunstig intelligens til direkte avtaler med finansinstitusjoner, er målet å sikre at brukerne ikke trenger å være cybersikkerhetseksperter for å være beskyttet, og lar operativsystemet selv gjøre det skitne arbeidet med å oppdage og blokkere trusler i sanntid.
Slutt på forfalskning: Verifisering av økonomiske samtaler
Du har sikkert opplevd å ha mottatt en samtale med bankens navn vist på skjermen, men det er egentlig en svindler som prøver å lure deg til å avsløre passordene dine. Dette kalles forfalskning. For å bekjempe dette samarbeider Android nå med deltakende bankapper. Prosessen er usynlig for deg: når du får en samtale som later som den er fra en bank, spør Android diskret bankens app som er installert på telefonen din om samtalen er legitim. Hvis svaret er nei, kobler systemet umiddelbart fra samtalen.
I tillegg kan banker angi visse numre som «kun innkommende». Dette betyr at hvis noen prøver å ringe deg fra et nummer banken bare bruker til å motta anrop, vil enheten din identifisere det som svindel og automatisk avslutte samtalen . Dette systemet har allerede gitt imponerende resultater, og blokkert millioner av svindelanrop i land som Brasil. For tiden er institusjoner som Revolut, Nubank og Itaú allerede en del av dette nettverket, selv om listen vil fortsette å vokse.
Live-trusseldeteksjon og AI mot skadelig programvare
Ikke alt skjer under samtalen; ofte starter svindelen med en tekstmelding eller en tilsynelatende harmløs app. Det er her Live Threat Detection kommer inn i bildet , et verktøy som bruker kunstig intelligens direkte på enheten for å overvåke hvordan apper oppfører seg. Det skanner ikke bare appen under installasjon; det analyserer om den, når den er installert, begynner å gjøre rare ting som å videresende tekstmeldingene dine til et annet nummer eller bruke tilgjengelighetstillatelser for å lage usynlige overlegg på skjermen og lure deg.
For å utfylle dette har Google integrert Gemini Intelligence . I apper som Google Messages bruker Enhanced Protection-modus skybaserte AI-modeller for å analysere hele samtaler med fremmede og oppdage svindelmønstre. I mellomtiden jobber Gemini Nano lokalt på telefonen din for å sjekke om en lenke er farlig før du klikker på den, og beskytter deg selv mot nettsteder som ble opprettet for bare minutter siden, men som ennå ikke er på noen svartelister.
Beskyttelse mot fysisk tyveri og uautorisert tilgang
Hvis telefonen din blir stjålet, er ikke PIN-koden din lenger en tilstrekkelig barriere hvis tyven har klart å spionere på den. Derfor har Android implementert en forbedring av funksjonen «merk som mistet» . Nå, selv om tyven kjenner PIN-koden din, vil enheten kreve biometrisk autentisering (fingeravtrykk eller ansikt) for å låse opp. I tillegg, for å forhindre at telefonen blir tuklet med eller sporet i motsatt retning, er rask tilgang til innstillinger blokkert, og Wi-Fi- og Bluetooth-tilkoblinger er deaktivert.
Et annet veldig smart tiltak er beskyttelse av engangskoder. For å forhindre at ondsinnede apper fanger opp bekreftelsesnøklene dine, skjuler Android SMS-koder i tre timer, noe som forhindrer at spionprogrammer fanger dem for å få tilgang til kontoene dine. I tillegg har det blitt vanskeligere å gjette PIN-koder, med lengre ventetider mellom mislykkede forsøk, noe som gjør brute-force-angrep praktisk talt umulige.
Granulær personvern og datakontroll
Når det gjelder personvern, er dagene da man ga tilgang til hele adresseboken din, slik at en app kunne lese én enkelt kontakt, over. Nå finnes det en individuell kontaktvelger som lar appen bare få tilgang til spesifikk informasjon og bare midlertidig. Det samme gjelder posisjon: en knapp er lagt til for å dele din nøyaktige posisjon bare mens appen er åpen, slik at du ikke spores permanent.
For de som ofte installerer filer utenfra den offisielle nettbutikken, skanner Chrome for Android nå APK-filer før de fullfører nedlastingen. Hvis Safe Browsing oppdager kjent skadelig programvare, blokkeres prosessen. Muligheten til å se IMEI-nummeret fra låseskjermen er også lagt til , noe som gjør det enklere for myndighetene å identifisere enheten uten å måtte få tilgang til systemet.
Dette sikkerhetsøkosystemet, som strekker seg fra Android 11 til de nyeste versjonene, gjør kampen mot nettkriminalitet proaktiv. Ved å kombinere AI-drevet atferdsanalyse, direkte verifisering med banker og mye strengere kontroll over biometri og tillatelser, har Google laget et skjold som drastisk reduserer angrepsflaten, og beskytter både brukernes digitale identitet og bankmidler mot de mest aggressive sosialtekniske taktikkene.