- Przekształcenie pamięci masowej NAS w centralny węzeł rozpoznawania nazw w celu poprawy stabilności sieci lokalnej.
- Wdrożenie stref przekierowujących i rekordów A w celu zarządzania domenami niestandardowymi w środowiskach domowych i zawodowych.
- Rozwiązywanie konfliktów certyfikatów SSL poprzez używanie prawidłowych domen i właściwej konfiguracji zabezpieczeń.
Prawdopodobnie sam tego doświadczyłeś: konfigurując własne domowe laboratorium, zaczynasz gromadzić urządzenia i usługi, które ostatecznie zamieniają się w chaotyczny bałagan adresów IP, trudnych do zapamiętania. Posiadanie serwera NAS jest świetne do przechowywania plików, ale jeśli naprawdę się w tym wprawisz, możesz uczynić go podstawą swojej infrastruktury sieciowej , rezygnując z podstawowych routerów, które czasami zawodzą w kwestii zarządzania nazwami.
Delegując rozpoznawanie nazw do bardziej niezawodnego systemu, nie tylko poprawiamy organizację, ale także osiągamy znacznie większą stabilność i kontrolę techniczną . Przeniesienie serwera DNS na serwer NAS zwiększa przewidywalność sieci, zmniejsza opóźnienia i pozwala pamięci masowej stać się aktywnym komponentem, który komunikuje się z innymi usługami, zarówno w chmurze, jak i w środowiskach wirtualnych.
Problem certyfikatów i domen lokalnych
Bardzo często podczas konfigurowania dostępu do NAS za pomocą krótkiej nazwy, takiej jak „nas”, przeglądarka zaczyna wyświetlać irytujące ostrzeżenia informujące, że certyfikat nie jest zaufany . Dzieje się tak, ponieważ mimo że certyfikaty są oznaczone na zielono w panelu bezpieczeństwa, system nie rozpoznaje domeny lokalnej jako prawidłowej jednostki. Aby aplikacje przestały zgłaszać problemy, nie wystarczy samo istnienie certyfikatu; musi on również być powiązany z prawidłową i rozpoznawalną domeną , ponieważ nazwa wewnętrzna nie spełnia standardów walidacji urzędów certyfikacji.
Aby rozwiązać ten problem, kluczem jest utworzenie własnej domeny w sieci lokalnej. W ten sposób możesz wystawiać certyfikaty zgodne z adresem URL używanym w przeglądarce, zapobiegając w ten sposób oznaczaniu połączenia jako niebezpiecznego za każdym razem, gdy próbujesz uzyskać dostęp do portu 5001 lub innej usługi na serwerze.

Kroki konfiguracji serwera DNS w systemie Synology
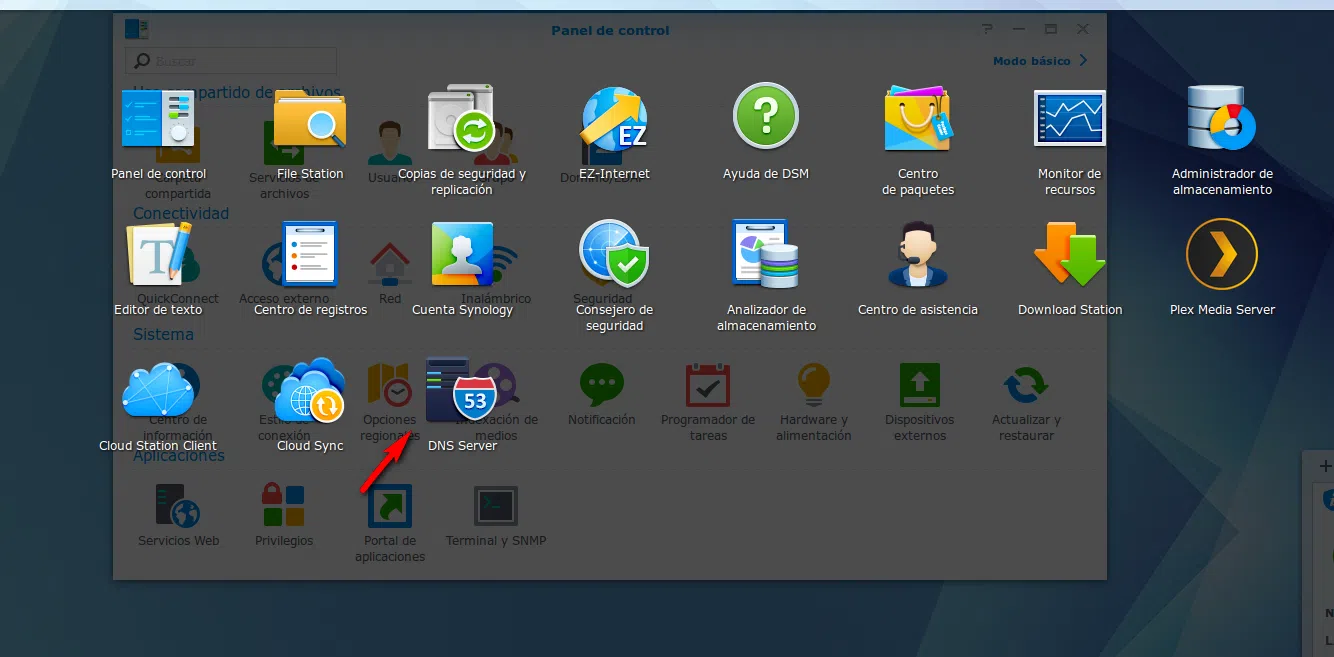
Jeśli posiadasz urządzenie Synology, proces jest dość prosty. Najpierw upewnij się, że serwer NAS ma skonfigurowany statyczny adres IP w panelu sterowania siecią, aby nie zmieniał się i nie zakłócał rozpoznawania nazw dla wszystkich urządzeń. Po wykonaniu tej czynności przejdź do Centrum pakietów i zainstaluj aplikację Serwer DNS.
Następnym krokiem w narzędziu jest utworzenie strefy głównej. W tym celu należy wybrać typ strefy przekierowania , przypisując jej żądaną nazwę domeny i łącząc ją z adresem IP serwera NAS. Aby system rozpoznawał nazwy spoza naszej sieci (takie jak Google czy Facebook), należy aktywować usługi rozpoznawania i dodać serwery przekierowujące, które mogą być najlepszymi serwerami DNS lub publicznymi serwerami DNS Google.
Konfiguracja klienta i rejestracja hosta
Gdy serwer jest już uruchomiony, należy poinformować komputery w sieci domowej, że serwer NAS jest teraz serwerem DNS. Na przykład na kliencie Linux konfiguruje się statyczny adres IP i ustawia adres serwera NAS jako główny serwer DNS. Aby wszystko działało sprawnie, należy dodać rekordy A, które w zasadzie są instrukcjami: „ta nazwa odpowiada temu adresowi IP”.
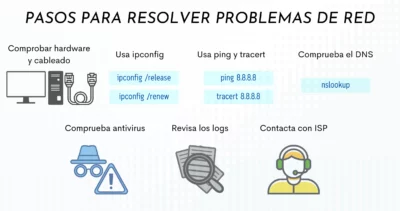
Aby sprawdzić, czy wszystko działa poprawnie, możemy użyć polecenia `nslookup` w terminalu . Jeśli po zapytaniu o nazwę komputera otrzymamy poprawny adres IP, wiemy, że system działa. Ostatnim krokiem jest uzyskanie dostępu do routera i zmiana ustawień DNS w konfiguracji DHCP, tak aby wszystkie urządzenia były automatycznie konfigurowane po połączeniu z siecią.
Zaawansowana optymalizacja i profesjonalne skoki
Mimo że jest to solidne rozwiązanie, serwer DNS Synology ma jedną drobną wadę: nie rejestruje automatycznie adresów IP przypisanych przez DHCP, co zmusza nas do ręcznego tworzenia rekordów . Dla tych, którzy chcą zautomatyzować ten proces, dostępne są skrypty, które upraszczają to zadanie, zapobiegając przekształcaniu się zarządzania małą siecią w niekończącą się, ręczną pracę.
Jeśli chcemy to skalować do poziomu przedsiębiorstwa, logika jest taka sama jak w Home Lab, ale na większą skalę. Integracja tych usług ze środowiskami chmurowymi, takimi jak AWS lub Azure, pozwala na stworzenie elastycznej i bezpiecznej infrastruktury. Implementacja warstw sztucznej inteligencji w celu automatyzacji sieci lub wykorzystanie monitorowania serwerów do śledzenia wydajności przekształca zarządzanie DNS w narzędzie Business Intelligence i cyberbezpieczeństwa , zapobiegając błędnym konfiguracjom, które mogą stać się furtką dla ataków.
Pełna kontrola nad rozpoznawaniem nazw za pośrednictwem serwera NAS pozwala na wykonywanie wielu czynności, od blokowania niechcianych domen po integrację niestandardowych reguł filtrowania . To, co zaczyna się jako prosty trik, aby uniknąć wpisywania adresów IP w przeglądarce, ostatecznie przekształca się w dojrzałą architekturę systemu, która zapewnia pełną przewidywalność działania każdej sieci domowej lub firmowej.
