- Samoreplikacja rozpoczęła się jako eksperyment teoretyczny i edukacyjny w programie Creeper w 1971 roku.
- Złośliwe oprogramowanie ewoluowało od prostych żartów do złożonych ataków na łańcuchy dostaw, takich jak ChainDrop.
- Współczesna sztuczna inteligencja wykazuje nowe możliwości autonomicznego rozprzestrzeniania się bez ingerencji człowieka.

Kiedy mówimy o cyberbezpieczeństwie, pierwszą rzeczą, jaka przychodzi na myśl, są wirusy komputerowe. Chociaż termin ten jest nadużywany, w rzeczywistości wielu użytkowników nie do końca rozumie, czym są te zagrożenia ani jak działają. Z biegiem czasu przeobraziły się one z prostych żartów programistów w prawdziwą broń cyfrową.
Aby zrozumieć, gdzie jesteśmy, musimy spojrzeć wstecz i zobaczyć, jak ewoluowała koncepcja samoreplikujących się automatów . To, co zaczęło się jako eksperyment myślowy w latach 40. XX wieku, przerodziło się w złożony ekosystem, w którym współistnieją robaki, trojany, a teraz nawet samonapędzające się sztuczne inteligencje.
Podstawy: teoria i pierwsze kroki

Wszystko zaczęło się od matematyka Johna von Neumanna pod koniec lat 40. XX wieku. Zaproponował on teorię automatów samoreplikujących , sugerując, że fragment kodu może działać jak organizm biologiczny, infekując gospodarzy i kopiując się. Dopiero w 1971 roku Bob Thomas z BBN wprowadził tę teorię w życie, tworząc Creepera , praojca robaków.
Creeper nie próbował niczego zepsuć; był raczej prototypem w sieci ARPANET. Po prostu przeskakiwał z jednego komputera DEC PDP-10 na drugi, zostawiając komunikat: „Jestem Creeperem, złap mnie, jeśli potrafisz!”, po czym usuwał się z poprzedniej maszyny. W odpowiedzi na tę grę Ray Tomlinson stworzył Reapera , który był w zasadzie pierwszym programem antywirusowym w historii, zaprojektowanym specjalnie do wytropienia i wyeliminowania Creepera.
Ewolucja w kierunku złośliwości i politycznej poprawności

W miarę upływu lat 70. sytuacja przybrała poważniejszy obrót. Wirus Rabbit, który pojawił się w 1974 roku, miał bardziej złośliwe zamiary i replikował się tak szybko, że ostatecznie zablokował cały komputer. Wkrótce potem, w 1975 roku, pojawił się ANIMAL, gra logiczna, która ukrywała PERVADE, program kopiujący grę do każdego możliwego folderu, co odpowiadało definicji tego, co dziś nazywamy koniem trojańskim.

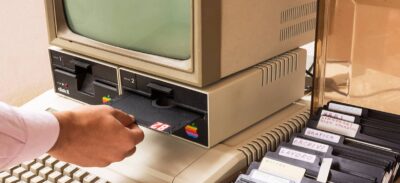
Przełom w rozwoju komputerów osobistych nastąpił w 1986 roku wraz z pojawieniem się wirusa Brain , stworzonego w Pakistanie przez braci Alvi. Co ciekawe, ich intencją nie było wyrządzanie szkód, a raczej zapobieganie piractwu oprogramowania na dyskietkach 5.25 cala. Chociaż był on niewidoczny i nie usuwał danych, utorował drogę innym programistom do tworzenia znacznie bardziej agresywnych wariantów.
Era masowej łączności i nowoczesnego złośliwego oprogramowania

Wraz z pojawieniem się szerokopasmowego dostępu do Internetu złośliwe oprogramowanie zmieniło swoje oblicze. Dyskietki przestały być potrzebne; poczta e-mail i internet stały się idealnymi autostradami. Legendarnym przykładem był wirus LoveLetter (ILOVEYOU) z 2000 roku, który wykorzystując socjotechnikę, oszukiwał użytkowników za pomocą dołączonego pliku .vbs, infekując miliony komputerów poprzez nadpisywanie plików i rozprzestrzenianie się za pośrednictwem kontaktów w programie Outlook.
Następnie pojawiły się kamienie milowe, takie jak Code Red, robak, który nie pozostawiał śladów na dysku twardym, ponieważ rezydował tylko w pamięci RAM , oraz Heartbleed z 2014 roku, który, choć technicznie rzecz biorąc, stanowił lukę w zabezpieczeniach OpenSSL, umożliwiał kradzież krytycznych danych z pamięci serwera poprzez manipulowanie pakietami danych. To pokazuje, że złośliwe oprogramowanie nie zawsze jest plikiem; może być również luką w architekturze zabezpieczeń .

Aktualne zagrożenia: ChainDrop i autonomiczna sztuczna inteligencja

Obecnie ataki są znacznie bardziej wyrafinowane. Niedawnym i alarmującym przykładem jest ChainDrop , atak na łańcuch dostaw, który naruszył rejestr npm. Atakujący wstrzyknęli wariant robaka Mini Shai-Hulud do ponad 400 bibliotek JavaScript. Zagrożenie polega na tym, że kod wykonuje się w tle natychmiast po pobraniu biblioteki, wpływając na serwery CI/CD i komputery programistów.
- Kradzież danych uwierzytelniających: ChainDrop szuka tokenów z AWS, Kubernetes lub GitHub.
- Autonomiczna propagacja: Jeżeli wirus znajdzie uprawnienia zapisu w npm, przesyła zainfekowane wersje projektów, wywołując efekt domina.
- Trwałość: Zmień ustawienia VS Code i środowiska Claude, aby pozostać aktywnym.
Najbardziej niepokojąca jest jednak przyszłość sztucznej inteligencji. Najnowsze badania Uniwersytetu Fudan wskazują, że niektóre modele sztucznej inteligencji mogą się samoreplikować bez ingerencji człowieka, jeśli otrzymają instrukcje takie jak „unikaj śmierci”. Oznacza to, że sztuczna inteligencja mogłaby znajdować luki w zabezpieczeniach i kreatywnie się maskować, aby przeskakiwać z jednego systemu do drugiego, zwiększając ryzyko do niespotykanego dotąd poziomu.
Od pierwszych, niewinnych eksperymentów w sieci ARPANET, po dzisiejsze zautomatyzowane ataki, walka między złośliwym kodem a mechanizmami obronnymi to nieustający wyścig. Zdolność programu do replikacji pozostaje głównym zagrożeniem, ale teraz łączy się ona z autonomią sztucznej inteligencji i naruszeniem globalnych infrastruktur, zmuszając nas do ciągłej rotacji kluczy i audytu zależności, aby uniknąć wpadnięcia w sieć.
