- Sieć VPN szyfruje ruch wyłącznie pomiędzy urządzeniem a jego serwerami i ukrywa adres IP, ale nie zastępuje szyfrowania HTTPS pomiędzy przeglądarką a siecią.
- Jeśli strona nie używa protokołu HTTPS, serwer VPN ↔ odnoga sieci pozostaje czysta (HTTP), a Twoje dane mogą zostać przechwycone lub zmodyfikowane.
- Sieć VPN zwiększa Twoją prywatność w sieciach publicznych i u Twojego dostawcy usług internetowych, ale nie zapobiega ryzyku związanemu z niebezpiecznymi lub złośliwymi witrynami internetowymi ani nie eliminuje ich wad.
- Najbezpieczniejszą opcją jest połączenie VPN z HTTPS i unikanie wysyłania poufnych informacji na strony oznaczone przez przeglądarkę jako niebezpieczne.
Kiedy ktoś mówi Ci: „Użyj VPN i gotowe”, rzeczywistość jest o wiele bardziej złożona. VPN nie jest magicznym rozwiązaniem wszystkich problemów bezpieczeństwa , zwłaszcza gdy odwiedzasz strony internetowe, które nie korzystają z protokołu HTTPS lub są źle skonfigurowane. Zrozumienie ograniczeń tej ochrony jest kluczowe dla uniknięcia fałszywego poczucia bezpieczeństwa podczas przeglądania stron internetowych.
Wyobraź sobie taką bardzo powszechną sytuację: odwiedzasz stronę internetową, z której korzystałeś od lat, i nagle Twoja przeglądarka ostrzega Cię, że nie ma już kłódki zabezpieczającej i nie obsługuje protokołu HTTPS . Ktoś mówi Ci, że jeśli połączysz się przez VPN, „nic się nie stanie”, ponieważ Twoje dane będą przesyłane bezpiecznie. Inni jednak twierdzą, że VPN chroni Twoje dane tylko do swoich serwerów, ale nie od strony internetowej do VPN. Kto ma rację i co dokładnie dzieje się z Twoimi danymi podczas tej podróży?
Czym właściwie jest VPN i jaką część połączenia chroni?

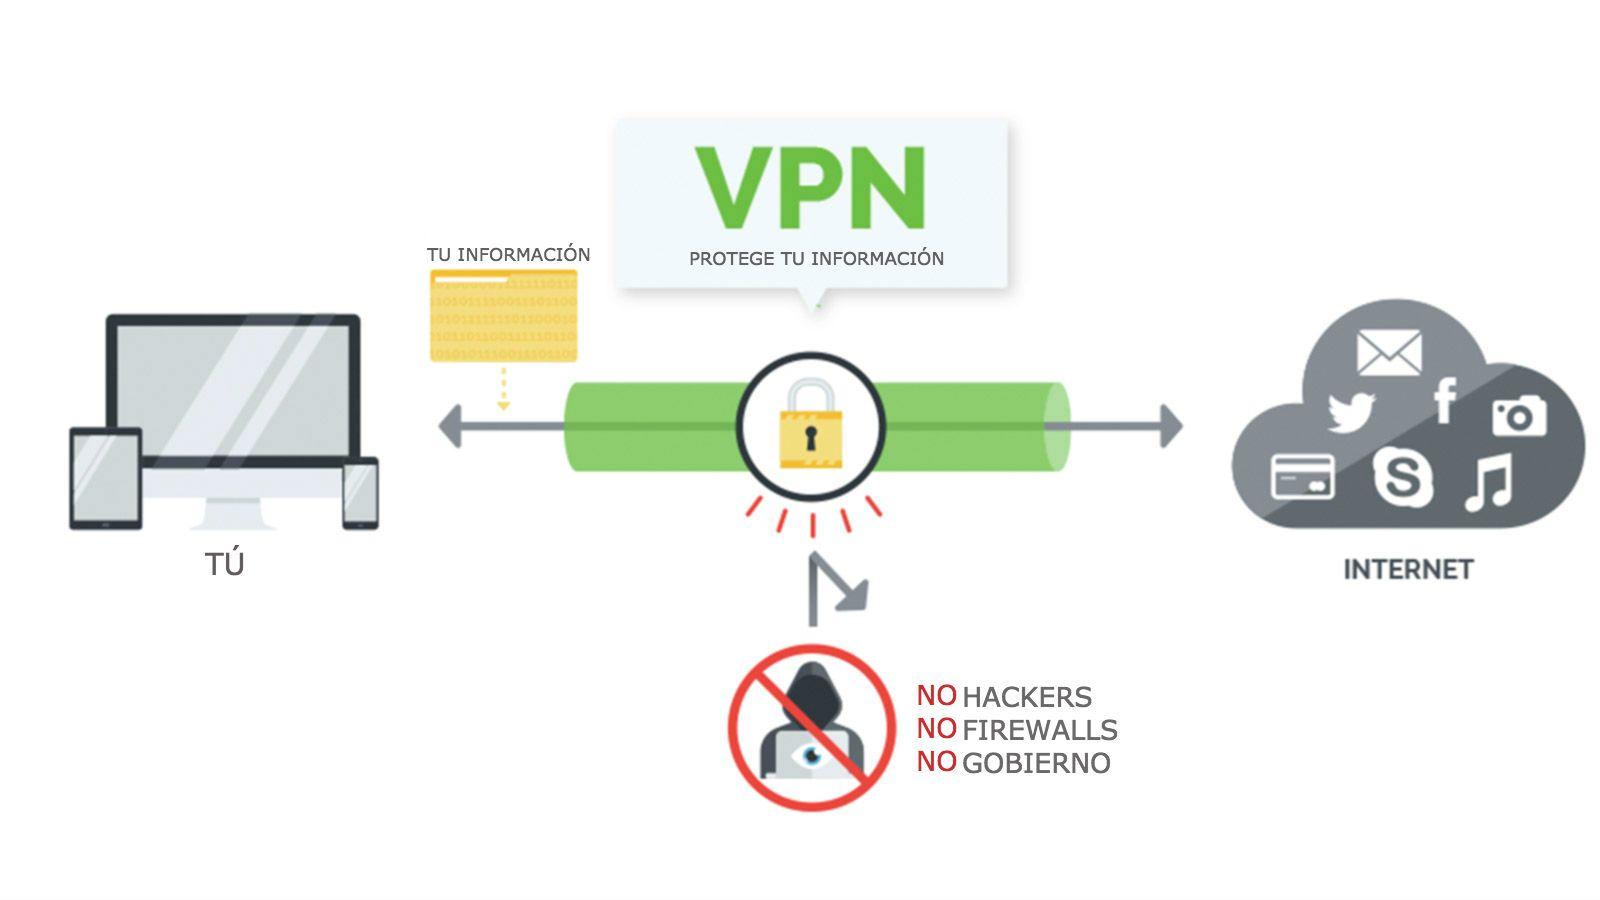
Zanim zagłębimy się w zawiłości protokołu HTTPS i niebezpiecznych witryn internetowych, warto wyjaśnić, co technicznie robi VPN. VPN tworzy szyfrowany tunel między urządzeniem a serwerami VPN . Wszystko, co opuszcza telefon, komputer lub tablet i trafia do internetu, najpierw przechodzi przez ten tunel.
Oznacza to, że od punktu dostępu do internetu (domowej sieci Wi-Fi, sieci w pracy lub publicznej sieci Wi-Fi w barze) do serwera VPN ruch jest szyfrowany . Każdy, kto znajdzie się pomiędzy (dostawca internetu, administrator sieci lub atakujący w otwartej sieci Wi-Fi), zobaczy tylko zaszyfrowane dane, a nie zawartość wysyłanych lub odbieranych przez Ciebie danych.
Jednak gdy Twoje dane opuszczą serwer VPN i dotrą do odwiedzanej strony internetowej, nie będą już chronione przez ten tunel. Połączenie między VPN a stroną internetową zachowuje się jak połączenie każdego innego użytkownika : ochrona (lub jej brak) zależy od tego, czy strona korzysta z protokołu HTTPS, konfiguracji serwera i innych czynników.
Dlatego często mówi się, że VPN chroni segment „Twoje urządzenie ↔ serwer VPN” , ale nie ma bezpośredniej kontroli nad tym, co przechodzi z serwera VPN do docelowego serwera internetowego. Ten ostatni segment jest kluczowy dla zrozumienia, czy Twoje dane przesyłane są bezpiecznie, czy nie.
Różnice między VPN i HTTPS: dwie różne warstwy ochrony
Pojęcia VPN i HTTPS są często mylone, jakby były tym samym, ale są to odrębne technologie działające na różnych poziomach . Obie szyfrują dane, owszem, ale nie w ten sam sposób ani na tym samym etapie transmisji. Zapoznaj się z naszym poradnikiem bezpieczeństwa przeglądarek internetowych.
HTTPS to rozszerzenie protokołu HTTP, które wykorzystuje szyfrowanie TLS/SSL. Kłódka w pasku adresu oznacza, że między przeglądarką a serwerem internetowym istnieje pełne szyfrowanie . Nikt pomiędzy (w tym dostawca internetu i sama sieć VPN) nie może zobaczyć dokładnej zawartości stron, Twoich haseł ani żadnych danych przesyłanych do witryny.
Z drugiej strony, sieć VPN szyfruje ruch między urządzeniem a własnym serwerem , ale nie definiuje sposobu, w jaki serwer komunikuje się ze stroną internetową. Jeśli strona internetowa poprawnie używa protokołu HTTPS, połączenie między serwerem VPN a stroną internetową jest również szyfrowane. Jeśli strona internetowa używa wyłącznie protokołu HTTP (bez „s”), ta część połączenia jest szyfrowana.
Mówiąc prościej: VPN obsługuje „ścieżkę do internetu ”, podczas gdy HTTPS obsługuje bezpośrednie połączenie między przeglądarką a witryną, z którą się łączysz. Są to warstwy uzupełniające, a nie zastępcze.
Gdy wszystko jest poprawnie skonfigurowane (VPN + HTTPS), masz podwójną ochronę: Twój dostawca usług internetowych nie widzi treści dzięki VPN, a sama sieć VPN nie widzi zaszyfrowanej treści HTTPS . Jednak gdy brakuje jednej z tych warstw (na przykład, gdy strona internetowa nie korzysta z HTTPS), sytuacja ulega znacznej zmianie.
Co się dzieje, gdy uzyskujesz dostęp do witryny internetowej bez protokołu HTTPS, korzystając z sieci VPN?
Rozważmy opisaną przez Ciebie sytuację: odwiedzasz stronę internetową bez protokołu HTTPS, Twoja przeglądarka wyświetla ostrzeżenie i decydujesz się skorzystać z sieci VPN, ponieważ ktoś powiedział Ci, że jest ona „bezpieczna”. W tym przypadku Twoja sieć VPN chroni Cię tylko przed pewnymi zagrożeniami, a nie przed wszystkimi.
Od Twojego urządzenia po serwer VPN, wszystko jest szyfrowane dzięki VPN . Twój dostawca internetu, właściciel sieci Wi-Fi ani pobliski atakujący nie mogą odczytać, którą stronę odwiedzasz ani jakie dane wprowadzasz (choć mogą wywnioskować pewne wzorce ruchu, ale nie szczegółową treść).
Jednak połączenie między serwerem VPN a stroną internetową bez protokołu HTTPS odbywa się za pomocą czystego protokołu HTTP, czyli niezaszyfrowanego tekstu . W tym segmencie każdy, kto może monitorować ruch między serwerem VPN a serwerem internetowym (na przykład w sieciach pośredniczących lub u samego dostawcy strony internetowej), może przeglądać zawartość.
W praktyce zmienia się miejsce, w którym znajduje się podatny punkt . Bez VPN niezabezpieczona część połączenia rozciąga się od Twojego urządzenia do strony internetowej. Z VPN ten niezabezpieczony segment jest przenoszony do strefy „serwer VPN ↔ strona internetowa”, ale nadal istnieje, dopóki strona internetowa nie korzysta z protokołu HTTPS.
Co więcej, należy pamiętać, że nie korzystając z protokołu HTTPS, witryna hostująca otrzymuje Twoje dane w postaci zwykłego tekstu . Oznacza to, że wszystko, co wysyłasz (nazwy użytkowników, hasła, formularze, dane osobowe) dociera do serwera witryny w postaci niezaszyfrowanej i może zostać przechwycone lub przechowywane w sposób niezabezpieczony.
Przed czym chroni sieć VPN, gdy strona nie obsługuje protokołu HTTPS?
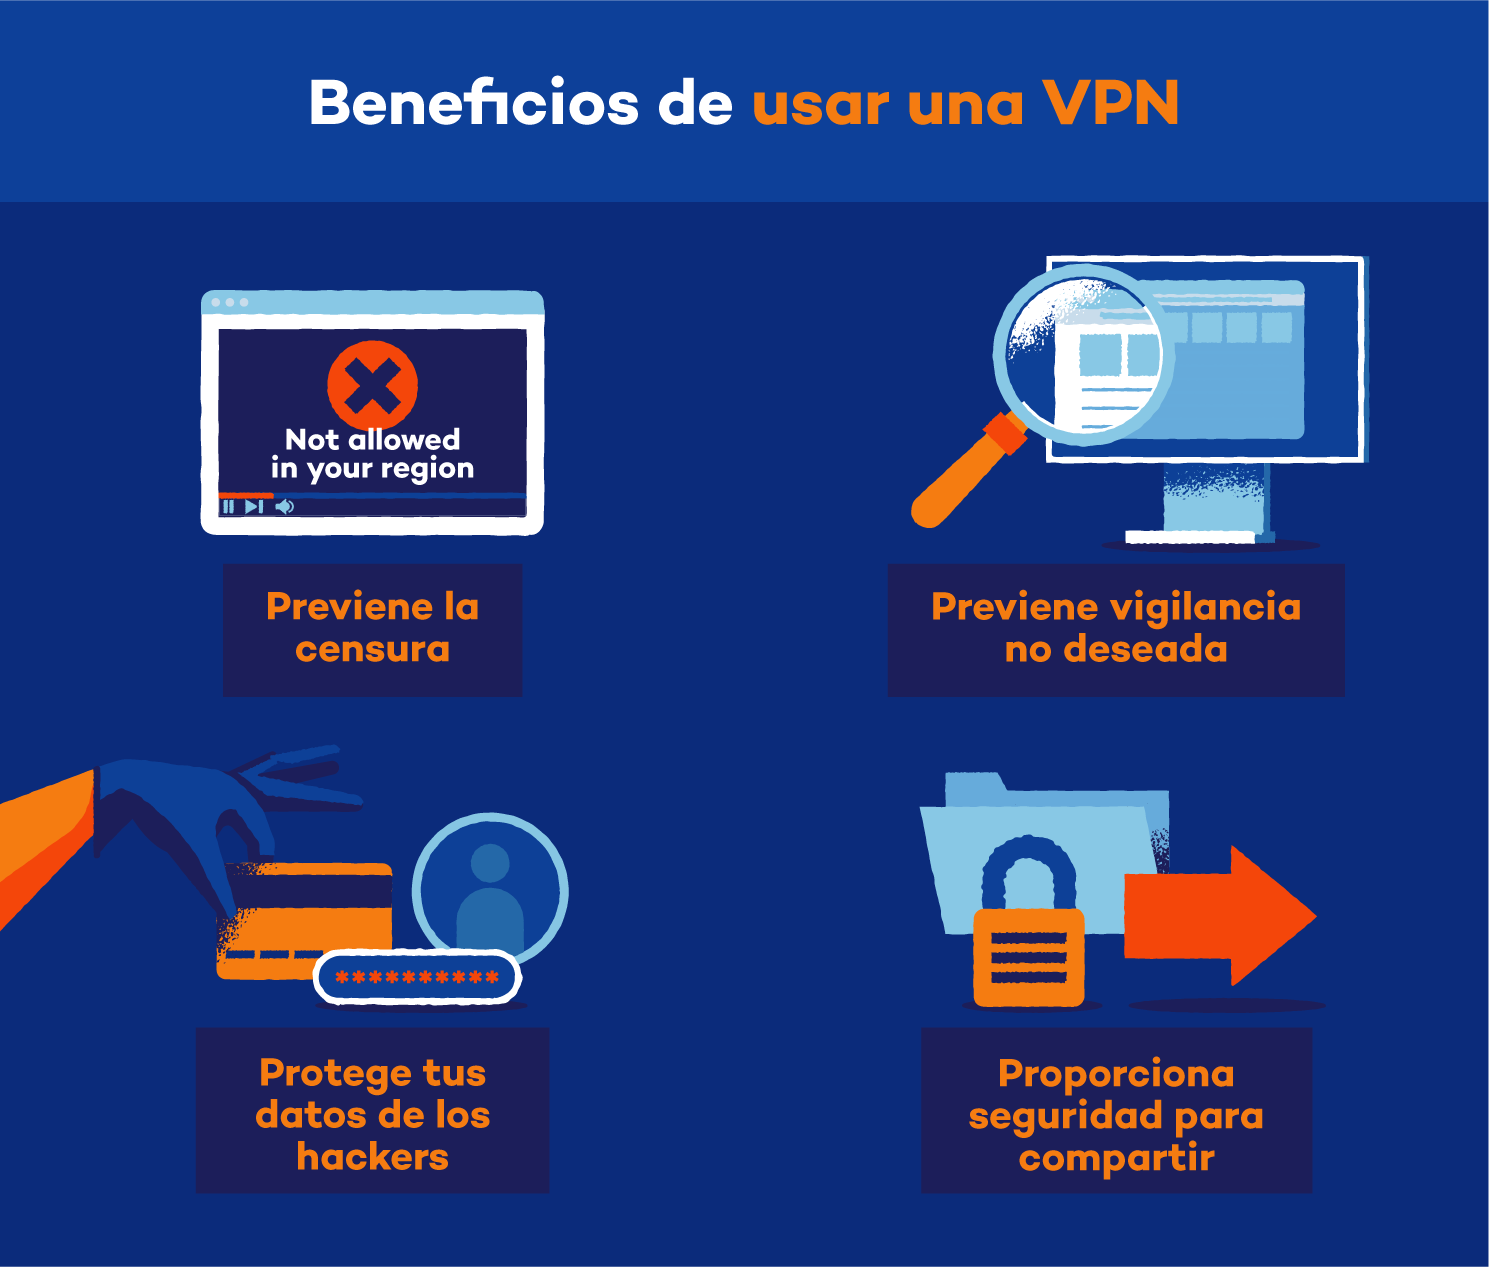
Pomimo swoich ograniczeń, VPN oferuje pewne przydatne korzyści, nawet podczas przeglądania stron internetowych bez protokołu HTTPS. Pierwszą główną zaletą jest ukrycie Twojego prawdziwego adresu IP . Odwiedzana strona nie widzi Twojego adresu IP, lecz adres serwera VPN.
Oznacza to, że strona internetowa (ani żadna osoba trzecia mająca dostęp do jej logów) nie może łatwo powiązać Twojej aktywności z Twoim domowym połączeniem internetowym ani z Twoją dokładną lokalizacją . Dla wielu osób ta podstawowa warstwa anonimowości jest już bardzo ważna, zwłaszcza podczas odwiedzania stron internetowych, na których wolą nie ujawniać swojego prawdziwego adresu IP.
VPN chroni również Twój najbliższy obszar, gdzie codzienne zagrożenia są najczęstsze: uniemożliwia Twojemu dostawcy internetu podglądanie, które strony internetowe odwiedzasz i jaka jest Twoja aktywność na nich (nawet jeśli wie, że korzystasz z VPN). Chroni również przed wścibskimi oczami w sieciach publicznych, takimi jak klasyczne ataki na Wi-Fi na lotniskach czy w hotelach.
Podsumowując: sieć VPN chroni Cię przed pobliskimi szpiegami (dostawcami usług internetowych, administratorami sieci, lokalnymi atakującymi) i ukrywa Twój adres IP w sieci , ale nie przekształca w magiczny sposób niezabezpieczonej witryny w bezpieczne środowisko do wprowadzania poufnych danych.
Czego VPN NIE MOŻE zrobić na stronie internetowej bez protokołu HTTPS
Największym źródłem nieporozumień jest to, czego VPN-y nie potrafią. VPN nie szyfruje automatycznie połączenia między serwerem VPN a stroną internetową, jeśli ta nie obsługuje protokołu HTTPS. Ten segment pozostanie podatny na podsłuchy w pobliżu serwera strony internetowej lub w infrastrukturze pośredniczącej.
Sieć VPN nie może również uniemożliwić samej witrynie internetowej dostępu do danych i przechowywania ich w postaci zwykłego tekstu . Jeśli wpiszesz nazwę użytkownika i hasło na stronie HTTP, witryna otrzyma te dane uwierzytelniające w oryginalnej postaci, bez zabezpieczeń. Jeśli strona ma lukę w zabezpieczeniach, zostanie naruszona lub administrator nie będzie prawidłowo zarządzał tymi danymi, Twoje dane uwierzytelniające mogą zostać ujawnione.
Kolejne ważne ograniczenie: sieci VPN z założenia nie chronią przed złośliwymi witrynami . Jeśli strona jest próbą wyłudzenia danych, nakłonienia do podania danych lub pobrania złośliwego oprogramowania, sieć VPN nie uchroni Cię przed wpadnięciem w pułapkę. Możesz pozostać „anonimowy” dzięki adresowi IP sieci VPN, ale nadal będziesz podatny na oszustwa.
Co więcej, należy pamiętać, że dostawca VPN, w zależności od swojej polityki rejestrowania i jurysdykcji, może mieć dostęp do metadanych dotyczących Twojej aktywności (które domeny odwiedzasz, kiedy, jaki ruch generujesz itp.). W przypadku stron internetowych bez protokołu HTTPS, teoretycznie może on nawet zobaczyć treść, jeśli przechwyci ruch z VPN do strony internetowej, więc zaufanie do dostawcy VPN jest kolejnym kluczowym czynnikiem.
Wreszcie, VPN nie rozwiązuje problemów takich jak luki w zabezpieczeniach systemu operacyjnego, złośliwe oprogramowanie na urządzeniu czy słabe podstawowe praktyki bezpieczeństwa . Jeśli Twój komputer jest zainfekowany, korzystanie z VPN-a praktycznie nie ma znaczenia: złośliwy program może odczytać to, co wpisujesz, zanim zostanie to zaszyfrowane. Aby zmniejszyć to ryzyko, korzystaj z oprogramowania zabezpieczającego.
Kto więc ma rację w kwestii ochrony VPN?
Wracając do opinii, które otrzymałeś, w obu jest trochę prawdy, ale to kwestia niuansów. Ktokolwiek powiedział Ci, że VPN chroni tylko od Twojego urządzenia do serwerów VPN, ma rację co do szyfrowania ruchu : to właśnie w tym obszarze VPN zapewnia szyfrowanie danych.
Jednak ten pogląd jest niewystarczający w kontekście tożsamości i prywatności. Sieć VPN wpływa również na to, jak strony internetowe postrzegają użytkownika, ponieważ wykrywa adres IP serwera VPN, a nie jego własny . W tym sensie tożsamość użytkownika jest rzeczywiście chroniona przez cały czas trwania połączenia, nawet w niezaszyfrowanej części protokołu HTTPS.
Z drugiej strony, ci, którzy twierdzą, że „VPN chroni Cię niezależnie od sposobu przesyłania informacji”, nadmiernie upraszczają, co może być mylące . Jeśli strona nie korzysta z protokołu HTTPS, informacje NIE są szyfrowane metodą end-to-end, a niektóre części połączenia pozostają podatne na ataki.
Najdokładniej byłoby to wyjaśnić: VPN chroni Twoje połączenie przed pewnymi stronami (dostawcą usług internetowych, siecią lokalną, niektórymi pośredniczącymi obserwatorami) i ukrywa Twój adres IP, ale nie zastępuje szyfrowania HTTPS między przeglądarką a witryną . Bez HTTPS ten ostatni etap podróży nigdy nie jest w pełni bezpieczny.
Dlatego w konkretnym przypadku strony, która ostrzega, że nie używa już protokołu HTTPS, samo korzystanie z VPN nie gwarantuje pełnego bezpieczeństwa podczas podawania haseł i poufnych danych . VPN może poprawić Twoją prywatność i zmniejszyć pewne zagrożenia, ale nie eliminuje podstawowego problemu: strona nie oferuje kompleksowego szyfrowania.
Praktyczne zagrożenia związane z korzystaniem ze stron internetowych bez protokołu HTTPS nawet z VPN
Poza teorią, ważne jest zrozumienie konkretnych zagrożeń, jakie podejmujesz, kontynuując korzystanie ze strony internetowej bez protokołu HTTPS, nawet z VPN. Pierwszym z nich jest kradzież danych uwierzytelniających lub danych osobowych z niezaszyfrowanych sekcji . Jeśli ktoś uzyska dostęp do ruchu między VPN a stroną internetową, będzie mógł odczytać to, co wysyłasz.
Zwiększa to również ryzyko ataków typu man-in-the-middle między siecią VPN a serwerem witryny. Bez protokołu HTTPS nie ma silnej weryfikacji komunikacji z legalnym serwerem , co otwiera atakującemu drogę do podszywania się pod witrynę.
Kolejnym problemem jest brak gwarancji integralności danych . W przypadku protokołu HTTPS, jeśli ktoś modyfikuje treść w trakcie transmisji, przeglądarka to wykrywa. Bez protokołu HTTPS atakujący mógłby wstrzyknąć złośliwy kod do strony załadowanej z sieci, nawet jeśli korzystasz z VPN, nie zdając sobie z tego sprawy.
Co więcej, Twoja aktywność w sieci może zostać poddana dogłębnej inspekcji przez serwer witryny lub pośredników na tym etapie. Korzystanie z VPN nie zapobiega przesyłaniu niezaszyfrowanych treści na niezabezpieczony serwer , co częściowo narusza Twoją prywatność.
Wreszcie, wiele stron internetowych, które utraciły lub wyłączyły protokół HTTPS, jest często źle utrzymywanych lub nieaktualnych . Zwiększa to ryzyko wystąpienia innych poważnych luk w zabezpieczeniach oraz możliwość, że Twoje dane zostaną naruszone w wyniku ataku na sam serwer, czemu nie zapobiegnie VPN.
Najlepsze praktyki korzystania z sieci VPN w przypadku niebezpiecznych witryn internetowych
Biorąc pod uwagę powyższe, najlepiej jest korzystać z VPN jako dodatkowej warstwy ochrony, ale jednocześnie zachować zdrowy rozsądek, odwiedzając niebezpieczne strony internetowe. Pierwsza rekomendacja jest prosta: unikaj logowania się i podawania poufnych danych na stronach bez protokołu HTTPS , nawet jeśli korzystasz z VPN.
Jeśli z jakiegoś powodu nie masz alternatywy (na przykład starszej usługi, która działa tylko w ten sposób), rozważ utworzenie specjalnych danych logowania i nieużywanie tego samego hasła, którego używasz w innych witrynach. W ten sposób, jeśli Twoje dane zostaną naruszone, szkody będą mniejsze.
Inną dobrą praktyką jest zawsze sprawdzanie ostrzeżeń przeglądarki . Jeśli Twoja nowoczesna przeglądarka ostrzega Cię, że strona nie jest bezpieczna lub że certyfikat jest nieprawidłowy, potraktuj to poważnie. Sieć VPN nie ignoruje tych ostrzeżeń i najlepiej się wycofać, jeśli strona wydaje się niewiarygodna.
Warto również wybrać dostawcę VPN o dobrej reputacji, z jasną polityką braku logów i silnym szyfrowaniem . Jeśli zamierzasz przenieść zaufanie z dostawcy usług internetowych na VPN, upewnij się, że jest to renomowana i transparentna firma; możesz też rozważyć zaawansowane opcje VPN z własnym hostingiem.
Na koniec, aktualizuj system, korzystaj z dobrej przeglądarki i, jeśli to możliwe, włącz funkcje takie jak HTTPS-Only lub rozszerzenia wymuszające używanie HTTPS, gdy strona na to pozwala. Chociaż nie rozwiążą one problemu braku HTTPS w witrynie, pomogą zminimalizować ryzyko niezamierzonych, niezabezpieczonych połączeń.
Biorąc pod uwagę wszystko, co omówiliśmy, jasne jest, że VPN jest bardzo przydatnym narzędziem do poprawy prywatności i bezpieczeństwa połączenia, ale nie zastępuje protokołu HTTPS ani nie eliminuje luk w zabezpieczeniach słabo zabezpieczonych witryn . Stwierdzenie „VPN chroni wszystko” jest dalekie od rzeczywistości technicznej: chroni przed niektórymi atakami, ukrywa adres IP i wzmacnia bezpieczeństwo przeglądania, ale jeśli witryna internetowa przestała korzystać z protokołu HTTPS, nadal będziesz miał słaby punkt na końcowym etapie połączenia i podczas interakcji z serwerem tej witryny. Dlatego decyzja o powierzeniu danych VPN powinna opierać się na tym ryzyku, a nie na fałszywym poczuciu nietykalności, jakie czasami przypisuje się VPN-om.