- Lsass.exe zapewnia bezpieczeństwo w systemie Windows: uwierzytelnianie, hasła i uprawnienia.
- Możesz być celem ataku złośliwego oprogramowania. Sprawdź ścieżkę w System32 i podpis cyfrowy.
- W przypadku kontrolerów domeny wysokie obciążenie procesora często wynika ze starszego protokołu NTLM lub kosztownych zapytań LDAP.
- Rozwiązania: AD Data Collector, poprawki/SP, NeverPing i dostrajanie MaxConcurrentApi.
Jeśli korzystasz z systemu Windows, lsass.exe działa od pierwszej sekundy , mimo że prawie nigdy go nie widzisz. Ten proces, którego nazwa pochodzi od skrótu Local Security Authority Subsystem Service (Usługa Podsystemu Autoryzacji Lokalnego), stanowi centralną część systemu: egzekwuje zasady bezpieczeństwa, uwierzytelnia użytkowników, zarządza hasłami i weryfikuje uprawnienia, zanim zezwoli na dostęp do sesji, zasobów i aplikacji.
Omawiając plik lsass.exe, ważne jest, aby oddzielić ziarno od plew: w legalnej postaci jest on niezbędny i bezpieczny , ale jego znaczenie sprawia, że często staje się celem złośliwego oprogramowania, które próbuje go podszywać lub przejąć jego aktywność. Poniżej znajdziesz informacje o tym, jak go zidentyfikować, jakie typowe problemy może powodować lub na jakie może natrafiać (takie jak wysokie obciążenie procesora na kontrolerach domeny lub awarie w niektórych starszych warunkach NTLM) oraz jakie konkretne środki zalecają oficjalne źródła w celu zbadania i rozwiązania złożonych problemów.
Czym jest lsass.exe w systemie Windows?
Lsass.exe to usługa podsystemu lokalnego urzędu zabezpieczeń systemu Windows (ang. Windows Local Security Authority Subsystem Service) . Jej zadaniem jest egzekwowanie polityki bezpieczeństwa systemu operacyjnego: weryfikuje dane logowania, sprawdza uprawnienia, zarządza polityką haseł (złożonością, wygasaniem i zmianami) oraz koordynuje uwierzytelnianie lokalne i sieciowe.
W architekturach Microsoft, lsass.exe jest częścią architektury podsystemu bezpieczeństwa i stanowi rdzeń uwierzytelniania LSA , integrując się z komponentami zarządzania tożsamością MS . Mówiąc prościej, program ten ustala, czy użytkownik lub usługa jest tym, za kogo się podaje, oraz co może robić w systemie i domenie.
Na kontrolerach domeny Active Directory program lsass.exe przejmuje jeszcze więcej obowiązków : obsługuje przeszukiwanie katalogu, uczestniczy w replikacji bazy danych i przetwarza uwierzytelniania LDAP/NTLM/Kerberos od klientów domeny.
Nie należy kończyć, przenosić ani usuwać tego procesu. Zatrzymanie lsass.exe może spowodować niestabilność systemu, a nawet ponowne uruchamianie się systemu , utratę dostępu lub błędy uwierzytelniania.
Główne cechy i dlaczego są tak ważne
Uwierzytelnianie użytkowników i usług : weryfikuje dane uwierzytelniające podczas logowania lub gdy usługa musi uzyskać dostęp do zasobu lokalnie lub przez sieć.
Egzekwowanie zasad bezpieczeństwa : zapewnia przestrzeganie zasad dotyczących złożoności, wygaśnięcia i rotacji haseł oraz respektowanie uprawnień przed udzieleniem dostępu.
Zarządzanie kontami lokalnymi i zabezpieczeniami : współpracuje z lokalną bazą danych zabezpieczeń (SAM), a w środowiskach domenowych z usługą Active Directory w celu odzwierciedlenia zmian na kontach i w zasadach.
Operacje sieciowe : współpracuje z innymi procesami systemowymi (np. Netlogon na kontrolerach domeny) w celu ułatwienia uwierzytelniania sieciowego oraz obsługi kluczy bezpieczeństwa i tokenów.
Ryzyko, podszywanie się pod kogoś i jak sprawdzić, czy jest to legalne
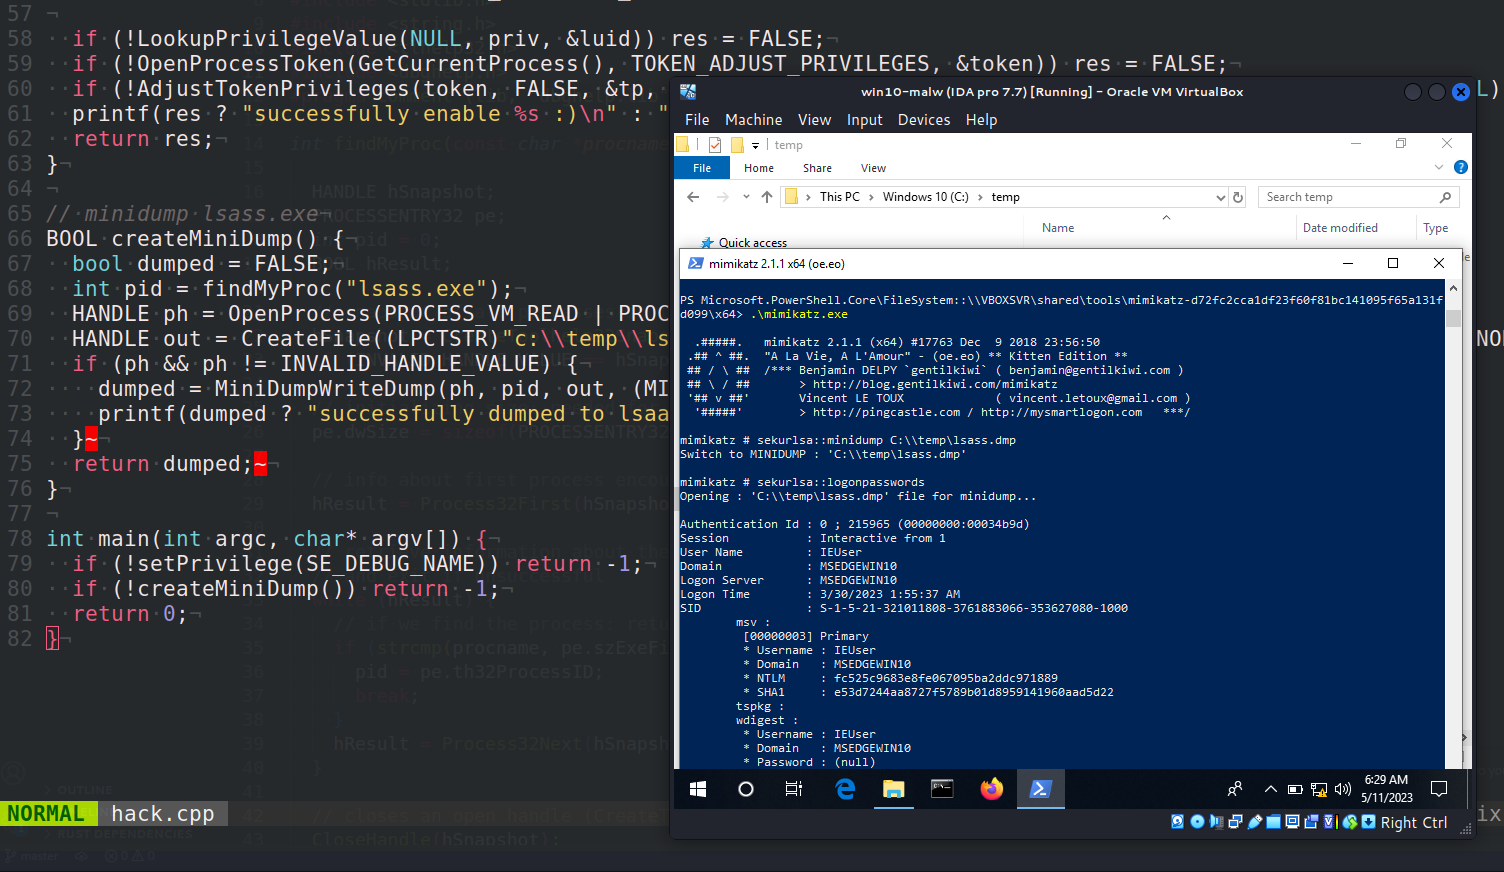
Ze względu na swoje znaczenie, lsass.exe jest częstym celem złośliwego oprogramowania , którego celem jest kradzież danych uwierzytelniających lub uzyskanie trwałości. Typowe strategie obejmują podszywanie się pod bardzo podobne nazwy (na przykład „lass.exe” bez pierwszej litery) lub hostowanie złośliwych plików binarnych poza ich rzeczywistą lokalizacją.
Aby wykluczyć podszywanie się, sprawdź, czy legalny plik wykonywalny znajduje się w C:\Windows\System32 . Każda kopia o podobnej nazwie w innym folderze jest zazwyczaj podejrzana. Aktualizuj oprogramowanie antywirusowe i zaplanuj pełne skanowanie, jeśli wykryjesz jakiekolwiek nietypowe zachowanie.
Dodatkowo krążą doniesienia o wielu wystąpieniach lsass.exe. Obecność więcej niż jednego wystąpienia może być oznaką infekcji , chociaż w bardzo specyficznych okolicznościach system może uruchamiać procesy związane z określonymi zadaniami. W razie wątpliwości należy sprawdzić pochodzenie, sygnaturę i ścieżkę każdego procesu.
W przeszłości obserwowano zagrożenia rejestrujące się jako lsass.exe lub wykorzystujące go jako przynętę. Powiązane nazwy to : Trojan.W32.Webus, Trojan.W32.Satiloler (i warianty), Trojan.W32.KELVIR, Trojan.W32.Windang, Trojan.W32.Spybot, backdoor.W32.ratsou, Trojan.W32.Downloader i Trojan.W32.Rontokbr.
Typowe problemy i objawy, które możesz zauważyć
Na komputerach klienckich problemy często objawiają się błędami logowania , sporadycznymi spowolnieniami lub alertami antywirusowymi. Czasami plik lsass.exe jest obwiniany za awarię, która w rzeczywistości wynika z konfliktów aplikacji lub próby podszywania się pod złośliwe oprogramowanie.
Na serwerach, zwłaszcza kontrolerach domeny, można wykryć nietypowe użycie procesora przez lsass.exe , wolne odpowiedzi na wyszukiwania lub uwierzytelniania oraz migrację klientów do innych kontrolerów domeny, ponieważ bieżący kontroler domeny nie reaguje płynnie.
W systemie Windows Server 2003 odnotowano sytuację, w której program lsass.exe przestawał odpowiadać, jeśli liczba jednoczesnych logowań pomnożona przez liczbę zaufanych połączeń przekroczyła 1.000. Opisano również opóźnienia w uwierzytelnianiu za pomocą starszego protokołu (NTLM) i nietypowe metryki w usłudze Netlogon.
Jednym ze wskazówek diagnostycznych w tych scenariuszach było przejrzenie dziennika debugowania Netlogon i sprawdzenie wpisów SamLogon typu „\u003c null >u003e\\username”, które świadczyły o tym, że żądania uwierzytelnienia przychodziły bez domeny skojarzonej z użytkownikiem, co wymuszało sekwencyjne przeszukiwanie każdej relacji zaufania.
Znane przyczyny techniczne na kontrolerach domeny
W środowiskach z klientami korzystającymi ze starszego protokołu NTLM problem pogłębia się, jeśli żądania nie określają domeny . Kontroler domeny musi zlokalizować właściwą domenę za pomocą starszych metod, wykonując kolejne zapytania do każdej zaufanej domeny, co znacznie zwiększa obciążenie w przypadku dużej liczby zaufanych domen i dużej liczby uwierzytelnień.
Firma Microsoft udokumentowała, że w systemie Windows Server 2003 łączne obciążenie wynikające z jednoczesnego uruchamiania i relacji zaufania mogło wyczerpać zasoby w pliku lsass.exe. To zachowanie zostało poprawione w dodatku Service Pack 2, ale dostępne są szczegółowe dzienniki poprawek i ustawienia łagodzące dla poszczególnych wersji.
Innym źródłem obciążenia są kosztowne lub źle zaprojektowane zapytania LDAP pochodzące z aplikacji lub komputerów w środowisku. W takich przypadkach skoki obciążenia procesora generowane przez lsass.exe świadczą o tym, że kontroler domeny jest zajęty obsługą intensywnych żądań, a niekoniecznie o awarii procesu.
Gdy konfiguracja bazowa nie jest wystarczająca, parametry takie jak MaxConcurrentApi pomagają dostroić wydajność uwierzytelniania NTLM. Firma Microsoft wyjaśnia, jak obliczyć optymalną wartość w dedykowanych artykułach technicznych.
Rozwiązania i najlepsze praktyki dla administratorów
W przypadku systemów Windows Server 2008 i nowszych firma Microsoft zaleca uruchomienie zestawu modułów zbierających dane usługi Active Directory Monitor Performance , dopóki problem nie ustąpi. Ten zestaw wykorzystuje liczniki i dane śledzenia oraz generuje raport z wynikami i wskazówkami dochodzenia.
Krótkie kroki uruchamiania pakietu (pełna wersja systemu Windows Server 2008 lub nowsza): Otwórz Perfmon.msc (Menedżer serwera lub Start → Uruchom, albo z poziomu Wiersza polecenia ), rozwiń System → Zestawy modułów zbierających dane → Niezawodność i wydajność → Diagnostyka, kliknij prawym przyciskiem myszy Diagnostykę usługi Active Directory i naciśnij przycisk Start.
Domyślna konfiguracja gromadzi dane przez 300 sekund (5 minut) , a następnie kompiluje raport. Czas kompilacji zależy od ilości zebranych danych; prosimy o cierpliwość, ponieważ w środowiskach o dużym natężeniu ruchu może to potrwać chwilę.
Jeśli to możliwe, przejdź do Raportów wydajności systemu → Diagnostyka usługi Active Directory . Przejrzyj sekcję „Wyniki diagnostyki”, a w szczególności sekcje dotyczące wydajności ogólnej, usługi Active Directory (które zapytania LDAP obciążają serwer) oraz sieci (kto komunikuje się najczęściej z kontrolerem domeny w analizowanym oknie).
W konkretnym przypadku systemu Server 2003, który był dotknięty starszym protokołem NTLM bez domeny, istniało rozwiązanie o nazwie NeverPing . Polegało ono na dodaniu wartości DWORD do rejestru: HKLM\\SYSTEM\\CurrentControlSet\\Services\\Netlogon\\Parameters → NeverPing = 1. Należy je stosować tylko wtedy, gdy spełnione są opisane warunki, ze zrozumieniem jego skutków ubocznych.
Krytyczne ostrzeżenia firmy Microsoft : Edycja rejestru z błędami może spowodować poważne problemy; należy najpierw wykonać kopię zapasową danych. To ustawienie może mieć nieprzewidziane konsekwencje, jeśli masz klientów, którzy nie określają domen (na przykład niektóre starsze wersje systemu Windows 98 lub OWA). Działa ono prawidłowo, gdy konta znajdują się w domenie kontrolera domeny lub katalogu globalnego; występują konflikty z kontami w domenach zewnętrznych.
Ponadto firma Microsoft wydała pakiety Service Pack i poprawki dla systemu Server 2003. Ogólnym zaleceniem było zainstalowanie najnowszego pakietu Service Pack (SP2 jako pierwszy rozwiązał opisany problem) i tylko wtedy, gdy było to absolutnie konieczne, zastosowanie konkretnej poprawki z odpowiedniego artykułu bazy wiedzy, ponieważ przeszła ona dodatkową weryfikację.
Jeśli chodzi o NTLM, jeśli wąskie gardła utrzymują się nawet po użyciu NeverPing, należy dostosować parametr MaxConcurrentApi do wyższej wartości, zgodnie z oficjalnymi wytycznymi dotyczącymi rozmiarów dla danego środowiska. Taka zmiana może skrócić czas oczekiwania i czas reakcji podczas szczytów uwierzytelniania.
Zawiadomienie o zmianach w rejestrze i przydatne odniesienia
Zanim cokolwiek zrobisz, dowiedz się, jak wykonać kopię zapasową i przywrócić rejestr . Firma Microsoft dokumentuje tworzenie kopii zapasowych i przywracanie rejestru w artykułach referencyjnych (na przykład w dokumentacji dotyczącej definicji rejestru w systemie Microsoft Windows).
Jeśli w przypadku systemu Server 2003 nie można pobrać poprawki bezpośrednio w danym języku, zapoznaj się z najnowszą KB dodatku Service Pack oraz stroną kontaktową pomocy technicznej, aby uzyskać poprawkę.
Podobne scenariusze dla systemu Windows 2000 opisywały analogiczny objaw, w którym plik lsass.exe przestawał odpowiadać w przypadku wielu zewnętrznych zaufań. Istnieją również artykuły omawiające problemy z okresowymi problemami z poświadczeniami lub przekroczeniami limitu czasu podczas łączenia się z uwierzytelnionymi usługami.
Jeśli zastosujesz poprawkę, pamiętaj o następujących kwestiach: zazwyczaj nie ma ona żadnych wymagań wstępnych i wymaga ponownego uruchomienia systemu po instalacji. Zazwyczaj nie zastępuje ona innych aktualizacji, a formularz „Dostępna poprawka” może ograniczać liczbę dostępnych języków w zależności od dostępności.
Szczegóły pliku historycznego (serwer 2003)
Dla osób, które muszą dopasowywać wersje podczas audytów, firma Microsoft opublikowała atrybuty plików powiązane z poprawką w systemie Server 2003. Znaczniki czasu są wyrażane w formacie UTC i konwertowane na czas lokalny podczas przeglądania właściwości.
| Plataforma | Archiwum | Wersja | tamaño | Data (UTC) | Czas (UTC) | Banknoty |
|---|---|---|---|---|---|---|
| x86 | Netlogon.dll | 5.2.3790.573 | 419.328 bajtów | 08-sie-2006 | 13:01 | serwer 2003 |
| IA-64 | Netlogon.dll | 5.2.3790.573 | 959.488 bajtów | 07-sie-2006 | 21:58 | RTMQFE |
| x86 (WOW na IA-64) | Wnetlogon.dll | 5.2.3790.573 | 419.328 bajtów | 07-sie-2006 | 22:01 | ŁAŁ |
Jak wskazuje firma Microsoft, potwierdzenie problemu i jego rozwiązanie przypisano produktom wymienionym w sekcji „Dotyczy”, a problem po raz pierwszy rozwiązano w systemie Windows Server 2003 SP2.
Co zrobić, jeśli program antywirusowy zgłasza zagrożenia w pliku lsass.exe
Dość często można przeczytać o takich przypadkach: użytkownik Avasta ostrzega go przed Win32:HarHarMiner-P w pliku lsass.exe , czemu towarzyszy spadek wydajności i wysoki ping. Jeśli tak się stanie, zaleca się zastosowanie metod pozwalających odróżnić fałszywy alarm, podszywanie się pod system od rzeczywistej infekcji.
Najpierw sprawdź dokładną ścieżkę do pliku wykonywalnego, na który wskazuje program antywirusowy . Jeśli nie jest to C:\Windows\System32, zachowaj podejrzliwość. Sprawdź podpisy cyfrowe pliku binarnego i porównaj skróty z czystą instalacją, jeśli to możliwe.
Następnie uruchom pełne skanowanie wieloma silnikami (oprócz tego stacjonarnego; możesz użyć skanera offline lub narzędzi na żądanie). Upewnij się również, że sterowniki i system Windows są aktualne i zawierają najnowsze aktualizacje.
Jeśli komputer znajduje się w domenie, należy ocenić, czy spadek wydajności jest związany ze skokami liczby zapytań LDAP lub zmianami obciążenia kontrolera domeny. W takich przypadkach problem może dotyczyć serwera, a nie klienta.
Na koniec pamiętaj: nie próbuj zamykać ani usuwać pliku lsass.exe . Jeśli podejrzewasz naruszenie bezpieczeństwa, odizoluj maszynę od sieci, zbierz dowody (logi, zdarzenia, próbki) i postępuj zgodnie z protokołami reagowania na incydenty lub zwróć się o pomoc do specjalisty.
Często zadawane pytania
Dlaczego lsass.exe generuje błędy? Często wynika to z konfliktów aplikacji, nieaktualnych sterowników lub podszywania się pod złośliwe oprogramowanie. Rozważ odinstalowanie nieużywanego oprogramowania, ponowne uruchomienie komputera i sprawdzenie integralności plików systemowych.
Dlaczego widzę wiele wystąpień pliku lsass.exe? Zwykle nie powinno być wielu prawidłowych wystąpień. Mogą istnieć powiązane procesy lub usługi wsparcia, ale wiele wystąpień pliku „lsass.exe” zazwyczaj wskazuje na infekcję lub ukryty atak. Sprawdź ścieżkę, sygnaturę i źródło.
Jakie są różnice między problemami po stronie klienta a po stronie kontrolera domeny? Po stronie klienta pojawiają się błędy logowania lub ostrzeżenia programu antywirusowego; po stronie kontrolera domeny zazwyczaj objawiają się wysokim obciążeniem procesora, opóźnieniami w wyszukiwaniu/uwierzytelnianiu oraz zmianami w powinowactwie klienta z innymi kontrolerami.
Czy mogę wyłączyć lsass.exe na potrzeby testów? Nie. To krytyczny komponent; jego wyłączenie może spowodować ponowne uruchomienie systemu lub uniemożliwić jego używanie. Jeśli musisz przeprowadzić testy, użyj środowisk laboratoryjnych lub odizolowanych maszyn wirtualnych.
Najlepsze praktyki pozwalające trzymać lsass.exe na dystans
- Aktualizuj system Windows i swoje serwery z najnowszym dodatkiem Service Pack/aktualizacjami zbiorczymi.
- Audyt zapytań LDAP i optymalizuje aplikacje wykonujące kosztowne lub masowe wyszukiwania.
- Sprawdź starsze ustawienia NTLM; jeśli to możliwe, przejdź na nowoczesne, wyraźne metody i opanuj je.
- Wdrożenie proaktywnego monitorowania z Perfmon, alertami użycia procesora i kolektorami danych AD.
- Ustanawia procedury reagowania przed wykryciami wirusów związanymi z procesami systemowymi.
lsass.exe to fundament bezpieczeństwa systemu Windows : legalizuje, chroni i obsługuje uwierzytelnianie. Incydenty prawie zawsze wynikają z określonych obciążeń, starszych konfiguracji (takich jak NTLM bez domeny) lub złośliwego podszywania się pod inne osoby. Dzięki odpowiedniemu monitorowaniu, aktualnym poprawkom, dobrze poznanym środkom zaradczym (NeverPing, MaxConcurrentApi) i dobrym praktykom higieny bezpieczeństwa możliwe jest zminimalizowanie zakłóceń i utrzymanie stabilności zarówno stacji roboczej, jak i kontrolerów domeny.
