- DDNS automatyzuje aktualizację rekordów tak, aby nazwa zawsze wskazywała na bieżący adres IP.
- Różnica w stosunku do tradycyjnego systemu DNS polega na częstotliwości i automatyzacji zmian, a nie na ich rozdzielczości.
- Dostępne są standardowe DDNS (RFC 2136) oraz zastrzeżone rozwiązania oparte na API.
- Zapewnia dostępność i oszczędności operacyjne przy jednoczesnym ograniczeniu ryzyka poprzez zapewnienie bezpieczeństwa i przestrzeganie dobrych praktyk.
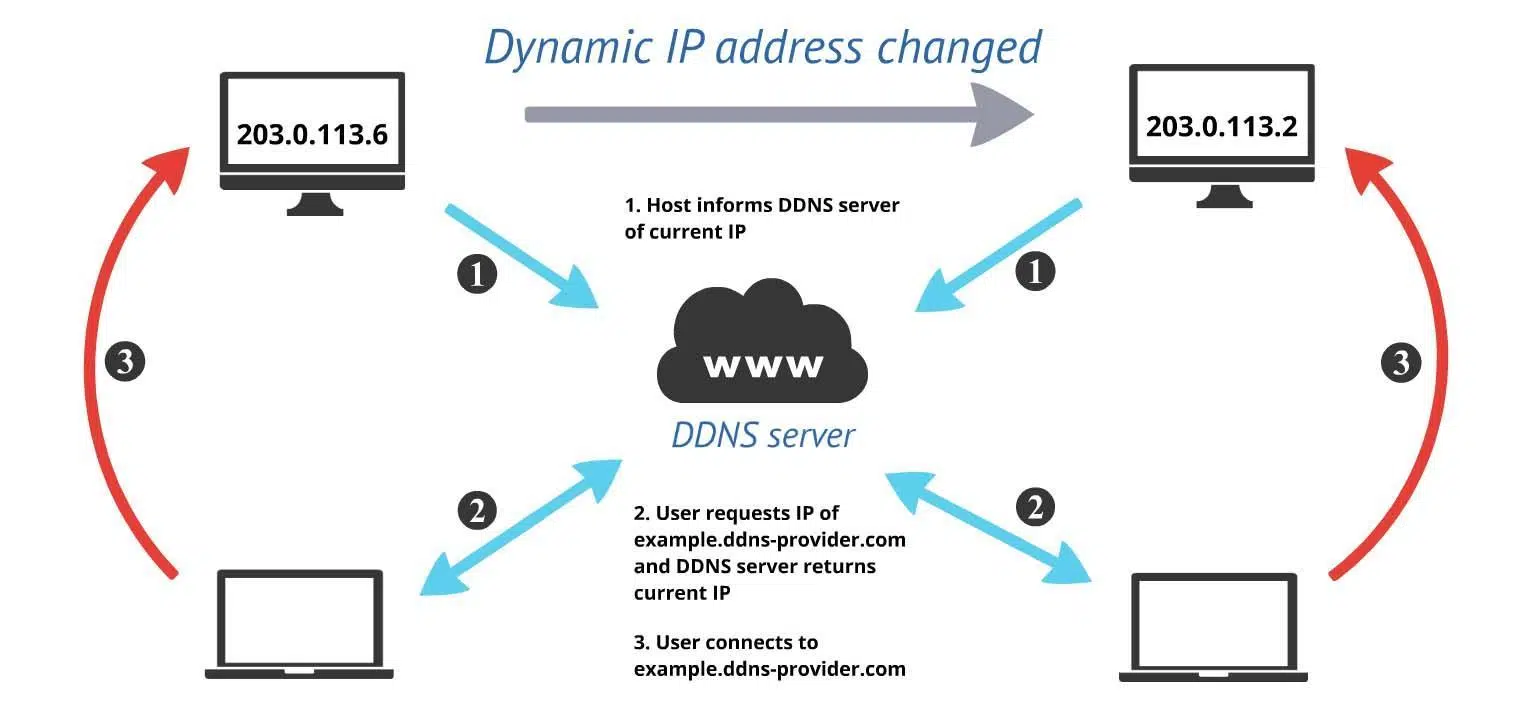
Wszystko w internecie nieustannie się zmienia, w tym adresy IP. Gdy adres IP komputera ulega zmianie, nazwy domen mogą stać się nieaktualne i powodować problemy z dostępem; właśnie tutaj pojawia się dynamiczny DNS. Dzięki dobrej usłudze DDNS nazwa hosta nadal wskazuje na właściwy adres docelowy, nawet gdy adres IP zmienia się bez ostrzeżenia.
Jeśli zarządzasz serwerami, zdalnie uzyskujesz dostęp do sieci domowej lub publikujesz usługi z wykorzystaniem dynamicznych adresów IP, warto zrozumieć, jak to działa. Systemy te automatyzują aktualizacje rekordów DNS , eliminując potrzebę ręcznego sprawdzania adresu IP każdego dnia.
Czym jest dynamiczny DNS (DDNS)
Dynamiczny DNS, zwany również DDNS lub DynDNS, to usługa, która synchronizuje relację między nazwą domeny a zmieniającym się adresem IP. W praktyce oznacza to powiązanie domeny lub subdomeny z adresem IP i aktualizowanie go po zmianie adresu IP . W ten sposób, nawet jeśli adres IP połączenia zostanie odnowiony przez DHCP, nadal będziesz mógł połączyć się z komputerem, wpisując zawsze tę samą nazwę.
Ważne jest, aby zrozumieć, że nie jest to funkcja „domyślna” na komputerze. To usługa zewnętrzna, którą należy zarejestrować i skonfigurować na routerze, w agencie systemowym lub w infrastrukturze. Cel jest jasny: umożliwić Ci zlokalizowanie i dostęp do urządzenia, nawet jeśli jego publiczny adres IP uległ zmianie lub go nie pamiętasz.
Wielu użytkowników używa historycznej nazwy marki „DynDNS”, ale koncepcja jest szersza i bardziej ujednolicona. W praktyce konfigurujesz łatwą do zapamiętania nazwę (na przykład my-server.example.net), a dzięki DDNS ta nazwa będzie nadal rozpoznawana przez Twój komputer, nawet jeśli adres IP przypisany przez dostawcę usług internetowych będzie okresowo odnawiany.
Dlaczego adresy IP ulegają zmianie
Na początku istnienia internetu adresy IP były bardziej statyczne, ale rozbudowa sieci i wzrost liczby podłączonych urządzeń skomplikowały tę strategię. Aby zoptymalizować zasoby, sieci korzystają z DHCP do tymczasowego „dzierżawienia” adresów IP . Po połączeniu urządzenie otrzymuje adres IP na określony czas, a po rozłączeniu lub wygaśnięciu dzierżawy adres ten może zostać przypisany innemu urządzeniu.
Co więcej, przestrzeń adresowa IPv4 okazała się niewystarczająca ze względu na ogromne zapotrzebowanie ze strony serwerów, czujników, urządzeń mobilnych i wszelkiego rodzaju innych urządzeń. Pojawienie się IPv6 znacznie zwiększyło liczbę dostępnych adresów IP, ale w praktyce, ze względu na koszty i wydajność, dynamiczna alokacja pozostaje normą w wielu sieciach firmowych i domowych.
Ten mechanizm powoduje częste zmiany adresu IP pojedynczego urządzenia bez ustalonego wzorca. Jeśli Twoja usługa opiera się na konkretnym adresie IP, każda zmiana spowoduje, że nazwa domeny przestanie być poprawnie wskazywana, co doprowadzi do przerw w działaniu usługi i błędów. Aby uniknąć tych ciągłych wahań adresów, niezbędny jest system synchronizujący nazwy i adresy IP w czasie niemal rzeczywistym.
Jak dynamiczny DNS pomaga w praktyce
Programiści i administratorzy identyfikują punkty końcowe (interfejsy API, bramy, usługi krytyczne) za pomocą nazw hostów w swoim kodzie i konfiguracjach. Gdy rekordy DNS stają się nieaktualne, klienci próbują przetłumaczyć nazwę na nieaktualny adres IP , co skutkuje brakiem dostępu. DDNS zapewnia, że nazwa używana do połączenia z usługą zawsze odpowiada aktualnej wartości.
Dzięki temu nie musisz ręcznie sprawdzać adresu IP za każdym razem, gdy łączysz się spoza domu lub biura. Zamiast zapamiętywać sekwencje cyfr, uzyskujesz dostęp do sieci za pomocą stabilnej nazwy domeny, która automatycznie się rekonfiguruje . Dla każdego, kto potrzebuje zdalnych pulpitów, domowych sieci VPN, kamer IP lub serwera NAS dostępnego z internetu, DDNS to proste i praktyczne rozwiązanie.
DDNS kontra DNS: czym się różnią
Zarówno DNS, jak i DDNS tłumaczą nazwy hostów na adresy IP, a z perspektywy klienta (przeglądarki, aplikacji lub skryptu) proces ten jest praktycznie identyczny. Różnica polega na sposobie i częstotliwości aktualizacji rekordów . W tradycyjnym DNS zmiany te są zazwyczaj ręczne i sporadyczne (na przykład podczas migracji usługi serwera). W DDNS aktualizacje są częste i zautomatyzowane.
Pomyśl o DDNS jako o rozszerzeniu klasycznego DNS: dodaje możliwość wykrywania zmian adresów IP i odświeżania rekordów bez ingerencji człowieka . W ten sposób, nawet jeśli Twojej domenie zostanie przypisany nowy adres IP, usługa automatycznie zaktualizuje rekord A (lub AAAA dla IPv6), aby zapewnić, że wszystko pozostanie bez zmian.
Niektórzy dostawcy okresowo sprawdzają, czy Twój adres IP uległ zmianie (na przykład w pewnych odstępach czasu, często w ciągu około 24 godzin lub znacznie krócej, jeśli klient zgłosi to wcześniej) i po wykryciu zmiany natychmiast aktualizują odpowiedź DNS , która dostarcza nazwę, którą Ci przypisali.
Jak działa usługa DDNS
Podstawowy proces jest prosty. Najpierw rejestrujesz się u dostawcy DDNS i wybierasz nazwę, którą Ci przydzieli (własna domena lub subdomena od dostawcy). Następnie konfigurujesz agenta aktualizacji : może to być Twój router (wiele z nich ma wbudowany), niewielka usługa na Twoim serwerze lub urządzeniu albo klient w Twojej sieci.
Ten agent okresowo komunikuje się z dostawcą DDNS, w ustalonych odstępach czasu lub po wykryciu zmiany publicznego adresu IP, i wysyła aktualny adres. Dostawca sprawdza dane uwierzytelniające i, jeśli wszystko jest poprawne, modyfikuje odpowiednie rekordy DNS , tak aby nazwa wskazywała na nowy adres IP natychmiast lub w ciągu kilku sekund.
W środowiskach korporacyjnych jest on czasami integrowany z DHCP, dzięki czemu po uzyskaniu dzierżawy przez urządzenie następuje aktualizacja rejestru . W innych przypadkach klient kontaktuje się z usługą zewnętrzną bezpośrednio za pomocą bezpiecznego interfejsu API. Rezultat jest ten sam: nazwa hosta się nie zmienia, ale jej rozdzielczość jest aktualizowana.
Z perspektywy użytkownika oznacza to, że jeśli spróbujesz połączyć się z serwerem domowym w nocy, nawet jeśli Twój dostawca internetu odnowił Twój adres IP po południu, nazwa DDNS nadal będzie działać. „Magia” polega na tym, że wyszukiwanie DNS zawsze zwraca aktualny adres , co eliminuje konieczność ciągłego wyszukiwania lub udostępniania nowych numerów.
Rodzaje DDNS
Istnieje kilka sposobów wdrożenia DDNS, zarówno standardowych, jak i zastrzeżonych. Jeden z najbardziej znanych opisano w dokumencie RFC 2136, który definiuje, jak rozszerzyć DNS, aby umożliwić dynamiczną aktualizację rekordów . Jest on powszechnie używany w połączeniu z serwerami DHCP w sieciach przedsiębiorstw, dzięki czemu dzierżawy i nazwy są powiązane.
Z drugiej strony, istnieją również zastrzeżone implementacje, które wykorzystują proste protokoły, takie jak HTTP/HTTPS, wraz z parą danych uwierzytelniających klienta aktualizującego rekord. W tym modelu agent uwierzytelnia się u dostawcy i przekazuje aktualny adres IP, aby można go było zastosować do powiązanego rekordu domeny.
kluczowe korzyści
Główną zaletą DDNS jest redukcja pracy ręcznej i zapobieganie błędom spowodowanym częstymi zmianami adresów IP. Jednak jego zalety sięgają jeszcze dalej, zwłaszcza w połączeniu z innymi komponentami infrastruktury, takimi jak DHCP, zapory sieciowe czy usługi chmurowe.
- Obsługa DHCP: Umożliwia stosowanie dynamicznych dzierżaw bez ryzyka, że rekordy staną się nieaktualne, eliminując konflikty między informacjami przekazywanymi przez DNS a informacjami dystrybuowanymi przez serwer adresów.
- Dostępność usługi: Możesz publikować systemy i uzyskiwać do nich dostęp po nazwie, bez konieczności zapamiętywania zmian adresów IP, co ułatwia bezpieczny zdalny dostęp.
- Listy dozwolonych: Bardziej niezawodna jest autoryzacja po nazwie, gdy adres IP klienta ulega zmianie, ponieważ DDNS utrzymuje te nazwy wskazujące na bieżący adres IP.
- Automatyzacja DNS: Zmniejszasz ryzyko wystąpienia błędów i oszczędzasz czas swojego zespołu, ponieważ nie musisz ręcznie edytować rekordów przy każdej zmianie.
- Środowiska chmurowe: Wiele obciążeń w chmurze zmienia adresy IP, jeśli nie ustawi stałego publicznego adresu IP; DDNS pomaga upewnić się, że nazwa zawsze zostanie rozpoznana jako prawidłowa instancja.
Co więcej, pod względem kosztów, jest to zazwyczaj bardziej ekonomiczne niż kontraktowanie statycznych adresów IP we wszystkich scenariuszach. Automatyzacja synchronizacji minimalizuje przestoje spowodowane nieaktualnymi rekordami , a codzienne działania administratora stają się prostsze.
Zagrożenia i bezpieczeństwo DDNS
Jak każda użyteczna technologia, DDNS może być również wykorzystywany przez cyberprzestępców. Jeśli atakujący kontroluje mechanizm aktualizacji, może przekierować nazwę usługi na kontrolowany przez siebie adres IP i uruchomić kampanie phishingowe lub podszywania się pod użytkowników, którzy ufają tej domenie.
Inną powszechną taktyką jest omijanie blokad opartych na adresach IP. Wiele systemów obronnych utrzymuje czarne listy adresów, na których znane są ataki malware lub C2. Jeśli atakujący używa nazw rozpoznawanych przez DDNS, może szybko zmieniać adresy IP , aby ominąć filtry, które uwzględniają tylko adresy statyczne.
Z tego powodu zaleca się ochronę kanału i protokołu aktualizacji: korzystanie z protokołu HTTPS lub bezpiecznych kanałów, rotację danych uwierzytelniających, ograniczenie uprawnień do aktualizacji rekordów oraz monitorowanie zmian. Ponadto rozwiązania zabezpieczające DNS w sieci powinny sprawdzać i blokować złośliwe rozwiązania , wzmacniając w ten sposób zabezpieczenia przed nadużyciami DDNS.
Narzędzia i wsparcie rynkowe
Na rynku dostępne są pakiety zabezpieczeń, które integrują analizę zagrożeń w celu wykrywania złośliwych domen i usprawnienia pracy centrum bezpieczeństwa (SOC). Na przykład platformy wykrywania zagrożeń, takie jak Check Point Infinity SOC, pomagają identyfikować kampanie wykorzystujące DDNS i korelować wskaźniki naruszeń związane z podejrzanymi domenami i rozwiązaniami.
Podobnie, niektóre zapory sieciowe dla małych i średnich przedsiębiorstw (MŚP) oraz bramy bezpieczeństwa, takie jak rodzina Quantum Spark i jej chmurowa konsola zarządzania, obsługują DDNS, co pozwala na przypisanie bramie stabilnej nazwy . Zapewnia to dostęp administracyjny nawet w przypadku zmiany zewnętrznego adresu IP w czasie, upraszczając obsługę bez utraty widoczności i kontroli.
Codzienne przypadki użycia
W domu klasycznym przykładem jest zdalny dostęp do serwera NAS, kamer IP lub serwera multimediów. Dzięki DDNS publikujesz łatwą do zapamiętania nazwę, która zawsze „wskazuje na dom ”, i łączysz ją z regułami przekierowania portów lub bezpiecznym tunelem, aby połączyć się z zewnątrz. W ten sposób nie musisz polegać na tym, jaki adres IP przypisał Ci Twój dostawca usług internetowych.
W małych firmach dostęp do biura bez statycznego adresu IP jest powszechny: sieć VPN z odsłoniętym punktem końcowym za pomocą DDNS pozwala pracownikom lub technikom na bezproblemowe łączenie się po nazwie . W fazie rozwoju wiele wewnętrznych interfejsów API w środowiskach dynamicznych wykorzystuje DDNS, gdy adresy statyczne nie są przypisane.
Dobre praktyki wdrożeniowe
Wybierz niezawodnego dostawcę oferującego bezpieczne interfejsy API, dobrą dostępność i konkurencyjne czasy propagacji. Najlepiej korzystać z klientów zintegrowanych z routerem lub oficjalnych agentów , dbać o bezpieczeństwo danych uwierzytelniających i włączać uwierzytelnianie wieloskładnikowe (MFA), jeśli jest dostępne dla kont administratorów.
Dostosuj wartość TTL swoich rekordów do częstotliwości zmian adresu IP. Zbyt wysoka wartość TTL opóźnia propagację po zmianie; bardzo niska zwiększa ruch i obciążenie rozdzielczości, nie przynosząc żadnych korzyści, jeśli adres nie zmienia się zbyt często. Znajdź właściwą równowagę, testując w warunkach rzeczywistych.
Monitoruj dzienniki aktualizacji: każda zmiana powinna być rejestrowana wraz z datą i źródłem. Jeśli Twój dostawca zezwala na powiadomienia, włącz alerty o nieoczekiwanych modyfikacjach . W sieciach korporacyjnych ogranicz urządzenia, na których może działać klient DDNS, korzystając z zasad firmy.
Dodanie zabezpieczeń na poziomie aplikacji (VPN, poprawnie skonfigurowany protokół HTTPS, silne uwierzytelnianie) znacząco zmniejsza ryzyko. Pamiętaj: DDNS dba o aktualność nazwy, ale nie zastąpi bezpiecznej konfiguracji portów, certyfikatów i kontroli dostępu do usług, które są narażone na ataki.
Od lat DDNS rozwiązuje prosty, ale istotny problem: zapewnia dostępność urządzeń i usług pomimo zmieniających się adresów IP. Ze względu na swoje zalety – automatyzację, zgodność z DHCP, stałą dostępność i obsługę chmury – oraz ryzyko – które można zminimalizować dzięki najlepszym praktykom i narzędziom – stał się on kluczowym elementem dla każdego, kto potrzebuje stabilnej nazwy dla niestabilnego adresu IP.
