- Wdrożenie modelu zerowego zaufania i zasady najmniejszych uprawnień w celu ograniczenia powierzchni ataku.
- Strategie obrony głębokiej i segmentacja sieci w celu zapobiegania bocznemu przemieszczaniu się zagrożeń.
- Zarządzanie współodpowiedzialnością zgodnie z modelem usługowym (IaaS, PaaS, SaaS) i wykorzystywanie infrastruktury jako kodu.
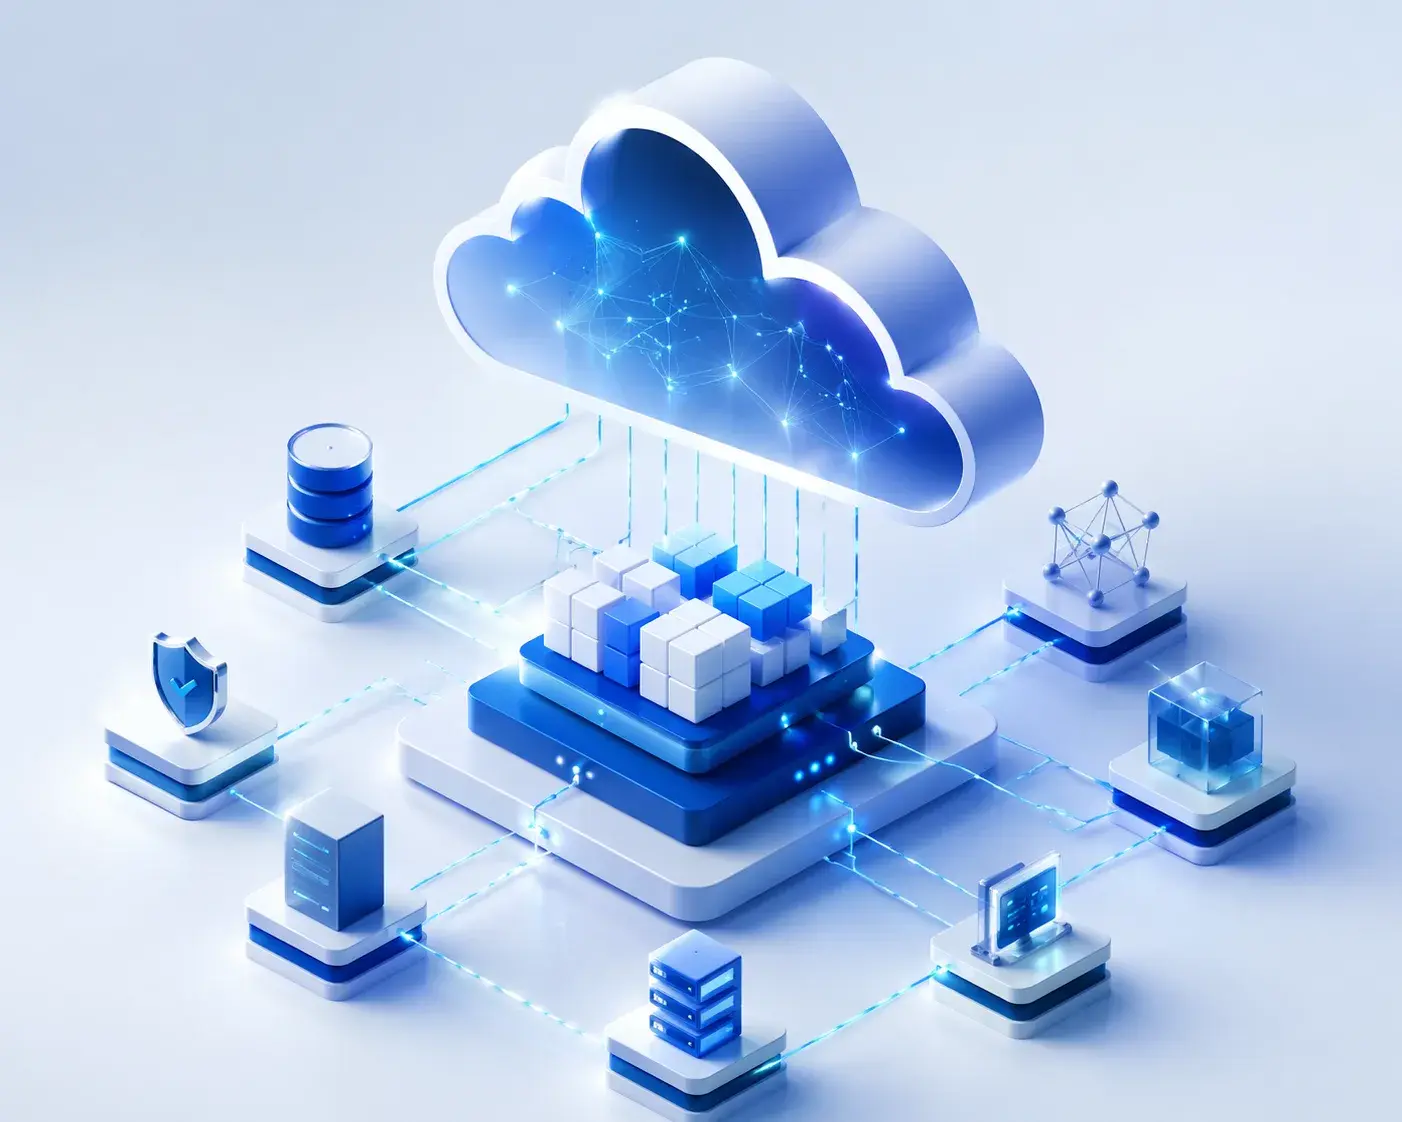
Konfiguracja środowiska chmurowego to dziś nie tylko kwestia wynajęcia kilku modnych usług i podłączenia ich, żeby zobaczyć, co się stanie. To w rzeczywistości proces strategiczny, w którym każda decyzja techniczna bezpośrednio wpływa na zdolność ochrony informacji i na to, jak system poradzi sobie ze szczytowymi obciążeniami bez awarii. Dobrze wykonany projekt zapewnia płynne działanie systemu; ale jeśli zostanie wykonany źle, problemy zazwyczaj nie pojawiają się pierwszego dnia, ale właśnie wtedy, gdy firma zaczyna się skalować, a platforma staje się krytyczna.
Firmy często popełniają błąd, koncentrując się najpierw na narzędziu, zastanawiając się, czy kontenery, czy maszyny wirtualne są lepsze, zanim zrozumieją rzeczywiste potrzeby firmy . Przed wyborem dostawcy, takiego jak AWS, Azure czy Google Cloud, kluczowe jest przeanalizowanie ryzyka, oczekiwanego poziomu ciągłości działania oraz tego, czy zespół posiada niezbędną dojrzałość do obsługi tworzonego rozwiązania. Solidna architektura musi być przede wszystkim niezawodna, wydajna i możliwa do obserwacji , aby administratorzy nie musieli spędzać całych dni na gaszeniu pożarów.
Podstawy projektowania infrastruktury chmurowej
Mówiąc prościej, architektura chmurowa to nie katalog usług, lecz spójna organizacja sieci , tożsamości, mocy obliczeniowej i pamięci masowej. Jeśli jedna z tych warstw zawiedzie, cały system zostanie osłabiony; na przykład, możesz mieć najlepiej zaprogramowaną aplikację na świecie, ale jeśli uprawnienia są nadmierne lub sieć jest źle zaprojektowana, masz otwarte drzwi dla każdego ataku.
Projektowanie powinno rozpocząć się na długo przed wdrożeniem. Narzędzie wewnętrzne to nie to samo, co publiczne API dostępne dla tysięcy użytkowników . Sposób użycia i krytyczność definiują, czy potrzebujemy wysoce zautomatyzowanego monolitu, czy architektury mikrousług. Należy pamiętać: mikrousługi są fantastyczne pod względem skalowania, ale dodają złożoności operacyjnej, która może zniweczyć korzyści, jeśli zespół nie wie, jak nimi zarządzać.
Jeśli chodzi o bezpieczeństwo, złotą zasadą jest wdrażanie mechanizmów kontroli od samego początku . Pozostawienie bezpieczeństwa chmury i ochrony danych na sam koniec jest zazwyczaj niezwykle kosztowne, ponieważ korygowanie zależności i praktyk technicznych po uruchomieniu systemu w środowisku produkcyjnym to prawdziwy koszmar.
Filary bezpieczeństwa w chmurze: tożsamość, sieć i dane
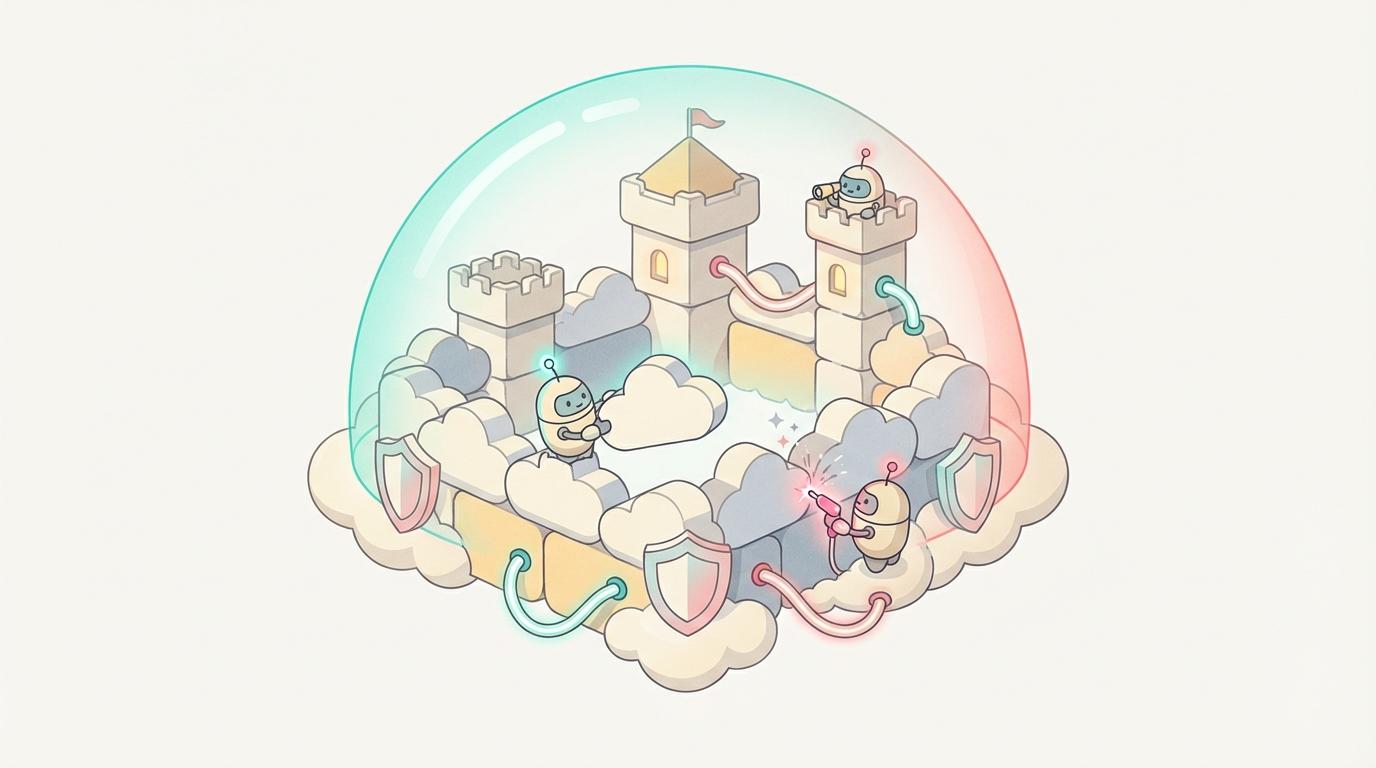
Pierwszą linią obrony jest tożsamość. To właśnie tutaj wchodzi w grę zasada najmniejszych uprawnień , która polega na udzielaniu tylko niezbędnych uprawnień poprzez ściśle zdefiniowane zasady dostępu do chmury . Bardzo często wpadamy w pułapkę udzielania pełnych uprawnień w celu rozwiązania sytuacji awaryjnej, a następnie zapominania o ich cofnięciu, co tworzy kruchy i niebezpieczny fundament.
Sieć to druga krytyczna warstwa. Nie chodzi o blokowanie wszystkiego w celu zapewnienia bezpiecznego pozycjonowania, ale o uzasadnienie każdego punktu wejścia . Solidna architektura wykorzystuje segmentację sieci i sieci VPC do izolowania komponentów wewnętrznych od publicznych, ograniczając w ten sposób powierzchnię ataku i utrudniając potencjalnemu atakującemu przemieszczanie się.
Wreszcie, ochrona danych musi być kompleksowa. Szyfrowanie bazy danych nie wystarczy; przechowywane obiekty, kopie zapasowe i poufne informacje również muszą być monitorowane. Szyfrowanie danych w chmurze , zarówno w trakcie przesyłania, jak i w spoczynku, wraz z rygorystyczną klasyfikacją wrażliwości informacji, to niezbędne kroki zapobiegające katastrofalnym naruszeniom bezpieczeństwa danych.

Modele odpowiedzialności i zaawansowane strategie
Zrozumienie modelu współodpowiedzialności jest kluczowe . Dostawca chmury zabezpiecza infrastrukturę fizyczną (centrum danych), ale klient odpowiada za to, co do niej wprowadza. To się różni w zależności od modelu: w modelu IaaS zarządzasz wszystkim, od systemu operacyjnego w górę; w modelu PaaS koncentrujesz się na aplikacji i danych; w modelu SaaS korzyści i ryzyko są inne – chociaż dostawca zajmuje się niemal wszystkim, to Ty nadal odpowiadasz za zarządzanie dostępem i zgodność z przepisami.
Kolejną przełomową koncepcją jest architektura Zero Trust. Opierając się na założeniu, że nigdy nie ufamy i zawsze weryfikujemy , podejście to eliminuje pojęcie „bezpiecznego obwodu”. Nie ma już znaczenia, czy użytkownik znajduje się w sieci korporacyjnej; każde żądanie dostępu musi być stale weryfikowane i uwierzytelniane.
Aby to wzmocnić, zaleca się głęboką obronę , tworząc wielowarstwowe zabezpieczenia. W przypadku awarii zapory sieciowej szyfrowanie chroni dane; w przypadku wycieku hasła, uwierzytelnianie wieloskładnikowe (MFA) zatrzymuje intruza. Ta redundancja to właśnie ona sprawia, że system jest odporny na zaawansowane zagrożenia.
Skalowalność, operacje i typowe błędy
Skalowanie nie polega jedynie na dodawaniu większej ilości procesora lub pamięci, gdy system działa wolno. Prawdziwe skalowanie polega na odseparowaniu komponentów , aby mogły one rozwijać się niezależnie. Projektowanie usług bezstanowych pozwala na wymienność warstwy obliczeniowej i łatwą replikację na żądanie.
Krytycznym błędem jest migracja tradycyjnej architektury lokalnej do chmury bez przeprojektowania. Samo „przeniesienie i przeniesienie” maszyn wirtualnych nie zapewnia elastyczności ani bezpieczeństwa; jedynie przenosi problem w inne miejsce . Podobnie, nadmierna złożoność techniczna (np. wdrożenie siatki usług, gdy jest to niepotrzebne) jedynie zwiększa koszty operacyjne, nie dodając realnej wartości.
Obserwowalność to ostatni element układanki. Bez dokładnych metryk i alertów zespół jest ślepy i może reagować dopiero wtedy, gdy system już uległ awarii. Dojrzała architektura wykorzystuje infrastrukturę jako kod (IaC) , aby zapewnić spójność, możliwość audytu i łatwość cofnięcia wdrożeń w przypadku błędu.
Posiadanie systemu, który skaluje się bez konieczności ciągłego przeprojektowywania, z jasno zdefiniowanymi uprawnieniami i przejrzystą dokumentacją, jest ostatecznym dowodem solidnego projektu. Bezpieczeństwo to nie produkt, który się kupuje; to dyscyplina ciągłego monitorowania i konsekwentnych decyzji technicznych, które chronią zasoby cyfrowe w stale ewoluującym środowisku.
