- Deepfakes são conteúdos audiovisuais gerados por inteligência artificial que ameaçam a privacidade, a reputação e a confiança pública.
- Seu impacto abrange desde assédio e pornografia não consensual até fraude corporativa e manipulação política.
- O quadro jurídico espanhol e europeu já oferece ferramentas para processar usos nocivos, embora a tecnologia esteja avançando muito rapidamente.
- A defesa exige a combinação de detecção técnica, protocolos organizacionais e treinamento em pensamento crítico e segurança cibernética.
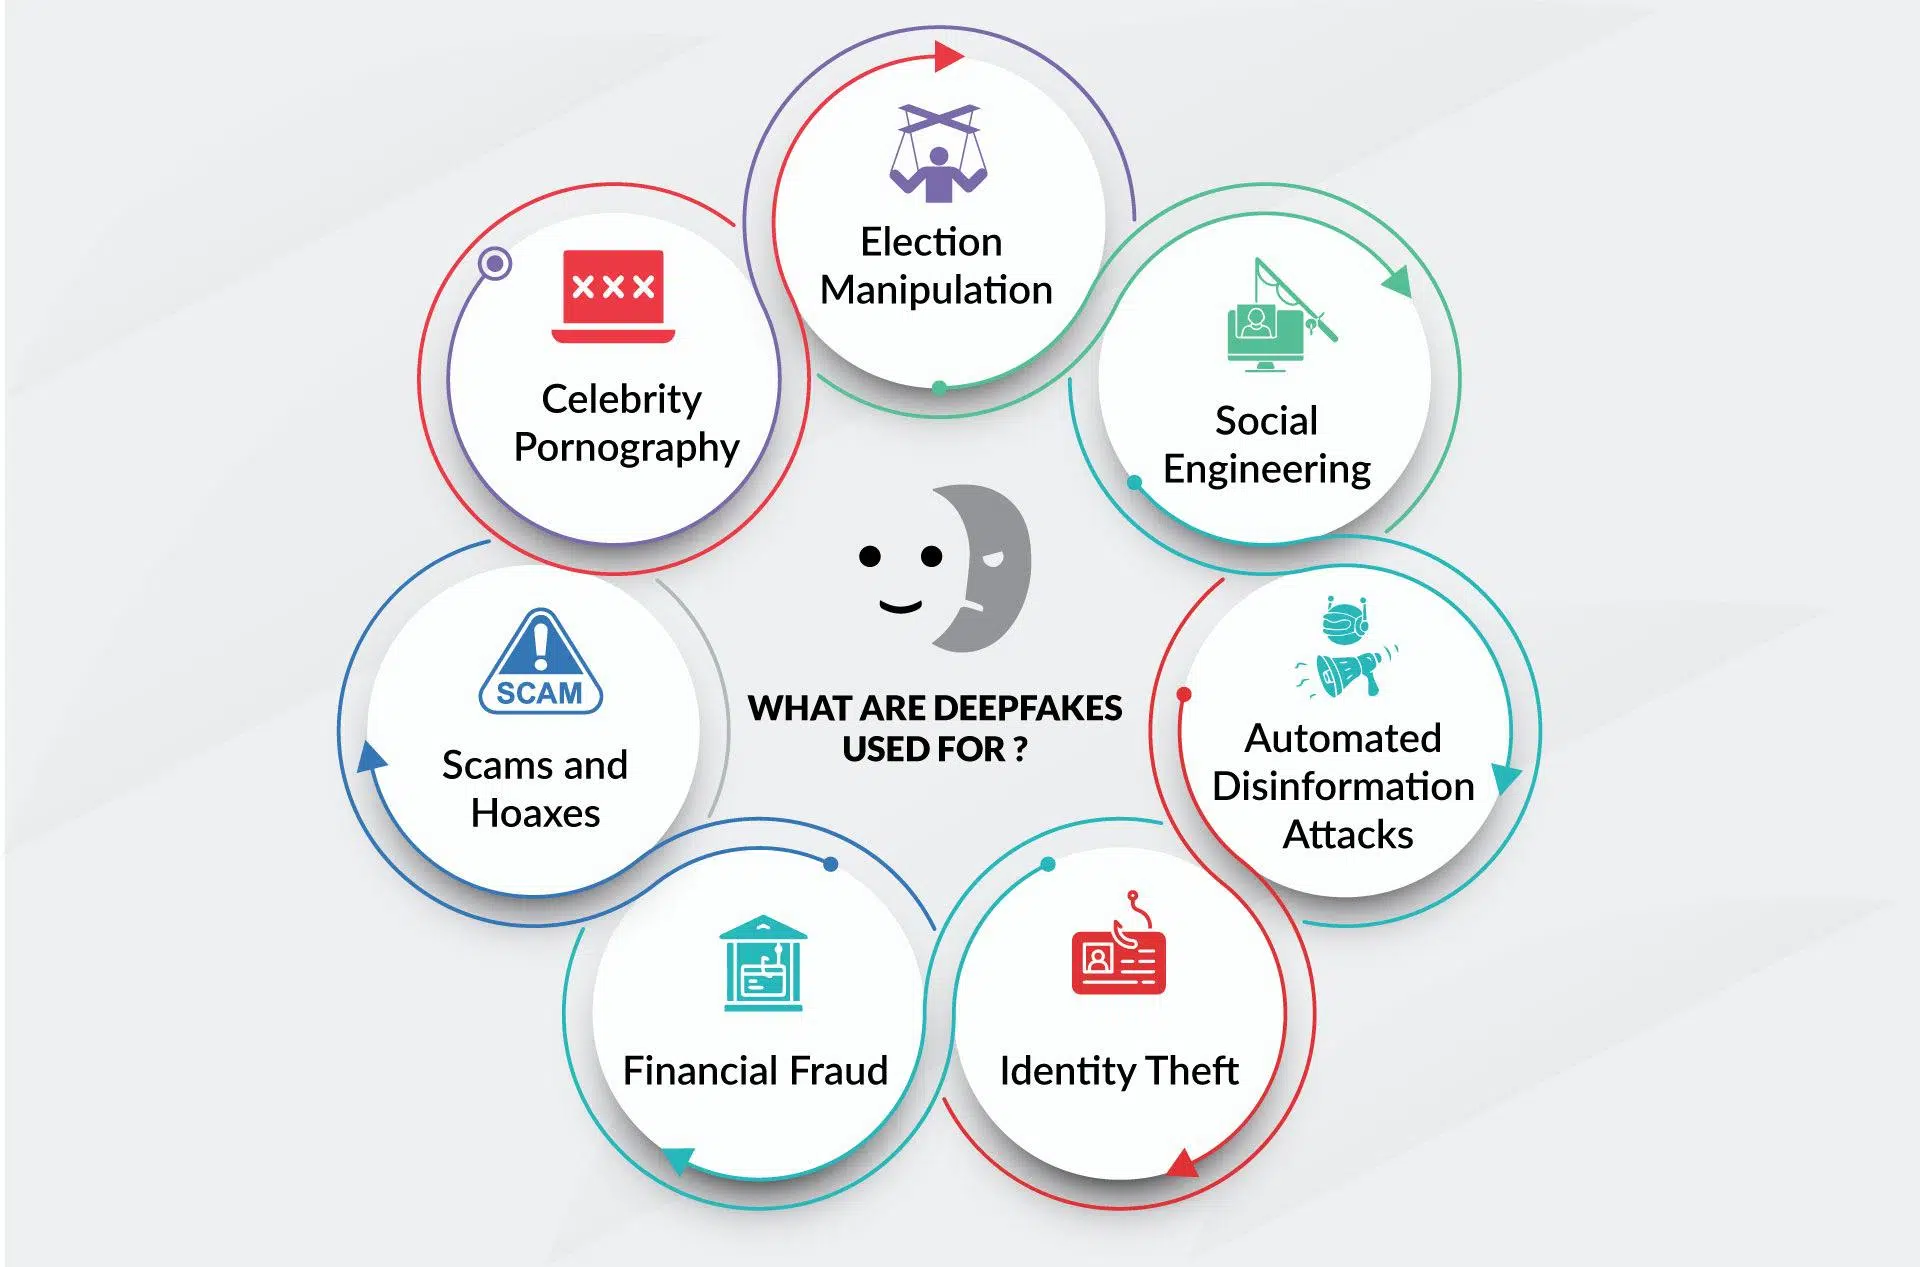
Os deepfakes deixaram de ser uma curiosidade da internet para se tornarem um dos desafios mais sérios da era digital. Vídeos, áudios e imagens manipulados por inteligência artificial podem nos fazer ver alguém dizer ou fazer algo que nunca aconteceu, com um realismo que, em muitos casos, engana até mesmo os olhos mais experientes. E isso não afeta apenas celebridades ou políticos: qualquer pessoa com presença nas redes sociais pode se tornar um alvo.
Esse fenômeno combina três ingredientes muito perigosos: tecnologia poderosa, facilidade de uso e alcance enorme . O resultado é a receita perfeita para desinformação, fraude financeira, assédio e uma erosão generalizada da confiança no que vemos e ouvimos. Vamos analisar, com calma e em detalhes, exatamente o que são deepfakes, como são criados, quais riscos representam para indivíduos, empresas e instituições, o que diz a lei e quais medidas concretas podemos tomar para nos proteger.

O que são deepfakes e por que são importantes?
O termo deepfake vem da combinação de deep learning (aprendizado profundo) e fake (falso) . Refere-se a qualquer conteúdo audiovisual — vídeo, imagem ou áudio — gerado ou manipulado por algoritmos generativos de inteligência artificial para parecer autêntico. Não estamos falando de meros filtros ou retoques, mas de reconstruções completas de rostos, gestos ou vozes que imitam com muita precisão uma pessoa real.
Com ferramentas facilmente acessíveis, inclusive gratuitas, é possível sobrepor o rosto de uma pessoa ao corpo de outra, clonar sua voz ou recriar cenas que nunca aconteceram . Os avanços em redes neurais e GANs (redes generativas adversárias) aumentaram drasticamente o nível de realismo, tornando muito mais difícil distinguir entre conteúdo genuíno e manipulado.
Os deepfakes são agora considerados uma evolução das notícias falsas : enquanto antes se manipulavam textos ou fotos, agora gera-se um vídeo falso ou uma gravação de áudio convincente que tem um impacto emocional e cognitivo muito maior. Nossos cérebros tendem a confiar mais no que "veem e ouvem" do que em uma simples manchete, o que multiplica seu poder de persuasão.
Embora essa tecnologia exista desde o final da década de 90, ela ganhou destaque em 2017, quando um usuário do Reddit começou a publicar conteúdo pornográfico falso com os rostos de atrizes famosas. Desde então, seu uso se disseminou enormemente, tanto no entretenimento quanto em contextos claramente maliciosos.
Como os deepfakes são criados: o lado técnico sem jargões técnicos
Por trás de um deepfake, existem sistemas de aprendizado de máquina que analisam milhares de imagens, frames ou trechos de áudio . O processo típico com rostos segue duas etapas principais: codificação e decodificação. Primeiro, um algoritmo de codificação estuda as semelhanças entre dois rostos e extrai um conjunto de características comuns. Em seguida, um decodificador reconstrói a imagem alvo usando as expressões da outra pessoa.
Na prática, dois decodificadores separados são treinados, um para cada rosto. Quando os dados de uma pessoa são inseridos no decodificador da outra , obtemos um vídeo no qual o sujeito A parece executar os gestos e movimentos do sujeito B. Se feito corretamente, o resultado se assemelha a uma gravação original.
Outra técnica comum é o uso de redes generativas adversárias (GANs) . Isso envolve duas redes: um gerador, que cria imagens ou vídeos falsos, e um discriminador, que tenta distinguir o falso do verdadeiro. Elas competem entre si milhares de vezes, aprimorando-se continuamente até que o discriminador não consiga mais detectar facilmente a falsificação e o resultado se aproxime bastante da realidade.
A maioria dos deepfakes em vídeo é criada alimentando o algoritmo com grandes conjuntos de imagens da pessoa imitada . Quanto mais ângulos, gestos e condições de iluminação o modelo tiver, mais convincente será o resultado final. Tradicionalmente, portanto, as vítimas tendiam a ser pessoas com grande exposição na mídia, embora hoje em dia uma única foto ou alguns segundos de gravações de voz sejam suficientes para gerar um clone decente.
No caso da voz, os sistemas de clonagem permitem, a partir de apenas alguns segundos de gravação, a reprodução do timbre, sotaque e ritmo da fala . Combinando síntese de voz com roteiros gerados por IA, é possível produzir áudio em que a vítima "diz" qualquer coisa que o atacante queira colocar em sua boca.
Tipos de deepfakes: imagem, vídeo e voz.
Dentro do universo dos deepfakes, podemos distinguir vários tipos, dependendo do tipo de conteúdo manipulado e da técnica utilizada. Duas categorias se tornaram especialmente populares: deepfaces e deepvoices.
Deepfaces são vídeos onde o rosto de uma pessoa é gerado ou completamente substituído . Usando múltiplas fotografias, o sistema cria rostos estáticos tão realistas que parecem retratos reais, e então os une em sequência para criar um vídeo fluido. O objetivo é que, ao assistir, ninguém suspeite que está vendo uma montagem artificial.
Enquanto isso, o deepvoices se concentra na imitação de voz . O algoritmo aprende as características vocais de uma pessoa (frequência, entonação, pausas, palavras de preenchimento, etc.) e, em seguida, consegue ler qualquer texto, fazendo-o passar por essa pessoa. Esse tipo de deepfake é especialmente perigoso nos setores corporativo e financeiro.
Um exemplo notável ocorreu em 2019: cibercriminosos clonaram a voz de um CEO para ligar para um executivo sênior de sua empresa e ordenar uma transferência urgente de mais de US$ 250.000. O executivo acatou a ordem porque a voz era idêntica à de seu superior e a urgência era convincente.
Além dessas duas categorias, existem também os deepfakes híbridos, que combinam vídeo, áudio e texto gerados por IA , de modo que todo o conteúdo — o que você vê e o que você ouve — seja sintético, mas coerente. À medida que a tecnologia amadurece, as linhas que separam esses tipos estão se tornando cada vez mais tênues.
Usos legítimos e aplicações positivas
Embora muitas vezes associemos deepfakes a golpes e cyberbullying, essa mesma tecnologia tem aplicações totalmente legítimas e valiosas quando usada de forma transparente e com consentimento. Na indústria cinematográfica, por exemplo, ela é usada para rejuvenescer atores, recriar personagens falecidos ou dublar diálogos sem perder a sincronização labial.
Na área educacional, os modelos generativos permitem que o conteúdo audiovisual seja adaptado a vários idiomas, preservando os gestos originais do falante. Isso melhora a compreensão, evita a sensação de "dublagem de baixo orçamento" e facilita a acessibilidade global para cursos e conferências.
Também estão sendo exploradas aplicações de acessibilidade, como a criação de avatares que interpretam a língua de sinais de forma personalizada ou vozes sintéticas sob medida para pessoas que não conseguem falar. Com a abordagem ética correta, a mesma tecnologia que nos preocupa hoje pode abrir portas importantes para a inclusão digital.
O maior desafio não reside tanto na ferramenta em si, mas sim no contexto, na finalidade e na transparência com que é utilizada. É por isso que as recentes regulamentações europeias enfatizam a obrigação de rotular claramente o conteúdo gerado por IA, para que o público possa distinguir entre os diferentes tipos.
Riscos e ameaças dos deepfakes para a sociedade
O impacto negativo dos deepfakes abrange desde a vida privada de um indivíduo até a estabilidade política, econômica e social . Um dos perigos mais óbvios é a desinformação: vídeos falsos mostrando líderes políticos fazendo declarações inflamatórias ou admitindo crimes que nunca aconteceram.
Mesmo que sejam refutadas posteriormente, o dano já está feito, pois o impacto emocional da primeira visualização muitas vezes supera qualquer correção subsequente . Isso contribui para a polarização da opinião pública, alimentando teorias da conspiração e enfraquecendo a confiança na mídia e nas instituições democráticas.
Outro risco extremamente sério é o uso de deepfakes para assédio, difamação e violações de privacidade . A criação de pornografia falsa usando os rostos de mulheres — especialmente políticas, ativistas e jornalistas — tornou-se uma forma de violência digital com consequências devastadoras para sua reputação, vida pessoal e saúde mental.
Estudos recentes indicam que cerca de 2,2% das pessoas entrevistadas em certos trabalhos acadêmicos se identificam como vítimas de deepfakes íntimos, enquanto 1,8% admitem ter criado ou distribuído esse tipo de conteúdo. Embora esses números possam parecer baixos, refletem uma tendência preocupante e crescente.
Além disso, os deepfakes contribuem para uma “crise da verdade” : se qualquer evidência audiovisual pode ser fabricada, a sociedade corre o risco de presumir que nada é totalmente credível. Este é talvez o impacto mais perigoso a longo prazo, porque corrói a confiança básica necessária para a coexistência digital e para um debate público informado.
Impacto na fraude e na cibersegurança corporativa
No mundo dos negócios, os deepfakes estão se tornando uma ferramenta de ataque altamente eficaz para cibercriminosos. Isso não é ficção científica: já existem inúmeros casos de executivos sendo personificados por meio de vídeo ou áudio para ordenar transferências, solicitar dados confidenciais ou dar instruções estratégicas falsas.
Um dos cenários mais comuns envolve [ informação incerta - possivelmente "endereço de e-mail" ou "número de telefone"]. Além do clássico e-mail fraudulento, o atacante inclui um vídeo ou gravação de áudio deepfake do CEO ou CFO, reforçando a urgência da solicitação. Ao ver ou ouvir seu "chefe", a vítima baixa a guarda e executa a ordem.
Os deepfakes também são usados em engenharia social avançada . Por exemplo, um vídeo aparentemente rotineiro é enviado a um escritório de advocacia, no qual um sócio exige a assinatura urgente de contratos ou o acesso a determinados documentos. O contexto é plausível, a imagem e a voz correspondem e o sistema de verificação se baseia exclusivamente no reconhecimento facial.
Em ambientes de trabalho remoto cada vez mais comuns, os atacantes infiltram-se em videochamadas fingindo ser membros da equipe . Usando avatares gerados por IA, eles participam de reuniões, solicitam acesso a sistemas internos ou pressionam por informações confidenciais. A falsificação pode passar despercebida se o comportamento não parecer muito incomum.
Tudo isso representa um desafio direto para os sistemas de segurança baseados em reconhecimento facial ou de voz. Estudos recentes indicam que pequenos ajustes em sombras, desfoque inteligente ou ruído externo podem reduzir drasticamente a eficácia dos detectores biométricos, permitindo que um rosto falso burle o controle de acesso.
Desafios de detecção: por que o software antivírus sozinho não é suficiente
Detectar deepfakes não é tão simples quanto instalar um software e esquecê-lo. Os modelos de detecção atuais enfrentam um problema crucial: sua generalização é limitada . Normalmente, eles são treinados usando técnicas e estilos de manipulação específicos e, quando surge um algoritmo de nova geração, perdem eficácia.
Além disso, os atacantes podem introduzir perturbações adversárias especificamente concebidas para enganar os detectores . Ou seja, adicionam ruído imperceptível ao olho humano, mas que confunde os sistemas forenses e permite que o conteúdo manipulado passe pelos filtros como se fosse autêntico.
A isso se soma o desafio da escalabilidade. Plataformas e redes sociais recebem quantidades enormes de vídeo e áudio diariamente , tornando praticamente impossível a análise aprofundada de cada conteúdo. Muitas são obrigadas a recorrer à amostragem, análises superficiais ou sistemas automatizados que, por vezes, falham.
Portanto, atualmente não existe uma "solução mágica" contra deepfakes. A defesa requer uma combinação de técnicas : análise de metadados, exame de artefatos visuais ou de áudio, redes neurais treinadas para detectar padrões sutis e, muito importante, treinamento do usuário e pensamento crítico.
O próprio avanço da IA exige a atualização contínua dos modelos de detecção . Cada nova geração de ferramentas generativas requer a revisão e o re-treinamento dos sistemas de defesa, criando um jogo perpétuo de gato e rato entre atacantes e defensores.
Quadro jurídico: como a Espanha e a União Europeia estão respondendo
Do ponto de vista legal, os deepfakes nem sempre são considerados um crime específico, mas seu uso prejudicial se enquadra em diversas leis e regulamentações penais existentes . Na Espanha, o Código Penal oferece várias formas de proteção contra a falsificação de identidade e violações de privacidade.
O artigo 197 e seguintes protegem o direito à privacidade e à própria imagem, penalizando a obtenção, o uso ou a divulgação de imagens ou gravações íntimas sem consentimento , mesmo que tenham sido manipuladas digitalmente. Um deepfake sexual divulgado sem permissão pode ser considerado um crime contra a privacidade.
O artigo 401 criminaliza o roubo de identidade , que pode ser aplicado quando um deepfake é usado para se passar por outra pessoa, por exemplo, para enganar terceiros ou cometer fraude. Os artigos 208 a 210 regulamentam a difamação e a calúnia, aplicáveis se o conteúdo falso prejudicar gravemente a honra ou a reputação da vítima.
Os artigos 248 e 249, relativos à fraude, abrangem casos em que vozes ou rostos alterados são utilizados para obter ganho financeiro ilícito . Nesses casos, a tecnologia deepfake é o meio empregado para cometer o crime, embora não seja classificada como um delito separado.
Em paralelo, a Lei Orgânica 3/2018 (LOPDGDD) e o Regulamento Geral sobre a Proteção de Dados (RGPD) protegem os dados pessoais, incluindo dados biométricos como rosto e voz. Utilizar a imagem ou a voz de alguém num deepfake sem o seu consentimento pode constituir uma grave infração à proteção de dados, sujeita a sanções administrativas e potencial responsabilidade civil ou criminal.
A Lei Orgânica 1/1982, sobre o direito à honra, à privacidade e à própria imagem, permite à vítima intentar uma ação civil contra quem divulgar um deepfake que viole a sua dignidade ou reputação , requerendo a remoção do conteúdo, a indemnização por danos e medidas cautelares urgentes para impedir a sua divulgação.
A nível europeu, o Regulamento da UE sobre Inteligência Artificial exigirá que o conteúdo gerado por IA, incluindo deepfakes, seja claramente identificado como tal. Entretanto, a Lei dos Serviços Digitais (DSA) obriga as plataformas e os serviços digitais a reagirem rapidamente a conteúdos falsos, difamatórios ou que violem direitos fundamentais.
Além disso, alguns governos — incluindo o da Espanha — começaram a definir mais especificamente os crimes relacionados a deepfakes sexuais e aliciamento, reforçando a proteção penal contra pornografia não consensual gerada com IA e o abuso de menores por meio de manipulação audiovisual.
Riscos específicos para crianças, mulheres e grupos vulneráveis.
Os deepfakes não afetam a todos da mesma forma. Os dados sugerem que mulheres, menores de idade e certos grupos sociais sofrem um impacto desproporcional, especialmente em relação a conteúdo íntimo compartilhado sem consentimento.
Relatórios recentes indicam que uma parcela significativa dos deepfakes identificados online são pornográficos e têm como alvo mulheres, muitas delas figuras públicas. Isso se traduz em campanhas de assédio, chantagem e difamação, com um forte componente de violência digital baseada em gênero.
Alguns estudos e relatórios estimam que um em cada cinco jovens na Espanha relata ter tido algum tipo de experiência relacionada a deepfakes durante a infância ou adolescência, seja como vítima direta, espectador ou participante. Essa exposição precoce aumenta o risco de normalização de práticas de assédio e extorsão sexual.
Para a criminologia e o sistema judicial, os deepfakes representam um problema adicional: podem ser apresentados como "prova" em processos legais , dificultando que juízes, promotores e peritos determinem a autenticidade do material.
A situação também levanta sérios problemas na área da segurança pessoal e da cibersegurança pública, uma vez que a biometria de controlo de acesso baseada no reconhecimento facial ou na voz poderá tornar-se cada vez mais pouco fiável se não forem desenvolvidos, em paralelo, mecanismos robustos para a deteção de conteúdo sintético.
Além dos danos individuais, a proliferação de deepfakes contribui para um clima de desconfiança generalizada em relação à informação digital . Se qualquer vídeo ou áudio pode ser falso, a ideia de que "nada é seguro" se consolida e, por fim, muitas pessoas deixam de tentar distinguir entre o que é real e o que é manipulado.
Essa fadiga informacional é especialmente perigosa porque abre caminho para campanhas de desinformação e manipulação em massa . Ataques de desinformação que combinam notícias falsas com deepfakes audiovisuais podem influenciar eleições, referendos, decisões de investimento e relações internacionais.
As redes sociais atuam como aceleradoras desse processo. Conteúdo falso, porém impactante, pode se tornar viral em questão de minutos , enquanto a verificação e as correções chegam muito mais tarde e com menor alcance. Essa defasagem claramente favorece aqueles que usam IA generativa para fins maliciosos.
Grandes plataformas — Facebook, X (antigo Twitter), Google, etc. — anunciaram medidas para limitar a disseminação de deepfakes prejudiciais , que vão desde proibições explícitas até sistemas de rotulagem e remoção rápida. No entanto, a dimensão do problema e a velocidade com que a tecnologia evolui fazem com que a resposta seja sempre parcial.
O risco mais profundo é que esses fenômenos contribuam para a erosão do pensamento crítico entre os cidadãos . Se “tudo pode ser mentira”, torna-se mais fácil semear dúvidas, disseminar teorias extremistas e minar a confiança na mídia, nas instituições e até mesmo no próprio sistema democrático.
Estratégias tecnológicas e organizacionais para a defesa
Diante de um problema tão complexo, a resposta deve ser igualmente multidimensional. Em termos técnicos, estão sendo desenvolvidos algoritmos de detecção baseados em IA que buscam inconsistências sutis em vídeos: erros de sincronização labial, piscadas não naturais, artefatos de compressão, pele excessivamente lisa ou bordas borradas na área facial.
Outra abordagem envolve a proteção do conteúdo "na origem", inserindo marcas d'água invisíveis ou metadados verificáveis que confirmem a autenticidade de um vídeo ou foto. Essas marcas podem ajudar a distinguir materiais originais de cópias manipuladas, desde que haja um padrão aceito e ferramentas para validá-las.
Em ambientes corporativos, a autenticação multifatorial aprimorada está ganhando cada vez mais espaço . Isso significa não depender apenas da imagem ou da voz de uma pessoa, mas combiná-las com outros fatores: geolocalização, padrões de uso típicos, confirmações por meio de canais alternativos (SMS, aplicativos seguros) ou códigos de uso único.
Recomenda-se também a implementação de protocolos claros para transações sensíveis , como transferências bancárias ou alterações de credenciais. Por exemplo, estabeleça que nenhuma ordem financeira importante seja executada exclusivamente por e-mail ou videochamada, mas sempre exija verificação adicional por meio de um canal diferente.
Por fim, o treinamento contínuo é fundamental. Organizações que realizam simulações de phishing e deepfake — ensinando seus funcionários a detectar sinais sutis, como problemas de sincronização de áudio, gestos não naturais ou comportamentos incomuns — desenvolvem uma cultura de segurança muito mais resiliente.
Como detectar um deepfake: sinais práticos para o dia a dia
Do ponto de vista do usuário, existem várias pistas que podem ajudar a identificar conteúdo falso, embora nem sempre sejam conclusivas. Uma primeira recomendação é procurar por falhas visuais óbvias : bordas borradas ao redor do rosto, iluminação inconsistente em comparação com o fundo, movimentos bruscos ou expressões faciais "estranhas".
O piscar de olhos é outro indicador útil. Muitos deepfakes ainda exibem padrões de piscadas não naturais : olhos que permanecem abertos por longos períodos ou piscadas com um ritmo estranho. Embora os modelos mais recentes estejam melhorando nesse aspecto, ele continua sendo um ponto fraco em muitos casos.
Também é importante observar o corpo, o pescoço e os ombros da pessoa. A maioria das manipulações se concentra no rosto , então o resto do corpo pode denunciar a falsificação se as proporções, a postura ou os gestos não corresponderem ao que se espera daquela pessoa.
A duração do vídeo pode ser outra pista. Gerar um deepfake longo exige mais recursos e aumenta a probabilidade de erros; portanto, grande parte do conteúdo manipulado é relativamente curto e se concentra em uma única frase ou cena impactante. Um clipe muito breve com uma mensagem explosiva deve acender um sinal de alerta.
Por fim, é crucial analisar o contexto e a origem da gravação . Quem a compartilhou primeiro? Ela aparece em veículos de mídia confiáveis ou apenas em contas anônimas? Existem outras fontes independentes que confirmam o que você vê? Reduzir a velocidade de reprodução ou assistir ao vídeo quadro a quadro pode ajudar a detectar mudanças repentinas no fundo, no alinhamento facial ou no interior da boca (língua, dentes) — áreas em que muitos algoritmos ainda falham.
Alfabetização midiática e cultura de verificação
Nenhuma tecnologia de detecção será suficiente sem uma população que possua pensamento crítico e habilidades básicas de verificação . Organizações como o INCIBE e o Escritório de Segurança do Usuário da Internet enfatizam a necessidade de estarmos vigilantes em relação às informações que recebemos, analisarmos o conteúdo detalhadamente e sempre verificá-lo com fontes confiáveis.
Desenvolver o hábito de não compartilhar nada impulsivamente , especialmente se isso apelar para emoções fortes (medo, raiva, indignação), é uma das melhores defesas contra a disseminação de deepfakes e notícias falsas. Dedicar alguns segundos para se perguntar: "Quem se beneficia se eu acreditar nisso?" pode fazer uma grande diferença.
Treinamento em cibersegurança, pesquisa online e inteligência cibernética não são exclusividade de especialistas. Compreender como funcionam os ataques de phishing, engenharia social e desinformação ajuda qualquer pessoa a reduzir significativamente sua vulnerabilidade, tanto na vida pessoal quanto profissional.
Para crianças e adolescentes, é especialmente importante integrar esses temas à educação digital e emocional , explicando os riscos do cyberbullying, da extorsão sexual e do compartilhamento de imagens íntimas. Saber que um vídeo pode ser falso, mas que suas consequências podem ser muito reais, faz toda a diferença.
Para empresas e instituições, investir em programas de conscientização que vão além de conselhos genéricos sobre segurança cibernética tornou-se uma necessidade estratégica. Aqueles que não entendem os deepfakes, seu impacto e como reagir a eles estarão em clara desvantagem no novo cenário digital.
Tudo indica que os deepfakes continuarão a se multiplicar em volume e sofisticação , afetando a segurança, a economia, a política e a vida privada de milhões de pessoas. Aceitar que fazem parte do cenário digital, exigir marcos legais claros, investir em tecnologias de detecção robustas e, sobretudo, cultivar uma cultura de verificação e responsabilidade compartilhada são as melhores maneiras de impedir que essa poderosa ferramenta se torne uma arma que mina completamente a confiança em nossas vidas online.