- O Dia Mundial da Senha é comemorado na primeira quinta-feira de maio para aumentar a conscientização sobre a segurança das senhas.
- Senhas longas, exclusivas e complexas reduzem drasticamente o risco de acesso não autorizado e violações de dados.
- Os gerenciadores de senhas e a autenticação em duas etapas são ferramentas essenciais para fortalecer a proteção digital.
- Empresas e usuários devem revisar periodicamente seus hábitos e políticas de uso de senhas para se adaptarem a novas ameaças.
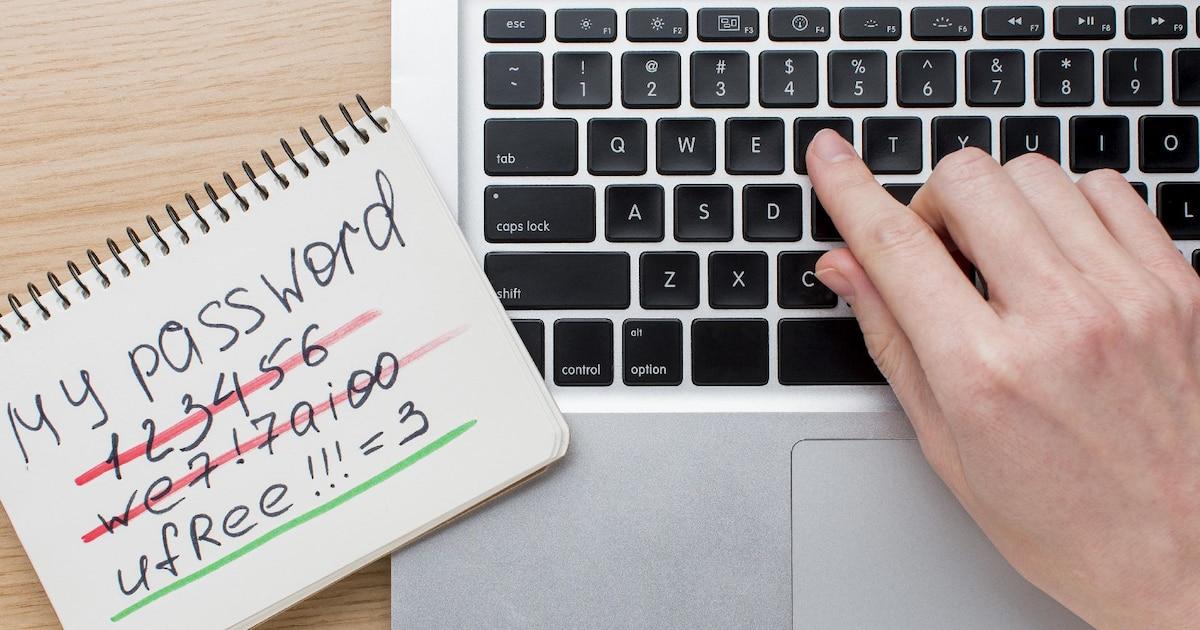
O Dia Mundial da Senha tornou -se um lembrete fundamental de algo que muitas vezes negligenciamos: as senhas que usamos diariamente são a barreira que separa nossas vidas digitais dos cibercriminosos. Cada login em e-mail, banco online, redes sociais ou plataformas de trabalho depende, em grande medida, de quão bem (ou mal) gerenciamos nossas senhas.
Embora possa parecer um assunto técnico ou entediante, a realidade é que uma simples senha fraca pode abrir as portas para fraudes financeiras , roubo de identidade ou vazamento de dados pessoais e profissionais altamente sensíveis. É por isso que este dia, celebrado toda primeira quinta-feira de maio, serve como a desculpa perfeita para revermos nossos hábitos, melhorarmos nossas senhas e aprendermos sobre ferramentas que facilitam a vida sem comprometer a segurança.
O que é o Dia Mundial da Senha e quando é comemorado?
O Dia Mundial da Senha é comemorado na primeira quinta-feira de maio e tem como objetivo conscientizar os usuários sobre a importância de usar senhas fortes e bem gerenciadas. Não é apenas mais uma data no calendário: busca incentivar milhões de pessoas a usar este dia para revisar suas senhas, alterá-las se necessário e adotar boas práticas de gerenciamento de senhas.
Neste dia, órgãos públicos, empresas de tecnologia e associações de usuários costumam lançar campanhas, guias e lembretes incentivando todos a verificarem o status de suas credenciais de login. Eles enfatizam a importância de não reutilizar senhas, aumentar sua complexidade e ativar camadas extras de proteção, como a autenticação em duas etapas.
A escolha da primeira quinta-feira de maio não é acidental. O objetivo era encontrar uma época do ano relativamente livre de outros grandes eventos que pudessem desviar a atenção da mensagem sobre cibersegurança. Dessa forma, o foco permanece na proteção de dados e na redução do risco de violações de segurança.
Na prática, este dia tornou-se um lembrete regular para empresas e cidadãos revisarem suas políticas e hábitos de segurança digital, detectarem vulnerabilidades e se adaptarem a um ambiente onde os ataques cibernéticos estão se tornando cada vez mais sofisticados e frequentes.
Origem e história do Dia Mundial da Senha
A origem deste dia remonta ao trabalho do pesquisador de segurança Mark Burnett . Em 2005, ele publicou o livro "Perfect Passwords" (Senhas Perfeitas), onde incentivava os usuários a criarem senhas fortes, únicas e difíceis de prever, e propôs abertamente a ideia de dedicar um dia específico para conscientizar sobre a importância das senhas.
Burnett enfatizou que a maioria das pessoas tende a usar senhas muito previsíveis , reutilizá-las em diferentes serviços e nunca as alterar, o que facilita muito o trabalho dos cibercriminosos. Sua proposta para um "Dia da Senha" visava justamente quebrar esse hábito, incentivando as pessoas a revisar e atualizar suas senhas pelo menos uma vez por ano.
Anos mais tarde, em 2013, a Intel Security adotou essa ideia e formalizou o evento. Declararam a primeira quinta-feira de maio como o Dia Mundial da Senha, com a intenção de transformá-lo em uma campanha global de conscientização. Desde então, a data se consolidou cada vez mais em todo o mundo.
A iniciativa foi rapidamente adotada por organizações de cibersegurança , sites especializados e grandes plataformas digitais. Muitos deles aproveitam este dia para divulgar recomendações, ferramentas de verificação de senhas e lembretes para ativar a autenticação de dois fatores.
Segundo dados coletados por portais de estatísticas como o Statista, mais de 60% dos usuários da internet afirmam ter alterado suas senhas em algum momento como resultado direto de campanhas de conscientização relacionadas a este dia. Esse número reflete o impacto real que um evento bem planejado pode ter nos hábitos de segurança digital.
Fontes como o National Today destacam que este dia tem sido fundamental para aumentar a conscientização sobre a necessidade de atualizar as senhas regularmente e evitar combinações óbvias ou baseadas em dados pessoais. Muitos especialistas concordam que a criação do Dia Mundial da Senha marcou um ponto de virada na forma como a segurança cibernética é abordada sob a perspectiva do usuário final.
Por que as senhas são tão importantes para sua segurança digital
As senhas atuam como a primeira linha de defesa contra o acesso não autorizado às nossas contas. Qualquer serviço em que você faça login — e-mail, redes sociais, serviços bancários, saúde, plataformas corporativas — depende de uma senha forte o suficiente para resistir a ataques.
De organizações como a Agência de Segurança Cibernética e de Infraestrutura dos EUA ao Instituto Nacional de Segurança Cibernética da Espanha, a mensagem é a mesma: senhas fracas ou reutilizadas são responsáveis por grande parte das violações de dados. Em setores sensíveis como saúde e finanças, estudos publicados em periódicos renomados indicam que quase 80% das violações têm origem no roubo ou vazamento de credenciais.
Para melhor compreender isso, muitos especialistas comparam a situação ao mundo físico: usar uma senha simples ou reutilizá-la em vários serviços é como trancar a porta da frente, mas deixar a chave na fechadura. À primeira vista, tudo parece seguro, mas basta um pequeno descuido para que qualquer pessoa entre sem muita dificuldade.
Mesmo assim, apesar dos repetidos alertas, combinações como “123456” ou “password” continuam a aparecer em listas das senhas mais usadas no mundo . Essas são senhas extremamente fáceis de adivinhar, que podem ser descobertas quase instantaneamente por meio de ataques de força bruta ou testes automatizados simples das mais comuns.
Além disso, a tendência de reutilizar a mesma senha em vários serviços agrava o problema: se um único site sofrer uma violação de dados e essa senha for a mesma que você usa para seu e-mail, redes sociais ou banco online, o invasor poderá encadear acessos e causar danos muito maiores.
Como criar senhas seguras e fáceis de gerenciar
Criar senhas fortes não é uma tarefa impossível; trata-se mais de adotar alguns hábitos simples e segui-los. Existem diretrizes básicas que ajudam você a criar uma senha realmente robusta sem se estressar tentando memorizá-la.
Um dos pontos principais é o comprimento da senha . Recomenda-se que ela tenha pelo menos 10 caracteres e, em muitos casos, até mais. Quanto maior a senha, maior o número de combinações possíveis e mais difícil será para um programa automatizado quebrá-la usando força bruta.
É essencial também combinar letras maiúsculas e minúsculas, números e símbolos especiais . Essa mistura aumenta a complexidade da chave. Uma técnica comum envolve substituir algumas letras por números de aparência semelhante, como usar 3 em vez de E, 4 em vez de A, 1 em vez de I ou 0 em vez de O. No entanto, é melhor evitar padrões muito previsíveis que todos conhecem.
Outra dica essencial é evitar informações pessoais óbvias em suas senhas. Datas de nascimento, números de identidade, nomes de filhos ou cônjuges, endereços e números de telefone são informações que podem ser facilmente descobertas ou adivinhadas. Em vez disso, memórias pessoais menos óbvias, que você normalmente não compartilha, podem servir como base para criar uma senha mais longa e segura.
Igualmente importante é evitar sequências de teclado ou números ordenados como “123456”, “000000” ou “qwerty”. Embora sejam fáceis de memorizar, essas são as primeiras combinações que os atacantes tentam, justamente porque milhões de usuários continuam a usá-las.
Especialistas geralmente recomendam a troca regular de senhas . Uma boa prática é a cada três ou quatro meses, embora também seja aconselhável trocá-las quando houver indícios de uma possível violação de dados ou quando um serviço recomendar a troca após um incidente de segurança.
Por fim, é importante não anotar senhas em papel nem deixá-las em bilhetes visíveis, documentos desprotegidos ou locais de fácil acesso. Embora possa parecer inofensivo, é uma maneira muito fácil de alguém obter suas senhas com o mínimo esforço.
Gerenciadores de senhas: aliados para evitar a loucura
Um dos maiores problemas com o uso de senhas complexas e exclusivas é que é praticamente impossível memorizá-las todas se você as gerenciar manualmente. É aí que entram os gerenciadores de senhas — ferramentas projetadas justamente para facilitar o que, de outra forma, seria um caos.
Um gerenciador de senhas é um aplicativo — local ou baseado na nuvem — que gera, armazena e preenche automaticamente suas senhas. Você só precisa se lembrar de uma senha mestra forte que lhe dá acesso às demais. A partir daí, o gerenciador pode criar combinações aleatórias longas e complexas para cada serviço, sem que você precise memorizá-las.
Muitos guias de boas práticas, como o desenvolvido pela Telefónica Tech em seu guia de dez pontos sobre o uso seguro da internet, enfatizam a utilidade dos gerenciadores de senhas. Eles minimizam o risco de reutilização de senhas, facilitam a troca regular de senhas e impedem que você recorra a padrões fáceis apenas por conveniência.
Além disso, esses programas geralmente incluem recursos para verificar se alguma de suas senhas foi vazada em bancos de dados públicos após uma violação de segurança. Se detectarem um problema, eles o alertam para que você possa alterar sua senha o mais rápido possível, reduzindo assim o período de vulnerabilidade.
Quando configurado corretamente, um gerenciador de senhas se torna um pilar central da sua segurança digital , especialmente se você utiliza muitos serviços diferentes ou trabalha em ambientes onde dados sensíveis são tratados, como empresas dos setores de saúde, financeiro ou administrativo.
Autenticação em duas etapas: uma camada extra que faz toda a diferença
Juntamente com senhas fortes, a autenticação em duas etapas (ou autenticação de dois fatores, 2FA) tornou-se uma das medidas mais eficazes para proteger contas. A ideia é simples: além da sua senha, você precisa de um segundo elemento de verificação para fazer login.
Este segundo fator pode chegar por SMS, e-mail ou aplicativos de autenticação específicos que geram códigos temporários. Cada vez que você tenta fazer login em um novo dispositivo, ou periodicamente, é solicitado que você insira esse código adicional, tornando extremamente difícil para alguém obter acesso, mesmo que essa pessoa tenha descoberto sua senha.
Organizações e entidades internacionais, como o Instituto Nacional de Cibersegurança da Espanha, consideram essa camada extra praticamente indispensável para serviços críticos: e-mail principal, serviços bancários, redes profissionais e plataformas corporativas. Muitas empresas já incorporaram essa opção por padrão ou até mesmo a exigem de seus funcionários.
A principal vantagem da autenticação em duas etapas é que ela reduz drasticamente o impacto de uma possível violação de senha. Um invasor que tenha roubado sua senha ainda precisará ter acesso ao seu celular, e-mail ou aplicativo autenticador para concluir o processo, o que geralmente é muito mais difícil de obter.
Em paralelo, métodos biométricos como reconhecimento de impressões digitais e facial também ganharam espaço , sendo utilizados como um método adicional de desbloqueio em dispositivos e aplicativos. Embora não substituam completamente as senhas, eles reforçam a verificação de identidade e tornam o acesso seguro mais conveniente.
Boas práticas e erros comuns ao usar senhas
Apesar de inúmeras campanhas e dicas, vários maus hábitos de senha persistem. Identificá-los é o primeiro passo para corrigi-los e reduzir os riscos em nosso dia a dia digital.
Um dos erros mais comuns é reutilizar a mesma senha em vários serviços. Se uma plataforma sofrer uma violação de segurança e essa senha for vazada, o invasor pode tentar usá-la em outros sites conhecidos (e-mail, redes sociais, bancos) e multiplicar o dano potencial.
Outro erro comum é confiar em e-mails ou mensagens suspeitas que pedem para você atualizar sua senha por meio de links incluídos na própria mensagem. Essa técnica é típica de ataques de phishing: eles se fazem passar por bancos, redes sociais ou empresas conhecidas para enganá-lo e levá-lo a inserir suas credenciais em um site falso.
Também é perigoso armazenar senhas em documentos desprotegidos no seu computador, celular ou serviços em nuvem, assim como anotá-las em papéis na sua mesa, em agendas, em post-its colados no monitor ou em locais semelhantes. Qualquer pessoa com acesso ocasional pode fotografá-las ou copiá-las sem que você perceba.
Tendo em conta estas vulnerabilidades, os especialistas recomendam rever regularmente a atividade da sua conta , ativar os alertas de início de sessão em novos dispositivos sempre que possível e alterar imediatamente as suas palavras-passe se detetar um acesso suspeito ou receber notificações de violação de dados de um serviço.
Além disso, é aconselhável não compartilhar senhas com ninguém, nem mesmo com amigos próximos ou familiares. Mesmo havendo confiança, o compartilhamento aumenta o risco de as senhas serem armazenadas em locais inseguros ou reutilizadas em outros serviços. Se um terceiro precisar de acesso temporário, a melhor solução é gerar credenciais específicas ou usar recursos de compartilhamento seguro, quando a plataforma permitir.
A importância das senhas nas empresas
No mundo corporativo, o gerenciamento de senhas é muito mais do que uma recomendação: é um pilar fundamental da segurança cibernética empresarial . Uma única conta comprometida pode levar ao acesso não autorizado a redes internas, vazamento de dados de clientes, necessidade de proteger informações pessoais , interrupções de serviço ou até mesmo extorsão financeira.
As empresas devem estabelecer políticas claras para a criação e o uso de senhas, incluindo requisitos de complexidade, alterações periódicas e a proibição de reutilização de senhas em diferentes sistemas internos. É prática comum exigir que os funcionários criem senhas com um determinado comprimento e com uma variedade de caracteres.
Igualmente importante é fornecer treinamento contínuo aos funcionários sobre as melhores práticas de segurança cibernética . Não basta simplesmente impor padrões técnicos se os usuários não entenderem os riscos de phishing, uso de dispositivos pessoais não seguros ou compartilhamento de credenciais com colegas para "agilizar o trabalho".
Empresas especializadas em serviços de tecnologia e cibersegurança, como a NexTReT e outras do setor, frequentemente enfatizam a importância de construir uma cultura de segurança digital . Isso envolve combinar soluções técnicas — gerenciadores de credenciais corporativas, autenticação multifator, monitoramento de acesso — com campanhas internas de conscientização e revisões periódicas de políticas.
Em muitas organizações, o uso de gerenciadores de senhas corporativos e sistemas de identidade centralizados permite uma atribuição, revogação e auditoria de acesso mais seguras. Isso reduz o risco de ex-funcionários manterem credenciais ativas ou de compartilhamento descontrolado de senhas.
Com o aumento do trabalho remoto e o uso generalizado de serviços em nuvem, senhas fortes e autenticação em duas etapas para ferramentas corporativas tornaram-se essenciais. O perímetro da empresa não se limita mais ao escritório: qualquer conexão remota pode ser um ponto de entrada para um invasor se não estiver devidamente protegida.
Em última análise, tanto em ambientes pessoais quanto profissionais, o gerenciamento adequado de senhas faz toda a diferença entre uma infraestrutura vulnerável e um ambiente relativamente bem protegido. Aproveitar o Dia Mundial da Senha para revisar essas políticas é uma oportunidade ideal para aumentar o nível de segurança sem exigir investimentos significativos.
Toda primeira quinta-feira de maio nos lembra que, embora gerenciar senhas possa parecer rotineiro ou tedioso, o esforço vale muito a pena . Adotar senhas longas, exclusivas e complexas, usar gerenciadores de senhas, habilitar a autenticação em duas etapas e ficar atento a ataques de phishing são medidas simples que reduzem significativamente as chances de sofrer um ataque cibernético. Mudar alguns hábitos hoje pode nos poupar muitos problemas no futuro digital.

Índice
- 1 O que é o Dia Mundial da Senha e quando é comemorado?
- 2 Origem e história do Dia Mundial da Senha
- 3 Por que as senhas são tão importantes para sua segurança digital
- 4 Como criar senhas seguras e fáceis de gerenciar
- 5 Gerenciadores de senhas: aliados para evitar a loucura
- 6 Autenticação em duas etapas: uma camada extra que faz toda a diferença
- 7 Boas práticas e erros comuns ao usar senhas
- 8 A importância das senhas nas empresas