- A segurança dos contêineres Docker exige o controle conjunto de imagens, hosts, redes e orquestração.
- O uso de imagens mínimas, assinadas e digitalizadas reduz drasticamente as vulnerabilidades e a superfície de ataque.
- O princípio do menor privilégio, a segmentação de rede e a gestão segura de segredos são pilares essenciais.
- A combinação de varredura contínua, monitoramento em tempo de execução e cultura DevSecOps fortalece todo o ciclo de vida.
Os contêineres transformaram completamente a maneira como desenvolvemos e implantamos software. O Docker passou de uma curiosidade de nicho ao padrão de fato para empacotar aplicativos, microsserviços e até mesmo bancos de dados. Tudo é mais rápido, mais portátil e muito mais fácil de automatizar; a otimização de contêineres é fundamental, mas se você baixar a guarda com a segurança, poderá ter uma grande surpresa.
Um único contêiner mal configurado ou uma imagem com uma vulnerabilidade crítica pode se espalhar por toda a sua infraestrutura em segundos. A mesma agilidade que você usa para implantar em CI/CD é o que um invasor explora para escalar privilégios, se mover lateralmente pela rede ou extrair dados confidenciais. É por isso que vale a pena parar, revisar as melhores práticas e desenvolver uma estratégia de segurança robusta para contêineres Docker.
O que é Docker e por que sua segurança é tão sensível?
O Docker é uma plataforma de contêineres que permite empacotar um aplicativo, juntamente com suas bibliotecas, binários e dependências, em uma unidade padronizada chamada imagem de contêiner . A partir dessa imagem, você pode iniciar quantas instâncias desejar; esses são os próprios contêineres.
Esses contêineres são executados como processos isolados em um sistema operacional compartilhado. Eles não são máquinas virtuais completas : compartilham o kernel do host, o que os torna muito leves e perfeitos para arquiteturas de microsserviços, pipelines de CI/CD e implantações nativas da nuvem.
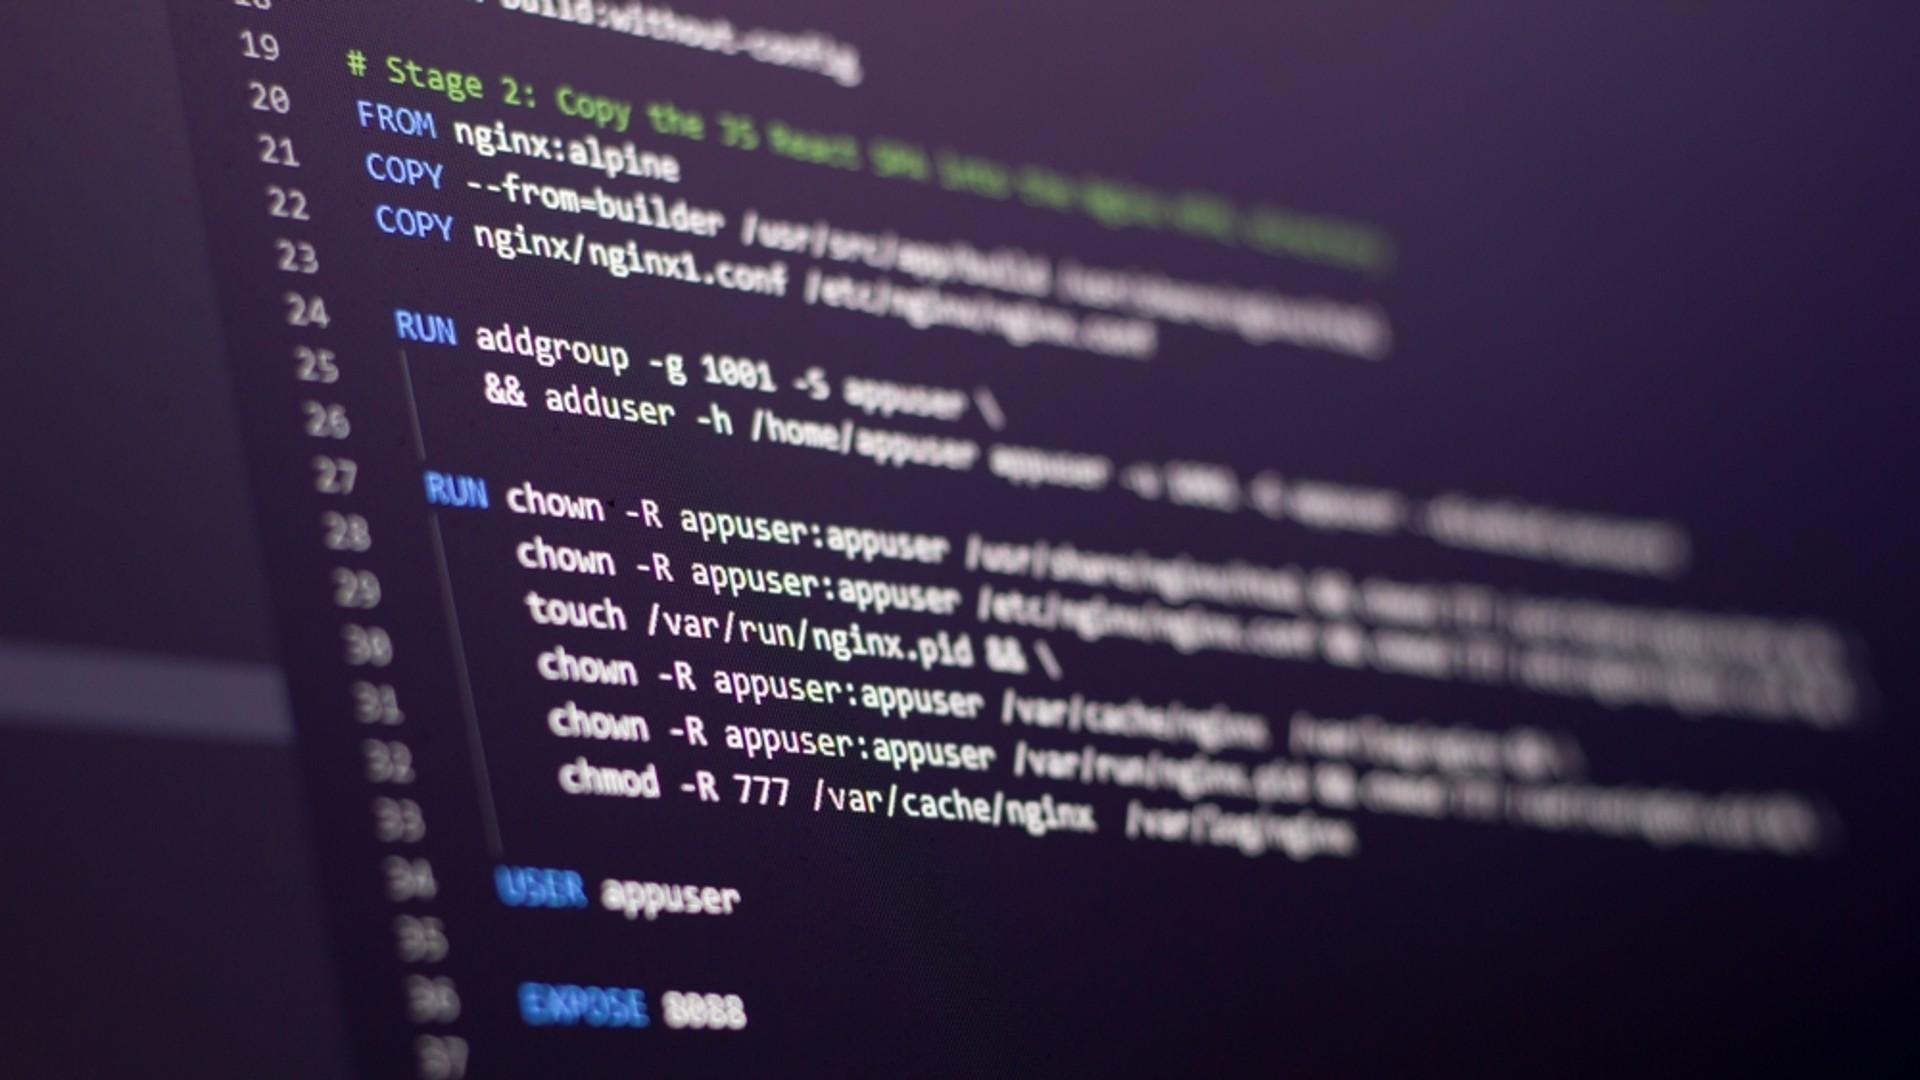
As imagens são normalmente definidas usando um Dockerfile, um arquivo de texto que especifica o ambiente base, os pacotes instalados, as portas expostas, a conta de usuário e outros detalhes. Depois de criada, a imagem é salva em um registro (Docker Hub, registro corporativo, etc.) e implantada a partir daí em ambientes de desenvolvimento, pré-produção ou produção.
Todo esse modelo proporciona agilidade e escalabilidade, mas também abre novas portas para ataques. Qualquer falha na imagem, no host, na rede ou no orquestrador pode comprometer desde um único aplicativo até um cluster Kubernetes inteiro (por exemplo, Docker Swarm ).
Principais riscos e ameaças em contêineres Docker
Antes de começar a reforçar a segurança do seu ambiente, é importante entender o que pode acontecer. Os ataques contra contêineres tendem a girar em torno de alguns vetores muito comuns.
Imagens vulneráveis ou maliciosas
Cada imagem Docker normalmente inclui um sistema base e um bom número de pacotes. Se ao menos uma dessas dependências tiver uma vulnerabilidade conhecida , sua superfície de ataque aumentará exponencialmente. Usar imagens desatualizadas, não oficiais ou modificadas por terceiros é uma fonte constante de problemas.
Milhares de imagens públicas contendo malware, backdoors ou configurações perigosas foram encontradas em registros como o Docker Hub . Usá-las sem verificá-las significa, essencialmente, executar código de fontes desconhecidas em seus servidores.
Fuga de contêiner
Os contêineres compartilham o kernel do host; se alguém conseguir explorar uma falha nesse kernel, no ambiente de execução ou na configuração de privilégios, poderá saltar do contêiner para o sistema host ou para outros contêineres . Isso é conhecido como escape de contêiner.
Esse tipo de ataque é facilitado quando os contêineres são executados em modo privilegiado, com recursos excessivos do Linux ou sem mecanismos como AppArmor, SELinux ou seccomp aplicados corretamente.
Configurações de rede inseguras
O Docker facilita a criação de redes em ponte, sobreposições e encaminhamento de portas. Se essas configurações forem mantidas com seus valores padrão, é fácil acabar com serviços internos expostos à internet , comunicação irrestrita entre contêineres ou a capacidade de se mover lateralmente por todo o ambiente.
A segmentação inadequada, a ausência de firewalls em nível de host ou políticas de orquestração frouxas podem permitir que uma intrusão em um único contêiner se transforme em um comprometimento generalizado.
Daemon Docker mal protegido
O daemon do Docker (dockerd) é o coração da plataforma: ele controla imagens, contêineres e redes. Se um invasor obtiver acesso ao socket do daemon, ele terá controle efetivo sobre todo o host . Isso inclui acesso a volumes, imagens, redes e outros contêineres.
Práticas ruins típicas incluem expor a API do Docker sem TLS, não exigir autenticação para o socket remoto, executar o daemon com mais privilégios do que o necessário ou nunca auditar sua configuração.
Segredos e variáveis ambientais expostos
É muito comum encontrar senhas, tokens de API ou chaves privadas inseridas à força em Dockerfiles, variáveis de ambiente ou até mesmo no próprio código . Esses segredos acabam ficando visíveis nas camadas da imagem, nos logs ou por meio de um simples comando `docker inspect`.
Quando essas imagens são carregadas em um registro compartilhado, qualquer pessoa com acesso ao registro pode recuperar as credenciais que serão reutilizadas para acessar bancos de dados, filas de mensagens ou outros serviços internos.
Vulnerabilidades do kernel e do sistema host
Como todos os contêineres dependem do mesmo kernel, qualquer vulnerabilidade de segurança no nível do sistema operacional afeta todo o cluster . Um host desatualizado com patches de segurança pendentes é um prato cheio para quem busca explorar falhas conhecidas.
Além disso, se o host estiver executando outros serviços além do Docker, uma falha em um desses serviços pode ser usada como ponto de entrada para atacar o ambiente do contêiner.
Comunicação irrestrita entre contêineres
Por padrão, muitas implementações permitem que todos os contêineres se comuniquem entre si sem muita filtragem. Isso é muito conveniente para os desenvolvedores, mas desastroso para a segurança . Se um contêiner falhar, um invasor pode usá-lo como ponto de partida para atacar os demais.
Sem segmentação de rede, políticas de tráfego e inspeção, a movimentação lateral dentro do cluster é apenas uma questão de tempo após o acesso inicial ser obtido.
Principais práticas recomendadas antes de usar o Docker em produção.
Tudo começa no host onde o Docker será executado. Executar contêineres em sistemas operacionais inseguros é como colocar a carroça na frente dos bois , portanto, é melhor estabelecer algumas medidas básicas de segurança.
Idealmente, você deve dedicar servidores ou máquinas virtuais exclusivamente para cargas de trabalho conteinerizadas. Evite misturar o Docker com bancos de dados físicos, aplicativos legados ou outros serviços no mesmo host, se possível: isso reduz sua superfície de ataque e evita interferências.
Mantenha o kernel e o sistema operacional do host atualizados com os patches de segurança, preferencialmente usando versões LTS e um processo de atualização claro . Além disso, reforce a segurança do sistema de arquivos, da configuração SSH, dos serviços em segundo plano e, em geral, de tudo que não seja estritamente necessário para executar o Docker.
Em ambientes Linux, é altamente recomendável ativar e configurar corretamente mecanismos como AppArmor, SELinux , cgroups e namespaces . Esses mecanismos são a base do isolamento de contêineres e do controle preciso sobre as permissões de recursos do host.
Imagens Docker seguras: a base de tudo
A segurança dos seus contêineres começa com a imagem. Se a sua imagem já estiver comprometida, não importa o quão bem você configure todo o resto . É aqui que a disciplina faz toda a diferença.
Use imagens oficiais, verificadas e mínimas.
Sempre que possível, utilize imagens oficiais ou verificadas (por exemplo, imagens de fornecedores certificados ou registros corporativos confiáveis ). Essas imagens geralmente são mantidas atualizadas, passam por verificações frequentes e reduzem o risco de encontrar código malicioso.
Comece sempre com uma base mínima: Alpine, Debian:Slim ou equivalentes reduzem drasticamente o número de pacotes instalados. Quanto menos componentes sua imagem tiver, menos vulnerabilidades potenciais ela terá e mais fácil será mantê-la atualizada.
Assine e verifique as imagens.
Para evitar surpresas com imagens modificadas, utilize mecanismos de confiança de conteúdo, como o Docker Content Trust ou sistemas de autenticação notarial . A ideia é usar apenas imagens assinadas por alguém que você considere confiável e verificar essa assinatura antes de executar qualquer coisa.
Em muitos casos, basta ativar o uso obrigatório de assinaturas antes da implantação, para que qualquer imagem sem uma assinatura válida ou de uma fonte desconhecida seja bloqueada automaticamente.
Evite informações sensíveis na imagem.
Incluir chaves, certificados ou senhas na própria imagem é um dos erros mais comuns. Qualquer pessoa com acesso ao registro pode baixar a imagem e extrair esses segredos . Não é preciso ser um gênio para fazer isso.
A maneira correta é injetar segredos em tempo de execução: Docker Secrets, Kubernetes Secrets ou outras ferramentas de código aberto como Vault ou Consul permitem gerenciar credenciais de forma centralizada, criptografá-las e expô-las apenas aos contêineres que realmente precisam delas.
Análise de vulnerabilidades de imagens
Integrar scanners de vulnerabilidades ao ciclo de vida é essencial. Ferramentas como Trivy, Clair, Grype, Snyk, Anchore e outras se conectam ao seu pipeline de CI/CD, registros ou orquestrador e analisam cada imagem em busca de CVEs conhecidas e configurações perigosas.
Idealmente, essa verificação deve ocorrer automaticamente em cada compilação ou antes do envio da imagem para o registro, e qualquer imagem com vulnerabilidades de alta ou crítica gravidade deve ser impedida de ser promovida para produção sem uma exceção explícita.
Construções em múltiplas etapas e redução da área de superfície
As compilações em múltiplas etapas permitem compilar sua aplicação em uma imagem "completa" com todas as ferramentas de desenvolvimento e copiar apenas o produto final para uma imagem de tempo de execução muito leve . Dessa forma, você evita deixar compiladores, gerenciadores de pacotes e utilitários desnecessários na imagem de produção.
No final, você obtém contêineres menores que são baixados e inicializados mais rapidamente, além de oferecerem menos oportunidades para um invasor se movimentar dentro do sistema.
Gerenciamento de privilégios, usuários e recursos de contêineres
Um dos erros mais comuns é executar contêineres como root e esquecer disso. Se o processo dentro do contêiner for executado como root e ocorrer uma falha de segurança, o atacante obterá privilégios de root no host , com todos os riscos associados.
A abordagem correta é criar usuários específicos dentro da imagem e usar a diretiva USER no Dockerfile, ou atribuir um usuário sem privilégios com a opção `--user` ao iniciar o contêiner . Combine isso com sistemas de arquivos e volumes somente leitura com permissões ajustadas.
Além disso, revise os recursos do Linux e o modo privilegiado: evite a opção `--privileged` a todo custo, exceto em casos muito específicos e controlados , e aplique perfis como seccomp, AppArmor ou SELinux para limitar as chamadas de sistema que o contêiner pode executar.
Em paralelo, defina cotas de recursos usando cgroups para limitar CPU, RAM e E/S. Isso impede que um contêiner comprometido cause a falha do host ou afete o desempenho de outros serviços , seja acidentalmente ou como parte de um ataque DoS interno.
Ambiente Docker: rede, registro de logs e segmentação.
A rede é outro elemento crítico na segurança de contêineres. Nem todos os serviços precisam ser acessíveis de qualquer lugar , e muito menos da internet.
Utilize redes Docker personalizadas e separe o tráfego de frontend, backend, bancos de dados e serviços internos. Limite quais contêineres podem se comunicar entre si e em quais portas . Em muitos casos, será suficiente que os serviços internos escutem apenas em redes privadas, sem exposição pública.
Configure firewalls no host (iptables, nftables, UFW, firewalld) para filtrar o tráfego de entrada e saída das portas que o Docker publica. Além disso, aplique políticas de rede no nível do orquestrador (por exemplo, NetworkPolicies no Kubernetes ) para reforçar ainda mais essa segmentação.
Em relação aos registros de contêineres, utilize registros confiáveis, idealmente um registro privado atrás do seu próprio firewall com controle de acesso baseado em funções (RBAC) . Restrinja quem pode fazer upload e download de imagens e impeça que qualquer pessoa envie qualquer alteração.
Implementar uma política de marcação clara ajuda a saber qual versão está implantada em cada ambiente. Evite o uso excessivo de "mais recente" e utilize versionamento semântico ou métodos similares para manter o controle sobre o que está sendo executado em cada ambiente.
Monitoramento, registro e resposta a incidentes
Sem visibilidade, a segurança é essencialmente uma questão de fé. Os contêineres são efêmeros e são criados e destruídos em alta velocidade , portanto, você precisa de uma camada de monitoramento centralizada que não dependa do ciclo de vida de cada contêiner individual.
Centralize seus logs usando soluções como ELK, Grafana Loki, Fluentd ou outras, e certifique-se de que o daemon do Docker, os contêineres e o host enviem seus logs para esse sistema. Isso permitirá correlacionar eventos e detectar padrões anômalos.
Para detecção de ameaças em tempo de execução, ferramentas como o Falco se tornaram um padrão de fato . Elas analisam chamadas de sistema em tempo real e disparam alertas quando detectam comportamentos suspeitos: shells interativos dentro de contêineres, acesso incomum a arquivos confidenciais, conexões de rede estranhas, etc.
Complemente tudo isso com um plano de resposta a incidentes específico para contêineres. Defina antecipadamente como você isolará os contêineres comprometidos, quais evidências coletará, como reconstruirá imagens limpas e como revisará as regras e configurações após um ataque.
Ferramentas e plataformas de segurança Docker
O ecossistema de segurança de contêineres é enorme. Existem soluções para praticamente todas as camadas do ciclo de vida : do código ao tempo de execução, incluindo o registro e a nuvem.
Plataformas de segurança de ciclo completo
Algumas ferramentas são projetadas para fornecer cobertura de ponta a ponta. Plataformas como Aqua Security, Prisma Cloud, Check Point Container Security e Aikido Security combinam verificação de imagens, proteção em tempo de execução, gerenciamento de vulnerabilidades, conformidade regulatória e visibilidade em múltiplas nuvens.
Esses tipos de soluções são especialmente úteis em grandes organizações que precisam consolidar a segurança de contêineres, Kubernetes, máquinas virtuais e serviços em nuvem em um único console , reduzindo assim a fragmentação de ferramentas e a sobrecarga de alertas.
Ferramentas voltadas para desenvolvedores
Outras abordagens focam na integração da segurança diretamente no fluxo de trabalho do desenvolvedor. Plataformas como Snyk, Aikido Security e Anchore se integram com GitHub, GitLab, IDEs e pipelines de CI/CD para fornecer feedback antecipado, sugerir correções e priorizar vulnerabilidades realmente exploráveis.
A ideia é que a própria equipe de desenvolvimento assuma parte da responsabilidade pela segurança, corrigindo imagens base inseguras, dependências vulneráveis ou configurações perigosas antes que qualquer coisa entre em produção.
Segurança em tempo de execução e detecção de ameaças
Quando os contêineres estão em execução, entram em cena as soluções de tempo de execução: Falco como um projeto de código aberto, Sysdig Secure, módulos EDR/IDS adaptados para contêineres e outros produtos similares.
Essas ferramentas observam o que realmente está acontecendo nos contêineres e no host, podendo bloquear comportamentos maliciosos, aplicar políticas ou, pelo menos, gerar alertas muito detalhados com contexto de pods, namespaces, imagens etc.
Gestão de vulnerabilidades e inventário
A geração e o gerenciamento de listas de materiais de software (SBOMs) tornaram-se questões cruciais. Ferramentas como Anchore (com Syft e Grype), Qualys Container Security e soluções similares permitem inventariar quais pacotes e bibliotecas estão incluídos em cada imagem e cruzar essas informações com bancos de dados de vulnerabilidades.
Dessa forma, quando uma nova vulnerabilidade crítica (CVE) surgir, você poderá localizar rapidamente quais imagens e contêineres são afetados em seu ambiente e planejar sua atualização de acordo.
Cultura DevSecOps e boas práticas organizacionais
Além da tecnologia, a segurança do Docker é uma questão de cultura. Se a segurança for deixada para o final, isso acabará por dificultar as implementações e a tentação será a de ignorar os controles.
A abordagem DevSecOps propõe a integração da segurança desde o início do ciclo de vida: revisão de Dockerfiles, verificação de dependências, aplicação de políticas de qualidade e segurança em cada commit ou em cada solicitação de merge e automatização da maioria desses controles.
É fundamental que as equipes de arquitetura e segurança definam módulos de melhores práticas, modelos de Dockerfile, imagens base corporativas reforçadas e requisitos mínimos para que um contêiner chegue à produção (portas permitidas, registro de logs, usuários, limites de recursos etc.).
O treinamento desempenha um papel fundamental: quanto melhor os desenvolvedores e operadores entenderem as implicações de executar contêineres como root, expor portas ou misturar ambientes, menos erros básicos ocorrerão em suas implantações e mais natural será aplicar as recomendações acima.
Em última análise, proteger aplicações conteinerizadas pelo Docker exige uma abordagem em camadas: imagens mínimas e confiáveis, hosts reforçados, privilégios restritos, redes segmentadas, varredura contínua, monitoramento inteligente e uma cultura DevSecOps madura . Combinando esses elementos, você pode aproveitar todos os benefícios do Docker sem o receio constante de que a próxima implantação crie uma vulnerabilidade em produção.
