- O e-mail é o principal vetor de ataque, portanto a segurança deve ser baseada em múltiplas camadas técnicas e organizacionais.
- Autenticação de domínio, IA para detecção de ameaças e MFA resistente a phishing são pilares essenciais de qualquer solução.
- O treinamento contínuo transforma os usuários em uma defesa ativa contra phishing e outras técnicas de engenharia social.
- Políticas claras, arquivamento, auditorias e gerenciamento centralizado garantem que a proteção de e-mail seja consistente e sustentável ao longo do tempo.
O e-mail continua sendo o canal de comunicação mais utilizado nas empresas , mas também é um dos principais alvos de cibercriminosos. Phishing, malware, fraudes financeiras, roubo de credenciais e violações de dados muitas vezes começam com um simples e-mail que alguém abre sem pensar muito. Por isso, saber como identificar e-mails fraudulentos é crucial.
Se sua organização depende exclusivamente de filtros básicos de provedores de e-mail e de uma abordagem cautelosa, você está correndo um grande risco. Hoje, você precisa de uma solução de segurança de e-mail que combine tecnologia avançada, processos claros e treinamento contínuo para seus usuários. Nas seções a seguir, você encontrará uma visão geral detalhada das ameaças existentes, das melhores práticas empregadas por líderes do setor e das tecnologias específicas que você deve implementar para proteger seus e-mails.
Por que o e-mail é um alvo crítico
O e-mail não é apenas conveniente; é um canal direto com seus funcionários. Isso o torna o vetor de ataque preferido para campanhas de engenharia social , onde o elo mais fraco não é o sistema, mas o indivíduo. Em vez de invadir um firewall ou explorar uma vulnerabilidade complexa, os atacantes precisam simplesmente convencer alguém a clicar onde não deveria ou compartilhar informações confidenciais.
A engenharia social se baseia em táticas psicológicas como urgência, autoridade e confiança : e-mails que parecem vir do seu banco, de um fornecedor, do seu chefe ou até mesmo de uma agência oficial. O objetivo é enganá-lo para que você realize ações inseguras: baixar anexos maliciosos, inserir suas credenciais em um site falso, aprovar um pagamento fraudulento ou enviar documentos confidenciais a terceiros.
As consequências vão muito além de alguns computadores infectados. Um ataque desse tipo pode causar vazamentos de dados que custam milhões, danos à reputação, penalidades regulatórias (por exemplo, por violação do GDPR ou de normas do setor como o HIPAA) e um impacto direto na continuidade dos negócios.
Além disso, o e-mail está intimamente integrado ao restante da infraestrutura: soluções de colaboração, calendários, ferramentas de gerenciamento de documentos, aplicativos em nuvem… Se um invasor assumir o controle de uma conta de e-mail, geralmente obterá acesso a grande parte do ecossistema digital da sua empresa.
Para piorar a situação, muitas organizações ainda usam o e-mail para armazenar ou compartilhar informações extremamente sensíveis : dados financeiros, contratos, arquivos de clientes, credenciais, documentos fiscais, etc. Tudo isso faz do e-mail um alvo prioritário.
Como o cenário de ameaças por e-mail mudou
A era das típicas mensagens cafonas sobre "príncipe nigeriano" acabou. Hoje, os cibercriminosos usam modelos de linguagem e inteligência artificial generativa para escrever e-mails impecáveis, sem erros ou anomalias, com um tom profissional, porém amigável, e personalizados para cada destinatário.
Essa personalização torna o phishing muito mais convincente. Com dados disponíveis publicamente (redes sociais, sites corporativos, vazamentos anteriores, notícias do setor, etc.) e contas já comprometidas, os atacantes conseguem imitar perfeitamente o estilo de comunicação de uma pessoa real , infiltrando-se em conversas de e-mail legítimas ou dando continuidade a diálogos em andamento.
O resultado é que a linha divisória entre conteúdo legítimo e malicioso está se tornando cada vez mais tênue . Os filtros tradicionais, baseados apenas em assinaturas ou padrões simples, são insuficientes contra campanhas dinâmicas que alteram constantemente links, domínios e técnicas.
Os números comprovam essa realidade: o custo médio de uma violação de dados já gira em torno de milhões de dólares, mesmo em empresas com menos de 500 funcionários , e os ataques de comprometimento de e-mail comercial (BEC, na sigla em inglês) acumulam perdas de vários bilhões de dólares por ano em todo o mundo, de acordo com os principais relatórios de segurança cibernética.
Em paralelo, kits de phishing "tudo-em-um" estão proliferando na dark web, integrando ataques do tipo "atacante no meio" (AiTM) , a capacidade de roubar credenciais e tokens de sessão com autenticação multifator (MFA), modelos de página quase idênticos aos reais e mecanismos automatizados para burlar os filtros tradicionais.
Ameaças mais comuns em e-mails
Compreender as principais ameaças é o primeiro passo para projetar uma boa solução de segurança de e-mail. As ameaças mais críticas são detalhadas abaixo, juntamente com seu funcionamento e impacto potencial.
O phishing em massa continua sendo a ameaça mais frequente. Normalmente, são campanhas enviadas a muitos usuários, sem muita personalização, se passando por marcas ou serviços conhecidos. Geralmente incluem links para sites falsos ou anexos infectados. As consequências típicas incluem roubo de senhas, instalação de malware, sequestro de contas e acesso não autorizado a sistemas internos.
"Quishing" ou phishing usando códigos QR . Em vez de um link visível, o e-mail inclui um código QR. Estamos tão acostumados a escanear códigos QR para tudo que baixamos a guarda. O truque adicional é que, frequentemente, o código é escaneado com um celular pessoal, que é menos protegido do que um computador do trabalho , transferindo o ataque para um dispositivo com menos controles corporativos.
Spear phishing e BEC . Tratam-se de ataques altamente sofisticados e direcionados, nos quais o atacante se faz passar por uma pessoa específica: um executivo, um fornecedor de confiança, um parceiro estratégico, etc. O e-mail inicial nem sempre contém links ou anexos; em vez disso, geralmente apresenta uma conversa cuidadosamente elaborada para manipular a vítima. O objetivo usual é obter transferências de fundos, informações fiscais (como formulários W-2 em alguns países), compras de cartões-presente ou alterações nos dados bancários para pagamentos a fornecedores.
Malware distribuído por e-mail . O e-mail continua sendo um dos principais veículos de distribuição de ransomware , trojans e outros tipos de malware. Isso geralmente é feito por meio de anexos aparentemente inofensivos (documentos do Office, PDFs, arquivos compactados) ou links que levam a downloads maliciosos. Uma vez executado, o malware pode criptografar seus dados, se mover lateralmente pela rede ou extrair informações confidenciais.
Ataques do tipo "atacante no meio" (Ai™) . Nessa abordagem, o atacante se posiciona entre o usuário e o serviço legítimo. Por meio de um link de phishing, ele redireciona o usuário para uma página que clona a tela de login real. Quando o usuário insere suas credenciais, o sistema malicioso as envia ao provedor, solicita o código de autenticação multifator (MFA), se disponível, e reutiliza todas as informações em tempo real. O resultado é que o atacante obtém sessões válidas mesmo em contas protegidas com MFA tradicional.
Spam e mensagens indesejadas . Embora às vezes sejam apenas irritantes, o spam consome recursos, lota as caixas de entrada e, frequentemente, serve como veículo para links ou anexos maliciosos. Além disso, um grande volume de spam pode ocultar ataques direcionados em meio ao ruído.
Principais práticas recomendadas técnicas: autenticação, filtragem e criptografia.
Uma solução moderna de segurança de e-mail deve se basear em várias camadas de tecnologia que se reforçam mutuamente. Software antivírus ou um simples filtro de spam não são suficientes. É necessário autenticação do remetente, controles de acesso robustos, inspeção avançada de conteúdo e proteção de dados.
É crucial configurar SPF, DKIM e DMARC não apenas no seu domínio principal, mas também em subdomínios, domínios de teste e domínios legados que permanecem sob seu controle. Os atacantes adoram reutilizar domínios negligenciados. Ferramentas especializadas de gerenciamento de DMARC simplificam essa tarefa e automatizam grande parte do monitoramento.
Em relação à filtragem de ameaças, a simples análise de listas negras e assinaturas de malware conhecidas já não é suficiente. Sua solução de e-mail deve integrar a detecção de ameaças com IA e aprendizado de máquina , capazes de avaliar múltiplos sinais da mensagem (texto, metadados, reputação do remetente, padrões de comportamento etc.) para determinar se um e-mail é legítimo, spam ou malicioso.
Para anexos, é altamente recomendável o uso de um ambiente sandbox que abra cada arquivo de forma controlada e observe seu comportamento. Isso permite a detecção de tentativas de exploração ou atividades suspeitas, mesmo em ameaças de dia zero para as quais ainda não existem assinaturas conhecidas.
Contar com a memória dos usuários para habilitar a criptografia manualmente é uma receita para o desastre. Idealmente, a criptografia deveria ser automatizada com base em políticas que detectem padrões sensíveis (IBANs, números de segurança social, números de identificação fiscal, etc.) e apliquem a criptografia de forma transparente quando necessário.
Reforçar o acesso: senhas, autenticação multifator (MFA) e proteção de contas.
Uma grande porcentagem dos incidentes de segurança de e-mail ocorre porque alguém obteve credenciais válidas. Portanto, uma boa solução deve fortalecer tanto a segurança das senhas quanto os mecanismos de autenticação adicionais.
As políticas modernas recomendam senhas longas, imprevisíveis e exclusivas para cada serviço , em vez de combinações curtas, porém repletas de símbolos. Para tornar isso viável em larga escala, o uso de um gerenciador de senhas corporativo que gere, armazene e sincronize credenciais com segurança é praticamente essencial.
Com base nisso, a autenticação multifator (MFA) é praticamente obrigatória. No entanto, nem todos os métodos de MFA oferecem o mesmo nível de proteção. Códigos SMS ou chamadas de voz podem ser interceptados, reutilizados em ataques AITM ou manipulados usando técnicas de "fadiga de MFA" (bombardeando o usuário com solicitações até que ele aceite uma por exaustão).
Portanto, recomenda-se implementar autenticação multifator (MFA) resistente a phishing , como chaves de segurança baseadas em FIDO (USB, NFC), credenciais de plataforma como o Windows Hello para Empresas, soluções equivalentes no macOS ou senhas vinculadas a smartphones. Esses métodos não funcionam em sites falsos: o dispositivo verifica o domínio real antes de autenticar, portanto, não podem ser reutilizados em sites fraudulentos.
Também é crucial configurar políticas de acesso para bloquear métodos de autenticação mais fracos . Muitos kits de phishing modernos podem forçar o uso de fatores menos seguros se esses métodos permanecerem ativados. Ter chaves de acesso é inútil se você continuar aceitando SMS como alternativa universal.
Por fim, o risco associado à equipe de suporte ou helpdesk não deve ser negligenciado . Existem grupos de atacantes especializados em ligar para o suporte técnico, se passando por funcionários que perderam seus celulares ou laptops, e enganando-os para que redefinam suas credenciais ou desativem a autenticação multifator (MFA). A política de segurança deve incluir procedimentos rigorosos de verificação de identidade para quaisquer alterações de credenciais.
Treinamento e conscientização: transformando usuários em firewalls
Nenhuma solução de segurança de e-mail é infalível. Sempre haverá mensagens que conseguirão passar pelos filtros e chegar à caixa de entrada. Nesse ponto, sua última linha de defesa são as pessoas. É por isso que é tão importante trabalhar na conscientização sobre segurança cibernética e fornecer treinamento contínuo.
Cursos de treinamento genéricos, realizados uma vez por ano, são pouco eficazes. O que funciona melhor são programas dinâmicos de conscientização sobre phishing que enviam simulações regulares aos funcionários. Se alguém cair no golpe da simulação, recebe treinamento breve, específico e contextualizado imediatamente.
Essa abordagem fortalece a memória e ajuda os usuários a internalizar sinais de alerta, como: links suspeitos, solicitações de dados confidenciais, urgência injustificada, alterações em contas bancárias sem confirmação ou anexos inesperados. O objetivo é que eles desenvolvam um saudável ceticismo e aprendam a denunciar qualquer coisa que pareça suspeita.
Além disso, algumas soluções baseadas em IA permitem que os níveis de treinamento sejam personalizados para cada usuário : aqueles que cometem mais erros recebem mais simulações e conteúdo, enquanto aqueles que demonstram bons hábitos recebem menos trabalho. Isso maximiza o impacto sem sobrecarregar a equipe.
É importante ter em mente que, se você incentivar seus funcionários a reportarem mais e-mails suspeitos, a carga de trabalho da equipe de segurança pode aumentar exponencialmente. É aí que entram ferramentas como analistas de e-mail com inteligência artificial , capazes de revisar automaticamente os e-mails reportados, classificá-los e priorizar aqueles que são realmente perigosos.
O treinamento também deve abordar as melhores práticas básicas para usuários finais, tais como: escolher senhas fortes, não reutilizá-las, não compartilhá-las, não baixar softwares de fontes duvidosas, sempre verificar o endereço real dos remetentes, passar o cursor sobre os links antes de clicar, desconfiar de solicitações de pagamento ou informações financeiras e sempre usar os canais de contato oficiais quando algo parecer suspeito.
Gestão do ambiente, dispositivos e continuidade de e-mail
Além dos próprios e-mails, uma solução abrangente de segurança de e-mail deve considerar o ecossistema em que são utilizados: dispositivos, aplicativos, outros canais de colaboração e a disponibilidade do próprio serviço de e-mail.
Primeiramente, é essencial manter todo o seu software atualizado : sistema operacional, navegador, cliente de e-mail, aplicativos de escritório e quaisquer outros componentes que interajam com mensagens. As atualizações geralmente incluem correções de segurança para vulnerabilidades que os invasores exploram amplamente.
Em segundo lugar, é aconselhável revisar regularmente os aplicativos e extensões de navegador instalados , removendo aqueles que são desnecessários ou não foram claramente verificados. Cada aplicativo extra é um ponto de entrada potencial, especialmente em dispositivos que lidam com dados sensíveis.
O aumento do trabalho remoto e do uso de dispositivos móveis significa que a segurança de e-mails em smartphones, tablets e laptops fora do escritório deve ser uma prioridade . As políticas de gerenciamento de dispositivos móveis (MDM) devem exigir criptografia de dispositivos, bloqueio automático, limpeza remota em caso de perda ou roubo e conexão apenas a redes seguras.
Conectar-se ao e-mail a partir de redes Wi-Fi públicas não seguras (em cafés, aeroportos, hotéis) representa um risco adicional, pois esses ambientes são mais fáceis de explorar para interceptar tráfego ou configurar pontos de acesso não autorizados. Uma política corporativa sólida deve restringir ou proteger esses tipos de conexões usando VPNs e controles de acesso adicionais.
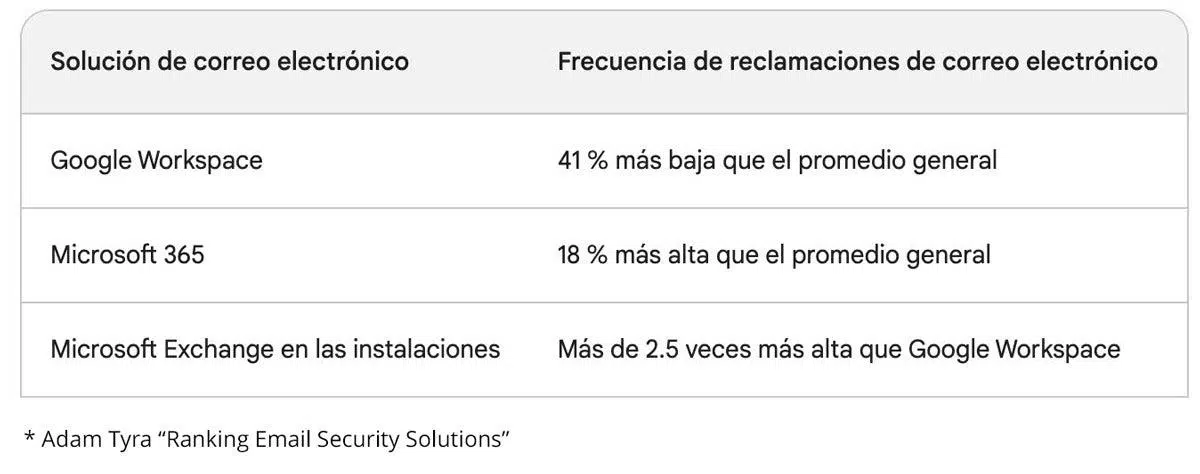
Em termos de continuidade de negócios, o e-mail é tão crucial que qualquer interrupção prolongada pode paralisar as operações de uma empresa. Portanto, muitas organizações optam por soluções que oferecem caixas de entrada de emergência sempre disponíveis . Se a plataforma principal (por exemplo, soluções SaaS como o Microsoft 365 ) apresentar uma falha, essas caixas de entrada são ativadas automaticamente para que a equipe possa continuar enviando e recebendo mensagens.
Por fim, é preciso considerar a conformidade e a preservação de evidências. Um serviço de arquivamento automático e inviolável permite que os e-mails sejam preservados pelo período exigido pelas normas, garante sua integridade e os torna disponíveis para auditorias ou investigações, mesmo que sejam excluídos ou alterados nas caixas de correio dos usuários.
Políticas de segurança de e-mail, auditoria e governança
A tecnologia por si só não basta. Uma solução de segurança de e-mail robusta precisa ser respaldada por políticas claras, processos bem definidos e revisões regulares para garantir que tudo seja aplicado de forma consistente.
A política de utilização de e-mail deve especificar como os dados são tratados, partilhados e armazenados neste canal: que tipo de informação pode ser enviada, quando é necessária encriptação, como são geridos os anexos, o que é proibido (por exemplo, o envio de palavras-passe ou dados bancários sem proteção) e qual o procedimento para reportar incidentes ou e-mails suspeitos.
É importante que esta política seja simples de entender, fácil de encontrar e faça parte do processo de integração de novos funcionários. Além disso, ela deve ser revisada regularmente e comunicada sempre que houver alterações relevantes, solicitando aos funcionários que confirmem sua aceitação.
As políticas devem estar alinhadas com as leis de privacidade e proteção de dados aplicáveis , tanto gerais (como o GDPR na Europa) quanto específicas do setor. Isso inclui aspectos como períodos de retenção de e-mails, limitações no envio de dados pessoais, requisitos de criptografia, obrigações de notificação de violação de dados e controles sobre fornecedores terceirizados.
Em grandes organizações ou naquelas com múltiplos ambientes do Microsoft 365 (devido a fusões, aquisições, subsidiárias, etc.), o gerenciamento pode se tornar complexo. Nesses casos, as ferramentas de administração multilocatária são indispensáveis , permitindo visualizar a configuração de segurança de cada ambiente rapidamente, compará-la com os modelos corporativos e corrigir centralmente quaisquer desvios.
Os provedores de serviços gerenciados (MSPs) que administram a infraestrutura de várias PMEs também se beneficiam dessa visão unificada, pois ela simplifica a manutenção de políticas de segurança de e-mail consistentes em dezenas ou centenas de clientes diferentes.
Em conjunto, todos esses elementos — autenticação de domínio, análise avançada com inteligência artificial, autenticação multifator resistente a phishing, criptografia automática, treinamento contínuo, controle de dispositivos, arquivamento de conformidade e políticas claras — compõem uma estratégia de segurança de e-mail em múltiplas camadas . Essa abordagem reduz significativamente a probabilidade de um ataque de e-mail bem-sucedido e minimiza o impacto quando alguém consegue burlar as defesas.
