- Permite adicionar uma camada extra de segurança usando chaves de acesso, notificações push ou códigos OTP.
- Você pode configurar isso na seção Segurança da Conta do Google, seguindo as instruções na tela.
- Oferece opções avançadas para administradores de organizações, incluindo a aplicação de medidas de segurança.
- Inclui métodos de backup e dispositivos físicos para prevenir ataques de phishing e roubo de identidade.
Hoje em dia, deixar a porta da nossa vida digital destrancada é um risco que ninguém deveria correr. A verificação em duas etapas , também conhecida como autenticação de dois fatores, funciona como uma camada extra de segurança, impedindo que qualquer pessoa não autorizada acesse seus dados, mesmo que tenha conseguido roubar sua senha.
Basicamente, trata-se de adicionar uma camada extra de segurança para que, ao tentar acessar sua conta, o Google não dependa apenas da sua senha e solicite uma segunda comprovação de identidade. Dependendo da configuração, isso pode variar de um simples toque na tela do celular ao uso de dispositivos de segurança físicos.

Como configurar a segurança em duas etapas
Se você deseja ativar esse recurso, o processo é bem simples. Primeiro, acesse as configurações da sua Conta do Google e navegue até a seção Segurança. Lá, encontre a seção que explica como fazer login e clique em Ativar a verificação em duas etapas . Em seguida, basta seguir as instruções na tela.
Há um detalhe importante: se a sua conta foi fornecida pelo seu trabalho ou escola , essas opções podem não aparecer. Nesse caso, não se preocupe e entre em contato diretamente com o administrador do sistema para obter ajuda.

Métodos para provar que é você
O Google é bastante inteligente e, dependendo da situação, sugere o método que considera mais conveniente e seguro. Uma das opções mais modernas são as chaves de acesso , que permitem fazer login usando sua impressão digital, reconhecimento facial ou o PIN do seu telefone. A grande vantagem dessas chaves é que elas não podem ser anotadas ou fornecidas acidentalmente a outra pessoa, já que ficam armazenadas no seu dispositivo.
Se preferir não usar teclas de acesso, as notificações push são a opção mais prática. Em vez de digitar códigos complicados, você receberá um alerta no seu celular (Android ou iPhone com aplicativos do Google) e basta tocar no botão "Sim" para confirmar que é você quem está tentando fazer login. Esse método é especialmente útil porque protege contra a clonagem do cartão SIM.
Outras alternativas de verificação
Para quem busca proteção total ou que às vezes se encontra sem cobertura, existem outras opções:
- Autenticador do Google: Este aplicativo gera códigos temporários de uso único (OTP) que funcionam. mesmo que você não tenha acesso à internet Sem sinal de celular.
- SMS e chamadas: Você receberá um código de seis dígitos no seu celular. No entanto, lembre-se de que este método é um pouco menos seguroPorque alguns hackers experientes conseguem interceptar essas mensagens.
- Códigos QR: Às vezes, o Google pede que você escaneie um código com a câmera para validar seu número de telefone com mais segurança.
- Chaves de segurança físicas: São pequenos dispositivos USB que você conecta ao seu computador ou celular. Eles são os melhor defesa contra phishing que existe atualmente.
Existem também códigos de backup , que são chaves que você deve guardar em um local seguro caso perca seu celular ou não consiga acessar seus outros métodos de verificação.

Gestão para administradores de empresas
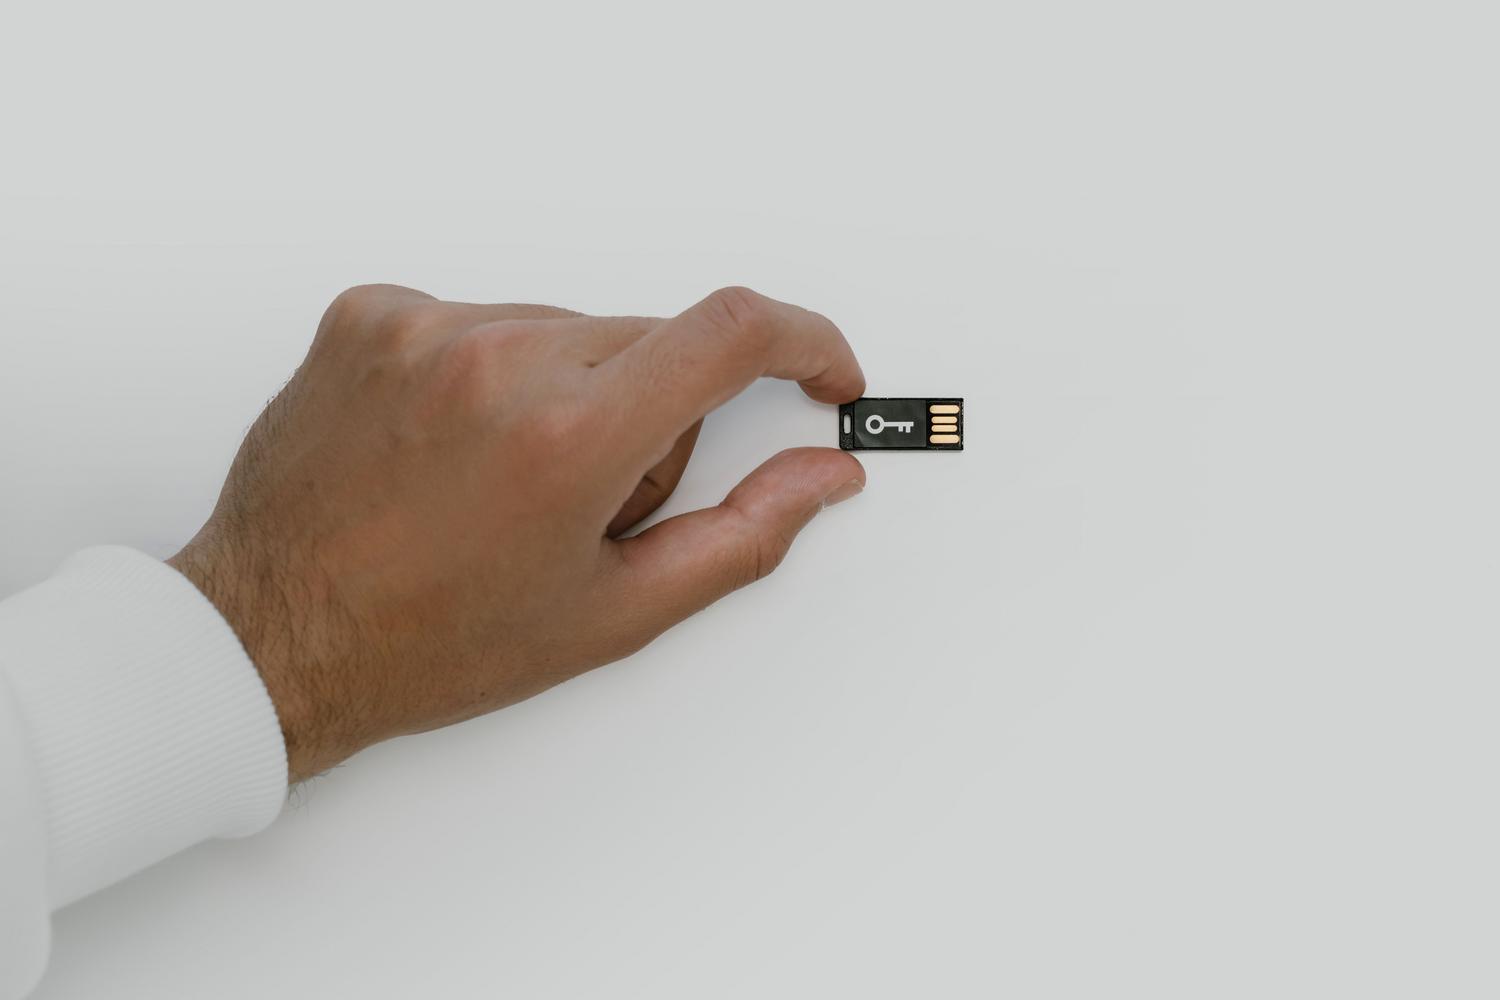
Se você é o responsável por uma organização, o processo é diferente. Você pode decidir se a verificação em duas etapas é opcional ou obrigatória para seus funcionários. No Painel de Administração, você pode impor a implementação para grupos específicos, como a equipe de vendas, exigindo que eles usem métodos rigorosos, como chaves de segurança.
O fluxo de trabalho recomendado para empresas começa com a notificação dos usuários , permitindo que eles se inscrevam voluntariamente e, finalmente, tornando a inscrição obrigatória em uma data específica . Os administradores podem monitorar quem cumpriu e quem não cumpriu por meio de relatórios de segurança e podem até gerar códigos de segurança temporários para aqueles que perderam sua chave física.
Dicas e avisos finais
Para evitar ter que passar por todo esse processo sempre que fizer login no seu computador de casa, você pode marcar a caixa " Não perguntar novamente neste dispositivo ". Mas tenha cuidado, faça isso apenas em máquinas que são suas e que você não compartilha com ninguém , ou você estará anulando a segurança que acabou de configurar.
É crucial lembrar que o Google nunca ligará para você pedindo um código de verificação. Se alguém ligar, é golpe. Além disso, tenha em mente que, ao adicionar um novo número de telefone, o Google pode levar até sete dias para confiar totalmente nele, impedindo que um invasor altere suas informações rapidamente.
Configurar corretamente a autenticação de dois fatores usando chaves digitais, aplicativos de autenticação ou notificações push garante que suas informações pessoais estejam protegidas contra ataques externos, além de permitir que você gerencie exceções em dispositivos seguros e administre permissões avançadas em ambientes corporativos para proteger a identidade de cada usuário.
