- Principalele amenințări combină programe malware avansate, inginerie socială și configurații greșite exploatate de atacatori din ce în ce mai automatizați.
- Impactul variază de la pierderi economice și întreruperi operaționale până la sancțiuni legale, daune aduse reputației și furt de proprietate intelectuală.
- O apărare eficientă necesită straturi de protecție tehnică, o bună igienă cibernetică, monitorizare continuă și un plan robust de răspuns la incidente.
- Instruirea continuă și integrarea inteligenței artificiale în securitatea cibernetică sunt esențiale pentru reducerea decalajului de talente și anticiparea noilor tactici de atac.
Securitatea cibernetică a devenit o preocupare zilnică pentru orice profesionist IT. Securitatea în cloud , munca la distanță, dispozitivele mobile corporative și inteligența artificială au crescut dramatic suprafața de atac, iar infractorii cibernetici nu pierd timpul: automatizează atacurile, rafinează tehnicile de inginerie socială și exploatează orice configurație greșită sau supraveghere umană pentru a se infiltra în organizații.
Pentru echipele IT, simpla instalare a unui software antivirus și a unui firewall robust nu mai este suficientă . O înțelegere aprofundată a principalelor amenințări cibernetice la adresa profesioniștilor IT , a impactului lor real asupra afacerii și a celor mai bune practici pentru atenuarea acestora este esențială pentru menținerea continuității afacerii, evitarea sancțiunilor legale și protejarea datelor critice. Pe parcursul acestui articol, veți vedea, în detaliu și cu o abordare foarte practică, ce riscuri domină peisajul actual și ce puteți face pentru a îngreuna mult acest proces pentru atacatori.
Ce este considerat astăzi o amenințare la adresa securității cibernetice
Când vorbim despre amenințări la adresa securității cibernetice, ne referim la orice eveniment, slăbiciune sau activitate rău intenționată care poate compromite confidențialitatea, integritatea sau disponibilitatea sistemelor și datelor. Aceasta include totul, de la programe malware „clasice” (viruși, viermi, troieni, ransomware, spyware) până la vulnerabilități necorectate, practici de utilizare necorespunzătoare, configurații greșite ale cloud-ului și atacuri direcționate sponsorizate de stat.
Aceste amenințări exploatează vulnerabilități tehnice și erori umane : software învechit, parole slabe, permisiuni excesive, e-mailuri de phishing care păcălesc angajații, stocare în cloud slab securizată, securitate de la terți etc. Rezultatul poate varia de la o încălcare singulară a securității datelor până la închiderea completă a companiei pentru zile întregi.
În paralel, integrarea inteligenței artificiale și a automatizării în atacurile cibernetice permite campanii simultane împotriva a mii de companii, generarea de deepfake-uri extrem de convingătoare și crearea de programe malware polimorfice care își modifică constant codul pentru a evita instrumentele defensive tradiționale. Prin urmare, provocarea pentru profesioniștii IT este dublă: protejarea infrastructurilor din ce în ce mai complexe și realizarea acestui lucru împotriva atacatorilor mai rapizi și mai sofisticați.
Impactul real al amenințărilor cibernetice asupra organizațiilor
Consecințele unui incident de securitate se extind mult dincolo de șocul inițial. Fiecare încălcare poate declanșa o cascadă de impacturi pe diverse fronturi: financiar, reputațional, juridic și operațional. Înțelegerea acestei dimensiuni ajută la justificarea investițiilor și la prioritizarea proiectelor de securitate pentru management.
În termeni financiari, pierderile directe și indirecte pot fi enorme . Pe lângă transferurile frauduloase, răscumpărările prin ransomware și furtul de informații financiare, există costuri asociate cu timpul de nefuncționare, orele suplimentare pentru echipa de răspuns, serviciile criminalistice externe, notificarea părților afectate și campaniile de restabilire a încrederii. Multe studii estimează costul mediu al unei încălcări de securitate la zeci de mii de euro pentru IMM-uri și la milioane pentru marile corporații.
Daunele aduse reputației sunt la fel de grave, dacă nu chiar mai grave: atunci când un client își vede informațiile expuse, își pierde imediat încrederea . Această pierdere a credibilității se traduce prin anularea contractelor, scăderea vânzărilor și dificultăți în încheierea tranzacțiilor cu noi parteneri sau în accesarea anumitor licitații publice. Restabilirea nivelului anterior de încredere poate dura ani de zile, dacă este vreodată atinsă.
La nivel operațional, un atac poate paraliza complet procesele critice : sisteme de facturare nefuncționale, fabrici de producție închise, servicii online scoase din funcțiune, lanțuri de aprovizionare perturbate... Orice profesionist IT care a experimentat o criptare masivă cu ransomware știe că presiunea asupra afacerii este brutală atunci când nu poți vinde, produce sau servi clienții.
În cele din urmă, nu trebuie să uităm de consecințele juridice și de reglementare . Reglementări precum GDPR în Europa și alte legi specifice sectorului impun o protecție adecvată a datelor cu caracter personal și notificarea încălcărilor în termene foarte specifice. O defecțiune poate duce la sancțiuni financiare semnificative și la litigii cu clienții, furnizorii sau chiar angajații. În plus, furtul de proprietate intelectuală (planuri, algoritmi, formule, cod sursă) poate irosi ani de investiții în cercetare și dezvoltare și poate oferi un avantaj competitiv concurenților.
Principalele tipuri de amenințări tehnice la adresa profesioniștilor IT
Din punct de vedere pur tehnic, companiile se confruntă cu o gamă largă de riscuri care au impact asupra infrastructurii, aplicațiilor și utilizatorilor. Înțelegerea celor mai frecvente familii de atacuri este primul pas în definirea controalelor și arhitecturilor de securitate adecvate.
Malware în toate variantele sale
Programele malware rămân o armă preferată a atacatorilor. Sub acest termen generic, găsim software-ul rău intenționat conceput pentru a se infiltra, deteriora sau controla sistemele fără știrea utilizatorului sau a administratorului. Cele mai comune forme ale sale includ:
- Ransomware: Criptează fișierele și sistemele cu chei pe care le controlează doar atacatorul și solicită plata (de obicei în criptomonede) pentru a restabili accesul. Cele mai avansate grupuri combină criptarea cu furtul de date, amenințând că vor publica informațiile dacă plata nu se efectuează, chiar dacă există copii de rezervă.
- Cai troieni: Se prezintă ca programe legitime (software gratuit, presupuse crack-uri, utilitare „miraculoase”), dar, atunci când sunt executate, implementează funcționalități rău intenționate ascunse care pot varia de la deschiderea de backdoor-uri până la descărcarea de mai multe programe malware.
- RAT (troian pentru acces la distanță): Troieni concepuți special pentru a oferi atacatorului control complet de la distanță asupra mașinii. Acestea permit spionajul și extragerea de informații sensibile., instalați componente noi sau treceți la alte sisteme interne.
- Spyware: cod conceput pentru a înregistra activitatea utilizatorilor, a captura acreditări, detalii bancare, obiceiuri de navigare sau informații comerciale valoroase, care sunt apoi trimise către serverele controlate de atacator.
- Criptojacking: Programe malware care deturnează puterea de calcul a serverelor, stațiilor de lucru sau chiar a dispozitivelor IoT pentru a mina criptomonede fără știrea proprietarului, degradând performanța și crescând costurile energiei.
Tehnologia eșuează, dar și oamenii. Ingineria socială exploatează slăbiciunile psihologice și obiceiurile utilizatorilor pentru a-i determina să facă exact ceea ce are nevoie atacatorul: să dea clic pe un link, să dezactiveze protecția, să ofere acreditări sau să ofere date sensibile.
Printre aceste tactici, phishing-ul rămâne cea mai importantă . Se trimit e-mailuri care imită comunicările de la bănci, furnizori, agenții guvernamentale sau chiar de la companie, pentru a atrage utilizatorii către site-uri web false sau a-i forța să descarce atașamente rău intenționate. În forma sa cea mai țintită, spear phishing-ul se concentrează pe profiluri specifice (financiari, directori, administratori IT) folosind date publice sau interne pentru a da credibilitate înșelăciunii.
Același concept se aplică și altor canale: smishing-ul atunci când momeala ajunge prin SMS pe telefonul mobil, profitând de faptul că în aceste mesaje este mai dificil de verificat URL-ul; și vishing-ul atunci când atacul este efectuat telefonic, dându-se drept un suport tehnic, o bancă sau un furnizor care necesită „verificarea” informațiilor.
Odată cu creșterea inteligenței artificiale generative, deepfake-urile vocale și video au câștigat teren , fiind capabile să se dea drept directori sau șefi de departamente pentru a comanda transferuri urgente sau a partaja informații confidențiale. Aceste instrumente reduc costurile și simplifică campaniile care anterior necesitau mult mai mult efort manual.
Atacuri asupra aplicațiilor web și API-urilor
Pentru multe companii, aplicațiile web și API-urile reprezintă partea cea mai expusă a suprafeței lor de atac . O eroare în gestionarea datelor de intrare, controalele de acces sau validarea parametrilor poate deschide calea către atacuri extrem de dăunătoare.
- Injecție SQL (SQLi): Manipularea interogărilor bazei de date prin injectarea de cod rău intenționat în câmpurile de introducere a datelor. Dacă aplicația nu curăță corect aceste date, atacatorul poate citi, modifica sau șterge informații și chiar poate prelua controlul asupra serverului bazei de date.
- Executarea codului la distanță (RCE): Vulnerabilități care permit unui atacator să execute comenzi pe serverul pe care rulează aplicația, de obicei prin exploatarea depășirilor de buffer sau a altor erori logice. Acest tip de defecțiune este de obicei critică deoarece se traduce prin control aproape total asupra sistemului afectat.
- XSS (Scriptare între site-uri): Injectarea de scripturi rău intenționate în pagini care sunt apoi prezentate altor utilizatori. Aceste scripturi pot fura cookie-uri de sesiune, pot modifica conținutul browserului sau pot redirecționa către pagini frauduloase fără știrea utilizatorului.
Atacurile lanțului de aprovizionare
Este din ce în ce mai frecvent ca atacurile să vizeze nu compania în sine, ci partenerii acesteia. Atacurile din lanțul de aprovizionare exploatează relațiile de încredere cu furnizorii de software, integratorii, furnizorii de servicii cloud sau firmele de consultanță.
Un scenariu clasic implică un furnizor de servicii cu acces de la distanță la sistemele interne: dacă un atacator îi compromite rețeaua, acesta poate folosi acele acreditări legitime pentru a obține acces la organizația client cu suspiciune minimă. Un alt vector este manipularea software-ului sau a actualizărilor de la terți: injectarea de cod rău intenționat în pachetele de actualizare pe care le instalează clientul, având încredere deplină în sursa lor.
În plus, aproape toate aplicațiile moderne integrează biblioteci open-source sau module terțe . O vulnerabilitate gravă, precum vulnerabilitatea Log4j, a demonstrat măsura în care o componentă aparent „mică” poate reprezenta un risc enorm la scară globală atunci când este distribuită pe scară largă. Pentru echipele IT, inventarierea și gestionarea riscului componentelor externe sunt acum inevitabile.
Atacuri de tip Denial of Service (DoS și DDoS)
Atacurile de disponibilitate au ca scop scoaterea offline a serviciilor și aplicațiilor, împiedicând utilizatorii legitimi să le acceseze. În forma lor de tip denial-of-service distribuit (DDoS), mii de dispozitive compromise bombardează sistemele victimei cu trafic, saturând lățimea de bandă, CPU-ul sau resursele aplicațiilor.
Unele grupuri folosesc atacurile de tip denial-of-service (DoS) ca instrument de extorcare , amenințând cu atacuri masive dacă nu se plătește o răscumpărare sau combinându-le cu campanii ransomware pentru a crește presiunea. În alte cazuri, atacurile DoS sunt executate prin exploatarea unor vulnerabilități specifice care provoacă blocări ale sistemului sau un consum excesiv de resurse atunci când se primesc date de intrare incorecte.
Atacuri de tip „man-in-the-middle” (MitM și MitB)
În atacurile de tip Man-in-the-Middle, scopul este de a intercepta și, dacă este posibil, de a modifica traficul dintre două părți care cred că comunică direct și în siguranță. Dacă comunicațiile nu sunt criptate corespunzător, atacatorul poate citi acreditări, date bancare sau informații comerciale în text simplu.
O variantă deosebit de periculoasă este atacul Man-in-the-Browser (MitB) , în care atacatorul compromite browserul utilizatorului folosind pluginuri sau programe malware rău intenționate și manipulează datele chiar înainte ca acestea să fie afișate sau trimise către server. Acest lucru îi permite să modifice sumele transferate, să modifice formulare sau să captureze tot ce este introdus fără a ridica nicio suspiciune vizibilă.
Amenințări avansate și tendințe cheie pentru profesioniștii IT
Pe lângă clasicul „catalog anterior” de atacuri, peisajul actual aduce tendințe foarte clare pe care echipele IT nu le pot ignora : o pondere mai mare a inteligenței artificiale în criminalitatea cibernetică, riscuri DNS, erori de configurare în cloud, amenințări interne și operațiuni sponsorizate de stat.
Amenințări bazate pe inteligența artificială
Inteligența artificială nu este doar pentru apărători. Din ce în ce mai mult, infractorii cibernetici se bazează pe inteligența artificială și învățarea automată pentru a scala, rafina și personaliza atacurile lor. Câteva exemple:
- Generarea în masă de e-mailuri și mesaje de phishing cu texte naturale și fără erori, adaptate la limba și contextul victimei.
- Automatizarea căutării și exploatării vulnerabilităților în sistemele expuse, prioritizând țintele cu o probabilitate mai mare de succes.
- Dezvoltare de programe malware capabile să învețe din mediu și să își modifice comportamentul pentru a evita detecțiile bazate pe semnături și modele statice.
- Crearea de deepfake-uri vocale și video pentru a consolida campaniile de inginerie socială care vizează profiluri cu valoare ridicată.
În paralel, companiile încep să integreze strategic GenAI în sistemele lor de apărare pentru a accelera investigațiile, a îmbunătăți detectarea anomaliilor și a compensa deficitul de talente în domeniul securității cibernetice, pe care mulți lideri îl recunosc ca fiind una dintre cele mai mari provocări ale zilelor noastre.
Tunelurile DNS și abuzul sistemului de nume de domeniu
DNS este o componentă fundamentală a internetului și, tocmai din acest motiv, un canal ideal pentru ascunderea traficului rău intenționat . Tunelarea DNS implică încapsularea datelor în interogări și răspunsuri DNS aparent normale, ocolind astfel multe controale perimetrale care scanează acest trafic doar superficial.
Această tehnică permite extragerea fragmentată a informațiilor sensibile sau menținerea canalelor de comandă și control cu malware încorporat, fără a ridica suspiciuni. Detectarea acestui tip de activitate necesită monitorizarea tiparelor anormale în interogări, dimensiunilor, domeniilor neobișnuite sau comportamentelor statistice ciudate în traficul DNS.
Erori de configurare și igienă cibernetică precară
Un număr mare de incidente provin din configurații incorecte și practici nesigure . Exemple comune:
- Firewall-uri sau grupuri de securitate în cloud prea permisive, cu porturi deschise către lume, porturi care nu ar trebui să fie.
- Stocurile de date din serviciile cloud configurate din greșeală ca „publice”, expunând informații sensibile fără nicio autentificare.
- Utilizarea acreditărilor implicite sau parole slabe și reutilizate în mai multe servicii.
- Neaplicarea patch-urilor de securitate și a actualizărilor de firmware a lăsat vulnerabilități cunoscute deschise timp de luni de zile.
- Lipsa unor copii de rezervă fiabile, actualizate și testate, ceea ce împiedică o recuperare rapidă după un atac ransomware.
Toate acestea se încadrează în ceea ce am putea numi o igienă cibernetică precară : nerespectarea celor mai bune practici de bază subminează orice alt efort de securitate. Automatizarea auditurilor de configurare, aplicarea principiilor privilegiilor minime și instruirea utilizatorilor sunt sarcini esențiale pentru închiderea acestor vulnerabilități evidente.
Amenințări interne și erori umane
Persoanele cu acces legitim la sisteme și date reprezintă un risc adesea subestimat. Amenințările interne pot fi rău intenționate sau accidentale.
- Angajați nemulțumiți care fură informații pentru a le vinde, a le divulga sau a le duce la concurență.
- Contractori sau parteneri cu mai multe privilegii decât este necesar care decid să le abuzeze.
- Membrii echipei care, fără intenții rău intenționate, partajează date prin canale nesigure, trimit e-mailuri către destinatari greșiți sau încarcă fișiere sensibile în servicii cloud personale.
Atenuarea acestui risc necesită controale granulare ale accesului, revizuiri regulate ale permisiunilor , monitorizarea activităților suspecte (UEBA, DLP) și o cultură de securitate puternică în cadrul organizației. Atunci când cineva părăsește compania, revocarea imediată a acreditărilor și a accesului trebuie să fie un proces automat și nenegociabil.
Atacuri sponsorizate de stat și operațiuni avansate
La celălalt capăt al spectrului, găsim operațiuni efectuate sau susținute de statele-națiune. Aceste atacuri sunt de obicei motivate politic, militar sau economic și vizează infrastructura critică, administrațiile publice, companiile strategice (energie, sănătate, finanțe) și furnizorii cheie de tehnologie.
Nivelul lor de sofisticare este ridicat: exploatarea vulnerabilităților zero-day , lanțuri complexe de infectare, luni de supraveghere silențioasă înainte de acțiune, instrumente personalizate și campanii coordonate la scară largă. Deși multe IMM-uri nu sunt o țintă directă, acestea pot fi afectate ca verigi slabe în lanțul de aprovizionare al organizațiilor de profil înalt.
Strategii de prevenție și apărare pentru echipele IT
Având în vedere un scenariu atât de complex, singura cale rezonabilă de urmat este adoptarea unei abordări proactive, cuprinzătoare și stratificate . Nu există o soluție miraculoasă, dar există un set de practici și tehnologii care, combinate, cresc drastic costul atacului pentru adversar.
Gestionarea corecțiilor și actualizărilor
Prima linie de apărare implică menținerea sistemelor, aplicațiilor și dispozitivelor la zi . Stabilirea unor ferestre de actualizare regulate, utilizarea instrumentelor de inventar și de aplicare automată a patch-urilor și prioritizarea vulnerabilităților critice reduc suprafața de atac cunoscută.
Nu este vorba doar despre sistemele de operare: firmware-ul pentru routere, switch-uri, firewall-uri, endpoint-uri, hypervizoare, aplicații terțe și componente open-source trebuie toate actualizate. Ignorarea acestui aspect este ca și cum ai înmâna atacatorilor un catalog de exploit-uri deja documentate.
Autentificare robustă și control al accesului
Minimizarea impactului acreditărilor furate necesită implementarea autentificării multi-factor (MFA) oriunde este posibil, împreună cu politici de parole puternice și rotația regulată a parolelor. În mediile corporative complexe, adoptarea modelelor Zero Trust ajută la asigurarea faptului că niciun dispozitiv sau utilizator nu este de încredere în mod implicit, chiar dacă se află „în interiorul” rețelei.
Aplicarea principiului privilegiilor minime (acordarea doar a permisiunilor strict necesare pentru fiecare rol) limitează considerabil ceea ce poate face un atacator, chiar dacă reușește să acceseze contul unui utilizator legitim.
Educație continuă și cultură a siguranței
După cum arată toate rapoartele, factorul uman rămâne una dintre verigile slabe. Prin urmare, instruirea în domeniul securității cibernetice nu poate fi un curs singular, urmat o singură dată și apoi uitat. Trebuie să devină un program continuu, actualizat și adaptat diferitelor roluri din cadrul companiei.
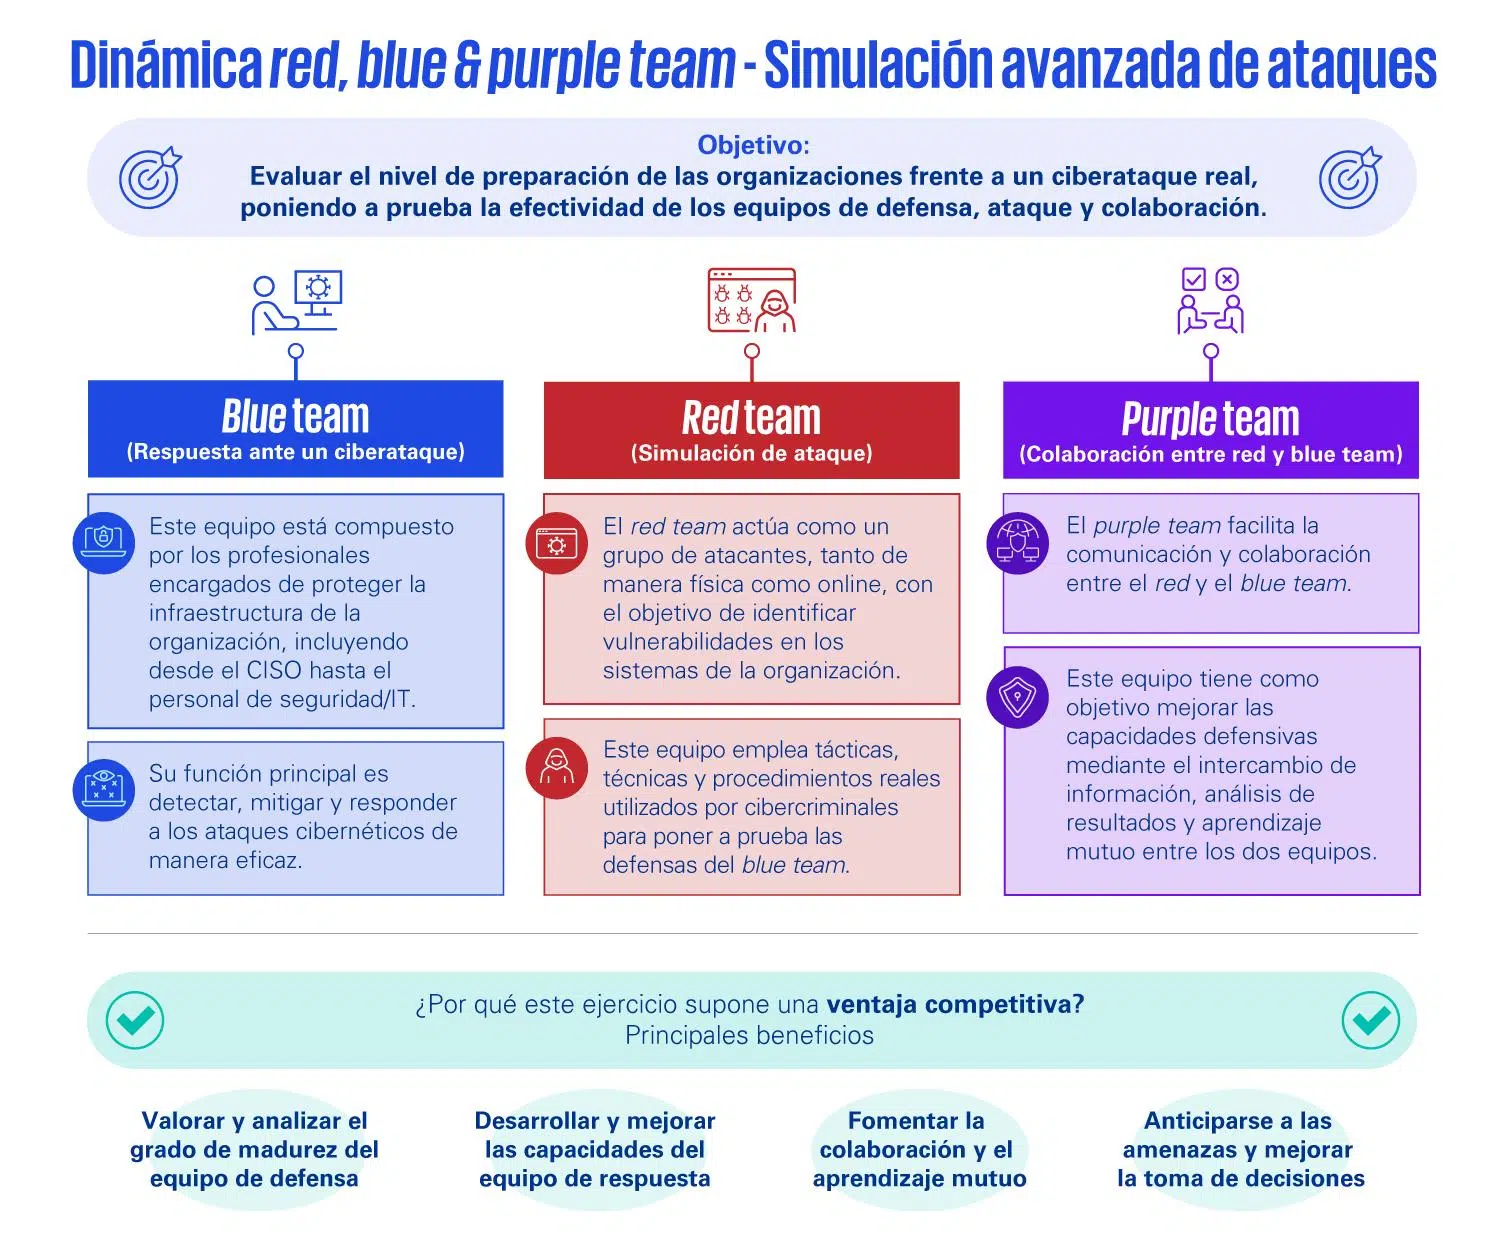
Conținutul ar trebui să acopere totul, de la noțiunile de bază privind conștientizarea (recunoașterea phishing-ului, protejarea dispozitivelor, comportamentul sigur pe rețelele sociale și serviciile cloud) până la reglementări, cele mai bune practici specifice fiecărui domeniu și specializare avansată pentru profilurile tehnice. O abordare bazată pe învățare practică, cu simulări realiste de atacuri, laboratoare practice și sesiuni live cu experți, este de obicei cea mai eficientă modalitate de a consolida cunoștințele.
Protecția rețelei, a endpoint-urilor și a datelor
Din punct de vedere tehnologic, este esențial să se combine diferite controale: firewall-uri de ultimă generație, sisteme de detectare și prevenire a intruziunilor (IDS/IPS) , filtrare de conținut, segmentare a rețelei, soluții avansate pentru endpoint-uri (EDR/XDR), criptarea datelor în tranzit și în repaus și instrumente DLP pentru a preveni exfiltrarea neautorizată.
Copiile de rezervă joacă un rol esențial: copii de rezervă frecvente, deconectate logic de la rețeaua principală și testate periodic pentru a se asigura că restaurarea funcționează, fac toată diferența într-un incident de ransomware sau într-o ștergere masivă de date.
Planuri de răspuns la incidente și informații despre amenințări
Niciun mediu nu este 100% sigur, așa că este vital să presupunem că, mai devreme sau mai târziu, vor avea loc incidente. Existența unui plan de răspuns la incidente bine definit , testat prin exerciții și cunoscut de toți cei implicați, reduce drastic haosul atunci când sosește momentul adevărului.
În plus, bazarea pe informații despre amenințări în timp real , fie din surse proprii, fie de la furnizori specializați, ne permite să ajustăm regulile de detectare, să blocăm infrastructurile malițioase cunoscute și să anticipăm noile campanii înainte ca acestea să aibă un impact direct asupra organizației.
În acest context, soluțiile de securitate cibernetică de ultimă generație, capabile să detecteze comportamente anormale, să automatizeze răspunsurile (izolarea dispozitivelor, închiderea proceselor rău intenționate, inversarea modificărilor) și să coreleze evenimentele între endpoint-uri, rețele și cloud, sunt aliați excelenți pentru echipele de securitate care, în multe cazuri, sunt suprasolicitate.
Pentru profesioniștii IT, provocarea nu mai constă doar în repararea problemelor și stingerea incendiilor, ci în conducerea unei strategii de securitate coerente care să integreze tehnologia, procesele și oamenii. Amenințările vor continua să evolueze, inteligența artificială va continua să joace de ambele părți, iar deficitul de talente în domeniul securității cibernetice nu se va elimina peste noapte. Tocmai de aceea, organizațiile care investesc din timp într-o cultură robustă a securității, automatizare inteligentă și instruire continuă vor fi cel mai bine poziționate pentru a face față loviturilor inevitabile care vor veni în mod inevitabil.