- Un firewall controlează traficul de rețea aplicând reguli bazate pe adrese IP, porturi, protocoale și aplicații pentru a bloca accesul neautorizat.
- Combinația dintre firewall-ul routerului, sistemul de operare și, acolo unde este cazul, NGFW și segmentare oferă o apărare eficientă în profunzime.
- Proiectarea corectă a zonelor de rețea, a ACL-urilor și a înregistrărilor, precum și testarea configurației cu teste de securitate, sunt esențiale în mediile corporative.
- Dezactivarea firewall-ului pentru comoditate expune sistemul la riscuri serioase; abordarea corectă este de a seta reguli specifice și de a-l menține mereu activ.
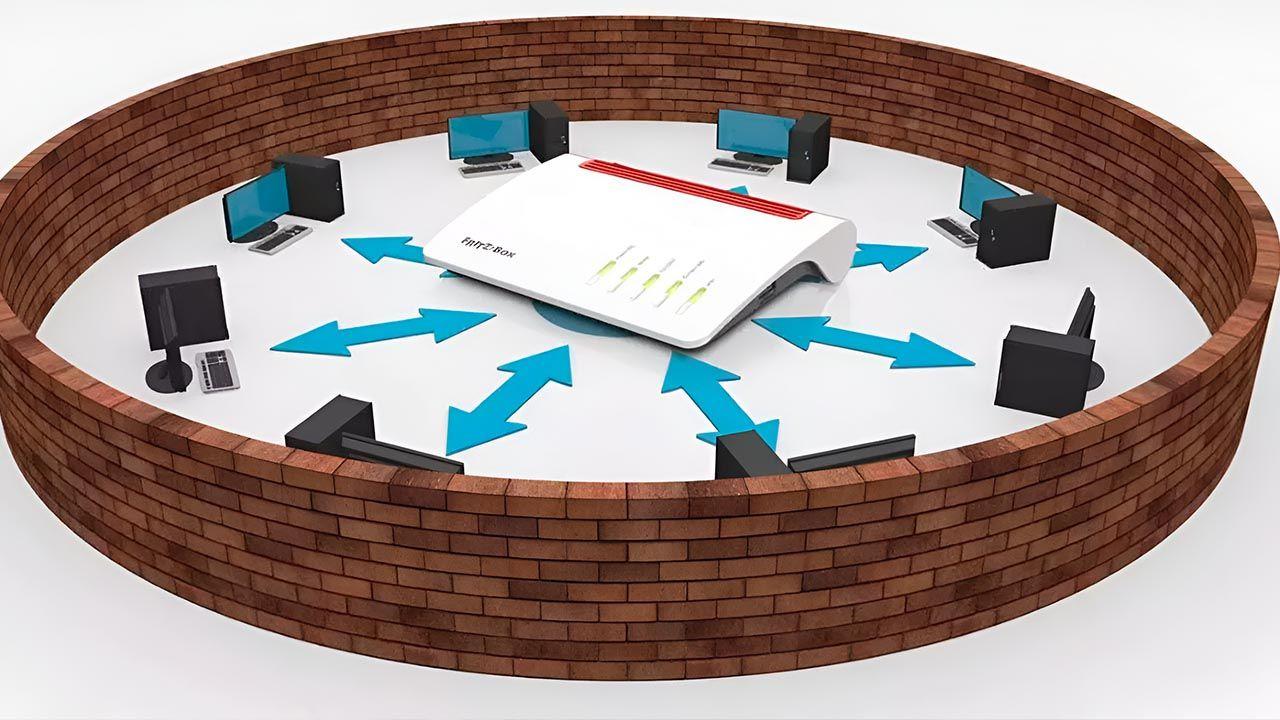
În orice rețea modernă, de la Wi-Fi-ul de acasă până la infrastructura unei mari companii, firewall-ul este prima linie de apărare împotriva atacurilor, accesului neautorizat și scurgerilor de date. Fără o configurație corectă, este ca și cum ai lăsa ușa de la intrare întredeschisă: nimic nu s-ar putea întâmpla... până când nu se întâmplă nimic.
Chiar și așa, mulți utilizatori și chiar unele organizații au firewall-urile care rulează cu setările implicite, fără a înțelege cu adevărat ce fac acestea sau cum să le ajusteze . Aici veți găsi un ghid complet și foarte practic despre ce este un firewall, cum să îl configurați pe Windows, macOS, Linux, routere și medii de server, precum și cele mai bune practici avansate (NGFW, segmentare, înregistrare în jurnal, instrumente suplimentare), astfel încât să puteți adapta nivelul de protecție la mediul dvs. fără a vă simți copleșiți.
Ce este un firewall și de ce este atât de important?
Un firewall este un sistem care analizează traficul care intră și iese din rețeaua sau dispozitivul dvs. și decide ce să permită și ce să blocheze pe baza unui set de reguli. Acest trafic constă în pachete de date care circulă folosind diferite protocoale (TCP, UDP, ICMP etc.) și porturi.
Ideea este simplă: firewall-ul acționează ca un filtru și o barieră între dispozitiv sau rețeaua internă și internet . Verifică de unde provine un pachet, unde merge, ce port folosește și ce tip de conținut transportă. Dacă se încadrează într-o regulă permisă, îl lasă să treacă; dacă nu, îl blochează. Această logică oferă avantaje clare: o securitate mai mare, o probabilitate mai mică de infectare cu malware și un control mai mare asupra a ceea ce intră și a ceea ce iese.
Imaginează-ți firewall-ul ca fiind ușa de la intrare a casei tale digitale : tu decizi pe cine lași să intre, pe cine nu lași să intre și ce zone ale casei poate vizita fiecare oaspete. În plus, un firewall nu doar oprește atacurile; îți permite și să restricționezi accesul la anumite site-uri web sau aplicații pe care, deși nu sunt rău intenționate, nu dorești să le utilizezi (de exemplu, rețelele sociale într-un mediu corporativ).
În lumea reală, găsim două tipuri principale de firewall-uri: firewall-uri software (integrate în sistemul de operare sau instalate ca program) și firewall-uri hardware (dispozitive dedicate, adesea integrate în routere profesionale sau de întreprindere). În plus, există firewall-uri de generație următoare (NGFW) , care combină mai multe straturi de securitate avansată, inspecție profundă a pachetelor, IPS și funcții de segmentare și control al aplicațiilor.
Tipuri de firewall-uri pe care le-ați putea întâlni
În cadrul termenului generic „firewall” există mai multe tehnologii cu abordări diferite. Înțelegerea lor vă ajută să știți la ce vă uitați atunci când verificați configurația routerului, sistemul de operare sau un NGFW al unei companii.
Primul grup este format din firewall-uri de filtrare a pachetelor . Acestea creează puncte de control pe routere sau switch-uri și efectuează o verificare simplă a fiecărui pachet pe baza adresei IP sursă, a adresei IP destinație, a portului și a protocolului. Sunt rapide, dar nu analizează conținutul în profunzime.
Apoi, există firewall-uri de tip gateway la nivel de circuit , care se concentrează pe aprobarea sau respingerea conexiunilor pe baza stării sesiunii, fără a inspecta fiecare pachet în detaliu. Sunt foarte eficiente, dar mai puțin eficace în detectarea amenințărilor complexe.
Firewall-urile cu inspecție a stării combină informațiile despre pachete cu urmărirea conexiunilor TCP. Acestea mențin un tabel de sesiuni active și verifică dacă traficul se potrivește cu un flux permis, oferind o protecție mai robustă decât simpla filtrare statică.
De asemenea, avem gateway-uri la nivel de aplicație sau firewall-uri proxy . Acestea operează la nivelul aplicației și inspectează traficul HTTP, FTP și alte tipuri de trafic, permițând politici extrem de granulare bazate pe tipul de aplicație sau chiar pe conținut. Această abordare stă la baza multor firewall-uri în cloud și instrumente de inspecție profundă a traficului.
Firewall-urile de generație următoare (NGFW) integrează inspecție profundă, controlul aplicațiilor, funcții de sistem de prevenire a intruziunilor (IPS), filtrare pe categorii web, analiză avansată a fișierelor și, din ce în ce mai mult, capabilități bazate pe inteligență artificială. Acestea pot fi implementate ca echipamente fizice, mașini virtuale sau servicii cloud.
În plus, în funcție de locația lor, putem distinge între firewall-uri software (pe fiecare PC, server sau dispozitiv) și firewall-uri hardware (aparate dedicate la perimetrul rețelei). În plus, există firewall-uri în cloud , care acționează ca proxy-uri mari, capabile să se scaleze pentru a proteja medii distribuite și organizații cu mulți utilizatori și locații.
Firewall pe router: prima linie de apărare din rețeaua ta
Routerul pe care îl aveți acasă sau la birou are de obicei un firewall încorporat și NAT/PAT . Aceasta înseamnă că, în mod implicit, nimeni nu poate deschide o conexiune directă de la internet către dispozitivele dvs. interne, cu excepția cazului în care există redirecționare de port, o DMZ activă sau protocoale configurate greșit, cum ar fi UPnP.
Politica tipică a unui router modern este de a „refuza tot traficul de intrare, cu excepția cazului în care este permis în mod explicit ”. Această politică este consolidată de IPv4 NAT/PAT: dispozitivele interne utilizează adrese IP private, iar routerul traduce conexiunile lor de ieșire într-o adresă IP publică. Orice încercare de a iniția comunicarea de pe internet fără un port deschis sau o regulă preexistentă va fi respinsă.
De aceea este atât de periculos să deschizi o DMZ pe un PC din rețeaua locală care nu are propriul firewall configurat corect: acel computer va fi complet expus la internet, toate porturile fiind accesibile, cu excepția celor redirecționate către o altă mașină.
Printre cele mai bune practici de bază pentru firewall-urile routerelor se numără evitarea deschiderii porturilor care nu sunt strict necesare, evitarea utilizării DMZ cu excepția unor dispozitive foarte specifice (cum ar fi o consolă de jocuri) și dezactivarea întotdeauna a UPnP pentru a împiedica dispozitivele să deschidă singure porturi. Deschiderea manuală a porturilor vă oferă control complet asupra a ceea ce este expus.
De asemenea, este recomandabil să verificați periodic ce porturi sunt deschise, să le închideți pe cele care nu mai sunt utilizate și să limitați, acolo unde este posibil, IP-urile care pot accesa servicii sensibile (de exemplu, permițând SSH doar de pe un anumit IP administrativ și nu de pe întregul Internet).
Opțiuni comune de firewall pe routerele de acasă și cele avansate
În funcție de marca routerului, opțiunile de configurare a firewall-ului pot varia, dar logica este similară: profil de securitate, reguli și filtrare suplimentară . Să analizăm câteva exemple reprezentative.
Routere ASUS
Routerele ASUS integrează un firewall bazat pe iptables . Din interfața web, în meniul „Firewall”, puteți activa sau dezactiva firewall-ul pentru IPv4 și IPv6 (este activat în mod implicit, așa cum ar trebui să fie) și puteți configura măsuri anti-DoS care blochează adresele sursă care fac prea multe încercări de conectare.
O altă opțiune comună este blocarea cererilor ping (ICMP Echo-requests) către interfața WAN, astfel încât routerul să nu răspundă (mod stealth). În mediile IPv6 , firewall-ul este configurat cu o politică de intrare foarte restrictivă : fiecare dispozitiv are propria adresă IP publică, dar conexiunile de intrare neașteptate sunt blocate, în timp ce conexiunile de ieșire sunt permise în mod normal.
ASUS oferă și funcții de „Filtrare LAN către WAN”, permițându-vă să blocați traficul din LAN către internet pe baza adresei IP sursă, a adresei IP destinație și a porturilor. În plus, filtrarea URL și a cuvintelor cheie este acceptată intern de firewall pentru a impune restricții.
Routere Livebox (Livebox Fiber, etc.)
Pe routerele Livebox, utilizate în mod obișnuit de furnizorii de servicii de internet, firewall-ul este gestionat din meniul „Setări avansate > Setări firewall”. Acolo puteți selecta între mai multe niveluri: scăzut, mediu, ridicat și personalizat.
Nivelul de filtrare „scăzut” nu oferă practic nicio filtrare (dincolo de ceea ce este esențial pentru NAT) și este destinat utilizatorilor avansați care prioritizează flexibilitatea în detrimentul securității. Nivelul de filtrare „mediu”, care este de obicei implicit, elimină toate conexiunile de intrare și permite traficul de ieșire, cu excepția unor servicii foarte specifice, cum ar fi NetBIOS.
Profilul „ridicat” este cel mai restrictiv: permite doar conexiuni de ieșire către servicii standard bine definite și blochează conexiunile de intrare neașteptate. Modul „personalizat” permite utilizatorului să stabilească reguli specifice și este destinat administratorilor care știu ce fac; cu o configurație deficitară, puteți bloca servicii legitime sau puteți lăsa vulnerabilități semnificative.
Routere AVM FRITZ!Box
Dispozitivele FRITZ!Box dispun de un firewall destul de complex. În modul avansat, în meniul „Internet > Filtre”, puteți activa modul stealth pentru a evita răspunsul la ping-uri pe WAN și pentru a bloca porturile sensibile precum 25 (SMTP necriptat), NetBIOS sau Teredo dacă nu sunt utilizate.
În mediile NAT, este esențial să verificați periodic setările de redirecționare a porturilor și să le închideți pe cele care nu mai sunt necesare pentru a preveni ca serviciile învechite să devină puncte de intrare. Serviciile de administrare la distanță ale FRITZ!Box ar trebui, de asemenea, dezactivate dacă nu sunt esențiale; în schimb, este mai sigur să accesați routerul printr-un VPN și, odată ce intrați în rețea, să îl gestionați folosind adresa sa IP privată.
FRITZ!Box oferă, de asemenea, acces de la distanță bazat pe IPsec și conexiuni VPN site-to-site. Aceasta este o modalitate bună de a evita expunerea serviciilor direct la internet și de a forța tot accesul de la distanță printr-un canal criptat și controlat.
Firewall-uri de generație următoare (NGFW) și securitate avansată
În mediile corporative, firewall-urile de ultimă generație, cum ar fi gama FortiGate, depășesc cu mult simpla filtrare a porturilor. Aceste dispozitive integrează funcții avansate de rețea și securitate profundă pe o singură platformă, reducând necesitatea a numeroase dispozitive separate.
FortiGate, de exemplu, se bazează pe sistemul de operare FortiOS și încorporează SD-WAN, ZTNA (Zero Trust Access), integrare WLAN și LAN, inspecție aprofundată a traficului criptat, IPS , filtrare pe categorii web și capacități de analiză bazate pe inteligență artificială prin intermediul serviciilor FortiGuard.
Aceste NGFW-uri se bazează de obicei pe o arhitectură ASIC personalizată , permițând performanțe foarte ridicate și o eficiență energetică îmbunătățită, chiar și atunci când inspectează volume mari de trafic criptat. În plus, acestea sunt integrate în ceea ce este cunoscut sub numele de „Security Fabric”: o rețea de securitate care se întinde pe rețele, endpoint-uri și cloud-uri, cu politici unificate gestionate de pe platforme precum FortiManager.
Cheia acestei abordări este acoperirea întregii suprafețe a rețelei cu politici consistente : de la perimetru până la endpoint, inclusiv medii hibride și cloud. Acest lucru facilitează un răspuns rapid la amenințările emergente, segmentează rețele complexe și oferă vizibilitate completă asupra traficului și a evenimentelor de securitate.
Pași pentru proiectarea și configurarea unui firewall de rețea bine structurat
Când vorbim despre firewall-uri în rețelele întreprinderilor (fizice sau virtuale), nu este suficient să conectăm pur și simplu echipamentul și să lăsăm setările implicite. O configurație predefinită a zonelor, adreselor IP și politicilor este necesară pentru a permite un control fin al traficului.
Proiectarea zonelor de firewall și a schemei de adresare IP
Primul pas este identificarea activelor de rețea (servere, aplicații critice, stații de lucru, dispozitive IoT, sisteme POS, VoIP etc.) și gruparea acestora în funcție de funcția, nivelul de sensibilitate și nevoile de acces . În loc de o singură rețea plată, unde totul este interconectat, se creează segmente sau zone.
Este tipic să se definească o DMZ (zonă demilitarizată) pentru serverele expuse la internet, cum ar fi serverele web, de e-mail, VPN sau API publice. În aceste zone, accesul la internet este restricționat doar la ceea ce este absolut necesar. Serverele interne, cum ar fi bazele de date, sistemele de gestionare, stațiile de lucru și dispozitivele vocale sau de punct de vânzare, sunt plasate în zone interne cu politici de securitate mai stricte.
Când se utilizează IPv4, este esențial să se utilizeze intervale de adrese private pentru toate rețelele interne și să se configureze NAT astfel încât dispozitivele interne să poată accesa internetul atunci când este nevoie. Pe măsură ce infrastructura este construită, se utilizează switch-uri cu suport VLAN pentru a menține separarea logică de nivel 2 între segmente.
Odată ce structura zonelor și planul de adresare IP sunt clare, zonele corespunzătoare sunt create în firewall și atribuite interfețelor fizice sau subinterfețelor . Această mapare este esențială pentru a asigura aplicarea corectă a regulilor firewall între zone.
Configurați listele de control al accesului (ACL-uri)
Odată ce zonele sunt acum definite, este timpul să creăm regulile care dictează ce poate comunica cu ce . Aceste reguli sunt implementate ca ACL-uri (liste de control al accesului), unde traficul permis (sau refuzat) între zone este specificat cât mai detaliat posibil.
Listele de control al accesului (ACL) se aplică pentru fiecare interfață sau subinterfață firewall și este recomandat să se ajusteze fin adresa IP sursă, adresa IP destinație și porturile cât mai precis posibil . Cu alte cuvinte, este mai bine să se permită „acest server accesul la acest port din această bază de date” decât „întreaga rețea accesul la toate porturile din cealaltă rețea”.
O regulă foarte importantă este „refuzarea tuturor” la sfârșitul fiecărui ACL. Această politică restrictivă asigură blocarea oricărui trafic care nu este acoperit în mod explicit . Ulterior, ACL-urile de intrare și ieșire sunt aplicate fiecărei interfețe, ajustând comportamentul în funcție de direcția traficului.
Este o idee bună să dezactivați accesul public la interfețele de administrare ale firewall-ului și să vă asigurați că testați nu doar dacă aplicațiile funcționează, ci și dacă traficul nedorit este blocat eficient . De exemplu, ar trebui să verificați dacă funcțiile de control la nivel de aplicație (blocarea categoriilor web, analiza avansată a fișierelor, IPS etc.) funcționează conform așteptărilor.
Configurați servicii și jurnale suplimentare
Multe firewall-uri vă permit să activați servicii suplimentare precum DHCP, NTP sau IPS direct pe dispozitiv. Activați doar acele servicii pe care le veți utiliza efectiv; dezactivați restul pentru a reduce suprafața de atac.
Un alt aspect critic este configurarea jurnalizării. Pentru a respecta reglementări precum PCI DSS , firewall-ul trebuie să trimită jurnale detaliate către un server de jurnalizare sau SIEM, acoperind aspecte precum cine accesează sistemul, de unde, către ce serviciu și cu ce rezultat. PCI DSS, de exemplu, stabilește cerințe specifice în secțiunile 10.2 și 10.3 privind conținutul acestor jurnale.
Volumul de jurnale poate fi mare, dar este singura modalitate de a audita accesul și de a detecta tipare de atac sau anomalii . Este recomandabil să definiți politici pentru păstrarea, rotirea și monitorizarea acestor evenimente pentru a putea răspunde rapid atunci când ceva pare în neregulă.
Testați temeinic configurația
Înainte de a implementa o nouă configurație de firewall sau după o modificare majoră, este esențial să se valideze dacă aceasta blochează ceea ce ar trebui și permite ceea ce este necesar . Aceasta include scanări de porturi, evaluări ale vulnerabilităților și teste de penetrare.
De asemenea, este esențial să aveți copii de rezervă ale configurației într-o locație sigură și să testați procesul de revenire la versiunea inițială. Înainte de a face orice modificări critice, documentați modificările planificate și verificați dacă știți cum să restaurați firewall-ul dacă apar probleme în timpul ferestrei de mentenanță.
Firewall în rețele de servere virtuale (cloud privat sau public)
Pe platformele de servere cloud, este obișnuit să existe un firewall la nivel de rețea configurabil din panoul de control, pe lângă firewall-ul propriu al sistemului de operare și orice firewall-uri intermediare. Înțelegerea ordinii în care acestea sunt aplicate ajută la evitarea conflictelor de reguli.
De obicei, pachetele primite trec mai întâi prin firewall-ul rețelei (gestionat de platformă), apoi prin firewall-ul serverului (de exemplu, iptables pe Linux sau Windows Firewall) și, în final, prin orice firewall-uri software suplimentare. Traficul de ieșire urmează calea inversă.
În acest tip de panou, configurația se bazează de obicei pe reguli cu nume, acțiune (permitere sau refuz), sursă și destinație (IP, intervale, CIDR, „oricare”, „intern”, „extern”), porturi sursă și destinație (un port specific, interval sau „oricare”) și protocol (TCP, UDP, ambele sau ICMP).
Un detaliu cheie este ordinea regulilor : cu cât o regulă este mai sus în listă, cu atât prioritatea sa este mai mare. O regulă de „refuzare” plasată înaintea unei reguli de „permitere” pentru același trafic va duce la blocarea traficului respectiv. De aceea, de obicei, acestea permit reordonarea regulilor prin glisare și plasare, pentru a ajusta prioritățile.
Dacă firewall-ul este în modul dezactivat, toate pachetele intră și ies fără filtrare. În modul activ, comportamentul implicit este de obicei „să se permită orice nu corespunde niciunei reguli”, deși este mult mai sigur să se seteze o politică de refuz implicită și să se permită doar ceea ce este necesar , în special în mediile cu date sensibile.
Firewall în sistemul de operare: Windows, macOS și Linux
Pe lângă firewall-ul routerului și orice firewall de rețea bazat pe cloud, fiecare sistem modern include propriul strat de protecție. Configurarea corectă a acestuia oferă o abordare de apărare în profunzime , utilă în special dacă vreun serviciu este expus la internet sau dacă un atacator obține acces la rețeaua locală.
Paravan de protecție Windows: Configurare de bază și avansată
În Windows, firewall-ul încorporat (Windows Defender Firewall sau Microsoft Defender Firewall) filtrează traficul pe baza unor reguli predefinite și personalizate . Îl puteți vizualiza și gestiona din aplicația Securitate Windows, în secțiunea „Firewall și protecție de rețea”.
Primul pas este să verificați profilul rețelei active: domeniu, privat sau public. O rețea privată (cum ar fi rețeaua de acasă) presupune un mediu relativ fiabil și permite mai multe conexiuni de intrare, în timp ce o rețea publică (cum ar fi Wi-Fi-ul unei cafenele) are reguli mai stricte și blochează aproape tot ce vine din exterior.
Din această interfață, puteți activa sau dezactiva firewall-ul pentru fiecare tip de rețea, deși dezactivarea acestuia nu este o idee bună, deoarece crește vulnerabilitatea la accesul neautorizat . Dacă o aplicație legitimă nu funcționează deoarece este blocată, abordarea corectă este să creați o excepție sau să deschideți un port specific pentru aceasta, nu să dezactivați întregul firewall.
Setările avansate gestionează regulile de intrare și ieșire , care determină ce conexiuni sunt permise. Windows clasifică aceste reguli în patru tipuri: reguli de program (care permit sau blochează un anumit executabil), reguli de port (care controlează anumite porturi TCP/UDP), reguli predefinite (furnizate de sistem) și reguli personalizate (cele mai flexibile, permițându-vă să combinați programul, portul, protocolul și adresa).
În plus, există o opțiune de a bloca toate conexiunile primite , inclusiv pe cele din lista permise. Acest lucru este util atunci când aveți nevoie de securitate maximă, deși poate cauza oprirea funcționării serviciilor esențiale (fișiere partajate, desktop la distanță etc.).
Multe organizații utilizează instrumente de gestionare centralizată, cum ar fi Ivanti Endpoint Security Solution Agent Configuration . Aceste instrumente permit utilizatorilor să creeze o politică de paravan de protecție Windows și să o implementeze în masă pe dispozitive care rulează diferite versiuni de Windows (XP/2003, Vista și versiuni ulterioare), definind reguli de intrare/ieșire, excepții și activarea/dezactivarea paravanului de protecție ca parte a sarcinilor de configurare sau reparare.
Ajutor, utilitare și definiții de securitate în Paravanul de protecție Windows
Configurarea detaliată poate fi oarecum complicată, așa că există instrumente care facilitează sarcinile zilnice. TinyWall , de exemplu, acționează ca un strat de gestionare peste firewall-ul Windows și vă permite să schimbați modurile de operare (mai mult sau mai puțin restrictive), să afișați conexiunile active, să creați liste albe și să împiedicați firewall-ul în sine să blocheze aplicațiile de care aveți nevoie.
Un alt exemplu este Windows Firewall Control , care se integrează în bara de sistem și oferă profiluri rapide (ridicat, mediu, scăzut, fără filtru) și o interfață convenabilă pentru gestionarea regulilor, importul/exportul configurațiilor și activarea unui mod de învățare care detectează programele semnate digital pentru a crea reguli mai inteligent.
În soluțiile de securitate pentru întreprinderi, precum Ivanti Endpoint Security, sunt definite amenințări specifice de securitate legate de Paravanul de protecție Windows (de exemplu, ST000102 pentru Paravanul de protecție Windows în XP/2003). Aceste definiții includ variabile personalizabile care vă permit să urmăriți dacă configurația reală a paravanului de protecție corespunde politicii dorite și, dacă nu, să marcați computerul ca vulnerabil și să lansați sarcini de reparare pentru a aplica setările corecte.
Firewall în macOS
Pe un Mac, firewall-ul este configurat din „Setări de sistem” (sau „Preferințe sistem” în versiunile mai vechi), în secțiunea Rețea și firewall . Acolo îl puteți activa și apoi accesa opțiuni avansate pentru a decide cum să gestionați conexiunile primite.
Printre altele, poți bloca conexiunile nesolicitate , poți permite doar aplicațiile și serviciile esențiale, poți controla ce aplicații specifice pot primi trafic și poți activa adăugarea automată a aplicațiilor de încredere la lista de aplicații permise. Este un sistem mai simplu decât Windows în ceea ce privește detaliile porturilor, dar foarte eficient pentru utilizatorul obișnuit.
În mediile corporative, acest lucru este de obicei completat de politici de securitate gestionate central, care asigură că toate mașinile Mac respectă aceleași reguli privind serviciile și aplicațiile expuse cărora li se permite să primească conexiuni.
Firewall pe Linux: UFW ca o opțiune simplă
În Linux, în special în distribuții precum Ubuntu, este obișnuit să se gestioneze iptables (sau nftables) folosind instrumente mai ușor de utilizat. Unul dintre cele mai populare este UFW (Uncomplicated Firewall) , care oferă comenzi simple pentru activarea firewall-ului și definirea regulilor.
Instalarea se face prin intermediul managerului de pachete (de exemplu, „sudo apt-get install ufw”) și, deși UFW este de obicei dezactivat în mod implicit, este recomandabil să verificați starea sa cu „sudo ufw status” înainte de a-l activa. Nu-l activați fără a defini mai întâi regulile de bază , deoarece acest lucru ar bloca toate conexiunile primite și ați putea pierde accesul la distanță.
Regulile tipice includ permiterea SSH („sudo ufw allow ssh”) pentru a menține accesul la distanță, deschiderea HTTP și HTTPS („sudo ufw allow http”, „sudo ufw allow https”) pentru serverele web și apoi adăugarea de porturi după cum este necesar. Odată ce regulile de bază sunt setate, firewall-ul este activat cu „sudo ufw enable”, iar starea sa este verificată cu „sudo ufw status”, care afișează lista serviciilor și porturilor permise.
Întrucât Linux este deja un sistem destul de robust, configurarea UFW oferă un nivel suplimentar de securitate, care este foarte recomandat , în special pe serverele accesibile de pe internet.
Segmentarea rețelei, politicile și prevenirea furtului de acreditări
Una dintre cele mai eficiente strategii pentru îmbunătățirea securității este segmentarea rețelei . Prin împărțirea rețelei în segmente (după funcție, tip de dispozitiv, nivel de risc), traficul dintr-un segment nu este vizibil din altul, reducând impactul oricărui incident.
Acest lucru este relevant în special în cazul dispozitivelor IoT, care rulează adesea pe sisteme mai vechi și vulnerabile. Plasarea lor în VLAN-uri sau zone izolate și limitarea strictă a accesului lor minimizează riscul ca o defecțiune a unei camere IP sau a unui senzor să compromită întreaga rețea corporativă.
O altă problemă cheie este optimizarea politicilor de firewall . Adăugarea de reguli fără a le revizui duce la acumulări haotice, conflicte și un firewall aproape imposibil de gestionat. În mod ideal, ar trebui să migrați de la regulile bazate pe porturi la regulile bazate pe aplicații, cu o vizibilitate clară asupra serviciilor care sunt permise sau refuzate și să le revizuiți periodic pentru a elimina intrările învechite.
Unele firewall-uri avansate includ funcții pentru a preveni furtul acreditărilor corporative . Acestea scanează încercările de conectare (nume de utilizator și parolă) și le compară cu listele interne ale conturilor organizației, blocând utilizarea acestora pe site-uri externe, cum ar fi rețelele sociale sau serviciile care nu au legătură cu afacerea. De asemenea, pot afișa avertismente utilizatorului care explică riscurile reutilizării acreditărilor de serviciu.
Aceste tipuri de controale nu numai că opresc atacurile directe, dar servesc și ca instrument de conștientizare a securității , făcând impactul obiceiurilor de utilizare a parolelor în afara mediului corporativ mai vizibil pentru angajați.
Ce se întâmplă dacă dezactivezi firewall-ul (și de ce nu ar trebui)
Este obișnuit ca cineva care are probleme cu o aplicație sau un joc online să încerce să dezactiveze firewall-ul „pentru a vedea dacă asta rezolvă problema ”. Și da, uneori rezolvă problema imediată, dar deschide ușa către o serie de riscuri care nu sunt imediat evidente.
Fără un firewall, sistemul este expus la amenințări externe, cum ar fi malware, troieni, viruși și alte atacuri care pot fi instalate fără nicio barieră. Atacatorii pot încerca să scaneze porturile routerului și, dacă regulile NAT sunt, de asemenea, laxe, să găsească servicii slab protejate și să le folosească ca puncte de intrare.
Un firewall controlează și datele de ieșire : fără acesta, orice aplicație rău intenționată ar avea mână liberă să trimită informații sensibile către lumea exterioară. În plus, multe aplicații se bazează pe firewall pentru a proteja atacurile de scanare a porturilor sau atacurile DDoS minore; dezactivarea acestuia elimină acel buffer.
Dacă o aplicație nu funcționează din cauza firewall-ului, soluția profesională nu este să o dezactivați, ci să creați o regulă specifică care să permită traficul necesar , să verificați dacă routerul trebuie să deschidă porturi și să aliniați regulile astfel încât să nu existe conflicte între firewall-ul local și firewall-ul echipamentului de rețea.
Coexistența mai multor firewall-uri: router și PC în același timp
Când aveți un firewall pe router și un altul pe PC (de exemplu, firewall-ul Windows), tot traficul de intrare trece mai întâi prin router și apoi prin computer. Această securitate cu două straturi, atunci când este configurată corect, crește securitatea generală, deoarece o defecțiune într-un strat poate fi compensată de celălalt.
Totuși, trebuie să fii atent cu regulile inconsistente . Dacă routerul blochează un port permis de firewall-ul PC-ului sau invers, s-ar putea să găsești servicii care nu funcționează și să nu fii sigur care dintre cele două straturi cauzează problema.
În practică, cea mai sensibilă abordare este ca firewall-ul routerului să acționeze ca barieră perimetrală principală , permițând doar ceea ce trebuie cu adevărat să intre de pe internet, în timp ce firewall-ul PC-ului controlează traficul dintre dispozitivele din rețeaua locală și orice comunicare suspectă de ieșire. Acest lucru, combinat cu un NAT bine configurat și evitarea utilizării excesive a DMZ și UPnP, oferă un nivel foarte robust de protecție pentru un mediu de acasă sau de birou mic.
În cele din urmă, înțelegerea modului în care funcționează diferite firewall-uri (router, sistem de operare, cloud, NGFW corporativ) și cum sunt interconectate vă permite să luați decizii mai informate: ce servicii să expuneți, unde să segmentați, ce jurnale să păstrați și cum să ajustați regulile pentru a menține un echilibru între securitate și utilizabilitate în rețea și pe dispozitive.