- Docker Swarm vă permite să creați clustere de noduri pentru a orchestra servicii containerizate cu disponibilitate ridicată și echilibrare integrată a încărcării.
- Conceptele de nod, manager, lucrător, serviciu, sarcină și rețea suprapusă stau la baza înțelegerii modului în care Swarm gestionează și distribuie containerele.
- Comenzi precum docker swarm init, docker service create sau docker service scale facilitează implementarea, scalarea și actualizarea aplicațiilor.
- Swarm se potrivește foarte bine în proiecte mici și mijlocii, integrându-se cu servicii cloud, practici DevOps, inteligență artificială și business intelligence.
Gestionarea a zeci sau sute de containere răspândite pe mai multe mașini poate deveni o adevărată bătaie de cap dacă te bazezi doar pe Docker, o soluție de bază. Când începi să vorbești despre disponibilitate ridicată, scalare automată sau implementări fără întreruperi, ai nevoie de mai mult decât simple containere individuale: ai nevoie de orchestrarea containerelor . Și aici intervine Docker Swarm, soluția nativă a Docker pentru coordonarea containerelor într-un cluster.
Dacă ați folosit Docker Compose pe o singură mașină și îl considerați insuficient pentru medii reale, Swarm este următorul pas logic. Vă permite să configurați un cluster de noduri, să distribuiți servicii între ele, să echilibrați sarcina, să înlocuiți containerele defecte și, în cele din urmă, să transformați o multitudine de servere într-o singură platformă coerentă, pregătită pentru producție, fără a fi nevoie să treceți direct la Kubernetes dacă îl considerați prea greoi sau complex.
Ce este Docker Swarm și de ce este important în orchestrarea containerelor?
Docker Swarm este motorul de clusterizare și orchestrare încorporat direct în Docker. Nu este un instrument extern, ci mai degrabă un mod de operare al motorului Docker în sine, care vă permite să grupați mai multe mașini (fizice sau virtuale) într-un cluster logic, numit swarm, pe care implementați servicii în loc de containere izolate.
Frumusețea Swarm constă în faptul că abstractizează întregul set de noduri și îți permite să lucrezi ca și cum ai avea un singur „super server”. Definești serviciile, numărul lor de replici, porturile expuse și restricțiile, iar Swarm decide unde să ruleze fiecare container (sarcină), cum să le redistribuie dacă un nod se defectează și cum să echilibreze traficul între ele.
În ceea ce privește orchestrarea containerelor , Docker Swarm acoperă nevoile tipice ale multor echipe DevOps: scalare orizontală ușoară, disponibilitate ridicată de bază, echilibrare internă a încărcării, rețele stratificate între noduri și implementări controlate, ceea ce îl face potrivit pentru arhitecturi de microservicii . Este deosebit de interesant pentru proiecte mici și mijlocii sau pentru organizații foarte familiarizate cu ecosistemul Docker care nu necesită complexitatea completă a Kubernetes.
Swarm este potrivit pentru scenariile în care simplitatea este esențială : laboratoare, medii de staging, clustere locale în cadrul unei IMM-uri sau chiar producție în cloud atunci când nu doriți să gestionați o platformă complexă. În plus, se integrează perfect cu pipeline-urile CI/CD și practicile DevOps care utilizează deja Docker pentru ambalarea aplicațiilor.
Concepte cheie în Docker Swarm: noduri, servicii și rețele
Înainte de a începe să tastezi comenzi cu nebunie , este esențial să înțelegi cum se referă Swarm la fiecare piesă a puzzle-ului. Acestea sunt conceptele pe care le vei vedea constant în CLI și în documentație.
Un nod este orice mașină care face parte din roi; poate fi un server fizic, o mașină virtuală în cloud sau chiar laptopul tău într-un mediu de testare. Fiecare nod rulează Docker Engine și se înregistrează în cluster folosind un rol specific.
Nodul Manager : Acesta este creierul clusterului. Este responsabil pentru menținerea stării dorite, programarea sarcinilor și orchestrarea operațiunilor. Pot exista mai mulți manageri pentru a asigura o disponibilitate ridicată a planului de control, dar unul dintre ei acționează ca lider și îi coordonează pe ceilalți.
Noduri lucrătoare : Acestea sunt „lucrătorii” roiului. Nu iau decizii de orchestrare; pur și simplu execută sarcinile (containerele) atribuite de manager. Acest lucru permite scalarea capacității de calcul prin adăugarea mai multor lucrători, după cum este necesar.
Un serviciu este unitatea de implementare în Swarm. Acesta definește imaginea containerului care va fi utilizată, numărul de replici, porturi, variabile de mediu, configurații, secrete și alte opțiuni. Spre deosebire de rularea unui singur container cu `docker run`, `docker service create` descrie un serviciu pe care Swarm îl menține în starea dorită.
O sarcină este o instanță concretă a unui container asociat cu un serviciu și atribuit unui nod. Dacă solicitați un serviciu cu 3 replici, Swarm creează 3 sarcine. Dacă o sarcină eșuează, managerul creează o alta pentru a menține numărul de replici.
Rețea suprapusă : Acesta este un tip de rețea virtuală distribuită care permite containerelor situate pe noduri diferite să comunice ca și cum s-ar afla în aceeași rețea locală. Swarm se bazează pe aceste rețele suprapuse pentru a conecta servicii, a aplica echilibrarea încărcării între replici și a izola aplicațiile unele de altele.
Primii pași: inițializarea și testarea unui cluster Docker Swarm
Configurarea unui swarm de bază este surprinzător de simplă dacă aveți deja Docker instalat pe mașinile dvs. Nu aveți nevoie de niciun software suplimentar: trebuie doar să activați modul swarm și să uniți nodurile la cluster.
Pasul 1: Creați primul manager . Pe mașina pe care doriți să o utilizați ca nod manager inițial, executați:
inițiere docker swarm –advertise-adr
Parametrul `--advertise-addr` specifică adresa IP pe care alte noduri o vor folosi pentru a vizualiza acest manager. După rularea comenzii, Docker va afișa automat un token și o comandă gata pentru ca alte noduri să se alăture roiului ca workeri.
Pasul 2: Adăugați nodurile worker la cluster . Pe fiecare mașină care va acționa ca worker, executați ceva similar cu:
jeton de alăturare la docker swarm :2377
Jetonul de alăturare și adresa IP a managerului sunt generate de comanda `docker swarm init`. Portul 2377 este utilizat în mod implicit pentru comunicarea de control. Din acel moment, nodul va apărea ca parte a roiului și va fi gata să primească sarcini.
Verificarea stării clusterului este la fel de simplă ca accesarea unui manager (nu funcționează pe un worker izolat) și executarea:
nodul docker ls
Această comandă vă arată toate nodurile din roi , ID-ul lor, numele de gazdă, rolul (manager sau lucrător) și starea curentă. De aici, puteți detecta dacă vreun nod este nefuncțional, în modul drenaj sau întâmpină probleme de conexiune.
Implementarea serviciilor în Docker Swarm: de la primul nginx până la producție
Odată ce clusterul este configurat și funcționează , începe partea interesantă: implementarea serviciilor. În loc să lansați containere individuale cu `docker run`, definiți servicii pe care Swarm le întreține și le reechilibrează automat.
Crearea unui serviciu simplu , cum ar fi un server web Nginx accesibil din afara clusterului, se face cu o comandă de genul:
serviciul docker create –name my-nginx -p 80:80 nginx
Aceasta pornește un serviciu numit my-nginx care expune portul 80 al containerului la portul 80 al nodurilor clusterului. Swarm se ocupă de publicarea serviciului și de echilibrarea încărcării cererilor primite între diferitele replici pe măsură ce le scalați.
Listarea serviciilor implementate vă ajută să urmăriți ce rulează în roi:
serviciul docker ls
Aici vedeți numele serviciului, modul său și numărul de replici în formatul curent/dorit. De exemplu, dacă afișați 3/5, înseamnă că este încă în proces de creare a sarcinilor pentru a atinge starea dorită.
Verificarea detaliilor și a stării sarcinilor pentru un anumit serviciu vă permite să identificați pe ce nod rulează fiecare instanță:
serviciul docker ps my-nginx
Rezultatul afișează sarcinile, nodul atribuit , starea (Rulare, Pregătire, Oprire etc.), imaginea utilizată și timpul de execuție. Acest lucru este esențial pentru depanarea problemelor de implementare sau de echilibrare a încărcării.
Managementul ciclului de viață: scalarea, actualizarea și ștergerea serviciilor
Unul dintre marile avantaje ale orchestrării este capacitatea de a scala și actualiza serviciile fără a fi nevoie să parcurgeți fiecare server în parte. Swarm facilitează acest lucru din linia de comandă.
Scalarea unui serviciu în Docker Swarm înseamnă specificarea numărului total de replici ale unui serviciu dorite. De exemplu, dacă ați creat my-nginx cu o singură replică și doriți să o măriți la trei:
scalare serviciu docker my-nginx=3
Swarm gestionează programarea noilor sarcini pe nodurile disponibile, respectând resursele și starea lucrătorilor. Dacă aveți nevoie de și mai multă capacitate ulterior, puteți face upgrade la cinci replici cu:
scalare serviciu docker my-nginx=5
Actualizarea imaginii unui serviciu este un alt punct cheie, în special în producție. În loc să opriți și să ștergeți manual containerele, puteți efectua o actualizare controlată:
actualizare serviciu docker –image nginx:latest my-nginx
Această comandă instruiește Swarm să migreze progresiv sarcinile existente către noua imagine, urmând strategia de actualizare definită (implicit, actualizare continuă). Acest lucru minimizează impactul asupra utilizatorilor finali.
Eliminarea unui serviciu atunci când nu mai aveți nevoie de el se face și la nivel de roi, nu la nivel de container individual:
serviciul docker rm my-nginx
Aceasta oprește și elimină toate sarcinile asociate din Swarm , eliberând resurse pe noduri. Este o modalitate curată de a dezafecta componentele care nu mai au sens în cadrul arhitecturii tale.
Practică ghidată: configurarea propriului cluster și implementarea unui serviciu
Pentru a consolida conceptele, nimic nu se compară cu un mic exercițiu pe care îl poți reproduce într-un mediu de laborator, cu mașini virtuale locale sau instanțe cloud ieftine.
Exercițiul 1: Configurați un cluster Docker Swarm . Ideea este să aveți cel puțin trei noduri: unul ca manager și două ca workeri. Pe manager, activați swarm-ul cu:
inițiere docker swarm –advertise-adr
Apoi, copiați comanda join afișată în rezultat și rulați-o pe fiecare worker:
jeton de alăturare la docker swarm :2377
Verificați dacă totul a mers bine cu:
nodul docker ls
Vei vedea managerul în starea Lider și lucrătorii ca Activi. Dacă vreunul dintre ei apare ca Nefuncțional, verifică conectivitatea, firewall-ul și versiunea Docker.
Exercițiul 2: Implementarea și scalarea unui serviciu . Cu clusterul pregătit, creați un serviciu nginx accesibil prin HTTP:
serviciul docker create –name my-nginx -p 80:80 nginx
Verificați existența sa cu :
serviciul docker ls
Scalați serviciul la trei replici folosind:
scalare serviciu docker my-nginx=3
Verificați unde au fost implementate sarcinile cu:
serviciul docker ps my-nginx
Ca soluție de bază la exercițiu , ar trebui să vedeți cele trei sarcini distribuite între diferite noduri (dacă există suficiente resurse), iar atunci când faceți cereri HTTP către portul 80 al clusterului, Swarm va direcționa traficul către diferitele replici în funcție de echilibratorul său intern de încărcare.
Avantajele Docker Swarm față de gestionarea manuală a containerelor
Utilizarea Swarm în locul lansării containerelor individuale oferă o serie de beneficii care devin evidente din momentul în care aveți nevoie de mai mult decât un simplu mediu de testare.
Implementare simplă integrată în Docker CLI : nu trebuie să învățați un instrument complet nou; comenzile de gestionare a serviciilor și clusterelor sunt foarte similare cu ceea ce faceți deja cu docker run, docker ps sau docker images.
Echilibrarea încărcării încorporată : Când expuneți un serviciu cu `-p`, Swarm afișează portul pe nodurile necesare și distribuie traficul între replicile disponibile. Nu este nevoie să adăugați un echilibrator de încărcare extern de bază, cum ar fi Traefik , pentru a distribui cererile, ceea ce simplifică arhitectura inițială.
Disponibilitate ridicată și toleranță la erori : Dacă un container se blochează sau un nod worker eșuează, Swarm detectează pierderea sarcinilor și încearcă să le recreeze pe alte noduri pentru a menține numărul de replici. Acest lucru previne numeroase întreruperi ale serviciilor din cauza unor erori izolate.
Gestionare centralizată a stării dorite : declarați câte replici doriți, ce imagine să utilizați, ce porturi să deschideți și ce restricții să aplicați, iar clusterul se ocupă de convergența către acea stare. Modificările viitoare (actualizări, scalare, golirea nodurilor) sunt, de asemenea, gestionate din acest plan de control.
Când are sens să folosești Docker Swarm în proiectele tale?
Nu toate situațiile necesită Kubernetes sau microservicii avansate . Docker Swarm se potrivește foarte bine într-o serie de cazuri de utilizare în care se dorește un echilibru între simplitate și capacitățile de orchestrare.
Clustere de producție mici și mijlocii : Dacă gestionați câteva aplicații de business, API-uri sau servicii interne, iar infrastructura dvs. nu este masivă, Swarm vă oferă ceea ce aveți nevoie fără a vă obliga să învățați un ecosistem imens.
Echipe puternic integrate cu Docker care doresc să facă saltul către orchestrare fără a se împotmoli în curba de învățare Kubernetes. Deoarece Swarm face parte din motorul Docker în sine, tranziția este de obicei mai lină și mai rapidă.
Medii cloud și arhitecturi distribuite în care doriți să continuați să utilizați servicii gestionate de la furnizori majori (baze de date, cozi de mesaje, stocare etc.) în timp ce aplicațiile rulează în containere orchestrate cu Swarm. Este o modalitate sensibilă de a combina simplitatea cu capabilitățile cloud.
Cazuri de utilizare DevOps și automatizare în care aveți nevoie de conducte care construiesc imagini, le încarcă într-un registru și le implementează automat într-un cluster. Swarm se integrează bine cu instrumentele CI/CD și facilitează cicluri rapide de livrare continuă.
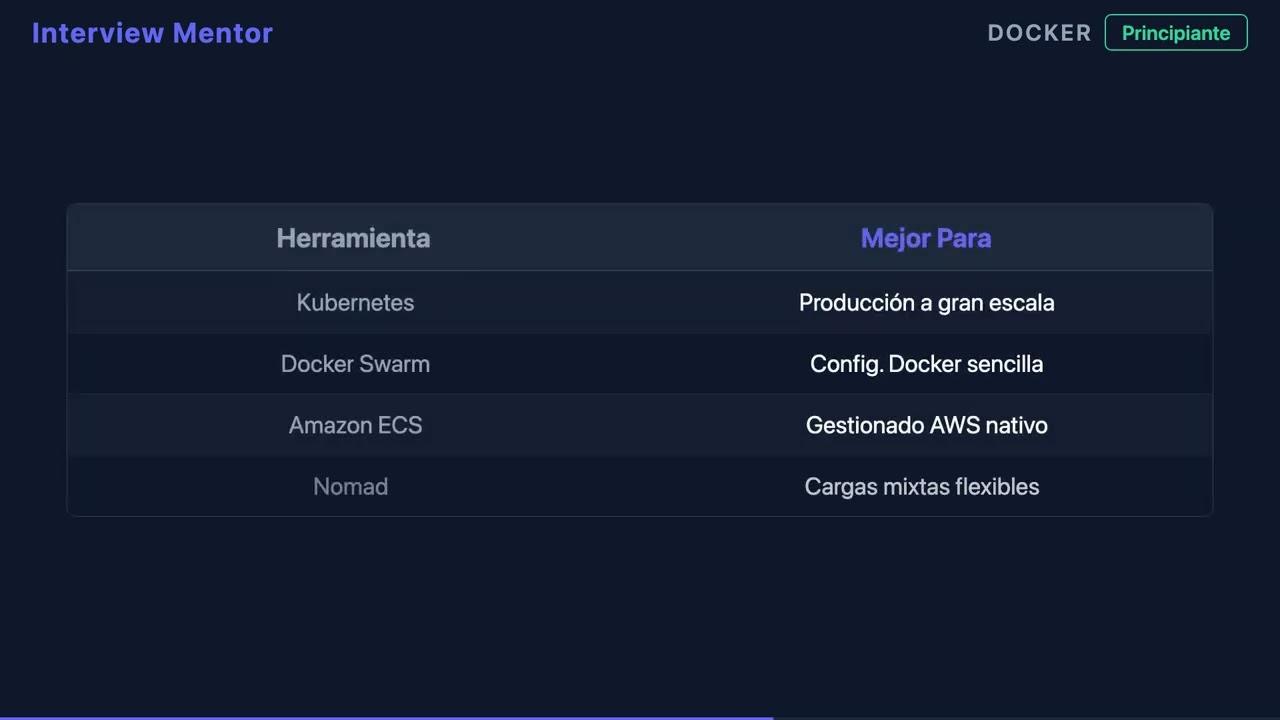
Când ai nevoie de control extrem, un ecosistem masiv sau integrări complexe, Kubernetes ar putea avea mai mult sens. Dar pentru multe proiecte din lumea reală, Swarm oferă orchestrarea necesară cu mai puține dificultăți operaționale.
Ghiduri practice și abordare DevOps: de la elemente fundamentale la implementări avansate
Dacă te-ai simțit pierdut printre tutoriale împrăștiate, erori de producție ciudate și documentație neuniformă despre Docker Swarm, nu ești singurul. Multe echipe de dezvoltare și operațiuni se simt copleșite atunci când trec de la containere individuale la o platformă orchestrată.
Un ghid DevOps cuprinzător axat pe Swarm este de obicei organizat în mai multe blocuri cheie. În primul rând, stabilește elementele fundamentale ale Docker: crearea de imagini, gestionarea și optimizarea containerelor , utilizarea registrului și cele mai bune practici de ambalare. Această bază solidă este esențială pentru a preveni ca orchestrarea să devină un coșmar mai târziu.
În continuare, vom aprofunda rețelele și persistența : tipurile de rețele Docker (bridge, host, overlay, macvlan), gestionarea volumelor și persistența datelor, precum și implementarea aplicațiilor multi-container cu Docker Compose. Acest lucru vă oferă un model clar despre cum ar trebui să arate stiva dvs. înainte de a o implementa într-un roi distribuit.
Următorul nivel se concentrează pe implementarea serviciilor Swarm , acoperind totul, de la inițializarea clusterului până la funcții avansate precum secrete, configurații și stive. Aici lucrați cu definiții declarative de servicii, acreditări criptate și configurații partajate între containere.
Un alt domeniu esențial este echilibrarea încărcării, înregistrarea în jurnal și observabilitatea : învățarea modului de expunere corectă a serviciilor, revizuirea jurnalelor, identificarea blocajelor și aplicarea tehnicilor de depanare pentru a menține o disponibilitate ridicată zilnic. Pentru monitorizarea și diagnosticarea sistemelor, un ghid avansat de monitorizare care acoperă indicatorii și alertele va fi foarte util.
În cele din urmă, totul este integrat în conductele DevOps cu exerciții practice de programare: de la construirea automată a imaginilor până la implementarea continuă în cluster, asigurându-se că fiecare modificare de cod ajunge în mod fiabil și repetabil în producție.
Dincolo de elementele de bază: rețelele Docker și următorii pași cu Swarm
După ce ați stăpânit pornirea clusterului și a primelor servicii , următorul nivel este de obicei să înțelegeți în detaliu modul în care containerele dvs. comunică între ele și cu lumea exterioară.
Rețelele Docker Bridge și gazdă guvernează o mare parte din comunicarea de pe o singură mașină, în timp ce rețelele suprapuse sunt esențiale pentru conectarea containerelor între diferite noduri dintr-un roi. Înțelegerea diferențelor dintre acestea, când să se utilizeze fiecare și cum interacționează cu firewall-urile externe și echilibratoarele de încărcare este esențială pentru a evita surprizele în producție.
Rețele precum macvlan vă permit să atribuiți adrese IP „reale” din rețeaua fizică containerelor, ceea ce poate fi foarte util în medii specifice în care aveți nevoie ca serviciile să se comporte ca gazde independente la nivel de rețea, dar adaugă și complexitate și cerințe suplimentare de configurare.
O „analiză aprofundată” a rețelelor Docker vă va ajuta să aliniați mai bine designul serviciilor Swarm cu topologia rețelei organizației sau a furnizorului de cloud, definind clar care servicii sunt interne, care sunt expuse la exterior și cum să segmentați traficul între medii (dezvoltare, testare, producție).
O altă zonă interesantă de dezvoltare în Swarm este utilizarea mai profundă a secretelor și configurațiilor pentru a gestiona acreditările, certificatele și fișierele de configurare fără a le încorpora direct în imagine sau a utiliza variabile de mediu simple. Acest lucru crește securitatea și face gestionarea mediului mult mai organizată.
Dezvoltare personalizată, servicii cloud și business intelligence construite în jurul Docker Swarm
Orchestrarea containerelor nu este izolată de restul ecosistemului IT . Companiile de dezvoltare specializate în aplicații personalizate și software personalizat se bazează adesea pe platforme de containere precum Swarm pentru a oferi soluții mai robuste și scalabile.
Integrarea Swarm cu serviciile cloud AWS și Azure permite implementarea de clustere flexibile
și valorifică componentele cloud gestionate (baze de date, cozi de mesaje, stocare de obiecte), menținând în același timp controlul direct asupra stratului de execuție a containerelor.
În paralel, inteligența artificială și IA pentru companii se integrează foarte bine într-un mediu orchestrat cu containere: modelele IA, microserviciile de inferență și agenții IA pot rula ca servicii Swarm care se scalează în funcție de sarcină, împiedicând o singură mașină să devină un blocaj.
În domeniul business intelligence și Power BI , implementarea unui backend pe Docker Swarm facilitează extragerea robustă a datelor din API-uri, servicii ETL și conducte de procesare. Orchestrarea asigură că aceste servicii sunt întotdeauna disponibile pentru a alimenta tablourile de bord și analizele.
Securitatea cibernetică câștigă, de asemenea, importanță în acest context : un cluster bine configurat, cu comunicații TLS, actualizări controlate ale imaginilor, scanare a vulnerabilităților și gestionare centralizată a secretelor, reduce riscurile în comparație cu implementările haotice ale containerelor independente. În plus, practicile de consolidare a securității și controlul accesului sporesc protecția generală a mediului.
În cele din urmă, combinarea dezvoltării personalizate, a serviciilor cloud, a inteligenței artificiale și a inteligenței inteligentei pe o platformă de orchestrare precum Docker Swarm vă permite să construiți soluții moderne, scalabile și rezistente fără a crește complexitatea tehnică sau costurile de operare.
Stăpânirea Docker Swarm ca instrument de orchestrare a containerelor te plasează într-o poziție foarte puternică în lumea DevOps: treci de la dificultăți cu containere dispersate și implementări fragile la lucrul cu un cluster coerent, scalabil și sigur, capabil să suporte totul, de la aplicații web simple la arhitecturi distribuite cu servicii cloud, inteligență artificială, automatizare și soluții integrate de business intelligence.

Index
- 1 Ce este Docker Swarm și de ce este important în orchestrarea containerelor?
- 2 Concepte cheie în Docker Swarm: noduri, servicii și rețele
- 3 Primii pași: inițializarea și testarea unui cluster Docker Swarm
- 4 Implementarea serviciilor în Docker Swarm: de la primul nginx până la producție
- 5 Managementul ciclului de viață: scalarea, actualizarea și ștergerea serviciilor
- 6 Practică ghidată: configurarea propriului cluster și implementarea unui serviciu
- 7 Avantajele Docker Swarm față de gestionarea manuală a containerelor
- 8 Când are sens să folosești Docker Swarm în proiectele tale?
- 9 Ghiduri practice și abordare DevOps: de la elemente fundamentale la implementări avansate
- 10 Dincolo de elementele de bază: rețelele Docker și următorii pași cu Swarm
- 11 Dezvoltare personalizată, servicii cloud și business intelligence construite în jurul Docker Swarm