- Prisma Cloud moștenește și extinde capabilitățile Twistlock pentru a oferi securitate completă pentru containerele și sarcinile utile native din cloud.
- Platforma integrează scanarea vulnerabilităților în CI/CD, jurnale și runtime, prioritizând riscurile în funcție de contextul real de exploatare.
- Abordarea lor CNAPP combină CSPM, CWP, CIEM și securitatea rețelei, cu protecție nativă pentru medii Kubernetes și multicloud.
- Oferă performanțe și scalabilitate bune, deși necesită o curbă de învățare și o planificare adecvată a licențelor și implementării.
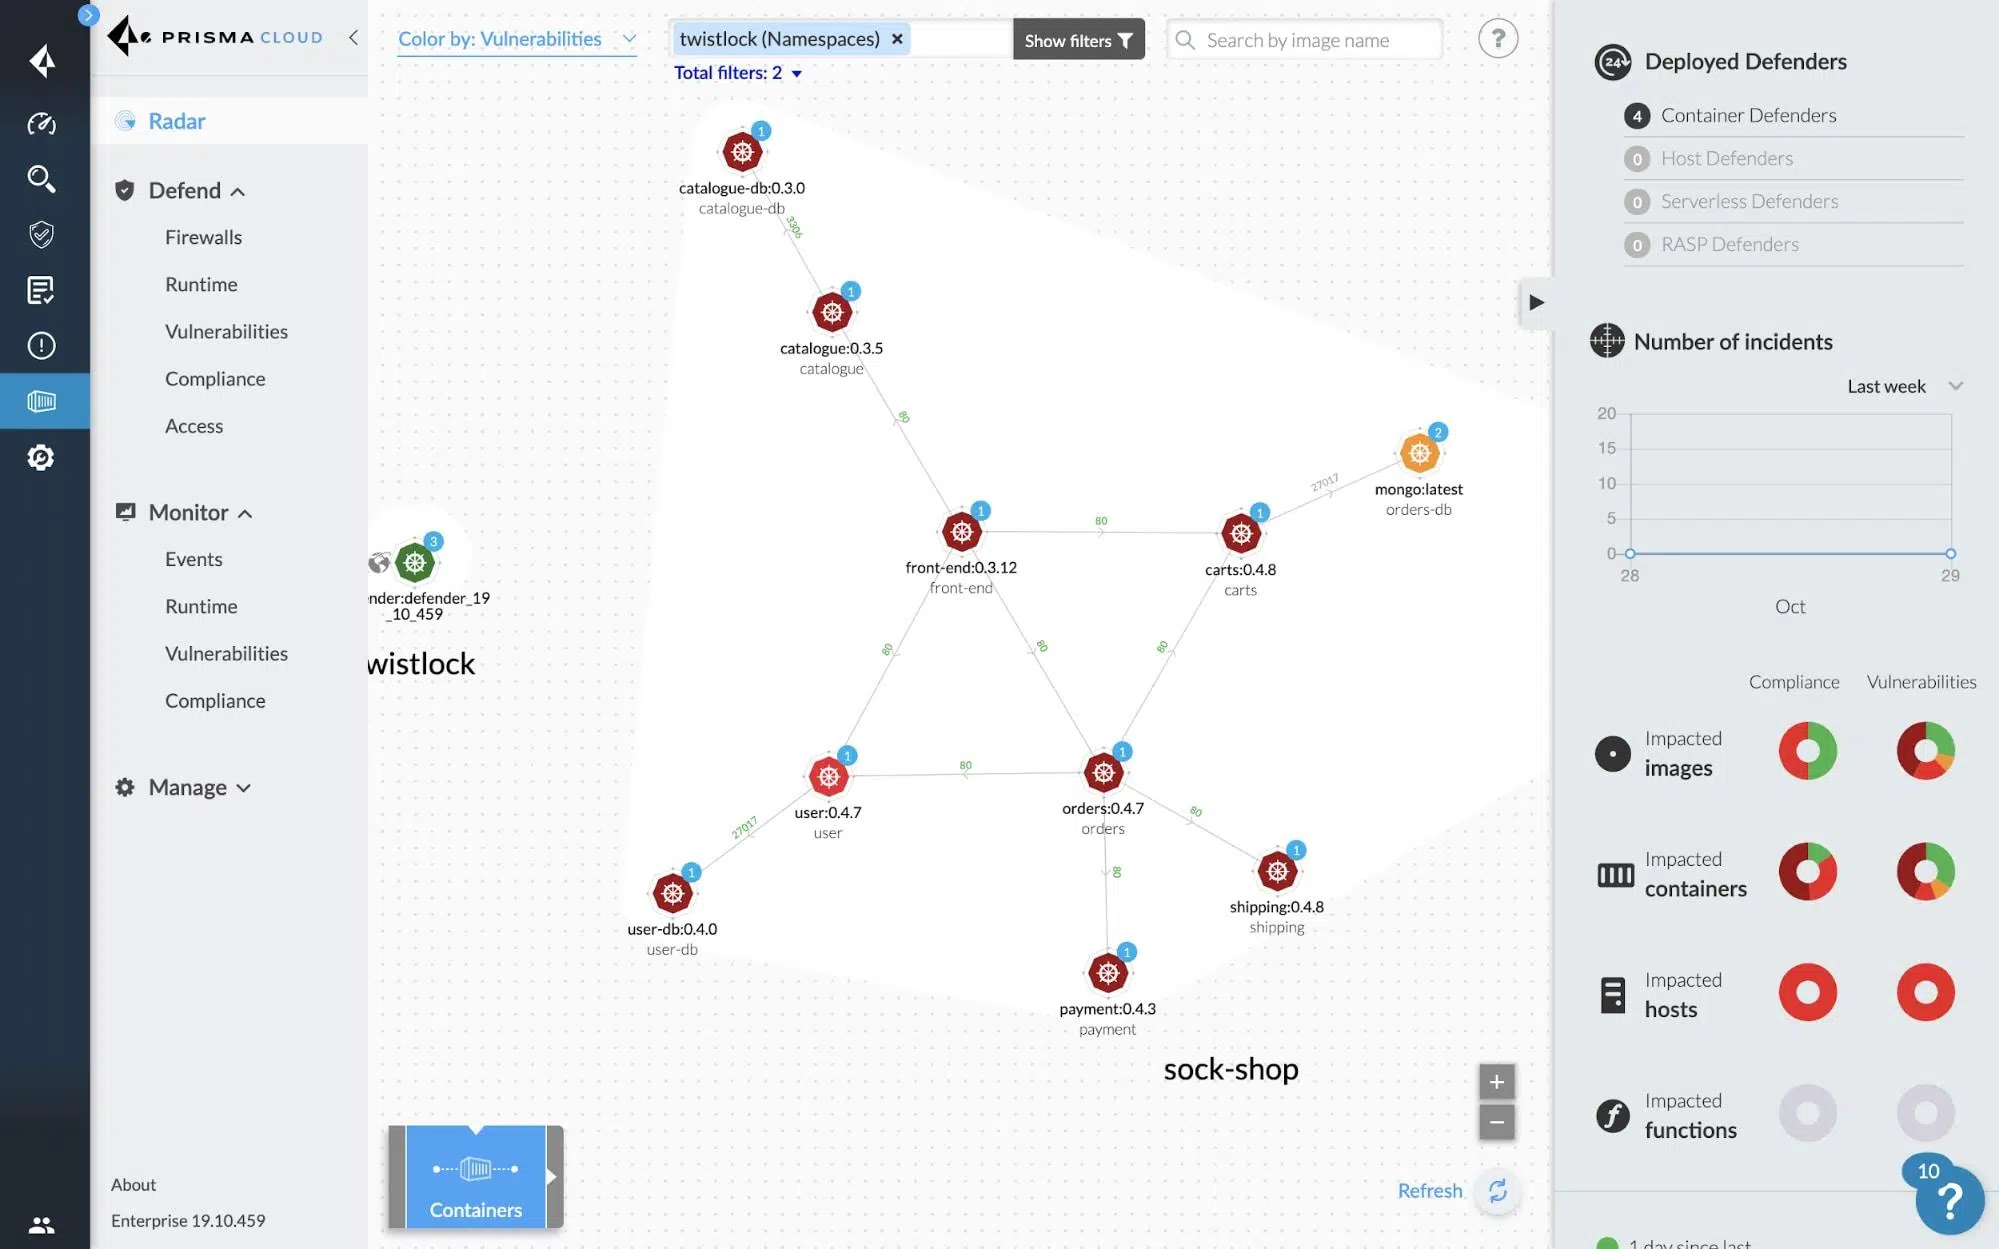
Securitatea containerelor a devenit esențială pentru orice companie care lucrează cu arhitecturi Kubernetes, Docker sau microservicii în cloud. Provocarea nu mai constă doar în implementarea mai rapidă, ci în realizarea acesteia fără a deschide uși atacatorilor care exploatează imagini vulnerabile, configurații slabe sau permisiuni excesive.
Twistlock, acum integrat în Prisma Cloud de la Palo Alto Networks, este o soluție de top pentru protejarea containerelor și a sarcinilor de lucru cloud-native. Fosta platformă de securitate a containerelor a fost fuzionată într-o platformă cuprinzătoare Cloud Native Application Protection Platform (CNAPP), care acoperă totul, de la securitatea la nivel de cod până la securitatea runtime, inclusiv CI/CD, înregistrarea în jurnal, securitatea runtime și conformitatea cu reglementările.
Arhitecturi de microservicii și provocarea securizării containerelor
Arhitecturile de microservicii sunt inerent dinamice (și alegerea între Docker Compose și Kubernetes este inerentă ) : pod-urile, serviciile și containerele sunt implementate continuu, versiunile sunt actualizate de mai multe ori pe zi, iar instanțele sunt scalate în funcție de încărcare. Acest model accelerează dezvoltarea, dar face ca securitatea tradițională bazată pe perimetre statice și verificări manuale ocazionale să devină învechită.
Containerele asigură că software-ul se comportă la fel în diferite medii (dezvoltare, pre-producție, on-premises, cloud public), iar tocmai această portabilitate le face o țintă principală pentru atacatori. O singură imagine de bază vulnerabilă se poate răspândi la sute sau mii de implementări în câteva minute.
Securitatea modernă a containerelor trebuie să cuprindă întregul ciclu de viață : de la crearea imaginilor în canalul CI/CD, prin scanări de jurnal, până la comportamentul la momentul execuției. Dacă securitatea este verificată doar înainte de implementare sau doar în timpul execuției, vor rămâne întotdeauna lacune periculoase.
Instrumentele specializate de securitate a containerelor, precum Prisma Cloud (fostul Twistlock), acoperă gazda, rețeaua, stiva de administrare, canalul de compilare, straturile de imagine și aplicația containerizată în sine. Scopul este de a menține o monitorizare continuă care să se adapteze la natura efemeră și în continuă schimbare a mediilor cloud-native.
În paralel, ecosistemul s-a umplut cu soluții complementare precum Wiz, Snyk, Trivy, Anchore, Aqua Security, Sysdig și Qualys, fiecare cu propriul său focus: scanarea vulnerabilităților, conformitatea, apărarea la runtime, CSPM etc. Prisma Cloud integrează și extinde multe dintre aceste capabilități într-o singură platformă.
Ce sunt instrumentele de securitate pentru containere și de ce se remarcă Prisma Cloud?
Instrumentele de securitate a containerelor sunt soluții software special concepute pentru a aborda provocările de securitate ale Docker, Kubernetes, Fargate, ECS, AKS, GKE, OpenShift și ale altor platforme de orchestrare. Acestea merg dincolo de un simplu antivirus pentru imagini: adaugă context, politici, conformitate și vizibilitate în întregul mediu.
În cazul Prisma Cloud Compute (succesorul direct al Twistlock) , vorbim despre o platformă care protejează gazdele, containerele, funcțiile serverless și, în general, sarcinile de lucru cloud-native. Aceasta oferă gestionarea vulnerabilităților, controale de conformitate, apărare la runtime cu reguli și învățare automată, firewall-uri cloud-native (cum ar fi WaaS pentru aplicații web și API-uri) și control granular al accesului.
Twistlock a început ca o soluție de gestionare a vulnerabilităților și de conformitate pentru întregul ciclu de viață al containerelor, concentrată pe scanarea imaginilor și prevenirea trecerii componentelor nesigure de la etapa de dezvoltare la etapa de producție. În timp, a adăugat monitorizarea continuă a jurnalelor, rețelelor și timpului de execuție, precum și controale de acces și segmentare.
În urma achiziției sale de către Palo Alto Networks în 2018 , toate aceste capabilități au fost încorporate în Prisma Cloud, care acoperea deja alte domenii ale securității cloud. Rezultatul este o CNAPP capabilă să gestioneze reguli privind configurațiile Docker, imagini, noduri, pluginuri și servicii, integrându-se cu manageri de secrete precum CyberArk sau HashiCorp și consumând jurnalele de audit Kubernetes pentru a genera alerte acționabile.
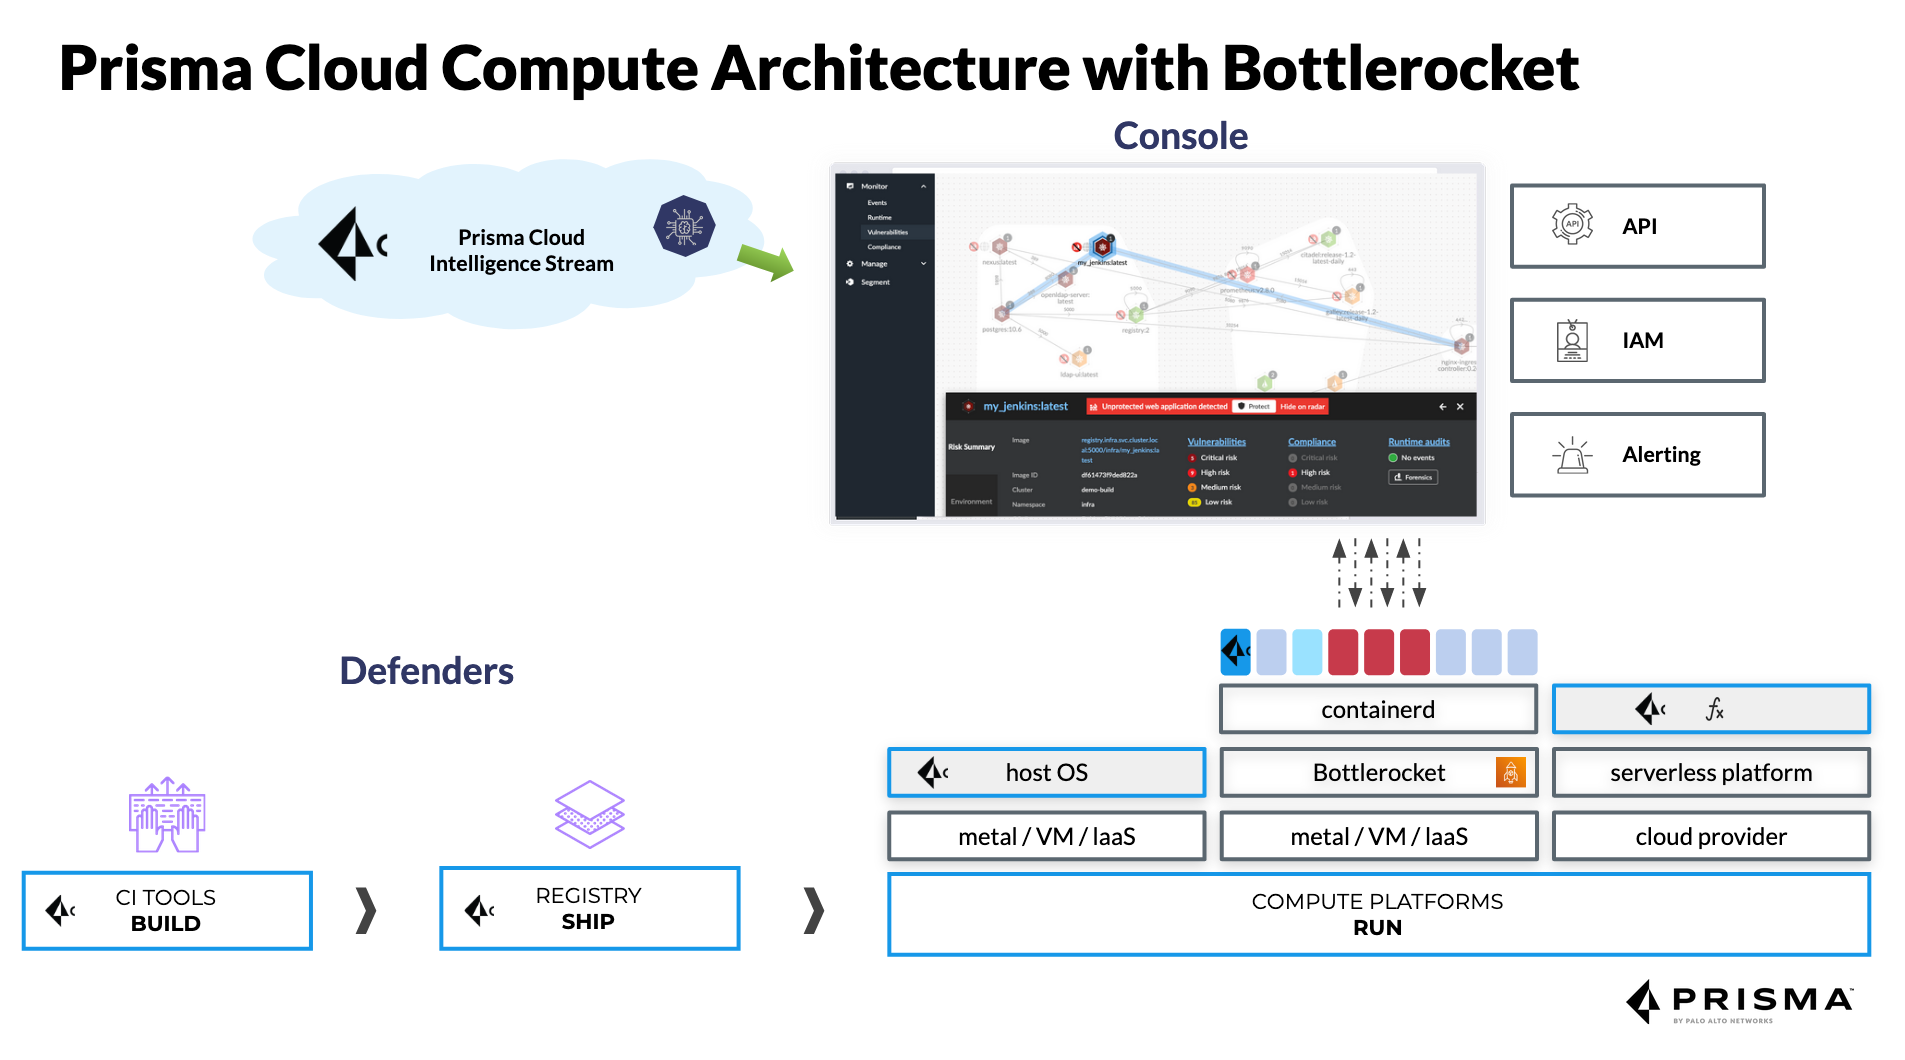
Această integrare permite o vizibilitate foarte granulară a dependențelor, pachetelor, straturilor de imagine și comportamentelor în timpul rulării, atât în conductele CI/CD, cât și în containere care rulează pe gazde, platforme container-as-a-service sau medii hibride și multicloud.
Scanarea containerelor: un element cheie în strategia de securitate
Scanarea containerelor este prima linie de apărare pentru detectarea vulnerabilităților în imaginile de bază, bibliotecile terțe și codul personalizat. Integrarea scanării în conductele CI/CD vă permite să identificați problemele înainte de implementare și evită necesitatea de a stinge incendiile în producție.
Detectarea timpurie a vulnerabilităților economisește timp și bani : este mult mai ieftin să remediați o bibliotecă vulnerabilă în timpul fazei de construire decât într-un cluster de producție cu zeci de servicii care depind de aceasta. În plus, previne revenirile haotice și expunerea inutilă.
Scanarea este, de asemenea, vitală pentru protejarea lanțului de aprovizionare cu software , care include din ce în ce mai mult componente externe: imagini publice, pachete terțe, artefacte de la alte echipe etc. Validarea faptului că tot ceea ce este inclus în imagine nu conține CVE-uri cunoscute sau configurații periculoase este acum obligatorie.
Din punct de vedere al reglementărilor, multe industrii necesită scanări regulate ale vulnerabilităților și dovezi că imaginile și containerele respectă standarde precum GDPR, HIPAA, PCI DSS sau benchmark-urile CIS. Un instrument centralizat de scanare facilitează auditurile și generarea de rapoarte.
Un alt avantaj este reducerea suprafeței de atac : scanerele detectează pachete inutile, instrumente de depanare uitate sau componente care nu adaugă funcționalitate, dar cresc riscul. Prin eliminarea a tot ceea ce este superfluu, se obțin imagini mult mai ușoare și mult mai sigure.
Automatizarea securității în CI/CD și apărarea împotriva atacurilor zero-day
Integrarea securității în CI/CD și practici precum GitOps este ceea ce ne permite să vorbim cu adevărat despre DevSecOps. În loc să ne bazăm pe revizuiri manuale ocazionale, fiecare commit sau build declanșează automat scanări de imagini, analize de cod, revizuiri IaC și verificări ale politicilor.
Prisma Cloud Compute se integrează cu instrumente precum Jenkins, GitHub, GitLab și alți furnizori de CI pentru a respinge versiunile care nu respectă politica, a genera rapoarte pentru dezvoltatori și a bloca promovarea artefactelor vulnerabile către medii superioare.
Automatizarea este, de asemenea, esențială pentru atenuarea vulnerabilităților zero-day . Chiar dacă o imagine a trecut deja toate verificările, pot apărea noi vulnerabilități CVE asociate cu pachetele incluse în acea imagine. Prin scanarea continuă a intrărilor de registry și a mediilor de rulare, platforma reevaluează imaginile imediat ce baza de date a vulnerabilităților este actualizată.
Această abordare minimizează fereastra de expunere : organizația află în câteva ore că o imagine implementată cu săptămâni în urmă a devenit problematică și poate prioritiza corecțiile în funcție de importanța acesteia, expunerea la internet, datele gestionate etc.
În ceea ce privește reputația, demonstrarea scanării automate și regulate consolidează încrederea clienților, partenerilor și autorităților de reglementare. Companiile care iau în serios securitatea containerelor ies de obicei în evidență în cadrul licitațiilor și al proceselor de due diligence.
Prisma Cloud Compute (Twistlock): arhitectură, cerințe și implementare
Prisma Cloud este oferit în două opțiuni principale de implementare : ediția Enterprise SaaS, găzduită și gestionată de Palo Alto Networks, și ediția Compute auto-găzduită, pe care clientul o implementează pe propria infrastructură (on-premises, cloud sau hibrid).
Ediția Compute moștenește direct arhitectura Twistlock , cu o consolă centrală care orchestrează politici, colectează date și afișează vizibilitatea globală și agenți Defender implementați pe gazde, noduri Kubernetes, Fargate, EC2, containere Windows și medii serverless.
În ceea ce privește cerințele tehnice ale consolei , pentru medii mici (mai puțin de 1000 de Defender-uri și fără scanare intensivă a jurnalelor), aceasta poate fi pornită cu aproximativ 2 GB de RAM și 2 vCPU-uri. Pentru implementări mari, cu peste 20.000 de Defender-uri, Palo Alto recomandă până la 16 vCPU-uri, aproximativ 50 GB de RAM și aproximativ 500 GB de stocare SSD persistentă.
Defenders are un consum relativ redus de resurse : poate funcționa cu aproximativ 256 MB de RAM în scenarii de bază și poate scala până la aproximativ 2 GB de RAM și 2 vCPU-uri atunci când efectuează scanarea jurnalelor sau sarcini de lucru mai intensive. În ceea ce privește spațiul pe disc, utilizează aproximativ 8 GB per gazdă, crescând la 20 GB dacă se efectuează analiza jurnalelor locale.
Dacă scanările sunt integrate în CI , spațiul recomandat este de cel puțin 1,5 ori mai mare decât dimensiunea celei mai mari imagini care urmează să fie scanată per executor, pentru a putea descărca, analiza și genera artefactele necesare fără blocaje.
Performanța Prisma Cloud și testarea la scară largă
Palo Alto Networks a publicat teste de performanță Prisma Cloud în medii foarte mari, simulând sarcini de lucru din lumea reală. Unul dintre aceste scenarii a implicat clustere Kubernetes cu un total de 20.000 de gazde, o consolă cu 16 vCPU-uri și 50 GB de memorie și Defender-uri cu 2 vCPU-uri și 8 GB de RAM care rulează pe un sistem de operare optimizat pentru containere.
În acel mediu, au fost analizate 323 de imagini și aproape 200.000 de containere , cu o densitate aproximativă de 9,6 containere per gazdă. Consola a consumat în jur de 1474 MiB de RAM și 8% din CPU, în timp ce fiecare Defender a folosit aproximativ 83 MiB de RAM și 1% din CPU - cifre destul de rezonabile pentru un sistem de securitate în timp real.
Scanările individuale ale containerelor durează în medie între 1 și 5 secunde , cu un consum suplimentar de memorie de 10-15% și o utilizare a procesorului de abia 1% în timpul scanării. Acest lucru face posibilă integrarea scanării chiar și în fluxuri de lucru solicitante, fără a încetini timpul de lansare pe piață pentru noile funcții.
Dincolo de numărul de procesoare și memorie RAM, impactul real se observă în SecOps și DevOps . Un studiu TEI (Impact Economic Total) realizat de Forrester Consulting pentru Prisma Cloud a calculat o rentabilitate a investiției de 264%, o îmbunătățire a eficienței SecOps evaluată la milioane de dolari și o reducere semnificativă a incidentelor de securitate extrem de grave.
O altă metrică interesantă este reducerea timpului de rezolvare a incidentelor : utilizatorii raportează trecerea de la analize care anterior durau zile la investigații finalizate în aproximativ 3,3 ore, datorită telemetriei unificate și tablourilor de bord care centralizează jurnalele, alertele și contextul rețelei, IAM și configurația.
Capacitățile de securitate Prisma Cloud moștenite și extinse de la Twistlock
Nucleul Twistlock s-a concentrat pe gestionarea vulnerabilităților pe parcursul întregului ciclu de viață al containerelor. Prisma Cloud urmează această cale și adaugă straturi suplimentare de context și automatizare pentru a prioritiza ce trebuie remediat primul.
Platforma stabilește o prioritizare a riscurilor bazată pe vulnerabilitățile critice (CVE) cunoscute , severitate, exploatabilitate, expunere reală la momentul execuției, criticitatea serviciilor și existența căilor de remediere. Oferă ghiduri de remediere, analiză stratificată a imaginilor și liste cu primele 10 vulnerabilități cele mai critice pentru fiecare serviciu.
La nivelul de protecție activă, Prisma Cloud controlează severitatea alertelor și blocărilor, permițându-vă să ajustați pentru fiecare serviciu și grup ce comportamente ar trebui să genereze doar avertismente și care ar trebui blocate în timpul construirii sau în timpul execuției, de exemplu, ca răspuns la încercările de a executa comenzi periculoase într-un container.
Precizia detectării vulnerabilităților este îmbunătățită de peste 30 de surse în amonte care alimentează baza de date CVE și alerte. Acest lucru reduce rezultatele fals pozitive și ajută echipele să se concentreze asupra a ceea ce contează cu adevărat, în loc să piardă timpul căutând printre erori.
În plus, Prisma Cloud integrează gestionarea vulnerabilităților în toate domeniile : scanează depozite de cod, jurnalele containerelor, conductele CI/CD și mediile de execuție. Acest lucru evită problema comună a existenței unor instrumente izolate care nu comunică între ele.
Prisma Cloud ca CNAPP: dincolo de securitatea containerelor
Astăzi, Prisma Cloud este o platformă CNAPP completă care depășește cu mult Twistlock. Include module pentru gestionarea posturii de securitate în cloud (CSPM), protecția workload-ului (CWP), gestionarea drepturilor (CIEM), securitatea rețelei, securitatea datelor și controlul asupra infrastructurii sub formă de cod și conducte CI/CD.
În CSPM, soluția analizează configurațiile din AWS , Azure, GCP, OCI și Alibaba Cloud , detectând permisiuni excesive, resurse expuse, servicii configurate greșit și abateri de la framework-uri precum CIS, PCI sau benchmark-uri interne ale companiei. Remedierea poate fi manuală sau automată.
În domeniul CWP, Prisma Cloud protejează gazdele, containerele și funcțiile serverless cu ajutorul managementului vulnerabilităților, monitorizării proceselor, apărării rețelei, controlului integrității fișierelor și regulilor de comportament care se pot baza pe semnături, analiză dinamică și învățare automată.
Modulul CIEM se concentrează pe drepturile și identitățile din cloud , identificând acreditările supraprivilegiate, rolurile neutilizate, cheile expuse sau accesul între conturi care pot duce la mișcări laterale periculoase după o încălcare inițială.
Componenta de securitate a rețelei include capacități de detectare a anomaliilor , analiza căilor de atac, segmentarea bazată pe etichete și integrarea cu firewall-uri Palo Alto de generație următoare (PAN-OS, Strata Cloud Manager, Panorama), permițând politici consecvente între lumea rețelelor tradiționale și Kubernetes.
Securitate nativă pentru Kubernetes și containere cu Prisma Cloud
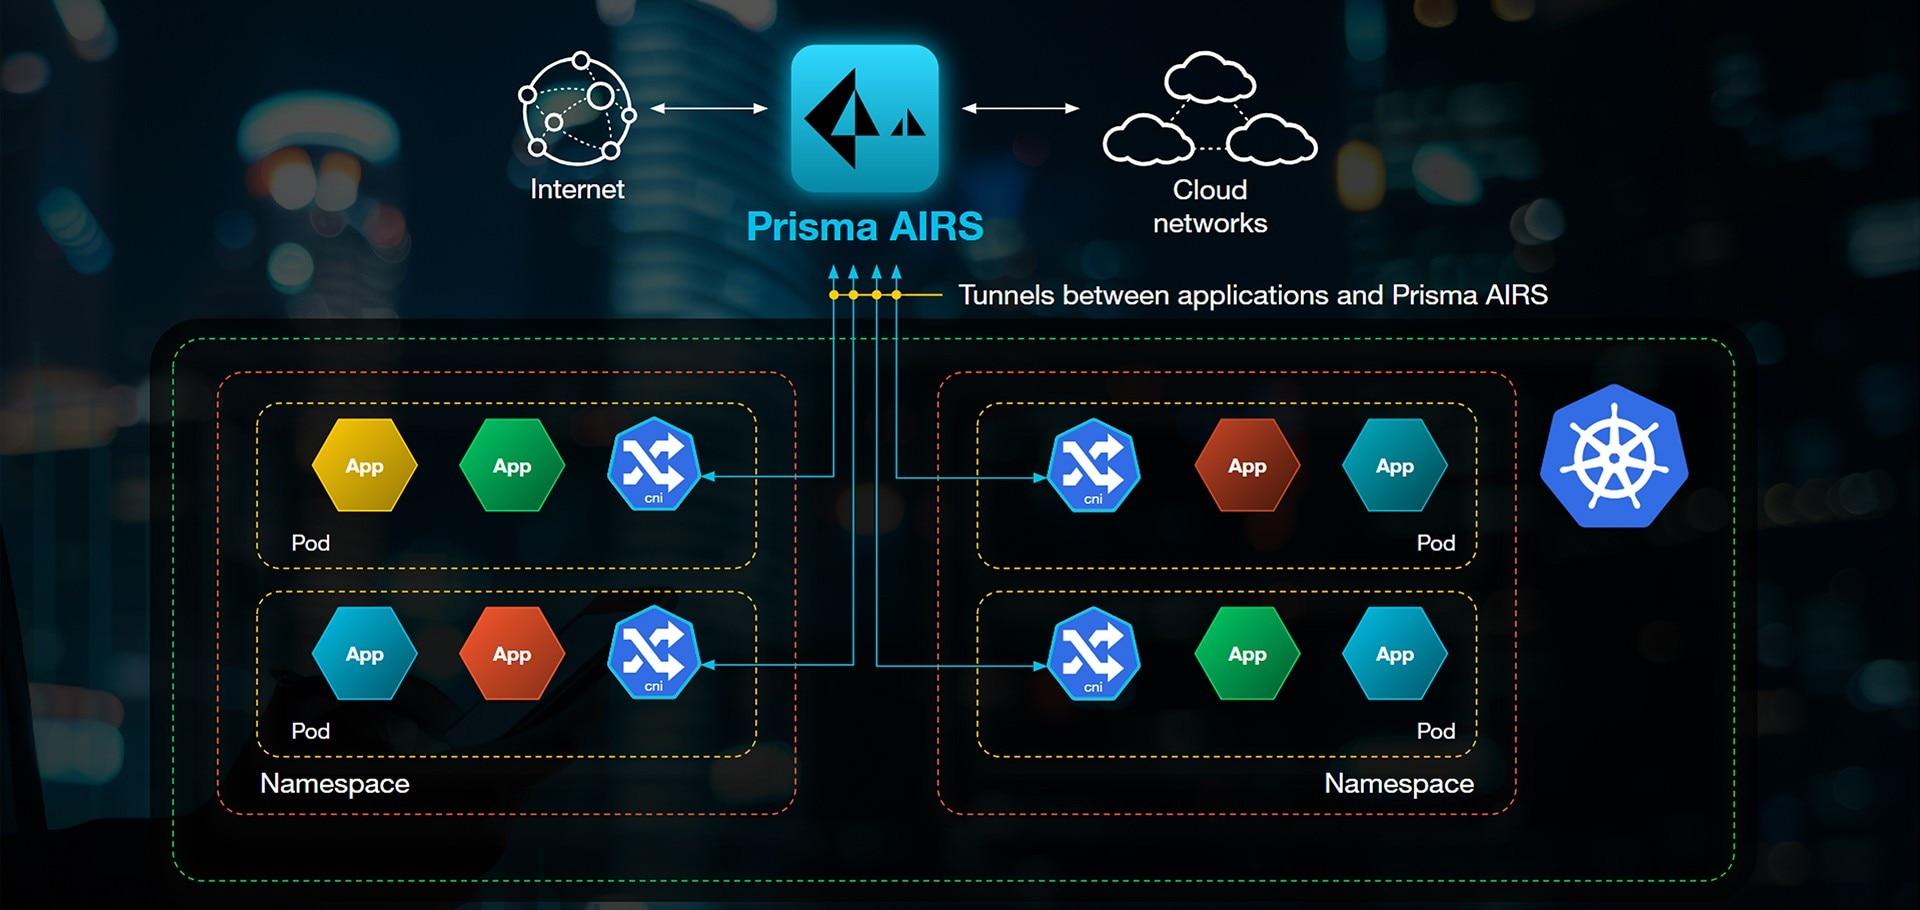
Unul dintre punctele forte ale Prisma Cloud este protecția sa nativă Kubernetes . Se integrează cu planul de control pentru a oferi vizibilitate directă asupra containerelor, pod-urilor și spațiilor de nume și impune politici dinamice, bazate pe etichete, în loc de adrese IP rigide.
Soluția poate fi coordonată cu adnotările standard kubectl, CNI chaining și Helm chart pentru a propaga metadatele de securitate cu fiecare implementare. Acest lucru facilitează aplicarea automată a regulilor de rețea, de execuție și de conformitate în funcție de context (mediu, echipament, caracter critic, expunere la internet etc.).
Prisma Cloud poate, de asemenea, să ingereze jurnalele de audit Kubernetes pentru a detecta evenimente suspecte, schimbări neașteptate de rol, crearea de conturi de serviciu cu privilegii periculoase sau modificări ale obiectelor sensibile. Toate aceste informații sunt apoi convertite în alerte și tablouri de bord într-o singură consolă.
În ceea ce privește WAAS (Web Application and API Security) , modulul protejează aplicațiile web și API-urile care rulează pe Kubernetes sau containere împotriva atacurilor tipice OWASP Top 10 (injecție, XSS, control de acces spart etc.), precum și a tentativelor de exploatare mai avansate. Poate funcționa în modul de alertă sau în modul de blocare activă.
Prin combinarea acestor capabilități cu firewall-urile Palo Alto , organizațiile pot unifica vizibilitatea și controlul de la nivel de rețea până la încărcarea aplicațiilor, utilizând aceleași surse de adevăr pentru identități, etichete și politici centralizate.
Starea securității, vulnerabilități și conformitate la Prisma Cloud
Ca orice software complex, Prisma Cloud a avut vulnerabilități pe care Palo Alto Networks le-a abordat proactiv. Exemplele anterioare includ defecte de escaladare a privilegiilor locale, scripting cross-site (XSS) în consola web și verificări criptografice incorecte, CVE-uri precum CVE-2021-3042 și CVE-2021-3033 primind scoruri CVSS ridicate.
Compania menține un program activ de răspuns la vulnerabilități , atribuind chiar și proprii identificatori (PRISMA) atunci când un CVE public nu este încă disponibil. Patch-urile sunt distribuite rapid, în special pentru ediția SaaS, care este actualizată continuu fără intervenția clientului.
În ceea ce privește criptarea și protecția datelor , Prisma Cloud stochează metadatele jurnalelor și ale telemetriei în servicii criptate, cum ar fi RDS sau Redshift, gestionate în cloud, respectând cele mai bune practici pentru securitatea datelor în tranzit și în repaus.
În ceea ce privește autentificarea, sunt acceptate metode robuste precum SAML pentru a integra Compute Edition cu furnizorii de identitate corporativă, facilitând SSO și aplicând politici MFA sau gestionarea centralizată a sesiunilor.
Platforma ajută, de asemenea, organizațiile să respecte standardele de conformitate, oferind verificări predefinite, rapoarte exportabile, tablouri de bord organizate în funcție de reglementări și posibilitatea de a crea controale personalizate. Acest lucru este crucial în sectoare precum finanțele, asistența medicală și administrația publică.
Cerințe tehnice, asistență și compatibilitate
Modelul de licențiere Prisma Cloud se bazează pe credite pe care clienții le consumă în funcție de modulele și sarcinile de lucru pe care doresc să le protejeze (Enterprise Edition, Compute Edition etc.). Acest lucru permite adaptarea costurilor la nevoile fiecărei organizații, deși adaugă și o oarecare complexitate la dimensionare și bugetare.
Compatibilitatea sistemelor de operare este largă : consola Compute auto-găzduită rulează pe distribuții Linux x86_64, în timp ce Defenders acceptă o gamă largă de gazde Linux pe x86_64 și ARM64, containere Windows și versiuni comune de Docker Engine și runtime-uri de containere.
În ceea ce privește cloud-urile publice, Prisma Cloud acoperă AWS, Azure și GCP , precum și furnizori precum Oracle Cloud Infrastructure și Alibaba Cloud. Este conceput pentru medii multicloud și hibride, cu API-uri profunde pentru integrare cu pipeline-uri, instrumente de securitate externe și ecosisteme DevOps.
Ediția SaaS este actualizată continuu , așadar conceptul clasic de „sfârșitul suportului” nu se aplică în același mod. Ediția Compute cu găzduire proprie are cicluri de viață ale versiunilor, aliniate cu politicile de produs Palo Alto, pe care echipele ar trebui să le țină cont atunci când planifică actualizări.
În ceea ce privește asistența, opiniile utilizatorilor sunt oarecum mixte : mulți apreciază amploarea documentației și capacitățile tehnice, în timp ce alții menționează că experiența de asistență poate fi inconsistentă, cu timpi de răspuns care ar putea fi îmbunătățiți în unele cazuri.
Viziunea pieței, alternativele și percepția utilizatorilor
În peisajul securității CNAPP și a containerelor , Prisma Cloud concurează cu jucători precum Wiz, Orca Security, Aqua Security, Sysdig, Microsoft Defender for Cloud, Lacework, Check Point CloudGuard, Trend Micro Cloud One, Qualys, SentinelOne Singularity Cloud Security sau soluții SCA/DevSecOps precum Checkmarx One și Veracode.
Principalul punct forte al Prisma Cloud este acoperirea sa largă : de la IaC și CI/CD până la runtime, inclusiv CSPM, CWP, CIEM, securitatea rețelei și securitatea datelor. Pentru organizațiile care doresc să reducă numărul de instrumente și tablouri de bord, consolidarea tuturor pe o singură platformă este adesea un argument foarte convingător.
Printre punctele forte menționate cel mai des de utilizatori se numără vizibilitatea unificată a activelor cloud, capacitatea de a automatiza remedierile, puterea limbajelor de interogare (RQL/KQL) pentru investigarea incidentelor și buna integrare cu furnizorii de cloud și tehnologiile terțe.
Printre punctele slabe, curba de învățare este menționată cel mai frecvent (nu este un instrument banal), alături de sentimentul că unele funcții sunt încă în curs de dezvoltare. De asemenea, unii consideră modelul de licențiere oarecum complicat și subliniază că experiența de asistență ar putea fi mai consistentă.
Chiar și cu aceste dezavantaje, Prisma Cloud este percepută ca o soluție puternică pentru companiile cu infrastructuri complexe, în special cele care lucrează deja cu Palo Alto Networks în alte straturi de securitate și doresc să alinieze politicile între rețea, endpoint-uri și workload-uri în cloud.
Evoluția Twistlock în cadrul Prisma Cloud a dus la o platformă foarte completă pentru protejarea containerelor și a aplicațiilor cloud-native: controlează vulnerabilitățile din cod, automatizează scanările CI/CD, monitorizează jurnalele și timpul de execuție, se integrează nativ cu Kubernetes și cloud-ul public și, mai presus de toate, adaugă un nivel de context și prioritizare care ajută echipele să se concentreze asupra a ceea ce este cu adevărat critic, fără a fi copleșite de alerte.
