- E-mailul este principalul vector de atac, așadar securitatea trebuie să se bazeze pe mai multe niveluri tehnice și organizaționale.
- Autentificarea domeniului, inteligența artificială pentru detectarea amenințărilor și MFA rezistent la phishing sunt pilonii esențiali ai oricărei soluții.
- Antrenamentul continuu transformă utilizatorii într-o apărare activă împotriva phishing-ului și a altor tehnici de inginerie socială.
- Politicile clare, arhivarea, auditurile și gestionarea centralizată asigură o protecție consistentă și sustenabilă a e-mailurilor în timp.
E-mailul rămâne cel mai utilizat canal de comunicare în companii , dar este și un punct de intrare preferat pentru infractorii cibernetici. Phishing-ul, programele malware, frauda financiară, furtul de acreditări și încălcările de date încep adesea cu un simplu e-mail pe care cineva îl deschide fără să se gândească prea mult la el. De aceea, este crucial să știi cum să identifici e-mailurile frauduloase.
Dacă organizația dumneavoastră se bazează exclusiv pe filtre de bază ale furnizorilor de e-mail și pe o abordare de tip „atenție”, vă jucați cu focul. Astăzi, aveți nevoie de o soluție de securitate a e-mailului care să combine tehnologie avansată, procese clare și instruire continuă pentru utilizatori. În secțiunile următoare, veți vedea o prezentare generală detaliată a amenințărilor existente, a celor mai bune practici utilizate de liderii din industrie și a tehnologiilor specifice pe care ar trebui să le implementați pentru a vă securiza e-mailul.
De ce e-mailul este o țintă critică
E-mailul nu este doar convenabil; este un canal direct către angajații tăi. Acest lucru îl face vectorul de atac preferat pentru campaniile de inginerie socială , unde veriga slabă nu este sistemul, ci individul. În loc să spargă un firewall sau să exploateze o vulnerabilitate complexă, atacatorii trebuie pur și simplu să convingă pe cineva să dea clic unde nu ar trebui sau să partajeze informații confidențiale.
Ingineria socială se bazează pe tactici psihologice precum urgența, autoritatea și încrederea : e-mailuri care par să provină de la banca dvs., de la un furnizor, de la șef sau chiar de la o agenție oficială. Scopul este de a vă păcăli să efectuați acțiuni nesigure: descărcarea de atașamente rău intenționate, introducerea acreditărilor dvs. pe un site web fals, aprobarea unei plăți frauduloase sau trimiterea de documente sensibile către o terță parte.
Consecințele se extind mult dincolo de câteva computere infectate. Un atac de acest tip poate provoca încălcări de date care costă milioane de dolari, daune reputaționale, sancțiuni de reglementare (de exemplu, pentru încălcarea GDPR sau a standardelor din industrie precum HIPAA) și un impact direct asupra continuității afacerii.
În plus, e-mailul este strâns integrat cu restul infrastructurii: soluții de colaborare, calendare, instrumente de gestionare a documentelor, aplicații cloud… Dacă un atacator preia controlul unui cont de e-mail, acesta obține de obicei acces la o mare parte a ecosistemului digital al companiei dumneavoastră.
Ca și cum lucrurile nu ar fi fost deja destul de rele, multe organizații încă folosesc e-mailul pentru a stoca sau partaja informații extrem de sensibile : date financiare, contracte, dosare ale clienților, acreditări, documente fiscale etc. Toate acestea fac din e-mail o țintă prioritară.
Cum s-a schimbat peisajul amenințărilor legate de e-mail
Era mesajului tipic de genul „prințului nigerian” a apus. Astăzi, infractorii cibernetici folosesc modele lingvistice și inteligență artificială generativă pentru a scrie e-mailuri impecabile, fără erori și ciudățenii, cu un ton profesional, dar prietenos și personalizate pentru fiecare destinatar.
Această personalizare face ca phishing-ul să fie mult mai credibil. Cu date disponibile publicului (rețele sociale, site-uri web corporative, scurgeri anterioare de informații, știri din industrie etc.) și conturi deja compromise, atacatorii pot imita perfect stilul de comunicare al unei persoane reale , infiltrându-se în fire de e-mail legitime sau continuând conversațiile în desfășurare.
Rezultatul este că linia dintre conținutul legitim și cel rău intenționat devine din ce în ce mai neclară . Filtrele tradiționale bazate exclusiv pe semnături sau modele simple sunt insuficiente împotriva campaniilor dinamice care schimbă constant linkurile, domeniile și tehnicile.
Cifrele susțin această realitate: costul mediu al unei încălcări de date este deja în jur de milioane de dolari, chiar și în companiile cu mai puțin de 500 de angajați , iar atacurile de tip Business Email Compromise (BEC) acumulează pierderi de câteva miliarde de dolari pe an la nivel global, potrivit rapoartelor de top privind securitatea cibernetică.
În paralel, kiturile de phishing „all-in-one” proliferează pe dark web, integrând atacuri de tip „attacker-in-the-middle” (AiTM) , capacitatea de a fura credențiale și token-uri de sesiune cu MFA, șabloane de pagină aproape identice cu cele reale și mecanisme automate pentru a eluda filtrele tradiționale.
Cele mai frecvente amenințări în e-mail
Înțelegerea principalelor amenințări este primul pas în proiectarea unei soluții bune de securitate a e-mailului. Cele mai critice amenințări sunt detaliate mai jos, împreună cu modul în care funcționează și impactul lor potențial.
Phishing-ul în masă rămâne cea mai frecventă amenințare. Acestea sunt de obicei campanii trimise către mulți utilizatori, fără o personalizare semnificativă, care se dau drept mărci sau servicii cunoscute. De obicei, acestea includ link-uri către site-uri web false sau atașamente infectate. Consecințele tipice includ furtul de parole, instalarea de programe malware, deturnarea conturilor și accesul neautorizat la sistemele interne.
„Phishing” sau „quishing” folosind coduri QR . În loc de un link vizibil, e-mailul include un cod QR. Suntem atât de obișnuiți să scanăm coduri QR pentru orice, încât lăsăm garda jos. Problema suplimentară este că adesea este scanat cu un telefon mobil personal, care este mai puțin protejat decât un computer de serviciu , mutând atacul către un dispozitiv cu mai puține controale corporative.
Spear phishing și BEC . Acestea sunt atacuri extrem de sofisticate, direcționate, în care atacatorul se dă drept o anumită persoană: un director executiv, un furnizor de încredere, un partener strategic etc. E-mailul inițial nu conține întotdeauna linkuri sau atașamente; în schimb, acesta prezintă de obicei o conversație atent elaborată, menită să manipuleze victima. Scopul obișnuit este de a obține transferuri de fonduri, informații fiscale (cum ar fi formularele W-2 în unele țări), achiziții de carduri cadou sau modificări ale detaliilor contului bancar pentru plățile către furnizori.
Programe malware distribuite prin e-mail . E-mailul rămâne unul dintre principalele vehicule pentru distribuirea ransomware-ului , troienilor și a altor tipuri de programe malware. Acest lucru se face de obicei prin atașamente aparent inofensive (documente Office, PDF-uri, fișiere comprimate) sau link-uri care duc la descărcări rău intenționate. Odată executat, malware-ul poate cripta datele, se poate deplasa lateral în rețea sau poate exfiltra informații sensibile.
Atacuri de tip „atacator la mijloc” (AiTM) . În această abordare, atacatorul se poziționează între utilizator și serviciul legitim. Prin intermediul unui link de phishing, vă redirecționează către o pagină care clonează ecranul de conectare real. Când introduceți datele de autentificare, sistemul rău intenționat le trimite furnizorului, vă solicită codul MFA, dacă este disponibil, și reutilizează totul în timp real. Rezultatul este că atacatorul obține sesiuni valide chiar și pe conturi protejate cu MFA tradițional.
Spam și e-mail nedorit . Deși uneori este pur și simplu enervant, spamul consumă resurse, umple căsuțele poștale și adesea servește drept vehicul pentru linkuri sau atașamente rău intenționate. În plus, un volum mare de spam poate ascunde atacuri direcționate în mijlocul zgomotului.
Cele mai bune practici tehnice cheie: autentificare, filtrare și criptare
O soluție modernă de securitate a e-mailului trebuie să se bazeze pe mai multe niveluri tehnologice care se consolidează reciproc. Un software antivirus sau un simplu filtru de spam nu sunt suficiente. Aveți nevoie de autentificarea expeditorului, controale robuste ale accesului, inspecție avansată a conținutului și protecție a datelor.
Este crucial să configurați SPF, DKIM și DMARC nu doar pe domeniul principal, ci și pe subdomenii, domenii de testare și domenii vechi care rămân sub controlul dvs. Atacatorii adoră să reutilizeze domeniile neglijate. Instrumentele specializate de gestionare DMARC simplifică această sarcină și automatizează o mare parte din monitorizare.
În ceea ce privește filtrarea amenințărilor, simpla analiză a listelor negre și a semnăturilor de programe malware cunoscute nu mai este suficientă. Soluția dvs. de e-mail ar trebui să integreze detectarea amenințărilor cu inteligența artificială și învățarea automată , capabilă să evalueze mai multe semnale de mesaje (text, metadate, reputația expeditorului, modele comportamentale etc.) pentru a determina dacă un e-mail este legitim, spam sau rău intenționat.
Pentru atașamente, este foarte recomandat să utilizați un mediu sandbox care deschide fiecare fișier într-un mod controlat și îi observă comportamentul. Acest lucru permite detectarea tentativelor de exploatare sau a activităților suspecte, chiar și în cazul amenințărilor zero-day pentru care încă nu există semnături cunoscute.
A te baza pe utilizatori ca aceștia să-și amintească să activeze manual criptarea este o rețetă pentru dezastru. În mod ideal, criptarea ar trebui automatizată pe baza unor politici care detectează tipare sensibile (IBAN-uri, numere de asigurări sociale, coduri de identificare fiscală etc.) și aplică criptarea în mod transparent atunci când este necesar.
Consolidarea accesului: parole, MFA și protecția contului
Un procent mare de incidente de securitate a e-mailurilor apar deoarece cineva a obținut acreditări valide. Prin urmare, o soluție bună trebuie să consolideze atât puterea parolei, cât și mecanismele suplimentare de autentificare.
Politicile moderne recomandă parole lungi, imprevizibile și unice pentru fiecare serviciu , în loc de combinații scurte, dar bogate în simboluri. Pentru a face acest lucru fezabil la scară largă, utilizarea unui manager de parole pentru întreprinderi care generează, stochează și sincronizează în siguranță datele de autentificare este aproape esențială.
Pe baza acestui fapt, autentificarea multi-factor (MFA) este practic obligatorie. Cu toate acestea, nu toate metodele MFA oferă același nivel de protecție. Codurile SMS sau apelurile vocale pot fi interceptate, reutilizate în atacuri AITM sau manipulate folosind tehnici de „oboseală MFA” (bombardarea utilizatorului cu solicitări până când acesta acceptă una din cauza epuizării).
Prin urmare, se recomandă implementarea unui MFA rezistent la phishing , cum ar fi chei de securitate bazate pe FIDO (USB, NFC), acreditări de platformă precum Windows Hello for Business, soluții echivalente pe macOS sau chei de acces legate la smartphone. Aceste metode nu funcționează pe site-uri web false: dispozitivul verifică domeniul real înainte de autentificare, deci nu pot fi reutilizate pe site-uri frauduloase.
De asemenea, este esențial să configurați politici de acces pentru a bloca metodele de autentificare mai slabe . Multe kituri moderne de phishing pot forța o retrogradare la factori mai puțin siguri dacă aceștia rămân activați. Deținerea de chei de acces este inutilă dacă continuați să acceptați SMS-urile ca alternativă universală.
În cele din urmă, nu trebuie trecut cu vederea riscul asociat echipei de asistență sau de helpdesk . Există grupuri de atacatori specializați în apelarea asistenței tehnice, uzurparea identității angajaților care și-au pierdut telefonul mobil sau laptopul și păcălirea acestora pentru a-și reseta acreditările sau a dezactiva MFA. Politica de securitate trebuie să includă proceduri stricte de verificare a identității pentru orice modificare a acreditărilor.
Instruire și conștientizare: transformarea utilizatorilor în firewall-uri
Nicio soluție de securitate a e-mailurilor nu este infailibilă. Întotdeauna vor exista mesaje care vor trece prin filtre și vor ajunge în inbox. În acel moment, ultima linie de apărare o reprezintă oamenii. De aceea este atât de important să se lucreze la conștientizarea securității cibernetice și să se ofere instruire continuă.
Cursurile de instruire generice, o dată pe an, sunt de puțin folos. Ceea ce funcționează cel mai bine sunt programele dinamice de conștientizare a phishing-ului care trimit angajaților simulări regulate. Dacă cineva se lasă păcălit de o simulare, primește pe loc o instruire scurtă, specifică și contextualizată.
Această abordare întărește memoria și îi ajută pe utilizatori să internalizeze semnalele de alarmă precum: linkuri suspecte, solicitări de date sensibile, urgențe nejustificate, modificări ale contului bancar fără confirmare sau atașamente neașteptate. Scopul este ca aceștia să dezvolte un scepticism sănătos și să învețe să raporteze orice pare suspect.
În plus, unele soluții bazate pe inteligență artificială permit adaptarea nivelurilor de instruire la fiecare utilizator : cei care fac mai multe greșeli primesc mai multe simulări și conținut, în timp ce cei care demonstrează obiceiuri bune primesc mai puțină muncă. Acest lucru maximizează impactul fără a suprasolicita personalul.
Este important să rețineți că, dacă îi determinați pe angajați să raporteze mai multe e-mailuri suspecte, volumul de muncă al echipei de securitate poate crește vertiginos. Aici intervin instrumente precum analiștii de e-mail bazați pe inteligență artificială , capabili să revizuiască automat e-mailurile raportate, să le clasifice și să le acorde prioritate celor cu adevărat periculoase.
Instruirea ar trebui să acopere și cele mai bune practici de bază pentru utilizatorii finali, cum ar fi: alegerea unor parole puternice, nereutilizarea acestora, nepartajarea lor, nedescărcarea de software din surse dubioase, verificarea întotdeauna a adresei reale a expeditorilor, plasarea cursorului peste linkuri înainte de a da clic, prudență față de solicitările de plată sau informații financiare și utilizarea întotdeauna a canalelor de contact oficiale atunci când ceva pare suspect.
Gestionarea mediului, dispozitivele și continuitatea e-mailurilor
Dincolo de e-mailurile în sine, o soluție completă de securitate a e-mailurilor trebuie să ia în considerare ecosistemul în care acestea sunt utilizate: dispozitive, aplicații, alte canale de colaborare și disponibilitatea serviciului de e-mail în sine.
În primul rând, este esențial să mențineți toate programele software actualizate : sistemul de operare, browserul, clientul de e-mail, aplicațiile Office și orice alte componente care interacționează cu mesajele. Actualizările includ de obicei corecții de securitate pentru vulnerabilități pe care atacatorii le exploatează pe scară largă.
În al doilea rând, este recomandabil să verificați periodic aplicațiile instalate și extensiile de browser , eliminând pe cele inutile sau care nu sunt verificate în mod clar. Fiecare aplicație suplimentară este un potențial punct de intrare, în special pe dispozitivele care gestionează date sensibile.
Creșterea numărului de persoane care lucrează la distanță și utilizează dispozitivele mobile înseamnă că securitatea e-mailurilor pe smartphone-uri, tablete și laptopuri în afara biroului trebuie să fie o prioritate . Politicile de gestionare a dispozitivelor mobile (MDM) ar trebui să impună criptarea dispozitivelor, blocarea automată, ștergerea de la distanță în caz de pierdere sau furt și conectarea doar la rețele securizate.
Conectarea la e-mailuri din rețele Wi-Fi publice nesecurizate (în cafenele, aeroporturi, hoteluri) prezintă un risc suplimentar, deoarece aceste medii sunt mai ușor de exploatat pentru interceptarea traficului sau configurarea unor puncte de acces necinstite. O politică corporativă solidă ar trebui să restricționeze sau să protejeze aceste tipuri de conexiuni folosind VPN-uri și controale suplimentare de acces.
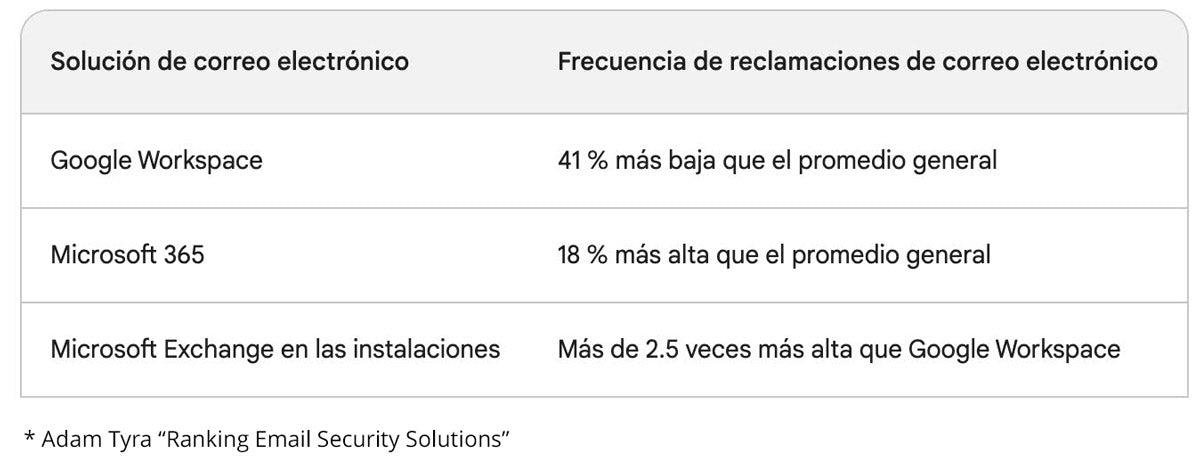
În ceea ce privește continuitatea afacerii, e-mailul este atât de important încât orice întrerupere prelungită poate paraliza operațiunile unei companii. Prin urmare, multe organizații optează pentru soluții care oferă inbox-uri de urgență mereu disponibile . Dacă platforma principală (de exemplu, soluții SaaS precum Microsoft 365 ) se confruntă cu o defecțiune, aceste inbox-uri sunt activate automat, astfel încât personalul să poată continua să trimită și să primească mesaje.
În cele din urmă, trebuie luate în considerare conformitatea și conservarea dovezilor. Un serviciu de arhivare automată și inviolabilă permite păstrarea e-mailurilor pe perioada impusă de reglementări, garantează integritatea acestora și le pune la dispoziție pentru audituri sau investigații, chiar dacă sunt șterse sau modificate în căsuțele poștale ale utilizatorilor.
Politici de securitate, auditare și guvernanță a e-mailurilor
Tehnologia singură nu este suficientă. O soluție matură de securitate a e-mailului trebuie să fie susținută de politici clare, procese bine definite și revizuiri regulate pentru a se asigura că totul este aplicat în mod consecvent.
Politica de utilizare a e-mailurilor ar trebui să specifice modul în care datele sunt gestionate, partajate și stocate pe acest canal: ce tip de informații pot fi trimise, când este necesară criptarea, cum sunt gestionate atașamentele, ce este interzis (de exemplu, trimiterea de parole sau detalii bancare fără protecție) și care este procedura de raportare a incidentelor sau a e-mailurilor suspecte.
Este important ca această politică să fie ușor de înțeles, ușor de găsit și să facă parte din procesul de integrare pentru noii angajați. În plus, ar trebui revizuită periodic și comunicată ori de câte ori există modificări relevante, rugându-i pe angajați să își confirme acceptarea.
Politicile trebuie să fie aliniate cu legile aplicabile privind confidențialitatea și protecția datelor , atât generale (cum ar fi GDPR în Europa), cât și specifice sectorului. Acestea includ aspecte precum perioadele de păstrare a e-mailurilor, limitările privind trimiterea datelor cu caracter personal, cerințele de criptare, obligațiile de notificare a încălcărilor și controalele asupra furnizorilor terți.
În organizațiile mari sau în cele cu mai multe medii Microsoft 365 (datorită fuziunilor, achizițiilor, filialelor etc.), managementul poate deveni complex. În astfel de cazuri, instrumentele de administrare multi-tenant sunt neprețuite , permițându-vă să vizualizați dintr-o privire configurația de securitate a fiecărui mediu, să o comparați cu șabloanele corporative și să corectați centralizat orice abateri.
Furnizorii de servicii gestionate (MSP) care gestionează infrastructura mai multor IMM-uri beneficiază, de asemenea, de această vizualizare unificată, deoarece simplifică menținerea unor politici consecvente de securitate a e-mailurilor pentru zeci sau sute de clienți diferiți.
Luate împreună, toate aceste elemente — autentificarea domeniului, analiza avansată bazată pe inteligență artificială, MFA rezistent la phishing, criptarea automată, instruirea continuă, controlul dispozitivelor, arhivarea conformității și politicile clare — alcătuiesc o strategie de securitate a e-mailurilor cu mai multe straturi . Această abordare reduce semnificativ probabilitatea unui atac de e-mail de succes și minimizează impactul atunci când se reușește ocolirea apărărilor.
