- Virtualizarea aplicațiilor și serverelor optimizează resursele, dar introduce o ușoară suprasarcină asupra procesorului, memoriei RAM, discului și rețelei, care trebuie măsurată și gestionată.
- În App-V, combinația dintre o imagine de bază bine pregătită, modul SCS, parametrii clientului și o bună gestionare a profilurilor (UE-V/UPM) este esențială pentru reducerea timpilor de conectare.
- Alegerea între serverele fizice și mediile virtualizate depinde de tipul de sarcină de lucru: bare metal pentru performanță extremă și mașini virtuale pentru flexibilitate, scalabilitate și gestionare centralizată.
- Testarea la stres și monitorizarea continuă vă permit să ajustați resursele, să detectați blocajele și să asigurați o experiență bună pentru utilizatori în VDI, RDSH și cloud-uri hibride.
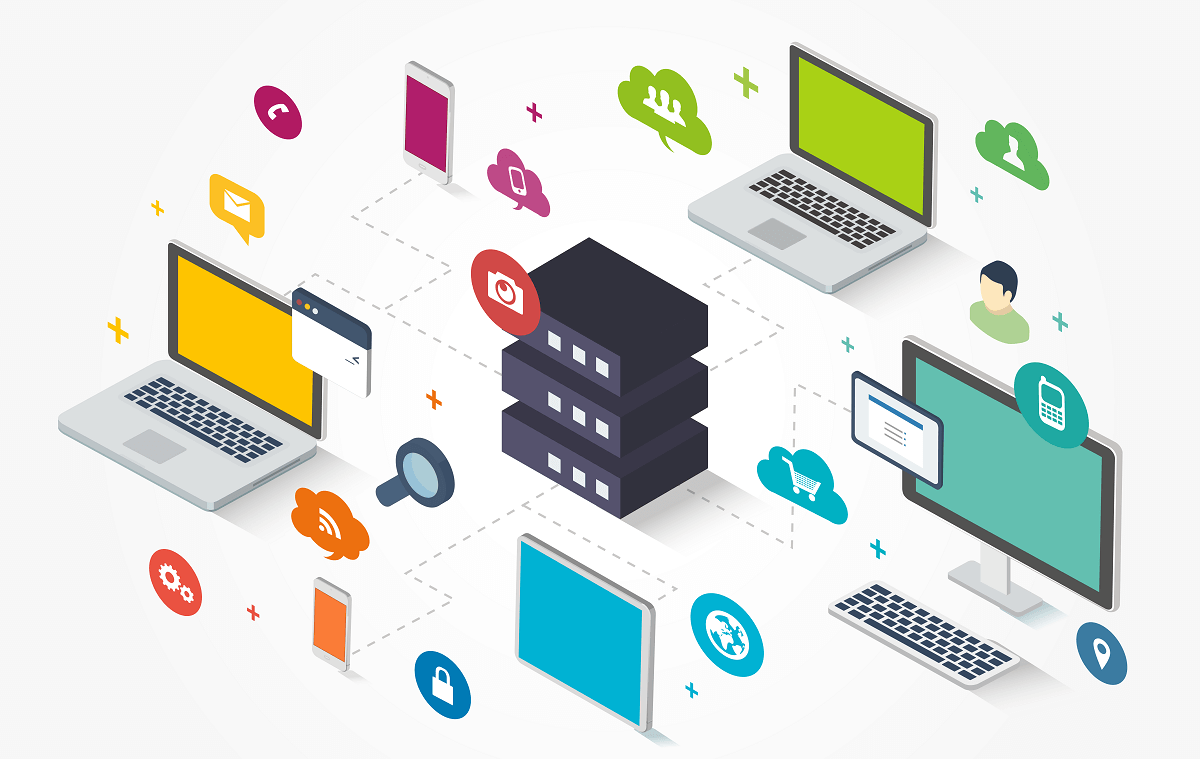
Virtualizarea , pe scurt, implică crearea de versiuni virtuale ale resurselor fizice (servere, stocare, rețele sau aplicații) pentru a rula mai multe medii pe același hardware. Această capacitate de a „împărți” un server fizic în mai multe instanțe logice este fundamentul cloud computing-ului și al majorității centrelor de date moderne.
O mașină virtuală (VM) este un sistem izolat cu propriul procesor virtual, memorie, spațiu de stocare și rețea, construit din resursele fizice ale unei gazde. Fiecare VM se comportă ca și cum ar fi un computer independent și este de obicei încapsulată într-unul sau mai multe fișiere, ceea ce face relativ ușoară mutarea, copierea și restaurarea acesteia.
Componenta care face toate acestea posibile este hypervisorul sau VMM (Virtual Machine Monitor). Funcția sa este de a separa resursele fizice ale gazdei (CPU, RAM, disc, rețea) și de a le aloca diferitelor mașini virtuale care au nevoie de ele, controlând utilizarea acestora și izolându-le unele de altele, astfel încât o defecțiune a unei mașini virtuale să nu afecteze restul sistemului.
Există două tipuri principale de hipervizori . Tipul 1 (bare metal) rulează direct pe hardware-ul serverului și este comun în centrele de date și cloud-ul privat. Tipul 2 este instalat ca o aplicație peste un sistem de operare gazdă (de exemplu, un hipervizor desktop pentru rularea mai multor mașini virtuale pe un laptop).
În ecosistemul Linux, KVM (Kernel-based Virtual Machine) este deosebit de relevant , un hipervizor de tip 1 integrat în kernel care permite mașinilor virtuale să beneficieze de performanța și capabilitățile Linux, cu un control foarte granular al procesorului, memoriei și dispozitivelor.
Ce este virtualizarea aplicațiilor și cum diferă aceasta de virtualizarea serverelor?
Virtualizarea aplicațiilor separă aplicația de sistemul său de operare, astfel încât programul rulează fără a fi instalat efectiv pe dispozitivul utilizatorului. Aplicația „crede” că comunică cu sistemul de operare, dar, în realitate, comunică cu un strat intermediar (hipervizorul aplicației sau tehnologia de izolare) care redirecționează accesul la fișiere, registru și alte resurse.
De obicei, aceste aplicații rulează pe un server central (într-un centru de date sau în cloud) și sunt livrate printr-o rețea (LAN sau internet) către dispozitivul utilizatorului. Pentru utilizatorul final, aplicația pare nativă, dar de fapt este publicată sau virtualizată într-un mediu controlat.
Spre deosebire de virtualizarea serverelor, care funcționează la nivelul întregului sistem de operare , virtualizarea aplicațiilor funcționează la nivelul programelor individuale : un document Word, un CRM, un ERP, un instrument de proiectare etc. Acest lucru simplifică foarte mult gestionarea, izolarea și actualizările, dar introduce provocări de performanță legate de rețea, stocare și profiluri de utilizator.
Beneficiile virtualizării aplicațiilor pentru utilizatori, IT și afaceri
Din perspectiva utilizatorului final , principalul avantaj este libertatea. Aceștia își pot folosi dispozitivul preferat (laptop-ul companiei, computerul personal, clientul subțire, tableta) și pot accesa aplicațiile corporative fără a fi nevoiți să își facă griji cu privire la instalarea, actualizarea sau întreținerea a ceva. Pentru ei, schimbarea dispozitivelor este aproape perfectă: se conectează și au comenzile rapide gata de utilizare.
Pentru administratorii IT , virtualizarea aplicațiilor este o ușurare semnificativă. În loc să implementeze și să aplice patch-uri software pe sute sau mii de computere, aceștia instalează și întrețin aplicația pe unul sau câteva servere și o lansează către utilizatorii autorizați. Acest lucru centralizează gestionarea într-o singură locație și face ca aplicarea patch-urilor, a modificărilor de versiune, a configurațiilor de securitate și a politicilor să fie mult mai rapidă.
Dezvoltatorii beneficiază și ei. Aceștia pot avea diferite medii virtualizate pe același sistem pentru a testa codul pe diverse versiuni de sisteme de operare sau combinații de software, fără a fi nevoie să configureze laboratoare fizice complexe. În plus, izolarea oferită de stratul de virtualizare le permite să deschidă fișiere potențial corupte sau periculoase fără a compromite sistemul gazdă.
Pentru organizație în ansamblu, virtualizarea aplicațiilor facilitează inițiative precum BYOD (Bring Your Own Device) , reduce nevoia de a achiziționa dispozitive corporative puternice, simplifică asistența și, de obicei, se traduce prin economii semnificative la licențele duplicate, orele de asistență și reînnoirile timpurii ale hardware-ului.
Un punct important este conformitatea cu reglementările . Întrucât datele sensibile nu se află pe dispozitivul utilizatorului (ci în centrul de date sau în cloud), este mai ușor să se respecte reglementări precum HIPAA sau PCI-DSS, deoarece suprafața de atac este redusă, iar controlul accesului și auditul sunt centralizate.
Impactul virtualizării asupra performanței: CPU, RAM, disc și rețea
Virtualizarea introduce întotdeauna o anumită supraîncărcare a resurselor , deoarece apare un strat suplimentar între aplicație și hardware (hipervizor, motorul de publicare, clientul la distanță etc.). Deși această penalizare este de obicei mică dacă platforma este dimensionată corespunzător, merită să înțelegem unde este cel mai vizibilă.
La nivel de procesor , testele de benchmark arată că o mașină virtuală tipică care rulează pe KVM sau VMware vSphere atinge o performanță cu 5% până la 7,5% mai mică decât același sistem care rulează direct pe hardware bare metal. Această diferență este acceptabilă pentru majoritatea aplicațiilor enterprise (suite de birou, aplicații web, ERP), dar poate fi critică pentru sarcini care necesită multă putere de calcul, inteligență artificială sau randare 3D.
În cazul memoriei RAM DDR4 față de DDR5 , viteza efectivă poate scădea cu aproximativ 7-13% din cauza gestionării suplimentare necesare de către hipervizor. În mediile foarte solicitante, acest lucru necesită fie supradimensionarea memoriei, fie limitarea numărului de mașini virtuale per gazdă pentru a preveni blocajele.
Cea mai vizibilă diferență este la nivelul stocării (IOPS) . Testele cu instrumente precum fio indică scăderi de performanță de aproximativ 17-25% în operațiuni aleatorii de citire/scriere 4K, comparativ cu același disc în bare metal. Alegerea matricelor NVMe, a SSD-urilor de înaltă performanță, a cache-urilor și a unui design bun de stocare partajată este esențială pentru ca mașinile virtuale și aplicațiile virtualizate să ruleze fără probleme.
Latența rețelei poate crește, de asemenea, în special atunci când mai multe mașini virtuale partajează aceeași interfață fizică sau atunci când se mută trafic cu grafică intensă sau video intens între sesiuni la distanță. Designul rețelei (VLAN-uri, QoS, lățime de bandă, descărcare) și utilizarea unor protocoale eficiente de publicare grafică fac o diferență semnificativă în experiența utilizatorului.
Medii Windows, App-V și VDI/RDS: performanță în practică
În mediile Windows moderne (Windows 7 SP1, Windows 10, Windows 11, Windows Server 2012 R2 și 2016), virtualizarea aplicațiilor cu Microsoft App-V este una dintre tehnologiile cheie pentru livrarea de aplicații în scenarii de servicii Desktop la distanță (RDS) și infrastructuri VDI.
În aceste medii, utilizatorii lucrează de obicei pe mașini nepersistente (mașini virtuale sau gazde RDSH care sunt regenerate frecvent). Pentru a vă asigura că utilizatorii își pot accesa aplicațiile virtuale în câteva secunde de la conectare, este esențial să optimizați clientul App-V , soluția de gestionare a profilurilor și imaginea de bază în sine.
Experiența utilizatorului depinde de mai multe intervale interconectate: timpul de la introducerea acreditărilor de către utilizator până când poate interacționa cu desktopul, timpul de la acel moment până la începerea actualizării de publicare App-V, durata actualizării respective și, în final, timpul necesar pentru ca comanda rapidă a aplicației virtuale sau asocierea fișierului să devină disponibilă.
Optimizarea acestor timpi implică combinarea configurațiilor App-V ( modul de stocare a conținutului partajat , limitele de publicare simultană, păstrarea integrărilor utilizatorilor), o soluție bună de profilare (UE-V sau un alt UPM) și o strategie de imagine de bază concepută în funcție de obiectivul principal: performanță maximă sau economii maxime de stocare.
Cazuri de utilizare: abordare orientată spre performanță vs. stocare
Putem grupa implementările App-V în medii VDI/RDSH nepersistente, cu stare clară, în două scenarii extreme majore, știind că, în practică, multe companii ajung undeva la mijloc: unul optimizat pentru performanță , iar celălalt concentrat pe reducerea consumului de stocare.
Într-un scenariu orientat spre performanță, imaginea de bază include în prealabil o parte sau toate pachetele relevante de aplicații virtuale, precum și grupurile lor de conexiuni. Aceasta implică pregătirea și întreținerea suplimentară a imaginii, dar oferă cea mai bună experiență utilizatorului: aplicațiile par practic gata de utilizare din momentul în care un utilizator se conectează.
Abordarea orientată spre stocare evită includerea de pachete specifice utilizatorului în imaginea de bază, prevenind aglomerarea matricelor de discuri partajate cu date de care mulți utilizatori s-ar putea să nu aibă nevoie. Această abordare prioritizează reducerea dimensiunii imaginilor mașinilor virtuale, cu prețul mutării unor operațiuni de configurare la momentul autentificării, crescând astfel ușor timpul necesar pentru ca anumite aplicații să devină disponibile.
În practică, este obișnuit să se aplice abordarea bazată pe performanță unui subset de utilizatori sau pachete critice (de exemplu, personalul de serviciu clienți sau aplicațiile de business utilizate intens) și abordarea bazată pe stocare utilizatorilor ocazionali sau aplicațiilor mai puțin sensibile la timpul de pornire.
Pregătirea mediului și a imaginii de bază pentru App-V
Pentru ca virtualizarea aplicațiilor în VDI sau RDSH să funcționeze fără probleme, soluția de bază pentru gestionarea imaginilor și profilurilor (UE-V sau un alt UPM) trebuie pregătită corespunzător. O eroare în această etapă duce de obicei la conectări interminabile, integrări pierdute sau publicații duplicate inutile.
În abordarea bazată pe performanță, pașii cheie includ activarea clientului App-V integrat în sistem , activarea UE-V (sau a unei soluții echivalente) cu șablonul de configurare App-V, configurarea modului depozit de conținut partajat (SCS) pentru a publica doar datele pe disc și setarea registrului pentru a păstra integrările utilizatorilor la conectare.
În plus, toate pachetele și grupurile de conexiuni globale și ale utilizatorilor trebuie preconfigurate (folosind comenzi precum Add-AppvClientPackage și Add-AppvClientConnectionGroup), iar pachetele globale trebuie prepublicate. În unele cazuri, se recomandă efectuarea ciclurilor de publicare/actualizare globale și ale utilizatorilor, anularea publicării pachetelor țintă ale utilizatorilor și curățarea intrărilor VFS din profiluri (de exemplu, în AppData\Local și AppData\Roaming legate de App-V).
În abordarea orientată spre stocare, pregătirea este similară, dar doar grupurile de conexiuni globale și pachetele sunt preconfigurate. Pachetele specifice utilizatorului sunt omise din imaginea de bază pentru a evita creșterea dimensiunii și a utilizării discului de către mașinile virtuale.
În plus, este important să înțelegeți că administrația IT va trebui să actualizeze periodic imaginea de bază pentru a reflecta modificările aduse versiunilor pachetelor, corecțiilor de securitate și noilor drepturi de acces. În unele medii, va fi necesar să gestionați mai multe imagini diferite pentru profiluri de utilizator diferite.
Parametri critici de performanță în clientul App-V
În cadrul clientului App-V există mai multe setări de registry care influențează direct viteza publicărilor și încărcarea CPU, disc și rețea, în special pe gazdele RDS cu mulți utilizatori simultani.
Modul Shared Content Store (SCS) permite stocarea pe discul local doar a metadatelor de publicare, în timp ce restul resurselor aplicației sunt încărcate la cerere dintr-un depozit central (SAN, server de conținut). Acest lucru economisește IOPS-uri locale și reduce spațiul pe disc, cu condiția să existe o conexiune de rețea cu latență redusă la serverul de conținut.
Opțiunea PreserveUserIntegrationsOnLogin împiedică clientul să dezintegreze și să reintegreze integrările utilizatorilor din pachete care nu sunt preconfigurate la conectare. Dacă această cheie nu este activată și există multe pachete de utilizatori neconfigurate, fiecare conectare poate duce la publicarea dublă pentru fiecare pachet, afectând semnificativ timpul de conectare.
Un alt parametru important este MaxConcurrentPublishingRefresh , care definește câți utilizatori pot declanșa simultan o actualizare de publicare. Lăsarea acesteia fără limită pe un server RDS poate cauza vârfuri foarte mari ale procesorului atunci când mai mulți utilizatori se conectează simultan. Setarea unei valori rezonabile atenuează aceste vârfuri, cu prețul că, în scenarii cu valuri mari de conectări, unii utilizatori pot întâmpina timpi de așteptare puțin mai lungi pentru a vedea noile aplicații publicate.
Gestionarea profilurilor de utilizator: UE-V și alte soluții UPM
Pentru ca aplicațiile virtuale să pornească aproape instantaneu în medii nepersistente, este esențial ca soluția de gestionare a profilurilor de utilizator să mențină și să aplice „integrările corecte ale utilizatorilor” între sesiuni: chei de registry, comenzi rapide, meniuri de start, cataloage App-V etc.
Virtualizarea experienței utilizatorului (UE-V) de la Microsoft se concentrează în mare măsură pe scenarii VDI și RDS. Aceasta capturează și stochează setările utilizatorului și le aplică automat atunci când utilizatorul se conectează la un alt dispozitiv sau la o altă sesiune. Pentru App-V, UE-V poate funcționa cu șabloane specifice care capturează exact căile de registry și de fișiere unde sunt stocate integrările.
O particularitate importantă este gestionarea fișierelor .lnk (comenzi rapide). UE-V acceptă eliminarea extensiei .lnk din lista de fișiere excluse doar în scenariile în care toate dispozitivele utilizatorilor au același set de aplicații instalate pe aceeași cale. Dacă această condiție nu este îndeplinită (de exemplu, o aplicație este instalată pe un singur computer sau pe o cale diferită), sincronizarea fișierelor .lnk poate duce la comenzi rapide defecte.
Când se utilizează alte soluții UPM (discuri cu profil de utilizator, produse terțe), este esențial ca acestea să poată: păstra integrările specificate ale utilizatorilor (jurnale și foldere), sincroniza profilul la momentul potrivit (conectare sau pornire aplicație, înainte de publicarea App-V) și captura modificările din acele locații înainte de deconectare.
În App-V, utilitarul SyncAppvPublishingServer.exe a fost introdus pentru a oferi soluții de profilare cu un declanșator clar: inițiază actualizarea de publicare a utilizatorului la conectare, dar permite amânarea acesteia până la încărcarea completă a profilului. Acest lucru împiedică publicarea de către App-V pe un profil incomplet sau învechit.
Tutorial despre experiența utilizatorului: ce se întâmplă la fiecare conectare
Privind pas cu pas fluxul, putem înțelege mai bine cum este percepută virtualizarea aplicațiilor în viața de zi cu zi a utilizatorilor, în funcție de abordarea pe care o adoptăm, fie că este bazată pe performanță, fie pe stocare.
În abordarea bazată pe performanță , prima conectare la un VDI/RDSH nepersistent declanșează o publicare sau o actualizare de către utilizator. Dacă este prima dată când utilizatorul primește aplicații virtuale, operațiunea durează timpul obișnuit. După finalizare, soluția de profilare capturează integrările utilizatorilor, de obicei la deconectare, cu un impact similar salvării restului stării utilizatorului.
În etapele inițiale, soluția UPM aplică mai întâi toate integrările utilizatorilor înainte ca App-V să înceapă reîmprospătarea procesului de publicare. Utilizatorii văd comenzile rapide pe desktop sau în meniul Start de la început, iar multe dintre ele sunt funcționale imediat. Dacă nu există modificări ale permisiunilor, procesul de publicare se finalizează în câteva secunde. Când există modificări, durata crește în funcție de numărul și complexitatea aplicațiilor virtualizate.
Prin urmare, prin păstrarea a 100% din integrările utilizatorilor, încărcarea în timpul publicării este redusă la minimum : sistemul ajustează doar permisiunile sau modificările de versiune, iar aplicațiile sunt gata într-un timp foarte scurt de la conectare.
În abordarea bazată pe stocare , prima autentificare lansează și publicația utilizatorului, cu durata normală. Cu toate acestea, atât la prima autentificare, cât și la autentificările ulterioare, necesitatea de a preconfigura (adăuga sau actualiza) pachetele utilizatorului poate extinde disponibilitatea aplicației. Este obișnuit să se adauge 10 secunde sau mai mult, în funcție de volumul și complexitatea pachetelor.
În acest caz, procesele de publicare și actualizare trebuie să reconfigureze toate aplicațiile virtuale la fiecare conectare, prelungind inevitabil faza de reîmprospătare a publicării. Acest lucru economisește spațiu pe disc, dar sacrifică o parte din viteza de conectare.
Ciclul de viață al pachetului App-V și stările în așteptare
Gestionarea ciclului de viață al pachetelor App-V are impact și asupra performanței și consecvenței versiunilor pe care le văd utilizatorii. Atunci când un administrator actualizează un pachet, modifică permisiuni sau anulează publicarea aplicațiilor, aceste operațiuni pot rămâne în așteptare dacă pachetul este în uz.
Începând cu App-V 5.0 SP2, au fost introduse stările în așteptare . În loc să eșueze, operațiunile de publicare sau anulare a publicării sunt marcate ca fiind finalizate la următoarea repornire a serviciului App-V sau când este executată din nou o comandă de publicare/anulare a publicării. Pentru pachetele publicate global, acest lucru necesită de obicei o repornire a serverului sau a serviciului client.
În mediile nepersistente, este posibil ca aceste activități în așteptare să nu fie niciodată procesate, deoarece mașinile sunt eliminate sau recreate înainte ca condițiile să fie îndeplinite. Activitățile în așteptare sunt stocate în profilul utilizatorului (de exemplu, în HKEY_CURRENT_USER\Software\Microsoft\AppV\Client\PendingTasks), iar dacă soluția de profilare nu aplică această cheie înainte de conectare, operațiunile vor rămâne în suspensie.
De aceea este atât de important să menținem imaginea de bază aliniată cu starea reală a pachetelor: versiuni, drepturi, lansări globale. Cu cât ne bazăm mai puțin pe stările în așteptare, cu atât experiența va fi mai previzibilă și cu atât vor exista mai puține surprize cu pachete care par blocate sau dispar pe neașteptate.
Optimizarea și configurarea secvențierii pentru îmbunătățirea performanței publicării
App-V include diverse funcții care influențează modul în care se comportă operațiunile de publicare și lansare a aplicațiilor. Anumite ajustări în timpul fazei de secvențiere pot face diferențe notabile în mediile de rețea de mare viteză.
Un exemplu este eliminarea blocului de funcții 1 (FB1) . Dacă FB1 (setul minim de fișiere predescărcate pentru a porni aplicația) nu este definit, aplicația va încerca să pornească imediat și să descarce din mers ceea ce are nevoie. În rețelele de mare viteză, acest lucru poate accelera prima lansare, dar în rețelele lente, poate cauza întreruperi sau așteptare în timp ce se redă în flux conținut suplimentar.
Când creați un pachet nou cu secvențiatorul, pur și simplu lăsați opțiunea „Optimizați pachetul pentru rețele lente” nebifată în timpul etapei de streaming. Pentru pachetele existente, puteți actualiza pachetul fără a selecta această optimizare. În mod ideal, efectuați aceste teste într-un mediu controlat și reveniți întotdeauna la o versiune curată a mașinii de secvențiere ulterior.
Un alt aspect este gestionarea ansamblurilor Side-by-Side (SxS) , cum ar fi runtime-urile Visual C++. Nu este necesar să se resecuențieze pachetele pentru a le modifica: dacă dependențele SxS sunt deja instalate pe client, programul de instalare MSI pe care App-V l-ar putea lansa în timpul publicării nu va rula, economisind timp. Includerea unui număr prea mare de ansambluri SxS în pachet poate declanșa instalări suplimentare în timpul publicării, afectând performanța.
Utilizarea fișierelor de configurare dinamice (Deployment/User Configuration) are, de asemenea, un impact. Clientul App-V trebuie să analizeze aceste fișiere și să execute scripturi sau să aplice excluderi/incluziuni de registry virtual. Dacă fiecare pachet conține configurații mari, publicarea va fi afectată. Utilizarea lor doar acolo unde oferă valoare reală și dezactivarea lor în pachetele care nu au nevoie de ele poate reduce semnificativ timpii de publicare.
În cele din urmă, merită să trecem în revistă fonturile virtuale incluse în pachete. Deși un pachet tipic conține de obicei nu mai mult de douăzeci, fiecare font declarat înseamnă muncă suplimentară în timpul actualizării implementării. Dezactivarea fonturilor virtuale inutile prin configurare dinamică și instalarea în schimb a fonturilor necesare nativ în imagine ajută la reducerea numărului de secunde de implementare cu mulți utilizatori.
Optimizarea generală a performanței în mașinile virtuale
Dincolo de App-V, există o serie de practici comune pentru îmbunătățirea performanței oricărei mașini virtuale , fie că este vorba de medii desktop, de laborator sau de producție.
Primul pas este să vă asigurați că extensiile de virtualizare hardware, cum ar fi Intel VT-x sau AMD-V , sunt activate în BIOS-ul/UEFI-ul gazdei. Fără ele, hypervisor-ul va trebui să emuleze mai multe operațiuni în software, iar performanța va scădea vertiginos.
De asemenea, este recomandabil să alegeți discuri virtuale cu dimensiune fixă în locul celor dinamice. Deși discurile care cresc pe măsură ce se umplu sunt mai flexibile în ceea ce privește spațiul, acestea tind să devină mai fragmentate și să ofere performanțe mai slabe. Dacă spațiul de pe gazdă nu este o problemă, merită să rezervați dimensiunea maximă a discului virtual de la început.
Locația de stocare este un alt factor critic. Ori de câte ori este posibil, este mai bine să găzduiți mașinile virtuale pe SSD-uri rapide, mai degrabă decât pe hard disk-uri mecanice sau unități externe lente. Diferența de performanță în ceea ce privește timpul de pornire al sistemului, timpii de lansare a aplicațiilor și accesul la date este foarte vizibilă.
Nu uitați să instalați instrumentele de integrare a hypervisorului (Guest Additions, VMware Tools etc.) pe sistemele guest. Acestea adaugă drivere optimizate pentru video, rețea, mouse și stocare și permit o funcționare mult mai fluidă decât cu driverele generice ale sistemului de operare.
În cele din urmă, este recomandabil să alocați suficiente nuclee de RAM și CPU fiecărei mașini virtuale, ținând cont de faptul că fiecare mașină virtuală rulează un sistem de operare complet. Pentru sistemele Windows 7/10/11 sau distribuțiile Linux actuale, 2 GB este un minim foarte restrâns; în practică, alocarea unei cantități mai mari de memorie îmbunătățește semnificativ performanța. Același lucru este valabil și pentru nucleele CPU: dacă gazda are multe nuclee, distribuirea lor cu înțelepciune între mașinile virtuale active va face diferența.
Servere fizice vs. medii virtualizate: când să alegeți fiecare opțiune
Atunci când se implementează servicii, se pune întotdeauna întrebarea dacă este mai bine să se opteze pentru mașini virtuale sau servere fizice dedicate . Nu există un singur răspuns: depinde de volumul de muncă, de importanța latenței și de obiectivele de cost și flexibilitate.
Serverele fizice (bare metal) oferă performanță brută maximă fără costurile suplimentare ale unui hipervizor. Acestea sunt alegerea preferată pentru baze de date tranzacționale de înaltă performanță, sarcini de lucru intensive în GPU (IA, randare 3D, CAD avansat) sau servicii în timp real (jocuri, streaming puternic codificat) unde fiecare milisecundă contează.
Mașinile virtuale, pe de altă parte, se remarcă în medii extrem de flexibile și scalabile . Serviciile web, microserviciile și containerele , mediile de dezvoltare și testare, desktopurile virtuale și multe aplicații enterprise au performanțe excelente în medii virtualizate, permițând snapshot-uri, migrări live, aprovizionare rapidă și gestionare centralizată a resurselor.
Din perspectiva licențierii și a costurilor, mediile virtualizate pot fi mai scumpe dacă se utilizează hipervizori comerciali cu licențe per CPU sau per socket, dar economisesc hardware, spațiu și consum de energie. Pe de altă parte, un server fizic dedicat poate fi mai ieftin de licențiat, dar mai puțin eficient în utilizarea resurselor dacă găzduiește doar câteva aplicații.
În practică, multe organizații optează pentru o abordare hibridă : servere fizice pentru sarcinile de lucru cele mai critice și sensibile la performanță și un cluster de virtualizare pentru restul serviciilor, inclusiv platforme de publicare a aplicațiilor și VDI.
Teste de stres și indicatori pentru evaluarea performanței
Pentru a lua decizii informate, intuiția nu este suficientă: trebuie să măsori. Testele de stres ale procesorului, memoriei RAM, discului și rețelei îți permit să compari mediile virtualizate cu serverele fizice și să validezi dacă penalizarea de performanță este acceptabilă pentru o anumită aplicație.
Instrumente precum sysbench ajută la măsurarea capacității de calcul a procesorului (de exemplu, prin calcularea numerelor prime până la o anumită limită), în timp ce utilitare precum memtester sau stress-ng permit evaluarea latenței memoriei și a lățimii de bandă în diferite condiții de încărcare.
Pentru stocare, instrumente specializate precum fio sunt standardul de facto pentru măsurarea IOPS, a debitului și a latenței cu diferite modele de acces (citire/scriere secvențială, citire/scriere aleatorie și combinații ale ambelor). Aceste instrumente vă permit să cuantificați impactul stratului de virtualizare și al tipului de backend de disc utilizat.
La nivel de rețea, utilitare precum iperf3, netperf și ping vă permit să măsurați lățimea de bandă maximă, latența medie și jitter-ul între gazdele fizice, mașinile virtuale și clienții la distanță. Aceste date sunt relevante în special în scenariile care implică publicarea de aplicații grafice sau desktop-uri la distanță cu cerințe ridicate de interacțiune.
Combinarea acestor valori cu experiența utilizatorului pilot din lumea reală permite ajustări de design: de la actualizarea memoriei RAM sau a procesorului pentru anumite mașini virtuale, la schimbarea locațiilor discului, modificarea dimensiunii maxime a publicațiilor App-V simultane sau decizia ca o anumită bază de date să ruleze pe o gazdă fizică.
Având în vedere cele de mai sus, virtualizarea aplicațiilor și a infrastructurii bine concepută poate oferi un echilibru foarte puternic între performanță, flexibilitate și cost . Valorificarea tehnologiilor precum App-V, UE-V, KVM sau hipervizoare comerciale, alegerea atentă între serverele fizice și mașinile virtuale în funcție de volumul de lucru și reglarea fină a parametrilor critici de publicare și a profilului de utilizator permite angajaților să se bucure de aplicații rapide, disponibile oriunde, fără ca complexitatea subiacentă să devină un blocaj pentru afaceri.